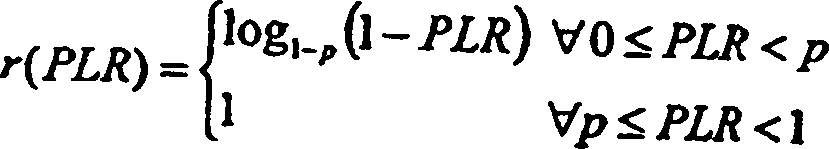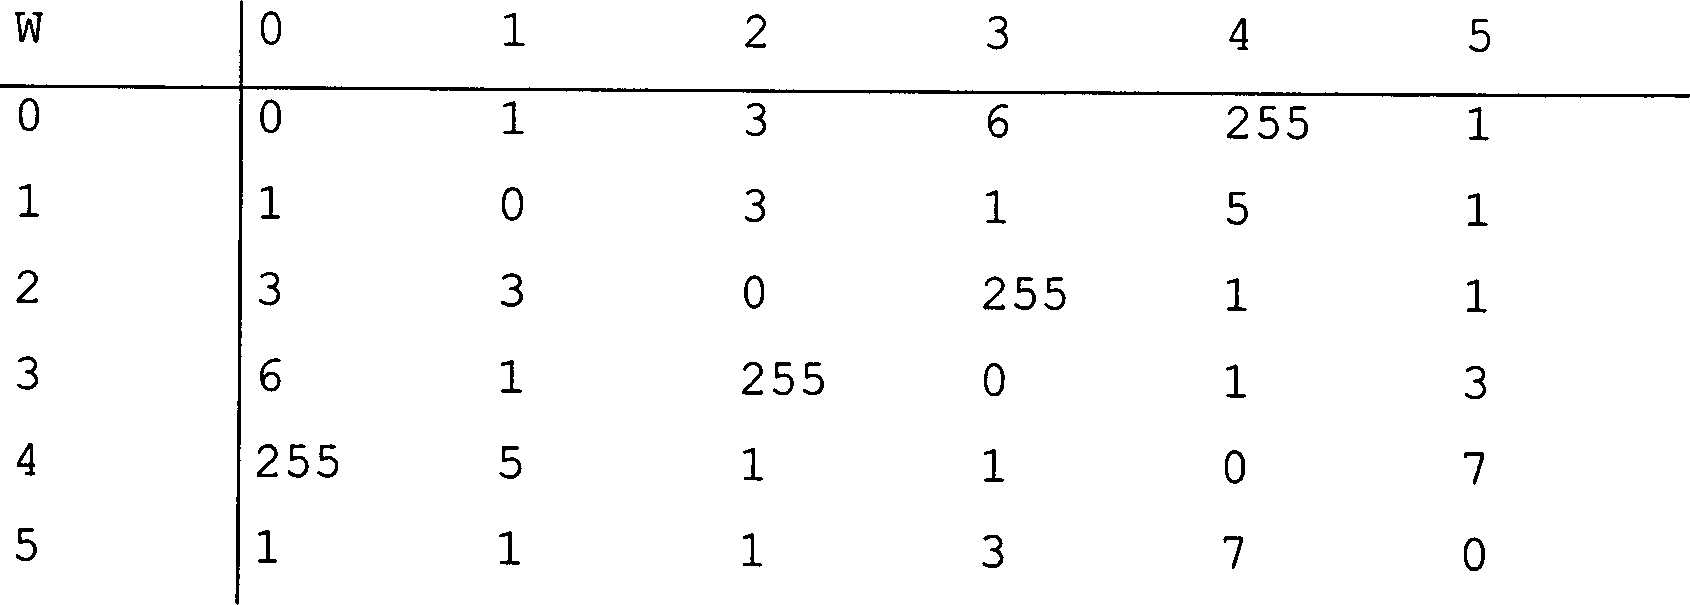-
Gebiet der
Erfindung
-
Die
vorliegende Erfindung bezieht sich auf ein Verfahren und ein Netzwerksystem
zum Konfigurieren von Verbindungen zwischen einer Vielzahl von Netzwerkknoten.
-
HINTERGRUND
DER ERFINDUNG
-
Es
gibt eine Vielzahl von Netzwerken verschiedener Arten, d.h. Netzwerken
mit verschiedenen Protokollen, wie etwa IPv4 (Internetprotokoll-Version
4) und IPv6 (Internetprotokoll-Version 6). Manche dieser Netzwerke
sind weit verbreitet, so dass sie ein großes Gebiet abdecken (z.B. IPv4-Internet).
Andere Netzwerke werden nur in vereinzelten Gegenden angewendet
(z.B. IPv6-Internet,
welches momentan nur an vereinzelten Standorten verwendet wird).
Es ist erwünscht,
diese vereinzelten Netzwerke der gleichen Art zu verbinden. Für diese
Verbindung wurde ein „Tunnel"-Konzept vorgeschlagen.
-
Ein
Tunnel ist eine virtuelle Verbindung zwischen zwei Netzwerkknoten.
Das heißt,
Tunneln funktioniert durch ein Einkapseln eines Protokolls des ersten
Netzwerks in Pakete, die durch das zweite Netzwerk getragen werden.
Im Fall von IPv6 und IPv4 bedeutet dies, dass das IPv6-Protokoll in die
IPv4-Pakete eingebettet wird.
-
Ein
anderes Beispiel ist das virtuelle private Netzwerk (VPN). In diesem
Fall sind Organisationen dazu in der Lage, das Internet zu verwenden,
um Daten über
das VPN zu übertragen.
Dies wird durch Einbetten des VPN-Netzwerkprotokolls in die TCP/IP-Pakete,
die durch das Internet getragen werden, durchgeführt.
-
Folglich
spielen solche Tunnel bei virtuellen Netzwerken bzw. vernetztem
Arbeiten eine wichtige Rolle. Bisher wurde eine Konfiguration der
Tunnel manuell durchgeführt,
was mühevoll
ist und viel Arbeit erfordert. Um die niedrige Leistungsfähigkeit
solch einer manuellen Tunnelkonfiguration zu überwinden, wurden einige automatische
Tunnel-Ansätze,
wie etwa Tunnel-Broker (TB) (siehe z.B., A. Durand, P. Fasano, D.
Lento, „IPv6 Tunnel-Broker", RFC 3053, Januar
2001) und 6-zu-4 implizierter zustandsloser Tunnel (siehe z.B.,
B. Carpenter, K. Moore, „Connection
of IPv6 Domains via IPv4 Clouds",
RFC 3056, Februar 2001), entwickelt und in IPv6-Netzwerken eingesetzt. Bei VPN (virtuelles
privates Netzwerk)-Techniken kombinieren Tunnel all die Knoten,
die unter geografisch unterschiedlichen Standorten verstreut sind,
als ein einheitliches logisches Netzwerk.
-
6-zu-4
(der Verbindungsmechanismus von IPv6-Domains über IPv4-Wolken, wie vorstehend
erwähnt) ist
eine zustandslose Lösung
zum automatischen Tunneln von IPv6-„Inseln", die durch IPv4-„Seen" getrennt sind, angesichts
eines spezifischen IPv6-Adressformats. Folgerichtig ist jedes Paar
von Peer-Standorten in 6-zu-4 direkt im Sinne eines virtuellen Netzwerks
verbunden, d.h. es gibt keine IPv6-Weiterleitung zwischen den Peers
und das virtuelle Netzwerk (VN) bildet eine voll vernetzte Topologie.
Da IPv6-Pakete von jedem Peer zu einem anderen nur über IPv4-Router
gesendet werden, ist die Leistungsfähigkeit einer IPv6-Sitzung
die gleiche wie die auf einem IPv4-Ende-zu-Ende-Pfad zwischen den entsprechenden
Knoten.
-
Bei
dem Tunnel-Broker-Ansatz macht der zustandsbehaftete Broker-Service
die Adressierung flexibel. Bei dem Tunnel-Broker-System wird jedoch ein Tunnel-Server
(TS) eines Weiterleitungszentrums für eine Gruppe von Tunnel-Klienten bereitgestellt.
Jeder Tunnel-Klient (TC) hat einen vorgegebenen Leitweg zu dem anderen
Teil der IPv6-Welt über den
Tunnel-Server und jedes Paar von Tunnel-Klienten muss auf jeden Fall über die
Weiterleitung des Tunnel-Servers kommunizieren, auch wenn eine direktes
Tunneln der zwei Tunnel-Klienten weitaus besser wäre. Dann
hängt die
Leistungsfähigkeit
einer IPv6-Sitzung zwischen zwei Tunnel-Klienten von einem Ende-zu-Ende-Verhalten zwischen
dem Tunnel-Server zu beiden von diesen ab.
-
Beide
vorstehend erwähnten
Verfahren stellen nicht die Fähigkeit
einer dynamischen Tunneländerung gemäß dem Leistungsfähigkeitverhalten
einer virtuellen Verbindung (Tunnel) bereit.
-
Die
Druckschrift WO 0079730 offenbart ein Verfahren, bei dem in einem Überlappungsnetzwerk
optimierte Leitweglenkungspfade durch Verwendung gemessener NetzwerkLeistungsfähigkeitmetriken
bestimmt werden.
-
Bis
jetzt umfasst jedoch keine existierende Tunneltechnik eine Betrachtung
des Leistungsfähigkeitproblems,
d.h. ein Anpassen des virtuellen Netzwerkprozesses zu der Leistungsfähigkeit
und ihrer Variation über der
IPv4-Infrastruktur.
-
KURZFASSUNG DER ERFINDUNG
-
Die
Aufgabe, die der vorliegenden Erfindung zugrunde liegt, liegt im
Bereitstellen eines Verfahrens und eines Systems, durch welche virtuelle
Verbindungen zwischen Netzwerkknoten verlässlich und effizient konfiguriert
werden können.
-
Diese
Aufgabe wird durch ein Verfahren gemäß Anspruch 1 gelöst.
-
Alternativ
wird die vorstehende Aufgabe durch ein Netzwerk gemäß Anspruch
16 gelöst.
-
Somit
ist es möglich,
die Qualität
von virtuellen Direktverbindungen (z.B. Tunneln) zwischen den Netzwerkknoten
zu überwachen.
Folglich kann ein Tunneln zwischen den Netzwerkknoten verlässlich durchgeführt werden.
-
Im
Besonderen können
die schlechtesten logischen Verbindungen gemäß einer momentanen Ende-zu-Ende-Leistungsfähigkeit
des ersten Netzwerks (d.h. des Basisnetzwerks) ausgeschlossen werden.
-
Da
eine Vielzahl von virtuellen Direktverbindungen (z.B. Tunneln) zwischen
den Netzwerkknoten bereitgestellt wird, gibt es eine hohe Redundanz,
so dass Verbindungen zwischen Netzwerkknoten auch über andere
Netzwerke hergestellt werden können.
-
In
dem Entscheidungsschritt, im Fall, dass entschieden wird, dass zwischen
zwei Netzwerkknoten keine virtuelle Direktverbindung verwendbar
ist, kann ein Leitweg zwischen diesen zwei Netzwerkknoten über zumindest
einen anderen Netzwerkknoten basierend auf den Ergebnissen der Qualitätsmessungen
bestimmt werden.
-
Auf
diese Weise kann eine so genannte „nächste Etappe" einfach bestimmt
werden, wodurch eine sichere und schnelle Verbindung hergestellt
werden kann.
-
Die
Netzwerkknoten können
Tunnelendpunkte sein und die virtuellen Direktverbindungen zwischen
jedem Paar der Netzwerkknoten können
Tunnel sein, wobei die Tunnel virtuelle Direktverbindungen zwischen den
Knoten durch Einkapseln eines Netzwerkprotokolls erster Art in Daten,
die von einem Netzwerk zweiter Art getragen werden, bereitstellen.
-
Die
Qualitätsmessungen
können
durch jeden Netzwerkknoten mit Bezug auf virtuelle Direktverbindungen
zu anderen Netzwerkknoten durchgeführt werden. Somit ist es möglich, Ergebnisse
für all
die Tunnel zu bekommen, die involviert sind, um eine genaue Entscheidung
zu erhalten.
-
Die
Qualitätsmessungen
können
eine Messung einer Verzögerungszeit
auf einer virtuellen Direktverbindung zwischen zwei Netzwerkknoten
umfassen.
-
Ein
Schwellenwert für
eine maximale erlaubbare Verzögerungszeit
kann derart gesetzt werden, dass wenn eine Verzögerungszeit auf einer virtuellen
Direktverbindung den Schwellenwert überschreitet, die Verbindung
als nicht verwendbar bestimmt wird.
-
Somit
kann eine maximale erlaubbare Verzögerungszeit gesetzt werden.
Somit kann eine virtuelle Direktverbindung als nicht verwendbar
betrachtet werden, ganz gleich ob die virtuelle Direktverbindung
in anderen Aspekten (z.B. bei einer Datenverlustrate) gute Qualität zeigt.
-
Außerdem können die
Qualitätsmessungen
eine Messung einer Datenverlustrate auf einer virtuellen Direktverbindung
zwischen zwei Netzwerkknoten umfassen. Die Datenverlustrate kann
hier eine Paketverlustrate, z.B. im Falle eines paketvermittelten
Netzwerks sein.
-
Ein
Schwellenwert für
eine maximale erlaubbare Datenverlustrate kann derart gesetzt werden,
dass wenn eine Datenverlustrate auf einer virtuellen Direktverbindung
den Schwellenwert überschreitet,
die virtuelle Direktverbindung als nicht verwendbar bestimmt wird.
-
Somit
kann eine maximale Datenverlustrate (z.B. Paketverlustrate) gesetzt
werden. Folglich kann eine virtuelle Direktverbindung als nicht
verwendbar betrachtet werden, ganz gleich ob die virtuelle Direktverbindung
in anderen Aspekten (z.B. bei einer Verzögerungszeit) gute Qualität zeigt.
-
Die
Qualitätsmessung
kann sowohl die vorstehende Verzögerungszeitmessung
als auch Datenverlustratenmessung umfassen. Somit können ein
Ergebnis der Verzögerungszeitmessung
und ein Ergebnis der Datenverlustratenmessung zu einem einzelnen
Qualitätsmessergebnis
kombiniert werden.
-
Auf
diese Weise ist eine einfache Handhabung der Messergebnisse möglich, da
nur das kombinierte Messergebnis weiter verarbeitet werden muss,
und nicht zwei getrennte Werte.
-
Das
Ergebnis der Verzögerungszeitmessung
und das Ergebnis der Datenverlustratenmessung können beim Kombinieren von diesen
entsprechend gewichtet werden. Somit kann ein Netzwerkbetreiber
entscheiden und frei festlegen, was von Verzögerungszeit oder Datenverlustrate
für ihn
wichtiger ist.
-
Beim
Kombinieren können
das Verzögerungszeitmessergebnis
und das Paketdatenverlustratenmessergebnis entsprechend normiert
werden. Somit werden beide Ergebnisse in einen dimensionslosen Wert
umgewandelt, welcher leicht mit anderen Ergebnissen von anderen
virtuellen Direktverbindungen verglichen werden kann.
-
Das
einzelne Qualitätsmessergebnis
kann in einen Ganzzahlenwert umgewandelt werden. Auf diese Weise
kann der Verkehr in dem Netzwerk reduziert werden, da Fließkommazahlen
mehr Daten erfordern.
-
Das
Messen und das Entscheiden über
die virtuellen Direktverbindungen kann in vorbestimmten Intervallen
durchgeführt
werden. Das Messen und das Entscheiden über die virtuellen Direktverbindungen
kann ebenso durchgeführt
werden, wenn es einige Änderungen
in den Netzwerkkonfigurationen gibt. Dies reduziert ebenso die Verkehrsmenge
und die Berechnungslast, da auf diese Weise eine Messung und Entscheidung nicht
kontinuierlich stattfinden. Das Intervall kann frei gesetzt werden,
so dass es von der allgemeinen Bedingung des Netzwerks, der Verkehrsmenge
und Ähnlichem
unabhängig
gemacht werden kann.
-
Die
Ergebnisse der Entscheidung können
zu den Netzwerkknoten gesendet werden und die Netzwerkknoten können entsprechend
Leitweglenktabellen aktualisieren.
-
Somit
können
die Informationen bezüglich
der Entscheidung über
die virtuellen Direktverbindungen in die Leitweglenktabellen der
Netzwerkknoten übertragen
werden.
-
KURZE BESCHREIBUNG
DER ZEICHNUNGEN
-
Die
vorliegende Erfindung wird mit Bezug auf die begleitenden Zeichnungen
leichter verstanden, wobei:
-
1(a) und (b) Unterschiede zwischen dem
Tunnel-Broker-Konzept und dem Tunnel-Peers des Konzeptes gemäß einem
Ausführungsbeispiel
der Erfindung zeigen,
-
2 eine
dynamische Tunnel-Peering-Architektur gemäß dem Ausführungsbeispiel zeigt,
-
3 ein
Flussdiagramm des grundlegenden Arbeitsprozedurablaufs gemäß dem Ausführungsbeispiel
zeigt,
-
4(a) bis (d) eine Normierung, Kombination
und Quantisierung eines Leistungsfähigkeitparameters gemäß dem Ausführungsbeispiel
zeigen,
-
5(a) und (b) ein Beispiel für ein Ende-zu-Ende-Leistungsfähigkeitmessergebnis
einer RTT-(Durchlaufzeit)-Verzögerung und
einer Paketverlustrate gemäß dem Ausführungsbeispiel
zeigen,
-
6 ein
Beispiel für
den vollständigen
gewichteten Graphen zeigt, und
-
7 einen
optimierten Teilgraphen gemäß dem vorliegenden
Ausführungsbeispiel
zeigt.
-
DETAILLIERTE
BESCHREIBUNG VON BEVORZUGTEN AUSFÜHRUNGSBEISPIELEN
-
Im
Folgenden wird ein bevorzugtes Ausführungsbeispiel der Erfindung
detaillierter mit Bezug auf die begleitenden Zeichnungen beschrieben.
-
Das
Verfahren gemäß dem vorliegenden
Ausführungsbeispiel
wird als eine Lösung
für ein
automatisches Tunneln von IPv6-über-IPv4
mit einer dynamischen Leistungsfähigkeitoptimierung
vorgeschlagen. In dieser Beschreibung wird diese Prozedur dynamisches
Tunnel-Peering mit
Leistungsfähigkeitoptimierung
basierend auf einer Ende-zu-Ende-Messung genannt, was als DTP-POEM
abgekürzt
wird. Außerdem
sind die Ausdrücke „virtuelles
Netzwerk/Basisnetzwerk" in
der gesamten Beschreibung des ersten Ausführungsbeispiels äquivalent
zu IPv6/IPv4. Trotzdem sei angemerkt, dass die Erfindung auch auf
andere Arten von Netzwerken (z.B. VPN) und nicht nur auf IPv6-/IPv4-Internet
anwendbar ist.
-
Im
Detail stellt die vorliegende Erfindung ein Schema zum Verbinden
von IPv6-Standorten über IPv4-Netzwerke über Tunnel
mit einer dynamischen Leistungsfähigkeitoptimierung
bereit. So genannte Peers (oder Tunnel-Peers) agieren als die Endpunkte
von IPv6-zu-IPv4-Tunneln
und als die Router in dem virtuellen IPv6-Netzwerk. Ob ein Tunnel-Peer
die Rolle eines Routers in dem IPv4-Netzwerk spielt, ist für die Erfindung nicht
von Bedeutung. Die Peers werden ebenso als Netzwerkknoten bezeichnet.
-
Diese
Prozedur gemäß der vorliegenden
Erfindung ist typischer Weise eine Lösung innerhalb einer Domain
für automatisches
und dynamisches Tunneln mit Leistungsfähigkeitoptimierung.
-
Die
Prozedur gemäß dem Ausführungsbeispiel
wird auf die folgende Umgebung angewendet:
- 1)
Die vorstehend beschriebenen Peers sind in einer verschiedenartigen
Infrastruktur geografisch verstreut, und die Ende-zu-Ende-Pfade
zwischen diesen variieren in Leistungsfähigkeit. Des Weiteren ist die
Ende-zu-Ende-Leistungsfähigkeit
wesentlich durch die Verkehrslastschwankungen in dem Basisnetzwerk
beeinflusst.
- 2) Peers, die in dem virtuellen Netzwerk die Rolle von Weiterleitungsknoten
spielen, sind meistens Endsysteme in dem Basisnetzwerk, wobei dann
deren Berechnungsbetriebsmittel weder dediziert für ein Tunneln noch
für ein
Leitweglenken bezeichnet sind.
-
Ein
dedizierter Server (welcher nachstehend auch als Netzwerkkonfigurationssteuerungselement
bezeichnet wird), genannt Tunnel-Arbiter (TA), wird als die Kernkomponente
der Architektur definiert, welche eine Entscheidung für ein Tunneln
und Leitweglenken trifft, so dass verkehrsreiche Pfade (oder welche
mit schlechtem Verhalten) zwischen den Peers von dem Satz von logischen
Verbindungen ausgeschlossen werden. All die Tunnelendpunkte stehen
in einer Peer-Beziehung, d.h. es gibt keine Server-Klient-Unterscheidung.
-
Der
allgemeine Aufbau der Tunnel ist in 1 gezeigt,
in welcher ebenso die Unterschiede zu dem Tunnel-Broker-Konzept dargestellt
sind. 1(a) zeigt das Tunnel-Broker-Konzept. Es
gibt eine Vielzahl von Tunnel-Klienten (TC), die alle mit einem
zentralen Tunnel-Server (TS) verbunden sind. Es gibt keine virtuellen Verbindungen
zwischen den TCs, sondern nur Tunnel zwischen jedem TC und dem Tunnel-Server.
-
Andererseits,
bezugnehmend auf 1(b), gibt es in
dem dynamischen Tunnel-Peering-Modell gemäß dem vorliegenden Ausführungsbeispiel
keinen zentralen Punkt für
die Verbindungen und die Tunnel-Peers (TP) erzeugen automatisch
Tunnel nach Bedarf, wie im Folgenden detailliert beschrieben ist.
-
Gemäß dem vorliegenden
Ausführungsbeispiel
kann ein Tunnel-Peer (TP) die Liste von anderen Peers über die
Peer-Registrierungsdatenbank (PRD) des Tunnel-Arbiters bekommen.
Die Peers messen dann Leistungsfähigkeitparameter
für die
Ende-zu-Ende-Pfade von jedem zu einem anderen und senden die quantisierten
und normierten Werte an den Tunnel-Arbiter, der die optimierte Topologie
berechnet. Ein Ändern
der virtuellen Tunnelverbindungen entsprechend der Berechnung wird
periodisch durchgeführt.
-
Durch
die dynamische Tunnel-Peering-Architektur basierend auf Ende-zu-Ende-Leistungsfähigkeitmessungen
gemäß den vorliegenden
Ausführungsbeispielen
werden die folgenden Effekte erreicht:
- 1) Ein
dynamischer Tunnel-Erzeugungs- und Lösch-Mechanismus wird eingeführt, um
die Leistungsfähigkeitverteilung über dem
IPv4-Basisnetzwerk anzupassen.
- 2) Eine Ende-zu-Ende-Leistungsfähigkeit wird in dimensionslose
Ganzzahlenwerte quantisiert, so dass der Zustand endlich ist und
die Topologie nicht für
kleine Störungen
anfällig
ist.
- 3) Die Tunnel-Entscheidungen, die durch das Kriterium des kürzesten
Pfades von allen Pfaden (APSP) im Hinblick auf eine Leistungsfähigkeit
einer virtuellen Verbindung bestimmt werden, enthalten ebenso die Leitweglenkungsinformationen.
-
Konzeptionell
gibt es zwei Netzwerkebenen in der DTP-POEM-Architektur. Dies ist in 2 dargestellt.
Unten ist das Basisnetzwerk, was gemäß diesem Ausführungsbeispiel
das IPv4-Internet ist. Das Basisnetzwerk stellt eine globale Kollektivität mit einer
eingesetzten physikalischen Infrastruktur bereit. Jeder Tunnel-Peer
(in der Figur durch Bezugszeichen TP angegeben) wird auf einen Knoten
in dem Basisnetzwerk abgebildet. Diese Knoten besitzen nur eine
IPv4-Kommunikation
mit dem Tunnel-Arbiter (TA), wie vorstehend beschrieben.
-
Auf
der oberen Ebene ist eine virtuelle Netzwerkebene, in welcher all
die Verbindungen logisch sind. Die logischen Verbindungen werden
durch den Tunnel-Arbiter gesteuert und aktualisiert, wenn sich die
Leistungsfähigkeitbedingung
auf der Basisnetzwerkebene ändert.
Wie in 2 gezeigt, besitzen alle Tunnel-Peers eine Verbindung
zum globalen IPv6-Internet. Jeder Tunnel-Peer kann mit einem individuellen
einzelnen IPv6-Standort
verbunden werden oder zwei oder mehr Tunnel-Peers können mit solch einem individuellen IPv6-Standort
verbunden werden. Innerhalb eines solchen einzelnen IPv6-Standorts können mehrere
IPv6-eigene Router zum Weiterleiten von Datenpaketen bereitgestellt
sein. Zusätzlich
können
die vorstehenden Tunnel-Peers die Rolle von Weiterleitungs-Standorten
für die
anderen Peers spielen.
-
Es
sei angemerkt, dass die Tunnel-Peers (TPs) Router in IPv6, aber
nicht notwendigerweise auch in IPv4 sind. In 2 gibt es
zwei Ebenen, die entsprechend eine virtuelle IPv6-Netzwerkschicht
und die IPv4-Netzwerkschicht,
wie vorstehend beschrieben, darstellen. Ein Tunnel-Peer spielt die
Rolle eines Routers in der virtuellen Netzwerkschicht (als Ellipse
gezeigt), während
er in dem IPv4-Netzwerk ein einfacher Host (als Box gezeigt) sein
kann. IPv4-Router, die Pakete zwischen diesen „Boxen" zustellen (d.h. die Knoten in IPv4, die
dem TP in IPv6 entsprechen) sind in 2 nicht
gezeichnet, da sie für
die Erfindung nicht von Bedeutung sind.
-
Im
Folgenden wird die Prozedur gemäß dem vorliegenden
Ausführungsbeispiel
detaillierter mit Bezug auf einen Prozedurablauf des Systems, eine
Ende-zu-Ende-Messmethode,
eine Tunnelanweisungszuführung usw.
beschrieben.
-
1. Grundlegender
Prozedurablauf
-
Der
grundlegende Arbeitsprozedurablauf des dynamischen Tunnel-Peerings
basierend auf Ende-zu-Ende-Leistungsfähigkeitmessungen
(DTP-POEM) gemäß dem vorliegenden
Ausführungsbeispiel
wird im Folgenden durch Bezugnahme auf das in 3 gezeigte
Ablaufdiagramm beschrieben.
- a) In Schritt S1 überträgt ein Knoten
mit einem Doppelstapel seine Registrierungsinformationen an den
TA um einen TP-Bezeichner zu erhalten. Ein Knoten mit einem Doppelstapel
ist ein Knoten mit zwei Protokollstapeln und ist dazu in der Lage,
ein Basisnetzwerk und ein virtuelles Netzwerk zu bedienen. Das heißt gemäß dem vorliegenden
Ausführungsbeispiel
besitzt solch ein Knoten Protokollstapel für das IPv4-Internet und das
IPv6-Internet.
Als
ein Ergebnis der Registrierung wird der Knoten als ein Tunnel-Peer
(TP) bezeichnet und bekommt den TP-Bezeichner, welcher ihn eindeutig als
ein Tunnel-Peer bezeichnet.
Einen Registrierungseintrag für jedem
TP umfasst zumindest: a) einen eindeutigen Bezeichner (d.h. den TP-Bezeichner); b) die
IPv4-Adresse des TP; c) eine IPv6-Adresse des TP; d) das IPv6-Adresspräfix, das der
TP hält;
usw. Das IPv6-Adresspräfix
(oder Adressblock) ist ein Satz von zusammenhängenden IPv6-Adressen. Ein
Beispiel für
solch ein Adresspräfix
ist 3ffe:3211::/32.
- b) In Schritt S2 behält
der TA all die Registrierungsinformationen für die TPs in einer dedizierten
Datenbank bei. Die Registrierung enthält zumindest die Adressen der
TPs auf dem Basisnetzwerk (BN), d.h. die IPv4-Adressen der TPs.
- c) In Schritt S3 bekommt jeder TP die IPv4-Adressen der anderen
TPs von dem TA. Dann führt
jeder TP einer nach dem anderen Ende-zu-Ende-Messungen in Schritt
S4 durch. Das Ergebnis wird in Schritt S5 normiert und quantisiert.
Danach wird das quantisierte Ergebnis in Schritt S6 an den TA gesendet.
- d) In Schritt S7 erzeugt der TA einen gewichteten vollständigen Graphen
mit allen TP als seine Eckpunkte gemäß dem Messergebnis, das durch
all die TP gesendet wird. Dann wird in Schritt S8 ein APSP (kürzester Pfad
von allen Pfaden)-Algorithmus vorgenommen, um die optimierte virtuelle
Topologie zu erhalten.
- e) In Schritt S9 sendet der TA Informationen entsprechend der
optimierten virtuellen Topologie an die TPs. Das heißt, der
TA sendet ein Tunnel-Arbiter-Befehl an die TPs, so dass sie die
Tunnelverbindungen untereinander automatisch einstellen, wobei die
Leitweglenktabelle in dem TPs in Schritt S10 entsprechend ebenso
aktualisiert wird.
Es sei angemerkt, dass die IPv6-Leitweglenktabellen
der TPs aktualisiert werden. Der Tunnel-Arbiter gibt keine Informationen
an die IPv4-Router. Und zwar werden nur die virtuellen Verbindungen
optimiert, wobei eine Leistungsfähigkeit
der IPv6-Router innerhalb des IPv4-Netzwerks für die vorliegende Erfindung
nicht von Bedeutung ist.
- f) Das System wiederholt die Schritte S2 bis S10 (die Prozesse
b)–e))
periodisch oder durch irgendeinen Auslöser, wie ein Hinzufügen eines
neuen Knotens zu dem Netzwerk. Ein Beispiel einer angemessenen Aktualisierungsperiode
ist 30 Minuten. Das heißt
in Schritt S11 wartet der Prozess solch eine vorbestimmte Periode
lang und kehrt dann zu Schritt S2 zurück.
Die Systemdetails
bezüglich
der Messungen und Verarbeitung der Messungen usw. werden in den
folgenden vier Unterabschnitten beschrieben.
-
2. Ende-zu-Ende-Leistungsfähigkeitmessung
-
Ein
TP kann eine Anforderung für
eine Liste von all den Peers an den TA senden und dann die Ende-zu-Ende-Leistungsfähigkeitmessung
durchführen.
-
Eine
Ende-zu-Ende-Leistungsfähigkeitmessmethode
ist nicht in dieser Anmeldung enthalten. Der Implementierer kann
zum Beispiel dem Dokument „Framework
for IP Performance Metrics",
RFC 2330, von V. Paxson, u.a., Mai 1998 folgen. Alternativ können ebenso
andere Messverfahren verwendet werden. Die Parameterauswahl hängt von
den Netzwerkentwurfkriterien ab. Für allgemeine Zwecke, betrachtet
man die Einfachheit der Messoperation, wird eine Durchlaufverzögerung akzeptiert.
Solch eine Durchlaufverzögerung
wird in „A
Round-Trip Delay Metrics for IPPM", RFC 2681, von G. Almes, S. Kalindini,
M. Zekauskas, September 1999 (IPPM bedeutet IP-(Internetprotokoll)-Leistungsfähigkeitmetrik)
beschrieben. Eine Durchlaufverzögerungsmetrik
einer P-Art kann durch die ICMP-Echoanforderung/Antwort mit einer
dedizierten Paketlänge
gemessen werden. Dies kann mit einer bekannten „Ping"-Prozedur vorgenommen werden. Vorzugsweise
sollte ein maßgeschneiderter „Ping"-Prozess innerhalb
der TP-Programmfolge kodiert werden, anstatt das „Ping"-Werkzeug zu verwenden,
das durch das Betriebssystem bereitgestellt ist, um eine optimale
Kompatibilität
zu der tatsächlich
durchgeführten
Leistungsfähigkeitmessung
zu haben.
-
In
diesem Beispiel wird das Ergebnis der Ende-zu-Ende-Messung mit einem
UDP-Protokoll („User
Datagram Protocol")
an den TA gesendet.
-
3. Parameternormierung,
-kombination und -quantisierung
-
Das
System muss den Zielkonflikt zwischen der Einfachheit und den Effekten
berücksichtigen.
Das heißt,
es sollte vermieden werden, einen großen Aufwand für das Erreichen
der gewünschten
Effekte zu haben. Somit, gemäß dem vorliegenden
Ausführungsbeispiel,
bekommen die TPs die Parameterwerte vorzugsweise auf eine einfache
Weise, zum Beispiel durch mehrmaliges Senden eines „Ping" und durch Messen
der mittleren RTT und der Paketverlustrate auf diese Weise. Dann
formen Normierungsfunktionen den Verzögerungs- und Paketverlustratenwert
in dimensionslose Werte, so dass deren Additionsoperation (d.h.
eine geeignete Kombination von Verzögerung und Paketverlustrate)
als eine wohl definierte Gewichtungsfunktion physikalischen Fakten
entspricht.
-
Offensichtlich
sollte die Normierungsfunktion für
die RTT-Verzögerung
linear sein. Diese Erfindung schlägt eine Definition eines Grenzschwellenwertes,
z.B. 3000 ms (oder andere geeignete Werte) für die Normierungsfunktion vor,
der besagt, dass das System feststellen wird, dass eine virtuelle
Verbindung unerreichbar ist, wenn die RTT-Verzögerung
auf ihr den Schwellenwert überschreitet.
Dies ist in
4(a) dargestellt, in welcher
die RTT-Verzögerung RTT
auf der Abszisse gezeigt ist und der RTT-Verzögerungsleistungsfähigkeitwert
d auf der Ordinate gezeigt ist. Dann ergibt sich
wobei M der Schwellenwert
für „unerreichbar" ist.
-
Für die Paketverlustrate
(definiert als die Anzahl von verlorenen Paketen/Anzahl von allen übertragenen
Paketen, üblicherweise
in % angegeben) ist der Fall unterschiedlich. Zum Beispiel wird
angenommen, dass es drei Tunnel-Peers TP1, TP2, und TP3 gibt. Wenn
die Paketverlustrate PLR von TP1 zu TP2 x ist, während die von TP2 zu TP3 y
ist, dann sollte die Paketverlustrate von TP1 zu TP3 über TP2
1 – (1 – x)(1 – y) sein. Dann
ist gemäß dem vorliegenden
Ausführungsbeispiel
eine Funktion r(PLR) für
eine Paketverlustratennormierung wie folgt:
wobei p (0 < p < 1) der Paketverlustratenschwellenwert
für „unerreichbar" ist. Dies ist in
4(b) dargestellt, in welcher die Paketverlustrate
PLR auf der Abszisse gezeigt ist und der Paketverlustratenleistungsfähigkeitwert
r auf der Ordinate gezeigt ist.
-
Die
Kombinationsfunktion stellt dann adaptive Gewichtungen bereit, die
die Verzögerungs-
und Paketverlustratenwerte zu einem einzelnen machen. Es ist erforderlich,
dass der kombinierte Wert zu einem des Verzögerungs- oder Paketverlustratenwerts
linear ist, wenn der andere Null ist. Des Weiteren sollte die Kombinationsfunktion
noch die „Unerreichbarkeit" behalten. Somit
nimmt die Erfindung die folgende Funktion an, um die Rolle einer
Kombination zu spielen, d.h.
wobei die Konstante 0 < q < 1 die relative
Wichtigkeit der Verzögerung
gegenüber
der Paketverlustrate ist. Allgemein ist q = 1/2 (
4(c)).
-
Schließlich wäre es besser,
die Parameterwerte in kleine Ganzzahlen zu quantisieren, so dass
der Übertragungsoverhead
zwischen der TA und den TPs so gering wie möglich ist. Die APSP-Berechnung
auf einem Ganzzahl-gewichteten vollständigen Graphen wäre ebenso
viel schneller, als die auf einem Fließkommazahlgewichteten. Wichtiger
ist, dass eine Quantisierung ein häufiges Aktualisieren von dynamischen
Leistungsfähigkeitstatusinformationen
vermeidet. Besonders der „unerreichbar" wird zu einem gesättigten
Wert quantisiert, was ein „infinites" Gewicht bedeutet.
Das ist in 4(d) und in der folgenden
Formel dargestellt, in welcher der Ganzzahlenwert v aus dem kombinierten
Leistungsfähigkeitwert
u erzeugt wird.
-
-
Es
sei angemerkt, dass hier Werte 1 bis 10 mit den Fließkommawerten
von u schrittweise verknüpft sind,
wohingegen für „unerreichbar" oder unverwendbar
255 verknüpft
wird.
-
4. Lösen des
APSP-Problems
-
Durch
Verwendung der quantisierten und normierten Leistungsfähigkeitwerte
v, die auf die vorstehend beschriebene Weise bestimmt werden, kann
durch den TA ein gewichteter vollständiger Graph erzeugt werden.
Die Werte können
ebenso verwendet werden, um eine entsprechende gewichtete Adjazenzmatrix
zu erzeugen. In solch einer gewichteten Adjazenzmatrix definiert
ein Element a(i, j) den Leistungsfähigkeitwert v zwischen einem
Tunnelpunkt TPi und einem Tunnelpunkt TPj, wobei der Leistungsfähigkeitwert
ebenso auf diese Weise gerichtet ist, d.h. von TPi zu TPj. In der
Matrix bezeichnet der Wert i die Spalte der Matrix und j bezeichnet
die Reihe, wobei i und j Ganzzahlen sind.
-
Solange
der gewichtete vollständige
Graph durch den TA erzeugt wurde, kann jeder APSP-Algorithmus angewendet
werden, um den optimierten Teilgraph zu berechnen. Der ursprünglich erzeugte
vollständige Graph
ist gerichtet. Die Messungen werden in einem Durchlaufweg vorgenommen
und dementsprechend sollte die gewichtete Adjazenzmatrix für den Graphen
mit Bezug auf seine Diagonale symmetrisch sein. Manchmal jedoch
kann die Matrix in der Praxis aufgrund der Messfehler und der asymmetrischen
dynamischen Bedingungen zwischen den zwei Enden eines Paares tatsächlich asymmetrisch
sein. Das heißt,
a(i, j) kann ungleich zu a(j, i) sein. Deshalb, angenommen A ist
die ursprünglich
gemessene Adjazenzmatrix, definieren wir eine neue Adjazenzmatrix
W, so dass w(i, j) = w(j, i) = a(i, j) + a(j,
i).
-
Die
Matrix W ist definitiv symmetrisch und die Berechnung würde auf
ihr anstatt auf A basieren.
-
Man
kann einen Floyd-Warshall-APSP-Algorithmus verwenden, um das vorstehend
mit der Matrix beschriebene APSP-Problem
zu lösen.
Der Floyd-Warshall-Algorithmus ist durch E. Minieka in „Optimization
Algorithms for Networks and Graphs", Marcel Dekke, Inc. 1978, ISBN 0-8247-6642-3
beschrieben. Der Algorithmus kann wie folgt in C-Sprache kodiert
sein:
-
Alg.1: Floyd-Warshall-APSP-Algorithmus:
-
-
- N:
- die Anzahl von Eckpunkten
- W:
- die Adjazenzmatrix
des gewichteten vollständigen
Graphen, mit den Gewichtungen initialisiert
- P:
- die Vorgängermatrix
für den
optimierten Teilgraphen, für
alle Elemente mit –1
initialisiert.
-
-
Es
sei angemerkt, dass W und P als eindimensionale Array-Felder behandelt
werden, so dass alle N (Anzahl von Eckpunkten) Reihen der entsprechenden
Matrizen in eine Reihe umgeschrieben werden.
-
Nachdem
der Algorithmus ausgeführt
wurde, ist die Vorgängermatrix
P zum Bestimmen des nächsten Etappen-Leitwegs für jeden
Eckpunkt ausreichend und deshalb kann der TA Leitweglenkinformationen
zu den TPs zusammen mit den Tunnelbefehlen bereitstellen. Ein einfacher
Algorithmus, der die nächste
Etappe von einer Quelle zu einem Ziel berechnet, ist durch die Erfindung
wie nachstehend bezeichnet. Wenn der TA die Informationen über virtuelle
Netzwerkblöcke,
die mit jedem TP verknüpft
sind, beibehält,
dann kann ein Nächste-Etappe-Verfahren
(„NextHop
method"), das im
Folgenden beschrieben wird, angewendet werden, um die Leitweglenktabelle
dynamisch zu erzeugen.
-
Alg.2: Erzeugen der Leitweglenktabelle
mit der P-Matrix:
-
-
- N:
- die Anzahl von Eckpunkten
- P:
- die Vorgängermatrix
für den
optimierten Teilgraph
- u, v:
- die Bezeichner der
Quelle und des Zieles
-
-
-
Es
ist klar, dass das Nächste-Etappe-Verfahren
für einen
bestimmten Quellknoten keine Reihen für andere Peers mit einbezieht.
Deshalb kann der Algorithmus an jedem TP separat ausgeführt werden.
-
5. Vornehmen
der Tunnelentscheidung
-
Ein
Lösen des
APSP-Problems ergibt die optimierte Vorgängermatrix P. Gemäß dieser
Matrix kann der TA einfach die virtuelle Netzwerktopologie durch
Entfernen dieser virtuellen Verbindungen erhalten, deren entsprechende
Werte in der Matrix P positiv sind. Das heißt, ein unveränderter
Wert –1
repräsentiert
eine Tunnelverbindung des virtuellen Netzwerks, während jeder
positive Wert ein Vorwärtsweiterleiten
angibt. Diese Matrix kann als die globale Tunnelentscheidung angesehen
werden, und die k-te Reihe von P ist die Entscheidung für das k-te
TP. Dann sendet der TA entsprechend Entscheidungen an die TPs. Eine
Entscheidung enthält
sowohl Tunnel- als auch Leitweglenkinformationen. Die letztgenannten
können
mit einem Nächste-Etappe-Prozess
in eine Leitweglenktabelle, wie vorstehend erwähnt, dekodiert werden.
-
Im
Folgenden wird ein Beispiel durch Bezugnahme auf die 3 und 5 bis 7 gegeben.
-
Es
wird angenommen, dass es sechs IPv6-Standorte gibt, welche über das
DTP-POEM-System gemäß dem Ausführungsbeispiel
verbunden werden.
-
a) Registrierung
-
Ein
Endpunkt eines jeden Standorts sendet seine Registrierung an den
Tunnel-Arbiter, wobei er seine eigene Tunnel-Peer-ID und eine Liste
von allen Peers erhält
(Schritte S1 bis S3 in 3).
-
b) Messung
-
Jeder
TP nimmt eine Messung einer Ende-zu-Ende-Leistungsfähigkeit vor (Schritt S4 in 3),
was einen vollständigen
Graph mit Leistungsfähigkeitparametern
auf den Kanten ergibt, wenn die Messungen von allen TPs berücksichtigt
werden. Das Ergebnis ist in 5(a) bezüglich der
RTT-Verzögerung
gezeigt und in 5(b) bezüglich der
Paketverlustrate (PLR).
-
c) Normierung und Quantisierung
-
Jeder
TP normiert Leistungsfähigkeitwerte,
kombiniert Verzögerungs-
und Paketverlustrate und quantisiert dann die dimensionslosen Werte
zu einer kleinen Ganzzahl, bevor diese an den TA gesendet werden (Schritte
S5 und S6 in 3). Als ein Ergebnis konstruiert
der TA einen gewichteten vollständigen
Graphen (Schritt S7 in Figur 3).
-
Das
Ergebnis ist in
6 gezeigt, wobei die Adjazenzmatrix
des gewichteten vollständigen
Graphen wie folgt lautet:
-
Zum
Beispiel zeigt der Tunnel zwischen TP0 und TP4 eine RTT-Verzögerungszeit
von 3950 ms. Sie ist somit höher
als der Schwellenwert M von 3000 ms. Folglich wird dieser Tunnel
als nicht verwendbar bestimmt, d.h. TP ist für TP0 über einen direkten Tunnel unerreichbar.
Deshalb ist der entsprechende Eintrag in der vorstehenden Adjazenzmatrix
255 (w(0, 4)).
-
Als
ein anderes Beispiel ist die Paketverlustrate PLR zwischen TP2 und
TP3 29%. Sie ist somit höher als
der Schwellenwert p, welcher auf 20% gesetzt werden kann. Folglich
wird auch dieser Tunnel als nicht verwendbar bestimmt, und deshalb
ist der entsprechende Eintrag n in der vorstehenden Adjazenzmatrix
255 (w(2, 3)).
-
d) Berechnung
-
Der
TA berechnet das APSP-Problem, um die Optimierung zu erhalten. Das
Ergebnis wird durch eine Vorgängermatrix
(wie vorstehend beschrieben) dargestellt und jede Reihe in der Matrix
ist die Entscheidung für
das entsprechende TP. Die Vorgängermatrix
lautet wie folgt:
-
e) Ausführung
-
Nach
einem Erhalten der Tunnel- und Leitweglenkentscheidung von dem TA,
aktualisiert ein TP seine Tunnelschnittstellenkonfiguration und
modifiziert dann die Leitweglenktabelle mit dem Alg.2 (d.h. der
im vorstehenden beschriebenen Nächste-Etappe-Routine).
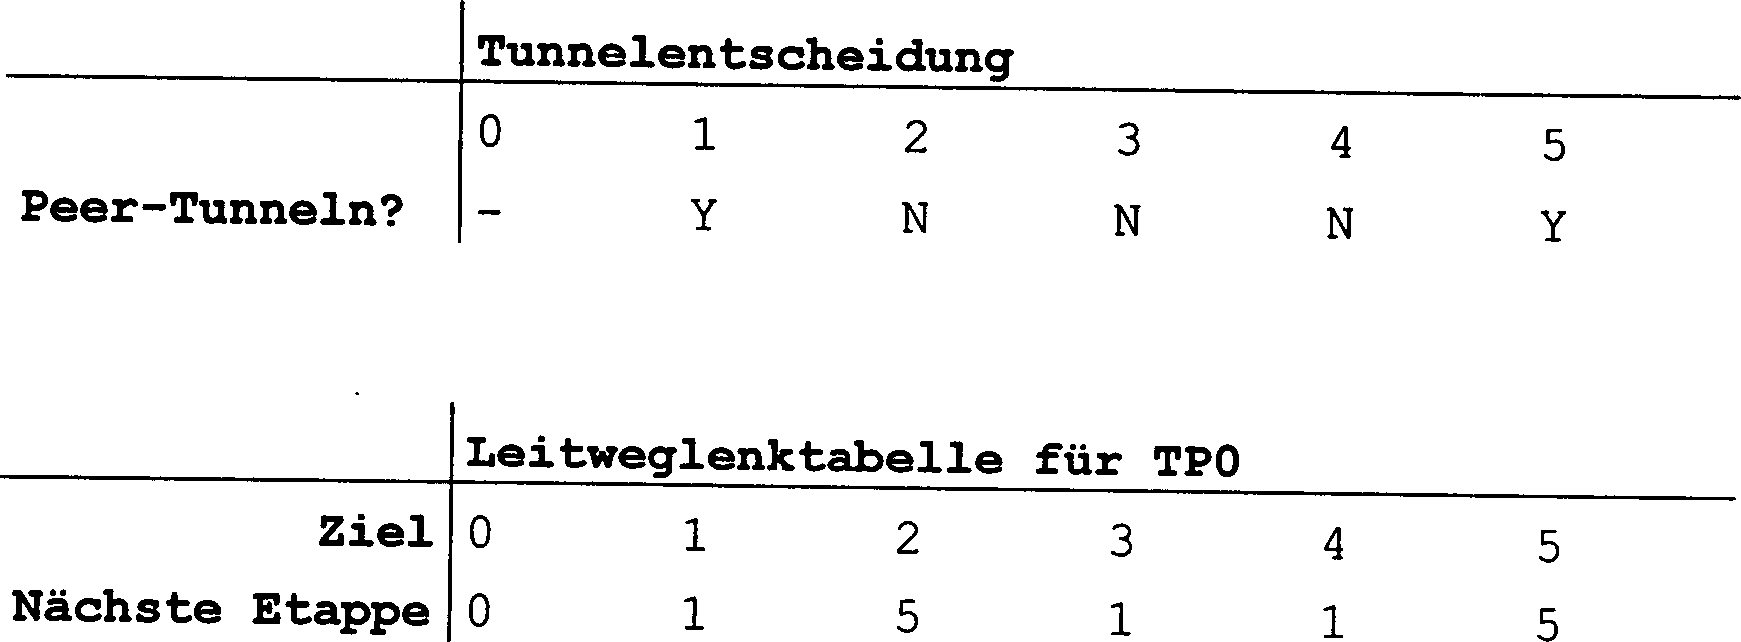
Die hervorgehobenen Einträge
in der Vorgängermatrix (d.h.
die erste Reihe der Vorgängermatrix)
bezieht sich auf die Tunnel- und Leitweglenkinformationen für TP0. Diese
Entscheidung wird in die Leitweglenktabelle von TP0 übertragen,
wie im Folgenden gezeigt:
-
Der
entsprechende optimierte Teilgraph ist in 7 gezeigt.
In diesem Beispiel werden direkte Verbindungen (d.h. Tunnel) nur
zwischen TP0 und TP1, TP0 und TP5, TP5 und TP1, TP1 und TP3, TP2
und TP5, TP4 und TP2 und zwischen TP3 und TP4 bereitgestellt.
-
Somit,
wenn TP0 betrachtet wird (erster Eintrag, d.h. erste Reihe oder
erste Spalte in der vorstehenden Vorgängermatrix), wird ein direktes
Tunneln nur zu TP1 und TP5 durchgeführt. Ein Tunneln zu TP2 wird über TP5
als die nächste
Etappe durchgeführt
(Eintrag in der Vorgängermatrix
in Spalte 2 entsprechend TP2). Ein Tunneln zu TP3 wird über TP1
als die nächste
Etappe durchgeführt.
Ein Tunneln zu TP4 wird über
TP3 durchgeführt,
d.h. die nächste
Etappe ist TP1 und dann TP3.
-
Wenn
eine neue Periode kommt, überprüfen die
TPs die Peerliste und starten eine neue Runde von Messaktivitäten.
-
Um
die Erfindung zu implementieren, sollten viele Parameter und Methoden
wie vorstehend erwähnt im
Voraus ausgehandelt werden. Vorzugsweise sollte ein Protokolldokument
bearbeitet werden, das Datenformate und gemeinsame Regeln definiert,
die der TA und alle TPs befolgen sollten.
-
Mit
Bezug auf die Komplexität
der Berechnung ist es vorteilhaft, eine Fließkommazahlberechnung soweit
wie möglich
zu vermeiden. Gemäß der vorliegenden
Erfindung werden die Leistungsfähigkeitwerte
als Ganzzahlen übertragen.
Zusätzlich
kann ein Tabellenabtastverfahren zum Berechnen der logarithmischen Werte
angewendet werden, um die Berechnungslast weiter zu reduzieren.
-
Außerdem,
um den Overhead-Verkehr zu verringern, wird gemäß dem vorliegenden Ausführungsbeispiel
ein „keep- alive"-Ansatz bzw. ein „Am-Leben-Erhalten"-Ansatz verwendet.
Das heißt,
wenn die Entscheidung für
einen bestimmten TP nicht geändert
werden muss, wird eine einfache Am-Leben-Erhalten-Nachricht anstelle
einer ganzen Entscheidung an den TP gesendet. Eine weitere Maßnahme,
um den Verkehr von Leistungsfähigkeitwerten
zu minimieren, ist ein periodischer Aktualisierungs-/Am-Leben-Erhalten-Mechanismus. Das
heißt,
gemäß dem vorliegenden
Ausführungsbeispiel
wird zwischen zwei Entscheidungen eine vorbestimmte Zeitdauer lang
gewartet. Wie vorstehend beschrieben, kann die vorbestimmte Dauer
zum Beispiel 30 Minuten sein.
-
TPs
sind verschiedenartig und arbeiten in einer Peer-Betiebsart. Jedoch kann als eine Alternative,
um die Verlässlichkeit
zu ermöglichen,
ein Einführen
eines zuverlässigen
Tunnel-Servers die Robustheit des gesamten Systems verbessern. Vorzugsweise
wird der Tunnel-Server unter den Tunnel-Peers ausgewählt, statt durch
den Tunnel-Arbiter permanent dediziert zu werden. Auf jeden Fall
sind eine stabile hohe Leistungsfähigkeit beim Berechnen, eine
hohe Geschwindigkeit bei einer globalen Verbindung und immer eingeschaltete
TPs wünschenswert.
-
Der
TA ist ein dedizierter Server. Vorzugsweise wird ein relationales
Datenbanksystem verwendet, um die TP-Registrierung und Tunnel-Zustände beizubehalten.
Auf dem TA kann ebenso ein HTTP-(Hyper-Text-Transfer Protocol)-Dämon laufen, so dass sich jeder
Benutzer einfach in dem DTP-POEM-System registrieren kann und die
laufende Topologie als auch die gesamte Leistungsfähigkeitebene
visualisiert werden kann.
-
Somit
präsentiert
gemäß der Erfindung
das Tunnel-Konzept nicht nur einen Weg für Konnektivität, sondern
auch einen Weg um sowohl eine dynamische virtuelle Topologie aufzubauen
als auch die entsprechenden Leitweglenkungstabellen, die bessere
Dienste bereitstellen als die Hinterlassenschaft „best-effort", wobei durch das
virtuelle Netzwerk frei von den verkehrsreichsten Pfaden im IPv4-Internet
gelenkt wird.
-
Wie
vorstehend beschrieben stellt die Erfindung eine Lösung innerhalb
einer Domain für
automatisches Tunneln mit Leistungsfähigkeitoptimierung bereit.
IPv6-Netzwerkstandorte
können über virtuelle
Tunnelverbindungen verbunden werden, wenn die globale IPv6-Infrastruktur
nicht eingesetzt wurde.
-
Frühere Lösungen,
wie 6-zu-4 und Tunnel-Broker stellen nur eine virtuelle Netzwerkkonnektivität ohne Leistungsfähigkeitbetrachtungen
bereit. Diese Erfindung stellt einen Weg bereit, um eine virtuelle
Topologie auf eine bessere Weise zu erstellen, so dass die verkehrsreichsten
oder am meisten verzögernsten
Ende-zu-Ende-Pfade
nicht in den Satz der virtuellen Verbindungen ausgewählt werden.
Außerdem
ist die Lösung dynamisch
anpassungsfähig,
d.h. passt sich der Leistungsfähigkeitvariation
auf dem Basisnetzwerk an und stellt von Augenblick zu Augenblick
eine beste virtuelle Topologie bereit. Eine Topologieoptimierung
basierend auf einer quantisierten Ende-zu-Ende-Verhaltensmessung
ist besonders vorteilhaft.
-
Somit,
gemäß der Erfindung,
nimmt der Tunnel-Arbiter (TA, ein Beispiel für ein Netzwerkkonfigurationssteuerungselement)
die Daten über
die Ende-zu-Ende-Leistungsfähigkeit
und trifft Entscheidungen, ob ein Tunnel zwischen einem bestimmten
Paar von Tunnel-Peers erzeugt werden sollte, und wie jeder Tunnel-Peer seine
Leitweglenktabelle setzt (d.h. die IPv6-Leitweglenktabelle).
-
Die
durch die Erfindung erreichten Vorteile sind wie folgt:
-
Die
schlechtesten logischen Verbindungen für virtuelle Netzwerke werden
gemäß der momentanen Ende-zu-Ende-Leistungsfähigkeit
aus dem Basisnetzwerk ausgeschlossen.
-
Bei
der gegenseitigen Konnektivität
der Peers wird eine Redundanz bereitgestellt, ohne einen verwundbaren
zentralen Punkt in dem Tunnel-Server, wie bei der Tunnel-Broker-Architektur.
Des Weiteren wird die gleiche Redundanz zu der Konnektivität der Peers
zum globalen IPv6-Internet bereitgestellt, solange mehr als ein
Peer universell angeschlossen wurde (1).
-
Obwohl
die Tunnel-Peers zu jedem anderen tunneln können, tun sie dies nur, wenn
es notwendig ist, d.h. „Tunneln
nach Bedarf". Wenn
die existierenden virtuellen Verbindungen einen Pfad für zwei Knoten
bereitgestellt haben und die allgemeine Leistungsfähigkeit
des Pfades besser ist, als die der direkten virtuellen Verbindung
zwischen diesen, wenn es eine solche gibt, dann wird die virtuelle
Direktverbindung nicht in die virtuelle Topologie aufgenommen.
-
Eine
zentralisierte Berechnung, die durch die Tunnel-Arbiter-Komponente durchgeführt wird,
nimmt eine globale Optimierung in Echtzeit vor, wobei die Topologie
eingestellt wird, um den zeitlichen Basisnetzwerkleistungsfähigkeitvariationen
zu entsprechen.
-
Es
ist nicht notwendig, für
diesen Ansatz einen speziellen Adressraum zu definieren, wie bei
der 6-zu-4-Architektur.
-
Im
schlimmsten Fall kann die Architektur, die durch diese Erfindung
präsentiert
wird, eine Topologie mit angemessener Konnektivität erzeugen.
-
Die
vorstehende Beschreibung und begleitenden Zeichnungen stellen die
vorliegende Erfindung nur anhand eines Beispiels dar. Somit kann
das Ausführungsbeispiel
innerhalb dem Umfang der beigefügten
Ansprüche
variieren.
-
Zum
Beispiel wird gemäß dem vorstehend
erwähnten
Ausführungsbeispiel
das Verfahren auf ein IPv6-Internet über ein IPv4-Internet angewendet.
Die Erfindung kann jedoch ebenso in anderen virtuellen Verbindungsnetzwerken
wie etwa VPN (virtuelles privates Netzwerk), IP RAN (Internet-Protokollfunkzugriffsnetzwerk),
All-IP, usw. verwendet werden.
-
Außerdem wird
für das
APSP-Problem gemäß dem vorliegenden
Ausführungsbeispiel
der Floyd-Warshall-Algorithmus verwendet, weil er einfach und am
verständlichsten
ist. Trotzdem können
als Alternativen andere Algorithmen verwendet werden, wie zum Beispiel
in U. Zwick, „All
Pairs Shortest Paths Using Bridging Sets and Rectangular Matrix
Multiplication",
August 2000 beschrieben.
-
Des
Weiteren ist gemäß dem Ausführungsbeispiel
der Tunnel-Arbiter (TA, das Netzwerkkonfigurationssteuerungselement)
ein separates Netzwerkelement. Die Funktion des Tunnel-Arbiter kann
jedoch in anderen Netzwerkelementen eingebettet sein.
-
Außerdem,
um einen Verlust von Paketen während
eines Änderns
der Tunnel zu vermeiden oder zu minimieren, kann eine drahtlose
Umschalttechnik angewendet werden, und die Quantisierung hält die Topologie
stabil und robust.
-
Außerdem sei
angemerkt, dass das vorstehende Ausführungsbeispiel in einem Fall
beschrieben wurde, bei dem zwei unterschiedliche Netzwerkarten betroffen
sind, und zwar IPv6 und IPv4. Es ist jedoch ebenso möglich, virtuelle
Direktverbindungen (Tunnel) in der gleichen Netzwerkart, z.B. IPv4-Tunnel über ein IPv4-Netzwerk
bereitzustellen.