JP2004157697A - セキュリティマネジメントシステムおよびセキュリティマネジメントサービス提供方法 - Google Patents
セキュリティマネジメントシステムおよびセキュリティマネジメントサービス提供方法 Download PDFInfo
- Publication number
- JP2004157697A JP2004157697A JP2002321923A JP2002321923A JP2004157697A JP 2004157697 A JP2004157697 A JP 2004157697A JP 2002321923 A JP2002321923 A JP 2002321923A JP 2002321923 A JP2002321923 A JP 2002321923A JP 2004157697 A JP2004157697 A JP 2004157697A
- Authority
- JP
- Japan
- Prior art keywords
- management system
- user
- security management
- database
- security
- Prior art date
- Legal status (The legal status is an assumption and is not a legal conclusion. Google has not performed a legal analysis and makes no representation as to the accuracy of the status listed.)
- Pending
Links
Images


Landscapes
- Management, Administration, Business Operations System, And Electronic Commerce (AREA)
Abstract
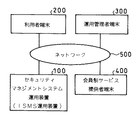
【解決手段】利用者端末200は、会員制サービスを契約した会員の中でセキュリティマネジメントシステムを利用する利用者によって使用される。運用管理者端末300は、会員制サービスを契約した会員の中でセキュリティマネジメントシステムを運用および管理する運用管理者によって使用される。会員制サービス提供者端末400は、セキュリティマネジメントシステムの会員制サービス提供者によって使用される。セキュリティマネジメントシステム運用装置100は、利用者端末200,運用管理者端末300,および会員制サービス提供者端末400からのアクセスによりネットワーク500上でセキュリティマネジメントシステムの運用を可能にする。
【選択図】 図1
Description
【発明の属する技術分野】
本発明はセキュリティマネジメントシステムおよびセキュリティマネジメントサービス提供方法に関し、特に経営支援ビジネスとしてのセキュリティマネジメントシステムおよびセキュリティマネジメントサービス提供方法に関する。
【0002】
【従来の技術】
従来のセキュリティマネジメントシステムでは、情報セキュリティポリシーおよび対象システムと管理・監査プログラムとを対応づけたセキュリティ・監査プログラムデータベースを設け、操作者により指定された情報セキュリティポリシーおよび対象システムの範囲に対応する管理・監査プログラムを検索し、自動的に実行するようになっていた(例えば、特許文献1参照)。
【0003】
また、従来のセキュリティマネジメントシステムの他の例では、ポリシーデータベース,情報セキュリティポリシーおよび対象システムと管理・監査プログラムとを対応付けたセキュリティ管理・監査プログラムデータベース,ポリシー・設定情報マッピングテーブル,ならびに設定情報格納データベースを設け、操作者により指定された情報ポリシーおよび対象システムの範囲に対応する管理・監査プログラムを検索し、自動的に実行するようになっていた(例えば、特許文献2参照)。
【0004】
【特許文献1】
特開2001―273388号公報(第6−7頁、図2)
【特許文献2】
特開2002―247033号公報(第6―7頁、図2)
【0005】
【発明が解決しようとする課題】
上述した従来のセキュリティマネジメントシステムでは、以下の3つの問題点があった。
【0006】
第1の問題点は、セキュリティマネジメントシステムを企業が導入するのに多大な時間と費用(コンサルテーション費用,IT(Information Technology)投資,要員教育等)がかかることである。また、システムの維持および管理についても多くの費用や専門知識を有した運用要員が必要である。このことは、セキュリティマネジメントシステムの企業への導入が一部の大企業にしか普及しないということであり、企業の大半を占める中小企業のセキュリティ対応状況の改善を阻む大きな要因であった。
【0007】
第2の問題点は、セキュリティマネジメントシステムを導入しても、業務ワークフローと連動していないため、運用が十分行われなかったということである。
【0008】
第3の問題点は、セキュリティガイドラインの質が策定者の技能レベルによって左右される問題があり、一定の品質を保つための方策が必要であったということである。
【0009】
本発明の第1の目的は、経営支援ビジネスの一環として、セキュリティガイドラインの策定からセキュリティチェック等の機能をネットワークを利用した会員制サービスとして実現するようにしたセキュリティマネジメントシステムおよびセキュリティマネジメントサービス提供方法を提供することにある。
【0010】
また、本発明の第2の目的は、会員制サービスが、複数の会員が同一システムを利用できる仕組みとすることやセキュリティガイドライン策定の支援を顧客である会員を直接訪問することなく、すべてネットワークを介して実現できるようにしたセキュリティマネジメントシステムおよびセキュリティマネジメントサービス提供方法を提供することにある。
【0011】
さらに、本発明の第3の目的は、セキュリティガイドライン策定支援には、業種や規模別に作成されたヒアリングシートとセキュリティガイドラインデータベースとを利用し、策定までに要する時間の大幅短縮を実現するようにしたセキュリティマネジメントシステムおよびセキュリティマネジメントサービス提供方法を提供することにある。
【0012】
さらにまた、本発明の第4の目的は、業種や規模別に作成されたセキュリティガイドラインデータベースを利用してセキュリティガイドラインを策定できることで、セキュリティガイドラインの質の低下や策定者の技能レベルに質が左右されることを防ぐようにしたセキュリティマネジメントシステムおよびセキュリティマネジメントサービス提供方法を提供することにある。
【0013】
また、本発明の第5の目的は、クライアントの機器にはインターネットブラウザと電子メールソフトのみあれば、その他の特別なソフトウェアをインストールすること無しに利用できるようにしたセキュリティマネジメントシステムおよびセキュリティマネジメントサービス提供方法を提供することにある。
【0014】
さらに、本発明の第6の目的は、Webと電子メールを利用したワークフロー機能を有するため、運用の効率化を実現できるようにしたセキュリティマネジメントシステムおよびセキュリティマネジメントサービス提供方法を提供することにある。
【0015】
【課題を解決するための手段】
本発明のセキュリティマネジメントシステムは、会員制サービスを契約した会員の中でセキュリティマネジメントシステムを利用する利用者によって使用される利用者端末と、会員制サービスを契約した会員の中でセキュリティマネジメントシステムを運用および管理する運用管理者によって使用される運用管理者端末と、セキュリティマネジメントシステムの会員制サービス提供者によって使用される会員制サービス提供者端末と、前記利用者端末,前記運用管理者端末,および前記会員制サービス提供者端末からのアクセスによりネットワーク上でセキュリティマネジメントシステムの運用を可能にするセキュリティマネジメントシステム運用装置とを有することを特徴とする。
【0016】
また、本発明のセキュリティマネジメントシステムは、前記セキュリティマネジメントシステム運用装置が、利用者機能である申請依頼処理機能と、運用管理者機能である利用者マスタ登録・更新・削除機能,セキュリティガイドライン策定機能,申請フォーム作成機能,ワークフロー滞留監視機能,および履歴参照機能と、会員制サービス提供者機能である会員マスタ登録・更新・削除機能,セキュリティガイドライン雛形登録・修正・削除機能,および利用状況参照機能と、会員制サービスを契約した会員の中でセキュリティマネジメントシステムを利用する一次申請者が最終承認者に対して一次申請者所属部門におけるセキュリティマネジメントに必要な各種作業の状況を報告する際に利用する申請情報データベースと、会員の中でセキュリティマネジメントシステムを利用する最終承認者が運用管理者宛てに申請した申請情報の履歴を登録する履歴データベースと、会員の中でセキュリティマネジメントシステムを運用および管理する運用管理者が自分が所属する会員の中の利用者を登録,修正,削除する時に使用する利用者データベースと、運用管理者が自分が所属する会員の中の組織情報を登録,修正,削除する時に使用する組織データベースと、運用管理者が自分が所属する会員の中で使用する申請フォームの雛形をメニューとして登録する申請フォームデータベースと、会員制サービス提供者が会員の会員情報を登録する会員データベースと、会員制サービス提供者がセキュリティガイドラインの雛形および運用管理者が作成したセキュリティガイドラインを登録するセキュリティガイドラインデータベースとを有することを特徴とする。
【0017】
さらに、本発明のセキュリティマネジメントシステムは、前記申請情報データベースのレコードが、申請日,申請者ID,申請者所属部門コード,申請フォーム区分,申請概要,申請内容,状態フラグ,否認日および否認理由,ならびに承認日および承認者の各フィールドからなることを特徴とする。
【0018】
さらにまた、本発明のセキュリティマネジメントシステムは、前記履歴データベースのレコードが、申請者所属部門コード,申請者ID,申請者/一次承認者所属部門コード,申請者/一次承認者ID,最終承認者所属部門コード,最終承認者ID,申請フォーム区分,申請概要,申請内容,および報告日の各フィールドからなることを特徴とする。
【0019】
また、本発明のセキュリティマネジメントシステムは、前記利用者データベースのレコードが、登録日または最終更新日,登録または最終更新した運用管理者ID,運用管理者ID,利用者ID,パスワード,利用者名,利用者所属部門コード,電子メールアドレス,利用者職制,および申請依頼者設定の各フィールドからなることを特徴とする。
【0020】
さらに、本発明のセキュリティマネジメントシステムは、前記組織データベースのレコードが、登録日または最終更新日,登録または最終更新した運用管理者ID,部門コード,部門名,部門階層,および承認権限設定の各フィールドからなることを特徴とする。
【0021】
さらにまた、本発明のセキュリティマネジメントシステムは、前記申請フォームデータベースのレコードが、登録日または最終更新日,登録または最終更新した運用管理者ID,申請フォーム区分,および申請フォームの各フィールドからなることを特徴とする。
【0022】
また、本発明のセキュリティマネジメントシステムは、前記会員データベースのレコードが、登録日または最終更新日,企業/団体名,住所,TEL/FAX,運用管理者ID,運用管理者パスワード,およびサービス利用形態の各フィールドからなることを特徴とする。
【0023】
さらに、本発明のセキュリティマネジメントシステムは、前記セキュリティガイドラインデータベースのレコードが、登録日または最終更新日,登録または最終更新した運用管理者ID,対応業種,対応企業/団体規模,用途,キーワード,およびセキュリティガイドラインの各フィールドからなることを特徴とする。
【0024】
さらにまた、本発明のセキュリティマネジメントシステム運用装置は、利用者機能である申請依頼処理機能と、運用管理者機能である利用者マスタ登録・更新・削除機能,セキュリティガイドライン策定機能,申請フォーム作成機能,ワークフロー滞留監視機能,および履歴参照機能と、会員制サービス提供者機能である会員マスタ登録・更新・削除機能,セキュリティガイドライン雛形登録・修正・削除機能,および利用状況参照機能と、会員制サービスを契約した会員の中でセキュリティマネジメントシステムを利用する一次申請者が最終承認者に対して一次申請者所属部門におけるセキュリティマネジメントに必要な各種作業の状況を報告する際に利用する申請情報データベースと、会員の中でセキュリティマネジメントシステムを利用する最終承認者が運用管理者宛てに申請した申請情報の履歴を登録する履歴データベースと、会員の中でセキュリティマネジメントシステムを運用および管理する運用管理者が自分が所属する会員の中の利用者を登録,修正,削除する時に使用する利用者データベースと、運用管理者が自分が所属する会員の中の組織情報を登録,修正,削除する時に使用する組織データベースと、運用管理者が自分が所属する会員の中で使用する申請フォームの雛形をメニューとして登録する申請フォームデータベースと、会員制サービス提供者が会員の会員情報を登録する会員データベースと、会員制サービス提供者がセキュリティガイドラインの雛形および運用管理者が作成したセキュリティガイドラインを登録するセキュリティガイドラインデータベースとを有することを特徴とする。
【0025】
一方、本発明のプログラムは、コンピュータを、利用者機能である申請依頼処理機能と、運用管理者機能である利用者マスタ登録・更新・削除機能,セキュリティガイドライン策定機能,申請フォーム作成機能,ワークフロー滞留監視機能,および履歴参照機能と、会員制サービス提供者機能である会員マスタ登録・更新・削除機能,セキュリティガイドライン雛形登録・修正・削除機能,および利用状況参照機能と、会員制サービスを契約した会員の中でセキュリティマネジメントシステムを利用する一次申請者が最終承認者に対して一次申請者所属部門におけるセキュリティマネジメントに必要な各種作業の状況を報告する際に利用する申請情報データベースと、会員の中でセキュリティマネジメントシステムを利用する最終承認者が運用管理者宛てに申請した申請情報の履歴を登録する履歴データベースと、会員の中でセキュリティマネジメントシステムを運用および管理する運用管理者が自分が所属する会員の中の利用者を登録,修正,削除する時に使用する利用者データベースと、運用管理者が自分が所属する会員の中の組織情報を登録,修正,削除する時に使用する組織データベースと、運用管理者が自分が所属する会員の中で使用する申請フォームの雛形をメニューとして登録する申請フォームデータベースと、会員制サービス提供者が会員の会員情報を登録する会員データベースと、会員制サービス提供者がセキュリティガイドラインの雛形および運用管理者が作成したセキュリティガイドラインを登録するセキュリティガイドラインデータベースとして機能させることを特徴とする。
【0026】
他方、本発明のセキュリティマネジメントサービス提供方法は、会員制サービスを契約した会員の中でセキュリティマネジメントシステムを利用する利用者によって使用される利用者端末と、会員の中でセキュリティマネジメントシステムを運用および管理する運用管理者によって使用される運用管理者端末と、セキュリティマネジメントシステムの会員制サービス提供者によって使用される会員制サービス提供者端末と、前記利用者端末,前記運用管理者端末,および前記会員制サービス提供者端末からのアクセスによりネットワーク上でセキュリティマネジメントシステムの運用を可能にするセキュリティマネジメントシステム運用装置とを有するセキュリティマネジメントシステムにおいて、前記セキュリティマネジメントシステム運用装置の処理が、利用者機能である申請依頼処理機能の処理と、運用管理者機能である利用者マスタ登録・更新・削除機能,セキュリティガイドライン策定機能,申請フォーム作成機能,ワークフロー滞留監視機能,および履歴参照機能の処理と、会員制サービス提供者機能である会員マスタ登録・更新・削除機能,セキュリティガイドライン雛形登録・修正・削除機能,および利用状況参照機能の処理とを含むことを特徴とする。
【0027】
また、本発明のセキュリティマネジメントサービス提供方法は、前記申請依頼時の処理が、利用者端末でセキュリティマネジメントシステム運用装置上の会員コーナにアクセスし運用管理者IDおよびパスワードでログインしたときに、セキュリティマネジメントシステム運用装置で運用管理者IDおよびパスワードが会員データベースに存在するかどうかをチェックし、存在すれば会員コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする工程と、利用者端末でセキュリティマネジメントシステム運用装置上の会員コーナにアクセスし利用者IDおよびパスワードでログインしたときに、セキュリティマネジメントシステム運用装置で利用者IDおよびパスワードが利用者データベースに存在するかどうかをチェックし、存在すれば自部門のみ利用できる会員コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする工程と、利用者端末で会員コーナ内の申請フォームメニューを選択し利用する申請フォーム区分を選択したときに、セキュリティマネジメントシステム運用装置で申請フォーム区分の申請フォームを申請フォームデータベースから抽出する工程と、利用者端末で抽出された申請フォームに申請情報を登録したときに、セキュリティマネジメントシステム運用装置で申請情報データベースに申請概要および申請内容を登録する工程と、利用者端末で申請情報の登録後に申請ボタンをクリックしたときに、セキュリティマネジメントシステム運用装置で利用者データベースを参照し申請者の申請依頼者を抽出し、申請依頼者の電子メールアドレス宛てに申請依頼メールを送信する工程と、他の利用者端末で申請依頼メールを受信後にセキュリティマネジメントシステム運用装置上の会員コーナにアクセスし運用管理者IDおよびパスワードでログインしたときに、セキュリティマネジメントシステム運用装置で運用管理者IDおよびパスワードが会員データベースに存在するかどうかをチェックし、存在すれば会員コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする工程と、他の利用者端末でセキュリティマネジメントシステム運用装置上の会員コーナにアクセスし利用者IDおよびパスワードでログインしたときに、セキュリティマネジメントシステム運用装置で利用者IDおよびパスワードが利用者データベースに存在するかどうかをチェックし、存在すれば自部門のみ利用できる会員コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする工程と、他の利用者端末で会員コーナ内の申請データ承認メニューを選択したときに、セキュリティマネジメントシステム運用装置で組織データベースを参照し承認権限設定情報を抽出し、申請情報データベースを参照し抽出された承認権限設定情報から承認可能な申請情報を抽出する工程と、他の利用者端末で抽出された申請情報が承認されたときに、セキュリティマネジメントシステム運用装置で申請情報データベース内の申請情報に承認フラグ,承認日および承認者を登録し、履歴データベースにも承認したデータを登録する工程と、他の利用者端末で抽出された申請情報を否認し否認理由が登録されたときに、セキュリティマネジメントシステム運用装置で申請情報データベース内の申請情報に否認フラグ,否認日および否認理由を登録し、申請依頼者の電子メールアドレス向けに否認通知メールを送信する工程と、利用者端末でセキュリティマネジメントシステム運用装置上の会員コーナにアクセスし運用管理者IDおよびパスワードでログインしたときに、セキュリティマネジメントシステム運用装置で運用管理者IDおよびパスワードが会員データベースに存在するかどうかをチェックし、存在すれば会員コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする工程と、利用者端末でセキュリティマネジメントシステム運用装置上の会員コーナにアクセスし利用者IDおよびパスワードでログインしたときに、セキュリティマネジメントシステム運用装置で利用者IDおよびパスワードが利用者データベースに存在するかどうかをチェックし、存在すれば自部門のみ利用できる会員コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする工程と、利用者端末で会員コーナ内の申請否認を選択したときに、セキュリティマネジメントシステム運用装置で利用者が作成した申請情報の中で他の利用者に否認処理されたデータを申請情報データベースから抽出する工程と、利用者端末で否認理由をもとに申請情報を修正したときに、セキュリティマネジメントシステム運用装置で申請情報データベースに修正後の申請概要および申請内容を登録する工程と、利用者端末で申請情報の修正後に申請を実行したときに、セキュリティマネジメントシステム運用装置で利用者データベースを参照し申請者の申請依頼者を抽出し、申請依頼者の電子メールアドレス宛てに申請依頼メールを送信する工程と、利用者端末で申請依頼メールを受信後にセキュリティマネジメントシステム運用装置上の会員コーナにアクセスし運用管理者IDおよびパスワードでログインしたときに、セキュリティマネジメントシステム運用装置で運用管理者IDおよびパスワードが会員データベースに存在するかどうかをチェックし、存在すれば会員コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする工程とを含むことを特徴とする。
【0028】
さらに、本発明のセキュリティマネジメントサービス提供方法は、前記利用者マスタの登録,更新,削除時の処理が、運用管理者端末でセキュリティマネジメントシステム運用装置上の会員コーナにアクセスし運用管理者IDおよびパスワードでログインしたときに、セキュリティマネジメントシステム運用装置で運用管理者IDおよびパスワードが会員データベースに存在するかどうかをチェックし、存在すれば会員コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする工程と、運用管理者端末でセキュリティマネジメントシステム運用装置上の会員コーナにアクセスし利用者IDおよびパスワードでログインしたときに、セキュリティマネジメントシステム運用装置で利用者IDおよびパスワードが利用者データベースに存在するかどうかをチェックし、存在すれば運用管理者のみ利用できる運用管理者コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする工程と、運用管理者端末で運用管理者コーナ内の利用者マスタを選択後に新規会員の登録を選択したときに、セキュリティマネジメントシステム運用装置で新規登録の場合は利用者データベースに利用者ID,パスワード,利用者名,電子メールアドレス,利用者所属部門コード,利用者職制,および申請依頼者設定の各項目を新規登録する工程と、運用管理者端末で運用管理者コーナ内の利用者マスタを選択後に既存利用者の利用者マスタの修正を選択したときに、セキュリティマネジメントシステム運用装置で利用者ID,パスワード等の項目を修正することにより利用者データベースが更新される工程と、運用管理者端末で運用管理者コーナ内の利用者マスタを選択後に既存利用者の利用者マスタの削除を選択したときに、セキュリティマネジメントシステム運用装置で削除対象となる利用者IDを指定して削除処理を行うことにより削除した利用者のすべての登録項目が利用者データベースから削除される工程とを含むことを特徴とする。
【0029】
さらにまた、本発明のセキュリティマネジメントサービス提供方法は、前記セキュリティガイドラインの策定の処理が、運用管理者端末でセキュリティマネジメントシステム運用装置上の会員コーナにアクセスし運用管理者IDおよびパスワードでログインしたときに、セキュリティマネジメントシステム運用装置で運用管理者IDおよびパスワードが会員データベースに存在するかどうかをチェックし、存在すれば会員コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする工程と、運用管理者端末でセキュリティマネジメントシステム運用装置上の会員コーナにアクセスし利用者IDおよびパスワードでログインしたときに、セキュリティマネジメントシステム運用装置で利用者IDおよびパスワードが利用者データベースに存在するかどうかをチェックし、存在すれば自部門のみ利用できる運用管理者コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする工程と、運用管理者端末で運用管理者コーナ内のセキュリティガイドラインを選択し利用するセキュリティガイドラインの雛形を選択したときに、セキュリティマネジメントシステム運用装置でセキュリティガイドラインの雛形をセキュリティガイドラインデータベースから抽出する工程と、運用管理者端末でセキュリティガイドラインの雛形をもとにセキュリティガイドラインの作成に着手する工程と、運用管理者端末であらかじめ用意されているヒアリングシートを記入し電子メールに添付して会員制サービス提供者に送信したときに、会員制サービス提供者端末でヒアリングシートに基づきセキュリティガイドラインの雛形の修正内容をアドバイスする工程と、運用管理者端末でセキュリティガイドラインの作成終了後に既にセキュリティガイドラインの雛形上で登録されている対応業種,規模,用途,および検索用キーワードを必要であれば修正し新規登録を選択したときに、セキュリティマネジメントシステム運用装置でセキュリティガイドラインデータベースに対応業種,対応企業/団体規模,用途,キーワード,およびセキュリティガイドラインを登録する工程と、運用管理者端末でセキュリティガイドラインの修正を選択したときに、セキュリティマネジメントシステム運用装置でセキュリティガイドラインデータベースからログインした運用管理者が作成したセキュリティガイドラインを抽出する工程と、運用管理者端末でセキュリティガイドラインの修正後にセキュリティガイドラインの修正を選択したときに、セキュリティマネジメントシステム運用装置でセキュリティガイドラインデータベースに修正後の内容を更新する工程とを含むことを特徴とする。
【0030】
また、本発明のセキュリティマネジメントサービス提供方法は、前記申請フォームの作成の処理が、運用管理者端末でセキュリティマネジメントシステム運用装置上の会員コーナにアクセスし運用管理者IDおよびパスワードでログインしたときに、セキュリティマネジメントシステム運用装置で運用管理者IDおよびパスワードが会員データベースに存在するかどうかをチェックし、存在すれば会員コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする工程と、運用管理者端末でセキュリティマネジメントシステム運用装置上の会員コーナにアクセスし利用者IDおよびパスワードでログインしたときに、セキュリティマネジメントシステム運用装置で利用者IDおよびパスワードが利用者データベースに存在するかどうかをチェックし、存在すれば運用管理者のみ利用できる運用管理者コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする工程と、運用管理者端末で運用管理者コーナ内の申請フォームを選択後に新規フォームを画面上で作成したときに、セキュリティマネジメントシステム運用装置で新規登録の場合は申請フォームを申請フォームデータベースに新規登録する工程と、運用管理者端末で運用管理者コーナ内の申請フォームを選択後に申請フォームの修正または削除を画面上で選択したときに、セキュリティマネジメントシステム運用装置で申請フォームデータベースからログインした運用管理者が作成した申請フォームを抽出する工程と、運用管理者端末で申請フォームの修正後に申請フォームの修正を選択したときに、セキュリティマネジメントシステム運用装置で申請フォームデータベースに修正後の内容を更新する工程とを含むことを特徴とする。
【0031】
さらに、本発明のセキュリティマネジメントサービス提供方法は、前記ワークフロー滞留監視機能の処理が、運用管理者端末でセキュリティマネジメントシステム運用装置上の会員コーナにアクセスし運用管理者IDおよびパスワードでログインしたときに、セキュリティマネジメントシステム運用装置で運用管理者IDおよびパスワードが会員データベースに存在するかどうかをチェックし、存在すれば会員コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする工程と、運用管理者端末でセキュリティマネジメントシステム運用装置上の会員コーナにアクセスし利用者IDおよびパスワードでログインしたときに、セキュリティマネジメントシステム運用装置で利用者IDおよびパスワードが利用者データベースに存在するかどうかをチェックし、存在すれば自部門のみ利用できる運用管理者コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする工程と、運用管理者端末で運用管理者コーナ内のワークフロー滞留監視を選択したときに、セキュリティマネジメントシステム運用装置で運用管理者が所属する会員におけるワークフローの滞留状況を集計する工程と、運用管理者端末で集計されたワークフローの滞留状況をチェックし、ワークフローが滞留している部門の部門長宛てに電子メールで処理の促進を督促したときに、利用者端末で運用管理者から自部門のワークフローの滞留状況の報告を電子メールで運用管理者とやりとりする工程とを含むことを特徴とする。
【0032】
さらにまた、本発明のセキュリティマネジメントサービス提供方法は、前記履歴参照機能の処理が、運用管理者端末でセキュリティマネジメントシステム運用装置上の会員コーナにアクセスし運用管理者IDおよびパスワードでログインしたときに、セキュリティマネジメントシステム運用装置で運用管理者IDおよびパスワードが会員データベースに存在するかどうかをチェックし、存在すれば会員コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする工程と、運用管理者端末でセキュリティマネジメントシステム運用装置上の会員コーナにアクセスし利用者IDおよびパスワードでログインしたときに、セキュリティマネジメントシステム運用装置で利用者IDおよびパスワードが利用者データベースに存在するかどうかをチェックし、存在すれば運用管理者のみ利用できる運用管理者コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする工程と、運用管理者端末で運用管理者コーナ内の履歴参照を選択後にチェックする部門を選択したときに、セキュリティマネジメントシステム運用装置で選択された部門の履歴のみを履歴データベースから抽出する工程と、運用管理者端末で抽出された履歴情報から参照したいデータを選択し参照する工程とを含むことを特徴とする。
【0033】
また、本発明のセキュリティマネジメントサービス提供方法は、前記会員マスタ登録・更新・削除機能の処理が、会員制サービス提供者端末でセキュリティマネジメントシステム運用装置上のメンテナンス機能にアクセスし会員マスタを選択したときに、セキュリティマネジメントシステム運用装置で新規登録の場合は会員データベースに企業/団体名,住所,TEL/FAX,運用管理者ID,運用管理者パスワード,および会員制サービス利用形態を新規登録する工程と、会員制サービス提供者端末で会員マスタを選択後に会員マスタの修正を選択したときに、セキュリティマネジメントシステム運用装置で運用管理者ID,運用管理者パスワード等の項目の修正により会員データベースが更新される工程と、会員制サービス提供者端末で会員マスタを選択後に会員マスタの削除を選択したときに、セキュリティマネジメントシステム運用装置で削除対象となる運用管理者IDを指定して削除処理を行うことにより削除した会員のすべての登録項目が会員データベースから削除される工程とを含むことを特徴とする。
【0034】
さらに、本発明のセキュリティマネジメントサービス提供方法は、前記セキュリティガイドライン雛形登録・修正・削除機能の処理が、会員制サービス提供者端末でセキュリティマネジメントシステム運用装置上のメンテナンス機能にアクセスしセキュリティガイドラインを選択したときに、セキュリティマネジメントシステム運用装置で新規登録の場合はセキュリティガイドラインデータベースに対応業種,対応する企業の規模,用途,検索用キーワード,およびセキュリティガイドラインの雛形を登録する工程と、会員制サービス提供者端末でセキュリティガイドラインを選択後にセキュリティガイドラインの雛形の修正を選択したときに、セキュリティマネジメントシステム運用装置でセキュリティガイドラインの雛形の内容等の項目の修正によりセキュリティガイドラインデータベースが更新される工程と、会員制サービス提供者端末でセキュリティガイドラインを選択後にセキュリティガイドラインの雛形の削除を選択したときに、セキュリティマネジメントシステム運用装置で削除対象となるセキュリティガイドラインの雛形を指定して削除処理を行うことにより削除したセキュリティガイドラインの雛形に付随したすべての登録項目がセキュリティガイドラインデータベースから削除される工程とを含むことを特徴とする。
【0035】
さらにまた、本発明のセキュリティマネジメントサービス提供方法は、前記利用状況参照機能の処理が、会員制サービス提供者端末でセキュリティマネジメントシステム運用装置上のメンテナンス機能にアクセスし利用状況ログファイルを選択したときに、セキュリティマネジメントシステム運用装置で契約した会員ごとに蓄積された利用状況ログファイルを抽出する工程と、会員制サービス提供者端末で抽出した利用状況ログファイルに対し自動集計を選択したときに、セキュリティマネジメントシステム運用装置で日,週,月単位の利用時間合計や最も利用している時間帯の集計等を行い表示する工程とを含むことを特徴とする。
【0036】
【発明の実施の形態】
以下、本発明の実施の形態について図面を参照して詳細に説明する。
【0037】
[第1の実施の形態]
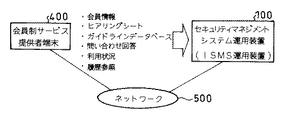
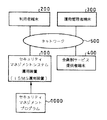
図1を参照すると、本発明の第1の実施の形態に係るセキュリティマネジメントシステムは、セキュリティマネジメントシステム運用装置(以下、ISMS運用装置と記載する)100と、利用者端末200と、運用管理者端末300と、会員制サービス提供者端末400と、これらを相互に接続するインターネット等のネットワーク500とから、その主要部が構成されている。
【0038】
本実施の形態に係るセキュリティマネジメントシステムの利用者は、大きく分けて会員制サービスを提供する会員制サービス提供者と、会員制サービスを契約した会員(企業または団体)とに分けられる。上記会員内には、自らが所属する企業または団体のシステム運用全般を管理する運用管理者(一般的には情報システム部門)と、企業または団体の組織内において会員制サービス提供者が提供する機能を利用する利用者Aおよび利用者Bとの3者が存在する(3者が承認階層によって増える場合もある)。利用者Aは利用者端末Aを、利用者Bは利用者端末Bを利用し、利用者Aと利用者Bとの関係は企業または団体内組織における申請者(部下)と承認者(上司)との関係にある。
【0039】
ISMS運用装置100は、ネットワーク500上でセキュリティマネジメントシステムの運用を可能にするための装置で、ワークステーション,サーバ等の情報処理装置によって構成される。
【0040】
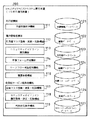
図2を参照すると、ISMS運用装置100は、利用者機能である申請依頼処理機能111と、運用管理者機能である利用者マスタ登録・更新・削除機能112,セキュリティガイドライン策定機能113,申請フォーム作成機能114,ワークフロー滞留監視機能115,および履歴参照機能116と、会員制サービス提供者機能である会員マスタ登録・更新・削除機能117,セキュリティガイドライン雛形登録・修正・削除機能118,および利用状況参照機能119と、利用者が申請したデータを申請情報として登録する申請情報データベース121と、申請情報を履歴として登録する履歴データベース122と、運用管理者が利用者ID(IDentification),パスワード,社員情報などを登録する利用者データベース123と、組織情報,承認権限情報などを登録する組織データベース124と、申請フォームを登録する申請フォームデータベース125と、会員制サービス提供者が会員情報を登録する会員データベース126と、ヒアリングシートおよびセキュリティガイドラインを登録するセキュリティガイドラインデータベース127とを有する。なお、その他、特には図示しなかったが、会員単位に毎月の利用請求額を計算し請求書を発行する請求額計算・請求書発行機能等がISMS運用装置100に含まれている。
【0041】
申請情報データベース121は、会員制サービスを契約した会員の中でセキュリティマネジメントシステムを利用する利用者A(一次申請者)が利用者X(最終承認者)に対して利用者A所属部門におけるセキュリティマネジメントに必要な各種作業(パーソナルコンピュータ内ソフトウェアのバージョン情報チェックやパーソナルコンピュータのウイルスチェック等)の状況を報告する際に利用するデータベースである。ここでは、利用者A所属部門内に最終承認者が利用者Bという2階層の承認階層を想定して説明しているが、利用者データベース123および組織データベース124の設定によっては3階層以上の承認階層の設定も可能である。
【0042】
利用者Aが申請登録したデータは、上位承認者(利用者Aおよび利用者Bしか存在しない場合は利用者B)が否認処理しない限りは利用者Aは修正できない(利用者A,B,Cが存在する場合は、利用者Bは利用者Aに対する承認および否認権限とデータ修正権限とを有し、利用者Cは利用者Bに対する承認および否認権限とデータ修正権限とを有する)。申請データを承認者が否認する場合は、必ず否認理由を登録することとし、申請者は否認理由を参照の上、下位申請者に否認として差し戻すか、その場で内容修正して再度、承認者宛に申請することになる。申請データは、最終承認者によって承認されて始めて当該部門の申請情報として正式に運用管理者宛に通知され全社情報として扱われる。
【0043】
申請情報データベース121のレコードは、申請日(最新の申請日),申請者ID(申請者の利用者ID),申請者所属部門コード,申請フォーム区分(申請フォームデータベース125上の区分番号),申請概要(50字程度の概要),申請内容(最終承認者に報告した内容),状態フラグ(各申請データに対する未申請,承認,否認の状態および滞留状況),否認日(申請データに対して否認処理を行った日)および否認理由,ならびに承認日および承認者(最終承認まで複数の承認がある場合は、それぞれの承認日および承認者)の各フィールドからなる。
【0044】
履歴データベース122は、会員制サービスを契約した会員の中でセキュリティマネジメントシステムを利用する利用者Xが運用管理者宛てに申請した申請情報の履歴を登録するデータベースである。
【0045】
履歴データベース122のレコードは、申請者所属部門コード,申請者ID(申請者の利用者ID),申請者/一次承認者所属部門コード,申請者/一次承認者ID(申請者/一次承認者の利用者ID),最終承認者所属部門コード,最終承認者ID(最終承認者の利用者ID),申請フォーム区分,申請概要,申請内容,および報告日(利用者Xが承認し運用管理者に報告した日。利用者Xの承認日と同じ日付)の各フィールドからなる。なお、承認階層が3階層以上の場合は、それに対応して承認者所属部門コードおよび承認者IDが増えることになる。
【0046】
利用者データベース123は、会員制サービスを契約した会員の中でセキュリティマネジメントシステムを運用および管理する運用管理者が自分が所属する企業または団体の中の利用者を登録,修正,削除する時に使用するデータベースである。ちなみに、運用管理者自らのIDとシステムを利用するすべての利用者のIDとは、利用者データベース123に登録されていることがシステム利用における必須条件となる。
【0047】
利用者データベース123のレコードは、登録日または最終更新日,登録または最終更新した運用管理者ID,運用管理者ID(運用管理者のID),利用者ID(申請者/一次承認者/最終承認者等の運用管理者以外の利用者向けID),パスワード(運用管理者および利用者のシステム利用時のパスワード。初回は運用管理者が登録、それ以降の変更は自らが行う),利用者名,利用者所属部門コード,電子メールアドレス,利用者職制(主任,課長,部長等),および申請依頼者設定(だれが申請承認を行うのかを設定)の各フィールドからなる。
【0048】
組織データベース124は、会員制サービスを契約した会員の中でセキュリティマネジメントシステムを運用および管理する運用管理者が自分が所属する企業または団体の中の組織情報を登録,修正,削除する時に使用するデータベースである。システムを利用する利用者の組織情報は、所属部門コードおよび所属部門名としてすべて組織データベース124に登録されていなければならない。また、下部組織に対する上位組織の設定等も、組織データベース124上で登録される。
【0049】
組織データベース124のレコードは、登録日または最終更新日,登録または最終更新した運用管理者ID,部門コード,部門名,部門階層(下位に位置する部門の部門コード情報),および承認権限設定(例えば、A部門の部長はA部門配下の課のすべてを承認対象とするなど)の各フィールドからなる。なお、承認権限は、設定された部門コードの下位に位置する部門コードに対してもすべて承認権限を持つものとする。
【0050】
申請フォームデータベース125は、会員制サービスを契約した会員の中でセキュリティマネジメントシステムを運用および管理する運用管理者が自分が所属する企業または団体の中で使用する申請フォームの雛形をメニューとして登録するデータベースである。システムを利用する利用者は、メニューとして登録された申請フォームを利用して、セキュリティマネジメントシステムの運用に必要な各種作業(パーソナルコンピュータ内ソフトウェアのバージョン情報チェックやパーソナルコンピュータのウイルスチェック等)の状況を承認者に申請(報告)する。また、新規申請フォームを登録機能を利用して申請フォームデータベース125に登録すると、申請フォーム区分というフォーム識別コードがシステム上で自動付与される。
【0051】
申請フォームデータベース125のレコードは、登録日または最終更新日,登録または最終更新した運用管理者ID,申請フォーム区分(システムで自動付与),および申請フォーム(登録した申請フォームがセキュリティアップデート,セキュリティ監査等のメニューになる)の各フィールドからなる。
【0052】
会員データベース126は、会員制サービス提供者が会員制サービスを契約した会員の会員情報を登録するデータベースである。運用管理者は、会員データベース126に運用管理者IDおよびパスワードの登録が無いと、運用管理者向け機能のある運用管理者コーナへのログインができない。
【0053】
会員データベース126のレコードは、登録日または最終更新日,企業/団体名,住所,TEL/FAX,運用管理者ID(複数付与可能),運用管理者パスワード(上記に対応し複数付与が可能),およびサービス利用形態(この利用形態により月額の請求額が変わる)の各フィールドからなる。
【0054】
セキュリティガイドラインデータベース127は、会員制サービス提供者が会員制サービスを契約した会員向けにセキュリティガイドライン策定支援向けサービスとしてセキュリティガイドラインの雛形および運用管理者が作成したセキュリティガイドラインを登録するデータベースである。セキュリティガイドラインデータベース127は、業種,企業規模,用途によってカテゴライズしてセキュリティガイドラインの雛形を登録でき、検索対応としてキーワード登録も可能な構造である。
【0055】
セキュリティガイドラインデータベース127のレコードは、登録日または最終更新日,登録または最終更新した運用管理者ID,対応業種,対応企業/団体規模,用途,キーワード(検索用キーワード、複数登録化),およびセキュリティガイドラインの各フィールドからなる。なお、会員制サービス提供者が登録したセキュリティガイドラインの雛形には、運用管理者ID欄に会員制サービス提供者固有のIDが登録される。
【0056】
利用者端末200は、ネットワーク500上でセキュリティガイドラインに沿ったセキュリティマネジメントを行う利用者により使用される、パーソナルコンピュータ等の情報処理装置である。
【0057】
運用管理者端末300は、ネットワーク500上でセキュリティマネジメントシステムの運用管理者によって使用される、パーソナルコンピュータ等の情報処理装置である。
【0058】
会員制サービス提供者端末400は、ネットワーク500上で会員制サービス提供者によって使用される、パーソナルコンピュータ等の情報処理装置である。
【0059】
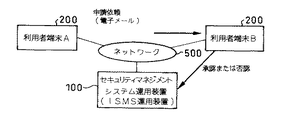
図3を参照すると、利用者端末AおよびBは、運用管理者から発行された利用者IDおよびパスワードを用いネットワーク500上を経由してセキュリティマネジメントシステム上の会員コーナにログインできる。利用者端末Aは、会員限定コーナにログイン後、セキュリティアップデート,セキュリティ監査,セキュリティ簡易アセスメント等の申請依頼処理機能111を利用し、事前にマスタ上で設定された上司が利用する利用者端末Bに対してワークフロー機能を利用して申請を行うことができる。利用者端末Aが申請すると、承認依頼が利用者端末Bに電子メールで届き、その通知により利用者端末Bは会員コーナにログイン後、申請内容について承認または否認を行うことができる。
【0060】
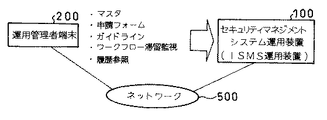
図4を参照すると、運用管理者端末300は、会員制サービス提供者から発行された運用管理者IDおよびパスワードを用いネットワーク500上を経由してセキュリティマネジメントシステム上の運用管理者コーナにログインできる。運用管理者端末300は、運用管理者用として利用者マスタ(利用者ID,パスワード,組織情報,社員情報,電子メールアドレス,承認権限情報)登録・変更・削除機能112と、セキュリティガイドライン策定機能113と、申請フォーム登録・変更・削除機能114と、ワークフロー滞留監視機能115と、過去のセキュリティチェック状況を参照できる履歴参照機能116とを利用することができる。
【0061】
図5を参照すると、会員制サービス提供者端末400は、会員情報,企業名,住所,TEL,運用管理者端末向けIDおよびパスワード等を登録,変更,削除する会員マスタ登録・更新・削除機能117と、セキュリティガイドライン策定のためのヒアリングシートを登録,変更,削除したりセキュリティガイドラインを登録,変更,削除したりセキュリティガイドライン策定に関する問い合わせに対して回答を返したりするセキュリティガイドライン雛形登録・修正・削除機能118と、契約した会員単位のサービス利用状況を参照する利用状況参照機能119とを利用することができる。
【0062】
次に、このように構成された第1の実施の形態に係るセキュリティマネジメントシステムの動作について、図1ないし図5および図6ないし図16のフローチャートを参照して詳細に説明する。
【0063】
(1) 申請依頼処理機能111の処理(図6〜図8参照)
【0064】
利用者端末Aで、ISMS運用装置100上の会員コーナにアクセスし運用管理者IDおよびパスワードでログインすると(ステップA101)、ISMS運用装置100では、入力された運用管理者IDおよびパスワードが会員データベース126に存在するかどうかをチェック(企業/団体チェック)し(ステップC101)、存在すれば会員コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする(ステップC102)。
【0065】
利用者端末Aで、ISMS運用装置100上の自社コーナ内の会員コーナにアクセスし利用者IDおよびパスワードでログインすると(ステップA102)、ISMS運用装置100では、入力された利用者IDおよびパスワードが利用者データベース123に存在するかどうかをチェック(利用者チェック)し(ステップC103)、存在すれば自部門のみ利用できる会員コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする(ステップC104)。
【0066】
利用者端末Aで、会員コーナ内の申請フォームメニューを選択し利用する申請フォーム区分を選択すると(ステップA103)、ISMS運用装置100では、選択された申請フォーム区分の申請フォームを申請フォームデータベース125から抽出する(ステップC105)。
【0067】
利用者端末Aで、抽出された申請フォームに申請情報を登録すると(ステップA104)、ISMS運用装置100では、申請情報データベース121に申請概要および申請内容を登録(この時、申請日,申請者ID,申請者所属部門コード,および申請フォーム区分も同時に登録)する(ステップC106)。
【0068】
利用者端末Aで、申請情報の登録後に申請ボタンをクリックすると(ステップA105)、ISMS運用装置100では、利用者データベース123を参照し申請者の申請依頼者を抽出し(ステップC107)、申請依頼者の電子メールアドレス宛てに申請依頼メールを送信する(ステップC108)。
【0069】
利用者端末Bで、申請依頼メールを受信後、ISMS運用装置100上の会員コーナにアクセスし運用管理者IDおよびパスワードでログインすると(ステップB101)、ISMS運用装置100では、入力された運用管理者IDおよびパスワードが会員データベース126に存在するかどうかをチェック(企業/団体チェック)し(ステップC109)、存在すれば会員コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする(ステップC110)。
【0070】
利用者端末Bで、ISMS運用装置100上の自社コーナ内の会員コーナにアクセスし利用者IDおよびパスワードでログインすると(ステップB102)、ISMS運用装置100では、入力された利用者IDおよびパスワードが利用者データベース123に存在するかどうかをチェック(利用者チェック)し(ステップC111)、存在すれば自部門のみ利用できる会員コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする(ステップC112)。
【0071】
利用者端末Bで、会員コーナ内の申請データ承認メニューを選択すると(ステップB103)、ISMS運用装置100では、組織データベース124を参照し承認権限設定情報を抽出し(ステップC113)、申請情報データベース121を参照し抽出された承認権限設定情報から承認可能な申請情報を抽出する(ステップC114)。
【0072】
利用者端末Bで、抽出された申請情報を承認すると(ステップB104)、ISMS運用装置100では、申請情報データベース121内の申請情報に承認フラグ,承認日および承認者を登録し(ステップC115)、履歴データベース122にも承認したデータを登録(登録する項目は履歴データベース122に存在する項目すべて)する(ステップC116)。
【0073】
一方、利用者端末Bで、抽出された申請情報を否認し否認理由を登録すると(ステップB105)、ISMS運用装置100では、申請情報データベース121内の申請情報に否認フラグ,否認日および否認理由を登録し(ステップC117)、申請依頼者の電子メールアドレス向けに否認通知メールを送信する(ステップC118)。
【0074】
利用者端末Aで、ISMS運用装置100上の会員コーナにアクセスし運用管理者IDおよびパスワードでログインすると(ステップA106)、ISMS運用装置100では、入力された運用管理者IDおよびパスワードが会員データベース126に存在するかどうかをチェック(企業/団体チェック)し(ステップC119)、存在すれば会員コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする(ステップC120)。
【0075】
利用者端末Aで、ISMS運用装置100上の自社コーナ内の会員コーナにアクセスし利用者IDおよびパスワードでログインすると(ステップA107)、ISMS運用装置100では、入力された利用者IDおよびパスワードが利用者データベース123に存在するかどうかをチェック(利用者チェック)し(ステップC121)、存在すれば自部門のみ利用できる会員コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする(ステップC122)。
【0076】
利用者端末Aで、会員コーナ内の申請否認を選択すると(ステップA108)、ISMS運用装置100では、利用者Aが作成した申請情報の中で利用者Bに否認処理されたデータを申請情報データベース121から抽出する(ステップC123)。
【0077】
利用者端末Aで、否認理由をもとに申請情報を修正すると(ステップA109)、ISMS運用装置100では、申請情報データベース121に修正後の申請概要および申請内容を登録(この時、申請日の更新も自動で行われる)する(ステップC124)。
【0078】
利用者端末Aで、申請情報の修正後に申請を実行すると(ステップA110)、ISMS運用装置100では、利用者データベース123を参照し申請者の申請依頼者を抽出し(ステップC125)、申請依頼者の電子メールアドレス宛てに申請依頼メールを送信する(ステップC126)。
【0079】
利用者端末Bで、申請依頼メールを受信後、ISMS運用装置100上の会員コーナにアクセスし運用管理者IDおよびパスワードでログインすると(ステップB106)、ISMS運用装置100では、入力された運用管理者IDおよびパスワードが会員データベース126に存在するかどうかをチェック(企業/団体チェック)し(ステップC109)、存在すれば会員コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする(ステップC110)。
【0080】
このように、第1の実施の形態に係るセキュリティマネジメントシステムによれば、利用者は、運用管理者から発行されたIDおよびパスワードを利用してセキュリティマネジメントシステムにログインできる。
【0081】
また、利用者(部下)は、ログイン後のメニューからセキュリティアップデート,セキュリティ監査,セキュリティ簡易アセスメント等の申請を選択して利用できる。
【0082】
さらに、利用者(部下)がセキュリティマネジメントシステムから申請を行うと、申請した利用者の上司宛に承認依頼が電子メールで届き、その通知により利用者(上司)は、会員コーナにログイン後、申請内容について承認または否認を行うことができる。
【0083】
(2) 運用管理者機能の処理(図9〜図13参照)
【0084】
▲1▼利用者マスタ登録・更新・削除機能112の処理(図9参照)
【0085】
運用管理者端末300で、ISMS運用装置100上の会員コーナにアクセスし運用管理者IDおよびパスワードでログインすると(ステップD101)、ISMS運用装置100では、入力された運用管理者IDおよびパスワードが会員データベース126に存在するかどうかをチェック(企業/団体チェック)し(ステップC201)、存在すれば会員コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする(ステップC202)。
【0086】
運用管理者端末300で、ISMS運用装置100上の自社コーナ内の会員コーナにアクセスし利用者IDおよびパスワードでログインすると(ステップD102)、ISMS運用装置100では、入力された利用者IDおよびパスワードが利用者データベース123に存在するかどうかをチェック(利用者チェック)し(ステップC203)、存在すれば運用管理者のみ利用できる運用管理者コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする(ステップC204)。
【0087】
運用管理者端末300で、運用管理者コーナ内の利用者マスタを選択後、新規利用者の登録を選択すると(ステップD103)、ISMS運用装置100では、新規登録の場合は利用者データベース123に利用者ID,パスワード,利用者名,電子メールアドレス,利用者所属部門コード,利用者職制,および申請依頼者設定の各項目が新規登録(この時、登録日および登録した運用管理者の運用管理者IDは自動登録となる)される(ステップC205)。
【0088】
運用管理者端末300で、運用管理者コーナ内の利用者マスタを選択後、既存利用者の利用者マスタの修正を選択すると(ステップD104)、ISMS運用装置100では、利用者ID,パスワード等の項目の修正により利用者データベース123が更新(この時、更新日および更新した運用管理者の運用管理者IDは自動登録となる)される(ステップC206)。
【0089】
運用管理者端末300で、運用管理者コーナ内の利用者マスタを選択後、既存利用者の利用者マスタの削除を選択すると(ステップD105)、ISMS運用装置100では、削除対象となる利用者IDを指定した削除処理により削除した利用者のすべての登録項目が利用者データベース123から削除される(ステップC207)。
【0090】
▲2▼セキュリティガイドライン策定機能113の処理(図10参照)
【0091】
運用管理者端末300で、ISMS運用装置100上の会員コーナにアクセスし運用管理者IDおよびパスワードでログインすると(ステップD201)、ISMS運用装置100では、入力された運用管理者IDおよびパスワードが会員データベース126に存在するかどうかをチェック(企業/団体チェック)し(ステップC301)、存在すれば会員コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする(ステップC302)。
【0092】
運用管理者端末300で、ISMS運用装置100上の自社コーナ内の会員コーナにアクセスし利用者IDおよびパスワードでログインすると(ステップD202)、ISMS運用装置100では、入力された利用者IDおよびパスワードが利用者データベース123に存在するかどうかをチェック(利用者チェック)し(ステップC303)、存在すれば自部門のみ利用できる運用管理者コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする(ステップC304)。
【0093】
運用管理者端末300で、運用管理者コーナ内のセキュリティガイドラインを選択し利用するセキュリティガイドラインの雛形を選択すると(ステップD202)、ISMS運用装置100では、選択されたセキュリティガイドラインの雛形をセキュリティガイドラインデータベース127から抽出する(ステップC305)。
【0094】
運用管理者端末300で、抽出されたセキュリティガイドラインの雛形をもとにセキュリティガイドラインの作成に着手する(ステップD204)。
【0095】
運用管理者端末300で、あらかじめ用意されているヒアリングシートを記入し電子メールに添付して会員制サービス提供者に送信(この時、作成に関わる質問があればそれも電子メールで会員制サービス提供者とやりとり)すると(ステップD205)、会員制サービス提供者端末200では、ヒアリングシートに基づきセキュリティガイドラインの雛形の修正内容をアドバイス(質問が来ている場合それに対する回答も含めて電子メールで運用管理者とやりとり)する(ステップE101)。
【0096】
運用管理者端末300で、セキュリティガイドラインの作成終了後、既にセキュリティガイドラインの雛形上で登録されている対応業種,規模,用途,および検索用キーワードを必要であれば修正し新規登録を選択すると(ステップD206)、ISMS運用装置100では、セキュリティガイドラインデータベース127に対応業種,対応企業/団体規模,用途,キーワード,およびセキュリティガイドラインを登録(この時、登録日および登録した運用管理者のIDも自動登録)する(ステップC306)。
【0097】
運用管理者端末300で、セキュリティガイドラインの修正を選択すると(ステップD207)、ISMS運用装置100では、セキュリティガイドラインデータベース127からログインした運用管理者が作成したセキュリティガイドラインを抽出する(ステップC307)。
【0098】
運用管理者端末300で、セキュリティガイドラインの修正後、セキュリティガイドラインの修正を選択すると(ステップD208)、ISMS運用装置100では、セキュリティガイドラインデータベース127に修正後の内容を更新(この時、更新日と更新した運用管理者のIDも自動更新)する(ステップC308)。
【0099】
▲3▼申請フォーム作成機能114の処理(図11参照)
【0100】
運用管理者端末300で、ISMS運用装置100上の会員コーナにアクセスし運用管理者IDおよびパスワードでログインすると(ステップD301)、ISMS運用装置100では、入力された運用管理者IDおよびパスワードが会員データベース126に存在するかどうかをチェック(企業/団体チェック)し(ステップC401)、存在すれば会員コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする(ステップC402)。
【0101】
運用管理者端末300で、ISMS運用装置100上の自社コーナ内の会員コーナにアクセスし利用者IDおよびパスワードでログインすると(ステップD302)、ISMS運用装置100では、入力された利用者IDおよびパスワードが利用者データベース123に存在するかどうかをチェック(利用者チェック)し(ステップC403)、存在すれば運用管理者のみ利用できる運用管理者コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする(ステップC404)。
【0102】
運用管理者端末300で、運用管理者コーナ内の申請フォームを選択後、新規フォームを画面上で作成すると(ステップD304)、ISMS運用装置100では、新規登録の場合は申請フォームデータベース125に申請フォームが新規登録(この時、登録日,登録した運用管理者の運用管理者ID,および申請フォーム区分は自動登録)される(ステップC405)。
【0103】
運用管理者端末300で、運用管理者コーナ内の申請フォームを選択後、申請フォームの修正または削除を画面上で選択すると(ステップD304)、ISMS運用装置100では、申請フォームデータベース125からログインした運用管理者が作成した申請フォームを抽出する(ステップC406)。
【0104】
運用管理者端末300で、申請フォームの修正後、申請フォームの修正を選択(削除の場合は削除対象の申請フォームを選択)すると(ステップD304)、ISMS運用装置100では、申請フォームデータベース125に修正後の内容を更新(この時、更新日および更新した運用管理者のIDも自動更新。削除の場合は削除対象となっている申請フォームが申請フォームデータベース125から削除)する(ステップC407)。
【0105】
▲4▼ワークフロー滞留監視機能115の処理(図12参照)
【0106】
運用管理者端末300で、ISMS運用装置100上の会員コーナにアクセスし運用管理者IDおよびパスワードでログインすると(ステップD401)、ISMS運用装置100では、入力された運用管理者IDおよびパスワードが会員データベース126に存在するかどうかをチェック(企業/団体チェック)し(ステップC501)、存在すれば会員コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする(ステップC502)。
【0107】
運用管理者端末300で、ISMS運用装置100上の自社コーナ内の会員コーナにアクセスし利用者IDおよびパスワードでログインすると(ステップD402)、ISMS運用装置100では、入力された利用者IDおよびパスワードが利用者データベース123に存在するかどうかをチェック(利用者チェック)し(ステップC503)、存在すれば自部門のみ利用できる運用管理者コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする(ステップC504)。
【0108】
運用管理者端末300で、運用管理者コーナ内のワークフロー滞留監視を選択すると(ステップD403)、ISMS運用装置100では、運用管理者が所属する企業または団体におけるワークフローの滞留状況を集計する(ステップC505)。
【0109】
運用管理者端末300で、集計されたワークフローの滞留状況をチェックし、滞留している部門の部門長宛てに電子メールで処理の促進を督促すると(ステップD404)、利用者端末Bでは、運用管理者から自部門のワークフローの滞留状況の報告を電子メールで運用管理者とやりとりする(ステップB201)。
【0110】
▲5▼履歴参照機能116の処理(図13参照)
【0111】
運用管理者端末300で、ISMS運用装置100上の会員コーナにアクセスし運用管理者IDおよびパスワードでログインすると(ステップD501)、ISMS運用装置100では、入力された運用管理者IDおよびパスワードが会員データベース126に存在するかどうかをチェック(企業/団体チェック)し(ステップC601)、存在すれば会員コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする(ステップC602)。
【0112】
運用管理者端末300で、ISMS運用装置100上の自社コーナ内の会員コーナにアクセスし利用者IDおよびパスワードでログインすると(ステップD502)、ISMS運用装置100では、入力された利用者IDおよびパスワードが利用者データベース123に存在するかどうかをチェック(利用者チェック)し(ステップC603)、存在すれば運用管理者のみ利用できる運用管理者コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする(ステップC604)。
【0113】
運用管理者端末300で、運用管理者コーナ内の履歴参照を選択後、チェックする部門を画面上で選択すると(ステップD503)、ISMS運用装置100では、選択された部門の履歴のみを履歴データベース122から抽出する(ステップC605)。
【0114】
運用管理者端末300では、抽出された履歴情報から参照したいデータを選択し参照する(ステップD504)。
【0115】
このように、運用管理者は、会員制サービス提供者から発行されたIDおよびパスワードを利用しセキュリティマネジメントシステムにログインできる。
【0116】
また、運用管理者は、ログイン後のメニューからマスタ(利用者ID,パスワード,組織情報,社員情報,承認権限情報)の更新を選択し、システムを利用する利用者情報,組織情報,申請データの承認権限情報等を登録し利用者に対する利用者IDおよびパスワードの発行を行う。
【0117】
さらに、運用管理者は、ログイン後のメニューからセキュリティガイドライン策定のためのメニューを選択し、ネットワーク500を通して会員制サービス提供者との間でセキュリティガイドラインの策定を行う。
【0118】
さらにまた、会員制サービス提供者は、セキュリティガイドライン策定に関する運用管理者からの質問等に対してネットワーク500を介して回答を行うことができる。
【0119】
また、運用管理者は、ログイン後のメニューから申請フォームの更新機能を選択し、自社のセキュリティマネジメントシステムの運用に必要な申請フォームの登録を行う。
【0120】
さらに、運用管理者は、ログイン後のメニューからワークフローの滞留監視機能を選択し、セキュリティマネジメントシステムの運用が滞留している組織がないかどうかの監視を行うことができる。
【0121】
さらにまた、運用管理者は、ログイン後のメニューから希望する組織の過去のセキュリティチェック状況を参照行うことができる。
【0122】
(3) 会員制サービス提供者利用機能の処理(図14〜図16参照)
【0123】
▲1▼会員マスタ登録・更新・削除機能117の処理(図14参照)
【0124】
会員制サービス提供者端末200で、ISMS運用装置100上のメンテナンス機能にアクセスし会員マスタを選択(メニューから会員マスタの新規登録を選択)すると(ステップE201)、ISMS運用装置100では、新規登録の場合は会員データベース126に企業/団体名,住所,TEL/FAX,運用管理者ID,運用管理者パスワード,および会員制サービス利用形態を新規登録(この時、登録日および運用管理者向け運用管理者IDは自動登録)する(ステップC701)。
【0125】
会員制サービス提供者端末200で、会員マスタを選択後、会員マスタの修正を選択すると(ステップE202)、ISMS運用装置100では、運用管理者ID,運用管理者パスワード等の項目の修正により会員データベース126が更新(この時、登録日が更新した日に自動更新)される(ステップC702)。
【0126】
会員制サービス提供者端末200で、会員マスタを選択後、会員マスタの削除を選択すると(ステップE203)、ISMS運用装置100では、削除対象となる運用管理者IDを指定して削除処理を行うことにより削除した会員のすべての登録項目が会員データベース126から削除される(ステップC703)。
【0127】
▲2▼セキュリティガイドライン雛形登録・修正・削除機能118の処理(図15参照)
【0128】
会員制サービス提供者端末200で、ISMS運用装置100上のメンテナンス機能にアクセスしセキュリティガイドライン(選択メニューからアクセスしセキュリティガイドラインの雛形の新規登録)を選択すると(ステップE301)、ISMS運用装置100では、新規登録の場合はセキュリティガイドラインデータベース127に対応業種,対応する企業の規模,用途,検索用キーワード,およびセキュリティガイドラインの雛形を登録(この時、登録日および会員制サービス提供者向け運用管理者IDは自動登録)する(ステップC801)。
【0129】
会員制サービス提供者端末200で、セキュリティガイドラインを選択後、セキュリティガイドラインの雛形の修正を選択すると(ステップE302)、ISMS運用装置100では、セキュリティガイドラインの雛形の内容等の項目の修正によりセキュリティガイドラインデータベース127が更新(この時、登録日が更新した日に自動更新)される(ステップC802)。
【0130】
会員制サービス提供者端末200で、セキュリティガイドラインを選択後、セキュリティガイドラインの雛形の削除を選択すると(ステップE303)、ISMS運用装置100では、削除対象となるセキュリティガイドラインの雛形を指定して削除処理を行うことにより削除したセキュリティガイドラインの雛形に付随したすべての登録項目がセキュリティガイドラインデータベース127から削除される(ステップC803)。
【0131】
▲3▼利用状況参照機能119の処理(図16参照)
【0132】
会員制サービス提供者端末200で、ISMS運用装置100上のメンテナンス機能にアクセスし利用状況ログファイル(図示せず)を選択すると(ステップE401)、ISMS運用装置100では、契約した会員ごとに蓄積された利用状況ログファイルを抽出する(ステップC901)。
【0133】
会員制サービス提供者端末200で、抽出した利用状況ログファイルに対し自動集計を選択すると(ステップE402)、ISMS運用装置100では、日,週,月単位の利用時間合計や最も利用している時間帯の集計等を行い表示する(ステップC902)。
【0134】
このように、会員制サービス提供者は、会員制サービスの契約を結んだ会員の会員情報を登録し、IDおよびパスワードを発行することで会員制サービスの利用を可能とすることができる。
【0135】
また、会員制サービス提供者は、必要に応じてヒアリングシートやセキュリティガイドラインの更新を行うことができる。
【0136】
さらに、会員制サービス提供者は、会員制サービスを契約した会員の利用状況の参照を行うことができる。
【0137】
以上説明したように、第1の実施の形態によれば、セキュリティガイドラインの策定からセキュリティチェック等のセキュリティマネジメントシステムをネットワークを利用した会員制サービスとして安価な利用料で提供することができる。
【0138】
また、会員制サービスは、複数の会員が同一システムを利用できる仕組みとすることやセキュリティガイドライン策定の支援を顧客に直接訪問することなく、すべてネットワークを介して実現することで安価な利用料を実現できる。
【0139】
さらに、セキュリティガイドライン策定支援には、業種や規模別に作成されたヒアリングシートとセキュリティガイドラインデータベースとを利用し、策定までに要する時間の大幅短縮を実現できる。
【0140】
さらにまた、業種や規模別に作成されたセキュリティガイドラインデータベースを利用してセキュリティガイドラインを策定できることで、セキュリティガイドラインの質の低下や策定者の技能レベルに質が左右されることを防止することができる。
【0141】
また、会員制サービスを実現するシステムは、クライアントの機器にはインターネットブラウザと電子メールソフトのみあれば、その他の特別なソフトウェアをインストールすること無しに利用できる。
【0142】
さらに、会員制サービスを実現するシステムは、Webと電子メールを利用したワークフロー機能を有するため、セキュリティマネジメントシステムの運用効率化を実現することができる。
【0143】
[第2の実施の形態]
図17は、本発明の第2の実施の形態に係るセキュリティマネジメントシステムの構成を示すブロック図である。本実施の形態に係るセキュリティマネジメントシステムは、図1に示した第1の実施の形態に係るセキュリティマネジメントシステムに対して、ISMS運用装置100にセキュリティマネジメントプログラム1000を付加するようにした点だけが異なる。したがって、その他の特に言及しない部分には同一符号を付してそれらの詳しい説明を省略する。
【0144】
セキュリティマネジメントプログラム1000は、コンピュータでなるISMS運用装置100に読み込まれ、ISMS運用装置100の動作を、利用者機能である申請依頼処理機能111と、運用管理者機能である利用者マスタ登録・更新・削除機能112,セキュリティガイドライン策定機能113,申請フォーム作成機能114,ワークフロー滞留監視機能115,および履歴参照機能116と、会員制サービス提供者機能である会員マスタ登録・更新・削除機能117,セキュリティガイドライン雛形登録・修正・削除機能118,および利用状況参照機能119と、申請情報データベース121と、履歴データベース122と、利用者データベース123と、組織データベース124と、申請フォームデータベース125と、会員データベース126と、セキュリティガイドラインデータベース127として制御する。セキュリティマネジメントプログラム1000の制御によるISMS運用装置100の動作は、第1の実施の形態におけるISMS運用装置100の動作と全く同様になるので、その詳しい説明を割愛する。
【0145】
【発明の効果】
第1の効果は、セキュリティガイドラインの策定からセキュリティチェック等のセキュリティマネジメントシステムをネットワークを利用した会員制サービスとして安価な利用料で提供できることである。
【0146】
第2の効果は、会員制サービスが、複数の会員が同一システムを利用できる仕組みとすることやセキュリティガイドライン策定の支援を顧客に直接訪問することなくすべてネットワークを介して実現することで、安価な利用料で実現できることである。
【0147】
第3の効果は、セキュリティガイドライン策定支援には、業種や規模別に作成されたヒアリングシートとセキュリティガイドラインデータベースとを利用し、策定までに要する時間の大幅短縮を実現できることである。
【0148】
第4の効果は、業種や規模別に作成されたセキュリティガイドラインデータベースを利用してセキュリティガイドラインを策定できることで、セキュリティガイドラインの質の低下や策定者の技能レベルに質が左右されることを防止できることである。
【0149】
第5の効果は、会員制サービスを実現するシステムが、クライアントの機器にはインターネットブラウザと電子メールソフトのみあれば、その他の特別なソフトウェアをインストールすること無しに利用できることである。
【0150】
第6の効果は、会員制サービスを実現するシステムが、Webと電子メールを利用したワークフロー機能を有するため、セキュリティマネジメントシステムの運用効率化を実現できることである。
【図面の簡単な説明】
【図1】本発明の第1の実施の形態に係るセキュリティマネジメントシステムの構成を示すブロック図である。
【図2】図1中のISMS運用装置の構成を示すブロック図である。
【図3】第1の実施の形態に係るセキュリティマネジメントシステムにおける申請依頼時の動作を説明する図である。
【図4】第1の実施の形態に係るセキュリティマネジメントシステムにおける利用者マスタの登録,更新,削除時等の動作を説明する図である。
【図5】第1の実施の形態に係るセキュリティマネジメントシステムにおける会員マスタの登録,更新,削除時等の動作を説明する図である。
【図6】第1の実施の形態に係るセキュリティマネジメントシステムにおける申請依頼処理機能の処理の前部を示すフローチャートである。
【図7】第1の実施の形態に係るセキュリティマネジメントシステムにおける申請依頼処理機能の処理の中部を示すフローチャートである。
【図8】第1の実施の形態に係るセキュリティマネジメントシステムにおける申請依頼処理機能の処理の後部を示すフローチャートである。
【図9】第1の実施の形態に係るセキュリティマネジメントシステムにおける利用者マスタ登録・更新・削除機能の処理を示すフローチャートである。
【図10】第1の実施の形態に係るセキュリティマネジメントシステムにおけるセキュリティガイドライン策定機能の処理を示すフローチャートである。
【図11】第1の実施の形態に係るセキュリティマネジメントシステムにおける申請フォーム作成機能の処理を示すフローチャートである。
【図12】第1の実施の形態に係るセキュリティマネジメントシステムにおけるワークフロー滞留監視機能の処理を示すフローチャートである。
【図13】第1の実施の形態に係るセキュリティマネジメントシステムにおける履歴参照機能の処理を示すフローチャートである。
【図14】第1の実施の形態に係るセキュリティマネジメントシステムにおける会員マスタ登録・更新・削除機能の処理を示すフローチャートである。
【図15】第1の実施の形態に係るセキュリティマネジメントシステムにおけるセキュリティガイドライン雛形登録・更新・削除機能の処理を示すフローチャートである。
【図16】第1の実施の形態に係るセキュリティマネジメントシステムにおける利用状況参照機能の処理を示すフローチャートである。
【図17】本発明の第2の実施の形態に係るセキュリティマネジメントシステムの構成を示すブロック図である。
【符号の説明】
100 セキュリティマネジメントシステム運用装置(ISMS運用装置)
申請依頼処理機能111
112 利用者マスタ登録・更新・削除機能
113 セキュリティガイドライン策定機能
114 申請フォーム作成機能
115 ワークフロー滞留監視機能
116 履歴参照機能
117 会員マスタ登録・更新・削除機能
118 セキュリティガイドライン雛形登録・修正・削除機能
119 利用状況参照機能
121 申請情報データベース
122 履歴データベース
123 利用者データベース
124 組織データベース
125 申請フォームデータベース
126 会員データベース
127 セキュリティガイドラインデータベース
200 利用者端末
300 運用管理者端末
400 会員制サービス提供者端末
500 ネットワーク
1000 セキュリティマネジメントプログラム
Claims (21)
- 会員制サービスを契約した会員の中でセキュリティマネジメントシステムを利用する利用者によって使用される利用者端末と、
会員制サービスを契約した会員の中でセキュリティマネジメントシステムを運用および管理する運用管理者によって使用される運用管理者端末と、
セキュリティマネジメントシステムの会員制サービス提供者によって使用される会員制サービス提供者端末と、
前記利用者端末,前記運用管理者端末,および前記会員制サービス提供者端末からのアクセスによりネットワーク上でセキュリティマネジメントシステムの運用を可能にするセキュリティマネジメントシステム運用装置と
を有することを特徴とするセキュリティマネジメントシステム。 - 前記セキュリティマネジメントシステム運用装置が、利用者機能である申請依頼処理機能と、運用管理者機能である利用者マスタ登録・更新・削除機能,セキュリティガイドライン策定機能,申請フォーム作成機能,ワークフロー滞留監視機能,および履歴参照機能と、会員制サービス提供者機能である会員マスタ登録・更新・削除機能,セキュリティガイドライン雛形登録・修正・削除機能,および利用状況参照機能と、会員の中でセキュリティマネジメントシステムを利用する一次申請者が最終承認者に対して一次申請者所属部門におけるセキュリティマネジメントに必要な各種作業の状況を報告する際に利用する申請情報データベースと、会員の中でセキュリティマネジメントシステムを利用する最終承認者が運用管理者宛てに申請した申請情報の履歴を登録する履歴データベースと、運用管理者が自分が所属する会員の中の利用者を登録,修正,削除する時に使用する利用者データベースと、運用管理者が自分が所属する会員の中の組織情報を登録,修正,削除する時に使用する組織データベースと、運用管理者が自分が所属する会員の中で使用する申請フォームの雛形をメニューとして登録する申請フォームデータベースと、会員制サービス提供者が会員の会員情報を登録する会員データベースと、会員制サービス提供者がセキュリティガイドラインの雛形および運用管理者が作成したセキュリティガイドラインを登録するセキュリティガイドラインデータベースとを有することを特徴とする請求項1記載のセキュリティマネジメントシステム。
- 前記申請情報データベースのレコードが、申請日,申請者ID,申請者所属部門コード,申請フォーム区分,申請概要,申請内容,状態フラグ,否認日および否認理由,ならびに承認日および承認者の各フィールドからなることを特徴とする請求項2記載のセキュリティマネジメントシステム。
- 前記履歴データベースのレコードが、申請者所属部門コード,申請者ID,申請者/一次承認者所属部門コード,申請者/一次承認者ID,最終承認者所属部門コード,最終承認者ID,申請フォーム区分,申請概要,申請内容,および報告日の各フィールドからなることを特徴とする請求項2記載のセキュリティマネジメントシステム。
- 前記利用者データベースのレコードが、登録日または最終更新日,登録または最終更新した運用管理者ID,利用者ID,パスワード,利用者名,利用者所属部門コード,電子メールアドレス,利用者職制,および申請依頼者設定の各フィールドからなることを特徴とする請求項2記載のセキュリティマネジメントシステム。
- 前記組織データベースのレコードが、登録日または最終更新日,登録または最終更新した運用管理者ID,部門コード,部門名,部門階層,および承認権限設定の各フィールドからなることを特徴とする請求項2記載のセキュリティマネジメントシステム。
- 前記申請フォームデータベースのレコードが、登録日または最終更新日,登録または最終更新した運用管理者ID,申請フォーム区分,および申請フォームの各フィールドからなることを特徴とする請求項2記載のセキュリティマネジメントシステム。
- 前記会員データベースのレコードが、登録日または最終更新日,企業/団体名,住所,TEL/FAX,運用管理者ID,運用管理者パスワード,およびサービス利用形態の各フィールドからなることを特徴とする請求項2記載のセキュリティマネジメントシステム。
- 前記セキュリティガイドラインデータベースのレコードが、登録日または最終更新日,登録または最終更新した運用管理者ID,対応業種,対応企業/団体規模,用途,キーワード,およびセキュリティガイドラインの各フィールドからなることを特徴とする請求項2記載のセキュリティマネジメントシステム。
- 利用者機能である申請依頼処理機能と、運用管理者機能である利用者マスタ登録・更新・削除機能,セキュリティガイドライン策定機能,申請フォーム作成機能,ワークフロー滞留監視機能,および履歴参照機能と、会員制サービス提供者機能である会員マスタ登録・更新・削除機能,セキュリティガイドライン雛形登録・修正・削除機能,および利用状況参照機能と、会員制サービスを契約した会員の中でセキュリティマネジメントシステムを利用する一次申請者が最終承認者に対して一次申請者所属部門におけるセキュリティマネジメントに必要な各種作業の状況を報告する際に利用する申請情報データベースと、会員の中でセキュリティマネジメントシステムを利用する最終承認者が運用管理者宛てに申請した申請情報の履歴を登録する履歴データベースと、会員の中でセキュリティマネジメントシステムを運用および管理する運用管理者が自分が所属する会員の中の利用者を登録,修正,削除する時に使用する利用者データベースと、運用管理者が自分が所属する会員の中の組織情報を登録,修正,削除する時に使用する組織データベースと、運用管理者が自分が所属する会員の中で使用する申請フォームの雛形をメニューとして登録する申請フォームデータベースと、会員制サービス提供者が会員の会員情報を登録する会員データベースと、会員制サービス提供者がセキュリティガイドラインの雛形および運用管理者が作成したセキュリティガイドラインを登録するセキュリティガイドラインデータベースとを有することを特徴とするセキュリティマネジメントシステム運用装置。
- コンピュータを、利用者機能である申請依頼処理機能と、運用管理者機能である利用者マスタ登録・更新・削除機能,セキュリティガイドライン策定機能,申請フォーム作成機能,ワークフロー滞留監視機能,および履歴参照機能と、会員制サービス提供者機能である会員マスタ登録・更新・削除機能,セキュリティガイドライン雛形登録・修正・削除機能,および利用状況参照機能と、会員制サービスを契約した会員の中でセキュリティマネジメントシステムを利用する一次申請者が最終承認者に対して一次申請者所属部門におけるセキュリティマネジメントに必要な各種作業の状況を報告する際に利用する申請情報データベースと、会員の中でセキュリティマネジメントシステムを利用する最終承認者が運用管理者宛てに申請した申請情報の履歴を登録する履歴データベースと、会員の中でセキュリティマネジメントシステムを運用および管理する運用管理者が自分が所属する会員の中の利用者を登録,修正,削除する時に使用する利用者データベースと、運用管理者が自分が所属する会員の中の組織情報を登録,修正,削除する時に使用する組織データベースと、運用管理者が自分が所属する会員の中で使用する申請フォームの雛形をメニューとして登録する申請フォームデータベースと、会員制サービス提供者が会員の会員情報を登録する会員データベースと、会員制サービス提供者がセキュリティガイドラインの雛形および運用管理者が作成したセキュリティガイドラインを登録するセキュリティガイドラインデータベースとして機能させるためのプログラム。
- 会員制サービスを契約した会員の中でセキュリティマネジメントシステムを利用する利用者によって使用される利用者端末と、会員制サービスを契約した会員の中でセキュリティマネジメントシステムを運用および管理する運用管理者によって使用される運用管理者端末と、セキュリティマネジメントシステムの会員制サービス提供者によって使用される会員制サービス提供者端末と、前記利用者端末,前記運用管理者端末,および前記会員制サービス提供者端末からのアクセスによりネットワーク上でセキュリティマネジメントシステムの運用を可能にするセキュリティマネジメントシステム運用装置とを有するセキュリティマネジメントシステムにおいて、
前記セキュリティマネジメントシステム運用装置の処理が、利用者機能である申請依頼処理機能の処理と、運用管理者機能である利用者マスタ登録・更新・削除機能,セキュリティガイドライン策定機能,申請フォーム作成機能,ワークフロー滞留監視機能,および履歴参照機能の処理と、会員制サービス提供者機能である会員マスタ登録・更新・削除機能,セキュリティガイドライン雛形登録・修正・削除機能,および利用状況参照機能の処理とを含むことを特徴とする。 - 前記申請依頼処理機能の処理が、利用者端末でセキュリティマネジメントシステム運用装置上の会員コーナにアクセスし運用管理者IDおよびパスワードでログインしたときに、セキュリティマネジメントシステム運用装置で運用管理者IDおよびパスワードが会員データベースに存在するかどうかをチェックし、存在すれば会員コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする工程と、利用者端末でセキュリティマネジメントシステム運用装置上の会員コーナにアクセスし利用者IDおよびパスワードでログインしたときに、セキュリティマネジメントシステム運用装置で利用者IDおよびパスワードが利用者データベースに存在するかどうかをチェックし、存在すれば自部門のみ利用できる会員コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする工程と、利用者端末で会員コーナ内の申請フォームメニューを選択し利用する申請フォーム区分を選択したときに、セキュリティマネジメントシステム運用装置で申請フォーム区分の申請フォームを申請フォームデータベースから抽出する工程と、利用者端末で抽出された申請フォームに申請情報を登録したときに、セキュリティマネジメントシステム運用装置で申請情報データベースに申請概要および申請内容を登録する工程と、利用者端末で申請情報の登録後に申請ボタンをクリックしたときに、セキュリティマネジメントシステム運用装置で利用者データベースを参照し申請者の申請依頼者を抽出し、申請依頼者の電子メールアドレス宛てに申請依頼メールを送信する工程と、他の利用者端末で申請依頼メールを受信後にセキュリティマネジメントシステム運用装置上の会員コーナにアクセスし運用管理者IDおよびパスワードでログインしたときに、セキュリティマネジメントシステム運用装置で運用管理者IDおよびパスワードが会員データベースに存在するかどうかをチェックし、存在すれば会員コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする工程と、他の利用者端末でセキュリティマネジメントシステム運用装置上の会員コーナにアクセスし利用者IDおよびパスワードでログインしたときに、セキュリティマネジメントシステム運用装置で利用者IDおよびパスワードが利用者データベースに存在するかどうかをチェックし、存在すれば自部門のみ利用できる会員コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする工程と、他の利用者端末で会員コーナ内の申請データ承認メニューを選択したときに、セキュリティマネジメントシステム運用装置で組織データベースを参照し承認権限設定情報を抽出し、申請情報データベースを参照し抽出された承認権限設定情報から承認可能な申請情報を抽出する工程と、他の利用者端末で抽出された申請情報が承認されたときに、セキュリティマネジメントシステム運用装置で申請情報データベース内の申請情報に承認フラグ,承認日および承認者を登録し、履歴データベースにも承認したデータを登録する工程と、他の利用者端末で抽出された申請情報を否認し否認理由が登録されたときに、セキュリティマネジメントシステム運用装置で申請情報データベース内の申請情報に否認フラグ,否認日および否認理由を登録し、申請依頼者の電子メールアドレス向けに否認通知メールを送信する工程と、利用者端末でセキュリティマネジメントシステム運用装置上の会員コーナにアクセスし運用管理者IDおよびパスワードでログインしたときに、セキュリティマネジメントシステム運用装置で運用管理者IDおよびパスワードが会員データベースに存在するかどうかをチェックし、存在すれば会員コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする工程と、利用者端末でセキュリティマネジメントシステム運用装置上の会員コーナにアクセスし利用者IDおよびパスワードでログインしたときに、セキュリティマネジメントシステム運用装置で利用者IDおよびパスワードが利用者データベースに存在するかどうかをチェックし、存在すれば自部門のみ利用できる会員コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする工程と、利用者端末で会員コーナ内の申請否認を選択したときに、セキュリティマネジメントシステム運用装置で利用者が作成した申請情報の中で他の利用者に否認処理されたデータを申請情報データベースから抽出する工程と、利用者端末で否認理由をもとに申請情報を修正したときに、セキュリティマネジメントシステム運用装置で申請情報データベースに修正後の申請概要および申請内容を登録する工程と、利用者端末で申請情報の修正後に申請を実行したときに、セキュリティマネジメントシステム運用装置で利用者データベースを参照し申請者の申請依頼者を抽出し、申請依頼者の電子メールアドレス宛てに申請依頼メールを送信する工程と、利用者端末で申請依頼メールを受信後にセキュリティマネジメントシステム運用装置上の会員コーナにアクセスし運用管理者IDおよびパスワードでログインしたときに、セキュリティマネジメントシステム運用装置で運用管理者IDおよびパスワードが会員データベースに存在するかどうかをチェックし、存在すれば会員コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする工程とを含むことを特徴とする請求項12記載のセキュリティマネジメントサービス提供方法。
- 前記利用者マスタ登録・更新・削除機能の処理が、運用管理者端末でセキュリティマネジメントシステム運用装置上の会員コーナにアクセスし運用管理者IDおよびパスワードでログインしたときに、セキュリティマネジメントシステム運用装置で運用管理者IDおよびパスワードが会員データベースに存在するかどうかをチェックし、存在すれば会員コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする工程と、運用管理者端末でセキュリティマネジメントシステム運用装置上の会員コーナにアクセスし利用者IDおよびパスワードでログインしたときに、セキュリティマネジメントシステム運用装置で利用者IDおよびパスワードが利用者データベースに存在するかどうかをチェックし、存在すれば運用管理者のみ利用できる運用管理者コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする工程と、運用管理者端末で運用管理者コーナ内の利用者マスタを選択後に新規利用者の登録を選択したときに、セキュリティマネジメントシステム運用装置で新規登録の場合は利用者データベースに利用者ID,パスワード,利用者名,電子メールアドレス,利用者所属部門コード,利用者職制,および申請依頼者設定の各項目を新規登録する工程と、運用管理者端末で運用管理者コーナ内の利用者マスタを選択後に既存利用者の利用者マスタの修正を選択したときに、セキュリティマネジメントシステム運用装置で利用者ID,パスワード等の項目を修正することにより利用者データベースが更新される工程と、運用管理者端末で運用管理者コーナ内の利用者マスタを選択後に既存利用者の利用者マスタの削除を選択したときに、セキュリティマネジメントシステム運用装置で削除対象となる利用者IDを指定して削除処理を行うことにより削除した利用者のすべての登録項目が利用者データベースから削除される工程とを含むことを特徴とする請求項12記載のセキュリティマネジメントサービス提供方法。
- 前記セキュリティガイドライン策定機能の処理が、運用管理者端末でセキュリティマネジメントシステム運用装置上の会員コーナにアクセスし運用管理者IDおよびパスワードでログインしたときに、セキュリティマネジメントシステム運用装置で運用管理者IDおよびパスワードが会員データベースに存在するかどうかをチェックし、存在すれば会員コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする工程と、運用管理者端末でセキュリティマネジメントシステム運用装置上の会員コーナにアクセスし利用者IDおよびパスワードでログインしたときに、セキュリティマネジメントシステム運用装置で利用者IDおよびパスワードが利用者データベースに存在するかどうかをチェックし、存在すれば自部門のみ利用できる運用管理者コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする工程と、運用管理者端末で運用管理者コーナ内のセキュリティガイドラインを選択し利用するセキュリティガイドラインの雛形を選択したときに、セキュリティマネジメントシステム運用装置でセキュリティガイドラインの雛形をセキュリティガイドラインデータベースから抽出する工程と、運用管理者端末でセキュリティガイドラインの雛形をもとにセキュリティガイドラインの作成に着手する工程と、運用管理者端末であらかじめ用意されているヒアリングシートを記入し電子メールに添付して会員制サービス提供者に送信したときに、会員制サービス提供者端末でヒアリングシートに基づきセキュリティガイドラインの雛形の修正内容をアドバイスする工程と、運用管理者端末でセキュリティガイドラインの作成終了後に既にセキュリティガイドラインの雛形上で登録されている対応業種,規模,用途,および検索用キーワードを必要であれば修正し新規登録を選択したときに、セキュリティマネジメントシステム運用装置でセキュリティガイドラインデータベースに対応業種,対応企業/団体規模,用途,キーワード,およびセキュリティガイドラインを登録する工程と、運用管理者端末でセキュリティガイドラインの修正を選択したときに、セキュリティマネジメントシステム運用装置でセキュリティガイドラインデータベースからログインした運用管理者が作成したセキュリティガイドラインを抽出する工程と、運用管理者端末でセキュリティガイドラインの修正後にセキュリティガイドラインの修正を選択したときに、セキュリティマネジメントシステム運用装置でセキュリティガイドラインデータベースに修正後の内容を更新する工程とを含むことを特徴とする請求項12記載のセキュリティマネジメントサービス提供方法。
- 前記申請フォーム作成機能の処理が、運用管理者端末でセキュリティマネジメントシステム運用装置上の会員コーナにアクセスし運用管理者IDおよびパスワードでログインしたときに、セキュリティマネジメントシステム運用装置で運用管理者IDおよびパスワードが会員データベースに存在するかどうかをチェックし、存在すれば会員コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする工程と、運用管理者端末でセキュリティマネジメントシステム運用装置上の会員コーナにアクセスし利用者IDおよびパスワードでログインしたときに、セキュリティマネジメントシステム運用装置で利用者IDおよびパスワードが利用者データベースに存在するかどうかをチェックし、存在すれば運用管理者のみ利用できる運用管理者コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする工程と、運用管理者端末で運用管理者コーナ内の申請フォームを選択後に新規フォームを画面上で作成したときに、セキュリティマネジメントシステム運用装置で新規登録の場合は申請フォームを申請フォームデータベースに新規登録する工程と、運用管理者端末で運用管理者コーナ内の申請フォームを選択後に申請フォームの修正または削除を画面上で選択したときに、セキュリティマネジメントシステム運用装置で申請フォームデータベースからログインした運用管理者が作成した申請フォームを抽出する工程と、運用管理者端末で申請フォームの修正後に申請フォームの修正を選択したときに、セキュリティマネジメントシステム運用装置で申請フォームデータベースに修正後の内容を更新する工程とを含むことを特徴とする請求項12記載のセキュリティマネジメントサービス提供方法。
- 前記ワークフロー滞留監視機能の処理が、運用管理者端末でセキュリティマネジメントシステム運用装置上の会員コーナにアクセスし運用管理者IDおよびパスワードでログインしたときに、セキュリティマネジメントシステム運用装置で運用管理者IDおよびパスワードが会員データベースに存在するかどうかをチェックし、存在すれば会員コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする工程と、運用管理者端末でセキュリティマネジメントシステム運用装置上の会員コーナにアクセスし利用者IDおよびパスワードでログインしたときに、セキュリティマネジメントシステム運用装置で利用者IDおよびパスワードが利用者データベースに存在するかどうかをチェックし、存在すれば自部門のみ利用できる運用管理者コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする工程と、運用管理者端末で運用管理者コーナ内のワークフロー滞留監視を選択したときに、セキュリティマネジメントシステム運用装置で運用管理者が所属する会員におけるワークフローの滞留状況を集計する工程と、運用管理者端末で集計されたワークフローの滞留状況をチェックし、ワークフローが滞留している部門の部門長宛てに電子メールで処理の促進を督促したときに、利用者端末で運用管理者から自部門のワークフローの滞留状況の報告を電子メールで運用管理者とやりとりする工程とを含むことを特徴とする請求項12記載のセキュリティマネジメントサービス提供方法。
- 前記履歴参照機能の処理が、運用管理者端末でセキュリティマネジメントシステム運用装置上の会員コーナにアクセスし運用管理者IDおよびパスワードでログインしたときに、セキュリティマネジメントシステム運用装置で運用管理者IDおよびパスワードが会員データベースに存在するかどうかをチェックし、存在すれば会員コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする工程と、運用管理者端末でセキュリティマネジメントシステム運用装置上の会員コーナにアクセスし利用者IDおよびパスワードでログインしたときに、セキュリティマネジメントシステム運用装置で利用者IDおよびパスワードが利用者データベースに存在するかどうかをチェックし、存在すれば運用管理者のみ利用できる運用管理者コーナにログイン可とし、存在しなければエラーメッセージを出力してログイン不可とする工程と、運用管理者端末で運用管理者コーナ内の履歴参照を選択後にチェックする部門を選択したときに、セキュリティマネジメントシステム運用装置で選択された部門の履歴のみを履歴データベースから抽出する工程と、運用管理者端末で抽出された履歴情報から参照したいデータを選択し参照する工程とを含むことを特徴とする請求項12記載のセキュリティマネジメントサービス提供方法。
- 前記会員マスタ登録・更新・削除機能の処理が、会員制サービス提供者端末でセキュリティマネジメントシステム運用装置上のメンテナンス機能にアクセスし会員マスタを選択したときに、セキュリティマネジメントシステム運用装置で新規登録の場合は会員データベースに企業/団体名,住所,TEL/FAX,運用管理者ID,運用管理者パスワード,および会員制サービス利用形態を新規登録する工程と、会員制サービス提供者端末で会員マスタを選択後に会員マスタの修正を選択したときに、セキュリティマネジメントシステム運用装置で運用管理者ID,運用管理者パスワード等の項目の修正により会員データベースが更新される工程と、会員制サービス提供者端末で会員マスタを選択後に会員マスタの削除を選択したときに、セキュリティマネジメントシステム運用装置で削除対象となる運用管理者IDを指定して削除処理を行うことにより削除した会員のすべての登録項目が会員データベースから削除される工程とを含むことを特徴とする請求項12記載のセキュリティマネジメントサービス提供方法。
- 前記セキュリティガイドライン雛形登録・修正・削除機能の処理が、会員制サービス提供者端末でセキュリティマネジメントシステム運用装置上のメンテナンス機能にアクセスしセキュリティガイドラインを選択したときに、セキュリティマネジメントシステム運用装置で新規登録の場合はセキュリティガイドラインデータベースに対応業種,対応する企業の規模,用途,検索用キーワード,およびセキュリティガイドラインの雛形を登録する工程と、会員制サービス提供者端末でセキュリティガイドラインを選択後にセキュリティガイドラインの雛形の修正を選択したときに、セキュリティマネジメントシステム運用装置でセキュリティガイドラインの雛形の内容等の項目の修正によりセキュリティガイドラインデータベースが更新される工程と、会員制サービス提供者端末でセキュリティガイドラインを選択後にセキュリティガイドラインの雛形の削除を選択したときに、セキュリティマネジメントシステム運用装置で削除対象となるセキュリティガイドラインの雛形を指定して削除処理を行うことにより削除したセキュリティガイドラインの雛形に付随したすべての登録項目がセキュリティガイドラインデータベースから削除される工程とを含むことを特徴とする請求項12記載のセキュリティマネジメントサービス提供方法。
- 前記利用状況参照機能の処理が、会員制サービス提供者端末でセキュリティマネジメントシステム運用装置上のメンテナンス機能にアクセスし利用状況ログファイルを選択したときに、セキュリティマネジメントシステム運用装置で契約した会員ごとに蓄積された利用状況ログファイルを抽出する工程と、会員制サービス提供者端末で抽出した利用状況ログファイルに対し自動集計を選択したときに、セキュリティマネジメントシステム運用装置で日,週,月単位の利用時間合計や最も利用している時間帯の集計等を行い表示する工程とを含むことを特徴とする請求項12記載のセキュリティマネジメントサービス提供方法。
Priority Applications (1)
| Application Number | Priority Date | Filing Date | Title |
|---|---|---|---|
| JP2002321923A JP2004157697A (ja) | 2002-11-06 | 2002-11-06 | セキュリティマネジメントシステムおよびセキュリティマネジメントサービス提供方法 |
Applications Claiming Priority (1)
| Application Number | Priority Date | Filing Date | Title |
|---|---|---|---|
| JP2002321923A JP2004157697A (ja) | 2002-11-06 | 2002-11-06 | セキュリティマネジメントシステムおよびセキュリティマネジメントサービス提供方法 |
Publications (1)
| Publication Number | Publication Date |
|---|---|
| JP2004157697A true JP2004157697A (ja) | 2004-06-03 |
Family
ID=32802255
Family Applications (1)
| Application Number | Title | Priority Date | Filing Date |
|---|---|---|---|
| JP2002321923A Pending JP2004157697A (ja) | 2002-11-06 | 2002-11-06 | セキュリティマネジメントシステムおよびセキュリティマネジメントサービス提供方法 |
Country Status (1)
| Country | Link |
|---|---|
| JP (1) | JP2004157697A (ja) |
Cited By (5)
| Publication number | Priority date | Publication date | Assignee | Title |
|---|---|---|---|---|
| JP2013030169A (ja) * | 2005-04-28 | 2013-02-07 | Microsoft Corp | 壁で囲まれたガーデン |
| WO2015056361A1 (ja) * | 2013-10-17 | 2015-04-23 | 株式会社Sri | 適応型マネジメントシステム |
| CN109189012A (zh) * | 2018-08-09 | 2019-01-11 | 华南理工大学 | 一种基于智能移动端的工业设备人机交互方法及系统 |
| CN114666170A (zh) * | 2022-05-25 | 2022-06-24 | 深圳市永达电子信息股份有限公司 | 分层分级的安全集散管控方法和系统 |
| JP2024523856A (ja) * | 2022-01-20 | 2024-07-02 | エピック システムズ カンパニー,リミテッド | ドアロック管理者権限による連動設定方法 |
-
2002
- 2002-11-06 JP JP2002321923A patent/JP2004157697A/ja active Pending
Cited By (6)
| Publication number | Priority date | Publication date | Assignee | Title |
|---|---|---|---|---|
| JP2013030169A (ja) * | 2005-04-28 | 2013-02-07 | Microsoft Corp | 壁で囲まれたガーデン |
| WO2015056361A1 (ja) * | 2013-10-17 | 2015-04-23 | 株式会社Sri | 適応型マネジメントシステム |
| CN109189012A (zh) * | 2018-08-09 | 2019-01-11 | 华南理工大学 | 一种基于智能移动端的工业设备人机交互方法及系统 |
| JP2024523856A (ja) * | 2022-01-20 | 2024-07-02 | エピック システムズ カンパニー,リミテッド | ドアロック管理者権限による連動設定方法 |
| JP7690225B2 (ja) | 2022-01-20 | 2025-06-10 | エピック システムズ カンパニー,リミテッド | ドアロック管理者権限による連動設定方法 |
| CN114666170A (zh) * | 2022-05-25 | 2022-06-24 | 深圳市永达电子信息股份有限公司 | 分层分级的安全集散管控方法和系统 |
Similar Documents
| Publication | Publication Date | Title |
|---|---|---|
| US10430740B2 (en) | Data processing systems for calculating and communicating cost of fulfilling data subject access requests and related methods | |
| US10949170B2 (en) | Data processing systems for integration of consumer feedback with data subject access requests and related methods | |
| US10564935B2 (en) | Data processing systems for integration of consumer feedback with data subject access requests and related methods | |
| US6985922B1 (en) | Method, apparatus and system for processing compliance actions over a wide area network | |
| US6067531A (en) | Automated contract negotiator/generation system and method | |
| US7644089B2 (en) | System and method for corporate-wide policy management | |
| US20030135386A1 (en) | Proprietary information identification, management and protection | |
| CA2457936C (en) | Informational object authoring and distribution system | |
| CA2771525A1 (en) | Systems and methods for facilitating recruitment | |
| US6850866B2 (en) | Managing performance metrics describing a relationship between a provider and a client | |
| US5953528A (en) | Knowledge object registration | |
| US20030033255A1 (en) | License repository and method | |
| US20090254393A1 (en) | Billing, docketing and document management | |
| US10776517B2 (en) | Data processing systems for calculating and communicating cost of fulfilling data subject access requests and related methods | |
| AU2005321997B2 (en) | System and method for maintaining continuity of operations | |
| CN110163577B (zh) | 一种基于权限管理的表单动态管理方法及系统 | |
| US20140359787A1 (en) | Content Management System and Method for Managing and Classifying Data About Entities and for Providing Content Including the Classified Data | |
| US20040243484A1 (en) | System and method for facilitating customs compliance in the importation of merchandise | |
| US7398220B1 (en) | Internet insurance certificate system | |
| US20050033736A1 (en) | System and method for processing record related information | |
| US8073116B2 (en) | Interactive handling of disputes | |
| US20030065553A1 (en) | Reporting performance data describing a relationship between a provider and a client | |
| US20230298118A1 (en) | Agreement document execution based on document model in a document management system | |
| WO2023164221A1 (en) | Querying agreement document models in a document management system | |
| WO2001082180A2 (en) | Web-based outside counsel management system |
Legal Events
| Date | Code | Title | Description |
|---|---|---|---|
| RD01 | Notification of change of attorney |
Free format text: JAPANESE INTERMEDIATE CODE: A7421 Effective date: 20050124 |
|
| A521 | Request for written amendment filed |
Free format text: JAPANESE INTERMEDIATE CODE: A821 Effective date: 20050124 |
|
| RD01 | Notification of change of attorney |
Free format text: JAPANESE INTERMEDIATE CODE: A7421 Effective date: 20050304 |
|
| A977 | Report on retrieval |
Free format text: JAPANESE INTERMEDIATE CODE: A971007 Effective date: 20060126 |
|
| A131 | Notification of reasons for refusal |
Free format text: JAPANESE INTERMEDIATE CODE: A131 Effective date: 20060131 |
|
| A02 | Decision of refusal |
Free format text: JAPANESE INTERMEDIATE CODE: A02 Effective date: 20060530 |