JP2004348308A - 本人認証システム - Google Patents
本人認証システム Download PDFInfo
- Publication number
- JP2004348308A JP2004348308A JP2003142838A JP2003142838A JP2004348308A JP 2004348308 A JP2004348308 A JP 2004348308A JP 2003142838 A JP2003142838 A JP 2003142838A JP 2003142838 A JP2003142838 A JP 2003142838A JP 2004348308 A JP2004348308 A JP 2004348308A
- Authority
- JP
- Japan
- Prior art keywords
- server
- client
- authentication
- biometric
- information
- Prior art date
- Legal status (The legal status is an assumption and is not a legal conclusion. Google has not performed a legal analysis and makes no representation as to the accuracy of the status listed.)
- Granted
Links
Images










Classifications
-
- G—PHYSICS
- G06—COMPUTING OR CALCULATING; COUNTING
- G06F—ELECTRIC DIGITAL DATA PROCESSING
- G06F21/00—Security arrangements for protecting computers, components thereof, programs or data against unauthorised activity
- G06F21/30—Authentication, i.e. establishing the identity or authorisation of security principals
- G06F21/31—User authentication
- G06F21/32—User authentication using biometric data, e.g. fingerprints, iris scans or voiceprints
Landscapes
- Engineering & Computer Science (AREA)
- Computer Security & Cryptography (AREA)
- Theoretical Computer Science (AREA)
- Computer Hardware Design (AREA)
- Software Systems (AREA)
- Physics & Mathematics (AREA)
- General Engineering & Computer Science (AREA)
- General Physics & Mathematics (AREA)
- Collating Specific Patterns (AREA)
Abstract
【解決手段】サーバとクライアントの双方が、機能として備える生体認証を含んだ本人認証方法を管理し、サーバとクライアントが、所有する本人認証方法を交換してサーバのアプリケーションのポリシーとユーザの希望に合致した本人認証方法を選択する。さらに、サーバが、クライアントでの生体照合を認める場合は、選択結果に追加する。また、プライバシー保護のため、クライアントからサーバへ送付する生体情報の利用範囲を限定する要求情報送付する。また、クライアントで生体照合を行う方法を選択した場合、照合結果と基準となったテンプレートをサーバに通知する。また、サーバが信用する本人認証機能を持つ他のサーバに生体照合を依頼する場合、当該他のサーバの情報を追加する。
【選択図】 図1
Description
【発明の属する技術分野】
本発明は、非対面でサービスを提供するサーバ装置と、情報サービスを受けるクライアント装置の間の本人認証プロトコルに関する。
【0002】
【従来の技術】
ブロードバンドや携帯電話の普及により非対面の認証の安全性への要求が高まっている。この要求に基づき、従来、高セキュリティのエリアの入退室に利用されていた生体認証技術を応用した認証システムが提案されている。
【0003】
上記に関連する従来技術として、以下がある。
【0004】
従来の生体認証と連携した本人認証では、PCと接続するインターフェース(USB)を持った名刺大の筐体に静電容量方式の指紋入力機能と指紋登録機能と指紋認証機能と公開鍵暗号機能(PKCS)に準拠した機能を持っており、あらかじめ筐体に登録した指紋情報に基づいた指紋照合の結果により筐体内の秘密鍵を活性化し、その活性化した秘密鍵を用いてPKIによる本人認証や署名を行っている(例えば、非特許文献1に記載の装置を参照。)。
【0005】
また、複数のバイオメトリクスの登録データを一元管理して照合する認証サーバを設置し、認証サーバでは、認証を提供する電子決裁やERPアプリケーション毎に認証手段の組合せポリシーをANDやORで設定する機能を持ち、端末の認証では、端末のソフトを介して認証に必要なテンプレートをダウンロードして端末にて本人認証する。また、端末ソフトでは、別途インストールした本人認証や署名を行うPKIの端末ソフトと連動する(例えば、非特許文献2に記載のシステム)。
【0006】
また、PKIと連携したバイオメトリクスの認証において、バイオメトリクスの登録データとPKIの証明書を関連付ける情報を持ち、バイオメトリクス登録データとPKIの証明書の情報について、ユーザの同一性の確認を行う上でバイオメトリクスの認証を行う本人認証システムが提案されている(例えば、特許文献1参照)。
【0007】
また、X.509の拡張領域にバイオメトリクステンプレートデータのフィールドを設け、バイオメトリクスデータを格納したのPKI証明書の書式について提案しているものもある(非特許文献3参照。)。
【0008】
【非特許文献1】
「Bio−Keys Sony FIU−710」,PC Magazine,Vol.20,No.11,PP. 174(2001/7/12)
【非特許文献2】
Mandy Andress,「Centralized security key − Authentication Suite 4.0 means managing multiple authentication schemes is easy and cheap」,InfoWorld, Aug.13,2001, Vol.23,i33,p44
【特許文献1】
特開2000−215280号公報
【非特許文献3】
S.Santesson他,「Internet X.509 Public Key Infrastructure Qualified Certificates Profile」,RFC3039,Page11(2001/1)
【0009】
【発明が解決しようとする課題】
従来技術では、次のような課題がある。
【0010】
非特許文献1の技術では、指紋照合の結果を受けて、サーバとPKIの本人認証を行うが、サーバ側では、クライアント側で実行した秘密鍵の持ち主の認証をどのように実行しているか不明である。このため、アプリケーションが要求するセキュリティポリシーを判断できない。また、秘密鍵の持ち主認証方法が、トークンに実装された単一のバイオメトリクスに限定されるため、マスユーザに展開した場合に、対応できない場合があるという生体認証特有の問題がある。
【0011】
非特許文献2の技術は、組織内ネットワークを対象にしたシステムであり、あらかじめ組織が導入したバイオメトリクスに限定して、ネットワークアプリケーションサーバにバイオメトリクス認証機能を提供する。このため、インターネットなどの公衆網を介した不特定多数のユーザを対象とした場合のバイオメトリクス認証を想定した場合に、それぞれのユーザの要求に応える本人認証を実現できない。また、ユーザのプライバシー情報である生体情報をネットワークで転送する必要があり、プライバシー保護に問題がある。また、認証ポリシーは、認証サービスを行うサーバに管理されており、サービスを提供するアプリケーションのポリシーを動的にコントロールできない。
【0012】
特許文献1の技術は、クライアントでのバイオメトリクスを認証するシステムであり、さまざまなバイオメトリクス認証モデルのシステムに対応していない。
【0013】
非特許文献3は、証明書にフィールドを定義したのみで、様々な特有な問題(経年変化や未対応など)のあるバイオメトリクスと連携した本人認証をどのように実行するか何も定義していない。
【0014】
【課題を解決するための手段】
本発明は、サーバとクライアントの双方が、それぞれが機能として所有する生体認証を含んだ本人認証方法を管理し、サーバとクライアントとの間のセッションにおいて、お互いの所有する本人認証方法を交換してサーバのアプリケーションのポリシーとユーザの希望に合致した本人認証方法を選択する本人認証システムを提供する。
【0015】
また、サーバのポリシーによって、クライアントでの生体照合まで行う本人認証方法を認める場合は、この本人認証方法を選択に追加してもよい。
【0016】
また、プライバシーを保護するため、クライアントからサーバへ送付する情報に生体情報の利用範囲を限定する要求情報を添付してもよい。
【0017】
また、クライアントで生体照合を行う方法を選択した場合、照合の結果と照合の基準となった登録情報をサーバに通知してもよい。
【0018】
また、サーバが信用する本人認証サーバ機能を持つ他のサーバに生体認証を依頼する場合、生体認証方法として、上記他のサーバの情報を追加してもよい。
【0019】
【発明の実施の形態】
本発明の実施の形態を以下の順で説明する。
(1)システム構成
(2)本人認証モデル
(3)生体認証プロトコル
(4)クライアントの機能構成
(5)サーバの機能構成
(6)認証サーバの機能構成
(7)各種情報の設定画面の例
(1)システム構成
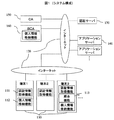
図1に本実施例全体のシステム構成を示す。
【0020】
本実施例のシステムは、望ましくは公開鍵基盤上に構築されており、各装置やサーバ装置はインターネットなどの通信網(以下、インターネットという)に接続され、相互にIP(インターネットプロトコル)で通信できるようになっている。
【0021】
各ユーザはそれぞれのユーザが所有する端末装置(以下、クライアントという)110より、インターネット120に接続し、各サーバ装置(以下、APサーバという)140へサービスを要求する。インターネット120へは、公開鍵を認証する認証局装置(以下、CA(Certificate Authority)という)150、生体認証の登録情報(以下、テンプレートという)を認証するバイオメトリック認証局装置(以下、BCA(Biometric Certificate Authority)という)160、生体照合をAPサーバ140の依頼で代行する認証サーバ装置(以下、認証サーバという)170などが接続されている。
【0022】
クライアント110が備える生体認証機能はそれぞれの方法により、次の3つの場合がある。
・認証情報取得機能111と個人情報格納機能112をクライアント110が持つ。
・認証情報取得機能111のみをクライアント110が持つ。
・認証情報取得機能111と照合機能113と個人情報格納機能112をクライアント110が持つ。
【0023】
各APサーバ140は、各ユーザに対してサービスを提供しており、それぞれのサービスに対する本人認証ポリシーを管理し、クライアント110から提示された情報に基づいて本人認証を実行する機能を備える。
【0024】
CA150は、ユーザやクライアント110、APサーバ140、BCA160、認証サーバ170の公開鍵を認証し、その証明書を発行する。
【0025】
BCA160は、ユーザの生体認証のためのテンプレートを認証し、その証明書を発行する。
【0026】
認証サーバ170は、APサーバ140に代わってさまざまな生体認証機能を用意し、APサーバ140へ生体認証結果を提供する。
【0027】
本実施例は、このように生体認証方法の多様性に対して、APサーバ140へサービスを要求するユーザが正当な権限を持つ人物か確認を行うため、公開鍵による電子認証と生体認証を連携させるプロトコルを提供する。
【0028】
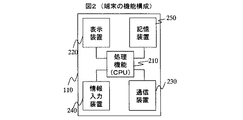
図1に示す各装置の機能構成を図2に示す。各装置は、処理装置(CPU)210に接続された、情報入力装置240、表示装置220、記憶装置250、通信装置230から構成されている。処理手順(プログラム)は記憶装置250に記憶されており、処理装置210はプログラムを呼び出し、実行することにより、表示装置220を用いてユーザへ操作要求を行ったり、情報入力装置240からユーザからの入力を受け付けたり、通信装置230により外部装置と情報のやり取りを行ったり、各装置が備えるその他の機能を実現したりする。
【0029】
上記プログラムは,あらかじめ記憶装置250に格納されているか,可搬型記憶媒体または通信媒体(通信ネットワークまたは通信ネットワークを伝播する搬送波)を介して他の装置から記憶装置250に格納されてもよい。
(2)本人認証モデル
(2−1)PKIの本人認証モデル
公開鍵基盤を用いたクライアント110とAPサーバ140との間の本人認証モデルについて説明する。
【0030】
ユーザはあらかじめ、公開鍵と対となる秘密鍵(private key)を生成し、CA150に認証を受け、公開鍵証明書を発行して貰う。ユーザのクライアント110は、認証された公開鍵と対となる秘密鍵を保管している。
【0031】
本人認証では、クライアント110よりサービスを要求されたAPサーバ140が、乱数生成機能が生成したチャレンジコードをクライアント110へ送付し、クライアント110の署名機能が秘密鍵でチャレンジコードを暗号化してデジタル署名を生成し、APサーバ140へ返送する。APサーバ140は、証明書の公開鍵を使って復号したデータがチャレンジコードと一致するか検証することにより、サービスを要求した証明書の人物であるか確認する。
【0032】
この本人認証は、本人だけが秘密鍵を持っていることを認証の拠り所とした、所有物による本人認証となっている。
(2−2)クライアント照合型の生体認証モデル
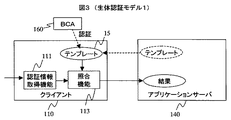
生体認証の照合処理をクライアント110側で行う処理のモデルを図3に示す。このモデルは生体認証のテンプレートの管理方法により次の2つに分けられる。
・クライアント110側でテンプレートを管理するクライアント管理方法
・サーバ側(BCA160での管理も含む)で各ユーザのテンプレートを一括管理するサーバ管理方法。
【0033】
クライアント管理方法では、あらかじめBCA160に認証されたテンプレート15をクライアント110にインストールしておく。このテンプレート15と認証情報取得機能111が収集した生体情報とを照合機能113が照合し、本人認証結果をAPサーバ140へ送付する。
【0034】
サーバ管理方法では、同様にBCA160に認証されたテンプレート15を認証時にクライアント110へ送付し、このテンプレート15と認証情報取得機能111が収集した生体情報とを照合機能113が照合し、本人認証結果をAPサーバ140へ送付する。
(2−3)サーバ照合型の生体認証モデル
生体認証の照合処理を(アプリケーション)サーバ側で行う処理のモデルを図4に示す。このモデルは生体認証のテンプレートの管理方法により次の2つに分けられる。
・サーバ側(BCAでの管理も含む)で各ユーザのテンプレートを一括管理するサーバ管理方法。
・クライアント110側で各ユーザがテンプレートを管理するクライアント管理方法
サーバ管理方法では、クライアント110の認証情報取得機能111が収集された生体情報とユーザのIDをAPサーバ140へ送付し、APサーバ140では、ユーザのIDにより検索したテンプレート15と生体情報とを照合機能113が照合することで本人認証を行う。
【0035】
クライアント管理方法では、クライアント110の認証情報取得機能111が収集した生体情報とテンプレートとをAPサーバ140へ送付し、APサーバ140は、送付されたテンプレート15と生体情報を照合することで本人認証を行う。
【0036】
ここで、テンプレート15はBCA160により、あらかじめ認証されていることとする。
(2−4)課題
(2−1)で示したPKIの本人認証と、(2−2)(2−3)で示した生体認証を単純に併用しただけでは、以下の問題がある。
・生体認証とPKIの本人認証と、それぞれ付与したIDの人物の同一性が保証されていない。
・(2−2)(2−3)で説明したように、さまざまな生体認証方法が提案されており、それぞれの生体認証方法を運用時に選択して本人認証するためのプラットフォーム(プロトコル)がない。
・クライアント110側で生体認証を完了するモデルでは、アプリケーションを提供する側で、どのような本人認証が行われて本人であると判定されたかを知るプラットフォーム(プロトコル)がない。
【0037】
これらの課題に対し、本実施例は、クライアント側とサーバ側の持つ機能について折衝し本人認証を行う生体認証機能を決定するプロトコルを明確にし、そのための折衝機能を備えるシステムを提供する。また、生体認証とPKIの本人認証で付与されたIDの同一性については、たとえば、特許文献1に開示されているBCAによるデジタル署名により保証する。
(3)クライアント機能構成
図5にクライアント110の機能構成を示す。
【0038】
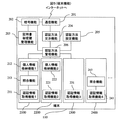
クライアント110は、通信機能201、暗号機能202、証明書や秘密鍵の管理機能203、認証方法交渉機能204、認証方法設定機能205、認証方法管理機能206、クライアント110が持つ認証機能2100、2200、2300、2400などから構成されている。クライアント110が持つ認証機能として、次の4種類の場合がある。
・テンプレート格納機能212と照合機能213と認証情報取得機能211を持ち、クライアントで照合を行う認証機能2100。
・テンプレート格納機能222と認証情報取得機能221を持ち、サーバで照合を行う認証機能2200。
・認証情報取得機能231を持ち、サーバで照合を行う認証機能2300。
・照合機能243と認証情報取得機能241を持ち、サーバから転送されたテンプレートを使ってクライアントで照合を行う認証機能2400。
【0039】
クライアント110が、異なる認証機能を重複して所有したり、ある構成に関して欠落したりするので、本実施例はクライアント110の構成に関わらずにサーバ−クライアント間の本人認証を成立させるもので、サーバの状況によって、認証機能を選択する。
【0040】
図6にクライアント110のもつ認証機能の管理テーブルを示す。この管理テーブルは、各ベンダの各認証機能を一意に特定するIDと、認証モデルのタイプとで構成されている。認証モデルは、次の4つのタイプに分類される。
・タイプS:サーバ側でテンプレートを管理し、サーバで照合するタイプ
・タイプC:クライアントでテンプレートを管理し、クライアントで照合するタイプ
・タイプD:サーバ側でテンプレートを管理し、クライアントで照合するタイプ
・タイプA:クライアントでテンプレートを管理し、サーバで照合するタイプ
それぞれの認証機能がどのモデルで本人認証を行うか、で識別を行う。
【0041】
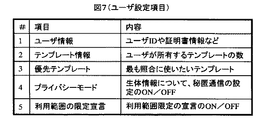
図7にクライアント110を利用するユーザによる、認証機能に関する設定項目を示す。認証機能に関する設定項目は、次の5つからなる。
・ユーザ情報:ユーザを一意に識別するIDやユーザの証明書情報(例えば、発行したCA名+シリアル番号)
・テンプレート情報:ユーザが所有するテンプレートとその数
・優先テンプレート:ユーザが最も照合に使いたいテンプレート
・プライバシーモード:生体情報について、秘匿通信を行うかどうかを指定
・利用範囲限定の宣言:アプリケーションに対して、生体情報の利用範囲を要求するアプリケーションを利用するための本人認証に限定する宣言をするかどうかを指定
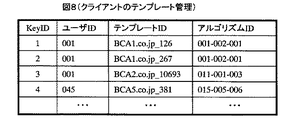
上記、クライアント110の持つテンプレート情報の管理テーブルを図8に示す。テンプレート管理テーブルは、テンプレートを一意に識別するID(テンプレート発行機関BCAとそのシリアル番号)と、そのテンプレートの人物のユーザIDと、テンプレートを照合する認証機能を一意に特定するIDからなる。
(4)サーバ機能構成
図9にAPサーバ140の機能構成を示す。APサーバ140は、通信機能301、暗号機能302、証明書や秘密鍵などの管理機能303、認証方法交渉機能304、認証方法設定機能305、認証方法管理機能306、APサーバ140の持つ認証機能310、320、330、認証機能の結果を判定する機能307を持つ。APサーバ140で機能を持つ認証機能は、次の3種類がある。
・テンプレート管理機能312と照合機能313とを持ち、サーバで照合する第1の認証機能。
・テンプレート管理機能322のみを持ち、クライアント110で照合する第2の認証機能。
・照合機能330のみを持ち、クライアント110から送付されたテンプレートと生体情報をサーバで照合する第3の認証機能。
【0042】
クライアント110でテンプレートを管理して照合する場合は、APサーバ140では対応する認証機能を持つ必要はない。
【0043】
クライアント110と同様に、本実施例はそれぞれの機能構成に依存せずに、サーバ−クライアント間で本人認証を成立させることを特徴としており、クライアントの状況によって、認証機能を選択する。
【0044】
なお、認証サーバ170もAPサーバ140と同様の構成を備える。
【0045】
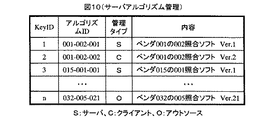
図10にAPサーバ140が持つ認証方法(アルゴリズム)の管理するためのテーブルを示す。この管理テーブルは、方法アルゴリズムを一意に識別するIDと、テンプレートの管理タイプとで構成される。テンプレートの管理タイプには、次の3つがある。
・タイプS:APサーバ140で管理するタイプ
・タイプC:クライアントで管理するタイプ
・タイプO:BCAなど他のサーバで管理するタイプ
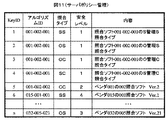
図11にAPサーバ140の本人認証方法に関する安全レベルを設定するテーブルを示す。本テーブルは、アルゴリズムIDと照合タイプと照合アルゴリズムの安全レベルからなる。このテーブルにより、APサーバ140が提供するアプリケーションのポリシーに応じて認証方法の安全レベルを選択できる。ここで、安全レベルとして、次の例がある。
・照合ソフトの識別性能(他人受入率など)によるレベル付け
・照合ソフトが実装されたクライアント110の安全性評価レベル(ISO15408のEALなど)
・照合ソフトの認証モデルによるレベル付け
これらを勘案して、各APサーバ140のポリシーによって、それぞれの照合ソフトの安全レベルを設定する。
【0046】
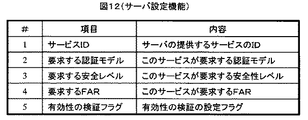
図12にAPサーバ140のポリシーを設定するテーブルを示す。このテーブルは次のような構成となっている。
・サービスID: APサーバ140の提供するサービスを識別するコード
・要求する認証モデル:このサービスが要求する認証モデル
・要求する安全レベル:このサービスが要求する安全性レベル(例えば、ISO15408のEALなど)
・要求するFAR:このサービスが要求するFAR値
・有効性検証フラグ:このサービスにおける有効性検証の処理内容
また、上記に、
・入力された画像などの生体情報の質に関するレベル:画質レベルを考慮したポリシー
を追加しても良い。
【0047】
このようなAPサーバのセキュリティポリシーを満たすため、それぞれの生体認証アルゴリズムは次のような機能を持つ。
(a)入力された画像の画質のノイズレベルをS/N比として出力する機能。通常の利用した場合のノイズレベルと比較して、著しく変動がある入力画像を排除する効果がある。
(b)連続して収集した画像の変動量を出力する機能。通常の場合の変動量と比較して、変動がない場合、写真などの偽造として入力画像を排除する効果がある。
(c)入力された特徴の過不足を出力する機能。顔照合の場合、顔の構造が過不足なく入力されているか評価することで、照合確度を上げることが期待できる。
(5)認証プロトコル
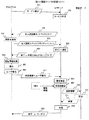
本実施例の認証フローを図13に示す。
【0048】
まず、クライアント110からサービス要求811が、APサーバ140へ送付される。
【0049】
本実施例のプロトコルを実装したAPサーバ140が、要求されたサービスが本人認証を必要とするサービスかどうか判定する(821)。本人認証が必要なサービスであれば、APサーバ140が持つ認証方法のリストを含む本人認証要求831をクライアント110へ送付する。
【0050】
クライアント110では、上記認証方法のリストから、クライアント110が管理する認証情報取得機能で対応できる認証方法を選択する。さらに、クライアント110が管理する照合機能を選択されたリストに追加する(801)。もし、作成したリストのうち、最も優先的に照合に使いたいテンプレートを使った認証方法があれば、リストの最上位に並び替える。このようにして作成した本人認証スペック812をAPサーバ140へ返送する。
【0051】
APサーバ140は、要求されたサービスに最も適した認証方法をポリシー管理テーブルにより決定する。安全性レベルおよびFARを満たす認証方法が多数ある場合で、ユーザ希望の認証方法(リスト最上位の認証方法)があれば、ユーザ希望の認証方法を選択する(822)。クライアント110で付け足された認証方法の安全性レベルが不明の場合は方法、当該認証方法を開発したベンダやその性能を認証するBCAなどのFARの情報をオンラインで入手し、安全性レベルを満たすかどうかを判定する。
【0052】
以上で決定された本人認証方法とアプリケーションで生成したチャレンジコードをクライアント110へ通知する。上記のポリシーに適合する認証方法がない場合は、セッションの終了を通知する(832)。
【0053】
クライアント110では、決定された認証方法に従って、認証情報を収集する(802)。
【0054】
クライアント110でテンプレートを管理・照合する認証方法の場合は、802で収集した
認証情報を照合する(803)。
【0055】
クライアント110で、チャレンジコードと802で収集した認証情報に対して、テンプレートのユーザの秘密鍵で署名を生成する(804)。
【0056】
収集した認証情報とユーザ署名813を、クライアント110からアプリケーションへ返送する。
【0057】
APサーバ140は、証明書の正当性、ユーザ署名813、テンプレートの正当性などを署名検証処理により検証する(823)。
【0058】
さらに、APサーバ140では、証明書、テンプレートの有効性を認証局、BCAの情報により検証する(824)
APサーバ140でテンプレートを管理・照合する場合は、テンプレートと送付された認証情報を照合する(825)。
【0059】
照合の結果情報と823、824の検証結果より、FARを満たす照合スコアであったか、有効な情報で検証が行われたかを確認し、サービスを提供して良いか判定する(826)。
【0060】
APサーバ140からクライアント110へ認証結果を通知する。826で、サービスを提供してよいと判定すれば、サービスを提供する(833)。
【0061】
図14に、APサーバ140・クライアント110以外にテンプレートが管理されている場合を示す。図13とは、ステップ805が追加されていることと、ステップ824の代りにステップ827が実行されるという点である。図13と同じ番号を付している他のステップは、重複しているため説明を省略する。
【0062】
ステップ802の後、クライアント110で照合する認証方法の場合で、クライアント110でテンプレートを管理していない場合は、テンプレートを管理するBCAなどへテンプレートを要求し、送付してもらう(805)。その後で、ステップ802で収集した認証情報を照合する(803)。
【0063】
ステップ823の後、クライアント110よりテンプレートが送付された場合、BCAが管理するテンプレートの有効性情報に基づき、有効性を検証する(824)
APサーバ140では、ステップ823の後、APサーバ140で照合する場合で、テンプレートがBCAなど他のサーバで管理している場合には、テンプレートをBCAへ要求して、送信してもらう(827)。その後に、クライアント110から送付された認証情報の照合(825)に移る。
【0064】
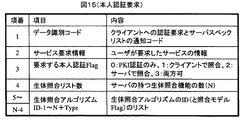
APサーバ140からの本人認証を要求する通信データ831を図15に示す。この本人認証要求する通信データ831は、次のようなデータで構成されている。
【0065】
データ識別コード:この本人認証を要求する通信データを識別するコード
サービス要求情報:ユーザが要求したサービスのセッション情報
要求する本人認証モデル:APサーバ140が要求する本人認証モデルを指定する情報。例えば、0:PKI認証だけを実行、1:クライアント110で生体照合を実行、2:APサーバ140で生体照合を実行、3:クライアント、APサーバ140のどちらかで生体照合を実行と指定
認証方法のリスト数:APサーバ140の持つ認証方法の数
認証方法のリスト:上記の認証方法のリスト。例えば、認証方法を一意に指定するIDとその照合モデルのフラグなどを列記
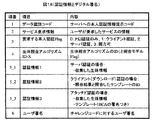
クライアント110からのクライアント110の持つ機能を反映した本人認証要求の返答データ812を図16に示す。この本人認証要求の返答データ812は、次のようなデータで構成されている。
【0066】
データ識別コード:この本人認証要求の返信データを識別するコード
サービス要求情報:ユーザが要求したサービスのセッション情報
認証方法のリスト数:APサーバ140の認証方法の中からクライアント110で生体を取得可能な認証方法に、クライアント照合する認証モデルをAPサーバ140が許す場合のクライアント110で生体取得し照合できる認証方法を追加した数
認証方法のリスト:上記の認証方法のリスト。例えば、認証方法を一意に指定するIDとその照合モデルのフラグなどを列記
APサーバ140からの本人認証方法の決定通知データ832を図17に示す。この本人認証方法の決定通知データは、次のようなデータで構成されている。
【0067】
データ識別コード:この本人認証方法の決定通知データを識別するコード
サービス要求情報:ユーザが要求したサービスのセッション情報
決定した認証方法:本セッションで照合する認証方法。
【0068】
チャレンジコード:PKIによる本人認証のためのAPサーバ140が発生した乱数。
【0069】
クライアント110からのユーザ署名と認証情報の通信データ813を図18に示す。この通信データは、次のようなデータで構成されている。
【0070】
データ識別コード:このクライアントか110らの通信データを識別するコード
サービス要求情報:ユーザが要求したサービスのセッション情報
決定した認証方法:本セッションで照合する認証方法。
【0071】
認証情報:認証情報は次の3つの場合がある。
【0072】
1)テンプレートをAPサーバ140で管理して、APサーバ140で照合するモデルの場合、クライアント110で収集した生体情報
2)クライアント110で照合するモデルの場合、クライアント110で照合した照合結果とテンプレート
3)テンプレートをクライアント110で管理して、APサーバ140で照合するモデルの場合、クライアント110で収集した生体情報と、テンプレート
ユーザ署名:ユーザの秘密鍵でチャレンジコードを暗号化して生成した署名。
以上の通信データを構成するデータとチャレンジコードに対する署名を添付しても良い。
【0073】
APサーバ140からの本人認証結果の通知データ833を図19に示す。この結果通知データは、次のようなデータで構成される。
【0074】
データ識別コード:この本人認証結果の通知データを識別するコード
サービス要求情報:ユーザが要求したサービスのセッション情報
行った認証方法:本セッションで行った認証方法
結果:本セッションで行った認証結果。例えば、0:本人認証成功、1:PKIによる認証失敗、2:生体テンプレート失敗、3:生体照合失敗
APサーバ140の署名:以上の結果に対する、APサーバ140の秘密鍵による署名
(6)認証サーバを介した場合の認証プロトコル
多数のユーザが生体認証方法を使用する場合、単一の生体認証では、対応できずにユーザの可用性を損なうおそれがある。このため、複数の認証方法をAPサーバ140で用意することが望ましい。しかし、APサーバ140が様々な認証方法を持つと、構築コストがかかるため、様々な認証方法を用意する認証サーバに照合処理を委託してもよい。また、全ての照合処理を認証サーバへ委託すると処理時間がかかるので、部分的に認証サーバへ委託してもよい。以下、認証サーバへ生体照合を委託するプロトコルを示す。
【0075】
APサーバ140は、あらかじめ認証サーバとの間に信用関係を構築しておく必要がある。本実施例では、認証サーバの照合結果をAPサーバ140が信用することを前提としている。
【0076】
APサーバ140は、予め、認証サーバの持つ認証方法に関する情報を入手しておき、認証サーバの持つ認証方法について、セキュリティポリシーを決定しておく。
【0077】
また、クライアント110からAPサーバ140が信用関係を構築していない認証サーバを介した認証方法を提案されることも想定される。この場合は、提案された認証サーバが信用できるか、PKIの枠組みで検証を行ったうえ、認証サーバへ照合を委託することも考えられる。この場合、認証サーバとクライアント110が結託して、なりすましを試みることも想定されるので、信頼のおける組織から、(PKIの)認証を受けた認証サーバであることが、信用の条件である。APサーバ140では、これらの信用に関するポリシーの設定をしておく必要がある。また、未知の認証サーバの持つ認証方法がアプリケーションの安全性ポリシーに合致するかを検証する必要がある。このため、他人を受け入れる確率FARの要件を満たしているか、信頼できる評価結果により、判断する。この仕組みは、本出願人による特願2002−50884号に開示する認証方法により可能である。
【0078】
図20に認証サーバに生体の照合を委託する場合の処理フローを示す。以下、図13に示す処理フローとの相違点である、
照合ステップ825を認証サーバに委託する点について説明する。また、本人認証要求831は、APサーバ140が持つ認証方法、および、認証サーバの持つ認証方法のリストを含む。
【0079】
ステップ824の後、認証サーバで照合するため、テンプレートと送付された
認証情報を認証サーバへ送付する(952)。
【0080】
認証サーバでは、受信したテンプレートと認証情報を照合(941)し、結果をAPサーバ140へ返送し(962)、ステップ826に進む。
【0081】
(7)各種情報の設定画面の例
各種情報の設定画面の例を示す。
【0082】
図23にクライアント110における各ユーザの設定画面の例を示す。
【0083】
個人情報として、個人を特定する氏名や住所の他、PKIの公開鍵の証明書情報が表示される。複数の機関から、証明書の発行を受けるため、証明書ごとにこの設定画面を切り替えて表示できるようになっている。
【0084】
テンプレート情報として、切り替え表示された個人IDに対して発行されたテンプレートを全て表示できるようにしている。また、ユーザが希望するテンプレートの優先度の順に表示されており、テンプレートを指定した上で優先順位上昇、下降ボタンを押下することで、変更可能になっている。
【0085】
セキュリティ情報として、チェックボックスにより、秘匿通信および利用範囲限定宣言を指定できるようになっている。
【0086】
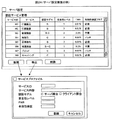
図24にAPサーバ140におけるアプリケーションのセキュリティポリシーの設定画面の例を示す。
【0087】
APサーバ140が持つアプリケーションごとに、クライアント110に要求する安全性レベル(EAL保証レベルなど)や認証に要求するFAR、認証モデル、テンプレートの有効性検証の必要性を設定できるようになっている。
【0088】
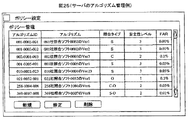
図25にAPサーバ140における認証方法のセキュリティポリシーの設定画面の例を示す。APサーバ140が許可する認証方法について、それぞれのFARや照合タイプ、安全性レベルをサーバ事業者のポリシーに応じて設定できるようになっている。
【0089】
上記各実施例の本人認証システムによれば、次のような顕著な効果を奏する。
【0090】
まず、APサーバ140と、サービスの提供を受けるクライアント110において、それぞれが持つ本人認証方法を管理し、サービス提供のセッションに先立ち、APサーバ140のポリシーとユーザの希望に沿った本人認証方法を選択できる。
【0091】
また、APサーバ140のポリシーが、クライアント110で生体照合を行う本人認証方法を認める場合は、選択肢に追加できる。
【0092】
また、プライバシーを保護するため、クライアント110からAPサーバ140へ送付する情報に、生体情報の利用範囲を上記サービス利用のための認証処理に限定する要求情報を添付できる。
【0093】
また、クライアントで生体照合を行う方法を選択した場合、照合の結果と照合の基準となったテンプレートをサーバに通知できる。
【0094】
また、サーバが信用する本人認証サーバ機能を持つ他のサーバに生体認証を依頼する場合、サーバの生体認証方法として、そのサーバの情報を追加できる。
【0095】
【発明の効果】
以上により、不特定多数の参加するネットワークにおける情報サービスの授受において、クライアントとサーバのそれぞれの機器構成に依らずに、サーバポリシーに応じた本人認証を実現できる。
【図面の簡単な説明】
【図1】実施例におけるシステム全体の構成図である。
【図2】実施例におけるクライアント110の構成図である。
【図3】実施例における、クライアント側で生体照合を行う第1の生体認証モデルの説明図である。
【図4】実施例における、サーバ側で生体照合を行う第2の生体認証モデルの説明図である。
【図5】実施例におけるユーザのクライアント110の機能構成を示すブロック図である。
【図6】実施例におけるユーザクライアント110にて所有する本人認証アルゴリズムを管理するテーブルである。
【図7】実施例におけるユーザクライアント110の設定項目のテーブルである。
【図8】実施例におけるユーザクライアント110で所有するユーザテンプレートの管理テーブルである。
【図9】実施例におけるAPサーバ140の機能構成を示すブロック図である。
【図10】APサーバ140にて所有する本人認証アルゴリズムを管理するテーブルである。
【図11】APサーバ140の各本人認証方法に関して安全レベルに関してポリシーを設定するテーブルである。
【図12】APサーバ140のサービスごとに安全性レベルを設定する項目のテーブルである。
【図13】クライアントとAPサーバ140との間で行われる本人認証の第1の全体処理フローである。
【図14】クライアントとAPサーバ140の間で行われる本人認証において、テンプレートが照合を実行する装置以外に格納されている場合の第2の全体処理フローである。
【図15】APサーバ140からクライアントへ本人認証を要求するメッセージの項目を示すテーブルである。
【図16】図15のメッセージに対してクライアントのレスポンスメッセージの項目を示すテーブルである。
【図17】実施例における図16のメッセージに対するクライアントへの返答とチャレンジコードを含むメッセージの項目を示すテーブルである。
【図18】実施例における図17のメッセージに対するサーバへのレスポンスメッセージの項目を示すテーブルである。
【図19】実施例における図18のメッセージに対するクライアントの本人認証結果を含む通知メッセージの項目を示すテーブルである。
【図20】実施例におけるクライアントとAPサーバ140との間の本人認証において、認証サーバがアプリケーションの生体認証処理を代行する場合の第3全体処理フローである。
【図21】実施例における認証サーバが生体認証処理を代行する場合のAPサーバ140から認証サーバへの認証情報を送付するメッセージの項目を示すテーブルである。
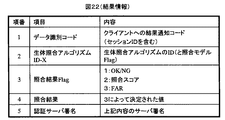
【図22】実施例における認証サーバが生体認証処理を代行する場合の認証サーバから照合結果をAPサーバ140への通知メッセージの項目を示すテーブルである。
【図23】クライアント110のユーザによる設定画面例である。
【図24】サーバにおけるアプリケーションごとのセキュリティポリシーの設定画面例である。
【図25】サーバにおける各認証方法のセキュリティポリシーの設定画面例である。
【符号の説明】
110・・・ユーザクライアント110、120・・・インターネット(公衆網)、140・・・APサーバ、150・・・CA、160・・・バイオメトリック認証局BCA、170・・・認証サーバ。
Claims (9)
- 情報サービスを提供するサーバと、前記情報サービスを享受するクライアントの間で行う本人認証システムであって、
前記サーバは、実施可能な生体認証方法を前記クライアントに通知し、
前記クライアントは実施可能な生体認証方法を選択して通知し、
前記サーバは、自サーバのセキュリティポリシーに合致する生体認証方法を、選択され通知された中から決定して、クライアントに通知し、
前記クライアントは、前記決定された生体認証方法に従う生体情報を前記サーバへ送付し、
前記サーバは、送付された前記生体情報により生体照合を実行して本人認証する。 - 情報サービスを提供するサーバと、前記情報サービスを享受するクライアントの間で行う本人認証システムであって、
前記サーバは、実施可能な生体認証方法を前記クライアントに通知し、
前記クライアントは実施可能な生体認証方法を選択して返信し、
前記サーバは、自サーバのセキュリティポリシーに合致する生体認証方法を、選択され通知された中から決定して、チャレンジコードと共にクライアントに通知し、
前記クライアントは、前記決定された生体認証方法に従う生体情報と、公開鍵暗号のユーザ秘密鍵にて前記サーバからの前記チャレンジコードを暗号化した結果とを前記サーバへ送付し、
前記サーバは、公開鍵暗号に基づくユーザ公開鍵により前記暗号化データを復号化して前記チャレンジコードを検証し、
当該生体情報により生体照合を実行して本人認証する。 - 請求項2に記載の本人認証システムであって、
前記クライアントは、前記サーバが実施可能な生体認証方法として、前記クライアントでの生体認証が含まれることが通知された場合に、前記クライアントが持つ生体認証方法を前記選択結果に追加して返信する。 - 請求項2に記載の本人認証システムであって、
前記クライアントは、前記生体照合において、前記クライアントのユーザに関わる生体情報の利用範囲を限定する要求情報を添付して前記サーバへ送付する。 - 請求項2に記載の本人認証システムであって、
前記クライアントで生体照合を行う方法を選択した場合、前記クライアントでの生体照合で本人と確認された場合に、公開鍵暗号におけるユーザ秘密鍵で前記サーバからのチャレンジコードを暗号化し、生体照合の結果とともに、照合の基準となった登録情報を前記サーバへ送付し、前記サーバでユーザの登録情報の有効性を確認する。 - 請求項2に記載の本人認証システムであって、
前記サーバは、前記サーバの生体認証方法を通知する情報に、認証サーバの生体認証方法の情報を追加する。 - 請求項2に記載の本人認証システムであって、
前記サーバのセキュリティポリシーの判定基準に、前記クライアントに関わる安全性保証レベルを用いる。 - 請求項2に記載の本人認証システムであって、
前記サーバで設定するセキュリティポリシーの判定基準として、生体照合方法における他人受入率を用いる。 - 請求項2に記載の本人認証システムであって、
前記サーバで設定するセキュリティポリシーの判定基準として、本人認証のために入力された情報の質により評価した結果である安全性を用いる。
Priority Applications (3)
| Application Number | Priority Date | Filing Date | Title |
|---|---|---|---|
| JP2003142838A JP4374904B2 (ja) | 2003-05-21 | 2003-05-21 | 本人認証システム |
| AU2004254771A AU2004254771B2 (en) | 2003-05-21 | 2004-02-27 | User authentication system |
| PCT/JP2004/002411 WO2005003985A1 (ja) | 2003-05-21 | 2004-02-27 | 本人認証システム |
Applications Claiming Priority (1)
| Application Number | Priority Date | Filing Date | Title |
|---|---|---|---|
| JP2003142838A JP4374904B2 (ja) | 2003-05-21 | 2003-05-21 | 本人認証システム |
Publications (3)
| Publication Number | Publication Date |
|---|---|
| JP2004348308A true JP2004348308A (ja) | 2004-12-09 |
| JP2004348308A5 JP2004348308A5 (ja) | 2006-02-23 |
| JP4374904B2 JP4374904B2 (ja) | 2009-12-02 |
Family
ID=33530788
Family Applications (1)
| Application Number | Title | Priority Date | Filing Date |
|---|---|---|---|
| JP2003142838A Expired - Lifetime JP4374904B2 (ja) | 2003-05-21 | 2003-05-21 | 本人認証システム |
Country Status (3)
| Country | Link |
|---|---|
| JP (1) | JP4374904B2 (ja) |
| AU (1) | AU2004254771B2 (ja) |
| WO (1) | WO2005003985A1 (ja) |
Cited By (42)
| Publication number | Priority date | Publication date | Assignee | Title |
|---|---|---|---|---|
| JP2006128761A (ja) * | 2004-10-26 | 2006-05-18 | Sony Corp | 暗号技術を用いた通信方法と通信システム、および生体情報検証装置 |
| JP2006268411A (ja) * | 2005-03-24 | 2006-10-05 | Nomura Research Institute Ltd | リモートアクセスするユーザを生体データを利用して認証する方法及びシステム、及びユーザ装置 |
| JP2006293473A (ja) * | 2005-04-06 | 2006-10-26 | Sony Corp | 認証システム及び認証方法、端末装置及び認証装置 |
| WO2007020942A1 (ja) * | 2005-08-18 | 2007-02-22 | Nec Corporation | 本人認証システム、これで用いる端末、認証検証装置、及びプログラム |
| WO2007111234A1 (ja) | 2006-03-24 | 2007-10-04 | Hitachi, Ltd. | 脆弱性検証付きのバイオメトリクス認証システムおよび方法 |
| JP2007280393A (ja) * | 2006-03-31 | 2007-10-25 | Feitian Technologies Co Ltd | コンピューターログインをコントロールする装置およびその方法 |
| JP2007299153A (ja) * | 2006-04-28 | 2007-11-15 | Hitachi Software Eng Co Ltd | 生体認証システム及び生体認証方法 |
| WO2008099756A1 (ja) * | 2007-02-07 | 2008-08-21 | Nippon Telegraph And Telephone Corporation | クライアント装置、鍵装置、サービス提供装置、ユーザ認証システム、ユーザ認証方法、プログラム、記録媒体 |
| WO2009022560A1 (ja) * | 2007-08-13 | 2009-02-19 | Kabushiki Kaisha Toshiba | クライアント装置、サーバ装置及びプログラム |
| JP2009043037A (ja) * | 2007-08-09 | 2009-02-26 | Nippon Telegr & Teleph Corp <Ntt> | ユーザ認証方法、ユーザ認証装置、プログラム及び記録媒体 |
| JP2009048545A (ja) * | 2007-08-22 | 2009-03-05 | Hitachi Software Eng Co Ltd | アカウント情報漏洩防止サービスシステム |
| JP2009519521A (ja) * | 2005-12-13 | 2009-05-14 | インターナショナル・ビジネス・マシーンズ・コーポレーション | トランザクション確認の方法およびシステム |
| JP2011525656A (ja) * | 2008-06-20 | 2011-09-22 | コーニンクレッカ フィリップス エレクトロニクス エヌ ヴィ | 改良された生体認証及び識別 |
| JP2014527374A (ja) * | 2012-08-13 | 2014-10-09 | 鶴山世達光電科技有限公司 | 身分認証装置及びその方法 |
| JP2015517261A (ja) * | 2012-04-01 | 2015-06-18 | オーセンティファイ・インクAuthentify Inc. | マルチパーティシステムにおける安全な認証 |
| JP2016502373A (ja) * | 2012-12-28 | 2016-01-21 | ノック ノック ラブズ, インコーポレイテッドNok Nok Labs, Inc. | 認証能力を決定するためのクエリシステム及び方法 |
| JP2016149082A (ja) * | 2015-02-13 | 2016-08-18 | エヌ・ティ・ティ・インターネット株式会社 | 生体認証プラットフォームシステム、生体認証情報管理装置、生体認証情報管理方法、及び生体認証情報管理プログラム |
| JP2017045328A (ja) * | 2015-08-27 | 2017-03-02 | Kddi株式会社 | 認証方式を決定する装置、方法及びプログラム |
| JP2017511526A (ja) * | 2014-02-23 | 2017-04-20 | クアルコム,インコーポレイテッド | モバイルデバイスのための信頼ブローカー認証方法 |
| JP2017515178A (ja) * | 2014-02-23 | 2017-06-08 | クアルコム,インコーポレイテッド | モバイルデバイスによる連続的認証 |
| JP2017519411A (ja) * | 2014-05-02 | 2017-07-13 | ノック ノック ラブズ, インコーポレイテッド | 異なるチャネル上で強力な認証イベントを伝えるシステム及び方法 |
| US9985993B2 (en) | 2012-12-28 | 2018-05-29 | Nok Nok Labs, Inc. | Query system and method to determine authentication capabilities |
| US10091195B2 (en) | 2016-12-31 | 2018-10-02 | Nok Nok Labs, Inc. | System and method for bootstrapping a user binding |
| US10148630B2 (en) | 2014-07-31 | 2018-12-04 | Nok Nok Labs, Inc. | System and method for implementing a hosted authentication service |
| US10176310B2 (en) | 2013-03-22 | 2019-01-08 | Nok Nok Labs, Inc. | System and method for privacy-enhanced data synchronization |
| US10237070B2 (en) | 2016-12-31 | 2019-03-19 | Nok Nok Labs, Inc. | System and method for sharing keys across authenticators |
| US10270748B2 (en) | 2013-03-22 | 2019-04-23 | Nok Nok Labs, Inc. | Advanced authentication techniques and applications |
| US10326761B2 (en) | 2014-05-02 | 2019-06-18 | Nok Nok Labs, Inc. | Web-based user authentication techniques and applications |
| JP2019525358A (ja) * | 2016-08-24 | 2019-09-05 | アリババ・グループ・ホールディング・リミテッドAlibaba Group Holding Limited | ユーザ本人確認の方法、装置及びシステム |
| US10637853B2 (en) | 2016-08-05 | 2020-04-28 | Nok Nok Labs, Inc. | Authentication techniques including speech and/or lip movement analysis |
| JP2020074578A (ja) * | 2015-09-21 | 2020-05-14 | アリババ・グループ・ホールディング・リミテッドAlibaba Group Holding Limited | 情報を登録および認証する方法およびデバイス |
| US10769635B2 (en) | 2016-08-05 | 2020-09-08 | Nok Nok Labs, Inc. | Authentication techniques including speech and/or lip movement analysis |
| US10798087B2 (en) | 2013-10-29 | 2020-10-06 | Nok Nok Labs, Inc. | Apparatus and method for implementing composite authenticators |
| JP2020535563A (ja) * | 2018-02-22 | 2020-12-03 | スティーブン・サングン・オStephen Sang Geun OH | 生体認証を用いた電子決裁システム、方法、およびプログラム |
| JP2021005870A (ja) * | 2019-06-25 | 2021-01-14 | 株式会社ビットキー | 利用制御システム、利用許可証発行装置、利用制御方法、およびコンピュータで読み取り可能なプログラム |
| US11792024B2 (en) | 2019-03-29 | 2023-10-17 | Nok Nok Labs, Inc. | System and method for efficient challenge-response authentication |
| US11831409B2 (en) | 2018-01-12 | 2023-11-28 | Nok Nok Labs, Inc. | System and method for binding verifiable claims |
| US11868995B2 (en) | 2017-11-27 | 2024-01-09 | Nok Nok Labs, Inc. | Extending a secure key storage for transaction confirmation and cryptocurrency |
| US11971973B2 (en) | 2019-06-25 | 2024-04-30 | Bitkey Inc. | Uilization control system, use permit issuance device, uilization control method, and computer-readable program |
| US12041039B2 (en) | 2019-02-28 | 2024-07-16 | Nok Nok Labs, Inc. | System and method for endorsing a new authenticator |
| US12126613B2 (en) | 2021-09-17 | 2024-10-22 | Nok Nok Labs, Inc. | System and method for pre-registration of FIDO authenticators |
| JP2025016689A (ja) * | 2020-07-21 | 2025-02-04 | 株式会社ビットキー | 利用制御ユニット |
Families Citing this family (9)
| Publication number | Priority date | Publication date | Assignee | Title |
|---|---|---|---|---|
| JP5344040B2 (ja) | 2009-09-18 | 2013-11-20 | 富士通株式会社 | 生体認証システム及び制御方法 |
| TWI566564B (zh) * | 2012-04-25 | 2017-01-11 | Samton International Development Technology Co Ltd | Virtual reality authentication circuit, system and electronic consumption method |
| US9306754B2 (en) | 2012-12-28 | 2016-04-05 | Nok Nok Labs, Inc. | System and method for implementing transaction signing within an authentication framework |
| US9961077B2 (en) | 2013-05-30 | 2018-05-01 | Nok Nok Labs, Inc. | System and method for biometric authentication with device attestation |
| US9577999B1 (en) | 2014-05-02 | 2017-02-21 | Nok Nok Labs, Inc. | Enhanced security for registration of authentication devices |
| US9749131B2 (en) | 2014-07-31 | 2017-08-29 | Nok Nok Labs, Inc. | System and method for implementing a one-time-password using asymmetric cryptography |
| US9875347B2 (en) | 2014-07-31 | 2018-01-23 | Nok Nok Labs, Inc. | System and method for performing authentication using data analytics |
| US9736154B2 (en) | 2014-09-16 | 2017-08-15 | Nok Nok Labs, Inc. | System and method for integrating an authentication service within a network architecture |
| JP7115167B2 (ja) | 2018-09-11 | 2022-08-09 | 富士フイルムビジネスイノベーション株式会社 | 情報処理装置及びプログラム |
Family Cites Families (7)
| Publication number | Priority date | Publication date | Assignee | Title |
|---|---|---|---|---|
| JP2000092046A (ja) * | 1998-09-11 | 2000-03-31 | Mitsubishi Electric Corp | 遠隔認証システム |
| JP2000122975A (ja) * | 1998-10-14 | 2000-04-28 | Toshiba Corp | バイオメトリクスによるユーザー確認システム及び記憶媒体 |
| JP2001344212A (ja) * | 2000-05-31 | 2001-12-14 | Base Technology Inc | バイオメトリクス情報によるコンピュータファイルの利用制限方法、コンピュータシステムへのログイン方法および記録媒体 |
| JP3827600B2 (ja) * | 2001-04-17 | 2006-09-27 | 松下電器産業株式会社 | 個人認証方法および装置 |
| JP2003050783A (ja) * | 2001-05-30 | 2003-02-21 | Fujitsu Ltd | 複合認証システム |
| JP2002366527A (ja) * | 2001-06-11 | 2002-12-20 | Ntt Advanced Technology Corp | 本人認証方法 |
| JP4695310B2 (ja) * | 2001-09-18 | 2011-06-08 | ナイルス株式会社 | 車両用レバースイッチ |
-
2003
- 2003-05-21 JP JP2003142838A patent/JP4374904B2/ja not_active Expired - Lifetime
-
2004
- 2004-02-27 AU AU2004254771A patent/AU2004254771B2/en not_active Ceased
- 2004-02-27 WO PCT/JP2004/002411 patent/WO2005003985A1/ja not_active Ceased
Cited By (62)
| Publication number | Priority date | Publication date | Assignee | Title |
|---|---|---|---|---|
| JP2006128761A (ja) * | 2004-10-26 | 2006-05-18 | Sony Corp | 暗号技術を用いた通信方法と通信システム、および生体情報検証装置 |
| JP2006268411A (ja) * | 2005-03-24 | 2006-10-05 | Nomura Research Institute Ltd | リモートアクセスするユーザを生体データを利用して認証する方法及びシステム、及びユーザ装置 |
| JP2006293473A (ja) * | 2005-04-06 | 2006-10-26 | Sony Corp | 認証システム及び認証方法、端末装置及び認証装置 |
| WO2007020942A1 (ja) * | 2005-08-18 | 2007-02-22 | Nec Corporation | 本人認証システム、これで用いる端末、認証検証装置、及びプログラム |
| US8661262B2 (en) | 2005-08-18 | 2014-02-25 | Nec Corporation | User authentication system, terminal used in the same, authentication verification device, and program |
| JP4993414B2 (ja) * | 2005-08-18 | 2012-08-08 | 日本電気株式会社 | 本人認証システム、これで用いる端末、認証検証装置、及びプログラム |
| JP2009519521A (ja) * | 2005-12-13 | 2009-05-14 | インターナショナル・ビジネス・マシーンズ・コーポレーション | トランザクション確認の方法およびシステム |
| WO2007111234A1 (ja) | 2006-03-24 | 2007-10-04 | Hitachi, Ltd. | 脆弱性検証付きのバイオメトリクス認証システムおよび方法 |
| US8312521B2 (en) | 2006-03-24 | 2012-11-13 | Hitachi, Ltd. | Biometric authenticaton system and method with vulnerability verification |
| JP2007280393A (ja) * | 2006-03-31 | 2007-10-25 | Feitian Technologies Co Ltd | コンピューターログインをコントロールする装置およびその方法 |
| JP2007299153A (ja) * | 2006-04-28 | 2007-11-15 | Hitachi Software Eng Co Ltd | 生体認証システム及び生体認証方法 |
| JP4892011B2 (ja) * | 2007-02-07 | 2012-03-07 | 日本電信電話株式会社 | クライアント装置、鍵装置、サービス提供装置、ユーザ認証システム、ユーザ認証方法、プログラム、記録媒体 |
| WO2008099756A1 (ja) * | 2007-02-07 | 2008-08-21 | Nippon Telegraph And Telephone Corporation | クライアント装置、鍵装置、サービス提供装置、ユーザ認証システム、ユーザ認証方法、プログラム、記録媒体 |
| US8352743B2 (en) | 2007-02-07 | 2013-01-08 | Nippon Telegraph And Telephone Corporation | Client device, key device, service providing apparatus, user authentication system, user authentication method, program, and recording medium |
| JP2009043037A (ja) * | 2007-08-09 | 2009-02-26 | Nippon Telegr & Teleph Corp <Ntt> | ユーザ認証方法、ユーザ認証装置、プログラム及び記録媒体 |
| JP2009049464A (ja) * | 2007-08-13 | 2009-03-05 | Toshiba Corp | クライアント装置、サーバ装置及びプログラム |
| KR101190431B1 (ko) * | 2007-08-13 | 2012-10-16 | 도시바 솔루션 가부시끼가이샤 | 클라이언트 장치, 서버 장치 및 기억 매체 |
| WO2009022560A1 (ja) * | 2007-08-13 | 2009-02-19 | Kabushiki Kaisha Toshiba | クライアント装置、サーバ装置及びプログラム |
| US8732461B2 (en) | 2007-08-13 | 2014-05-20 | Kabushiki Kaisha Toshiba | Client apparatus, server apparatus, and program using entity authentication and biometric authentication |
| JP2009048545A (ja) * | 2007-08-22 | 2009-03-05 | Hitachi Software Eng Co Ltd | アカウント情報漏洩防止サービスシステム |
| JP2011525656A (ja) * | 2008-06-20 | 2011-09-22 | コーニンクレッカ フィリップス エレクトロニクス エヌ ヴィ | 改良された生体認証及び識別 |
| JP2015517261A (ja) * | 2012-04-01 | 2015-06-18 | オーセンティファイ・インクAuthentify Inc. | マルチパーティシステムにおける安全な認証 |
| JP2014527374A (ja) * | 2012-08-13 | 2014-10-09 | 鶴山世達光電科技有限公司 | 身分認証装置及びその方法 |
| JP2016502373A (ja) * | 2012-12-28 | 2016-01-21 | ノック ノック ラブズ, インコーポレイテッドNok Nok Labs, Inc. | 認証能力を決定するためのクエリシステム及び方法 |
| US9985993B2 (en) | 2012-12-28 | 2018-05-29 | Nok Nok Labs, Inc. | Query system and method to determine authentication capabilities |
| US10404754B2 (en) | 2012-12-28 | 2019-09-03 | Nok Nok Labs, Inc. | Query system and method to determine authentication capabilities |
| JP2018201235A (ja) * | 2012-12-28 | 2018-12-20 | ノック ノック ラブズ, インコーポレイテッドNok Nok Labs, Inc. | 認証能力を決定するためのクエリシステム及び方法 |
| US10762181B2 (en) | 2013-03-22 | 2020-09-01 | Nok Nok Labs, Inc. | System and method for user confirmation of online transactions |
| US10706132B2 (en) | 2013-03-22 | 2020-07-07 | Nok Nok Labs, Inc. | System and method for adaptive user authentication |
| US11929997B2 (en) | 2013-03-22 | 2024-03-12 | Nok Nok Labs, Inc. | Advanced authentication techniques and applications |
| US10776464B2 (en) | 2013-03-22 | 2020-09-15 | Nok Nok Labs, Inc. | System and method for adaptive application of authentication policies |
| US10366218B2 (en) | 2013-03-22 | 2019-07-30 | Nok Nok Labs, Inc. | System and method for collecting and utilizing client data for risk assessment during authentication |
| US10282533B2 (en) | 2013-03-22 | 2019-05-07 | Nok Nok Labs, Inc. | System and method for eye tracking during authentication |
| US10176310B2 (en) | 2013-03-22 | 2019-01-08 | Nok Nok Labs, Inc. | System and method for privacy-enhanced data synchronization |
| US10268811B2 (en) | 2013-03-22 | 2019-04-23 | Nok Nok Labs, Inc. | System and method for delegating trust to a new authenticator |
| US10270748B2 (en) | 2013-03-22 | 2019-04-23 | Nok Nok Labs, Inc. | Advanced authentication techniques and applications |
| US10798087B2 (en) | 2013-10-29 | 2020-10-06 | Nok Nok Labs, Inc. | Apparatus and method for implementing composite authenticators |
| JP2017511526A (ja) * | 2014-02-23 | 2017-04-20 | クアルコム,インコーポレイテッド | モバイルデバイスのための信頼ブローカー認証方法 |
| JP2017515178A (ja) * | 2014-02-23 | 2017-06-08 | クアルコム,インコーポレイテッド | モバイルデバイスによる連続的認証 |
| US10326761B2 (en) | 2014-05-02 | 2019-06-18 | Nok Nok Labs, Inc. | Web-based user authentication techniques and applications |
| JP2017519411A (ja) * | 2014-05-02 | 2017-07-13 | ノック ノック ラブズ, インコーポレイテッド | 異なるチャネル上で強力な認証イベントを伝えるシステム及び方法 |
| US10148630B2 (en) | 2014-07-31 | 2018-12-04 | Nok Nok Labs, Inc. | System and method for implementing a hosted authentication service |
| JP2016149082A (ja) * | 2015-02-13 | 2016-08-18 | エヌ・ティ・ティ・インターネット株式会社 | 生体認証プラットフォームシステム、生体認証情報管理装置、生体認証情報管理方法、及び生体認証情報管理プログラム |
| JP2017045328A (ja) * | 2015-08-27 | 2017-03-02 | Kddi株式会社 | 認証方式を決定する装置、方法及びプログラム |
| US11218464B2 (en) | 2015-09-21 | 2022-01-04 | Advanced New Technologies Co., Ltd. | Information registration and authentication method and device |
| JP2020074578A (ja) * | 2015-09-21 | 2020-05-14 | アリババ・グループ・ホールディング・リミテッドAlibaba Group Holding Limited | 情報を登録および認証する方法およびデバイス |
| US10637853B2 (en) | 2016-08-05 | 2020-04-28 | Nok Nok Labs, Inc. | Authentication techniques including speech and/or lip movement analysis |
| US10769635B2 (en) | 2016-08-05 | 2020-09-08 | Nok Nok Labs, Inc. | Authentication techniques including speech and/or lip movement analysis |
| JP2019525358A (ja) * | 2016-08-24 | 2019-09-05 | アリババ・グループ・ホールディング・リミテッドAlibaba Group Holding Limited | ユーザ本人確認の方法、装置及びシステム |
| US10997443B2 (en) | 2016-08-24 | 2021-05-04 | Advanced New Technologies Co., Ltd. | User identity verification method, apparatus and system |
| US10237070B2 (en) | 2016-12-31 | 2019-03-19 | Nok Nok Labs, Inc. | System and method for sharing keys across authenticators |
| US10091195B2 (en) | 2016-12-31 | 2018-10-02 | Nok Nok Labs, Inc. | System and method for bootstrapping a user binding |
| US11868995B2 (en) | 2017-11-27 | 2024-01-09 | Nok Nok Labs, Inc. | Extending a secure key storage for transaction confirmation and cryptocurrency |
| US11831409B2 (en) | 2018-01-12 | 2023-11-28 | Nok Nok Labs, Inc. | System and method for binding verifiable claims |
| JP2020535563A (ja) * | 2018-02-22 | 2020-12-03 | スティーブン・サングン・オStephen Sang Geun OH | 生体認証を用いた電子決裁システム、方法、およびプログラム |
| US12041039B2 (en) | 2019-02-28 | 2024-07-16 | Nok Nok Labs, Inc. | System and method for endorsing a new authenticator |
| US11792024B2 (en) | 2019-03-29 | 2023-10-17 | Nok Nok Labs, Inc. | System and method for efficient challenge-response authentication |
| US11971973B2 (en) | 2019-06-25 | 2024-04-30 | Bitkey Inc. | Uilization control system, use permit issuance device, uilization control method, and computer-readable program |
| JP2021005870A (ja) * | 2019-06-25 | 2021-01-14 | 株式会社ビットキー | 利用制御システム、利用許可証発行装置、利用制御方法、およびコンピュータで読み取り可能なプログラム |
| JP7635929B2 (ja) | 2019-06-25 | 2025-02-26 | 株式会社ビットキー | 利用制御システム、設定情報送信装置、利用制御ユニット、利用制御方法、およびプログラム |
| JP2025016689A (ja) * | 2020-07-21 | 2025-02-04 | 株式会社ビットキー | 利用制御ユニット |
| US12126613B2 (en) | 2021-09-17 | 2024-10-22 | Nok Nok Labs, Inc. | System and method for pre-registration of FIDO authenticators |
Also Published As
| Publication number | Publication date |
|---|---|
| AU2004254771A1 (en) | 2005-01-13 |
| AU2004254771B2 (en) | 2008-03-20 |
| WO2005003985A1 (ja) | 2005-01-13 |
| JP4374904B2 (ja) | 2009-12-02 |
Similar Documents
| Publication | Publication Date | Title |
|---|---|---|
| JP4374904B2 (ja) | 本人認証システム | |
| JP4425859B2 (ja) | アドレスに基づく認証システム、その装置およびプログラム | |
| CN102483779B (zh) | 从id-令牌中读取属性的方法及其计算机系统 | |
| JP4508331B2 (ja) | 認証代行装置、認証代行方法、認証代行サービスシステム、及びコンピュータ読取可能な記録媒体 | |
| JP3943897B2 (ja) | 本人確認システム及び装置 | |
| RU2434340C2 (ru) | Инфраструктура верификации биометрических учетных данных | |
| US7392375B2 (en) | Peer-to-peer authentication for real-time collaboration | |
| US20190305964A1 (en) | Digital credentials for user device authentication | |
| KR102410006B1 (ko) | 사용자 권한 관리가 가능한 did 생성 방법 및 이를 이용한 사용자 권한 관리 시스템 | |
| US20190303587A1 (en) | Digital credentials for access to sensitive data | |
| JPWO2005011192A6 (ja) | アドレスに基づく認証システム、その装置およびプログラム | |
| KR100529550B1 (ko) | 공개키 기반 구조 인증시스템에서 생체정보를 이용한인증서 권한 변경 방법 | |
| CN102823217B (zh) | 证书机构 | |
| US20090235068A1 (en) | Method and Apparatus for Identity Verification | |
| US20140115324A1 (en) | System and Method for Secure Remote Biometric Authentication | |
| US11777743B2 (en) | Method for securely providing a personalized electronic identity on a terminal | |
| JP2005532736A (ja) | 生物測定学的私設キーインフラストラクチャ | |
| JP2004046430A (ja) | リモートアクセスシステム、リモートアクセス方法、リモートアクセスプログラム及びリモートアクセスプログラムが記録された記録媒体 | |
| JP2004046430A5 (ja) | ||
| JPH10308733A (ja) | 安全な通信を提供するための方法、および安全なディレクトリサービスを提供するための装置 | |
| US20240129139A1 (en) | User authentication using two independent security elements | |
| JP2005149341A (ja) | 認証方法および装置、サービス提供方法および装置、情報入力装置、管理装置、認証保証装置、並びにプログラム | |
| JP4499575B2 (ja) | ネットワークセキュリティ方法およびネットワークセキュリティシステム | |
| TW202213132A (zh) | 以線上快速認證之硬體載具認證並簽章之系統及方法 | |
| JP2005318269A (ja) | 電子証明書管理システム、電子証明書管理方法、及び、サーバ |
Legal Events
| Date | Code | Title | Description |
|---|---|---|---|
| A521 | Request for written amendment filed |
Free format text: JAPANESE INTERMEDIATE CODE: A523 Effective date: 20060104 |
|
| A621 | Written request for application examination |
Free format text: JAPANESE INTERMEDIATE CODE: A621 Effective date: 20060104 |
|
| RD01 | Notification of change of attorney |
Free format text: JAPANESE INTERMEDIATE CODE: A7421 Effective date: 20060420 |
|
| A131 | Notification of reasons for refusal |
Free format text: JAPANESE INTERMEDIATE CODE: A131 Effective date: 20090526 |
|
| A521 | Request for written amendment filed |
Free format text: JAPANESE INTERMEDIATE CODE: A523 Effective date: 20090722 |
|
| TRDD | Decision of grant or rejection written | ||
| A01 | Written decision to grant a patent or to grant a registration (utility model) |
Free format text: JAPANESE INTERMEDIATE CODE: A01 Effective date: 20090818 |
|
| A01 | Written decision to grant a patent or to grant a registration (utility model) |
Free format text: JAPANESE INTERMEDIATE CODE: A01 |
|
| A61 | First payment of annual fees (during grant procedure) |
Free format text: JAPANESE INTERMEDIATE CODE: A61 Effective date: 20090831 |
|
| R151 | Written notification of patent or utility model registration |
Ref document number: 4374904 Country of ref document: JP Free format text: JAPANESE INTERMEDIATE CODE: R151 |
|
| FPAY | Renewal fee payment (event date is renewal date of database) |
Free format text: PAYMENT UNTIL: 20120918 Year of fee payment: 3 |
|
| FPAY | Renewal fee payment (event date is renewal date of database) |
Free format text: PAYMENT UNTIL: 20120918 Year of fee payment: 3 |
|
| FPAY | Renewal fee payment (event date is renewal date of database) |
Free format text: PAYMENT UNTIL: 20130918 Year of fee payment: 4 |
|
| EXPY | Cancellation because of completion of term |