JP2005010301A - 電子証明書、認証方法及び認証プログラム - Google Patents
電子証明書、認証方法及び認証プログラム Download PDFInfo
- Publication number
- JP2005010301A JP2005010301A JP2003172421A JP2003172421A JP2005010301A JP 2005010301 A JP2005010301 A JP 2005010301A JP 2003172421 A JP2003172421 A JP 2003172421A JP 2003172421 A JP2003172421 A JP 2003172421A JP 2005010301 A JP2005010301 A JP 2005010301A
- Authority
- JP
- Japan
- Prior art keywords
- user
- corporation
- electronic
- certificate
- electronic certificate
- Prior art date
- Legal status (The legal status is an assumption and is not a legal conclusion. Google has not performed a legal analysis and makes no representation as to the accuracy of the status listed.)
- Pending
Links
Images



Landscapes
- Management, Administration, Business Operations System, And Electronic Commerce (AREA)
Abstract
【課題】法人から権限を委譲された個人の電子証明書を用いて、その法人の意思を証明できる電子証明書、認証方法及び認証プログラムを提供する。
【解決手段】登録局25は、利用者が所属する法人の商号、法人代表者名、利用者が所属する部署名、利用者の役職名が含まれる電子証明書発行申請書を受け付ける。そして、登録局25は、商業登記簿謄本に記載の法人の商号、法人代表者名に基づいて、法人の実在を確認する。また、登録局25は、発行申請書における法人の代表者印の印影と法人の代表者の印鑑登録証明書の印影とが同一であるにより、利用者の部署名及び役職名についての法人代表者による証明の意思を確認する。そして、RA登録業務サーバ26は、利用者鍵ペアを生成するとともにIA業務サーバ31に電子証明書の発行を依頼する。IA業務サーバ31は、法人の商号、部署名、役職名に関する情報を含む電子証明書を発行する。
【選択図】 図1
Description
【0001】
【発明の属する技術分野】
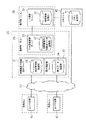
本発明は、公開鍵暗号方式に基づく電子証明書、その電子証明書を用いた認証方法及び認証プログラムに関するものである。
【0002】
【従来の技術】
電子署名法においては、電子署名とその電子署名を検証するための電子証明書及び電子証明書の失効情報を発行する認証業務について一定の要件を満たす場合に特定認証業務の認定を受け得る。そして、特定認証業務の認定を受けた認証業務によって管理されている電子証明書のみが、実社会における実印と同等の扱いを受けることができることとなり、法的に一定の効果が期待できる証明書となる(例えば、非特許文献1参照。)。
【0003】
一方、法人の認証については、法人認証局が法人登記簿に基づいて各法人について1つだけ発行した電子証明書が用いられる。法人認証局は商業登記簿の記載内容に基づいて法人に対して電子証明書を発行するもので、電子証明書の発行を受けた法人は、その電子証明書を電子申請や電子商取引等における企業の認証情報として利用できる。
【0004】
【非特許文献1】
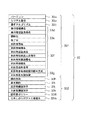
情報処理振興事業協会 セキュリティセンター著、“PKI関連技術解説 8.5 特定認証業務機関”、[online]、平成14年12月12日、情報処理振興事業協会 セキュリティセンター、[平成15年4月21日検索]、インターネット<URL:http://www.ipa.go.jp/security/pki/085.html>
【0005】
【発明が解決しようとする課題】
しかし、電子署名法は、個人を認証するためのものであり、電子署名法に対応した特定認証業務においては、その個人の所属する法人や所属部署等については、電子署名法の認定制度における認定の対象外である。このため、電子署名法における特定認証業務の認定を受けた電子証明書を用いたとしても、個人の特定はできるが、その個人が所属する法人やその法人における役職等は特定できない。従って、電子署名法による特定認証業務により発行された電子証明書を用いたとしても、個人の意思が確認できるのみで、その個人が所属する法人の意思を確認することはできない。
【0006】
一方、法人認証局による電子証明書は各法人に対して1つだけしか発行されない。このため、法人間での契約において、必ず、法人認証局が発行した電子証明書を用いなければならないとすると、法人内で権限を委譲された担当者が契約を行うという取引実情に合わず不便である。
【0007】
本発明は、上記問題点を解決するためになされたものであり、その目的は、法人から権限を委譲された個人の電子証明書を用いて、その法人の意思を証明できる電子証明書、認証方法及び認証プログラムを提供することにある。
【0008】
【課題を解決するための手段】
上記問題点を解決するために、請求項1に記載の発明は、商業登記簿謄本に基づいて確認された電子証明書の申請者が所属する法人の商号に関する情報と、前記法人の代表者の印鑑登録証明書により前記申請者についての前記法人の証明の意思が確認された前記申請者に関する情報とを含むことを要旨とする。
【0009】
請求項2に記載の発明は、請求項1に記載の電子証明書において、前記法人の代表者の印鑑登録証明書により前記申請者についての前記法人の証明の意思が確認された、前記法人における前記申請者が所属する部署名に関する情報又は前記法人における前記申請者の役職名に関する情報をさらに含むことを要旨とする。
【0010】
請求項3に記載の発明は、前記第1のユーザに対して発行された電子証明書を用いた前記第1のユーザの電子署名が施された電子文書を受信した第2のユーザの端末が、前記電子文書の内容を表示する段階と、前記電子証明書に含まれる、商業登記簿謄本に基づいて確認された電子証明書の申請者である第1のユーザが所属する法人の商号に関する情報と、前記法人の代表者の印鑑登録証明書により前記第1のユーザについての前記法人の証明の意思が確認された前記第1のユーザに関する情報とを表示する段階とを備えたことを要旨とする。
【0011】
請求項4に記載の発明は、請求項3に記載の認証方法において、前記認証方法において、前記電子証明書は、前記法人における前記申請者が所属する部署名に関する情報、又は、前記法人における前記申請者の役職名に関する情報を含み、前記第2のユーザの端末が、前記電子証明書に含まれる、前記第1のユーザが所属する法人における前記第1のユーザが所属する部署名に関する情報、又は、前記第1のユーザが所属する法人における前記第1のユーザの役職名に関する情報をさらに表示する段階をさらに備えたことを要旨とする。
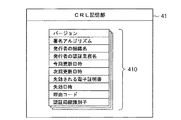
【0012】
請求項5に記載の発明は、第1のユーザと第2のユーザとの間で取り交わす電子文書を管理するコンピュータを用いて電子文書を認証する認証方法であって、前記コンピュータが、商業登記簿謄本に基づいて確認された電子証明書の申請者である第1のユーザが所属する法人の商号に関する情報と、前記第1のユーザが所属する法人の代表者の印鑑登録証明書により前記第1のユーザについての前記第1のユーザが所属する法人の証明の意思が確認された前記第1のユーザに関する情報とを含む、前記第1のユーザに対して発行された電子証明書を用いて前記第1のユーザの電子署名が施された電子文書を原本性を確保して電子文書を保管する原本性確保電子文書保存装置に保存する段階と、第2のユーザの端末に前記原本性確保電子文書保存装置に保存された電子文書を提供する段階と、前記第2のユーザの端末に前記第1のユーザの電子証明書に含まれる前記第1のユーザが所属する法人に関する情報と前記第1のユーザに関する情報とを表示する段階と、商業登記簿謄本に基づいて確認された電子証明書の申請者である第2のユーザが所属する法人の商号に関する情報と、前記第2のユーザが所属する法人の代表者の印鑑登録証明書により前記第2のユーザについての前記第2のユーザが所属する法人の証明の意思が確認された前記第2のユーザに関する情報とを含む、前記第2のユーザに対して発行された電子証明書を用いて前記第2のユーザの電子署名が施された電子文書を前記原本性確保電子文書保存装置に保存する段階とを備えたことを要旨とする。
【0013】
請求項6に記載の発明は、請求項5に記載の認証方法において、前記第1のユーザの電子証明書は、前記第1のユーザが所属する法人における前記第1のユーザが所属する部署名に関する情報、又は、前記第1のユーザが所属する法人における前記第1のユーザの役職名に関する情報を含み、前記コンピュータが、前記第2のユーザの端末に、前記第1のユーザの電子証明書に含まれる、前記第1のユーザが所属する法人における前記第1のユーザが所属する部署名に関する情報、又は、前記第1のユーザが所属する法人における前記第1のユーザの役職名に関する情報を表示させる段階をさらに備えたことを要旨とする。
【0014】
請求項7に記載の発明は、請求項3〜6のいずれか1つに記載の認証方法において、前記電子文書はPDF形式であって、前記電子文書の表示において前記電子署名と連携した印影を表示させることを要旨とする。
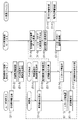
【0015】
請求項8に記載の発明は、第1のユーザと第2のユーザとの間で取り交わす電子文書を管理するコンピュータを用いて電子文書を認証する認証プログラムであって、コンピュータを、商業登記簿謄本に基づいて確認された電子証明書の申請者である第1のユーザが所属する法人の商号に関する情報と、前記第1のユーザが所属する法人の代表者の印鑑登録証明書により前記第1のユーザについての前記第1のユーザが所属する法人の証明の意思が確認された前記第1のユーザに関する情報とを含む、前記第1のユーザに対して発行された電子証明書を用いて前記第1のユーザの電子署名が施された電子文書を原本性を確保して電子文書を保管する原本性確保電子文書保存装置に保存する手段と、第2のユーザの端末に前記原本性確保電子文書保存装置に保存された電子文書を提供する手段と、前記第2のユーザの端末に前記第1のユーザの電子証明書に含まれる前記第1のユーザが所属する法人に関する情報と前記第1のユーザに関する情報とを表示する手段と、商業登記簿謄本に基づいて確認された電子証明書の申請者である第2のユーザが所属する法人の商号に関する情報と、前記第2のユーザが所属する法人の代表者の印鑑登録証明書により前記第2のユーザについての前記第2のユーザが所属する法人の証明の意思が確認された前記第2のユーザに関する情報とを含む、前記第2のユーザに対して発行された電子証明書を用いて前記第2のユーザの電子署名が施された電子文書を前記原本性確保電子文書保存装置に保存する手段ととして機能させることを要旨とする。
【0016】
請求項9に記載の発明は、請求項8に記載の認証プログラムにおいて、前記第1のユーザの電子証明書は、前記第1のユーザが所属する法人における前記第1のユーザが所属する部署名に関する情報、又は、前記第1のユーザが所属する法人における前記第1のユーザの役職名に関する情報を含み、前記コンピュータを、前記第2のユーザの端末に、前記電子証明書に含まれる、前記第1のユーザが所属する法人における前記第1のユーザが所属する部署名に関する情報、又は、前記第1のユーザが所属する法人における前記第1のユーザの役職名に関する情報を表示させる手段として機能させることを要旨とする。
【0017】
請求項10に記載の発明は、請求項8又は9に記載の認証プログラムにおいて、前記電子文書はPDF形式であって、前記電子文書の表示において前記電子署名と連携した印影を表示させることを要旨とする。
【0018】
(作用)
請求項1に記載の発明によれば、電子証明書は、商業登記簿謄本に基づいて確認された電子証明書の申請者が所属する法人の商号に関する情報と、その法人の代表者の印鑑登録証明書により申請者についてのその法人の証明の意思が確認された申請者に関する情報とを含む。このため、個人の申請者に対して発行された電子証明書を用いて、その個人が所属する法人の商号に関する情報を証明できる。従って、法人から権限を委譲された個人に対して発行された電子証明書を用いて、その法人の意思を証明できる。
【0019】
請求項2に記載の発明によれば、電子証明書は、法人の代表者の印鑑登録証明書により申請者についての法人の証明の意思が確認された、その法人における申請者が所属する部署名に関する情報又はその法人における申請者の役職名に関する情報をさらに含む。このため、電子証明書に記載された部署名又は役職名に関する情報を確認することで、電子証明書の所有者である個人が所属する部署名又はその個人の役職名を確認できる。
【0020】
請求項3に記載の発明によれば、第2のユーザは、電子文書に署名を行った第1のユーザが所属する法人の商号を確認できる。従って、第2のユーザは、第1のユーザが所属する法人から権限を委譲された第1のユーザに対して発行された電子証明書により、受信した電子文書が、第1のユーザが所属する法人の意思によるものことを確認できる。
【0021】
請求項4に記載の発明によれば、第2のユーザは、第1のユーザの電子証明書に記載された部署名又は役職名に関する情報を確認することで、第1のユーザが所属する部署名又は第1のユーザの役職名を確認できる。
【0022】
請求項5又は8に記載の発明によれば、第2のユーザが、第1のユーザの電子証明書における第1のユーザが所属する法人の商号を確認した上で、第2のユーザの電子署名を施して電子文書を原本性確保電子文書保存装置で保存できる。従って、それぞれが所属する法人から権限を委譲された第1のユーザと第2のユーザとの間で、それぞれが所属する法人の意思を明確にしながら、契約書として取り扱うことが可能な電子文書を取り交わすことができる。そして、その電子文書を原本性を確保して保存できる。このため、ネットワークを介して契約を締結することが可能となり、文書作成から契約の締結までの効率を上げることができる。さらに、紙の契約書を使用しないため、紙の契約書を保管する場所が不要となる。
【0023】
請求項6又は9に記載の発明によれば、第2のユーザは、第1のユーザの電子証明書に記載された部署名又は役職名に関する情報を確認することで、第1のユーザが所属する部署名又はその第1のユーザの役職名を確認できる。
【0024】
請求項7又は10に記載の発明によれば、PDF形式の電子文書を用いるとともに、電子文書の表示において電子署名と連携した印影を表示させることで、紙の契約書と同様に視覚される電子文書を用いることが可能となる。また、PDF形式の電子文書を用いることで、電子媒体に保存された内容を必要に応じて肉眼で見読可能な状態にすることが可能となる。
【0025】
【発明の実施の形態】
以下、本発明を具体化した一実施形態を図1〜図9に従って説明する。本実施形態では、電子証明書の所有者である利用者の所属する法人の実在と、その法人における利用者の所属とを保証する電子証明書、認証方法及び認証プログラムとして説明する。本実施形態では、契約支援システム20の契約法人に所属する従業者に対して電子証明書を発行する際に、その契約法人の実在と、その契約法人におけるその従業者の所属とを確認する。そして、発行する電子証明書に、契約法人の商号、その従業者の所属部署及び役職を電子証明書の利用者に関する情報として含める。本実施形態における認証業務は、電子署名法における特定認証業務の認定の要件を満たすものとする。
【0026】
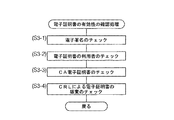
なお、本実施形態では、電子証明書の所有者を利用者といい、電子証明書の検証をする者を検証者というものとする。また、利用者及び検証者が所属する法人は、契約支援システム20と契約支援サービスについての契約を結んでおり、契約支援サービスの提供を受ける法人を契約法人というものとする。そして、この契約法人に所属する個人(利用者)に対して、本実施形態における認証局が電子証明書を発行する。
【0027】
図1に示すように、契約支援システム20には、申請書送付依頼受付サーバ21及び原本性確保電子文書保存装置としての原本性確保サーバ22が備えられ、インターネット50を介して契約法人のユーザ端末60に接続されている。さらに、契約支援システム20には、登録局(RA:Registration Authority)25が設けられ、この登録局25には、RA登録業務サーバ26が備えられている。このRA登録業務サーバ26は、発行局(IA:Issuing Authority )30に備えられたIA業務サーバ31に接続されている。そして、IA業務サーバ31は、リポジトリ40に接続されており、このリポジトリ40は、インターネット50を介して、ユーザ端末60に接続されている。そして、本実施形態では、登録局(RA:Registration Authority)25、発行局(IA:Issuing Authority )30及びリポジトリ40が、認証局(CA:Certification Authority )を構成する。
【0028】
申請書送付依頼受付サーバ21は、申請者情報記憶部23を備えている。そして、申請書送付依頼受付サーバ21は、ユーザ端末60から送信された電子証明書の発行申請書の送付依頼情報を受信して、申請者情報記憶部23に保存する。このため、申請書送付依頼受付サーバ21は、図示しない制御手段(CPU)、記憶手段(RAM、ROM、ハードディスク等)、通信手段等を備えている。
【0029】
原本性確保サーバ22は、電子文書の原本性を確保して保管するための諸機能を有している。この原本性確保サーバ22は、原本データを記憶する原本データ記憶部24を備えている。この原本性確保サーバ22は、図示しない制御手段(CPU)、記憶手段(RAM、ROM、ハードディスク等)、通信手段等を備えている。
【0030】
登録局25は、RA認証業務とRA登録業務とを行う。RA認証業務は、電子証明書の利用申込に係る申込受付、審査及び発行承認と、電子証明書の失効申請の受付、審査及び承認に関する業務を含む。RA登録業務は、IA業務への電子証明書の発行依頼、電子証明書と利用者署名鍵とが格納されたICカードの利用者への送付、IA業務への電子証明書の発行依頼等に関する業務を含む。
【0031】
RA登録業務サーバ26は、利用者の鍵ペア(利用者署名鍵と利用者署名検証鍵)をICカード内で生成させ、IA業務サーバ31に対して電子証明書の発行指示を行う。そして、RA登録業務サーバ26は、IA業務サーバ31から受信した電子証明書をICカードに格納する。また、RA登録業務サーバ26は、電子証明書の失効についての入力に従って、IA業務サーバ31に対して電子証明書の失効指示を行う。このため、RA登録業務サーバ26は、図示しない制御手段(CPU)、記憶手段(RAM、ROM、ハードディスク等)、通信手段等を備えている。RA登録業務サーバ26は、証明書発行対象者データ記憶部27を備えている。この証明書発行対象者データ記憶部27には、電子証明書の発行対象者に関するデータが記録される。
【0032】
発行局30は、電子認証局の鍵の管理、RA業務からの要求に従った電子証明書の発行、失効等のIA業務を行う。
IA業務サーバ31は、RA登録業務サーバ26からの電子証明書の発行指示に従って電子証明書を生成し、その電子証明書をRA登録業務サーバ26に送信する。また、RA認証業務に基づく失効指示に従って電子証明書の失効を行い、証明書廃棄リスト(CRL:Certificate Revocation List )をリポジトリ40に登録する。このため、IA業務サーバ31は、図示しない制御手段(CPU)、記憶手段(RAM、ROM、ハードディスク等)、通信手段等を備えている。
【0033】
発行局30は、保管情報記憶部32を備えている。この保管情報記憶部32には、電子証明書33及びその作成に関する記録、本認証局についての認証局証明書であるCA電子証明書34、電子証明書の失効に関する情報及びその作成に関する記録等が記録される。
【0034】
電子証明書33は、電子証明書の発行申請に従って発行し、ICカードに格納して申請を行った利用者に対して提供する電子証明書である。電子証明書33は、電子証明書を発行した場合に記録される。CA電子証明書34は、本認証局に対して発行した認証局証明書である。CA電子証明書34は、本認証局に対してCA電子証明書を発行した場合に記録される。このCA電子証明書34は、後述するように、リポジトリ40にて公開される。
【0035】
図2は、電子証明書33のデータ構成を示す。電子証明書33は、基本部331と拡張部332とから構成される。基本部331は、バージョン33a、シリアル番号33b、署名アルゴリズム33c、発行者情報33d、有効期間情報33e、利用者情報33f、利用者署名検証鍵情報33gに関するデータを含んで構成されている。拡張部332は、鍵の用途33h、基本制約33i、認証局鍵識別子33j、主体者鍵識別子33k、証明書ポリシー33l、CRLのリポジトリ登録先33mを含んで構成されている。
【0036】
バージョン33aの領域には、X.509証明書のバージョンに関するデータが記録される。シリアル番号33bの領域には、電子証明書を一意に識別するための番号に関するデータが記録される。署名アルゴリズム33cの領域には、発行者が証明書に署名する際に用いるアルゴリズムに関するデータが記録される。本実施形態では、「sha1withRSAEncryption 」を示すデータが記録される。発行者情報33dは、発行者組織名、発行者認証業務名とを含む。発行者組織名領域には、証明書を発行した発行者の組織名に関するデータが記録される。本実施形態では、本認証局の組織名を示すデータが記録される。発行者認証業務名領域には、発行者の認証業務名に関するデータが記録される。本実施形態では、本認証局の認証業務名を示すデータが記録される。有効期間情報33eは、電子証明書の有効期間の開始日と終了日とを含む。開始日領域には、電子証明書の有効期間の開始日(時刻)に関するデータが記録される。終了日領域には、電子証明書の有効期間の終了日(時刻)に関するデータが記録される。なお、本実施形態では、電子証明書の有効期間は3年間である。
【0037】
利用者情報33fは、利用者国名、利用者組織名、利用者認証局名、利用者契約法人の商号、利用者所属部署名、利用者役職名及び利用者固有名称を含む。利用者国名領域には、利用者の国名に関するデータが記録される。本実施形態では、「日本国」を示す「JP」が記録される。
【0038】
利用者組織名領域には、本認証局の運用組織名として発行者組織名と同様のデータが記録される。本実施形態では、本認証局の組織名を示すデータが記録される。なお、組織名の証明は電子署名法の認定制度における認定の対象外である。
【0039】
利用者認証局名領域には、本認証局の名称として発行者認証業務名と同様のデータが記録される。本実施形態では、本認証局の認証業務名を示すデータが記録される。なお、認証局名の証明は電子署名法の認定制度における認定の対象外である。
【0040】
利用者契約法人の商号領域には、利用者の属性情報として、利用者の契約法人の商号のアルファベット表記に関するデータが記録される。具体的には、「Company−‘契約法人の商号(アルファベット表記)’」のように記録される。この利用者契約法人の商号は、利用者の発行申請書に記載された契約法人の商号を電子証明書に転記する。なお、契約法人の商号の証明は電子署名法の認定制度における認定の対象外である。
【0041】
利用者所属部署名領域には、利用者の属性情報として、利用者の契約法人における所属部署に関するデータが記録される。具体的には、「Department− ‘所属部署名(アルファベット表記)’」のように記録される。この利用者所属部署名は、利用者の発行申請書に記載された所属部署名を電子証明書に転記する。なお、所属部署名の証明は電子署名法の認定制度における認定の対象外である。
【0042】
利用者役職名領域には、利用者の契約法人における役職に関するデータが記録される。具体的には、「Title−‘役職名(アルファベット表記)’」のように記録される。この利用者役職名は、利用者の発行申請書に記載された役職名を電子証明書に転記する。なお、役職名の証明は電子署名法の認定制度における認定の対象外である。
【0043】
利用者固有名称領域には、利用者の氏名に関するデータが記録される。この利用者の氏名は、発行申請書に記入されている利用者の日本語呼称のローマ字表記をそのまま転記する。なお、利用者の固有名称の証明は電子署名法の認定制度における認定の対象である。
【0044】
利用者署名検証鍵情報33gは、利用者署名検証鍵の暗号方式及び利用者署名検証鍵を含む。利用者署名検証鍵の暗号方式領域には、利用者署名検証鍵の暗号方式に関するデータが記録される。本実施形態では、「rsaEncription 」を示すデータが記録される。利用者署名検証鍵領域には、1024bit以上の利用者署名検証鍵が記録される。
【0045】
鍵の用途33hの領域には、鍵の用途に関するデータとして、「digitalSignature,nonRepudiation 」及び「KeyEncipherment 」を示すデータが記録される。なお、「digitalSignature」は、この鍵は認証の保証等の用途で一般データに署名するために使用できることを示す。「nonRepudiation」は、この鍵は後に否認できないメッセージに署名するために使用できることを示す。「KeyEncipherment 」は、この鍵はセッション鍵を交換するために使用できることを示す。基本制約33iの領域には、本電子証明書33の利用者が認証局ではないことを示すデータが記録される。認証局鍵識別子33jの領域には、CA署名検証鍵のsha−1 ハッシュ値を設定する。主体者鍵識別子33kの領域には、利用者署名検証鍵のsha−1 ハッシュ値を設定する。証明書ポリシー33lの領域には、本認証局の認証局運営規定(CPS:Certification Practice Statement)を公開したURL、電子署名法で認定された特定認証業務であることを示すデータ等が記録される。CRLのリポジトリ登録先33mの領域には、CRLを公開したURLに関するデータが記録される。
【0046】
図3は、CA電子証明書34のデータ構成を示す。CA電子証明書34は、基本部341と拡張部342とから構成される。基本部341は、バージョン34a、シリアル番号34b、署名アルゴリズム34c、発行者情報34d、有効期間情報34e、利用者情報34f、CA署名検証鍵情報34gに関するデータを含んで構成されている。拡張部342は、鍵の用途34h、基本制約34i、認証局鍵識別子34j、主体者鍵識別子34kに関するデータを含んで構成されている。
【0047】
項目34a〜34eの各領域には、項目33a〜33eの各領域と同様のデータが記録される。なお、本実施形態では、CA電子証明書の有効期間は10年間である。
【0048】
利用者情報34fは、利用者組織名と利用者名称とを含む。利用者組織名領域には、発行者情報34dの発行者組織名と同様のデータが記録される。本実施形態では、本認証局の組織名を示すデータが記録される。利用者名称領域には、発行者情報34dの発行者認証業務名と同様のデータが記録される。本実施形態では、本認証局の認証業務名を示すデータが記録される。
【0049】
CA署名検証鍵情報34gは、CA署名検証鍵の暗号方式及びCA署名検証鍵を含む。CA署名検証鍵の暗号方式領域には、CA署名検証鍵の暗号方式に関するデータが記録される。本実施形態では、「rsaEncription 」を示すデータが記録される。CA署名検証鍵領域には、1024bit以上の本認証局のCA署名検証鍵が記録される。
【0050】
鍵の用途34hの領域には、鍵の用途に関するデータとして、「KeyCertSign,cRLSign 」を示すデータが記録される。なお、「KeyCertSign 」は、当該鍵は証明書に署名するために使用できることを示す。「cRLSign 」は、当該鍵はCRLに署名するために使用できることを示す。基本制約34iの領域には、本CA電子証明書34の利用者が認証局であることを示すデータが記録される。認証局鍵識別子34jの領域には、CA署名検証鍵のsha−1 ハッシュ値を設定する。主体者鍵識別子34kの領域には、本認証局のCA署名検証鍵のsha−1 ハッシュ値を設定する。
【0051】
リポジトリ40は、利用者や署名検証者等に対する情報を提供することを目的に失効情報等を保管するWebサーバの総称である。リポジトリ40は、検証者が電子証明書の有効性を検証できるようにCRLを常時公開する。具体的には、リポジトリ40は、CRL記憶部41を備えており、IA業務サーバ31から通知されたCRLをCRL記憶部41に保存し、これを公開する。また、リポジトリ40は、CPS及びCA電子証明書を公開する。このため、リポジトリ40は、図示しない制御手段(CPU)、記憶手段(RAM、ROM、ハードディスク等)、通信手段等を備えている。
【0052】
CRL記憶部41には、図4に示すように、失効した電子証明書についてのCRL410が記録されている。CRL410は、バージョン、署名アルゴリズム、発行者情報、今回更新日時、次回更新日時、失効される電子証明書のシリアル番号、失効日時、理由コード及び認証局鍵識別子に関するデータを含んで構成されている。
【0053】
バージョンデータ領域には、CRLのバージョンに関するデータが記録される。署名アルゴリズム領域には、CRL発行者の署名アルゴリズムの識別子に関するデータが記録される。本実施形態では、「sha1withRSAEncryption 」を示すデータが記録される。
【0054】
発行者情報は、発行者組織名、発行者認証業務名とを含む。発行者組織名領域には、CRL発行者の組織名に関するデータが記録される。本実施形態では、本認証局の組織名を示すデータが記録される。発行者認証業務名領域には、CRL発行者の認証業務名に関するデータが記録される。本実施形態では、本認証局の認証業務名を示すデータが記録される。
【0055】
今回更新日時領域には、CRL記憶部41の更新が行われた日時に関するデータが記録される。次回更新日時領域には、次回、CRL記憶部41の更新を行う予定の日時に関するデータが記録される。失効される電子証明書領域には、失効される電子証明書のシリアル番号に関するデータが記録される。失効日時領域には、その電子証明書の失効日時が記録される。理由コード領域には、その電子証明書の失効の理由を示すコードが記録される。認証局鍵識別子領域には、認証局公開鍵のsha−1 ハッシュ値に関するデータが記録される。
【0056】
ユーザ端末60は、契約法人の従業員である契約支援システム20の利用者が使用するコンピュータ端末である。このユーザ端末60は、電子証明書の申請書の送付を申し込む場合や、契約支援システム20の利用者が、他の契約法人の担当者との間で契約の締結のための処理を行う場合に使用される。このため、ユーザ端末60は、ネットワークを介してデータを送信する機能や、受信したデータを表示する機能等を有する。また、このユーザ端末60は、図示しないCPU、RAM、ROMの他、キーボード、マウス等の入力手段、ディスプレイ等の出力手段、モデム等の通信手段等を有する。また、ユーザ端末60には、ICカード読み取り装置が接続されている。
【0057】
次に、上記のように構成されたシステムを用いて、契約支援業務を行う場合の手順を説明する。以下、電子証明書発行処理と、電子証明書の失効処理と、契約支援処理とに分けて説明する。
【0058】
(電子証明書発行処理)
まず、電子証明書を発行する場合の処理手順を図5を用いて説明する。契約支援サービスでは、契約支援サービスの提供を受けることを契約している契約企業に所属する個人(利用者)に対して電子証明書を発行する。
【0059】
図5に示すように、利用者は、ユーザ端末60を用いて、インターネット50を介して申請書送付依頼受付サーバ21にアクセスする。申請書送付依頼受付サーバ21は、電子証明書の発行申請のためのウェブページ(証明書発行申請画面)をユーザ端末60に送信し、利用者は、その証明書発行申請画面において、利用者情報を入力する。具体的には、利用者情報には、利用者の所属する企業、利用者の氏名等に関する情報が含まれる。そして、ユーザ端末60は、入力された利用者情報を申請書送付依頼受付サーバ21に送信する(ステップS1−1)。申請書送付依頼受付サーバ21は、この利用者情報を申請者情報記憶部23に記録する(ステップS1−2)。そして、申請書送付依頼受付サーバ21は、RA認証業務担当者に、利用者情報の登録が行われた旨の電子メールを送信して、電子証明書の発行申請を受け付けた旨を通知する(ステップS1−3)。
【0060】
この通知を受けたRA認証業務担当者は、事実確認の照会書、照会書受領書、電子証明書発行申請書及び利用者規約を利用者の自宅住所宛に本人限定受取郵便にて送付する(ステップS1−4)。
【0061】
電子証明書発行申請書は、利用者情報記入欄と利用者所属確認欄とを含む。利用者情報記入欄は、発行申請日、利用者氏名(カナ、漢字、ローマ字)、利用者押印、自宅住所、生年月日、電話番号、電子メールアドレス、勤務先、所属部署名及び役職名を含む。ここで、勤務先、所属部署名及び役職名については、英文又はローマ字表記と漢字との双方を記載する。利用者所属確認欄は、利用者所属確認日、法人名、代表者氏名及び代表者印を含む。利用者所属確認欄には、利用者が所属する契約法人の代表者が記入、押印することで、利用者が契約法人に所属していることを本認証局に保証する。ここで、代表者印には、代表者の印鑑登録証明書の印鑑と同じ印鑑を用いる。
【0062】
そして、利用者は、必要事項を記入した申請書類(発行申請書、住民票の写し、照会書受領書、商業登記簿謄本及び法人代表者の印鑑登録証明書)を登録局25に提出する(ステップS1−5)。住民票の写しは、利用者の居住所を証明する書類として提出が必須である。なお、日本国籍を持たない外国人については住民票の写しに代えて登録原票記載事項証明書を用いる。照会書受領書は、本人限定受取郵便により利用者に送付された申請の事実を確認する照会書に対する受領書として、利用者の本人性の確認のために提出が必須である。商業登記簿謄本は、法人の実在性の確認のために提出が必須である。法人代表者の印鑑登録証明書は、法人代表者による利用者の所属証明の意思確認のために提出が必須である。
【0063】
申請書類を受領した登録局25は、証明書発行書類の審査を行う(ステップS1−6)。具体的には、まず、RA認証業務担当者が一次審査を行う。ここでは、RA認証業務担当者が、必要書類の確認、照会書受領書の確認、利用者規約の確認、住民票との住所の照合、企業代表者印・企業名の電子契約サービス契約書の確認を行う。ここで、発行申請書類がすべて提出されていること、記入漏れがないこと、住民票の写しが発行日から3か月以内であること、及び、利用者の自筆署名及び利用者の印が押印されていることにより、利用者の意思を確認する。また、住民票の写しを用いて、電子証明書発行申請書に記載されている氏名及び住所が住民票の写しに記載されている氏名及び住所と同一であることを確認することにより、利用者の実在性を確認する。また、本人限定郵便に対する照会書受領書を用いて、利用者の本人性を確認する。
【0064】
契約法人への所属確認は、以下のようにして行う。すなわち、発行申請書に記載されている法人の商号、法人代表者名が、添付された商業登記簿謄本に記載されている法人の商号、法人代表者名と同一であることを確認する。また、発行申請書に押印されている契約法人の代表者印の印影と、添付された印鑑登録証明書の印影とを照合し、同じであることを確認する。さらに、発行申請書に記載された法人の商号が契約支援サービスの利用契約法人であることを確認する。
【0065】
RA認証業務担当者による一次審査を通過した発行申請については、RA認証業務責任者が二次審査として再審査を行う。そして、二次審査の終了後、RA認証業務責任者は、その発行申請を承認する。発行申請が承認された場合、RA認証業務担当者は、証明書発行準備を行う。具体的には、RA認証担当者が証明書発行対象者リストを作成し、証明書発行対象者データを作成して記録媒体に記録する。さらに、RA認証業務担当者は、利用者名及び企業名を記述したICカードを準備して、そのICカード、証明書発行対象者データを記録した記録媒体、及び、証明書発行対象者リストを安全にRA登録業務担当者のもとに搬送する。
【0066】
RA登録業務担当者は、これらを受け取ると、電子証明書発行のための作業を行う(ステップS1−7)。まず、RA登録業務担当者は、電子証明証書発行準備作業を行う。具体的には、RA登録業務担当者は、証明書発行対象者データを記録した記録媒体、ICカード等を確認し、記録媒体に記録された証明書発行対象者データをRA登録業務サーバ26に登録するための作業を行う。
【0067】
RA登録業務サーバ26は、証明書を発行対象者についての証明書発行対象者データを証明書発行対象者データ記憶部27に登録する(ステップS1−8)。さらに、RA登録業務サーバ26は、ICカードを活性化させるPINを生成し、利用者以外が容易に知り得ない方法で印刷する。
【0068】
次に、RA登録業務担当者は、RA登録業務サーバ26に接続された端末の表示手段に表示される発行指示画面にてPIN等を入力して電子証明書の発行指示を行う。これに応じて、RA登録業務サーバ26は、ICカード内で利用者鍵ペア(利用者署名鍵と利用者署名検証鍵)を生成させる(ステップS1−9)。そして、RA登録業務サーバ26は、生成した利用者署名検証鍵と電子証明書記載情報とを電子証明書発行リクエストファイルに変換し、証明書発行依頼とともにIA業務サーバ31に送信する(ステップS1−10)。
【0069】
これを受信したIA業務サーバ31は、電子証明書を生成し(ステップS1−11)、その電子証明書をRA登録業務サーバ26に返信する(ステップS1−12)。電子証明書を受信したRA登録業務サーバ26は、ICカード内に電子証明書を格納する(S1−13)。そして、RA登録業務サーバ26は、PINと証明書発行対象者データ記憶部27に記録した証明書発行対象者データとを削除する。
【0070】
RA登録業務担当者及びRA登録業務責任者は、PINを利用者以外が容易に知り得ない安全な方法で印刷した印刷物を配達記録郵便で利用者本人に送付する。また、ICカードと受領書とを本人限定受取郵便を使用して郵送する(ステップS1−14)。
【0071】
これらを受領した利用者は、ICカード内の電子証明書と利用者署名鍵とを確認し(ステップS1−15)、受領書に記入をして登録局25に送付する(ステップS1−16)。これを受け取ると、RA認証業務担当者は、受領書の受領を記録する(ステップS1−17)。
【0072】
(電子証明書の失効処理)
次に、電子証明書を失効させる場合の処理手順を説明する。本実施形態の契約支援サービスは、契約法人に所属する個人である利用者について、その利用者の所属する契約法人の商号、その利用者の所属部署、及び、利用者の役職名についても、電子証明書に含まれる。そして、これらの情報は、電子証明書の発行時に、商業登記簿謄本を用いて法人の実在性を確認し、法人代表者の印鑑登録証明書を用いて、法人代表者による利用者の所属証明の意思確認を行ったものである。このため、この契約支援サービスにおいては、電子証明書における利用者の所属する契約法人の商号、その利用者の所属部署、及び、利用者の役職名は、保証されたものとなっている。
【0073】
しかし、利用者の所属部署や利用者の役職名は、電子証明書の有効期間が終了する前に変更される可能性が高い。また、電子証明書の有効期間が経過する前に、利用者がその契約法人に所属しなくなる場合もある。このような場合は、電子証明書の記載事項が変更された場合に該当するため、電子証明書を失効させる必要がある。
【0074】
利用者の所属部署や利用者の役職名が変更になった場合や利用者が契約法人に所属しなくなった場合には、利用者又は契約法人は、登録局25に対し、電子証明書の失効申請を行う。利用者本人が失効申請を行う場合、電子証明書の失効申請書には、その利用者の氏名、住所、生年月日、利用者の氏名のローマ字表記、契約法人の商号、利用者の署名及び押印、失効の理由等が含まれる。契約法人が失効申請を行う場合、電子証明書の失効申請書には、契約法人の連絡担当者の氏名、連絡先、利用者の氏名及びそのローマ字表記、契約法人の商号、契約法人の代表者名、契約法人代表者の押印、失効申請の理由等が含まれる。
【0075】
失効申請書を受領すると、RA認証業務は、複数人により失効申請者と失効申請書とを確認する。そして、RA認証業務は、失効申請者が利用者本人又は利用者が所属する契約法人であり、かつ、失効申請書の記述が適切である場合に失効を承認し、RA登録業務に失効指示を行う。RA登録業務は、RA認証業務の指示に従い、複数人の管理の下、専用端末で発行局30に対して失効指示を行う。発行局30は、正当なRA登録業務担当者からの失効指示であることを確認して、当該電子証明書を失効する。そして、失効処理が完了すると、当該利用者に失効通知を郵送する。
【0076】
そして、IA業務サーバ31は、CRL記憶部41を定期的(例えば、24時間毎)に更新し、CRL410をリポジトリ40で公開する。
(契約支援処理)
次に、契約企業の間で契約を行う場合の処理手順を図6〜図8に従って説明する。ここでは、A社とB社との間で契約を締結する場合を想定する。
【0077】
まず、A社とB社との間で契約を締結する場合、インターネット50を介して、A社の担当者とB社の担当者との間で、電子契約書の記載内容について合意を得る。そして、A社の担当者が、A社のユーザ端末60において電子契約書を作成してPDF化するための作業を行う。これにより、ユーザ端末60は、電子契約書のPDFファイルを作成する(ステップS2−1)。そして、A社の担当者は、その電子契約書を原本性確保サーバ22にアップロードするための操作を行う。この場合、A社のユーザ端末60は、その電子契約書を原本性確保サーバ22にアップロードする(ステップS2−2)。原本性確保サーバ22は、この電子契約書を、原本性確保サーバ22の専用の電子署名を施して原本データ記憶部24に格納する(ステップS2−3)。
【0078】
次に、A社の担当者は、電子証明書の識別情報を用いて原本性確保サーバ22から電子契約書を取り出すための操作を行う。この場合、この担当者の使用するユーザ端末60は、原本性確保サーバ22に電子契約書の取り出し要求を送信する(ステップS2−4)。これに応じて、原本性確保サーバ22は、要求された電子契約書をそのユーザ端末60にダウンロードする(ステップS2−5)。
【0079】
そして、A社の担当者は、本認証局により発行された自分の電子証明書を用いて、電子契約書に表示される印影と連動した電子署名を施すための操作を行う。この場合、A社の担当者のユーザ端末60は、電子契約書に印影と連動させA社の担当者の電子署名を施す(ステップS2−6)。電子署名については、具体的には、電子契約書のダイジェストを生成し、そのダイジェストを、担当者の利用者署名鍵(秘密鍵)を用いて暗号化して電子署名を生成する。ここで、ダイジェストとは、一方向ハッシュ関数を使った演算により、もとのデータから生成した特定長(例えば、128ビット)のデータである。
【0080】
そして、A社の担当者は、その担当者の電子署名が施された電子契約書を原本性確保サーバ22にアップロードするための操作を行う。この場合、A社のユーザ端末60は、その担当者の電子署名が施された電子契約書を原本性確保サーバ22にアップロードする(ステップS2−7)。原本性確保サーバ22は、この電子契約書を、独自の電子署名を施して原本データ記憶部24に格納する(ステップS2−8)。
【0081】
そして、A社の担当者は、契約の相手方であるB社に、電子契約書への署名を依頼する旨の電子メールを送信するための操作を行う。この場合、A社のユーザ端末60は、B社のユーザ端末60に電子契約書への署名を依頼する旨の電子メールを送信する(ステップS2−9)。この依頼を受けたB社の担当者は、B社のユーザ端末60により、その電子契約書の識別情報を入力し、原本性確保サーバ22から電子契約書を取り出すための操作を行う。この場合、B社のユーザ端末60は、原本性確保サーバ22にアクセスし、その電子契約書の取り出し要求を行う(ステップS2−10)。これに応じて、原本性確保サーバ22は、その電子契約書をB社のユーザ端末60にダウンロードする(ステップS2−11)。これを受信すると、B社の担当者は、ダウンロードした電子契約書に付された電子署名について、電子証明書の有効性確認のための操作を行う。これにより、B社のユーザ端末60は、電子証明書の有効性確認処理を実行する(ステップS2−12)。
【0082】
この電子証明書の有効性確認処理において、まず、B社の担当者は、ダウンロードした電子契約書のファイルを開く。すると、図9に示す表示画面70が表示される。表示画面70の右側には、PDF形式の電子契約書72が表示される。この電子契約書72には、契約者甲として、A社の住所、法人名、代表者名の記載74と、A社の担当者の電子署名と連動した印影75とが表示される。また、契約者乙として、B社の住所、法人名、代表者名の記載76が表示される。この記載76の右側には、捺印欄77が設けられている。
【0083】
ここで、B社の担当者が、印影75をクリックすると、ユーザ端末60は、図8に示す電子証明書の有効性の確認処理を実行する。この処理では、まず、ユーザ端末60は、電子署名のチェックを実行する(ステップS3−1)。このチェック処理では、まず、B社のユーザ端末60は、電子証明書からA会社の担当者の利用者署名検証鍵(公開鍵)を抽出する。次に、B社のユーザ端末60は、この利用者署名検証鍵を用いて電子契約書に付された電子署名を復号化することにより、電子契約書のダイジェストを抽出する。次に、B社のユーザ端末60は、ダウンロードした電子契約書のダイジェストを生成する。そして、このダイジェストと電子署名から抽出したダイジェストとが一致するかどうかを確認する。ここで、生成したダイジェストと電子署名から抽出したダイジェストとが一致しない場合、電子契約書又は電子署名のいずれかが改竄されていることとなる。
【0084】
さらに、B社のユーザ端末60は、電子証明書の開始日及び終了日をチェックすることにより、電子証明書が有効期限内であるかどうかをチェックする。そして、電子契約書及び電子署名が改竄されておらず、電子証明書が有効期限内である場合、B社のユーザ端末60は、「署名は有効です。文書のこのバージョンは署名されてから変更されていません。」と表示する。なお、生成したダイジェストと電子署名から抽出したダイジェストとが一致しない場合、文書が変更されている旨が表示される。また、電子証明書の有効期限を経過している場合、その旨が表示される。
【0085】
次に、B社のユーザ端末60は、利用者のチェック処理を行う(ステップS3−2)。このチェック処理では、まず、B社のユーザ端末60は、電子証明書の利用者のチェックを促すメッセージと、利用者に問題がない場合にその旨を入力するための利用者確認ボタンとを有するウィンドウを表示する。これに応じて、B社の担当者は、電子証明書の利用者をチェックする。具体的には、B社の担当者は、まず、表示画面70において署名の表示を選択する。これにより、表示画面70の左側のフレームに電子証明書の内容を表示する署名表示画面71が表示される。ここで、A社の署名についての「署名A」をクリックすると、A社の担当者によってされた電子証明書の内容が表示される。ここで、電子署名を施したA社の担当者が利用者として利用者表示73が表示される。具体的には、利用者の表示として、A社の担当者の電子証明書の利用者契約法人の商号、利用者所属部署名、利用者役職名及び利用者固有名称に基づいて、契約法人の商号、所属部署名、役職名及び氏名がそれぞれ表示される。ここでは、契約法人の商号として「XXXX COMPANY,LTD. 」が表示される。この「XXXX COMPANY,LTD. 」は、記載74に法人名として表示されるA社の商号「○○ 株式会社」のアルファベット表記である。また、ここでは、所属部署名として「Production division 」が表示される。役職名として「Manager 」が表示される。氏名として「Taro Xxxxxx 」が表示される。ここで表示される所属部署名、役職名及び氏名は、電子署名を施したA社の担当者の所属部署名、役職名及び氏名である。B社の担当者は、利用者表示73の契約法人の商号が、記載74の法人名のアルファベット表記であることを確認することにより、電子契約書72の記載74の法人名として記載された法人の意思により電子署名がされたことを確認する。B社の担当者は、利用者表示73の所属部署名、役職名及び氏名を確認することにより、実際に電子署名を行ったA社の担当者の所属部署、役職名及び氏名を把握する。そして、これらの確認ができた場合、B社の担当者は、利用者に問題がない旨を上記の利用者確認ボタンを用いて入力する。
【0086】
次に、B社のユーザ端末60は、CA電子証明書のチェックのための処理を行う(ステップS3−3)。具体的には、B社のユーザ端末60は、CA電子証明書のチェックを促すメッセージと、CA電子証明書に問題がない場合にその旨を入力するためのCA電子証明書確認ボタンとを有するウィンドウを表示する。さらに、B社のユーザ端末60は、リポジトリ40にアクセスし、リポジトリ40に公開されているCA電子証明書を表示する。B社の担当者は、表示されたCA電子証明書に基づいて、電子証明書が改竄されていないことを確認する。そして、電子証明書が改竄されていないことが確認できた場合、B社の担当者は、その旨を上記の利用者確認ボタンを用いて入力する。
【0087】
次に、B社のユーザ端末60は、CRLによる電子証明書の破棄のチェックのための処理を行う(ステップS3−4)。具体的には、B社のユーザ端末60は、CRLによる電子証明書の破棄のチェックを促すメッセージと、電子証明書が破棄されていない場合にその旨を入力するための存在確認ボタンとを有するウィンドウを表示する。さらに、B社のユーザ端末60は、リポジトリ40のCRL記憶部41に記憶され公開されたCRL410を表示する。これに応じて、B社の担当者は、CRL410を参照して、A社の担当者の電子証明書についてのCRL410が公開されていないことを確認する。A社の担当者の電子証明書のCRL410が公開されていないことを確認した場合、B社の担当者は、電子証明書が破棄されていないことを確認した旨を上記の存在確認ボタンを用いて入力する。
【0088】
次に、B社のユーザ端末60は、電子契約書の内容の審査を促すための処理を行う(ステップS2−13)。具体的には、B社のユーザ端末60は、電子契約書の内容の審査を促す旨のメッセージと、電子契約書の内容を承認した旨を入力するための承認ボタンとを有するウィンドウを表示する。これに応じて、B社の担当者は、電子契約書の内容の審査を行う。具体的には、B社の担当者は、表示画面70において電子契約書72の内容を審査する。そして、審査の結果、電子契約書72による契約を行ってよいと判断した場合、B社の担当者は、上記の承認ボタンを用いてその旨を入力する。
【0089】
次に、B社のユーザ端末60は、電子署名を促す旨のメッセージを出力する。これに応じて、B社の担当者は、本認証局により発行された自分の電子証明書を用いて、電子契約書に表示される印影と連動した電子署名を施すための操作を行う。これにより、B社の担当者のユーザ端末60は、電子契約書に、印影と連動したB社の担当者の電子署名を施す(ステップS2−14)。電子署名については、具体的には、電子契約書のダイジェストを生成し、そのダイジェストを、担当者の利用者署名鍵(秘密鍵)を用いて暗号化して電子署名を生成する。ここで、ダイジェストとは、一方向ハッシュ関数を使った演算により、もとのデータから生成した特定長(例えば、128ビット)のデータである。本実施形態では、電子署名を印影と連動させる。
【0090】
そして、B社の担当者は、その担当者の電子署名が施された電子契約書を原本性確保サーバ22にアップロードするための操作を行う。これにより、B社のユーザ端末60は、その担当者の電子署名が施された電子契約書を原本性確保サーバ22にアップロードする(ステップS2−15)。原本性確保サーバ22は、この電子契約書を、原本性確保サーバ22の専用の電子署名を施して原本データ記憶部24に格納する(ステップS2−16)。
【0091】
そして、B社の担当者は、A社に対して契約書に署名をした旨を電子メールにより通知するための操作を行う。これにより、B社のユーザ端末60は、契約書に署名をした旨を通知する電子メールをA社のユーザ端末60に送信する(ステップS2−17)。
【0092】
この通知を受けたA社の担当者は、ユーザ端末60により、原本性確保サーバ22から電子契約書を取り出すための操作を行う。A社のユーザ端末60は、原本性確保サーバ22にアクセスし、その電子契約書の識別情報を入力し、その電子契約書の取り出し要求を行う(ステップS2−18)。これに応じて、原本性確保サーバ22は、その電子契約書をA社のユーザ端末60にダウンロードする(ステップS2−19)。これを受信すると、A社の担当者は、ダウンロードした電子契約書に付された電子署名について、電子証明書の有効性確認のための操作を行う。これにより、A社のユーザ端末60は、電子証明書の有効性確認処理を実行する(ステップS2−20)。具体的には、A社のユーザ端末60は、上記の電子証明書の有効性確認処理と同様に、ステップS3−1〜S3−4に従って、電子証明書の有効性を確認のための処理を実行する。そして、A社の担当者は、A社のユーザ端末60の表示に従って、電子証明書の有効性の確認を行う。
【0093】
そして、電子証明書の有効性が確認された場合、A社の担当者は、電子契約書の内容の審査を行う(ステップS2−21)。具体的には、A社の担当者は、表示画面70において電子契約書72の内容を審査する。
【0094】
B社の担当者の電子証明書の有効性が確認された場合、A社のユーザ端末60は、電子契約書の内容の審査を促すための処理を行う(ステップS2−21)。具体的には、A社のユーザ端末60は、電子契約書の内容の審査を促す旨のメッセージと、電子契約書の内容を承認した旨を入力するための承認ボタンとを有するウィンドウを表示する。これに応じて、A社の担当者は、電子契約書の内容の審査を行う。そして、審査の結果、電子契約書の内容に問題がないと判断した場合は、上記の承認ボタンを用いてその旨を入力する。
【0095】
これに応じて、A社のユーザ端末60は、契約が成立した旨を原本性確保サーバ22に通知する。この通知を受けた原本性確保サーバ22は、その時点で原本データ記憶部24に格納されている電子契約書を契約成立時の原本として管理する。
【0096】
以上、本実施形態によれば、以下に示す効果を得ることができる。
・ 上記実施形態では、電子証明書は、商業登記簿謄本に基づいて確認された電子証明書の申請者が所属する法人の商号に関する情報を含む。また、この電子証明書は、その法人の代表者の印鑑登録証明書により利用者についての法人の証明の意思が確認された利用者固有名称(利用者の氏名)に関する情報を含む。このため、法人が実在することが、商業登記簿謄本により証明される。また、法人の代表者により、その法人に利用者が所属していることが証明されたことが確認される。そして、このような電子証明書を用いることで、個人に対して発行された電子証明書を用いて、その個人が所属する法人の商号に関する情報を証明できる。従って、法人から権限を委譲された個人に対して発行された電子証明書を用いて、その法人の意思を証明できる。
【0097】
・ 上記実施形態では、発行申請書は、法人における申請者が所属する部署名、又は、法人における申請者の役職名に関する記載を含む。そして、電子証明書は、発行申請書の部署名に関する記載に基づく法人における申請者が所属する部署名に関する情報、又は、発行申請書の役職名に関する記載に基づく法人における申請者の役職名に関する情報を含む。このため、電子証明書を発行された個人が所属する部署名、又は、その個人の役職名に関する情報として、その個人が所属する法人によって承認された情報を電子証明書に記載することができる。従って、電子証明書に記載された部署名又は役職名に関する情報を確認することで、電子証明書の所有者である個人が所属する部署名、又は、その個人の役職名を確認できる。
【0098】
・ 上記実施形態では、A社の担当者の電子証明書を用いたA社の担当者の電子署名が施された電子文書を原本性確保サーバ22に保管する。そして、その電子文書をB社の担当者のユーザ端末60にダウンロードし、B社の担当者のユーザ端末60が、A社の担当者の電子証明書におけるA社の担当者が所属する法人の商号(A社の商号)に関する情報を利用者表示73に表示する。このため、B社の担当者は、A社の担当者が所属する法人の商号(A社の商号)に関する情報を確認できる。従って、B社の担当者は、A社の担当者が所属する法人(A社)から権限を委譲されたA社の担当者に対して発行された電子証明書により、電子文書が、A社の担当者が所属する法人(A社)の意思によるものことを確認できる。また、同様にして、A社の担当者は、B社の担当者が所属する法人(B社)から権限を委譲されたB社の担当者に対して発行された電子証明書により、電子文書が、B社の担当者が所属する法人(B社)の意思によるものことを確認できる。
【0099】
・ 上記実施形態では、B社の担当者のユーザ端末60は、A社の担当者の電子証明書におけるA社の担当者が所属する部署に関する情報又はA社の担当者の役職名に関する情報を利用者表示73に表示する。このため、B社の担当者は、A社の担当者の電子証明書に記載された部署名又は役職名に関する情報を確認することで、A社の担当者が所属する部署名、又は、A社の担当者の役職名を確認できる。また、同様にして、A社の担当者は、B社の担当者の電子証明書に記載された部署名又は役職名に関する情報を確認することで、B社の担当者が所属する部署名、又は、B社の担当者の役職名を確認できる。
【0100】
・ 上記実施形態では、電子契約書を原本性確保サーバ22にアップロードし、電子署名を行う法人の担当者は、原本性確保サーバ22から電子証明書を取り出して、電子署名を施す。このため、インターネット50を介して電子契約書により契約を締結することが可能となり、文書作成から契約の締結までの効率を上げることができる。また、電子文書の原本性を確保して保存できる原本性確保サーバ22にて電子契約書を保管することで、電子契約書を安全に保管できる。さらに、紙の契約書を使用しないため、紙の契約書を保管する場所が不要となる。
【0101】
・ 上記実施形態では、電子契約書には、PDF形式のファイルを用い、電子契約書の表示において電子署名と連携した印影を表示させる。このため、紙の契約書と同様に視覚される電子契約書を用いることが可能となる。また、PDF形式のファイルを用いることで、電子媒体に保存された内容を必要に応じて肉眼で見読可能な状態にすることが可能となる。
【0102】
・ 上記実施形態では、利用者が電子証明書に記載の法人に所属しなくなった場合や、部署や役職名が変更になった場合には、利用者又は契約法人からの通知に基づいて電子証明書を失効し、CRL410を公開する。このため、検証者は、CRL410により電子証明書が破棄されていないことを確認することにより、使用されている電子証明書が破棄されたものでないことを確認できる。
【0103】
・ 上記実施形態では、電子署名法における特定認証業務の認定の要件を満たすとともに、電子証明書に記載する固有名称(氏名)を除く利用者の属性(契約法人の商号、所属部署名、役職名)を証明する。このため、電子署名法による認定要件を満たすことが可能となり、特定認証業務の認定を受けることで、電子証明書を実印と同等の扱いを受けることが可能となる。
【0104】
・ 上記実施形態では、ユーザ端末60が、電子署名のチェック、電子証明書の利用者のチェック、CA電子証明書の利用者のチェック、CRLによる電子証明書の破棄のチェックを促すためのメッセージを出力する。このため、検証者は、そのメッセージに従って、電子契約書を取り交わした相手と電子契約書の内容を確認できる。
【0105】
なお、上記実施形態は、以下の態様に変更してもよい。
・ 上記実施形態では、法人間で電子契約書により契約を締結する場合について本発明を具体化した。本発明はこれに限られるものではなく、法人の意思を確認しながら、その法人に所属する利用者による電子署名を許容する場合であれば、他の場面で使用してもよい。このようにすることで、法人に対する電子証明書を使用するまでもない場合について、法人に所属する個人に対する電子証明書を用いて法人の意思を確認することができ、法人の意思を明確にしながら複数の電子証明書を使用できる。
【0106】
・ 上記実施形態では、検証者が、CA電子証明書の内容の確認、CRLの確認を行ったが、これらの確認を自動化してもよい。このようにすることで、人間による確認のミスを防止できる。
【0107】
【発明の効果】
以上詳述したように、本発明によれば、法人から権限を委譲された個人の電子証明書を用いて、その法人の意思を証明できる。
【図面の簡単な説明】
【図1】本発明の一実施形態のシステム概略図。
【図2】電子証明書の説明図。
【図3】CA電子証明書の説明図。
【図4】CRL記憶部に記憶されたデータの説明図。
【図5】本発明の一実施形態の処理手順の説明図。
【図6】本発明の一実施形態の処理手順の説明図。
【図7】本発明の一実施形態の処理手順の説明図。
【図8】本発明の一実施形態の処理手順の説明図。
【図9】ユーザ端末に表示される表示画面の説明図。
【符号の説明】
22…コンピュータ及び原本性確保電子文書保存装置としての原本性確保サーバ、33…電子証明書、75…印影。
Claims (10)
- 商業登記簿謄本に基づいて確認された電子証明書の申請者が所属する法人の商号に関する情報と、
前記法人の代表者の印鑑登録証明書により前記申請者についての前記法人の証明の意思が確認された前記申請者に関する情報と
を含むことを特徴とする電子証明書。 - 前記法人の代表者の印鑑登録証明書により前記申請者についての前記法人の証明の意思が確認された、前記法人における前記申請者が所属する部署名に関する情報又は前記法人における前記申請者の役職名に関する情報をさらに含むことを特徴とする請求項1に記載の電子証明書。
- 前記第1のユーザに対して発行された電子証明書を用いた前記第1のユーザの電子署名が施された電子文書を受信した第2のユーザの端末が、
前記電子文書の内容を表示する段階と、
前記電子証明書に含まれる、商業登記簿謄本に基づいて確認された電子証明書の申請者である第1のユーザが所属する法人の商号に関する情報と、前記法人の代表者の印鑑登録証明書により前記第1のユーザについての前記法人の証明の意思が確認された前記第1のユーザに関する情報とを表示する段階と
を備えたことを特徴とする認証方法。 - 前記認証方法において、
前記電子証明書は、前記法人における前記申請者が所属する部署名に関する情報、又は、前記法人における前記申請者の役職名に関する情報を含み、
前記第2のユーザの端末が、
前記電子証明書に含まれる、前記第1のユーザが所属する法人における前記第1のユーザが所属する部署名に関する情報、又は、前記第1のユーザが所属する法人における前記第1のユーザの役職名に関する情報をさらに表示する段階
をさらに備えたことを特徴とする請求項3に記載の認証方法。 - 第1のユーザと第2のユーザとの間で取り交わす電子文書を管理するコンピュータを用いて電子文書を認証する認証方法であって、
前記コンピュータが、
商業登記簿謄本に基づいて確認された電子証明書の申請者である第1のユーザが所属する法人の商号に関する情報と、前記第1のユーザが所属する法人の代表者の印鑑登録証明書により前記第1のユーザについての前記第1のユーザが所属する法人の証明の意思が確認された前記第1のユーザに関する情報とを含む、前記第1のユーザに対して発行された電子証明書を用いて前記第1のユーザの電子署名が施された電子文書を原本性を確保して電子文書を保管する原本性確保電子文書保存装置に保存する段階と、
第2のユーザの端末に前記原本性確保電子文書保存装置に保存された電子文書を提供する段階と、
前記第2のユーザの端末に前記第1のユーザの電子証明書に含まれる前記第1のユーザが所属する法人に関する情報と前記第1のユーザに関する情報とを表示する段階と、
商業登記簿謄本に基づいて確認された電子証明書の申請者である第2のユーザが所属する法人の商号に関する情報と、前記第2のユーザが所属する法人の代表者の印鑑登録証明書により前記第2のユーザについての前記第2のユーザが所属する法人の証明の意思が確認された前記第2のユーザに関する情報とを含む、前記第2のユーザに対して発行された電子証明書を用いて前記第2のユーザの電子署名が施された電子文書を前記原本性確保電子文書保存装置に保存する段階と
を備えたことを特徴とする認証方法。 - 前記第1のユーザの電子証明書は、前記第1のユーザが所属する法人における前記第1のユーザが所属する部署名に関する情報、又は、前記第1のユーザが所属する法人における前記第1のユーザの役職名に関する情報を含み、
前記コンピュータが、
前記第2のユーザの端末に、前記第1のユーザの電子証明書に含まれる、前記第1のユーザが所属する法人における前記第1のユーザが所属する部署名に関する情報、又は、前記第1のユーザが所属する法人における前記第1のユーザの役職名に関する情報を表示させる段階
をさらに備えたことを特徴とする請求項5に記載の認証方法。 - 前記電子文書はPDF形式であって、前記電子文書の表示において前記電子署名と連携した印影を表示させることを特徴とする請求項3〜6のいずれか1つに記載の認証方法。
- 第1のユーザと第2のユーザとの間で取り交わす電子文書を管理するコンピュータを用いて電子文書を認証する認証プログラムであって、
コンピュータを、
商業登記簿謄本に基づいて確認された電子証明書の申請者である第1のユーザが所属する法人の商号に関する情報と、前記第1のユーザが所属する法人の代表者の印鑑登録証明書により前記第1のユーザについての前記第1のユーザが所属する法人の証明の意思が確認された前記第1のユーザに関する情報とを含む、前記第1のユーザに対して発行された電子証明書を用いて前記第1のユーザの電子署名が施された電子文書を原本性を確保して電子文書を保管する原本性確保電子文書保存装置に保存する手段と、
第2のユーザの端末に前記原本性確保電子文書保存装置に保存された電子文書を提供する手段と、
前記第2のユーザの端末に前記第1のユーザの電子証明書に含まれる前記第1のユーザが所属する法人に関する情報と前記第1のユーザに関する情報とを表示する手段と、
商業登記簿謄本に基づいて確認された電子証明書の申請者である第2のユーザが所属する法人の商号に関する情報と、前記第2のユーザが所属する法人の代表者の印鑑登録証明書により前記第2のユーザについての前記第2のユーザが所属する法人の証明の意思が確認された前記第2のユーザに関する情報とを含む、前記第2のユーザに対して発行された電子証明書を用いて前記第2のユーザの電子署名が施された電子文書を前記原本性確保電子文書保存装置に保存する手段と
として機能させるための認証プログラム。 - 前記第1のユーザの電子証明書は、前記第1のユーザが所属する法人における前記第1のユーザが所属する部署名に関する情報、又は、前記第1のユーザが所属する法人における前記第1のユーザの役職名に関する情報を含み、
前記コンピュータを、
前記第2のユーザの端末に、前記電子証明書に含まれる、前記第1のユーザが所属する法人における前記第1のユーザが所属する部署名に関する情報、又は、前記第1のユーザが所属する法人における前記第1のユーザの役職名に関する情報を表示させる手段
として機能させることを特徴とする請求項8に記載の認証プログラム。 - 前記電子文書はPDF形式であって、前記電子文書の表示において前記電子署名と連携した印影を表示させることを特徴とする請求項8又は9に記載の認証プログラム。
Priority Applications (1)
| Application Number | Priority Date | Filing Date | Title |
|---|---|---|---|
| JP2003172421A JP2005010301A (ja) | 2003-06-17 | 2003-06-17 | 電子証明書、認証方法及び認証プログラム |
Applications Claiming Priority (1)
| Application Number | Priority Date | Filing Date | Title |
|---|---|---|---|
| JP2003172421A JP2005010301A (ja) | 2003-06-17 | 2003-06-17 | 電子証明書、認証方法及び認証プログラム |
Publications (1)
| Publication Number | Publication Date |
|---|---|
| JP2005010301A true JP2005010301A (ja) | 2005-01-13 |
Family
ID=34096583
Family Applications (1)
| Application Number | Title | Priority Date | Filing Date |
|---|---|---|---|
| JP2003172421A Pending JP2005010301A (ja) | 2003-06-17 | 2003-06-17 | 電子証明書、認証方法及び認証プログラム |
Country Status (1)
| Country | Link |
|---|---|
| JP (1) | JP2005010301A (ja) |
Cited By (23)
| Publication number | Priority date | Publication date | Assignee | Title |
|---|---|---|---|---|
| JP2006261729A (ja) * | 2005-03-15 | 2006-09-28 | Kyocera Mita Corp | 画像形成装置及びこれを備える電子認証システム |
| JP2006260239A (ja) * | 2005-03-17 | 2006-09-28 | Murata Mach Ltd | 文書管理装置及びそのプログラム |
| JP2006309659A (ja) * | 2005-05-02 | 2006-11-09 | Ntt Docomo Inc | 電子証明書管理システム |
| JP2008022541A (ja) * | 2006-07-10 | 2008-01-31 | Toshiba Corp | 電子データ保存装置及び方法 |
| JP4128610B1 (ja) * | 2007-10-05 | 2008-07-30 | グローバルサイン株式会社 | サーバ証明書発行システム |
| JP2009094976A (ja) * | 2007-10-12 | 2009-04-30 | Fuji Xerox Co Ltd | 情報処理装置、情報処理システム、及び情報処理プログラム |
| JP2009205342A (ja) * | 2008-02-27 | 2009-09-10 | Nippon Telegr & Teleph Corp <Ntt> | 権限委譲システム、権限委譲方法および権限委譲プログラム |
| JP2016162101A (ja) * | 2015-02-27 | 2016-09-05 | 株式会社三井住友銀行 | 署名者指定システム、方法、およびプログラム |
| JP2016162092A (ja) * | 2015-02-27 | 2016-09-05 | 株式会社三井住友銀行 | 電子署名前の確認システム、方法、およびプログラム |
| KR20180066500A (ko) * | 2016-12-09 | 2018-06-19 | 진성열 | 디지털 직인 서명 처리장치 및 방법 |
| KR20190010022A (ko) * | 2017-07-20 | 2019-01-30 | 주식회사 케이뱅크은행 | 전/월세 자금대출의 사후 검증 시스템 |
| JP2020511018A (ja) * | 2019-02-28 | 2020-04-09 | アリババ・グループ・ホールディング・リミテッドAlibaba Group Holding Limited | デジタル・マークを生成するためのシステム及び方法 |
| JP2020087419A (ja) * | 2018-11-20 | 2020-06-04 | ニューゼン ピーアンドピー カンパニー,リミテッド | 無人情報端末を用いた電子労働契約方法、装置、及びコンピュータ読取可能な記録媒体 |
| JP2020534751A (ja) * | 2017-09-21 | 2020-11-26 | レリダネットワークス セルヴェイス テレマティクス エセ.アー. | 電子識別および信用サービス(eidas)のための電子契約の証明のプラットフォームおよび方法 |
| CN113222542A (zh) * | 2021-04-26 | 2021-08-06 | 胡金钱 | 企号企码管理方法及企号企码管理终端装置 |
| JP2021158678A (ja) * | 2016-11-04 | 2021-10-07 | 周樹 是枝 | 証明書管理装置 |
| WO2021240613A1 (ja) * | 2020-05-25 | 2021-12-02 | 日本電信電話株式会社 | 情報処理システム、情報処理方法及びプログラム |
| CN113901433A (zh) * | 2021-11-19 | 2022-01-07 | 许昌许继软件技术有限公司 | 一种基于芯片的离线授权方法及系统 |
| WO2022123745A1 (ja) * | 2020-12-10 | 2022-06-16 | 日本電信電話株式会社 | 証明書発行支援システム、証明書発行支援方法及びプログラム |
| WO2022259312A1 (ja) * | 2021-06-07 | 2022-12-15 | 日本電信電話株式会社 | 証明書発行支援システム、証明書発行支援方法及びプログラム |
| JP2023102752A (ja) * | 2022-01-12 | 2023-07-25 | 弁護士ドットコム株式会社 | プログラム、情報処理装置、情報処理方法 |
| JP2023111171A (ja) * | 2022-01-31 | 2023-08-10 | 弁護士ドットコム株式会社 | プログラム、方法、情報処理装置 |
| WO2023193585A1 (zh) * | 2022-04-06 | 2023-10-12 | 胡金钱 | 电子证执照正副本认证装置及方法 |
-
2003
- 2003-06-17 JP JP2003172421A patent/JP2005010301A/ja active Pending
Cited By (35)
| Publication number | Priority date | Publication date | Assignee | Title |
|---|---|---|---|---|
| JP2006261729A (ja) * | 2005-03-15 | 2006-09-28 | Kyocera Mita Corp | 画像形成装置及びこれを備える電子認証システム |
| JP2006260239A (ja) * | 2005-03-17 | 2006-09-28 | Murata Mach Ltd | 文書管理装置及びそのプログラム |
| JP2006309659A (ja) * | 2005-05-02 | 2006-11-09 | Ntt Docomo Inc | 電子証明書管理システム |
| JP2008022541A (ja) * | 2006-07-10 | 2008-01-31 | Toshiba Corp | 電子データ保存装置及び方法 |
| US7673331B2 (en) | 2007-10-05 | 2010-03-02 | Globalsign K.K. | Server certificate issuing system |
| WO2009044577A1 (ja) * | 2007-10-05 | 2009-04-09 | Globalsign K.K. | サーバ証明書発行システム |
| JP4128610B1 (ja) * | 2007-10-05 | 2008-07-30 | グローバルサイン株式会社 | サーバ証明書発行システム |
| JP2009094976A (ja) * | 2007-10-12 | 2009-04-30 | Fuji Xerox Co Ltd | 情報処理装置、情報処理システム、及び情報処理プログラム |
| JP2009205342A (ja) * | 2008-02-27 | 2009-09-10 | Nippon Telegr & Teleph Corp <Ntt> | 権限委譲システム、権限委譲方法および権限委譲プログラム |
| JP2016162101A (ja) * | 2015-02-27 | 2016-09-05 | 株式会社三井住友銀行 | 署名者指定システム、方法、およびプログラム |
| JP2016162092A (ja) * | 2015-02-27 | 2016-09-05 | 株式会社三井住友銀行 | 電子署名前の確認システム、方法、およびプログラム |
| JP7336485B2 (ja) | 2016-11-04 | 2023-08-31 | 周樹 是枝 | 証明書管理装置 |
| JP2021158678A (ja) * | 2016-11-04 | 2021-10-07 | 周樹 是枝 | 証明書管理装置 |
| KR20180066500A (ko) * | 2016-12-09 | 2018-06-19 | 진성열 | 디지털 직인 서명 처리장치 및 방법 |
| KR20190010022A (ko) * | 2017-07-20 | 2019-01-30 | 주식회사 케이뱅크은행 | 전/월세 자금대출의 사후 검증 시스템 |
| KR102015905B1 (ko) * | 2017-07-20 | 2019-08-29 | 주식회사 케이뱅크은행 | 전/월세 자금대출의 사후 검증 시스템 |
| JP2020534751A (ja) * | 2017-09-21 | 2020-11-26 | レリダネットワークス セルヴェイス テレマティクス エセ.アー. | 電子識別および信用サービス(eidas)のための電子契約の証明のプラットフォームおよび方法 |
| JP7426337B2 (ja) | 2017-09-21 | 2024-02-01 | レリダネットワークス セルヴェイス テレマティクス エセ.アー. | 電子識別および信用サービス(eidas)のための電子契約の証明のプラットフォームおよび方法 |
| JP2020087419A (ja) * | 2018-11-20 | 2020-06-04 | ニューゼン ピーアンドピー カンパニー,リミテッド | 無人情報端末を用いた電子労働契約方法、装置、及びコンピュータ読取可能な記録媒体 |
| JP7368109B2 (ja) | 2018-11-20 | 2023-10-24 | ニューゼン ピーアンドピー カンパニー,リミテッド | 無人情報端末を用いた電子労働契約方法、装置、及びコンピュータ読取可能な記録媒体 |
| JP2020511018A (ja) * | 2019-02-28 | 2020-04-09 | アリババ・グループ・ホールディング・リミテッドAlibaba Group Holding Limited | デジタル・マークを生成するためのシステム及び方法 |
| US11888992B2 (en) | 2019-02-28 | 2024-01-30 | Advanced New Technologies Co., Ltd. | System and method for generating digital marks |
| WO2021240613A1 (ja) * | 2020-05-25 | 2021-12-02 | 日本電信電話株式会社 | 情報処理システム、情報処理方法及びプログラム |
| WO2022123745A1 (ja) * | 2020-12-10 | 2022-06-16 | 日本電信電話株式会社 | 証明書発行支援システム、証明書発行支援方法及びプログラム |
| JPWO2022123745A1 (ja) * | 2020-12-10 | 2022-06-16 | ||
| CN113222542B (zh) * | 2021-04-26 | 2023-12-22 | 胡金钱 | 企号企码管理方法及企号企码管理终端装置 |
| CN113222542A (zh) * | 2021-04-26 | 2021-08-06 | 胡金钱 | 企号企码管理方法及企号企码管理终端装置 |
| JPWO2022259312A1 (ja) * | 2021-06-07 | 2022-12-15 | ||
| WO2022259312A1 (ja) * | 2021-06-07 | 2022-12-15 | 日本電信電話株式会社 | 証明書発行支援システム、証明書発行支援方法及びプログラム |
| JP7574925B2 (ja) | 2021-06-07 | 2024-10-29 | 日本電信電話株式会社 | 証明書発行支援システム、証明書発行支援方法及びプログラム |
| CN113901433A (zh) * | 2021-11-19 | 2022-01-07 | 许昌许继软件技术有限公司 | 一种基于芯片的离线授权方法及系统 |
| JP2023102752A (ja) * | 2022-01-12 | 2023-07-25 | 弁護士ドットコム株式会社 | プログラム、情報処理装置、情報処理方法 |
| JP7840830B2 (ja) | 2022-01-12 | 2026-04-06 | 弁護士ドットコム株式会社 | プログラム、情報処理装置、情報処理方法 |
| JP2023111171A (ja) * | 2022-01-31 | 2023-08-10 | 弁護士ドットコム株式会社 | プログラム、方法、情報処理装置 |
| WO2023193585A1 (zh) * | 2022-04-06 | 2023-10-12 | 胡金钱 | 电子证执照正副本认证装置及方法 |
Similar Documents
| Publication | Publication Date | Title |
|---|---|---|
| US7694332B2 (en) | Digital receipt for a transaction | |
| CN112199721A (zh) | 认证信息处理方法、装置、设备及存储介质 | |
| US20030051144A1 (en) | Dynamic electronic chain-of-trust document with audit trail | |
| US20120191979A1 (en) | System and method for electronic signature via proxy | |
| CN111461917B (zh) | 一种基于区块链的电力系统物资合同管理系统 | |
| JP2001229336A (ja) | 企業間での職務ベースの認可のための方法 | |
| CN108092779A (zh) | 一种实现电子签约的方法及装置 | |
| JPH02291043A (ja) | ディジタル方式により署名および証明するための方法 | |
| US20040221162A1 (en) | Method and systems to facilitate online electronic notary, signatures and time stamping | |
| JP2010500851A (ja) | コンプライアンス評価報告サービス | |
| WO2022099909A1 (zh) | 一种电子证照在多角色间委托的应用方法 | |
| CN100593921C (zh) | 时间戳服务系统和时间戳信息验证服务器及计算机·软件 | |
| JP2003169051A (ja) | 電子印鑑システム | |
| JP3649006B2 (ja) | 電子検印システム | |
| JP2005333596A (ja) | 電子申請システム、電子申請装置 | |
| JP4314152B2 (ja) | 電子情報保証システム、業務端末 | |
| JP2003006361A (ja) | 電子印鑑システム及び電子印鑑プログラムを記録した記録媒体 | |
| KR100453616B1 (ko) | 투표자 등록자들과 같은 등록자를 등록하기 위한 방법, 컴퓨터 판독 가능한 매체, 투표자 등록 컴퓨터 시스템 | |
| CN112564921A (zh) | 一种基于区块链的可信电子文档的实现和验证方法及系统 | |
| JP2005284327A (ja) | 領収書発行システム | |
| CN117473562A (zh) | 一种电子材料签章实现方法、系统及装置 | |
| ES2299827T3 (es) | Transmision electronica de documentos. | |
| JP4800825B2 (ja) | 暗号通信方法 | |
| Liu et al. | Visually sealed and digitally signed documents | |
| JP2002032503A (ja) | 証明書提供方法および証明書提供サービスシステム |
Legal Events
| Date | Code | Title | Description |
|---|---|---|---|
| A621 | Written request for application examination |
Free format text: JAPANESE INTERMEDIATE CODE: A621 Effective date: 20051020 |
|
| A131 | Notification of reasons for refusal |
Free format text: JAPANESE INTERMEDIATE CODE: A131 Effective date: 20090407 |
|
| A02 | Decision of refusal |
Free format text: JAPANESE INTERMEDIATE CODE: A02 Effective date: 20090728 |