JP2006018608A - 端末装置、通信制御方法、及び、プログラム - Google Patents
端末装置、通信制御方法、及び、プログラム Download PDFInfo
- Publication number
- JP2006018608A JP2006018608A JP2004196055A JP2004196055A JP2006018608A JP 2006018608 A JP2006018608 A JP 2006018608A JP 2004196055 A JP2004196055 A JP 2004196055A JP 2004196055 A JP2004196055 A JP 2004196055A JP 2006018608 A JP2006018608 A JP 2006018608A
- Authority
- JP
- Japan
- Prior art keywords
- security
- related file
- terminal device
- communication control
- updated
- Prior art date
- Legal status (The legal status is an assumption and is not a legal conclusion. Google has not performed a legal analysis and makes no representation as to the accuracy of the status listed.)
- Pending
Links
Images


Landscapes
- Information Transfer Between Computers (AREA)
Abstract
【課題】
セキュリティレベルの低い端末装置から、他の端末へのデータの送受信やネットワークへのアクセスを自動的に回避させる端末装置、通信制御方法、及び、プログラムを提供する。
【解決手段】
セキュリティ関連ファイルを保持するセキュリティサーバと接続可能な端末装置において、前記セキュリティサーバにアクセスし、セキュリティ関連ファイルの更新要否を確認する確認処理部と、前記セキュリティ関連ファイルの更新要否の確認の結果、前記セキュリティ関連ファイルの更新が必要である場合には、前記セキュリティサーバからの更新ファイルのダウンロードを認めるとともに、少なくとも前記ダウンロードが完了するまで、他の端末へのデータ送受信を禁止化する通信制御部とを備える。
【選択図】
図1
Description
本発明は、端末装置、通信制御方法、及び、プログラムに関し、特に、システムのセキュリティを維持する上で重要なセキュリティ関連ファイルの更新状況に応じて、端末装置からのデータ送受信を制限する技術に関する。
ウイルス定義ファイルや各種プログラム(各種通信プログラム、オペレーティングシステムを含む。以下、これらをセキュリティ関連ファイルという)の更新の要否をチェックして、ユーザに知らせることが行われているが、基本的には、ユーザ自身の判断に委ねられているのが現状である。例えば、ワクチンソフトの提供方法に関するものであるが、特開2002−259150号公報には、ワクチンソフトの提供を望む利用者のワクチンソフト関連情報を得ておき、新種のウイルスに対応した最新ワクチンソフトが提供され次第、速やかに当該利用者の端末に最新ワクチンソフトを送信可能とした保守サーバ装置が紹介されているが、これについても、ユーザが予め最新ワクチンソフトの送付を希望していることが条件となっていることに変わりはない。
特開2002−259150号公報
インターネットを介して自宅等から企業内LAN(Local Area Network)へアクセスする場合がある。この企業内LANに接続された各種の情報資源を保護する上で、より安全性を高めるには、こうした自宅等のパーソナル・コンピュータのセキュリティも確認しておく必要がある。しかしながら、上述のとおり、セキュリティ関連ファイルの更新の要否は、ユーザ自身の判断に委ねられており、セキュリティ教育によって解決せざるを得ないのが現状である。
本発明は、上記事情に鑑みてなされたものであって、その目的とするところは、セキュリティ関連ファイルの更新の要否判定を自動化するとともに、セキュリティレベルの低い場合には、自動的に、他の情報処理装置へのデータの送受信やネットワークへのアクセスを回避させる端末装置、通信制御方法、及び、プログラムを提供することにある。
前記課題を解決するための手段を提供する本発明の第1の視点によれば、セキュリティ関連ファイルを保持するセキュリティサーバと接続可能な端末装置であって、前記セキュリティサーバにアクセスし、セキュリティ関連ファイルの更新要否を確認する確認処理部と、前記セキュリティ関連ファイルの更新要否の確認の結果、前記セキュリティ関連ファイルの更新が必要である場合には、前記セキュリティサーバに対し、セキュリティ関連ファイルの更新のためのダウンロード手続を開始するとともに、少なくとも前記ダウンロードが完了するまで、他の情報処理装置へのデータ送受信を禁止化する通信制御部とを備える端末装置が提供される。
前記セキュリティ関連ファイルは、更新を行わないことによって、システムに影響を及ぼしうるファイルやプログラムであれば、特に限定するものではないが、より端的に効果を奏効しうるものとして、コンピュータウイルスの感染検査に用いられるウイルス定義ファイルを挙げることができる。
また、本発明の第2の視点によれば、上記端末装置を用いて行う通信制御方法、及び、上記端末装置に実装するプログラムが提供される。
本発明によれば、ユーザのセキュリティ意識に関係なく、セキュリティの低い端末から他の情報処理装置へのアクセスを遮断し、ネットワークのセキュリティが低下してしまう事態を阻止することができる。
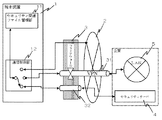
続いて、本発明のその好ましい実施の形態について図面を参照して詳細に説明する。図1は、本発明の一実施の形態に係る端末装置及びこの端末装置からアクセスしうる接続先を表した図である。図1を参照すると、端末装置1、インターネット2、ファイアウォール3、セキュリティサーバ4、企業名LAN5とが示されている。
端末装置1は、パーソナル・コンピュータ、ワークステーション、PDA(Personal Digital Assistant)等の情報処理装置であり、セキュリティ関連ファイルの管理等を行うセキュリティ関連ファイル管理部11、通信制御部12を備えている。
ファイアウォール(Fire Wall)3は、端末装置1の属するネットワークとインターネット2間における通信を制御する装置であり、例えば、企業内のLAN5にアクセスする場合にはVPN31を経由することを始めとする所定のセキュリティポリシを適用する。また、ファイアウォール3は、セキュリティサーバ4へのアクセスを常時可能とするアクセスルートを有している。
セキュリティサーバ4は、ワクチンソフト開発業者、通信事業者、ユーザ企業等によって運営管理されるサーバ装置であって、随時、ウイルス定義ファイル等のセキュリティ関連ファイルの更新を受け付け保持するとともに、少なくとも端末装置1からの照会に応じてセキュリティ関連ファイルのバージョン情報を応答する機能と、端末装置1からの求めに応じて最新のセキュリティ関連ファイルを送信する機能を有している。
図2は、端末装置1の詳細構成を表したブロック図である。図2を参照すると、端末装置1のセキュリティ関連ファイル管理部11は、更新状態イニシャライズ部13、更新要否確認処理部14、更新処理部15とから構成されている。また、端末装置1は、図示しないそのメモリ装置に、ウイルス定義ファイル等のセキュリティ関連ファイルと、これらのセキュリティ関連ファイル群の更新状態を記憶保持している。また、通信制御部12は、前記セキュリティ関連ファイルの更新状態に応じて、IPアドレス等でそれぞれ特定されるセキュリティサーバ4への経路、企業内LAN5への経路、インターネットへの経路を択一的に切換えて通信を許可するよう動作する。
図3は、セキュリティ関連ファイルの更新状態と、通信制御部12の切り替え動作の関係を表した図である。図中、セキュリティ関連ファイルの更新状態が未確認である状態とは、セキュリティ関連ファイルが最新版であることが確認されていない状態であり、セキュリティ関連ファイルの更新状態が最新更新状態である状態とは、セキュリティ関連ファイルが最新版であることを確認できた状態である。従って、予め定めるセキュリティ関連ファイルがいずれも最新版である場合は、通信制御部12は、ユーザの求めに従って、セキュリティサーバ4、企業内LAN5、インターネット2それぞれに接続を切り替える。一方、セキュリティ関連ファイルが最新版であることを確認できない場合は、通信制御部12は、セキュリティサーバ4への接続のみを許可することとなる。
続いて、本実施の形態に係る端末装置1の動作について、図面を参照して詳細に説明する。図4は、本発明に係る端末装置において、接続要求がなされる度に実行される処理の流れを表したフローチャートである。図4を参照すると、まず、端末装置1は、更新状態イニシャライズ部13を起動して、予め定めるセキュリティ関連ファイルの更新状態を「未確認」に初期化する(ステップS001)。続いて、端末装置1は、更新要否確認処理部14を起動し、セキュリティサーバ4に接続を行って(ステップS002)、当該セキュリティ関連ファイルの最新バージョン情報を取得する(ステップS003)。
続いて、端末装置1の更新要否確認処理部14は、端末装置1側の当該セキュリティ関連ファイルのバージョン情報を取得し、これらを照合する(ステップS004、S005)。この結果、セキュリティ関連ファイルの更新が必要と判断した場合には(ステップS005のNo)、端末装置1は、更新処理部15を起動して、当該セキュリティ関連ファイルの更新処理を行わせる(ステップS007)。
図5は、更新処理部15による、セキュリティ関連ファイルの更新処理の流れを表したフローチャートである。図5を参照すると、まず、更新処理部15は、セキュリティサーバ4から、最新版のセキュリティ関連ファイルをダウンロードする(ステップS101)。ダウンロードが完了すると、更新処理部15は、当該セキュリティ関連ファイルをインストールするとともに当該セキュリティ関連ファイルの更新状態を書き換える(ステップS102)。
更に、上記各処理が完了すると、更新処理部15は、セキュリティ・プログラムを再起動し、セキュリティ関連ファイルを利用したウイルス感染検査やシステムチェックを実行する(ステップS103)。
再度図4に戻って説明を続けると、端末装置1は、セキュリティ関連ファイルの更新処理が不要であると判断した場合(ステップS005のYes)、又は、セキュリティ関連ファイルの更新処理が正常に終了すると(ステップS008のYes)、ユーザから求められた接続先への接続処理が開始される(ステップS006)。
一方、端末装置1は、ステップS007にてセキュリティ関連ファイルの更新に失敗した場合には、端末装置1の接続要求を拒否する(ステップS008のNo)。
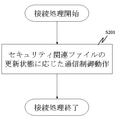
図6は、接続処理の流れを表したフローチャートである。図6を参照すると、端末装置1は、セキュリティ関連ファイルの更新状態を参照し、図3に例示される更新状態と接続可能な接続先との関係から、接続可能な接続先が指定されている場合は、当該接続先のみへの経路を構成する。一方、接続可能な接続先が指定されていない場合は、端末装置1の接続要求を拒否する。
以上、上記した実施の形態の説明からも明らかなとおり、本発明によれば、セキュリティ関連ファイルが更新されていないセキュリティの低い端末装置をして、ユーザの意思に拘わりなく、自動的に当該事実を検知させ、保護すべき企業内ネットワークへのアクセスを制限することができる。
上記した実施の形態における、セキュリティ関連ファイルとしては、ウイルス定義ファイルを挙げることができるが、その他、更新を怠ることによってシステムに影響を及ぼしうるファイルやプログラムであれば、特に限定することなく適用しうるものであることは、本発明の原理からして明らかである。例えば、ウイルス感染有無を検知するウイルスチェッカープログラム、オペレーティングシステムや電子メール閲覧プログラム(メーラー)等の最新バージョンへの更新がなされていない場合などに、他の端末装置、サーバを含む各種情報処理装置へのデータ送受信やネットワークへのアクセスを制限することができる。
また、上記した実施の形態では、端末装置1の属するネットワークにファイアウォール3を設けて企業内LAN5への経路を制限することとしているが、本構成は、企業内LAN5のセキュリティを向上させるための一手法に過ぎず、特に限定するものでないことは勿論である。
また、上記した実施の形態では、セキュリティ関連ファイルの更新が必要である場合、端末装置の更新処理部が、自動的にセキュリティサーバ4から最新のセキュリティ関連ファイルをダウンロードし、インストールするものとして、その概要を説明したが、より確実なファイル更新を期す立場からすれば、更新処理部が、自動ダウンロードと自動インストールを行なうことが好ましいといえる。しかしながら、ユーザの意識向上を図るため、この手続に入る前、或いは、その手続の過程に、何らかのユーザの操作を介在させることも可能である。例えば、セキュリティ関連ファイルの更新が必要である場合、ダウンロード手続の開始確認ウインドウを表示し、ユーザの承認を得た上で、セキュリティ関連ファイルのダウンロードを開始するようにしてもよいし、セキュリティ関連ファイルのダウンロード後、その指示を得てからインストールを開始するようにしても良い。
また、上記した実施の形態では、端末装置の通信制御部は、インターネットへの接続も許可することとしているが、よりセキュアな運用を行う観点からすれば、セキュリティ関連ファイルが最新のものであり、かつ、接続先となるローカルエリアネットワークとの間にVPNを構成可能な場合にのみ、特定のローカルエリアネットワークへのアクセスができるよう通信制御を行うようにしてもよい。このようにすれば、企業等が、社員等に対して端末装置を貸与し、自宅等から企業内のネットワークへの接続を認めるような運用を行う場合においても、VPNを介さない接続が行われて、盗聴、改ざんが行われたり、好ましくないソフトウェアが組み込まれる等の事態を防止することができる。
また、上記した実施の形態では、図3に示されたとおり、セキュリティ関連ファイルの更新状態を最新のものであるか否かという2つの状態で区分けして、通信制御部12に切換え動作を行わせることとしているが、セキュリティ関連ファイルの更新日付により管理することも可能である。例えば、セキュリティ関連ファイルの更新日から一定期間を経過していない場合は、更新を要しないと判定させることが可能である。また同様に、セキュリティ関連ファイルのバージョン情報により管理することも可能である。例えば、端末装置1側のセキュリティ関連ファイルのバージョンと、最新バージョンとの間に重要な更新がなされていない場合等は、更新を要しないと判定させることが可能である。
1 端末装置
2 インターネット
3 ファイアウォール
4 セキュリティサーバ
5 企業名LAN
11 セキュリティ関連ファイル管理部
12 通信制御部
13 更新状態イニシャライズ部
14 更新要否確認処理部
15 更新処理部
2 インターネット
3 ファイアウォール
4 セキュリティサーバ
5 企業名LAN
11 セキュリティ関連ファイル管理部
12 通信制御部
13 更新状態イニシャライズ部
14 更新要否確認処理部
15 更新処理部
Claims (13)
- セキュリティ関連ファイルを保持するセキュリティサーバと接続可能な端末装置であって、
前記セキュリティサーバにアクセスし、セキュリティ関連ファイルの更新要否を確認する確認処理部と、
前記セキュリティ関連ファイルの更新要否の確認の結果、前記セキュリティ関連ファイルの更新が必要である場合には、前記セキュリティサーバに対し、セキュリティ関連ファイルの更新のためのダウンロード手続を開始するとともに、少なくとも前記ダウンロードが完了するまで、他の情報処理装置へのデータ送受信を禁止化する通信制御部と、を備えること、
を特徴とする端末装置。 - 請求項1に記載の端末装置において、
前記通信制御部は、前記セキュリティサーバへのアクセスと、所定のローカルエリアネットワークへのアクセスとを択一的に許可すること、
を特徴とする端末装置。 - 請求項1又は2に記載の端末装置において、
前記通信制御部は、前記所定のローカルエリアネットワークとの間にVPN(Virtual Private Network)を構成可能な場合に、前記所定のローカルエリアネットワークに限ってアクセスを許可し、他のネットワークへのアクセスを禁止すること、
を特徴とする端末装置。 - 請求項1乃至3いずれか一に記載の端末装置において、
前記セキュリティ関連ファイルは、コンピュータウイルスの感染検査に用いるためのウイルス定義ファイルであること、
を特徴とする端末装置。 - セキュリティ関連ファイルを保持するセキュリティサーバと接続可能な端末装置における通信制御方法であって、
他の端末へのデータ送受信操作が行われた場合に、前記端末装置が、前記セキュリティサーバにアクセスし、セキュリティ関連ファイルの更新要否を確認し、
前記セキュリティ関連ファイルの更新が必要である場合には、前記端末装置は、前記セキュリティサーバに対し、セキュリティ関連ファイルの更新のためのダウンロード手続を開始するとともに、少なくとも前記ダウンロードが完了するまで、他の情報処理装置へのデータ送受信を禁止化し、
前記セキュリティ関連ファイルの更新が不要である場合には、前記データ送受信操作に応じた通信処理を実行すること、
を特徴とする通信制御方法。 - 請求項5に記載の通信制御方法において、
前記端末装置のアクセス先は、前記セキュリティサーバと所定のローカルエリアネットワークのいずれか一を択一的に選択可能に制限されていること、
を特徴とする通信制御方法。 - 請求項5又は6に記載の通信制御方法において、
前記端末装置は、所定のローカルエリアネットワークとの間にVPN(Virtual Private Network)を構成可能な場合に限り、前記所定のローカルエリアネットワークに限ってアクセスできるよう制限されていること、
を特徴とする通信制御方法。 - 請求項5乃至7いずれか一に記載の通信制御方法において、
前記セキュリティ関連ファイルは、コンピュータウイルスの感染検査に用いるためのウイルス定義ファイルであること、
を特徴とする通信制御方法。 - セキュリティ関連ファイルを保持するセキュリティサーバと接続可能な端末装置を構成するコンピュータにおいて、他の端末へのデータ送受信処理に先立って実行されるプログラムであって、
前記コンピュータをして、前記セキュリティサーバにアクセスさせ、セキュリティ関連ファイルの更新要否を確認する処理を行わせるとともに、
前記確認の結果、セキュリティ関連ファイルの更新が必要である場合には、前記コンピュータをして、前記セキュリティサーバに対し、セキュリティ関連ファイルの更新のためのダウンロードを実行させるとともに、少なくとも前記ダウンロードが完了するまで、他の情報処理装置へのデータ送受信を禁止化する処理を行わせ、
前記セキュリティ関連ファイルの更新が不要である場合には、前記コンピュータをして、前記データ送受信操作に応じた通信処理を行わせること、
を特徴とするプログラム。 - セキュリティ関連ファイルを保持するセキュリティサーバと接続可能な端末装置を構成するコンピュータにおいて、他の端末へのデータ送受信処理に先立って実行されるプログラムであって、
前記コンピュータをして、前記セキュリティサーバにアクセスさせ、セキュリティ関連ファイルの更新要否を確認する処理を行わせるとともに、
前記確認の結果、セキュリティ関連ファイルの更新が必要である場合には、前記コンピュータをして、前記セキュリティサーバに対し、セキュリティ関連ファイルの更新のためのダウンロード手続を開始させるとともに、少なくとも前記ダウンロードが完了するまで、他の情報処理装置へのデータ送受信を禁止化する処理を行わせ、
前記セキュリティ関連ファイルの更新が不要である場合には、前記コンピュータをして、前記データ送受信操作に応じた通信処理を行わせること、
を特徴とするプログラム。 - 請求項9に記載のプログラムにおいて、
前記コンピュータをして、前記セキュリティサーバへのアクセスと、所定のローカルエリアネットワークへのアクセスとを択一的に行わせること、
を特徴とするプログラム。 - 請求項9又は10に記載のプログラムにおいて、
前記所定のローカルエリアネットワークとの間にVPN(Virtual Private Network)を構成可能な場合に限り、前記所定のローカルエリアネットワークに限ってアクセスできるよう制限すること、
を特徴とするプログラム。 - 請求項9乃至11いずれか一に記載のプログラムにおいて、
前記セキュリティ関連ファイルは、コンピュータウイルスの感染検査に用いるためのウイルス定義ファイルであること、
を特徴とするプログラム。
Priority Applications (1)
| Application Number | Priority Date | Filing Date | Title |
|---|---|---|---|
| JP2004196055A JP2006018608A (ja) | 2004-07-01 | 2004-07-01 | 端末装置、通信制御方法、及び、プログラム |
Applications Claiming Priority (1)
| Application Number | Priority Date | Filing Date | Title |
|---|---|---|---|
| JP2004196055A JP2006018608A (ja) | 2004-07-01 | 2004-07-01 | 端末装置、通信制御方法、及び、プログラム |
Publications (1)
| Publication Number | Publication Date |
|---|---|
| JP2006018608A true JP2006018608A (ja) | 2006-01-19 |
Family
ID=35792819
Family Applications (1)
| Application Number | Title | Priority Date | Filing Date |
|---|---|---|---|
| JP2004196055A Pending JP2006018608A (ja) | 2004-07-01 | 2004-07-01 | 端末装置、通信制御方法、及び、プログラム |
Country Status (1)
| Country | Link |
|---|---|
| JP (1) | JP2006018608A (ja) |
Cited By (7)
| Publication number | Priority date | Publication date | Assignee | Title |
|---|---|---|---|---|
| JP2006085714A (ja) * | 2004-09-15 | 2006-03-30 | Microsoft Corp | 悪意のある通信の影響を受けやすいネットワークを介したソフトウェアの展開および受信 |
| JP2006099780A (ja) * | 2004-09-29 | 2006-04-13 | Microsoft Corp | ネットワークを介するソフトウェア配信を外部の悪意のある侵入から隔離する方法、システム、および装置 |
| JP2008084140A (ja) * | 2006-09-28 | 2008-04-10 | Hitachi Software Eng Co Ltd | 二次記憶装置書込み禁止システム |
| JP2009301327A (ja) * | 2008-06-13 | 2009-12-24 | Nec System Technologies Ltd | 脆弱性対策システム、脆弱性対策サーバ、脆弱性対策方法、及びプログラム |
| JP2011035639A (ja) * | 2009-07-31 | 2011-02-17 | Nec Personal Products Co Ltd | 通信システム、vpn装置、nicおよびプログラム |
| US7907163B2 (en) | 2006-02-06 | 2011-03-15 | Seiko Epson Corporation | Lens sheet and printer |
| EP3444720A1 (en) | 2017-07-28 | 2019-02-20 | Ricoh Company, Limited | Program, update method, and information processing apparatus |
Citations (4)
| Publication number | Priority date | Publication date | Assignee | Title |
|---|---|---|---|---|
| JP2000090048A (ja) * | 1998-09-10 | 2000-03-31 | Toshiba Corp | セキュリティ情報更新システム及び記録媒体 |
| JP2002149435A (ja) * | 2000-11-15 | 2002-05-24 | Soft Science:Kk | ネットワーク集中監視方法 |
| JP2003233504A (ja) * | 2002-02-08 | 2003-08-22 | Toshiba Corp | ソフトウエア管理方法、通信システム、端末、アクセスポイント、通信システムの端末で用いるセキュリティ対策ファイルのダウンロード方法 |
| JP2004048458A (ja) * | 2002-07-12 | 2004-02-12 | Ntt Communications Kk | セキュア通信システム、ポリシーサーバ、セキュア通信を行う機器及びプログラム |
-
2004
- 2004-07-01 JP JP2004196055A patent/JP2006018608A/ja active Pending
Patent Citations (4)
| Publication number | Priority date | Publication date | Assignee | Title |
|---|---|---|---|---|
| JP2000090048A (ja) * | 1998-09-10 | 2000-03-31 | Toshiba Corp | セキュリティ情報更新システム及び記録媒体 |
| JP2002149435A (ja) * | 2000-11-15 | 2002-05-24 | Soft Science:Kk | ネットワーク集中監視方法 |
| JP2003233504A (ja) * | 2002-02-08 | 2003-08-22 | Toshiba Corp | ソフトウエア管理方法、通信システム、端末、アクセスポイント、通信システムの端末で用いるセキュリティ対策ファイルのダウンロード方法 |
| JP2004048458A (ja) * | 2002-07-12 | 2004-02-12 | Ntt Communications Kk | セキュア通信システム、ポリシーサーバ、セキュア通信を行う機器及びプログラム |
Cited By (8)
| Publication number | Priority date | Publication date | Assignee | Title |
|---|---|---|---|---|
| JP2006085714A (ja) * | 2004-09-15 | 2006-03-30 | Microsoft Corp | 悪意のある通信の影響を受けやすいネットワークを介したソフトウェアの展開および受信 |
| JP2006099780A (ja) * | 2004-09-29 | 2006-04-13 | Microsoft Corp | ネットワークを介するソフトウェア配信を外部の悪意のある侵入から隔離する方法、システム、および装置 |
| US7907163B2 (en) | 2006-02-06 | 2011-03-15 | Seiko Epson Corporation | Lens sheet and printer |
| US8009187B2 (en) | 2006-02-06 | 2011-08-30 | Seiko Epson Corporation | Lens sheet and printer |
| JP2008084140A (ja) * | 2006-09-28 | 2008-04-10 | Hitachi Software Eng Co Ltd | 二次記憶装置書込み禁止システム |
| JP2009301327A (ja) * | 2008-06-13 | 2009-12-24 | Nec System Technologies Ltd | 脆弱性対策システム、脆弱性対策サーバ、脆弱性対策方法、及びプログラム |
| JP2011035639A (ja) * | 2009-07-31 | 2011-02-17 | Nec Personal Products Co Ltd | 通信システム、vpn装置、nicおよびプログラム |
| EP3444720A1 (en) | 2017-07-28 | 2019-02-20 | Ricoh Company, Limited | Program, update method, and information processing apparatus |
Similar Documents
| Publication | Publication Date | Title |
|---|---|---|
| JP5009303B2 (ja) | ピア・ツー・ピア・レメディエーション | |
| CN103650428B (zh) | 网络检疫系统、网络检疫方法及其程序 | |
| US7360237B2 (en) | System and method for secure network connectivity | |
| US10178095B2 (en) | Relayed network access control systems and methods | |
| JP5340041B2 (ja) | アクセス制御システム、アクセス制御方法、及びプログラム | |
| JP2006262141A (ja) | Ipアドレス適用方法、vlan変更装置、vlan変更システム、および検疫処理システム | |
| EP1259028A2 (en) | A method of managing a network device, a management system, and a network device | |
| US20120179785A1 (en) | Method and apparatus for loading landing page | |
| JP4082613B2 (ja) | 通信サービスを制限するための装置 | |
| WO2008118803A1 (en) | Firewall restriction using manifest | |
| JP4507104B2 (ja) | 情報処理装置、通信制御方法および通信制御用プログラム | |
| EP2642701B1 (en) | Relay server and relay communication system | |
| JP2009217497A (ja) | 汎用サーバおよびそのコマンドガード方法 | |
| CN110569987B (zh) | 自动化运维方法、运维设备、存储介质及装置 | |
| JP6345092B2 (ja) | 通信システム | |
| US9535874B2 (en) | Host embedded controller interface bridge | |
| EP1569410B1 (en) | Method and system for automatically configuring access control | |
| JP4290526B2 (ja) | ネットワークシステム | |
| KR101992985B1 (ko) | 서버간 보안 강화를 위한 하드코딩된 패스워드 및 명령어 통제 기반 접근통제 시스템 | |
| KR100631784B1 (ko) | 컴퓨터 바이러스로부터의 감염을 방지하기 위한 시스템 및방법 | |
| JP2005293007A (ja) | セキュリティチェックシステムおよびセキュリティチェック方法 | |
| JP2008052325A (ja) | 端末装置セキュリティ判定プログラム | |
| CN106790351A (zh) | 一种设备管理的方法及系统 | |
| CN113992412A (zh) | 一种云原生防火墙的实现方法及相关设备 | |
| JP4950705B2 (ja) | 通信制御システム及び通信制御方法 |
Legal Events
| Date | Code | Title | Description |
|---|---|---|---|
| A621 | Written request for application examination |
Free format text: JAPANESE INTERMEDIATE CODE: A621 Effective date: 20070629 |
|
| A131 | Notification of reasons for refusal |
Free format text: JAPANESE INTERMEDIATE CODE: A131 Effective date: 20100309 |
|
| A02 | Decision of refusal |
Free format text: JAPANESE INTERMEDIATE CODE: A02 Effective date: 20100706 |