JP2012129864A - 通信システム及びユーザアクセス装置を制御する方法 - Google Patents
通信システム及びユーザアクセス装置を制御する方法 Download PDFInfo
- Publication number
- JP2012129864A JP2012129864A JP2010280655A JP2010280655A JP2012129864A JP 2012129864 A JP2012129864 A JP 2012129864A JP 2010280655 A JP2010280655 A JP 2010280655A JP 2010280655 A JP2010280655 A JP 2010280655A JP 2012129864 A JP2012129864 A JP 2012129864A
- Authority
- JP
- Japan
- Prior art keywords
- user access
- control path
- communication
- access device
- remote control
- Prior art date
- Legal status (The legal status is an assumption and is not a legal conclusion. Google has not performed a legal analysis and makes no representation as to the accuracy of the status listed.)
- Pending
Links
Images

Landscapes
- Monitoring And Testing Of Exchanges (AREA)
- Data Exchanges In Wide-Area Networks (AREA)
Abstract
【課題】ユーザアクセス装置の冗長化された遠隔制御経路において、現用系の制御経路として適切な制御経路を効率的に決定する。
【解決手段】本発明の一実施形態の通信システムは、ユーザアクセス装置3と、通信装置5、6を備える。通信装置のそれぞれは、ユーザアクセス装置との間において、制御経路を備える。ユーザアクセス装置は、2つの制御経路において正常であると確認できた1つの制御経路(0系の制御経路)を現用系の制御経路と決定し、他方の制御経路(1系の制御経路)を予備系の制御経路と決定する。
【選択図】図1
【解決手段】本発明の一実施形態の通信システムは、ユーザアクセス装置3と、通信装置5、6を備える。通信装置のそれぞれは、ユーザアクセス装置との間において、制御経路を備える。ユーザアクセス装置は、2つの制御経路において正常であると確認できた1つの制御経路(0系の制御経路)を現用系の制御経路と決定し、他方の制御経路(1系の制御経路)を予備系の制御経路と決定する。
【選択図】図1
Description
本発明は、通信システム及び通信システムにおけるユーザアクセス装置の制御方法に関し、特に、ユーザアクセス装置の制御を行うための制御経路冗長化に関する。
近年、イーサネット(登録商標、以下同)回線などを利用したパケット交換網の接続サービスが、通信キャリアにより提供されている。特に、イーサネット技術を用いた専用回線接続サービスが提供されている。パケット交換網による専用線接続サービスでは、1つの物理回線に複数ユーザ回線を論理多重することができる。このような通信ネットワークにおいては、その信頼性の確保及び向上のための技術が重要なものとなっている。
このため、障害管理及び性能監視の技術であるOAM(Operation Administration and Maintenance)の他、2点間の経路を冗長化し、障害が発生すると現用経路から予備経路に自動的に切替を行うAPS(Automatic Protection Switching)が実施されている。イーサネット技術については、OAM及びAPSの技術の標準化行われている。例えば、非特許文献1、非特許文献2及び非特許文献3は、イーサネットにおけるOAM及びAPSの技術を規定している。
通信経路の冗長化は、2つのキャリア通信網を利用することで行うこともできる。例えば、特許文献1は、2つのキャリア通信網を利用し、通信キャリアが他の通信キャリアと連携し、通信経路の冗長化を行うシステムを開示している。このシステムにおいて、ユーザ拠点にキャリアアクセスのための専用装置(ユーザアクセス装置)を設置し、キャリア切替えを行う。
特許文献1は、さらに、ユーザアクセス装置の制御経路の冗長化を開示している。ユーザアクセス装置は、第1キャリアの通信網の通信装置と、第2キャリアの通信網の通信装置に接続することができる。ユーザアクセス装置は、第1キャリアの通信装置を介して、第1キャリアの管理網により管理される。第1キャリアの管理網とユーザアクセス装置が単一点接続であると、ユーザアクセス装置を直接収容している第1キャリアの通信装置が故障すると、ユーザアクセス装置は制御不能となる。
これを回避するため、特許文献1は、ユーザアクセス装置と第1キャリア管理網を多点接続にすることを提案している。具体的には、ユーザアクセス装置を直接収容する第1キャリアの通信装置自体を冗長化する方法、第1キャリア管理網から直接第2キャリア通信装置へ制御フレーム挿入命令を送出する方法、そして、第1キャリアの正常な通信装置に挿入された制御フレームを、制御対象であるユーザアクセス装置と対向するユーザアクセス装置で折り返す方法を示している。
ITU−T勧告Y.1731
IEEE 802.1ag
ITU−T勧告G.8031/Y.1342
このように、通信キャリアが通信経路冗長化サービスをユーザに提供する際、ユーザアクセス装置を収容する通信装置を複数台用い、異なる通信装置を介する異なる制御経路を用意することで、キャリア管理網とユーザアクセス装置との間の多点接続を実現し、遠隔制御経路の冗長化を行うことができる。これにより、1つの通信装置における障害によって、ユーザアクセス装置に対するキャリア管理網からの遠隔制御が不能に陥る事を防ぐことができる。
しかし、制御経路が同一通信キャリアの通信網で冗長化されている場合、1つのユーザアクセス装置が少なくとも2つの通信装置に帰属することになる。そのため、複数の通信装置が同時にユーザアクセス装置の遠隔制御動作を実行し、ユーザアクセス装置の設定の競合が生じる可能性がある。従って、キャリア管理網からユーザアクセス装置に遠隔制御による設定を行う際に、冗長化された遠隔制御経路において、ユーザアクセス装置への制御情報の送信に使用する経路を選択する必要性がある。又、この経路選択においては、適切な遠隔制御経路を効率的に選択できることが重要である。
本発明の一態様の通信システムは、ユーザ端末のデータ通信網へのアクセスにおいて前記ユーザ端末と通信するユーザアクセス装置と、前記ユーザ端末の前記データ通信網への前記アクセスのために前記ユーザアクセス装置を前記データ通信網に接続可能な複数の通信装置とを備える。前記複数の通信装置のそれぞれは、前記ユーザアクセス装置との間において、前記ユーザアクセス装置を制御するための制御経路を備える。前記ユーザアクセス装置は、前記複数の通信装置の制御経路において正常であると確認できた1つの制御経路を現用系の制御経路と決定し、前記複数の通信装置の制御経路における他の制御経路を予備系の制御経路と決定する。
本発明によれば、ユーザアクセス装置の冗長化された遠隔制御経路において、現用系の制御経路として適切な制御経路を効率的に決定することができる。
以下において、本発明を実施するための形態を説明する。説明の明確化のため、以下の記載及び図面は、適宜、省略及び簡略化がなされている。又、各図面において、同一要素には同一の符号が付されており、説明の明確化のため、必要に応じて重複説明は省略されている。
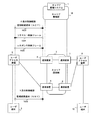
図1は、本実施形態のパケット通信システムの一例を模式的に示す図である。本明細書において、パケット通信システムは、データをデータユニットに分割して転送する通信システムを意味し、特定の層(データリンク層)におけるデータユニットの通信には限定されない。
図1に例示する通信システムは、通信キャリアが契約を交わしたユーザに専用線サービスを提供するための通信システムであり、ユーザデータ通信を行うキャリア通信網2と、そのキャリア通信網2におけるデータ通信を管理するためのキャリア管理網18とを含む。2つのユーザ拠点のそれぞれのユーザ端末9、10は、キャリア通信網2に(通信)接続し、それを介して通信を行う。なお、本明細書においては、明記のない場合、接続は通信接続を意味し、通信可能につながることを意味する。
ユーザ端末9、10が存在している各ユーザ拠点には、ユーザ端末9、10とキャリア通信網2との間にあって、ユーザ端末9、10をキャリア通信網2に接続するためのユーザ端末側の装置である、ユーザアクセス装置3、4が配置されている。対向するユーザアクセス装置3、4は、キャリア通信網2に接続し、それを介してユーザデータの通信を行う。ユーザアクセス装置3、4は、それぞれ、ユーザ端末9及び10と配線又は網を介して通信を行い、ユーザ端末9及び10を直接収容している。
キャリア通信網2においてはユーザデータの通信経路が冗長化されており、ユーザアクセス装置3は、キャリア通信網2において、2つ以上の通信経路を介して対向のユーザアクセス装置4と接続する(通信する)ことができる。本例において、ユーザアクセス装置3、4は、それらの間において、イーサネットでのOAM(Operation Administration and Maintenance:例えば、ITU−T勧告Y.1731)及びAPS(Automatic Protection Switching:例えば、ITU−T勧告G.8031)を実施している。
通信装置5〜8は、ユーザ端末9、10をキャリア通信網2に接続するための通信網側の装置である。通信装置5、6は、それぞれ、データフレーム通信のために、ユーザアクセス装置3をキャリア通信網2に接続することができる。ユーザアクセス装置3は、それらから選択された一方の通信装置との間でユーザフレームを通信する。
同様に、ユーザアクセス装置4は、キャリア通信網2の通信装置7及び通信装置8にデータフレーム通信のために接続することができ、それらから選択された一方の通信装置との間でユーザフレームを通信する。ユーザアクセス装置3、4は、それぞれ、選択された通信装置において、キャリア通信網2に接続する。ユーザアクセス装置3、4と、通信装置5〜8の通信経路は、物理回線でもよいし通信網でもよい。
本構成例においては、ユーザアクセス装置3、4の間において、2つの通信経路が用意されている。現用系の通信経路は、ユーザアクセス装置3、通信装置5、通信装置7、ユーザアクセス装置4を経由する通信経路である。予備系の通信経路は、ユーザアクセス装置3、通信装置6、通信装置8、ユーザアクセス装置4を経由する通信経路である。一方の通信経路が現用系として通常使用される。もう一方の経路は予備系であり、現用系での障害発生に応じて、現用系から予備系に切り替えられる。キャリア通信網2は、これらと異なる通信経路を用意してもよい。
本例において、各ユーザアクセス装置3、4は、イーサネットにおけるOAMのCCM(Conectivity Check Message)フレームにより、キャリア通信網2の正常性を確認している。
もし、ユーザアクセス装置が対向ユーザアクセス装置からのCCMフレームを受信できず(CCMフレーム未受信)、キャリア通信網2の通信断を検出すると、キャリア通信網2において通信継続可能な通信経路を選択し、APSにより経路切り替えを実施する。これにより、ユーザ端末間9、10間の通信は冗長化され、高信頼な専用線サービスを提供することができる。以上がユーザフレームに関する経路冗長化方法である。
さらに、図1に示す通信システムは、ユーザアクセス装置3に対する遠隔での制御経路を図示してある。ユーザアクセス装置は、通信キャリアから提供されるキャリアアクセスのための装置であり、通信キャリアにより制御、管理される。キャリア管理網18におけるキャリア管理システム1が、ユーザアクセス装置3を制御する。
本実施形態の通信システムにおいては、ユーザアクセス装置3、4の遠隔制御経路も、冗長化されている。これらの構成は同様であり、以下においては、ユーザアクセス装置3の遠隔制御経路について説明する。なお、ユーザアクセス装置3の遠隔制御経路のみが冗長化されていてもよい。
ユーザアクセス装置3と通信装置5の間及びユーザアクセス装置3と通信装置6と間に、遠隔制御経路が設定されている。キャリア管理システム1は、通信装置5、6を介して制御フレームをユーザアクセス装置3に送信することができ、ユーザアクセス装置3を制御することができる。本構成例においては、キャリア管理システム1は、ユーザデータと同一の通信網を用いたIn−Bandでの遠隔制御を行う。
キャリア管理システム1は、ユーザアクセス装置3の遠隔制御を、ユーザアクセス装置3が帰属している通信装置全てに指示する。つまり、キャリア管理システム1は、ユーザアクセス装置3の制御を指示する制御フレームを通信装置5、6に送信する。制御フレームを受信した通信装置5、6の双方がユーザアクセス装置3の制御を行うことを避けるため、通信装置5の制御経路及び通信装置6の制御経路の内の一方を、選択することが必要である。
本実施形態においては、ユーザアクセス装置3が、冗長化された遠隔制御経路のうち、1つの制御経路を現用系の制御経路として選択するする。又、ユーザアクセス装置3は、正常性を確認できた1つの制御経路を、現用系の制御経路として選択する。このように、ユーザアクセス装置3が1つの制御経路を現用系と決定し、他の制御経路を予備系と決定することで、正常な制御経路を効率的に選択することができる。
本構成例において、ユーザアクセス装置3と通信装置5は、そして、ユーザアクセス装置3と通信装置6は、それらの間の遠隔制御経路において、イーサネットレベルのOAMを実施している。ユーザアクセス装置3と通信装置5及びユーザアクセス装置3と通信装置6は、CCMフレームにより、遠隔制御経路の正常性を確認している。
好ましい構成において、ユーザアクセス装置3は、接続されている各通信装置5、6間のCCMフレームの受信監視を行い、先に正常性を確認できた遠隔制御経路を現用系(ACT)、後に正常性を確認できた遠隔制御経路を予備系(SBY)と決定する。先に正常性を確認できた遠隔制御経路を現用系として選択することで、処理に長い時間がかかることを避け、迅速に遠隔制御を開始(遠隔制御経路を決定)することができる。
ユーザアクセス装置3は、さらに、遠隔制御経路選択結果を装置ベンダ独自のメッセージ交換を実現するVSP(Vendor Speccific OAM)を用いた制御フレームにより、各通信装置5、6に遠隔制御経路の選択結果(決定結果)の通知1023、1033を送信する。
上述のように、キャリア管理システム1からのユーザアクセス装置3への遠隔制御指示は、通信装置5及び通信装置6になされる。図1に示す例において、ユーザアクセス装置3は、通信装置5の遠隔制御経路を、現用系として選択している。典型的には、遠隔制御における現用系の通信装置は、ユーザデータ通信の現用系の通信装置と一致する。これらは異なっていてもよい。
このように、通信キャリアの通信装置5からの遠隔制御経路(0系経路とする)がACTの場合、通信装置5は、キャリア管理システム1からユーザアクセス装置3への制御フレーム挿入命令を受けると、ユーザアクセス装置3宛にリクエスト制御フレーム1024を送信する。
このリクエスト制御フレーム1024のペイロードは、宛先アドレスとなっている装置が本フレームを終端するという情報を含む。リクエスト制御フレーム1024の内容は、キャリア管理システム1が指示する。リクエスト制御フレーム1024を受信したユーザアクセス装置3は、その制御フレームを解析する。
ユーザアクセス装置3は、そのリクエスト制御フレーム1024が自宛であること、さらにはその制御フレームが終端であることを確認すると、そのリクエスト制御フレーム1024を終端し、装置設定等の反映を行う。ユーザアクセス装置3は、リクエスト制御フレーム1024への応答として、レスポンス制御フレーム1025を、通信装置5宛に送信する。
一方、キャリアの通信装置6からの遠隔制御経路(1系経路とする)は予備系(SBY)である。通信装置6はキャリア管理システム1からユーザアクセス装置3への制御フレーム挿入命令を受けても、その命令を無視し、制御フレームのユーザアクセス装置3への送信処理を行わない。
このように、冗長化された遠隔制御経路において、ユーザアクセス装置3が正常であることを確認できた1つの遠隔制御経路(0系経路)をACT系経路として選択し、他の遠隔制御経路(1系経路)をSBY系経路として選択することで、ユーザアクセス装置3の二重設定及び競合設定を防止すると共に、ユーザアクセス装置3の制御に適切な遠隔制御経路を効率的に選択することができる。
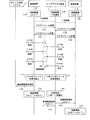
次に、図2を用いて、本実施形態の通信システムにおける、CCMフレームを使用したユーザアクセス装置3の遠隔制御経路選択の概要を説明する。図2は、本実施形態の通信システムにおける、遠隔制御経路選択の処理を示すシーケンス図である。
ユーザアクセス装置3は、通信キャリアの管理下にある。まず、キャリア管理システム1は、各通信装置5、6に対するユーザアクセス装置登録処理(1000)を行う。その処理において、キャリア管理システム1は、通信装置5、6のそれぞれに、登録コマンドを送信する(1011、1013)。
登録コマンドを受信した各通信装置5、6は、受信した登録コマンドに含まれるユーザアクセス装置3の情報を自身の記憶装置に登録する。これにより、ユーザアクセス装置3は、通信装置5、6に収容されるユーザアクセス装置として、それらに登録される。通信装置5、6は、それぞれ、受信した登録コマンドへの応答として、登録コマンド応答をキャリア管理システム1に送信する(1012、1014)。
その後、通信装置5、6は、それぞれ、登録されたユーザアクセス装置3宛のCCMフレームの送信を行い(1021、1031)、ユーザアクセス装置3からのCCMフレーム応答を監視することで遠隔制御経路の正常性監視を行う。
ユーザアクセス装置3の初期状態1040は、遠隔制御経路が未設定状態である。同様に、通信装置5、6も、遠隔制御経路が未設定状態である。通信装置5、6は、遠隔制御経路の設定前は、SBY系の状態にあってもよい。
ユーザアクセス装置3は、この状態で自宛のCCMフレームを受信することにより、新たな遠隔制御経路の決定処理を開始する。具体的には、ユーザアクセス装置3は、自宛のCCMフレーム(1021、1031)の受信監視を行い、通信装置5との間の遠隔制御経路の正常性及び通信装置6との間の遠隔制御経路の正常性を確認する。
例えば、ユーザアクセス装置3は、自宛の同一のCCMフレームを、N回(一例においてN=5)連続受信した場合に、通信装置との遠隔制御経路が確立し、正常であると判定する。図2の例において、ユーザアクセス装置3は、通信装置5及び通信装置6の双方から連続したN回のCCMフレームを受信し(1041)、通信装置5と間の遠隔制御経路及び通信装置6との間の遠隔制御経路の双方が正常であると判定する。
ユーザアクセス装置3は、次に、遠隔制御経路の確立した順序(正常と判定した順序)に従って、最初に確立した遠隔制御経路をACT系の遠隔制御経路として選択する(1042)。本例においては、0系の遠隔制御経路が先(最初)に確立したものとしている。ユーザアクセス装置3は、後から確立した他の遠隔制御経路、本例において1系の遠隔制御経路を、SBY系の遠隔制御経路と決定する。
ユーザアクセス装置3は通信装置5、6間で確立した各遠隔制御経路に対し、CCMフレームを応答する(1022、1032)とともに、遠隔制御経路の選択結果を、VSPを用いた制御フレームにより各通信装置5、6に通知する。本例では、0系の遠隔制御経路が先に確立しているので、ユーザアクセス装置3は、通信装置5に制御フレームにより制御経路通知(ACT)を送信し(1023)、通信装置6には制御フレームにより制御経路通知(SBY)を送信する(1033)。
通信装置5は、例えば、ユーザアクセス装置3から自宛のCCMフレームを連続M回(一例においてM=5)受信した場合に(1022)、ユーザアクセス装置3との間の遠隔制御経路が確立したと認識する(1020)。通信装置5は、さらに、ユーザアクセス装置3から制御経路通知(ACT)を受信する(1023)ことにより、自装置からの遠隔制御経路がACT系であることを認識する(1027)。
自装置からの遠隔制御経路がACT系であることを認識した通信装置5は、キャリア管理システム1からユーザアクセス装置3に対する遠隔制御情報を反映したリクエスト制御フレームを、ユーザアクセス装置3に送信する(1024)。
ユーザアクセス装置3は通信装置5からリクエスト制御フレームを受信し、その受信したリクエスト制御フレームを終端する。ユーザアクセス装置3はリクエスト制御フレームへの応答として、通信装置5宛てのレスポンス制御フレームを送信する(1025)。通信装置5は、ユーザアクセス装置3から受信したレスポンス制御フレームを終端し、キャリア管理システム1へ、ユーザアクセス装置3の登録が正常に終了したことを通知する(1026)。
通信装置6は、通信装置5と同様に、ユーザアクセス装置3から自宛の同一CCMフレーム1032をM回(一例においてM=5)連続受信した場合に、ユーザアクセス装置3との間の遠隔制御経路が確立したと認識する(1030)。さらに、通信装置6は、ユーザアクセス装置3から制御経路通知(SBY)を受信することにより(1033)、自装置からの遠隔制御経路がSBY系であることを認識する(1035)。
自らの遠隔制御経路がSBY系であると認識した通信装置6は、キャリア管理システム1からユーザアクセス装置3に対する遠隔制御情報の反映処理(遠隔制御情報を反映したリクエスト制御フレームの送信)を行うことなく、キャリア管理システム1へユーザアクセス装置の登録が正常に終了したことを通知する(1034)。
上述のように、現用系の遠隔制御回路の設定の処理は、ユーザアクセス装置3並びに通信装置5、6の間においてなされ、キャリア管理システム1の関与が不要である。又、キャリア管理システム1は、ユーザアクセス装置3の制御において、現用系の経路を知る必要がない。これにより、システム全体及びキャリア管理システム1の処理を低減することができる。
上記説明から理解されるように、ユーザアクセス装置3は、2つの遠隔制御経路の双方(全て)の正常性確認を行うことができる。2つの遠隔制御経路の正常性を直接に確認するユーザアクセス装置3がACT系の遠隔制御経路の選択を行うことで、効率的に現用系遠隔制御経路の選択を行うことができる。
上処理において、通信装置5、6は、それぞれ、ユーザアクセス装置3からの指示に従って、その遠隔制御経路をACT系の状態又はSBY系の状態に設定する。各遠隔制御経路の状態を決定するのはユーザアクセス装置3であるので、ユーザアクセス装置3が設定を各通信装置5、6に通知するのが効率的である。設計によっては、他の装置、例えば、一方の通信装置が他方の通信装置に遠隔制御経路の状態を指示してもよい。
上述のように、ユーザアクセス装置3は、最も早く正常性が確認された遠隔制御経路を、現用系の経路と決定することが好ましい。設計によっては、各遠隔制御経路に、予め優先度が付与されていてもよい。例えば、ユーザアクセス装置3は、規定時間内に正常性を確認することができた遠隔制御経路において、最も優先度が高い経路をACT系の経路として選択する。
上記例において、通信装置5、6は、キャリア管理システム1にユーザアクセス装置の登録が正常に終了したことを通知するが、これに加えて、遠隔制御についての自装置の状態を通知してもよい。上記例において、通信装置5はそれがACT状態であることを通知し、通信装置6はそれがSBY状態であることを通知する。
ユーザアクセス装置3との制御経路が確立する前の初期状態において、通信装置5、6がSBY系の状態である場合、ユーザアクセス装置3は、ACT系と決定した制御経路の通信装置にのみ状態設定の指示を行い、それ以外の予備系と決定した制御経路の通信装置への状態設定の指示を省略してもよい。そのような構成においても、現用系制御経路として使用しない通信装置がACT形の状態であることを確実に避けるため、ユーザアクセス装置3は、予備系の通信装置を含む全ての通信装置に状態設定の指令を送信してもよい。
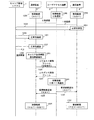
次に、図3のシーケンス図を用いて、通信装置とユーザアクセス装置との間の遠隔制御経路において障害が発生した場合に、本実施形態の通信システムが行う遠隔制御経路選択の概要を説明する。ユーザアクセス装置3は、通信装置5との現用系(ACT系)の遠隔制御経路において障害が発生すると、正常性が確認された他の遠隔制御経路(通信装置6との間の制御経路)に、現用系の遠隔制御経路を切り替える。
図3に示すように、ユーザアクセス装置3は0系選択状態(1140)、通信装置5(の遠隔制御経路)はACT状態(1120)、そして、通信装置6(の遠隔制御経路)はSBY状態(1130)にある。各通信装置5、6とユーザアクセス装置3は、CCMフレームを周期的に交換している(1123、1132、1124、1133)。所定期間(所定数の周期)にわたりCCMフレームを受信しないと、通信装置5、6及びユーザアクセス装置3は、制御経路において障害が起きていると判定する。
例えば、ユーザアクセス装置3は、通信装置5又は通信装置6から自宛の同一CCMフレームを連続L回(一例においてL=3)受信しなかった場合(1150)、ユーザアクセス装置3は、LOC(Loss Of Continuity)が発生したと判定し、その通信装置との遠隔制御経路に障害が存在していると判定する(障害検知)。
本例においては、ユーザアクセス装置3は、通信装置5から連続3回のCCMフレームを受信しなかったため、遠隔制御経路の0系でCCMフレーム未受信を検出し、それに応じて0系遠隔制御経路の障害を認識する(1141)。
ユーザアクセス装置3は、予備系の遠隔制御経路である1系の遠隔制御経路が正常であることを確認し、使用する遠隔制御経路(現用系遠隔制御経路)を、0系遠隔制御経路から1系遠隔制御経路へ切り替える(1142)。上述のように、ユーザアクセス装置3は、通信装置6とCCMフレームを定期的に通信することで、その制御経路である1系の遠隔制御経路が正常であることを確認している。
次に、ユーザアクセス装置3は、制御フレームにより、通信装置6に制御経路通知(ACT)を送信する(1134)。ユーザアクセス装置3は、さらに、通信装置5に向けて制御経路通知(SBY)の送信(通信装置5宛ての制御経路通知(SBY)の出力)を行う(1125)。この制御経路通知(SBY)は、障害のために、通信装置5に届かなくともよい。
通信装置5、6も、それぞれ、ユーザアクセス装置3と同様に、自宛の同一CCMフレームを連続L回(一例においてL=3)受信しなかった場合、LOCの発生と認識し、ユーザアクセス装置3との遠隔制御経路に障害が発生したと判定する。
通信装置5は、CCMフレーム未受信検出により、自装置からの遠隔制御経路の障害を認識し(1121)、キャリア管理システム1に通信警報発生通知を送信する(1126)。さらに、通信装置5は、自装置の遠隔制御経路をACT系からSBY系に状態遷移(1122)。
一方、通信装置6は、ユーザアクセス装置3から制御フレームを受信する(1134)。通信装置6は、この制御フレームにより、自装置からの遠隔制御経路がSBY系からACT系に切り替わることを認識する。通信装置6は、その遠隔制御経路の状態をSBY系からACT系に遷移させる(1131)。
以降、通信装置6は、キャリア管理システム1からの遠隔制御指示に従って、ユーザアクセス装置3を制御する。以上が通信装置とユーザアクセス装置と間の遠隔制御経路において障害が発生した時の、遠隔制御経路選択(切替)の方法である。これにより、通信装置とユーザアクセス装置との間で障害が発生しても、ユーザアクセス装置3に対するキャリア管理システム1からの遠隔制御が不能に陥る事を防ぐことができる。また、遠隔制御経路の切替におけるキャリア管理システム1の関与を不要とすることができる。
上述のように、制御経路における障害が発生した(を検知した)通信装置5は、他装置からの指示なくとも、自らACT系の状態からSBY系の状態に変化する。制御経路において障害が発生している場合、一般的に、ユーザアクセス装置3から指令は通信装置5に届かない。通信装置5が自らSBY系の状態に変化することで、障害が除去され制御経路が回復した場合に、ユーザアクセス装置3の二重設定や競合設定をより確実に防止することができる。
上記構成において、ユーザアクセス装置3が、制御経路の切替及びその切替先を決定する。ユーザアクセス装置3は各制御経路の状態(障害の有無)を知っているため、効率的かつ迅速に制御経路切替処理を行うことができる。同様に、ユーザアクセス装置3が通信装置6に指令を行うことを効率的かつ迅速に制御経路切替処理を行うことができる。設計によっては、他の装置が通信装置6に指令をしてもよい。
設計によっては、通信装置5はACT系の状態を維持する又はキャリア管理システム1からの指令に従ってSBY系の状態に遷移してもよい。しかし、二重設定及び競合設定を確実に防ぎ、キャリア管理システム1の処理を不要とするためには、通信装置5が自ら状態遷移を行うことが好ましい。
上記構成において、ユーザアクセス装置3は、その制御経路(通信装置5を含む)において障害が発生した通信装置5に向けて、制御経路通知(SBY)を送信する。これにより、何らかの原因により通信装置5がACT系の状態を維持し、その後の障害復旧により二重設定や競合設定が起きる可能性を、より小さくすることができる。
上述のように、ユーザアクセス装置3は、ACT系の通信装置5との間の制御経路のみならず、SBY系の通信装置6との間の制御経路において、常時障害監視を行うことが好ましい。これにより、ACT系の制御経路において障害が発生した場合に、使用する遠隔制御経路を、即座にSBY系の制御経路に切り替えることができる。
通信装置5、6は、遠隔制御経路の状態を変更した場合、それをキャリア管理システム1に通知してもよい。3以上の遠隔制御経路が用意されている場合、ユーザアクセス装置3は、SBY系の任意の制御経路を切替先として選択することができる。遠隔制御経路に優先度が予め付与されている場合には、最も優先度が高い制御経路を選択する。
次に、図4のシーケンス図を用いて、キャリア管理網と通信装置と間において障害が発生した時に、本実施形態の通信システムが行う、ユーザアクセス装置3に対する遠隔制御経路選択(切替)の概要を説明する。各通信装置5、6は、キャリア管理システム1に対し監視フレームを送信し、さらに、その折り返しを確認することで、キャリア監視網1と各通信装置5、6との間の制御経路における障害発生を検知することができる。
図4に示すように、ユーザアクセス装置3は0系選択状態1240、通信装置5の制御経路がACT状態1220、通信装置6SBY系状態1230であるとする。通信装置5、6は、それぞれ、キャリア管理システム1に対する監視フレームを定期的に送信し(1225、1233)、その折返しを確認することで、それぞれの制御経路の正常性を確認する(1221、1231)。
ACT系の通信装置5は、通信障害1250等により監視フレームの折り返しを検出できなかった場合(1222)、通信装置5とキャリア管理システム1と間の遠隔制御経路において、障害が発生したと判定する(1223)。
障害が発生したと判定した通信装置5は、ユーザアクセス装置3に対する遠隔制御経路の切替指示情報を反映したリクエスト制御フレームを、ユーザアクセス装置3に送信する(1226)。ユーザアクセス装置3は、受信したリクエスト制御フレームを終端する(1226)。さらに、その応答として、通信装置5宛てのレスポンス制御フレームを送信する(1227)。
ユーザアクセス装置3は、予備系の遠隔制御経路である1系の遠隔制御経路が正常であることを確認し、使用する遠隔制御経路(現用系遠隔制御経路)を、0系遠隔制御経路から1系遠隔制御経路へ切り替える(1241)。上述のように、ユーザアクセス装置3は、通信装置6とCCMフレームを定期的に通信することで、その制御経路である1系の遠隔制御経路が正常であることを確認している。
次に、ユーザアクセス装置3は、制御フレームにより、通信装置6に制御経路通知(ACT)を送信する(1233)。ユーザアクセス装置3は、さらに、通信装置5に制御経路通知(SBY)を送信する(1228)。通信装置5は、ユーザアクセス装置3からの制御フレームを受信すると(1228)、自装置からの遠隔制御経路をACT系からSBY系に状態を遷移させる(1224)。
通信装置6は、ユーザアクセス装置3からの制御フレームの受信(1233)により、自装置からの遠隔制御経路がSBY系からACT系に切り替わることを認識する。通信装置6は、遠隔制御経路をSBY系からACT系に状態を遷移させる(1232)。以降、通信装置6は、キャリア管理システム1からのユーザアクセス装置3に対する遠隔制御指示に従って、ユーザアクセス装置3を制御する。
以上が、キャリア管理網と通信装置と間の遠隔制御経路において障害が発生した場合の、遠隔制御経路選択の方法である。キャリア管理網と通信装置と間のACT系の経路において障害が発生した場合に、正常なSBY系の経路に切り替えることで、その障害によりユーザアクセス装置3に対するキャリア管理システム1からの遠隔制御が不能に陥る事を防ぐことができる。
上記構成においては、障害を検知した通信装置5からの指示に従って、ユーザアクセス装置3が、各通信装置5、6に制御経路の状態遷移を指示する。図3を参照して説明したシーケンスのように、通信装置5は、自らその状態を切り替えてもよい。その場合においても、ユーザアクセス装置3は制御経路通知(SBY)を通信装置5へ送信してもよい。これにより、図3のシーケンスと同様の工程となる。通信装置6への指令をユーザアクセス装置3が行うことは他のシーケンスと共通しており、全体の処理がシンプルとなる。設計によっては、通信装置5又はキャリア管理システム1が通信装置6へ指示してもよい。
上述のように、ACT系の通信装置5のみならず、SBY系の通信装置6もキャリア管理システム1との間の制御経路において、常時障害監視を行うことが好ましい。これにより、ACT系の制御経路において障害が発生した場合に、使用する遠隔制御経路を、即座にSBY系の制御経路に切り替えることができる。通信装置6においても障害が発生している場合、通信装置6はユーザアクセス装置3からの制御フレームの受信(1233)に応答して、その旨を返答してもよい。又は、障害の発生を、予めユーザアクセス装置3に通知しておいてもよい。
3以上の遠隔制御経路が用意されている場合、ユーザアクセス装置3は、正常な遠隔制御経路から任意の1つの制御経路を選択することができる。予め各制御経路の障害情報を取得している場合、その情報を参照して、正常な遠隔制御経路から1つの制御経路を選択する。各遠隔制御経路に優先度が付与されている場合は、優先度が最も高い正常な制御経路を選択する。通信装置5、6は、遠隔制御経路の状態を変更した場合、それをキャリア管理システム1に通知してもよい。
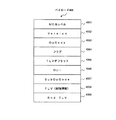
以下において、図5及び図6を参照して、本実施形態の通信システムにおける、通信フレームのフォーマット例を説明する。ここで説明する通信フレームは、制御経路通知(ACT)、制御経路通知(SBY)、リクエスト制御フレーム、レスポンス制御フレームを含む。
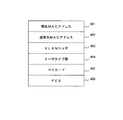
図5に例示するように、本通信システムで使用されるフレームの一例は、宛先MACアドレス401、送信元MACアドレス402、VLANヘッダ403、後続ヘッダの種類を示すイーサタイプ値404からなるMACヘッダ、ペイロード405、そして、フレームチェックシーケンス(FCS)406とからなる。
宛先MACアドレス401と送信元MACアドレス402には、それぞれ、ユーザ端末9、10、ユーザアクセス装置3、4、通信装置5〜8、のいずれか1つのMACアドレスが設定される。VLANヘッダ403は、フロー識別子となるVLAN IDの値(VID♯)を示している。
図6は、図5を参照して説明した制御フレームのペイロード405のフォーマットの一例を示している。上述のように、本通信システムにおいて、ユーザアクセス装置3、8、さらには通信装置5〜8は、イーサネット用のOAM及びAPSを実施可能な装置である。
イーサネットOAMには、上述のCCMフレームや、障害発生を他装置に通知するAIS(Alarm Indication Signal)などの他に、装置ベンダ独自のメッセージ交換を実現するVSP(Vendor Specific OAM)が定義されている。VSPは、ベンダ独自の目的に使用可能であるため、本通信システムの遠隔制御には本VSPを用いることができる。このため、制御フレームはVSPのフォーマットとなる。
制御フレームのペイロード405は、本例において、MEG(Maintenace Entity Group)レベル4051と、Version:4052と、OpCode:4053と、フラグ4054と、TLVオフセット4055と、OUI(Organizationally Unique Identifier)4056と、SubOpCode4057と、TLV(制御情報)4058と、End TLV4059とからなる。
MEGレベル4051には、キャリアが決定するOAMを実施するレベルが設定され、Version4052には、OAMのバージョンを設定する。また、OpCode4053には、OAMメッセージの種類を示す値を設定する。VSPの場合、VSM(VSP Message:リクエスト制御フレーム)は"51"、VSR(VSP Reply:レスポンス制御フレーム)は"50"が設定される。フラグ4054は、ベンダが独自に使用可能な領域であり、勧告ではその内容は決められていない。
TLVオフセット4055は、TLVまでの固定領域の長さを示し、ベンダが独自に決定可能であるが、例えば、OUI4056とSubOpCode4057の長さを足した値"4"が設定される。OUI4056は、組織(ベンダ)IDを示し、勧告ではその値は定義されていないが、一例において、"0"が設定される。
SubOpCode4057は、VSPフレームの種類を示し、勧告ではその内容は定義されていないが、本システムでは制御フレームの転送処理方法を示すフィールドとして用いる。終端であれば"0"、折返しであれば"1"が設定される。本システムでは、上記以外の値はSubOpCode4057には設定されない。TLV4058は、制御フレームのペイロードであり、ベンダが自由に使用可能であるが、本システムでは制御情報が格納される。最後にEnd TLV4059は、制御フレームのペイロードの最後であることを示し、"0"が設定される。
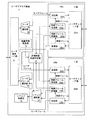
次に、図7を参照して、ユーザアクセス装置3の構成を説明する。図7は、ユーザアクセス装置3の構成を模式的に示す図である。ユーザアクセス装置3は、通信装置IF部100a、100b、遠隔制御経路判定部11、コマンド選択部12、コマンド処理部13、装置警報収集部14、ユーザフレーム選択部15〜16、ユーザ端末IF部17を備えている。
通信装置IF部100a、100bは、通信装置との間で信号を送受信するためのインタフェースである。ユーザアクセス装置3は、冗長構成のため、0系の通信装置IF部100aと1系の通信装置IF部100bを備えている。通信装置IF部100a、100bにおいて、同一の名称の構成要素は同一の機能を備える。以下においては、通信装置IF部100aについて説明する。
通信装置IF部100aにおいて、イーサネットIF部101aは、ユーザフレームとイーサネットOAMフレームとの送受信を行う機能を有する。受信部105aは、イーサネットIF部101aから受信したフレームがユーザフレームであるか制御フレームであるかを判別し、ユーザフレームであればユーザフレーム選択部16へ送出し、制御フレームであれば制御フレーム終端部104へ送出する機能を有する。
制御フレーム終端部104aは、受信した制御フレームを終端し、通信装置からの遠隔制御指示コマンドをコマンド選択部12に送信する機能と、自宛のCCMフレームの受信監視を行いLOC検出、又OAMのRDI(Remote Defect Indication)フレーム検出機能を有する。
制御フレーム生成部103aは、通信装置への通知もしくは応答するための制御フレームの生成を行い、送信部102aに送信する機能を有する。送信部102aは、ユーザフレーム選択部15及び制御フレーム生成部103aより受信したフレームを多重し、イーサネットIF部101aへ送信する機能を有する。
以下において、通信装置IF部100a、100b以外の構成要素について説明する。遠隔制御経路判定部11は、制御フレーム終端部104a、104b及び装置警報収集部14より取得した情報を基に遠隔制御経路の選択を行い、選択結果を制御フレーム生成部103及びコマンド選択部12に送信する機能を有する。
コマンド選択部12は、制御フレーム終端部104a、104bより送信された遠隔制御指示コマンドを、遠隔制御経路判定部11からの指示により選択を行い、コマンド処理部13に送信する機能を有する。コマンド処理部13は、コマンド選択部12から受信した遠隔制御指示コマンドの終端を行う機能を有する。
装置警報収集部14は、ユーザアクセス装置3の物理ポートのリンク状態を監視し、装置警報収集を行う機能を有する。ユーザフレーム選択部15は、ユーザ端末IF部17から受信したユーザフレームを、装置設定に従って選択された系の送信部(102a又は102b)に送信する機能を有する。
ユーザフレーム選択部16は、受信部105a、105bから受信したユーザフレームにおいて、装置設定に従って選択した系のユーザフレームをユーザ端末IF部17に送信する機能を有する。ユーザ端末IF部17は、ユーザ端末との間で信号を送受信するためのインタフェースであり、ユーザフレームの送受信を行う機能を有する。
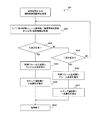
次に、図8フローチャートを参照して、初期状態のユーザアクセス装置3が、ACT系の遠隔制御経路を選択する処理(各制御経路の状態を決定する処理)を説明する。この処理は、図2を参照して説明したシーケンスに適用することができる。ユーザアクセス装置3における遠隔制御経路判定部11が、この選択処理(判定処理)を実行する。
図8は、遠隔制御経路判定部11による初期状態の遠隔制御経路判定処理200のフローチャートを示している。遠隔制御経路判定部11は、制御フレーム終端部104a、104bからの情報(正常時LOC、RDI発生無、故障時LOC、RDI発生有)及び装置警報収集部14からの情報(正常時物理ポートリンクアップ、故障時物理ポートリンクダウン)から、正常故障情報を取得する(S201)。
遠隔制御経路判定部11は、取得した正常故障情報により、遠隔制御経路の判定を行う。具体的には、まず、0系の遠隔制御経路(通信装置5との間の制御経路)の正常性確認を行う(S202)。0系の遠隔制御経路が正常である場合(S202におけるYES)、遠隔制御経路判定部11は、0系を遠隔制御経路として選択し、制御フレーム生成部103に制御フレーム生成を指示する(S203)。さらに、遠隔制御経路判定部11は、コマンド選択部12に、0系選択の指示を行う(S204)。その後、遠隔制御経路選択処理を終了する(S208)。
0系の遠隔制御経路に故障が存在している場合(S202におけるNO)、遠隔制御経路判定部11は、1系の遠隔制御経路(通信装置6との間の制御経路)の正常性確認を行う(S205)。1系の遠隔制御経路が正常である場合(S205におけるYES)、遠隔制御経路判定部11は、1系を遠隔制御経路として選択し、制御フレーム生成部103に制御フレーム生成を指示する(S206)。
さらに、遠隔制御経路判定部11は、コマンド選択部12に1系選択の指示を行い(S207)、遠隔制御経路選択処理を終了する(S208)。1系の遠隔制御経路に故障が存在している場合(S205におけるNO)、遠隔制御経路判定部11は、再度、ステップ201より遠隔制御経路の判定フローを実行する。
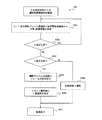
次に、図9を参照して、ユーザアクセス装置3が、ACT系の遠隔制御経路を、0系の遠隔制御経路から1系の遠隔制御経路に切り替える処理(各制御経路の状態を決定する処理)を説明する。この処理は、図3又は図4を参照して説明したシーケンスに適用することができる。ユーザアクセス装置3における遠隔制御経路判定部11が、この選択処理(判定処理)を実行する。
図9は、0系選択状態にあるユーザアクセス装置3による遠隔制御経路判定処理300のフローチャートを示している。遠隔制御経路判定部11は、制御フレーム終端部104a、104b及び装置警報収集部14より、正常故障情報を取得する(S301)。遠隔制御経路判定部11は、取得した正常故障情報により遠隔制御経路の判定を行う。
具体的には、遠隔制御経路判定部11は、まず、選択系である0系の遠隔制御経路の正常性確認を行う(S302)。0系の遠隔制御経路に故障が発生している場合(S302におけるNO)、遠隔制御経路判定部11は、非選択系である1系の遠隔制御経路の正常性確認を行う(S303)。1系の遠隔制御経路が正常である場合(S303におけるYES)、遠隔制御経路判定部11は、1系の遠隔制御経路をACT系の遠隔制御経路として選択する。
遠隔制御経路判定部11は、制御フレーム生成部103に制御フレームの生成を指示し(S304)、さらに、コマンド選択部12に1系選択の指示を行う(S305)。以上により、遠隔制御経路選択処理を終了する(S307)。
0系の遠隔制御経路が正常である場合(S302におけるYES)、遠隔制御経路判定部11は、再度ステップ301より遠隔制御経路の判定フローを実行する。1系の遠隔制御経路において故障が発生している場合(S303におけるNO)、遠隔制御経路判定部11は、初期状態へ遷移し(S306)、遠隔制御経路選択処理を終了する(S307)。初期状態への遷移は、図8を参照して説明した初期状態の遠隔制御経路選択処理に状態を遷移することを意味する。
以上、本発明の好ましい実施形態を説明したが、本発明が上記の実施形態に限定されるものではない。当業者であれば、上記の実施形態の各要素を、本発明の範囲において容易に変更、追加、変換することが可能である。上記構成において、ユーザデータの経路と制御経路とは同一の物理ライン上に存在するが、これらは異なる物理ラインにより伝送されてもよい。
ユーザアクセス装置は、初期状態からの現用系制御経路の選択において、一部(上記例において1つ)の制御経路のみの正常性確認処理(正常性のチェック)を行い、正常であることを確認できた場合に現用系の制御経路として選択してもよい。上述のように、システムはキャリア管理網18とキャリア通信網2との間の制御経路においても障害検知及び制御経路の切替を行うことが好ましいが、設計によってはその機能を省略してもよい。
本発明は、管理システムからのユーザアクセス装置の遠隔制御に好適であるが、通信装置が、管理システムから指示なく、ユーザアクセス装置を直接制御するシステムにも適用でき、通信装置と異なる装置がユーザアクセス装置を制御してもよい。本発明は、第2レイヤ、特にイーサネットにおける通信制御に好適であるが、本発明を他の通信プロトコルにおける通信制御に適用することができる。
本発明は、2種類以上のキャリア通信網を備えるシステムに適用することができる。その構成において、複数種類のキャリア通信網は、ユーザデータを転送する1つのデータ通信網を構成している。本発明は、専用線とは異なるサービスを提供するシステムに適用することができる。
1 キャリア管理システム
2 キャリア通信網
3、4 ユーザアクセス装置
5、7、6、8 通信装置
9、10 ユーザ端末
11 遠隔制御経路判定部
12 コマンド選択部
13 コマンド処理部
14 装置警報収集部
15、16 ユーザフレーム選択部
17 ユーザ端末IF部
18 キャリア管理網
100a、100b 通信装置IF部
101a、101b イーサネットIF部
102a、102b 送信部
103a、103b 制御フレーム生成部
104a、104b 制御フレーム終端部
105a、105b 受信部
2 キャリア通信網
3、4 ユーザアクセス装置
5、7、6、8 通信装置
9、10 ユーザ端末
11 遠隔制御経路判定部
12 コマンド選択部
13 コマンド処理部
14 装置警報収集部
15、16 ユーザフレーム選択部
17 ユーザ端末IF部
18 キャリア管理網
100a、100b 通信装置IF部
101a、101b イーサネットIF部
102a、102b 送信部
103a、103b 制御フレーム生成部
104a、104b 制御フレーム終端部
105a、105b 受信部
Claims (12)
- ユーザ端末のデータ通信網へのアクセスにおいて前記ユーザ端末と通信するユーザアクセス装置と、
前記ユーザ端末の前記データ通信網への前記アクセスのために前記ユーザアクセス装置を前記データ通信網に接続可能な複数の通信装置と、を備え、
前記複数の通信装置のそれぞれは、前記ユーザアクセス装置との間において、前記ユーザアクセス装置を制御するための制御経路を備え、
前記ユーザアクセス装置は、前記複数の通信装置の制御経路において正常であると確認できた1つの制御経路を現用系の制御経路と決定し、前記複数の通信装置の制御経路における他の制御経路を予備系の制御経路と決定する、通信システム。 - 前記ユーザアクセス装置は、前記複数の通信装置の制御経路のそれぞれの正常性確認処理を行い、最初に正常であると確認できた制御経路を、前記現用系の制御経路と決定する、請求項1に記載の通信システム。
- 前記ユーザアクセス装置は、前記現用系の制御経路における障害発生の判定に対応して、前記予備系の制御経路において正常であると確認できた1つの制御経路を新たな現用系の制御経路と決定する、請求項1又は2に記載の通信システム。
- 前記現用系の通信装置は、前記現用系の制御経路における障害発生の判定に対応して、自装置の制御経路の状態を現用系から予備系に遷移させる、請求項3に記載の通信システム。
- 前記通信システムは、前記ユーザアクセス装置を管理する管理システムをさらに備え、
前記複数の通信装置は、前記ユーザアクセス装置に対する制御の指令を、前記管理システムから受信し、
前記現用の通信装置は前記指令に従って前記ユーザアクセス装置を制御し、
前記予備系制の通信装置は前記指令を無視し、
前記現用系の通信装置と前記管理システムとの間の制御経路において障害が発生した場合に、前記ユーザアクセス装置は、前記予備系の制御経路の1つの制御経路を新たな現用系の制御経路と決定する、請求項1〜4のいずれかに記載の通信システム。 - 前記ユーザアクセス装置は、前記現用系の通信装置に向けて、制御経路を現用系から予備系に切り替えることを指示するデータユニットを送信する、請求項3、4又は5に記載の通信システム。
- 前記ユーザアクセス装置及び前記複数の通信装置のそれぞれは、前記現用系の制御経路及び前記予備系の制御経路の障害監視を行う、請求項1〜6のいずれかに記載の通信システム。
- 前記管理システム及び前記複数の通信装置は、それぞれの間の制御経路の障害監視を行う、請求項5に記載の通信システム。
- 通信システムにおいて、ユーザ端末とデータ通信網との間にあって前記ユーザ端末を前記データ通信網に接続するためのユーザアクセス装置を制御する方法であって、
前記ユーザアクセス装置において、前記ユーザアクセス装置へ制御データユニットを伝送する複数の制御経路のうち、正常であると確認できた1つの制御経路を現用系の制御経路と決定し、
前記ユーザアクセス装置において、前記複数の制御経路における前記1つの制御経路以外の制御経路を予備系の制御経路と決定し、
前記現用系の制御経路を介して前記ユーザアクセス装置を制御するための制御データユニットを、前記ユーザアクセス装置に送信する、方法。 - 前記ユーザアクセス装置において、前記複数の通信装置の制御経路のそれぞれの正常性確認処理を行い、最初に正常であると確認できた制御経路を、前記現用系の制御経路と決定する、請求項9に記載の方法。
- 前記ユーザアクセス装置において、前記現用系の制御経路における障害発生の判定に対応して、前記予備系の制御経路において正常であると確認できた1つの制御経路を新たな現用系の制御経路と決定する、請求項9又は10に記載の方法。
- 前記現用系の制御経路及び前記予備系の制御経路の障害監視を行う、請求項9、10又は11に記載の方法。
Priority Applications (1)
| Application Number | Priority Date | Filing Date | Title |
|---|---|---|---|
| JP2010280655A JP2012129864A (ja) | 2010-12-16 | 2010-12-16 | 通信システム及びユーザアクセス装置を制御する方法 |
Applications Claiming Priority (1)
| Application Number | Priority Date | Filing Date | Title |
|---|---|---|---|
| JP2010280655A JP2012129864A (ja) | 2010-12-16 | 2010-12-16 | 通信システム及びユーザアクセス装置を制御する方法 |
Publications (1)
| Publication Number | Publication Date |
|---|---|
| JP2012129864A true JP2012129864A (ja) | 2012-07-05 |
Family
ID=46646399
Family Applications (1)
| Application Number | Title | Priority Date | Filing Date |
|---|---|---|---|
| JP2010280655A Pending JP2012129864A (ja) | 2010-12-16 | 2010-12-16 | 通信システム及びユーザアクセス装置を制御する方法 |
Country Status (1)
| Country | Link |
|---|---|
| JP (1) | JP2012129864A (ja) |
Cited By (2)
| Publication number | Priority date | Publication date | Assignee | Title |
|---|---|---|---|---|
| WO2014119602A1 (ja) * | 2013-01-30 | 2014-08-07 | 日本電気株式会社 | 制御装置、スイッチ、通信システム、スイッチの制御方法及びプログラム |
| JP2017147506A (ja) * | 2016-02-15 | 2017-08-24 | 日本電信電話株式会社 | 通信装置、再設定方法および再設定プログラム |
-
2010
- 2010-12-16 JP JP2010280655A patent/JP2012129864A/ja active Pending
Cited By (2)
| Publication number | Priority date | Publication date | Assignee | Title |
|---|---|---|---|---|
| WO2014119602A1 (ja) * | 2013-01-30 | 2014-08-07 | 日本電気株式会社 | 制御装置、スイッチ、通信システム、スイッチの制御方法及びプログラム |
| JP2017147506A (ja) * | 2016-02-15 | 2017-08-24 | 日本電信電話株式会社 | 通信装置、再設定方法および再設定プログラム |
Similar Documents
| Publication | Publication Date | Title |
|---|---|---|
| US9237092B2 (en) | Method, apparatus, and system for updating ring network topology information | |
| CN102007729B (zh) | 连接性故障管理业务指示扩展 | |
| JP4370999B2 (ja) | ネットワークシステム、ノード及びノード制御プログラム、ネットワーク制御方法 | |
| US7986619B2 (en) | Packet network system | |
| US9385944B2 (en) | Communication system, path switching method and communication device | |
| CN102549979A (zh) | 用于传送业务的方法和设备 | |
| JP4922972B2 (ja) | 通信システム | |
| JP2009005053A (ja) | パケットリングネットワークシステム、パケット転送方法 | |
| US8264954B2 (en) | Method and device for operating a network and communication system comprising such device | |
| WO2011097893A1 (zh) | 一种e1双向环网络的数据传输方法、装置及系统 | |
| CN101465782B (zh) | Rrpp环的优化链路切换方法、系统和网络节点 | |
| US7719956B2 (en) | Trunk network system for multipoint-to-multipoint relay | |
| CN101848128B (zh) | 在多个环形拓扑间实现稳定通信的方法、系统及拓扑结构 | |
| CN101764714A (zh) | 通道失效倒换方法、节点和信号传输系统 | |
| JP5523861B2 (ja) | パケット中継装置及びその障害診断方法 | |
| CN101860888B (zh) | 一种通过无线链路传输数据的方法、系统及设备 | |
| JP4967674B2 (ja) | メディアサービスシステム、メディアサービス装置及びそれらに用いるlan冗長化方法 | |
| US12218823B2 (en) | Communication possibility/impossibility indication device, system, method, and program | |
| JP2004104186A (ja) | 回線切替システム及び方法 | |
| JP2001237889A (ja) | データ通信網における迂回経路制御方法及び装置 | |
| JP4287734B2 (ja) | ネットワーク装置 | |
| JP5518771B2 (ja) | 冗長ネットワークシステム、終端装置及び中継点隣接装置 | |
| JP2009194623A (ja) | イーサネット光アクセス装置およびイーサネット保守冗長方法 | |
| JP5410946B2 (ja) | 通信経路確認方法及び伝送装置 | |
| JP2003018159A (ja) | プロトコル変換装置及び通信システム |
Legal Events
| Date | Code | Title | Description |
|---|---|---|---|
| A521 | Written amendment |
Free format text: JAPANESE INTERMEDIATE CODE: A523 Effective date: 20120322 |