JP2014014122A - 通信ノードのプロビジョニング - Google Patents
通信ノードのプロビジョニング Download PDFInfo
- Publication number
- JP2014014122A JP2014014122A JP2013174007A JP2013174007A JP2014014122A JP 2014014122 A JP2014014122 A JP 2014014122A JP 2013174007 A JP2013174007 A JP 2013174007A JP 2013174007 A JP2013174007 A JP 2013174007A JP 2014014122 A JP2014014122 A JP 2014014122A
- Authority
- JP
- Japan
- Prior art keywords
- access
- identifier
- access point
- access terminal
- network
- Prior art date
- Legal status (The legal status is an assumption and is not a legal conclusion. Google has not performed a legal analysis and makes no representation as to the accuracy of the status listed.)
- Pending
Links
- 238000004891 communication Methods 0.000 title claims abstract description 106
- 238000000034 method Methods 0.000 claims description 121
- 230000004044 response Effects 0.000 claims description 32
- 230000011664 signaling Effects 0.000 claims description 27
- 230000001413 cellular effect Effects 0.000 claims description 24
- 238000004590 computer program Methods 0.000 claims description 15
- 230000006870 function Effects 0.000 description 21
- 238000010586 diagram Methods 0.000 description 19
- 238000005516 engineering process Methods 0.000 description 15
- 230000005540 biological transmission Effects 0.000 description 14
- 230000002085 persistent effect Effects 0.000 description 12
- 230000008569 process Effects 0.000 description 7
- 238000012545 processing Methods 0.000 description 7
- 238000013459 approach Methods 0.000 description 4
- 238000012986 modification Methods 0.000 description 4
- 230000004048 modification Effects 0.000 description 4
- 230000003287 optical effect Effects 0.000 description 4
- 230000001143 conditioned effect Effects 0.000 description 3
- 238000013461 design Methods 0.000 description 3
- 238000013507 mapping Methods 0.000 description 3
- 239000011159 matrix material Substances 0.000 description 3
- 238000012546 transfer Methods 0.000 description 3
- 230000003213 activating effect Effects 0.000 description 2
- 230000008901 benefit Effects 0.000 description 2
- 239000000835 fiber Substances 0.000 description 2
- 230000007774 longterm Effects 0.000 description 2
- 238000010295 mobile communication Methods 0.000 description 2
- 238000012544 monitoring process Methods 0.000 description 2
- 241001247437 Cerbera odollam Species 0.000 description 1
- 101100257682 Homo sapiens SRARP gene Proteins 0.000 description 1
- 102100029291 Steroid receptor-associated and regulated protein Human genes 0.000 description 1
- 238000013475 authorization Methods 0.000 description 1
- 230000008859 change Effects 0.000 description 1
- 239000003795 chemical substances by application Substances 0.000 description 1
- 238000010348 incorporation Methods 0.000 description 1
- 230000000977 initiatory effect Effects 0.000 description 1
- 239000006249 magnetic particle Substances 0.000 description 1
- 238000005259 measurement Methods 0.000 description 1
- 239000002245 particle Substances 0.000 description 1
- 238000012552 review Methods 0.000 description 1
- 239000013589 supplement Substances 0.000 description 1
Images












Classifications
-
- H—ELECTRICITY
- H04—ELECTRIC COMMUNICATION TECHNIQUE
- H04L—TRANSMISSION OF DIGITAL INFORMATION, e.g. TELEGRAPHIC COMMUNICATION
- H04L63/00—Network architectures or network communication protocols for network security
- H04L63/10—Network architectures or network communication protocols for network security for controlling access to devices or network resources
- H04L63/104—Grouping of entities
-
- H—ELECTRICITY
- H04—ELECTRIC COMMUNICATION TECHNIQUE
- H04W—WIRELESS COMMUNICATION NETWORKS
- H04W16/00—Network planning, e.g. coverage or traffic planning tools; Network deployment, e.g. resource partitioning or cells structures
- H04W16/24—Cell structures
- H04W16/32—Hierarchical cell structures
-
- H—ELECTRICITY
- H04—ELECTRIC COMMUNICATION TECHNIQUE
- H04W—WIRELESS COMMUNICATION NETWORKS
- H04W48/00—Access restriction; Network selection; Access point selection
- H04W48/08—Access restriction or access information delivery, e.g. discovery data delivery
- H04W48/10—Access restriction or access information delivery, e.g. discovery data delivery using broadcasted information
-
- H—ELECTRICITY
- H04—ELECTRIC COMMUNICATION TECHNIQUE
- H04W—WIRELESS COMMUNICATION NETWORKS
- H04W48/00—Access restriction; Network selection; Access point selection
- H04W48/16—Discovering, processing access restriction or access information
-
- H—ELECTRICITY
- H04—ELECTRIC COMMUNICATION TECHNIQUE
- H04L—TRANSMISSION OF DIGITAL INFORMATION, e.g. TELEGRAPHIC COMMUNICATION
- H04L63/00—Network architectures or network communication protocols for network security
- H04L63/10—Network architectures or network communication protocols for network security for controlling access to devices or network resources
- H04L63/101—Access control lists [ACL]
-
- H—ELECTRICITY
- H04—ELECTRIC COMMUNICATION TECHNIQUE
- H04W—WIRELESS COMMUNICATION NETWORKS
- H04W12/00—Security arrangements; Authentication; Protecting privacy or anonymity
- H04W12/06—Authentication
-
- H—ELECTRICITY
- H04—ELECTRIC COMMUNICATION TECHNIQUE
- H04W—WIRELESS COMMUNICATION NETWORKS
- H04W12/00—Security arrangements; Authentication; Protecting privacy or anonymity
- H04W12/08—Access security
-
- H—ELECTRICITY
- H04—ELECTRIC COMMUNICATION TECHNIQUE
- H04W—WIRELESS COMMUNICATION NETWORKS
- H04W48/00—Access restriction; Network selection; Access point selection
- H04W48/02—Access restriction performed under specific conditions
-
- H—ELECTRICITY
- H04—ELECTRIC COMMUNICATION TECHNIQUE
- H04W—WIRELESS COMMUNICATION NETWORKS
- H04W48/00—Access restriction; Network selection; Access point selection
- H04W48/08—Access restriction or access information delivery, e.g. discovery data delivery
-
- H—ELECTRICITY
- H04—ELECTRIC COMMUNICATION TECHNIQUE
- H04W—WIRELESS COMMUNICATION NETWORKS
- H04W48/00—Access restriction; Network selection; Access point selection
- H04W48/08—Access restriction or access information delivery, e.g. discovery data delivery
- H04W48/14—Access restriction or access information delivery, e.g. discovery data delivery using user query or user detection
-
- H—ELECTRICITY
- H04—ELECTRIC COMMUNICATION TECHNIQUE
- H04W—WIRELESS COMMUNICATION NETWORKS
- H04W8/00—Network data management
- H04W8/26—Network addressing or numbering for mobility support
-
- H—ELECTRICITY
- H04—ELECTRIC COMMUNICATION TECHNIQUE
- H04W—WIRELESS COMMUNICATION NETWORKS
- H04W84/00—Network topologies
- H04W84/02—Hierarchically pre-organised networks, e.g. paging networks, cellular networks, WLAN [Wireless Local Area Network] or WLL [Wireless Local Loop]
- H04W84/04—Large scale networks; Deep hierarchical networks
- H04W84/042—Public Land Mobile systems, e.g. cellular systems
- H04W84/045—Public Land Mobile systems, e.g. cellular systems using private Base Stations, e.g. femto Base Stations, home Node B
Landscapes
- Engineering & Computer Science (AREA)
- Computer Security & Cryptography (AREA)
- Computer Networks & Wireless Communication (AREA)
- Signal Processing (AREA)
- Computer Hardware Design (AREA)
- Computing Systems (AREA)
- General Engineering & Computer Science (AREA)
- Mobile Radio Communication Systems (AREA)
- Telephone Function (AREA)
- Telephonic Communication Services (AREA)
Abstract
【課題】通信ノードに関するプロビジョニングおよびアクセス制御を提供する。
【解決手段】定義された特定の組のノードに対してのみ特定のサービスを提供する制限付きアクセスノードへのアクセスを制御するために使用できる識別子を、ノードの組に割り当てる。ノードのプロビジョニングにより、制限付きアクセス・ポイントやその制限付きアクセス・ポイントからサービスを受信することを許可されたアクセス端末などの1つまたは複数のノードの組に固有の識別子を提供し、あるいはノードに優先ローミング・リストを提供する。また、ブートストラップ・ビーコンを使用してノードに優先ローミング・リストをプロビジョニングする。
【選択図】図4
【解決手段】定義された特定の組のノードに対してのみ特定のサービスを提供する制限付きアクセスノードへのアクセスを制御するために使用できる識別子を、ノードの組に割り当てる。ノードのプロビジョニングにより、制限付きアクセス・ポイントやその制限付きアクセス・ポイントからサービスを受信することを許可されたアクセス端末などの1つまたは複数のノードの組に固有の識別子を提供し、あるいはノードに優先ローミング・リストを提供する。また、ブートストラップ・ビーコンを使用してノードに優先ローミング・リストをプロビジョニングする。
【選択図】図4
Description
米国特許法第119条による優先権の主張
本出願は、参照によりそのそれぞれの開示が本明細書に組み込まれる、同一出願人による、2007年10月8日に出願された米国仮特許出願第60/978,363号(代理人整理番号080042P1)、2008年2月1日に出願された米国仮特許出願第61/025,686号(代理人整理番号080745P1)、および2008年6月13日に出願された米国仮特許出願第61/061,537号(代理人整理番号081811P1)の利益および優先権を主張するものである。
本出願は、参照によりそのそれぞれの開示が本明細書に組み込まれる、同一出願人による、2007年10月8日に出願された米国仮特許出願第60/978,363号(代理人整理番号080042P1)、2008年2月1日に出願された米国仮特許出願第61/025,686号(代理人整理番号080745P1)、および2008年6月13日に出願された米国仮特許出願第61/061,537号(代理人整理番号081811P1)の利益および優先権を主張するものである。
本出願は一般に無線通信に関し、より具体的には通信性能を向上させることに関するが、それだけに限定されるものではない。
無線通信システムは、複数のユーザに様々な種類の通信(例えば音声、データ、マルチメディア・サービス、等)を提供するために広く導入されている。高速データサービスおよびマルチメディア・データサービスに対する需要が急速に増すにつれ、性能が向上した効率的かつロバストな通信システムを実装する課題が存在する。
従来の携帯電話網の基地局を補うために、カバレッジが狭い基地局を導入(例えばユーザ宅に設置)することができる。一部の態様では、これらの基地局は、移動ユニットに対してよりロバストな屋内無線カバレッジを提供することができる。そのようなカバレッジが狭い基地局は、アクセス・ポイント基地局、ホームNodeB、またはフェムトセルとして一般に知られている。典型的にはそのようなカバレッジが狭い基地局は、DSLルータまたはケーブルモデムを介してインターネットおよび移動体事業者のネットワークに接続される。
一部のシナリオでは、カバレッジが狭い基地局をアドホック方式で導入することができる。その結果、これらの基地局にアクセスすることに関連する問題がある可能性がある。例えば、アクセス端末を、それらのアクセス端末に関連する基地局にアクセスするように構成する必要があり得る。さらに、無許可のアクセス端末が特定の基地局にアクセスするのを防ぐことが望ましいことがある。したがって、無線網に関する改善されたアクセス管理が求められている。
本開示の諸態様例についての概要が後に続く。本明細書では態様という用語についてのどんな言及も、本開示の1つまたは複数の態様を指すことができることを理解すべきである。
本開示は一部の態様では、通信ノードをプロビジョニングすること、および無線通信に関するアクセス管理を行うことに関する。例えば、定義された組のアクセス端末に対してのみ特定のサービスを提供する、制限付きアクセス・ポイントへのアクセスを制御するために使用できる識別子を、ノードの組に割り当てることができる。ここでは制限付きアクセス・ポイントは、例えば、1人または複数人の優先ユーザのアクセス端末に対して特定のサービス(例えば別の課金、追加サービス、別のサービス品質)を提供するが、他のユーザに対してはその特定のサービスを提供しないようにすることができる。
一部の態様では、ノードをプロビジョニングすることは、1組の1つまたは複数のノードに固有の識別子を提供するものであるとすることができる。例えば、1つまたは複数の制限付きアクセス・ポイントに、固有の識別子を割り当てることができる。同様に、1つまたは複数の制限付きアクセス・ポイントからサービスを受信することを許可された1組のアクセス端末に、固有の識別子を割り当てることができる。一部の態様では、アクセス端末に一時的識別子を割り当てることができ、それにより、ノードにアクセスすることが、その一時的識別子をそのアクセス端末の永続的識別子にマッピングすることを伴うことができる。
そのような識別子を使用することにより、たとえノードがアドホック方式でプロビジョニングされ得るとしても、所望のレベルのアクセス制御を達成することができる。一部の態様では、制限付きアクセス・ポイントによってアクセス制御を行うことができる。一部の態様では、ネットワーク・ノードによってアクセス制御を行うことができる。一部の態様では、制限付きアクセス・ポイントとネットワーク・ノードとが協働することによってアクセス制御を行うことができる。
本開示は、一部の態様では、ノードに優先ローミング・リストをプロビジョニングすることに関する。一部の態様では、制限付きアクセス・ポイントにアクセスするための別の優先ローミング・リストを得るためにノードが使用できる省略時優先ローミング・リストを、そのノードにプロビジョニングすることができる。一部の態様では、ブートストラップ・ビーコンを使用することにより、ノードに優先ローミング・リストをプロビジョニングすることができる。
本開示のこれらのおよび他の態様例を、詳細な説明および添付の特許請求の範囲ならびに添付図面において説明する。
慣例により、図中に示す様々な特徴は縮尺通りに書かれていないことがある。したがって、明瞭にするために様々な特徴の寸法は任意に拡大しまたは縮小することがある。さらに、明瞭にするために図面の一部を簡略化していることがある。したがってこれらの図面は所与の機器(例えば装置)または方法の構成要素のすべては示さない可能性がある。最後に、本明細書および諸図面全体にわたり、同様の参照番号は同様の特徴を指すために使用することができる。
本開示の様々な態様を以下に説明する。本明細書の教示は多岐にわたる形で実施することができ、本明細書に開示するどんな特定の構造、機能、またはその両方も単に代表例に過ぎないことが明らかであろう。本明細書の教示に基づいて、本明細書に開示する一態様は他の任意の態様とは独立に実施することができ、これらの態様のうちの2つ以上を様々な方法で組み合わせることができることを当業者は理解すべきである。例えば、本明細書に記載する任意の数の態様を使用して機器を実装することができ、または方法を実行することができる。さらに、本明細書に記載する諸態様のうちの1つまたは複数に加えて、あるいは本明細書に記載する諸態様のうちの1つもしくは複数以外の、他の構造、機能、もしくは構造および機能を使用して、そのような機器を実装することができ、またはそのような方法を実行することができる。さらに一態様は、1つの請求項の少なくとも1つの要素を備えることができる。
図1は、通信システム100(例えば通信網の一部分)の一例におけるいくつかのノードを示す。説明するために、本開示の様々な態様を、互いに通信する1つまたは複数のネットワーク・ノード、アクセス・ポイント、およびアクセス端末との関連で記載する。ただし、本明細書の教示は、他の専門用語を使用して参照される他の種類の機器または他の同様の機器に適用可能であり得ることを理解すべきである。
システム100内のアクセス・ポイント102および104は、関連する地理的領域内に設置することができ、または関連する地理的領域全体にわたって移動することができる1つもしくは複数の無線端末(例えばアクセス端末106および/または108)に対して、1つまたは複数のサービス(例えばネットワーク接続性)を提供する。さらに、アクセス・ポイント102および104は、1つまたは複数のネットワーク・ノード110と通信して、広域ネットワークの接続性を促進することができる。そのようなネットワーク・ノードは様々な形をとることができる。例えばネットワーク・ノードは、移動マネージャまたは他の何らかの適当なネットワーク・エンティティ(例えばコアネットワーク・エンティティ)を備えることができる。
一部の態様ではアクセス・ポイント102および104を制限することができ、それにより各アクセス・ポイントは、特定のサービスを、特定のアクセス端末(例えばアクセス端末106および108)には提供するが、他のアクセス端末(例えば、不図示のマクロ・アクセス端末)には提供しない。例えば、アクセス・ポイント102および104は、登録、シグナリング、音声通話、データアクセス、または他の任意のセルラサービスのうちの少なくとも1つを、他のアクセス端末に提供しないように制限することができる。制限付きアクセス・ポイントはアドホック方式で導入することができる。例えば、所与の自宅所有者は、所有者自身の制限付きアクセス・ポイントを設置し構成することができる。
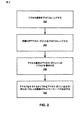
図2は、制限付きアクセス・ポイント、およびこれらのアクセス・ポイントを使用することを許可されたアクセス端末の導入を助けるために実行することができる、いくつかの操作の概要を示す。一部の態様では、これらの操作は、制限付きアクセスノードが自らの識別情報を求め、その制限付きアクセス・ポイントにアクセスする(例えば接続する)ことを許可されたアクセス端末の識別情報を求め、アクセス端末(例えば、その制限付きアクセス・ポイントにアクセスしようと試みているアクセス端末)の識別情報を確認することを可能にするために使用することができる。一部の態様では、これらの操作は、アクセス端末が自らの識別情報を求め、そのアクセス端末がアクセスすることを許可されている制限付きアクセス・ポイントの識別情報を求め、そのアクセス端末の一時的識別情報をそのアクセス端末の永続的識別情報へと変換し、アクセス・ポイント(例えば、そのアクセス端末がアクセスしようと試みている制限付きアクセス・ポイント)の識別情報を確認することを可能にするために使用することができる。
便宜上、図2の操作(または本明細書で論じもしくは教示する他の任意の操作)は、特定の構成要素(例えばシステム100の構成要素および/または図3に示すシステム300の構成要素)によって実行されるものとして記載し得る。ただし、これらの操作は他の種類の構成要素によって実行されてよく、異なる数の構成要素を使用して実行されてよいことを理解すべきである。本明細書に記載する操作のうちの1つまたは複数は、所与の実装形態においては使用しなくてよいことも理解すべきである。
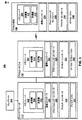
図3は、本明細書の教示により、ネットワーク・ノード110(例えば移動マネージャ、移動体交換局、またはサービングGPRSサポートノード)、アクセス・ポイント102、およびアクセス端末106に組み込むことができるいくつかの構成要素の例を示す。これらのノードのうちの所与の1つに関して示す構成要素は、通信システム内の他のノードに組み込むことができることも理解すべきである。例えば、アクセス端末108は、アクセス端末106に関して記載したのと同様の構成要素を含むことができ、アクセス・ポイント104は、アクセス・ポイント102に関して記載したのと同様の構成要素を含むことができる。
ネットワーク・ノード110、アクセス・ポイント102、およびアクセス端末106は、互いに通信しかつ他のノードと通信するためのトランシーバ302、304、および306をそれぞれ含む。トランシーバ302は、信号(例えばメッセージ)を送信するための送信機308、および信号を受信するための受信機310を含む。トランシーバ304は、信号を伝送するための送信機312、および信号を受信するための受信機314を含む。トランシーバ306は、信号を伝送するための送信機316、および信号を受信するための受信機318を含む。
ネットワーク・ノード110、アクセス・ポイント102、およびアクセス端末106は、本明細書で教示するようにノードおよびアクセス管理をプロビジョニングすることに関連して使用することができる、他の様々な構成要素も含む。例えば、ネットワーク・ノード110、アクセス・ポイント102、およびアクセス端末106は、本明細書で教示するように他のノードとの通信(例えばメッセージ/指示の送受信)を管理し、他の関連機能を提供するための通信コントローラ320、322、および324をそれぞれ含むことができる。ネットワーク・ノード110、アクセス・ポイント102、およびアクセス端末106は、本明細書で教示するようにノードをプロビジョニングし、他の関連機能を提供するためのプロビジョニング・コントローラ326、328、および330をそれぞれ含むことができる。ネットワーク・ノード110、アクセス・ポイント102、およびアクセス端末106は、本明細書で教示するようにアクセス管理を行い、他の関連機能を提供するためのアクセス・コントローラ332、334、および336をそれぞれ含むことができる。説明するために、図3では、すべてのノードがプロビジョニングおよびアクセス制御に関係する機能を有するものとして示す。ただし一部の実装形態では、これらの構成要素のうちの1つまたは複数を所与のノードにおいて使用しなくてもよい。この後に続く考察では、ネットワーク・ノードをプロビジョニングし、アクセス制御を行うためのいくつかの異なる方式を(例えば様々な図面に関連して)説明する。便宜上、これらの異なる方式では、ネットワーク・ノード110、アクセス・ポイント102、およびアクセス端末106は様々な機能を有するものとして参照することができ、様々な種類のノードを表すものとして参照することができる(例えば別の実装形態では、ネットワーク・ノード110はSRNC、MME、またはAAA等を表すことができる)。ただし、所与の実装形態では、ネットワーク・ノード110、アクセス・ポイント102、およびアクセス端末106を特定の方法で構成し得ることを理解すべきである。
再び図2を参照すると、ブロック202によって表されるように、システム内の各アクセス端末(例えばアクセス端末106)を、1つまたは複数のアクセス・ポイント(例えばアクセス・ポイント102)と通信できるようにするためにプロビジョニングすることができる。図3の例では、これらの操作は、例えばプロビジョニング・コントローラ326および330の操作によって実行され得る。
一部の態様では、事業者はアクセス端末106に固有の識別子を割り当てることができる。一部の実装形態では、この識別子は「NAI」(ネットワーク・アクセス識別子)または「MS ISDN」(移動局総合サービスデジタル網)番号を備える。あるいは、アクセス端末内にあるSIM、USIM、VSIMなどの加入者識別モジュールから、IMSI(国際移動体加入者識別情報)などの加入者識別情報を得ることもできる。ある場合には、この識別子は事業者ドメイン(例えばセルラ事業者によって提供されるネットワーク全体)内で固有であることが保証される。一部の実装形態では、そのような識別子は、アクセス端末106に関するセッション情報の一部とすることができる。例えばこの識別子は、アクセス端末106がセッションを作成するときに、アクセス端末106によりネットワーク・ノード110(例えばSRNC:セッション参照ネットワーク・コントローラ(Session Reference Network Controller))に送信されてよく、またはこの識別子は、セッションが作成されるや否や、「AAA」(認証、許可、および課金)エンティティからネットワーク・ノード110にプッシュされてよい。一部の実装形態では、例えば1つまたは複数のアクセス端末にサービスを提供するように、ユーザが自身の1つまたは複数の制限付きアクセス・ポイントを構成することができるように、この識別子はユーザにとってアクセス可能である。一部の実装形態では、アクセス端末に一時的識別子を割り当てることができる。例えば、ネットワークは、アクセス端末106に永続的識別子および一時的識別子を割り当て、それらの識別子をそのネットワーク内で維持することができる。さらに、そのネットワークは、アクセス端末106がアクセス・ポイントにアクセスするときに一時的識別子を使用することができるように、アクセス端末106にその一時的識別子を送信することができる。
アクセス端末106には、アクセス端末106がアクセスすることを許可されている各アクセス・ポイント(例えばアクセス・ポイント102)の識別情報をプロビジョニングすることもできる。以下により詳細に説明するように、これは、例えばアクセス端末106にアクセス・ポイントの識別子を送信すること(例えばプッシュモデル)、および/またはアクセス端末106がアクセスしようとするアクセス・ポイントを、アクセス端末106が選択できるようにすること(例えばプルモデル)を伴うことができる。したがって、アクセス端末106は、アクセス端末106が様々な無線カバレッジ・エリアを移動するときに参照し得る、許可されたアクセス・ポイントのリスト(例えばホワイト・リストや優先ユーザゾーンリスト)を保持することができる。
一部の実装形態では、アクセス端末106のユーザは、アクセス端末106がアクセス・ポイントにアクセスできるようにすることを望むかどうかを決定するように促されることがある。一部の実装形態では、アクセス端末106は、アクセス・ポイントへのアクセスを自動的に可能にすることができる。一部の実装形態では、アクセス端末106は、アクセスを自動的に可能にするか、またはアクセスを可能にするためにユーザプロンプトを必要とするかを、アクセス端末106における構成情報に基づいて決定することができる。一部の実装形態では、ユーザは1つもしくは複数のアクセス端末にアクセスすることを選択し、またはアクセスしないことを選択することができる。この場合、許可されたおよび/または拒否された1つもしくは複数のアクセス端末のリストを、アクセス端末106に保持することができる。このようにして、アクセス端末106は、そのリスト上のアクセス・ポイントにアクセスしようと試みることを避ける(例えば自動的に防ぐ)ことができる。
ブロック204によって表されるように、システム内の各制限付きアクセス・ポイント
(例えばアクセス・ポイント102)は、1つまたは複数のアクセス端末(例えばアクセス端末106)と通信できるようにするためにプロビジョニングすることができる。図3の例では、これらの操作は、例えばプロビジョニング・コントローラ326および328の操作によって実行され得る。
(例えばアクセス・ポイント102)は、1つまたは複数のアクセス端末(例えばアクセス端末106)と通信できるようにするためにプロビジョニングすることができる。図3の例では、これらの操作は、例えばプロビジョニング・コントローラ326および328の操作によって実行され得る。
例えば、アクセス・ポイント102、または1組のアクセス・ポイント(例えばアクセス・ポイント102および104)に固有の識別子を割り当てることができる。この固有の識別子は、システム内の個々のアクセス端末を識別するために割り当てられることがある固有の装置識別子とは異なる。以下により詳細に説明するように、そのような識別子は、例えば特別な種類の「NID」(ネットワーク識別子)、サブネット識別子、または同じ制限付き関連特性を有するアクセス端末群(例えばCSG)に割り当てられる識別子を備えることができる。ある場合には、ネットワークが自律的に固有の識別子を割り当てることができる。ある場合には、1つまたは複数のアクセス・ポイントが(例えば提案識別子を決定し、その提案識別子をネットワークに送信することにより)識別子を要求することができる。これらの場合では、ネットワークは、要求された識別子が他の1つまたは複数のアクセス・ポイントによって既に使用されているかどうかを判定することができる。要求された識別子が既に使用されている場合、ネットワークは、他の任意のアクセス・ポイントによって使用されていない別の識別子(例えば同様の識別子)を選択し、この識別子を1つまたは複数の要求側アクセス・ポイントに送信することができる。
アクセス・ポイント102には、アクセス・ポイント102にアクセスすることを許可された各アクセス端末(例えばアクセス端末106)に関連する1つまたは複数の識別子をプロビジョニングすることもできる。以下により詳細に説明するように、これは、例えばネットワークによって管理されるデータベース内にアクセス端末の識別子を記憶すること、および/またはアクセス・ポイント102におけるローカル・アクセス・リスト内にアクセス端末の識別子を記憶することを伴うことができる。
一部の実装形態では、所与の制限付きアクセス・ポイントのアクセス制御リストを、その制限付きアクセス・ポイントにおいて管理することができる。例えば、図13に関連して以下に論じるように、ユーザはアクセス端末(例えば携帯電話)を使用して、または制限付きアクセス・ポイントにおいてホストされた、パスワードで保護されたウェブページを使用して、自身のアクセス・ポイントを構成することができる。
あるいは一部の実装形態では、ネットワーク内の制限付きアクセス・ポイントごとのアクセス制御リストが、そのネットワーク(例えばコアネットワーク)において管理される。例えば、図4に関連して以下に論じるように、アクセス制御リストは、ネットワーク事業者がホストするウェブページにおいて管理することができる。アクセス制御リストをネットワークにおいて管理することは、一部の状況では1つまたは複数の利点を提供することができる。一部の態様では、この手法は、ポリシに関してのさらなる柔軟性を可能にすることができる。例えば、事業者は、所望の場合は制限付きアクセス・ポイントへのアクセスを制限することができ、事業者は同じ料金請求プラン内の(例えばアクセス端末に関する)記録を確認することができる。さらに、ネットワークは個々のアクセス・ポイントよりも信頼できる可能性がある。したがって、アクセス制御リストの信頼性を向上させることができる。また、制限付きアクセス・ポイントにアクセス制御リストを送信しないことがあるため、制限付きアクセス・ポイントへの直接インターフェース(例えばアプリケーションソフトウェア、USBポート等)を提供する必要がない可能性がある。さらに、集中型アクセス制御リストを使用することにより、共通の企業に属する複数の制限付きアクセス・ポイントを管理することがより容易になり得る。
制限付きアクセス・ポイントをプロビジョニングすると、その制限付きアクセス・ポイントは、自らの割り当てられた識別子を無線で公示することができる。例えばアクセス・ポイント102は、自らの識別子を自らのセクタパラメータの一部として、または他の何らかの適当な方法で同報通信することができる。
ブロック206によって表されるように、アクセス端末をプロビジョニングすると、そのアクセス端末は、近くのアクセス・ポイントによって同報通信される信号(例えばパイロット信号/ビーコン信号)があるかどうかをモニタすることができる。以下に詳細に論じるように、(例えばアクセス端末106がアクセス・ポイント102にアクセスすることを許可されたシナリオで)アクセス端末106がアクセス・ポイント102からの信号を識別する場合、アクセス端末106は、そのアクセス・ポイント102にアクセスすることを要求することができる。アクセス端末106によるアクセス可能なアクセス・ポイントの識別は、例えばアクセス・ポイント102に関連する識別子を、アクセス端末106が保持する許可されたアクセス・ポイントの信頼リスト338(例えばホワイト・リスト)と比較することであるとすることができる。図3の例では、これらのおよび他のアクセス関連操作は、例えばアクセス・コントローラ336の操作によって実行され得る。
ブロック208によって表されるように、アクセス・ポイント102および/または1つもしくは複数のネットワーク・ノード(例えばネットワーク・ノード110)は、アクセス端末106がアクセス・ポイント102にアクセスすることを許可するかどうかを決定することができる。このアクセス制御操作は、例えばアクセス端末106の識別情報を確認し、アクセス端末106の識別子を、アクセス・ポイント102が保持する許可されたアクセス端末のリスト(例えばローカル・アクセス・リスト340)および/またはネットワーク・ノード110が保持する許可されたアクセス端末のリスト(例えばネットワークデータベースアクセス・リスト342)と比較するものであるとすることができる。図3の例では、これらのおよび他のアクセス関連操作は、例えばアクセス・コントローラ334および/またはアクセス・コントローラ332の操作によって実行され得る。
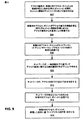
上記の概要を念頭に置き、プロビジョニングおよびアクセス制御に関係するさらなる詳細を図4−図13を参照して説明する。本明細書の教示に基づいて、これらの図面のうちの所与の図面に関連して記載する操作のうちの1つまたは複数を、これらの図面のうちの別の図面に記載の操作と組み合わせて使用できることを理解すべきである。便宜上、これらの操作を図1の構成要素に関して説明する。これらの操作は、ネットワーク内の他のノードにも適用できる可能性があることを理解すべきである。
最初に図4を参照すると、制限付きアクセス・ポイントをプロビジョニングすることに関係するいくつかの操作が論じられている。
ブロック402によって表されるように、ネットワーク・ノード110が、制限付きアクセス・ポイントの識別子(例えば固有の識別子)を割り当てる。ある場合には、この識別子は事業者ドメイン(例えばセルラ事業者によって提供されるネットワーク全体)内で固有であることが保証される。例えば、ネットワーク・エンティティは、割り当てられた任意の識別子の固有性を確実にするために使用される、識別子データベースを保持することができる。
この識別子は、様々な形をとることができる。一部の実装形態では、この識別子はネットワーク識別子(例えばフェムトネットワーク識別子「FNID」)を備える。一部の実装形態では、この識別子は「CSG ID」(限定加入者グループ識別子)を備えることができる。上述のように、(例えば同じ管理ドメインに関連する)1組の制限付きアクセス・ポイントが、共通の識別子(例えばCSG ID)を共有することができる。一部の実装形態では、1組のFNIDを共通のCSGに関連付けることができる。例えば、ある企業にCSGを割り当てることができ、その企業全体にわたる(例えば個別のビル内にある)様々なアクセス・ポイントに対して、異なるFNIDを割り当てることができる。一部の実装形態では、ユーザ可読(例えばテキストベース)とすることができる追加の識別子も使用することができる。
この固有の識別子は、様々な方法でプロビジョニングすることができる。例えばある場合には、ユーザが制限付きアクセス・ポイントを活動化するときに識別子が選択され、構成される。ここでは、この識別子は、事業者によって、購入の時点で、または他の何らかの方法で構成され得る。
ブロック404によって表されるように、アクセス・ポイント102(および妥当な場合、1組の定義されたアクセス・ポイントの中の他の任意のアクセス・ポイント)にアクセスすることを許可されたアクセス端末のリストが生成される。このアクセス・リストは、例えば本明細書で論じるようにアクセス端末の識別子を含むことができる。したがってそのような識別子は、個々のアクセス端末(例えばNAI、IMSI、もしくはMS ISDN)、または1組の1つもしくは複数のアクセス端末(例えば所与のCSGに関連する1つまたは複数のアクセス端末)を識別することができる。さらにこのアクセス・リストは、所与のアクセス端末に関連する許可(例えばアクセス条件)を指定することができる。
一部の実装形態では、このアクセス・リストは、(例えばコンピュータ、電話、または他の何らかの適当な装置によってアクセス可能な)ウェブサイト344を使用することによって管理することができる。このようにして、アクセス・ポイント102の所有者またはユーザは、このウェブサイトにアクセスして、アクセス・リスト内のアクセス端末エントリを追加し、削除し、または編集することができる。例えば、ホーム・アクセス端末またはゲストアクセス端末(例えばアクセス端末108)が、アクセス・ポイント102にアクセスできるようにするために、ユーザは、ウェブページを介してアクセス・リストにそのアクセス端末の永続的NAIを追加することができる。ここでは、様々な命名規則(例えば「Joeの電話」等のユーザ可読識別子など)を固有のアクセス端末識別子(例えばNAIやMS ISDN)に関連付けることができ、これらの識別子のうちの1つまたは複数を、そのウェブページに追加した後に、そのウェブページ上に表示することができる。
ブロック406によって表されるように、一部の実装形態では、このアクセス・リストはネットワーク事業者によってホストされる。例えば、事業者はアクセス・リストのウェブサイト用のサーバを保持することができる。このようにして、その事業者は、アクセス・リストに対する任意の修正(例えば他の事業者からのアクセス端末のエントリを拒否すること)を承認することができる。
ブロック408によって表されるように、次いでアクセス・リストの情報を、所与のアクセス・リストに関連するアクセス制御を実行する各アクセス・ポイントまたは他のネットワーク・ノードに送信することができる。例えば、サーバは、アクセス・リストの情報をアクセス・ポイント102に「プッシュ」することができ、またはアクセス・ポイント102は、アクセス・リストの情報をサーバから「プル」することができる。「プッシュ」モデルの一例として、アクセス・リストが事業者のウェブサイトから構成サーバに送信され、次いでその構成サーバがそのアクセス・リストをアクセス・ポイント102に送信することができる。別の例として、アクセス・リストを事業者のウェブサイトからインターネットを介して、アクセス・ポイント102上のアプリケーションソフトウェアに送信することができる。「プル」モデルの一例として、アクセス・ポイント102は、最新バージョンのアクセス・リストを受信するために構成サーバに問い合わせることができる。そのような問い合わせは、例えばアクセス・ポイント102が事業者のネットワークに接続する(例えば新たなIPSec接続をセットアップする)毎に行われ得る。したがって、アクセス・ポイント102がある期間にわたって「オフライン」になる場合、アクセス・ポイント102がネットワークに再接続するたびに、アクセス・ポイント102が最新バージョンのアクセス・リストを受信することを確実にすることができる。
アクセス・リストをアクセス・ポイント102以外の場所に保持することにより、アクセス・ポイント102はアクセス・リストを保持する負担から解放される。アクセス・ポイント102がオフラインのときでさえアクセス・リストを更新することができるため、この手法は、改善されたアクセス・リスト管理を実現することができる。さらに、そのような手法は、2つ以上のアクセス・ポイントに関連するアクセス・リストの管理を単純化することができる。例えば、単一のアクセス・リストを(例えば所与のCSGに関連する)1組のアクセス・ポイントについて定義することができる。この場合、それらのアクセス・ポイントは、それらのアクセス・ポイントのすべてにわたってアクセス・リストを管理(例えば更新)するために互いに協働する必要があるよりはむしろ、単一ソースからアクセス・リストを取得することができる。
集中型アクセス・リストを使用することは、一時的識別子を使用することを促進することもできる。例えば、アクセス・ポイント102は、所与のIPSecトンネルが確立される期間にわたり、所与の識別子を使用することができる。新たなIPSecトンネルが確立されると、アクセス・リストを別の1組の識別子で構成することができる。ここでは、その新たな1組の識別子は、前のバージョンのアクセス・リストと同じアクセス端末を識別してもしなくてもよい。
ブロック410によって表されるように、アクセス・ポイント102は、自らの識別子
(例えばFNIDやCSG ID)を無線で同報通信する。このようにして、アクセス・ポイント102のカバレッジ・エリアに入る任意のアクセス端末が、アクセス・ポイント102を識別し、アクセス・ポイント102にアクセスすることを許可されているかどうかを判定することができる。
(例えばFNIDやCSG ID)を無線で同報通信する。このようにして、アクセス・ポイント102のカバレッジ・エリアに入る任意のアクセス端末が、アクセス・ポイント102を識別し、アクセス・ポイント102にアクセスすることを許可されているかどうかを判定することができる。
次に図5および図6を参照すると、アクセス端末をプロビジョニングするために使用することができるいくつかの操作が記載されている。具体的には、これらの図面は、アクセス端末がアクセスすることを許可された1つまたは複数の制限付きアクセス・ポイントの識別情報をアクセス端末にプロビジョニングするための技法を記載する。
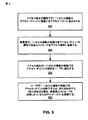
図5は、アクセス・リストの情報をアクセス端末に「プッシュ」する(すなわちプッシュモデル)ために実行することができるいくつかの操作を示す。この例では、(例えば上述のように)アクセス端末に固有の識別子が割り当てられていると仮定する。
ブロック502によって表されるように、ある時点において、アクセス端末は1つまたは複数のアクセス・ポイントにアクセスすることを許可されるものとして指定され得る。例えば、図4に関連して上述したように、1つまたは複数のアクセス・ポイントの所有者は、その1つまたは複数のアクセス・ポイントに関連するアクセス・リストに、ゲストアクセス端末を追加することができる。
ブロック504によって表されるように、事業者はそのアクセス端末に対して、そのアクセス端末があるアクセス・ポイントに、またはある1組のアクセス・ポイントにアクセスすることを現在許可されていることを指示するメッセージを送信する。このメッセージは、その1つまたは複数のアクセス・ポイントに関連する識別子(例えばFNIDやCSG ID)、ならびに適用可能であり得る任意の制限(例えばゲストアクセスの時間制限)を含むことができる。そのようなメッセージは、例えばアクセス端末108の識別子が、アクセス・ポイント102に関連するアクセス・リストに追加されるときに送信することができる。そのようなメッセージは、様々な方法で送信することもできる。例えばネットワークは、アクセス・ポイントの情報を伝えるために、SMSメッセージ、アプリケーションプロトコルメッセージ(例えばオープンモバイルアライアンスデバイス管理)、無線リンクメッセージ、ページ、または他の何らかの種類のメッセージ(例えば、アクセス・ポイント102にアクセスすることを望むかどうかをアクセス端末108に尋ねる問い合わせ)をアクセス端末に送信することができる。
ブロック506によって表されるように、次いでアクセス端末108は、アクセス端末108がその1つまたは複数のアクセス・ポイントにアクセスする資格があることを、アクセス端末108のユーザに知らせることができる。例えば、アクセス端末108は、その1つまたは複数のアクセス・ポイントの識別情報の指示を表示し、または他の何らかの形の指示を提供することができる。そのような指示は、例えば、その1つもしくは複数のアクセス・ポイントに割り当てられた識別子、またはその識別子に関連付けられている別名(例えば「Sueの家」等のユーザ可読識別子など)を備えることができる。
ブロック508によって表されるように、次いでユーザは、その1つまたは複数のアクセス・ポイントへの要求されたアクセスを、(例えばアクセス端末108上の入力装置を使用して)可能にするかどうか決定することができる。ユーザの決定に基づいて、アクセス端末108は、アクセス端末108がアクセスすることを許可された(例えば可能にされた)アクセス・ポイントについての、自らが保持するリスト(例えばホワイト・リスト)を更新することができる。以下に論じるように、アクセス端末108は、アクセス端末108がネットワーク全体にわたって移動するときに、どのアクセス・ポイントにアクセスできるのかを判定するために、このリストを使用することができる。ここでは、アクセス端末がこのリスト内のアクセス・ポイントのカバレッジ・エリアに入る場合に、ユーザはどんな追加のアクセス許可も提供する必要はない可能性があり、それはアクセス端末がこのアクセス・ポイントを自動的に「記憶」することができるためである。一部の実装形態では、ネットワーク事業者から承認を得た後にのみ、このホワイト・リストを更新することができる。
一部の実装形態では、アクセス端末108は、ユーザの決定を指示するメッセージを事業者に送信することができる。このようにして、所望の場合、その事業者はその1つまたは複数のアクセス・ポイントに関するアクセス・リストを修正することを選択することができる。
アクセス端末のユーザがアクセス・ポイントへのアクセスを受諾し、または拒否できるようにすることにより、アクセス・ポイントのユーザは、アクセス端末(例えば近隣のアクセス端末)が一方的にそのアクセス・ポイントにアクセスできるようにすることを妨げられ得る。したがって、アクセス端末のユーザは、自身の情報が無許可のアクセス・ポイントに送信されないことを保証され得る。
さらに、この「プッシュ」モデルは、アクセス・ポイントをアクセス端末のホワイト・リストに追加するために、そのアクセス端末がアクセス・ポイントの付近にあることを必要としない。さらに、そのアクセス端末がアクセス・リストに追加されたときにのみ、アクセス端末は「プッシュ」メッセージを受信することができるので、ユーザが誤ったアクセス・ポイント(例えばそのアクセス端末がアクセスすることを許可されていないアクセス・ポイント)を選択する可能性を低減することができる。
図6は、アクセス・リストの情報をアクセス端末に「プル」する(すなわちプルモデル)ために実行することができるいくつかの操作を示す。ここでも、アクセス端末に固有の識別子が割り当てられていると仮定する。
ブロック602によって表されるように、ある時点において、アクセス端末(例えばアクセス端末108)のユーザが、近くのアクセス・ポイントを求めて走査を開始する。そのために、アクセス端末108は、ユーザが(例えばメニューオプションを)制御して、アクセス・ポイントからのパイロット信号または他の信号があるかどうか、受信機318に1つまたは複数のチャネルをモニタさせる、入力装置を含むことができる。
ブロック604によって表されるように、アクセス端末108は、走査の結果検出された任意のアクセス・ポイントをユーザに知らせる。例えば、アクセス端末108は、検出された1つまたは複数のアクセス・ポイントの識別情報の指示を表示し、または他の何らかの形の指示を提供することができる。ここでも、そのような指示は、その1つもしくは複数のアクセス・ポイントに割り当てられた識別子、別名、または他の何らかの適当な情報を備えることができる。
ブロック606によって表されるように、ユーザは、検出された1つまたは複数のアクセス・ポイントへのアクセスを可能にすることを選択することができる。例えば、ユーザはアクセス端末108上の入力装置を制御して、アクセス端末108によって表示される1つまたは複数のアクセス・ポイントを選択することができる。
所望の場合、次いでアクセス端末が、その選択されたアクセス・ポイントにアクセスしようと試みる。以下に論じるように、ユーザが誤ったアクセス・ポイント(例えばそのアクセス端末がアクセスすることを許可されていないアクセス・ポイント)を選択する場合、そのアクセス・ポイントはアクセスを拒否することができる。次いでそのアクセス・ポイントは、(例えば、このアクセス拒否が将来再び起きるのを防ぐために)この情報をそのアクセス端末に中継することができる。
ブロック608によって表されるように、一部の実装形態では、ユーザの決定に基づいて、アクセス端末108は、アクセス端末108がアクセスすることを許可されたアクセス・ポイントについての、自らが保持するリスト(例えばホワイト・リスト)を更新することができる。このようにして、アクセス端末108は選択されたアクセス・ポイントを「記憶」することができ、そのため、このアクセス・ポイントを将来訪れる場合にはユーザ入力は必要とされない(例えばユーザが別の走査を開始することを必要とせずに、アクセス端末108はそのアクセス・ポイントに接続することができる)。
ブロック610によって表されるように、一部の実装形態では、アクセス端末108が、条件(例えば従量課金:pay−per−use)に基づいてアクセス・ポイントにアクセスできるようにするために、「プル」モデルを使用することができる。例えば、(例えばホテルや他の企業などの共通の所有者に属する)いくつかのアクセス・ポイントがすべて、同じ固有の識別子(例えばFNIDやCSG ID)を公示することができる。アクセス端末がこれらのアクセス・ポイントのうちの1つの近くにあり、アクセス端末108のユーザが走査を開始する場合、そのユーザはこれらのアクセス・ポイントのうちの1つ(例えばアクセス・ポイント102)に接続することを選択することができる。アクセス端末108がアクセス・ポイント102に接続しようと試みる場合、アクセス・ポイント102は、アクセス端末108がアクセスを許可されているかどうかを確かめるために、自らのローカル・アクセス制御リストを確認しなくてよいが、代わりにアクセス端末108が初期接続を行えるようにすることができる。ただしこの初期接続は、ユーザをウェブページに転送するものであるとすることができ、それによりアクセス端末108は特定の条件が満たされる(例えば支払いが行われる)場合にのみ、アクセス・ポイント102からサービスを受信することができる。このモデルを使用することにより、(特定の指定されたアクセス端末とは対照的に)任意のアクセス端末が、関連する1組のアクセス・ポイントにアクセスすることができる。
上述のように、アクセス・ポイントおよび/またはネットワーク・ノードは、所与のアクセス端末がそのアクセス・ポイントにアクセスすることを許可されるかどうかを制御することができる。一部の実装形態では、所与の制限付きアクセス・ポイントに関するアクセス制御を、その制限付きアクセス・ポイントにおいて管理することができる。一部の実装形態では、所与の制限付きアクセス・ポイントに関するアクセス制御を、(例えばネットワーク・ノード内に実装される)集中型アクセス制御マネージャの支援を得て、その制限付きアクセス・ポイントにおいて管理することができる。図7−図11は、そのようなアクセスを制御するために使用することができるいくつかの技法を示す。
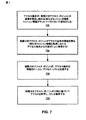
最初に図7を参照すると、アクセス・ポイントが自らに対するアクセスを制御するシナリオに関係する、いくつかの操作が示されている。一部の態様では、このアクセス・ポイントが付与するアクセスは、条件付きとすることができる。例えば、このアクセス・ポイントが特定のサービスに対してアクセスを付与すべきではないと判定する場合、要求されたアクセスは一方的に拒否され得る。しかし、このアクセス・ポイントが所与のサービスに対してアクセスを付与すべきであると判定する場合、このアクセス・ポイントは、アクセスを許可すべきであるかどうかを確認するための要求をネットワークに送信することができる。
一部の実装形態では、アクセス・ポイントは、ローカルサービスへのアクセスを制御(例えば一方的に制御)することができる。例えば、アクセス端末は、そのアクセス・ポイントに関連するローカル・ネットワーク上で提供されるサービスにアクセスしようと試みることができる。そのようなサービスには、例えば、(例えば音声、映像、データ、または他のコンテンツにアクセスするための)ローカルサーバへのアクセスや、プリンタへのアクセスなどが含まれ得る。
図7のブロック702によって表されるように、ある時点において、アクセス端末(例えばアクセス端末108)が、制限付きアクセス・ポイント(例えばアクセス・ポイント102)との通信を確立し始める。この操作に関連して、アクセス端末108は、アクセス・ポイント102に対してセッションを開く(またはルートする)ことを試みることができる。さらに、関連するセッション情報をネットワークにおいて(例えばネットワーク・ノード110において)記憶することができる。アクセス・ポイント102がアクセス端末108の識別情報を確認することを助けるために、ある場合には、アクセス端末108の識別子は(例えばアクセス・ポイントに対するコンテキスト情報に含まれる)セッション情報の一部とすることができる。この識別子は、例えば本明細書で論じるように永続的識別子(例えばNAI)を備えることができる。
ブロック704によって表されるように、アクセス・ポイント102は、アクセス端末108の識別情報を確認するための情報を得ることができる。例えばある場合には、アクセス・ポイント102は、識別子(例えば一時的識別子)または他の適当な情報を、(例えば無線で)アクセス端末108から直接受信することができる。ある場合には、アクセス・ポイント102は、アクセス端末の識別子(例えば一時的識別子または永続的識別子)を含む上述のセッション情報を、ネットワークから(例えばSRNCから)取得することができる。有利には、この後者のシナリオでは、識別子(例えば永続的NAI)を無線で伝送することを避けることができる。
一時的識別子(例えば一時的NAI)を使用する場合では、アクセス・ポイント102はネットワークと協働して、識別子の有効性を確実にすることができる。例えば一部の実装形態では、アクセス・ポイント102は、識別子を認証するAAAエンティティに一時的識別子を送信する。一部の実装形態では、アクセス・ポイント102は、一時的識別子をネットワークに送信し、それに応答して関連する永続的識別子を受信する。この場合、アクセス・ポイント102は、アクセス端末108を認証するためにその永続的識別子を使用することができる。
ブロック706によって表されるように、アクセス・ポイント102は、アクセス端末の情報(例えば一時的識別子または永続的識別子)を、(例えば図3のローカル・アクセス・リスト340によって表される)アクセス・ポイント102のローカル・アクセス・リスト内の情報と比較する。上記で論じたように、このローカル・アクセス・リストは、アクセス端末108に関連する固有の識別子(例えばNAI、CSG ID等)を含むように構成することができる。 ブロック708によって表されるように、次いでアクセス・ポイント102は、ブロック706での比較に基づいて、要求されたアクセスを許可するか、または拒否することができる。ここでは、アクセス・ポイント102は、アクセス端末108に拒否メッセージを送信することができ、かつ/またはアクセス・ポイント102は、(例えばローカルマクロ・アクセス・ポイントを識別する転送メッセージを送信することにより)アクセス端末108を別のアクセス・ポイントに転送することができる。
以下に説明するように、一部の実装形態では、アクセス端末102はネットワークと協働して、アクセス端末108を認証することができる。例えば、そのアクセス端末の識別子がローカル・アクセス・リスト内にない場合、アクセス・ポイント102は、制限付きアクセス・ポイントに対する認証等を行うAAAエンティティ(例えば独立型エンティティとして、または対応する機能を従来のネットワークAAAエンティティに組み込むことによって実装される、例えばフェムトAAA)などのネットワーク・ノードに要求を送信することができる。ここでは、ネットワーク・ノードは、ネットワーク・ノードがアクセス端末108を(例えば上記で論じたのと同様の方法で)認証するために使用する、アクセス・ポイント102に関するアクセス制御リストを保持することができる。さらに、妥当な場合、このネットワーク・ノードは別のネットワーク・ノード(例えばアクセス端末108に関するAAAエンティティ)と協働して、アクセス端末108がアクセス・ポイント102に送信した識別子から、アクセス端末108に関連する永続的識別子を得ることができる。次いで、アクセス・ポイント102は、アクセス端末108がアクセス・ポイント102にアクセスすることを許可されるかどうかを指示する、ネットワーク・ノードから受信する応答に基づいて、要求されたアクセスを許可するか、または拒否することができる。本明細書の教示に基づいて、アクセス制御機能は様々な実装形態で、アクセス・ポイントにおいて、またはゲートウェイ、「MSC」(移動体交換局)、「SGSN」
(サービングGPRSサポートノード)、「PDSN」(パケットデータ・サービングノード)、MMEなどの他のネットワーク・エンティティにおいて実行することができる。
(サービングGPRSサポートノード)、「PDSN」(パケットデータ・サービングノード)、MMEなどの他のネットワーク・エンティティにおいて実行することができる。
次に図8を参照すると、アクセス端末からのアクセス要求を付与するかどうかをアクセス・ポイントが判定できるようにするために、ネットワークがアクセス端末識別子のリスト(例えばアクセス・ポイントのアクセス・リスト)をアクセス・ポイントに送信するシナリオに関係する、いくつかの操作が示されている。この例では、ブロック802および804の操作は、上述のブロック702および704の操作と同様のものとすることができる。しかしこのシナリオでは、アクセス・ポイント102がある場合にはセッション情報を取得しないことがある。
ブロック806によって表されるように、アクセス・ポイント102は、アクセス端末108を認証するための要求をネットワーク(例えばネットワーク・ノード110)に送信する。アクセス・ポイント102が(例えばMS ISDN、CSG ID、NAIなど、アクセス端末の識別子情報を含む)セッション情報を得ている場合、アクセス・ポイント102は、(例えば要求メッセージに含まれる)要求とともに、この情報をネットワーク・ノード110に送信することができる。一部の実装形態では、この操作は、アクセス端末識別子のリストを求める要求であるとすることができる。実際には、アクセス・ポイント102は、このリストを様々な時点で(例えばアクセス・ポイントが電源投入されまたはネットワークに接続するたびに、アクセス端末がアクセス・ポイントにアクセスしようと試みるたびに、周期的に、等)要求することができる。
ブロック808によって表されるように、ネットワーク・ノード110が、アクセス端末108に関連する識別子を得る。この識別子は、例えばそのアクセス端末に関連する1つまたは複数のアクセスグループを指示する識別子のリストを備えることができる。例えばこの識別子は、アクセス端末108がそのメンバーである限定加入者グループのリスト、アクセス・ポイント102にアクセスすることを許可されたアクセス端末のリスト(例えばアクセス・ポイント102のアクセス・リスト)、またはアクセス端末108がアクセスすることができるアクセス・ポイントの識別子のリストを備えることができる。ネットワーク・ノード110が識別子を求めることは、例えば別のネットワーク・ノード(例えばHSS)から識別子を受信すること、またはローカルデータベースから識別子を得ることを備えることができる。一部の実装形態では、識別子を求めることは、(例えば受信した一時的識別子に基づいて)本明細書で論じたように永続的識別子を求めることであるとすることができる。ネットワーク・ノード110は、ブロック808で得た1つまたは複数の識別子を、ブロック810で、アクセス・ポイント102に送信する。
ブロック812によって表されるように、次いでアクセス・ポイント102は、受信した1つまたは複数の識別子に基づいて、要求されたアクセスを許可するか、または拒否するか判定することができる。例えば、このアクセス・ポイントは、アクセス端末108が属する組を指示する、受信した識別子(例えばCSG ID)を、アクセス・ポイント102が属する組を指示する、アクセス・ポイント102のローカル・アクセス・リスト内の情報(例えばCSG ID)と比較することができる。次いでアクセス・ポイント102は、この比較に基づいて、要求されたアクセスを許可するか、または拒否することができる。
次に図9を参照すると、ネットワークがアクセス・ポイントへのアクセスを制御するシナリオに関係する、いくつかの操作が示されている。この例では、ブロック902、904、および906の操作は、上述のブロック802、804、および806の操作と同様のものとすることができる。ここでも、アクセス・ポイント102がある場合にはセッション情報を取得しないことがある。さらに、ある場合には、アクセス・ポイント102は、認証操作で使用するために、自らのローカル・アクセス・リストをネットワークに送信することができる。
ブロック908によって表されるように、1つまたは複数のノード(例えばアクセス端末)を識別するために一時的識別子を使用する実装形態では、ネットワーク・ノード110(例えばフェムトAAA)は、アクセス端末108に関連する一時的識別子に基づいて、アクセス端末108に関連する永続的識別子を求めることができる。例えばアクセス・ポイント102は、(例えばブロック902で)アクセス端末からまたは(例えばブロック904で)セッション情報から、一時的識別子を得ている可能性がある。そのような場合、ブロック906で、アクセス・ポイント102は、アクセス端末102の識別子(例えばFNID)とともに、アクセス端末108に関する一時的識別子(例えば一時的NAI)を、要求と併せてネットワーク・ノード110に送信することができる。図7に関連して上述したように、次いで、ネットワーク・ノード110は別のネットワーク・ノードと協働して、その一時的識別子からアクセス端末108の永続的識別子を得ることができる。
ブロック910によって表されるように、ネットワーク・ノード110は、アクセス端末108がアクセス・ポイント102にアクセスすることを許可するどうかを判定する。例えば、ネットワーク・ノード110は、アクセス端末108の識別子(例えばNAI、CSG ID等)を、アクセス・ポイント102のアクセス・リストと比較することができる。ここでは、そのアクセス・リストは、アクセス・ポイント102から得られるローカルリストとすることができ、または(例えば上述のようにウェブサーバから得られる情報に基づいて)ネットワークが保持するアクセス・リストとすることができる。次いでネットワーク・ノード110は、この比較に基づいて、要求されたアクセスを許可するかそれとも拒否するか判定することができる。 ブロック912によって表されるように、ネットワーク・ノード110は、この判定についての指示をアクセス・ポイント102に送信する。次いでアクセス・ポイント102は、その受信した指示に基づいて、要求されたアクセスを許可するか、または拒否することができる(ブロック914)。有利には、これらのような実装形態では、アクセス・ポイント102は、アクセス・ポイント102にアクセスするアクセス端末の実際の識別情報を知っている必要はない。さらに、アクセス・ポイント102に関するアクセス制御リストを、アクセス・ポイント102に送信する必要はない。そのような実装形態では、アクセス制御は、アクセス・ポイントにとって透過的なネットワーク・ノード内で完全に行われる。
ネットワーク内のアクセス端末識別子を管理するために、様々な技法を使用することができる。上述のように、アクセス・ポイントは、アクセス端末が使用する有効な識別子(例えばNAI)を記憶することができる。一部の実装形態では、この識別子は定義した期間にわたって有効であり続けることができる。ここでは、その期間のうちにアクセス端末がアクセス・ポイントを再訪する(すなわちそのアクセス端末が、この期間中同じ識別子を有する)場合、ネットワーク(例えばフェムトAAA)から許可を得ることなく、そのアクセス・ポイントはそのアクセス端末を受諾することができる。一部の実装形態では、アクセス端末に対して一時的識別子を使用するか、または永続的識別子を使用するかを事業者が選択することができる。永続的識別子を使用する場合、アクセス・ポイントが独立にアクセス端末を認証できるように、その永続的識別子はアクセス・ポイントに(例えばローカル・アクセス・リスト340内に)記憶することができる。一時的識別子を使用する場合、ローカル・アクセス・リスト340内に記憶された識別子を検証するために、アクセス・ポイントがネットワーク(例えばフェムトAAA)に確認する周波数を事業者は制御することができる。
図10は、「LTE」(ロングターム・エボリューション)または他の同様の技術を利用する実装形態で実行することができるアクセス制御操作の一例を示す。この例では、ネットワーク(例えば無線アクセスネットワークとは対照的にコアネットワーク)が、アクセス端末がアクセス・ポイントにアクセスすることを許可されるかどうかを制御する。さらに、アクセス端末およびアクセス・ポイントにCSG加入情報(例えばマッチング情報)をプロビジョニングし、(例えばアイドルモードまたはアクティブモードに関する)アクセス制御を実施し、アクセス・ポイントまたはアクセス端末のプロビジョニングを修正し、アクセス端末が電源投入、トレッキング・エリア更新、およびハンドオーバなどの操作を実行するときにCSGリストを実施するための技法を記載する。
ネットワーク(例えば「HSS」(ホーム加入サーバ)やCSG加入サーバ)は、そのネットワーク内のアクセス端末および制限付きアクセス・ポイントに関するCSG加入情報を保持することができる。上記で説明したのと同様の方法で、事業者は、ユーザが自身の1つまたは複数の制限付きアクセス・ポイントに関するCSG加入情報を管理できるようにする、ウェブサーバを提供することができる。例えば、ユーザはウェブサイトを使用して、自身の加入情報(例えばMS ISDN)を修正することができる。次いで、ネットワークはユーザが行った修正(例えばアクセス端末エントリ)を承認することができ、ウェブサーバは加入情報をネットワーク(例えばHSS)に送信することができる。ここでは、MS ISDNはIMSIに変換することができる。次いでネットワークは、CSG情報(例えば固有のCSG識別子)を、対応する1つまたは複数の制限付きアクセス・ポイントに送信することができる。さらに、ネットワークは、関連するアクセス端末がMMEに登録される場合に、そのMMEにCSG加入情報を送信することができる。
また上述のように、アクセス端末の(例えば固有のCSG IDのリストを用いた)プロビジョニングは、そのアクセス端末の所有者が承認することができる。さらに、このアクセス端末のプロビジョニングは、事業者が承認することもできる。ここでは、所与のCSG IDを、1組の少なくとも1つの制限付きアクセス・ポイントから少なくとも1つのサービスを受信することを許可された、1組の1つまたは複数のアクセス端末に関連付けることができる。つまり、この1組のアクセス端末と1組のアクセス・ポイントとがすべて、共通のCSG IDに関連付けられる。さらに所与のアクセス端末またはアクセス・ポイントを、複数のCSGに関連付けることができることも理解すべきである。一部の態様では、ネットワーク(例えばHSS)が、アクセス端末の識別子と加入されたCSG
IDとの間のマッピングを指示する情報を保持することができる。さらに、HSSはMMEに接続されているため、所望の場合、MMEはCSG情報を取得し、取得したCSG情報を制限付きアクセス・ポイントに中継することができる。
IDとの間のマッピングを指示する情報を保持することができる。さらに、HSSはMMEに接続されているため、所望の場合、MMEはCSG情報を取得し、取得したCSG情報を制限付きアクセス・ポイントに中継することができる。
ここでも、アクセス端末のプロビジョニングは、「プッシュモデル」または「プルモデル」を伴うことができる。例えば前者の場合、ネットワーク(例えばネットワーク・ノード)は、新たな加入についてアクセス端末に知らせるために、そのアクセス端末に(例えば1つまたは複数のCSG IDを指示する)SMSメッセージを送信し、ユーザはその加入を受諾するか、または拒否することができる。後者の場合、ユーザはマニュアル走査を開始し、アクセス端末が近くのアクセス・ポイント(例えばユーザ可読のCSG IDや、他の種類のアクセス・ポイント識別子)のリストを表示することができ、それにより、所望の場合、ユーザはそのリストから1つまたは複数のエントリを選択することができる。
図10のブロック1002によって表されるように、ある時点において、アクセス端末が制限付きアクセス・ポイントにアクセスし始める。例えば、アクセス端末108が、自らがアクセス・ポイント102の付近(例えばアクセス・ポイント102が、アクセス端末108にも関連するCSG IDを公示する場所)にあると判定するとき、アクセス端末108は、登録要求または他の適当なメッセージをアクセス・ポイント102に送信することができる。
ブロック1004によって表されるように、アクセス・ポイント102が、アクセス端末108を認証するための要求を、ネットワーク(例えば1つまたは複数のネットワーク・ノード110)に送信する。ここでは、1つまたは複数のネットワーク・ノード110は、「MME」(移動管理エンティティ)または他の何らかの適当な1つまたは複数のネットワーク・エンティティを備えることができる。アクセス・ポイント102は、この(例えば要求メッセージに含まれる)要求とともに、識別子(例えばアクセス・ポイント102に関連するCSG ID)もネットワーク・ノード110に送信することができる。さらに、この要求は(例えばブロック1002で)アクセス端末108から受信される情報を含むことができる。
ブロック1006によって表されるように、ネットワーク・ノード110が、(例えばアクセス端末108の前のMMEから、またはHSSから)アクセス端末108に関連するコンテキスト情報を得る。このコンテキスト情報は、例えばアクセス端末108に関連する1組の識別子を含むことができる。例えばこのコンテキスト情報は、アクセス端末108に関連するすべてのCSG IDのリストを含むことができる。一部の実装形態では、ネットワーク・ノード110は、ネットワーク・ノード110の制限付きアクセス・ポイントのそれぞれに関する、独自のCSG IDのリストを保持することができる。この場合ネットワーク・ノード110は、ウェブサーバにおいてエントリが変更されるたびに自らのリストを更新することができる。
ブロック1008によって表されるように、ネットワーク・ノード110は、アクセス端末108がアクセス・ポイント102にアクセスすることを許可されているかどうかを判定する。例えば、ネットワーク・ノード110は、(例えばアクセス・ポイント102が属するCSGを指示する)アクセス・ポイント102の識別子が、(例えばアクセス端末108が属するCSGのすべてを指示する)アクセス端末108に関連する識別子のリスト上にあるかどうかを判定する。
ブロック1008のこの判定は、様々なネットワーク・ノードにおいて行うことができる。例えば一部の実装形態では、この判定は、アクセス・ポイント102およびアクセス端末108に関連する識別子を取得しかつ/または保持するMMEにおいて行うことができる。
一部の実装形態では、この判定は、HSSなどの別のネットワーク・ノードにおいて行うことができる。例えばMMEは、アクセス端末108がアクセス・ポイント102にアクセスすることを許可されているかどうかを判定するための要求を、HSSに送信することができる。そのような要求とともに、ある場合には、MMEは情報(例えばIMSIやCSG IDなどの識別子)をHSSに送信することができる。またある場合には、HSSは独力でそのような情報を取得し、保持することができる。アクセスが許可されているかどうかを判定した後、HSSは対応する応答をMMEに送り返す。
ブロック1010によって表されるように、MMEは、自らの判定に基づく、または別のネットワーク・ノード(例えばHSS)の判定に基づく応答を、アクセス・ポイント102に送信する。この応答に基づいて、アクセス・ポイント102は、アクセス・ポイント108によるアクセスを許可するか、または拒否することができる。
図11は、ハンドオーバ操作に関連して使用することができる操作を示す。例えばアクセス端末108は、最初はアクセス・ポイント104によって供給され、後の時点でアクセス・ポイント102にハンドオーバされ、その後はそのノードによって供給され得る。
ブロック1102によって表されるように、ネットワーク(例えばHSS)は、システム内のアクセス端末ごとのコンテキスト情報を保持することができる。上述のように、このコンテキスト情報は、アクセス端末108が属するアクセスの組(例えばCSG)のすべてを指示するリスト(例えばホワイト・リスト)を含むことができる。
ブロック1104によって表されるように、ネットワーク(例えばMME)が所与のアクセス端末に関するコンテキストを取り出し、そのアクセス端末が制限付きアクセス・ポイントにおいてアクティブになるときに、その制限付きアクセス・ポイントにそのコンテキストを提供する。図3の例を参照すると、アクセス・ポイント104においてアクセス端末108がアクティブになる(例えば電源を入れられる)と、ネットワーク・ノード110は、アクセス端末108に関するコンテキスト情報をアクセス・ポイント104に送信することができる。このようにして、アクセス端末108は、最初はアクセス・ポイント104によって供給され得る。
ブロック1106によって表されるように、ある時点において、アクセス端末108をアクセス・ポイント102にハンドオーバすることができる。例えば、アクセス端末108がアクセス・ポイント104から遠ざかる場合、アクセス端末108からの測定報告は、アクセス・ポイント102から受信されている信号の信号強度が、アクセス・ポイント104から受信される信号の信号強度よりも現在は強いことを指示し得る。この場合、ネットワークは、アクセス・ポイント104からアクセス・ポイント102へのハンドオーバを開始することができる。
ブロック1106および1108によって表されるように、このハンドオーバとともに、アクセス・ポイント104(すなわちソースアクセス・ポイント)は、ターゲット・アクセス・ポイント(すなわちアクセス・ポイント102)に関連する識別子、例えばCSG IDなどを受信することができる。例えば、この情報はアクセス端末108から受信することができる。次いでアクセス・ポイント104は、この識別子に基づいて、アクセス端末108がアクセス・ポイント102にアクセスすることを許可されているかどうかを判定することができる。例えばアクセス・ポイント104は、その識別子を、アクセス端末108がアクセスすることを許可されたアクセス・ポイントを指定するリスト(例えばアクセス端末108に関するコンテキスト情報からのCSG IDリストなどのホワイト・リスト)と比較することができる。
ブロック1110によって表されるように、アクセス端末108がアクセス・ポイント102にアクセスすることを許可されていない(例えばアクセス・ポイント102のCSG IDが、アクセス端末108のCSG IDリスト内にない)場合、このハンドオーバ操作を実行することはできない。例えばアクセス・ポイント102は、ハンドオーバ操作を終了するためのメッセージを、ネットワーク・ノード110に送信することができる。それに加え、またあるいは、アクセス・ポイント102は、(例えば上述のように)アクセス・ポイント108に拒否メッセージおよび/または転送メッセージを送信することができる。
ブロック1112によって表されるように、アクセス端末108がアクセス・ポイント102にアクセスすることを許可されている(例えばアクセス・ポイント102のCSG
IDが、アクセス端末108のCSG IDリスト内にある)場合、このハンドオーバ操作を続行することができる。よって、ネットワーク(例えばMME)はアクセス端末108に関するコンテキスト情報をアクセス・ポイント102に送信することができ、またはアクセス・ポイント102はこの情報をアクセス・ポイント104から受信することができる。
IDが、アクセス端末108のCSG IDリスト内にある)場合、このハンドオーバ操作を続行することができる。よって、ネットワーク(例えばMME)はアクセス端末108に関するコンテキスト情報をアクセス・ポイント102に送信することができ、またはアクセス・ポイント102はこの情報をアクセス・ポイント104から受信することができる。
ブロック1114によって表されるように、アクセス・ポイント102は、アクセス端末108がアクセス・ポイント102にアクセスすることを許可されているかどうかを判定することができる。例えば、上記で論じたのと同様の方法で、アクセス・ポイント102は自らの識別子(例えばCSG ID)を、アクセス端末108がアクセスすることを許可されたアクセス・ポイントを指定するリスト(例えばアクセス端末108に関するコンテキスト情報からのCSG IDリスト)と比較することができる。
ブロック1116によって表されるように、一部の実装形態ではアクセス・ポイント102は、ハンドオーバを行うべきかどうかを確認するための要求を(例えば経路切替要求とともに)ネットワーク(例えばMME)に送信することができる。例えば上述のように、アクセス・ポイント102は、アクセス端末108がアクセス・ポイント102にアクセスすることを許可すべきかどうかを判定するための(例えばアクセス端末108に関連する識別子、およびそのアクセス・ポイントに関するCSG IDを必要に応じてオプションで含む)要求を、ネットワーク・ノード110に送信することができる。
事前にハンドオーバを準備することなく、(例えば無線リンク障害中に)アクセス端末がターゲット・アクセス・ポイントにアクセスする必要がある状況では、ターゲット・アクセス・ポイントが、そのアクセス端末のコンテキストをソースアクセス・ポイントから取り出すことができる。上述のように、このコンテキストはアクセス端末のCSGリストを含む。こうして、そのターゲット・アクセス・ポイントは、アクセス端末がそのターゲット・アクセス・ポイントにアクセスすることを許可されているかどうかを判定することができる。 ブロック1118によって表されるように、ブロック1114(およびオプションでブロック1116)での判定に基づいて、ハンドオフは許可されるか、または拒否される。ハンドオーバが許可される場合、その後はアクセス・ポイント102がアクセス端末108のサービングアクセス・ポイントになる。逆にハンドオーバが許可されない場合、(例えばブロック1110に関連して上述したように)ハンドオーバを終了することができる。
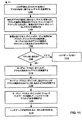
次に図12を参照すると、一部の実装形態ではアクセス端末をプロビジョニングするために、制限付きアクセス・ポイントを使用することができる。例示目的として、以下に続く例は、アクセス端末に「PRL」(優先ローミング・リスト)をプロビジョニングする
(例えば構成する)例について説明する。ただし、本明細書の教示に基づいて、アクセス端末に他の種類の情報をプロビジョニングすることができることも理解すべきである。
(例えば構成する)例について説明する。ただし、本明細書の教示に基づいて、アクセス端末に他の種類の情報をプロビジョニングすることができることも理解すべきである。
ブロック1202によって表されるように、ネットワーク内のアクセス端末(例えば制限付きアクセス・ポイントにアクセスすることができる任意のアクセス端末)は、最初は省略時PRL(例えばこのリストは省略時構成を備えまたは指定する)で構成され得る。例えばアクセス端末106は、ユーザがアクセス端末106を購入するときに、ネットワーク事業者によって構成され得る。そのようなPRLは、例えばネットワーク内に導入され得る任意の制限付きアクセス・ポイントの最初の取得に関する省略時「SID」(システム識別子)、省略時「NID」(ネットワーク識別子)、および省略時周波数を指定することができる。ここでは、上記のアクセス端末のすべてが省略時PRLで構成され得る。このようにして各アクセス端末は、プロビジョニング操作のために制限付きアクセス・ポイントを探索し、アクセスすることができる。一部の態様では、この省略時PRLの情報(例えばSIDおよび/またはNID)は、最も高い優先順位に関連する1つまたは複数のアクセス・ポイントに対応することができる。例えば、アクセス端末は、1つまたは複数の指定された優先アクセス・ポイント(例えばホーム・アクセス・ポイント)がないかどうかを検索する(例えば最初に検索する)ように構成することができる。
一部の態様では、制限付きアクセス・ポイント関連の操作のために、省略時PRLのパラメータを確保しておくことができる。例えば、ネットワーク事業者は、制限付きアクセス・ポイントのために省略時SIDを確保しておくことができる。そのようなSIDを使用することにより、制限付きアクセス・ポイントにアクセスするように構成されていないアクセス端末(例えばマクロネットワーク上で使用するためにのみ構成されるアクセス端末)が、制限付きアクセス・ポイントに登録しようと試みることを防ぐことができる。さらに、制限付きアクセス・ポイント関連の初期化手順のために、省略時NIDを確保しておくことができる。また、プロビジョニング手順に関するビーコンを伝送するためにネットワーク内の制限付きアクセス・ポイントが使用すべき同一周波数として、省略時周波数を定義することができる。ある場合にはこの省略時周波数は、マクロ・アクセス・ポイントの動作周波数または制限付きアクセス・ポイントの動作周波数と同じとすることができる。
この省略時PRLは、マクロシステムの選択に関する情報も含むことができる。例えばこの省略時PRLは、ネットワーク内のマクロ・アクセス・ポイントにアクセスするために使用することができる、識別子および周波数を含むことができる。
ブロック1204によって表されるように、システム内の制限付きアクセス・ポイント
(例えばアクセス・ポイント102)は、ブートストラップ・ビーコンを伝送するように構成される。一部の態様では、このブートストラップ・ビーコンは、アクセス・ポイント102によって提供されるプロビジョニングとともに使用される一時的ビーコンを備えることができる。ここでは、このブートストラップ・ビーコンは、上述の汎用PRLパラメータ(generic PRL parameters)に基づいて同報通信することができる(例えばそのビーコンは省略時構成を備えまたは指定することができる)。例えばこのブートストラップ・ビーコン(例えば省略時ビーコン)は、省略時周波数で伝送することができ、(例えばオーバーヘッドメッセージ内で送信される)省略時SIDおよび省略時NIDを含むことができる。
(例えばアクセス・ポイント102)は、ブートストラップ・ビーコンを伝送するように構成される。一部の態様では、このブートストラップ・ビーコンは、アクセス・ポイント102によって提供されるプロビジョニングとともに使用される一時的ビーコンを備えることができる。ここでは、このブートストラップ・ビーコンは、上述の汎用PRLパラメータ(generic PRL parameters)に基づいて同報通信することができる(例えばそのビーコンは省略時構成を備えまたは指定することができる)。例えばこのブートストラップ・ビーコン(例えば省略時ビーコン)は、省略時周波数で伝送することができ、(例えばオーバーヘッドメッセージ内で送信される)省略時SIDおよび省略時NIDを含むことができる。
このブートストラップ・ビーコンは、(例えばアクセス・ポイントが、通常運転モードなどの非初期化運転モードで構成される場合に)アクセス・ポイントが通常運転する間のビーコン伝送電力よりもはるかに低い、非常に低い電力レベルで伝送することができる。例えば、このブートストラップ・ビーコンの伝送電力は、1メートル以下程度のブートストラップ・ビーコンのカバレッジ範囲(例えば半径)をもたらすことができる。
一部の実装形態では、アクセス・ポイント102は、このアクセス・ポイントがプロビジョニング(例えば構成または初期化)モードにあるときに、ブートストラップ・ビーコンを伝送することができる。一部の実装形態では、ユーザが最初にアクセス端末106をプロビジョニングしまたは再プロビジョニングすることを望む場合、アクセス・ポイント102を構成モードに置くために、ユーザは入力装置を使用することができる。例えばアクセス端末は、アクセス・ポイントが最初に設置されるときに、アクセス端末が最初に購入されるときに、または(以下に論じるように)アクセス・ポイントによってプロビジョニングされたPRLが上書きされることをもたらす、アクセス端末のPRLが(例えばローミング・リスト、国際移動等の変更とともに)マクロネットワークによって更新されたときに、プロビジョニングされ得る。
ブロック1206によって表されるように、省略時PRLでプロビジョニングされたアクセス端末106が、プロビジョニングモードで運転する制限付きアクセス・ポイント102の近くに置かれる場合、アクセス端末106は、アクセス・ポイント102によって伝送されるブートストラップ・ビーコンを受信することができる。それに応答してアクセス端末106は、プロビジョニング操作を開始するためのメッセージを、アクセス・ポイント102に送信することができる。一部の実装形態では、このメッセージはアクセス端末106が現在使用するPRLを含むことができる。一部の実装形態では、アクセス端末106のユーザは、アクセス端末において適当な機能を選択する(例えば定義された番号をダイアルする)ことにより、プロビジョニングを開始することができる。
ブロック1208によって表されるように、アクセス・ポイント102(例えばプロビジョニング・コントローラ328)は、アクセス端末106のための(例えば通常の移動体運転のための)新たなPRLを定義することができる。この新たなPRLは、省略時PRLと同様にマクロシステム情報を含むことができるが、省略時PRLの初期化情報は除去することができる。その場所に、新たなPRLの情報を追加することができる(例えばこのリストは新たな構成を備えまたは指定する)。一部の態様では、この新たなPRL情報はアクセス・ポイント102に固有のものとすることができる(例えばこの新たなPRLは、他のアクセス・ポイントによってプロビジョニングされるPRLとは異なってよい)。例えば新たなPRLは、上述のようにすべての制限付きアクセス・ポイントに関して確保されるSID、アクセス・ポイント102に固有のNID(例えばフェムトNID、「FNID」)、およびアクセス・ポイント102の動作周波数を指示する周波数パラメータを指定することができる。この周波数パラメータは、省略時周波数と同じまたは異なるものとすることができる。一部の態様では、この新たなPRL情報(例えばSIDおよび/またはNID)は、最も高い優先順位に関連する1つまたは複数のアクセス・ポイントに対応することができる。例えば、アクセス端末106は、1つまたは複数の指定された優先アクセス・ポイント(例えばホーム・アクセス・ポイント)がないかどうかを検索する(例えば最初に検索する)ように構成することができる。
アクセス・ポイント102は、マクロシステムのPRL情報を様々な方法で得ることができる。一部の実装形態では、アクセス・ポイント102は、マクロ・アクセス・ポイントにこのPRL情報を(例えばネットワーク・ノード110を介してまたは無線で)要求することができる。一部の実装形態では、アクセス・ポイント102は、アクセス端末(例えばアクセス端末108)からこのPRL情報を受信することができる。例えば、アクセス・ポイント102は無線機能を含むことができる。ここでは、アクセス・ポイント102は、(上述のように現在のマクロPRL情報を含み得る)アクセス端末の現在のPRLを要求するためのメッセージ(例えばSSPR構成要求)を送信することができ、アクセス端末は、自らの現在のPRLを無線でアクセス・ポイント102に送信することによって応答することができる。
アクセス・ポイント102が新たなPRLを定義すると、アクセス・ポイント102はそのPRLをアクセス端末106に送信(例えばプッシュ)する。例えば、アクセス・ポイント102は、PRLを無線で(例えばOTASPまたはOTAPAにより)アクセス端末に送信することができる。
有利には、上述のようにアクセス・ポイント102によってアクセス端末106をプロビジョニングすることにより、ネットワーク事業者がアクセス端末固有情報(例えばPRL情報)を保持する必要はない。ただし、アクセス・ポイント102がアクセス端末のPRLに対して定期更新を行うように、アクセス・ポイント102を構成することが望ましいことがある。例えば、PRLを毎晩更新し、アクセス端末106に無線で送信することができる。さらに、1組の関係するアクセス・ポイントのうちの1つのアクセス・ポイントが、その組の別のアクセス・ポイントによるPRL情報プロビジョニングを上書きすることを防ぐため、各アクセス・ポイントは、アクセス端末の現在のPRL情報を単に更新するように構成することができる。例えば、アクセス・ポイント102は、アクセス端末106の現在のPRL情報を求めてアクセス端末106に問い合わせ、それによりアクセス・ポイント102は、アクセス端末106の現在のPRL情報を上書きするのではなく、その現在のPRLに自らのPRLシステム情報を追加することができる。
ブロック1210によって表されるように、アクセス端末106が新たなPRL情報でプロビジョニングされると、アクセス端末106はこの情報を使用して、自らがアクセスすることができるアクセス・ポイントを識別する。例えばアクセス端末106は、アクセス・ポイント102が(例えばそのアクセス・ポイントが通常運転モードに構成された後に)付近にあると判定する場合、アクセス端末106は、アクセス端末106によって検出される他の任意のアクセス・ポイント(例えばマクロ・アクセス・ポイント)ではなく、アクセス・ポイント102によって供給されることを優先することができる。
図13を参照すると、アクセス・ポイントにおいて制限付きアクセス(例えば関連付け)を制御するための様々な技法が記載されている。この例では、アクセス・ポイントを、そのアクセス・ポイントによって提供される1つまたは複数のサービスにアクセスすることを許可されたアクセス端末のローカルリストで構成することができる。次いでこのアクセス・ポイントは、そのローカルリストに基づいてアクセスを付与するか、または拒否することができる。有利には、一部の態様ではそのような方式は、アクセス・ポイントの所有者が、ネットワーク事業者を関与させることなくゲストアクセス端末に一時的サービスを(例えばこれらのアクセス端末をリストに追加しかつ/またはリストから削除することにより)与えることができるようにすることができる。
ブロック1302によって表されるように、制限付きアクセス・ポイント(例えばアクセス・ポイント102)は、(例えば図3のローカル・アクセス・リスト340によって表される)アクセス・リストで構成される。例えば、アクセス・ポイント102の所有者は、アクセス・ポイント102によって提供される1つまたは複数のサービスを使用することを許可されたアクセス端末の識別子(例えば電話番号)のリストを構成することができる。一部の実装形態では、アクセス端末がアクセス・ポイント102にアクセスすることができることに関する制御権は、ネットワーク事業者ではなく、アクセス・ポイント102の所有者にあってよい。
アクセス・ポイント102は、様々な方法でプロビジョニングすることができる。例えば、アクセス・ポイント102を構成するために、所有者はアクセス・ポイント102によってホストされるウェブインターフェースを使用することができる。
さらに、様々なアクセス端末が様々なレベルでアクセスできるようにすることができる。例えばゲストアクセス端末には、様々な基準に基づいて一時的にアクセスできるようにすることができる。また一部の実装形態では、ホーム・アクセス端末には、ゲストアクセス端末よりもよいサービス品質を割り当てることができる。さらに、一部のアクセス端末
(例えばゲストアクセス端末)は、ネットワーク事業者による認証を要することなく、特定のサービス(例えば、マルチメディアサーバや他の何らかの種類の情報サーバなどのローカルサービス)にアクセスできるようにすることができる。またある場合には、アクセス・ポイント102においてローカル・アクセス・リスト340を初期応急策として使用することができ、それにより、ネットワークのセキュリティが損なわれることを防ぐために、(例えば電話呼び出しに対する)実際の認証がネットワークによって実行され得る。
(例えばゲストアクセス端末)は、ネットワーク事業者による認証を要することなく、特定のサービス(例えば、マルチメディアサーバや他の何らかの種類の情報サーバなどのローカルサービス)にアクセスできるようにすることができる。またある場合には、アクセス・ポイント102においてローカル・アクセス・リスト340を初期応急策として使用することができ、それにより、ネットワークのセキュリティが損なわれることを防ぐために、(例えば電話呼び出しに対する)実際の認証がネットワークによって実行され得る。
ブロック1304によって表されるように、アクセス・ポイント102は、ブロック1302で構成されたアクセス端末識別子情報(例えばローカル・アクセス・リスト340)を、ネットワークデータベース(例えば認証センタ/ホームロケーションレジスタ、「AC/HLR」)に送信し、対応するアクセス端末に関連する他の識別情報を要求することができる。例えば、アクセス・ポイント102は、アクセス端末106の電話番号を(例えばHLRデータベースを備える)ネットワーク・ノード110に送信し、アクセス端末106に割り当てられた「ESN」(電子シリアル番号)または「IMSI」(国際移動体加入者識別情報)をネットワーク・ノード110から受信することができる。
ブロック1306によって表されるように、アクセス・ポイント102は(本明細書で論じるように)自らの識別情報を公示することができる。例えばアクセス・ポイント102は、上述のようにSID情報およびFNID情報を公示することができる。
ブロック1308によって表されるように、アクセス・ポイント102にアクセスするようにプロビジョニングされたアクセス端末は、その公示された識別情報を受信することで、自らがアクセス・ポイント102の付近にあると判定することができる。例えば、アクセス端末106は、上述のようにアクセス・ポイント102によるPRLでプロビジョニングすることができ、またはアクセス端末106は、制限付きアクセス・ポイントのSID、ワイルドカードNID、およびアクセス・ポイント102によって使用される1つまたは複数の動作周波数を含むPRLでプロビジョニングすることができ、またはアクセス端末106は、アクセス端末106がアクセス・ポイント102を識別することを可能にする、他の何らかの方法でプロビジョニングする(例えば優先ユーザゾーンリストでプロビジョニングする)ことができる。次いでアクセス端末106は、(例えばゾーンベース登録では、マクロゾーンとは異なるゾーンを表し得る)別のSIDを受信する結果として、アクセス・ポイント102に登録しようと試みることができる。こうして、ある場合には、アクセス端末は自動的にアクセス・ポイント102にアクセスしようと試みることができる。しかし他の場合では、アクセス端末106がアクセス・ポイント102にアクセスするかどうかを、ユーザが制御することができる(例えばユーザが、アクセス端末106によって出力される検出されたアクセス・ポイントの指示に応答して、入力装置により入力を行う)。この登録に関連して、アクセス端末106は自らの識別子(例えばアクセス端末106のESN、IMSI等)を(例えばアクセスチャネルを介して)アクセス・ポイント102に送信することができる。
ブロック1310および1312によって表されるように、アクセス・ポイント102は、アクセス端末106がアクセス・ポイント102にアクセスすることを許可されているかどうかを判定する。例えば、アクセス・ポイント102は、アクセス端末106から受信される識別子がローカル・アクセス・リスト340内にリストされているかどうかを判定することができる。様々な実装形態において、ESNおよびIMSI以外の認証情報を使用することができることも理解すべきである。例えばアクセス・ポイント102は、アイドルメッセージにより発呼番号情報を受信し、(例えば登録メッセージによりアクセス端末106から受信される発呼者番号と比較し、または他の何らかの方法で)この情報を認証用に使用することができる。
ブロック1314によって表されるように、アクセス端末106がアクセスすることを許可されていない(例えば受信されるアクセス端末識別子が、ローカル・アクセス・リスト340内にない)場合、アクセス・ポイント102はアクセスを拒否することができる。例えば、アクセス・ポイント102は、登録拒否メッセージをアクセス端末106に送信することができる。それに加え、またあるいは、アクセス・ポイント102は、サービス転送メッセージをアクセス端末106に送信することができる。このメッセージは、例えばアクセス端末106がアクセスすることができる、代替アクセス・ポイント(例えばローカルマクロネットワーク)を識別する情報(例えばSID、NID、動作周波数)を含むことができる。
ブロック1316によって表されるように、アクセス端末106がアクセスすることを許可されている(例えば受信されるアクセス端末識別子がローカル・アクセス・リスト340内にある)場合、アクセス・ポイント102は、特定のサービスへのアクセスを付与することができる。例えば上述のように、アクセス・ポイント102は、ローカル・ネットワークによって提供されるローカルサービスへのアクセスを付与することができる。
それに加え、またあるいは、アクセス・ポイント102は、アクセス端末106を認証し登録するために、登録情報をネットワーク・ノード110(例えばマクロネットワークのHRL)に渡すことができる。次いでネットワーク・ノード110は、登録許可メッセージまたは登録拒否メッセージで応答することができる。それに応答して、アクセス・ポイント102は対応するメッセージをアクセス端末106に送信することができる。許可される場合、アクセス・ポイント106は、アクセス・ポイント102から要求サービス
(例えばネットワーク・アクセス)を得る。
(例えばネットワーク・アクセス)を得る。
本明細書の教示に基づいて、上記の技法は様々な方法で実施することができることを理解すべきである。例えば、具体的に上述した情報(例えばESN、IMSI、CSG ID)とは異なる認証情報を、本明細書の教示に基づいて実践される機器または方法で使用することができる。
一部の態様では、本明細書の教示は、マクロスケール・カバレッジ(例えば典型的にはマクロセルネットワークまたはWANと呼ばれる3Gネットワークなどの広域セルラネットワーク)、およびより小規模のカバレッジ(例えば典型的にはLANと呼ばれる住宅ベースまたはビルベースのネットワーク環境)を含むネットワークで使用することができる。アクセス端末がそのようなネットワークを移動するとき、そのアクセス端末は特定の場所ではマクロ・カバレッジを提供するアクセス・ポイントによって供給され得る一方、そのアクセス端末は別の場所ではより小規模のカバレッジを提供するアクセス・ポイントによって供給され得る。一部の態様では、より狭いカバレッジのノードは、(例えばよりロバストなユーザエクスペリエンスのための)追加容量拡張、ビル内カバレッジ、および様々なサービスを提供するために使用することができる。本明細書の説明では、相対的に広いエリアにわたってカバレッジを提供するノードをマクロノードと呼ぶことができる。相対的に狭いエリア(例えば住宅)にわたってカバレッジを提供するノードをフェムト・ノードと呼ぶことができる。マクロエリアよりも狭くかつフェムトエリアよりも広いエリアにわたってカバレッジを提供する(例えば商業ビル内のカバレッジを提供する)ノードをピコノードと呼ぶことができる。
マクロノード、フェムト・ノード、またはピコノードに関連するセルはそれぞれ、マクロセル、フェムトセル、またはピコセルと呼ぶことができる。一部の実装形態では、各ノードは、1つもしくは複数のセルまたはセクタに関連付ける(例えば分ける)ことができる。
様々な応用例で、マクロノード、フェムト・ノード、またはピコノードを参照するために他の専門用語を使用することができる。例えばマクロノードは、アクセスノード、基地局、アクセス・ポイント、eNodeB、マクロセル等として構成しまたは呼ぶことができる。同様にフェムト・ノードは、ホームNodeB、ホームeNodeB、アクセス・ポイント基地局、フェムトセル等として構成しまたは呼ぶことができる。
図14は、本明細書の教示を実施することができる、多くのユーザをサポートするように構成される無線通信システム1400を示す。このシステム1400は、各セルが対応するアクセス・ポイント1404(例えばアクセス・ポイント1404A−1404G)によってサービス提供された状態で、例えばマクロセル1402A−1402Gなどの複数のセル1402に対して通信を提供する。図14に示すように、アクセス端末1406
(例えばアクセス端末1406A−1406L)は、時間とともにこのシステム全体にわたる様々な場所に分散することができる。各アクセス端末1406は、例えばアクセス端末1406がアクティブかどうか、およびアクセス端末1406がソフトハンドオフ状態にあるかどうかに応じて、所与の瞬間に「FL」(順方向リンク)上および/または「RL」(逆方向リンク)上で1つまたは複数のアクセス・ポイント1404と通信することができる。この無線通信システム1400は、広い地理的領域にわたってサービスを提供することができる。例えばマクロセル1402A−1402Gは、近所の数ブロックまたは農村環境における数マイルをカバーすることができる。
(例えばアクセス端末1406A−1406L)は、時間とともにこのシステム全体にわたる様々な場所に分散することができる。各アクセス端末1406は、例えばアクセス端末1406がアクティブかどうか、およびアクセス端末1406がソフトハンドオフ状態にあるかどうかに応じて、所与の瞬間に「FL」(順方向リンク)上および/または「RL」(逆方向リンク)上で1つまたは複数のアクセス・ポイント1404と通信することができる。この無線通信システム1400は、広い地理的領域にわたってサービスを提供することができる。例えばマクロセル1402A−1402Gは、近所の数ブロックまたは農村環境における数マイルをカバーすることができる。
図15は、ネットワーク環境内に1つまたは複数のフェムト・ノードが導入された、例示的通信システム1500を示す。具体的にはこのシステム1500は、相対的に小規模のネットワーク環境内(例えば1軒または複数軒のユーザ住宅1530内)に設置される、複数のフェムト・ノード1510(例えばフェムト・ノード1510Aおよび1510B)を含む。各フェムト・ノード1510は、DSLルータ、ケーブルモデム、無線リンク、または他の通信手段(不図示)を介して、広域ネットワーク1540(例えばインターネット)および移動体事業者コアネットワーク1550に結合することができる。以下に説明するように、各フェムト・ノード1510は、関連するアクセス端末1520(例えばアクセス端末1520A)、およびオプションで異質(alien)アクセス端末1520(例えばアクセス端末1520B)を供給するように構成することができる。つまり、フェムト・ノード1510へのアクセスは制限することができ、それにより所与のアクセス端末1520は、1組の1つまたは複数の指定された(例えばホーム)フェムト・ノード1510によって供給され得るが、指定されていない任意のフェムト・ノード1510
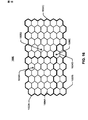
(例えば近隣のフェムト・ノード1510)によっては供給されないことがある。 図16は、それぞれがいくつかのマクロ・カバレッジ・エリア1604を含むいくつかのトラッキングエリア1602(またはルーティングエリアもしくはロケーションエリア)が定義された、カバレッジマップ1600の一例を示す。ここでは、トラッキングエリア1602A、1602B、および1602Cに関連するカバレッジ・エリアを太線で線引きし、マクロ・カバレッジ・エリア1604を六角形で示す。トラッキングエリア1602は、フェムト・カバレッジ・エリア1606も含む。この例では、フェムト・カバレッジ・エリア1606のそれぞれ(例えばフェムト・カバレッジ・エリア1606C)を、マクロ・カバレッジ・エリア1604(例えばマクロ・カバレッジ・エリア1604B)の中に示す。ただし、フェムト・カバレッジ・エリア1606は、マクロ・カバレッジ・エリア1604内全体には存在しない可能性があることを理解すべきである。実際には、所与のトラッキングエリア1602またはマクロ・カバレッジ・エリア1604に対して、多数のフェムト・カバレッジ・エリア1606を定義することができる。また、所与のトラッキングエリア1602内またはマクロ・カバレッジ・エリア1604内に、1つまたは複数のピコカバレッジ・エリア(不図示)を定義することができる。
(例えば近隣のフェムト・ノード1510)によっては供給されないことがある。 図16は、それぞれがいくつかのマクロ・カバレッジ・エリア1604を含むいくつかのトラッキングエリア1602(またはルーティングエリアもしくはロケーションエリア)が定義された、カバレッジマップ1600の一例を示す。ここでは、トラッキングエリア1602A、1602B、および1602Cに関連するカバレッジ・エリアを太線で線引きし、マクロ・カバレッジ・エリア1604を六角形で示す。トラッキングエリア1602は、フェムト・カバレッジ・エリア1606も含む。この例では、フェムト・カバレッジ・エリア1606のそれぞれ(例えばフェムト・カバレッジ・エリア1606C)を、マクロ・カバレッジ・エリア1604(例えばマクロ・カバレッジ・エリア1604B)の中に示す。ただし、フェムト・カバレッジ・エリア1606は、マクロ・カバレッジ・エリア1604内全体には存在しない可能性があることを理解すべきである。実際には、所与のトラッキングエリア1602またはマクロ・カバレッジ・エリア1604に対して、多数のフェムト・カバレッジ・エリア1606を定義することができる。また、所与のトラッキングエリア1602内またはマクロ・カバレッジ・エリア1604内に、1つまたは複数のピコカバレッジ・エリア(不図示)を定義することができる。
再び図15を参照すると、フェムト・ノード1510の所有者は、移動体事業者コアネットワーク1550を介して提供される、例えば3G移動体サービスなどの移動体サービスに加入することができる。さらにアクセス端末1520は、マクロ環境と、より小規模の(例えば住宅)ネットワーク環境との両方において動作する能力があり得る。つまりアクセス端末1520の現在位置に応じて、アクセス端末1520は、移動体事業者コアネットワーク1550に関連するマクロセル・アクセス・ポイント1560によって、または1組のフェムト・ノード1510(例えば対応するユーザ住宅1530内にあるフェムト・ノード1510Aおよび1510B)のうちのいずれか1つによって供給され得る。例えば、加入者が自宅の外にいる場合、その加入者は標準マクロ・アクセス・ポイント(例えばアクセス・ポイント1560)によって供給され、その加入者が自宅にいる場合、その加入者はフェムト・ノード(例えばノード1510A)によって供給される。ここでは、フェムト・ノード1510は、既存のアクセス端末1520に対して下位互換性があってよいことを理解すべきである。
フェムト・ノード1510は、単一周波数上で、また別の方法では複数の周波数上で導入することができる。特定の構成に応じて、この単一周波数、または複数の周波数の1つもしくは複数が、マクロ・アクセス・ポイント(例えばアクセス・ポイント1560)によって使用される1つまたは複数の周波数と重なる可能性がある。
一部の態様では、アクセス端末1520は、そのような接続が可能なときはいつも、優先フェムト・ノード(例えばアクセス端末1520のホームフェムト・ノード)に接続するように構成することができる。例えば、アクセス端末1520がユーザの住宅1530内にあるときはいつも、アクセス端末1520はホームフェムト・ノード1510とのみ通信することが望ましい可能性がある。
一部の態様では、アクセス端末1520が、マクロセルラネットワーク1550内で動作するが、(例えば優先ローミング・リスト内で定義される)アクセス端末1520の最優先ネットワーク上にない場合、アクセス端末1520は、「BSR」(Better System Reselection:より優れたシステムの再選択)を使用して、最優先ネットワーク(例えば優先フェムト・ノード1510)がないかどうか引き続き検索することができ、この検索は、より優れたシステムが現在利用できるかどうかを判定するために、利用可能なシステムを周期的に走査すること、およびそのような優先システムと提携するためのその後の取り組みを伴い得る。取得のエントリに関しては、アクセス端末1520は、特定の帯域およびチャネルに対する検索を制限することができる。例えば、最優先システムを求める検索を周期的に繰り返すことができる。優先フェムト・ノード1510を発見すると、アクセス端末1520は、フェムト・ノード1510のカバレッジ・エリア内にキャンプするためにフェムト・ノード1510を選択する。
一部の態様では、フェムト・ノードを制限することができる。例えば所与のフェムト・ノードは、特定のアクセス端末に対して特定のサービスしか提供しないものとすることができる。所謂制限付き(または限定)関連付けを伴う導入形態では、所与のアクセス端末は、マクロセル移動体ネットワークおよび1組の定義されたフェムト・ノード(例えば対応するユーザ住宅1530内にあるフェムト・ノード1510)によってのみ供給され得る。一部の実装形態では、ノードは、シグナリング、データアクセス、登録、ページング、またはサービスのうちの少なくとも1つを、少なくとも1つのノードに提供しないように制限することができる。
一部の態様では、(限定加入者グループホームNodeBとも呼ぶことができる)制限付きフェムト・ノードは、1組のプロビジョニングされた制限付きアクセス端末にサービスを提供するノードである。この組は必要に応じて一時的にまたは永続的に拡張することができる。一部の態様では、「CSG」(限定加入者グループ)は、アクセス端末の共通のアクセス制御リストを共有する1組のアクセス・ポイント(例えばフェムト・ノード)として定義することができる。制限付きアクセス・ポイントは、複数のアクセス端末が接続することを許可するCSGを含むことができる。単一のアクセス端末は、複数の制限付きアクセス・ポイントに接続する能力を有することができる。ある領域内のすべてのフェムト・ノード(またはすべての制限付きフェムト・ノード)が動作するチャネルは、フェムトチャネルと呼ぶことができる。
したがって、所与のフェムト・ノードと所与のアクセス端末との間には様々な関係が存在し得る。例えばアクセス端末側の観点からすると、オープンフェムト・ノードは、制限付きの関連付けがないフェムト・ノードを指すことができる(例えばそのフェムト・ノードはどんなアクセス端末にもアクセスを許可する)。制限付きフェムト・ノードは、何らかの形で制限された(例えば関連付けおよび/または登録に関して制限された)フェムト・ノードを指すことができる。ホームフェムト・ノードは、アクセス端末がアクセスし動作することを許可された(例えば1組の定義された1つまたは複数のアクセス端末に永続的アクセスを提供する)フェムト・ノードを指すことができる。ゲスト・フェムト・ノードは、アクセス端末が一時的にアクセスしまたは動作することを許可されたフェムト・ノードを指すことができる。異質フェムト・ノードは、ことによると緊急事態(例えば警察への緊急電話)を除き、アクセス端末がアクセスしまたは動作することを許可されていないフェムト・ノードを指すことができる。
制限付きフェムト・ノード側の観点からすると、ホーム・アクセス端末は、制限付きフェムト・ノードにアクセスすることを許可されたアクセス端末を指すことができる(例えばそのアクセス端末はフェムト・ノードに永続的にアクセスすることができる)。ゲストアクセス端末は、制限付きフェムト・ノードに(例えば期限、使用時間、バイト、接続回数、または他の何らかの1つもしくは複数の基準に基づいて限定され)一時的にアクセスできるアクセス端末を指すことができる。異質アクセス端末は、ことによると、例えば警察への緊急電話などの緊急事態を除き、制限付きフェムト・ノードにアクセスする許可を受けていないアクセス端末(例えば制限付きフェムト・ノードに登録するための信用証明書または許可を有さないアクセス端末)を指すことができる。
便宜上、本明細書の開示は、フェムト・ノードとの関連で様々な機能を説明する。しかし、より広いカバレッジ・エリアに関しては、ピコノードが同じまたは同様の機能を提供することができることを理解すべきである。例えば、ピコノードを制限することができ、所与のアクセス端末に対してホームピコノードを定義することができる等である。
無線多重アクセス通信システムは、複数の無線アクセス端末に関する通信を同時にサポートすることができる。上述のように、順方向リンク上および逆方向リンク上での伝送により、各端末は1つまたは複数の基地局と通信することができる。順方向リンク(すなわちダウンリンク)は、基地局から端末への通信リンクを指し、逆方向リンク(すなわちアップリンク)は、端末から基地局への通信リンクを指す。この通信リンクは、単一入力単一出力システム、「MIMO」(多入力多出力)システム、または他の何らかの種類のシステムによって確立することができる。
MIMOシステムでは、データを伝送するために複数の(NT)伝送アンテナおよび複数の(NR)受信アンテナを使用する。NTの伝送アンテナおよびNRの受信アンテナによって形成されるMIMOチャネルは、空間チャネルとも呼ばれるNSの独立チャネルに分解することができ、ただし、NS≦min{NT,NR}である。NSの独立チャネルのそれぞれは、ディメンションに相当する。複数の伝送アンテナおよび受信アンテナによってもたらされる追加のディメンションを利用する場合、このMIMOシステムは、改善された性能(例えばより高いスループットおよび/またはより優れた信頼性)を提供することができる。
MIMOシステムは、「TDD」(時分割二重通信)および「FDD」(周波数分割二重通信)をサポートすることができる。TDDシステムでは、相反定理が逆方向リンクチャネルから順方向リンクチャネルを推定することを可能にするように、順方向リンク伝送および逆方向リンク伝送が同じ周波数領域上にある。これは、アクセス・ポイントにおいて複数のアンテナが利用可能である場合に、アクセス・ポイントが、順方向リンク上の伝送ビーム形成利得を抽出することを可能にする。
本明細書の教示は、他の少なくとも1つのノードと通信するために、様々な構成要素を使用するノード(例えば装置)に組み込むことができる。図17は、ノード間の通信を助けるために使用することができるいくつかの構成要素例を示す。具体的には図17は、MIMOシステム1700の無線装置1710(例えばアクセス・ポイント)と、無線装置1750(例えばアクセス端末)とを示す。装置1710において、いくつかのデータストリームのトラフィックデータが、データソース1712から「TX」(伝送)データプロセッサ1714に提供される。
一部の態様では、各データストリームは、それぞれの伝送アンテナを介して伝送される。TXデータプロセッサ1714が、符号化データを提供するためにそのデータストリーム用に選択された特定の符号化方式に基づいて、各データストリームのトラフィックデータをフォーマットし、符号化し、インタリーブする。
各データストリームの符号化データは、OFDM技法を使用してパイロットデータと多重化することができる。このパイロットデータは、典型的には知られている方法で処理される、知られているデータパターンであり、チャネル応答を推定するために受信側システムで使用することができる。次いでこの各データストリームの多重化されたパイロット/符号化データは、変調シンボルを提供するためにそのデータストリーム用に選択された特定の変調方式(例えばBPSK、QSPK、M−PSK、またはM−QAM)に基づいて変調(すなわちシンボルマッピング)される。各データストリームのデータ転送速度、符号化、および変調は、プロセッサ1730によって実行される命令によって決定することができる。データメモリ1732は、プロセッサ1730または装置1710の他の構成要素が使用する、プログラムコード、データ、および他の情報を記憶することができる。
次いで、すべてのデータストリームの変調シンボルがTX MIMOプロセッサ1720に提供され、このTX MIMOプロセッサ1720は、(例えばOFDMのために)その変調シンボルをさらに処理することができる。次いでこのTX MIMOプロセッサ1720が、NTの変調シンボルのストリームをNTのトランシーバ(「XCVR」)1722Aから1722Tに提供する。一部の態様では、このTX MIMOプロセッサ1720は、データストリームのシンボルおよびそのシンボルの伝送元のアンテナにビーム形成重みを与える。
各トランシーバ1722は、1つまたは複数のアナログ信号を提供するために個々のシンボルストリームを受信し処理し、さらに、MIMOチャネル上で伝送するのに適した変調信号を提供するために、そのアナログ信号をコンディショニング(例えば増幅、フィルタ、およびアップコンバート)する。次いで、トランシーバ1722Aから1722TからのNTの変調信号を、NTのアンテナ1724Aから1724Tからそれぞれ伝送する。
装置1750において、この伝送された変調信号を、NRのアンテナ1752Aから1752Rが受信し、各アンテナ1752から受信した信号を、個々のトランシーバ(「XCVR」)1754Aから1754Rに提供する。各トランシーバ1754が、個々の受信信号をコンディショニング(例えばフィルタ、増幅、およびダウンコンバート)し、サンプルを提供するために、そのコンディショニングした信号をデジタル化し、対応する「受信」シンボルストリームを提供するためにそのサンプルをさらに処理する。
次いで、「RX」(受信)データプロセッサ1760が、NTの「検出」シンボルストリームを提供するための特定の受信側処理技法に基づいて、NRのトランシーバ1754から受信したNRのシンボルストリームを受信し処理する。次いでRXデータプロセッサ1760は、データストリームのトラフィックデータを回復するために各検出シンボルストリームを復調し、デインタリーブし、復号する。RXデータプロセッサ1760によるこの処理は、装置1710において、TX MIMOプロセッサ1720およびTXデータプロセッサ1714が実行する処理を補完するものである。
プロセッサ1770が、どのプリコーディング行列を使用するのかを周期的に決定する
(以下に論じる)。プロセッサ1770は、行列インデックス部分およびランク値部分を備える逆方向リンクメッセージを構築する。データメモリ1772は、プロセッサ1770または装置1750の他の構成要素が使用する、プログラムコード、データ、および他の情報を記憶することができる。
(以下に論じる)。プロセッサ1770は、行列インデックス部分およびランク値部分を備える逆方向リンクメッセージを構築する。データメモリ1772は、プロセッサ1770または装置1750の他の構成要素が使用する、プログラムコード、データ、および他の情報を記憶することができる。
この逆方向リンクメッセージは、通信リンクおよび/または受信データストリームに関する様々な種類の情報を備えることができる。次いで、この逆方向リンクメッセージは、データソース1736からのいくつかのデータストリームのトラフィックデータも受信する、TXデータプロセッサ1738によって処理され、変調器1780によって変調され、トランシーバ1754Aから1754Rによってコンディショニングされ、装置1710に返送される。
装置1710において、装置1750が伝送する逆方向リンクメッセージを抽出するために、装置1750からの変調信号をアンテナ1724が受信し、トランシーバ1722がコンディショニングし、復調器(「DEMOD」)1740が復調し、RXデータプロセッサ1742が処理する。次いでプロセッサ1730が、ビーム形成重みを決定するためにどのプリコーディング行列を使用するのかを決定し、その抽出したメッセージを処理する。
図17は、通信構成要素には、本明細書で教示するアクセス制御操作を実行する1つまたは複数の構成要素が含まれ得ることも示す。例えば、アクセス制御構成要素1790はプロセッサ1730および/または装置1710の他の構成要素と協働して、本明細書で教示するように他の装置(例えば装置1750)と信号を送受信することができる。同様に、アクセス制御構成要素1792はプロセッサ1770および/または装置1750の他の構成要素と協働して、他の装置(例えば装置1710)と信号を送受信することができる。装置1710および装置1750のそれぞれに関して、記載した構成要素のうちの2つ以上の機能を、単一の構成要素によって提供することができることを理解すべきである。例えば、単一の処理構成要素が、アクセス制御構成要素1790およびプロセッサ1730の機能を提供することができ、単一の処理構成要素が、アクセス制御構成要素1792およびプロセッサ1770の機能を提供することができる。
本明細書の教示は、様々な種類の通信システムおよび/またはシステム構成要素に組み込むことができる。一部の態様では、本明細書の教示は、利用可能なシステムリソースを
(例えば帯域幅、伝送電力、符号化、インタリービング等のうちの1つまたは複数を指定することにより)共用することにより複数のユーザとの通信をサポートする能力がある、多重アクセスシステムで使用することができる。例えば、本明細書の教示を次の技術のうちの任意の1つまたは組合せに適用することができ、その技術とは「CDMA」(符号分割多重アクセス)システム、「MCCDMA」(マルチキャリアCDMA)、「W−CDMA」(広帯域CDMA)、「HSPA」、「HSPA+」(高速パケットアクセス)システム、「TDMA」(時分割多重アクセス)システム、「FDMA」(周波数分割多重アクセス)システム、「SC−FDMA」(単一キャリアFDMA)システム、「OFDMA」(直交周波数分割多重アクセス)システム、または他の多重アクセス技法である。本明細書の教示を使用する無線通信システムは、IS−95、cdma2000、IS−856、W−CDMA、TDSCDMA、他の標準などの、1つまたは複数の標準を実装するように設計することができる。CDMAネットワークは、「UTRA」(ユニバーサル地上無線アクセス)、cdma2000、他の何らかの技術などの無線技術を実装することができる。UTRAは、W−CDMAおよび「LCR」(低チップ速度)を含む。cdma2000技術は、IS−2000、IS−95、およびIS−856標準をカバーする。TDMAネットワークは、「GSM(登録商標)」(グローバルシステムフォーモバイルコミュニケーションズ)などの無線技術を実装することができる。OFDMAネットワークは、「E−UTRA」(進化型UTRA)、IEEE802.11、IEEE802.16、IEEE802.20、フラッシュOFDM(登録商標)などの無線技術を実装することができる。UTRA、E−UTRA、およびGSMは、「UMTS」(ユニバーサル移動通信システム)の一部である。本明細書の教示は3GPP「LTE」(ロングターム・エボリューション)システム、「UMB」(ウルトラモバイルブロードバンド)システム、および他の種類のシステムに実装することができる。LTEは、E−UTRAを使用するUMTSのリリースである。本開示の特定の態様を3GPPの専門用語を使用して説明することがあるが、本明細書の教示は3GPP(Rel99、Rel5、Rel6、Rel7)技術ならびに3GPP2(1xRTT、1xEV−DO Rel0、RevA、RevB)技術および他の技術に適用することができることを理解すべきである。
(例えば帯域幅、伝送電力、符号化、インタリービング等のうちの1つまたは複数を指定することにより)共用することにより複数のユーザとの通信をサポートする能力がある、多重アクセスシステムで使用することができる。例えば、本明細書の教示を次の技術のうちの任意の1つまたは組合せに適用することができ、その技術とは「CDMA」(符号分割多重アクセス)システム、「MCCDMA」(マルチキャリアCDMA)、「W−CDMA」(広帯域CDMA)、「HSPA」、「HSPA+」(高速パケットアクセス)システム、「TDMA」(時分割多重アクセス)システム、「FDMA」(周波数分割多重アクセス)システム、「SC−FDMA」(単一キャリアFDMA)システム、「OFDMA」(直交周波数分割多重アクセス)システム、または他の多重アクセス技法である。本明細書の教示を使用する無線通信システムは、IS−95、cdma2000、IS−856、W−CDMA、TDSCDMA、他の標準などの、1つまたは複数の標準を実装するように設計することができる。CDMAネットワークは、「UTRA」(ユニバーサル地上無線アクセス)、cdma2000、他の何らかの技術などの無線技術を実装することができる。UTRAは、W−CDMAおよび「LCR」(低チップ速度)を含む。cdma2000技術は、IS−2000、IS−95、およびIS−856標準をカバーする。TDMAネットワークは、「GSM(登録商標)」(グローバルシステムフォーモバイルコミュニケーションズ)などの無線技術を実装することができる。OFDMAネットワークは、「E−UTRA」(進化型UTRA)、IEEE802.11、IEEE802.16、IEEE802.20、フラッシュOFDM(登録商標)などの無線技術を実装することができる。UTRA、E−UTRA、およびGSMは、「UMTS」(ユニバーサル移動通信システム)の一部である。本明細書の教示は3GPP「LTE」(ロングターム・エボリューション)システム、「UMB」(ウルトラモバイルブロードバンド)システム、および他の種類のシステムに実装することができる。LTEは、E−UTRAを使用するUMTSのリリースである。本開示の特定の態様を3GPPの専門用語を使用して説明することがあるが、本明細書の教示は3GPP(Rel99、Rel5、Rel6、Rel7)技術ならびに3GPP2(1xRTT、1xEV−DO Rel0、RevA、RevB)技術および他の技術に適用することができることを理解すべきである。
本明細書の教示は、様々な機器(例えばノード)に組み込む(例えばそれらの機器の中に実装し、またはそれらの機器が実行する)ことができる。一部の態様では、本明細書の教示に基づいて実装されるノード(例えば無線ノード)は、アクセス・ポイントまたはアクセス端末を備えることができる。
例えばアクセス端末は、ユーザ機器、加入者局、加入者ユニット、移動局、移動体、移動ノード、遠隔局、遠隔端末、ユーザ端末、ユーザエージェント、ユーザ装置、もしくは他の何らかの専門用語を備え、それらとして実装され、またはそれらとして知られ得る。一部の実装形態では、アクセス端末は、携帯電話、コードレス電話、「SIP」(セッション開始プロトコル)電話、「WLL」(無線ローカルループ)局、「PDA」(携帯情報端末)、無線接続機能を備えるハンドヘルド装置、または無線モデムに接続された他の何らかの適当な処理装置を備えることができる。よって、本明細書で教示する1つまたは複数の態様を、電話(例えば携帯電話やスマートフォン)、コンピュータ(例えばラップトップ)、携帯用通信装置、携帯用コンピューティング装置(例えば携帯情報端末)、娯楽装置(例えば音楽装置、映像装置、衛星ラジオ)、全世界測位システム装置、または無線媒体を介して通信するように構成された他の任意の適当な装置に組み込むことができる。
アクセス・ポイントは、NodeB、eNodeB、「RNC」(無線ネットワーク・コントローラ)、「BS」(基地局)、「RBS」(無線基地局)、「BSC」(基地局コントローラ)、「BTS」(基地トランシーバ局)、「TF」(トランシーバ機能)、無線トランシーバ、無線ルータ、「BSS」(基本サービスセット)、「ESS」(拡張サービスセット)、もしくは他の何らかの同様の専門用語を備え、それらとして実装され、またはそれらとして知られ得る。
一部の態様では、ノード(例えばアクセス・ポイント)は、通信システム用のアクセスノードを備えることができる。そのようなアクセスノードは、例えば、ネットワーク(例えばインターネットやセルラネットワークなどの広域ネットワーク)への有線通信リンクまたは無線通信リンクを介して、そのネットワークのための接続性またはそのネットワークへの接続性を提供することができる。よって、アクセスノードは、他のノード(例えばアクセス端末)が、ネットワークまたは他の何らかの機能にアクセスすることを可能にすることができる。さらに、そのノードの一方もしくは両方を携帯用とすることができ、またある場合には非携帯用とすることができることを理解すべきである。
また無線ノードは、非無線方法で(例えば有線接続により)情報を送受信する能力があり得ることも理解すべきである。したがって、本明細書で論じるものとしての受信機および送信機は、非無線媒体を介して通信するための適当な通信インターフェース構成要素(例えば電子インターフェース構成要素または光インターフェース構成要素)を含むことができる。
無線ノードは、任意の適当な無線通信技術に基づく、またさもなければそのような技術をサポートする、1つもしくは複数の無線通信リンクを介して通信することができる。例えば一部の態様では、無線ノードはネットワークと提携することができる。一部の態様では、そのネットワークはローカルエリアネットワークまたは広域ネットワークを備えることができる。無線装置は、本明細書で論じるような様々な無線通信技術、プロトコル、または標準(例えばCDMA、TDMA、OFDM、OFDMA、WiMAX、Wi−Fi等)のうちの1つもしくは複数をサポートし、またさもなければ使用することができる。同様に無線ノードは、様々な対応する変調方式または多重化方式のうちの1つもしくは複数をサポートし、またさもなければ使用することができる。したがって、無線ノードは、上記のまたは他の無線通信技術を使用して1つもしくは複数の無線通信リンクを確立し、そのリンクを介して通信するための適当な構成要素(例えばエアインターフェース)を含むことができる。例えば、無線ノードは、無線媒体上での通信を助ける様々な構成要素(例えば信号発生器や信号プロセッサ)を含み得る関連する送信機構成要素および受信機構成要素を有する、無線トランシーバを備えることができる。
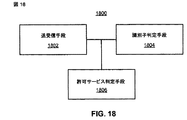
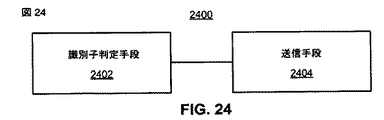
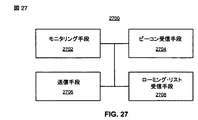
本明細書に記載する構成要素は、様々な方法で実装することができる。図18−図28を参照すると、機器1800、1900、2000、2100、2200、2300、2400、2500、2600、2700、および2800が、一連の互いに関係する機能ブロックとして示されている。一部の態様ではこれらのブロックの機能は、1つまたは複数のプロセッサ構成要素を含む処理システムとして実装することができる。一部の態様ではこれらのブロックの機能は、例えば1つまたは複数の集積回路(例えばASIC)の少なくとも一部分を使用して実装することができる。本明細書で論じるように、集積回路はプロセッサ、ソフトウェア、他の関連構成要素、またはその何らかの組合せを含むことができる。これらのブロックの機能は、本明細書で教示するように他の何らかの方法で実装することもできる。一部の態様では、図18−図28の破線ブロックのうちの1つまたは複数はオプションである。
これらの機器1800、1900、2000、2100、2200、2300、2400、2500、2600、2700、および2800は、様々な図面に関して上述した機能のうちの1つまたは複数を実行することができる、1つまたは複数のモジュールを含むことができる。例えば送受信手段1802は、例えば本明細書で論じるものとしての通信コントローラに相当することができる。識別子判定手段1804は、例えば本明細書で論じるものとしてのアクセス・コントローラに相当することができる。許可サービス判定手段1806は、例えば本明細書で論じるものとしてのアクセス・コントローラに相当することができる。受信手段1902は、例えば本明細書で論じるものとしての通信コントローラに相当することができる。送信手段1904は、例えば本明細書で論じるものとしてのアクセス・コントローラに相当することができる。識別子判定手段1906は、例えば本明細書で論じるものとしてのアクセス・コントローラに相当することができる。送信手段2002は、例えば本明細書で論じるものとしてのアクセス・コントローラに相当することができる。受信手段2004は、例えば本明細書で論じるものとしての通信コントローラに相当することができる。許可サービス判定手段2006は、例えば本明細書で論じるものとしてのアクセス・コントローラに相当することができる。構成手段2102は、例えば本明細書で論じるものとしてのプロビジョニング・コントローラに相当することができる。取得手段2104は、例えば本明細書で論じるものとしてのアクセス・コントローラに相当することができる。受信手段2106は、例えば本明細書で論じるものとしての通信コントローラに相当することができる。判定手段2108は、例えば本明細書で論じるものとしてのアクセス・コントローラに相当することができる。識別子判定手段2202は、例えば本明細書で論じるものとしてのプロビジョニング・コントローラに相当することができる。送信手段2204は、例えば本明細書で論じるものとしての通信コントローラに相当することができる。割当手段2206は、例えば本明細書で論じるものとしてのプロビジョニング・コントローラに相当することができる。受信手段2302は、例えば本明細書で論じるものとしてのプロビジョニング・コントローラに相当することができる。伝送手段2304は、例えば本明細書で論じるものとしての通信コントローラに相当することができる。識別子判定手段2402は、例えば本明細書で論じるものとしてのプロビジョニング・コントローラに相当することができる。送信手段2404は、例えば本明細書で論じるものとしての通信コントローラに相当することができる。受信手段2502は、例えば本明細書で論じるものとしての通信コントローラに相当することができる。アクセス可能化判定手段2504は、例えば本明細書で論じるものとしてのアクセス・コントローラに相当することができる。構成ベース判定手段2506は、例えば本明細書で論じるものとしてのアクセス・コントローラに相当することができる。リスト保持手段2508は、例えば本明細書で論じるものとしてのアクセス・コントローラに相当することができる。構成手段2602は、例えば本明細書で論じるものとしてのプロビジョニング・コントローラに相当することができる。伝送手段2604は、例えば本明細書で論じるものとしての通信コントローラに相当することができる。受信手段2606は、例えば本明細書で論じるものとしての通信コントローラに相当することができる。送信手段2608は、例えば本明細書で論じるものとしてのプロビジョニング・コントローラに相当することができる。定義手段2610は、例えば本明細書で論じるものとしてのプロビジョニング・コントローラに相当することができる。モニタリング手段2702は、例えば本明細書で論じるものとしての受信機に相当することができる。ビーコン受信手段2704は、例えば本明細書で論じるものとしての受信機に相当することができる。送信手段2706は、例えば本明細書で論じるものとしての通信コントローラに相当することができる。ローミング・リスト受信手段2708は、例えば本明細書で論じるものとしてのプロビジョニング・コントローラに相当することができる。構成手段2802は、例えば本明細書で論じるものとしてのプロビジョニング・コントローラに相当することができる。ビーコン受信手段2804は、例えば本明細書で論じるものとしての受信機に相当することができる。送信手段2806は、例えば本明細書で論じるものとしての通信コントローラに相当することができる。許可受信手段2808は、例えば本明細書で論じるものとしてのアクセス・コントローラに相当することができる。プロンプティング手段2810は、例えば本明細書で論じるものとしてのアクセス・コントローラに相当することができる。表示手段2812は、例えば本明細書で論じるものとしてのアクセス・コントローラに相当することができる。
「第1の」、「第2の」などの指示を使用する、本明細書の要素についてのどんな言及も、それらの要素の数量または順序を概して限定するものではないことを理解すべきである。むしろこれらの指示は、2つ以上の要素または要素のインスタンスを区別する便利な方法として本明細書で使用することができる。したがって、第1の要素および第2の要素についての言及は、そこで2つの要素しか使用することができないこと、または第1の要素が何らかの方法で第2の要素に先行しなければならないことを意味するものではない。また、別段の記載がない限り、1組の要素は1つまたは複数の要素を備えることができる。
情報および信号は、様々な異なる技術および技法のいずれを使用しても表すことができることを当業者は理解するであろう。例えば、上記の説明全体にわたって言及することがあるデータ、命令、コマンド、情報、信号、ビット、シンボル、およびチップは、電圧、電流、電磁波、磁界や磁粉、光場や光粒子、またはその任意の組合せによって表すことができる。
本明細書に開示の諸態様に関連して記載した様々な例示的論理ブロック、モジュール、プロセッサ、手段、回路、およびアルゴリズムステップのいずれも、電子ハードウェア(例えば情報源符号化または他の何らかの技法を使用して設計することができるデジタル実装、アナログ実装、またはその2つの組合せ)、(本明細書で便宜上「ソフトウェア」または「ソフトウェアモジュール」と呼ぶことがある)命令を組み込む様々な形のプログラムコードまたは設計コード、またはその両方の組合せとして実装することができることを当業者はさらに理解するであろう。ハードウェアとソフトウェアとのこの互換性を明瞭に示すために、様々な例示的構成要素、ブロック、モジュール、回路、およびステップを、概してそれらの機能の観点から上記では説明してきた。そのような機能をハードウェアとして実装するかソフトウェアとして実装するかは、システム全体に課せられる特定の応用例および設計の制約によって決まる。当業者は特定の応用例ごとに記載した機能を様々な方法で実装することができるが、そのような実装の決定は本開示の範囲からの逸脱をもたらすものとして解釈すべきではない。
本明細書に開示した諸態様に関連して記載した様々な例示的論理ブロック、モジュール、および回路は、「IC」(集積回路)、アクセス端末、またはアクセス・ポイントの中に実装し、またはそれらが実行することができる。そのICは、本明細書に記載した機能を実行するように設計された汎用プロセッサ、DSP(デジタル信号プロセッサ)、ASIC(特定用途向け集積回路)、FPGA(書替え可能ゲートアレー)、または他のプログラム可能論理装置、個別ゲートやトランジスタ論理、個別ハードウェア構成要素、電子構成要素、光学構成要素、機械構成要素、もしくはその任意の組合せを備えることができ、ICの中にある、ICの外にある、もしくはその両方にあるコードまたは命令を実行することができる。汎用プロセッサは、マイクロプロセッサとすることができるが、別の方法では、このプロセッサは任意の従来型のプロセッサ、コントローラ、マイクロコントローラ、または状態機械とすることができる。プロセッサは、コンピューティング装置の組合せ、例えばDSPとマイクロプロセッサとの組合せ、複数のマイクロプロセッサ、DSPコアに関連する1つもしくは複数のマイクロプロセッサ、またはそのような他の任意の構成として実装することもできる。
開示した任意の処理のどんな特定の順序またはステップの階層も、見本の手法の一例であることが理解されよう。設計の好みに基づいて、本開示の範囲内にとどまりながら、これらの処理の特定の順序またはステップの階層は並べ替えることができることが理解されよう。添付の方法についての諸請求項は、様々なステップの各要素を見本の順序で示すが、その示す特定の順序または階層に限定することを意図するものではない。
記載した機能は、ハードウェア、ソフトウェア、ファームウェア、またはその任意の組合せに実装することができる。ソフトウェアに実装する場合、これらの機能は、コンピュータ可読媒体上の1つもしくは複数の命令またはコード上に記憶し、あるいはその1つもしくは複数の命令またはコードとして伝送することができる。コンピュータ可読媒体には、ある場所から別の場所へコンピュータプログラムを転送することを助ける任意の媒体を含む、コンピュータ記憶媒体および通信媒体の両方が含まれる。記憶媒体は、コンピュータがアクセス可能な任意の利用可能媒体とすることができる。限定ではなく例として、そのようなコンピュータ可読媒体は、RAM、ROM、EEPROM、CD−ROM、あるいは他の光ディスク記憶域、磁気ディスク記憶域、または他の磁気記憶装置、もしくは命令やデータ構造の形で所望のプログラムコードを運びまたは記憶するために使用でき、コンピュータがアクセスすることができる他の任意の媒体を備えることができる。また、どんな接続も適当にコンピュータ可読媒体と呼ぶ。例えばソフトウェアがウェブサイト、サーバ、または他の遠隔ソースから、同軸ケーブル、光ファイバケーブル、ツイストペア、DSL(デジタル加入者線)、または赤外線、無線、マイクロ波などの無線技術を使用して伝送される場合、その同軸ケーブル、光ファイバケーブル、ツイストペア、DSL、または赤外線、無線、マイクロ波などの無線技術は、媒体の定義に含まれる。本明細書で使用するものとしてのディスク(disk)およびディスク(disc)には、CD(コンパクトディスク)、レーザーディスク(登録商標)、光ディスク、DVD(デジタル多用途ディスク)、フロッピー(登録商標)ディスク、およびブルーレイディスク(登録商標)が含まれ、ディスク(disk)がデータを通常磁気的に複製するのに対し、ディスク
(disc)はデータをレーザーで光学的に複製する。上記のものの組合せもコンピュータ可読媒体の範囲に含まれるべきである。要約すれば、コンピュータ可読媒体は、任意の適当なコンピュータプログラム製品に実装することができることを理解すべきである。
(disc)はデータをレーザーで光学的に複製する。上記のものの組合せもコンピュータ可読媒体の範囲に含まれるべきである。要約すれば、コンピュータ可読媒体は、任意の適当なコンピュータプログラム製品に実装することができることを理解すべきである。
上記に鑑みて、一部の態様では第1の通信方法は、1組の少なくとも1つのアクセス端末に対してのみ少なくとも1つのサービスを提供するように構成される、1組の少なくとも1つのアクセス・ポイントの識別子を求めることであって、その識別子は事業者のネットワーク内のその1組の少なくとも1つのアクセス・ポイントを一意的に識別する、識別子を求めることと、その識別子をその1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントに送信することとを備える。さらに一部の態様では、以下のうちの少なくとも1つもこの第1の通信方法に該当し得る。それはつまり、識別子がネットワーク識別子を備え、ネットワークがセルラ事業者ドメインを備えること、1組の少なくとも1つのアクセス・ポイントを活動化することに関連して識別子が求められること、1組の少なくとも1つのアクセス・ポイントが、共通の管理ドメインに属する複数のアクセス・ポイントを備えること、1組の少なくとも1つのアクセス・ポイントが、共通の限定加入者グループに関連する複数のアクセス・ポイントを備えること、識別子がテキストベースであること、1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントが、シグナリング、データアクセス、登録、およびサービスからなるグループのうちの少なくとも1つを、他の少なくとも1つのアクセス端末に提供しないように制限されること、1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントがフェムト・ノードまたはピコノードを備えること、識別子を求めることが、識別子を求める要求を受信することと、その識別子が他の少なくとも1つのアクセス・ポイントによって既に使用されているかどうかを判定することとを備えること、要求された識別子が他の少なくとも1つのアクセス・ポイントによって既に使用されている場合、識別子を送信することが、他の任意のアクセス・ポイントによって使用されていない識別子を備える、要求への応答を送信することを備えること、1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントが、他の少なくとも1つのサービスを他の少なくとも1つのアクセス端末に提供すること、この方法が、1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントに、固有の装置識別子を割り当てることをさらに備えること、その1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントが、他の少なくとも1つのアクセス端末よりはむしろ、その1組の少なくとも1つのアクセス端末に様々なサービスを提供すること、である。
同様に上記に鑑みて、一部の態様では第2の通信方法は、1組の少なくとも1つのアクセス・ポイントの識別子をその組のアクセス・ポイントにおいて受信することであって、その組の各アクセス・ポイントは1組の少なくとも1つのアクセス端末に対してのみ少なくとも1つのサービスを提供するように構成され、その識別子は事業者のネットワーク内の少なくとも1つのアクセス・ポイントを一意的に識別する、アクセス・ポイントにおいて受信することと、その識別子を無線で伝送することとを備える。さらに一部の態様では、以下のうちの少なくとも1つもこの第2の通信方法に該当し得る。それはつまり、この方法が、識別子を伝送することに応答して、1組の少なくとも1つのアクセス端末のうちのアクセス端末から登録メッセージを受信することをさらに備えること、識別子がネットワーク識別子を備え、ネットワークがセルラ事業者ドメインを備えること、識別子を受信するアクセス・ポイントを活動化する結果として識別子が受信されること、1組の少なくとも1つのアクセス・ポイントが、共通の管理ドメインに属する複数のアクセス・ポイントを備えること、1組の少なくとも1つのアクセス・ポイントが、共通の限定加入者グループに関連する複数のアクセス・ポイントを備えること、識別子がテキストベースであること、1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントが、シグナリング、データアクセス、登録、およびサービスからなるグループのうちの少なくとも1つを、他の少なくとも1つのアクセス端末に提供しないように制限されること、1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントがフェムト・ノードまたはピコノードを備えること、1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントが、他の少なくとも1つのサービスを他の少なくとも1つのアクセス端末に提供すること、その1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントが、他の少なくとも1つのアクセス端末よりはむしろ、その1組の少なくとも1つのアクセス端末に様々なサービスを提供すること、識別子を求める要求に応答して識別子が受信されること、この方法が、提案識別子を決定することであって、要求はその提案識別子を含む、決定することをさらに備えること、である。
同様に上記に鑑みて、一部の態様では第3の通信方法は、1組のアクセス端末のうちのアクセス端末の識別子を求めることと、その識別子を、その組のアクセス端末に対してのみ少なくとも1つのサービスを提供するように構成される少なくとも1つのアクセス・ポイントに送信することとを備える。さらに一部の態様では、以下のうちの少なくとも1つもこの第3の通信方法に該当し得る。それはつまり、識別子がアクセス端末の永続的識別子を備えること、識別子がアクセス端末の一時的識別子を備えること、識別子がネットワークアドレス識別情報または移動局総合サービスデジタル網番号を備えること、少なくとも1つのアクセス・ポイントのうちのアクセス・ポイントからの要求に応答して識別子が送信されること、求めることが、ネットワーク・ノードから識別子を受信することを備えること、求めることが、少なくとも1つのアクセス・ポイントから少なくとも1つのサービスを受信することを許可されたアクセス端末をユーザが指定することを可能にするウェブサーバから、識別子を受信することを備えること、1組のアクセス端末が共通の限定加入者グループに関連すること、少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントが、シグナリング、データアクセス、登録、およびサービスからなるグループのうちの少なくとも1つを、他の少なくとも1つのアクセス端末に提供しないように制限されること、少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントがフェムト・ノードまたはピコノードを備えること、少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントが、他の少なくとも1つのサービスを他の少なくとも1つのアクセス端末に提供すること、である。
同様に上記に鑑みて、一部の態様では第4の通信方法は、アクセス・ポイントにアクセスするための、アクセス端末による要求に関するメッセージを受信することであって、そのメッセージはそのアクセス端末に関連する第1の識別子を備える、メッセージを受信することと、その第1の識別子に基づいてそのアクセス端末に関連する第2の識別子を求めることと、そのアクセス端末がそのアクセス・ポイントからサービスを受信することを許可されているかどうかを、第2の識別子およびそのアクセス・ポイントに関連する少なくとも1つの識別子に基づいて判定することとを備える。さらに一部の態様では、以下のうちの少なくとも1つもこの第4の通信方法に該当し得る。それはつまり、第1の識別子が一時的識別子を備え、第2の識別子が永続的識別子を備えること、第2の識別子がアクセス端末のネットワークアドレス識別情報またはアクセス端末の移動局総合サービスデジタル網番号を備えること、第2の識別子が、そのアクセス端末がアクセスすることができる少なくとも1つの限定加入者グループを識別し、そのアクセス・ポイントに関連する少なくとも1つの識別子が、そのアクセス・ポイントに関連する限定加入者グループ識別子を備えること、そのアクセス・ポイントに関連する少なくとも1つの識別子が、そのアクセス・ポイントのアクセス・リストを備え、そのアクセス端末がそのアクセス・ポイントからサービスを受信することを許可されているかどうかを判定することが、そのアクセス・リスト内に第2の識別子があるかどうかを判定することを備えること、そのアクセス端末がそのアクセス・ポイントからサービスを受信することを許可されているかどうかについての判定をネットワーク・ノードが行い、メッセージが、アクセス端末を認証するための、アクセス・ポイントからの要求を備え、この方法が、そのアクセス端末がそのアクセス・ポイントからサービスを受信することを許可されているかどうかについての判定を指示するメッセージをアクセス・ポイントに送信することをさらに備えること、第2の識別子を求めることが、第1の識別子をネットワーク・ノードに送信することと、そのネットワーク・ノードから第2の識別子を受信することとを備えること、そのアクセス端末がそのアクセス・ポイントからサービスを受信することを許可されているかどうかについての判定をアクセス・ポイントが行うこと、アクセス・ポイントに関連する少なくとも1つの識別子がネットワーク・ノードから受信されること、そのアクセス端末がそのアクセス・ポイントからサービスを受信することを許可されているかどうかを判定することが、第2の識別子およびアクセス・ポイントに関連する少なくとも1つの識別子をネットワーク・ノードに送信することと、そのネットワーク・ノードから、そのアクセス端末がそのアクセス・ポイントからサービスを受信することを許可されているかどうかについての指示を受信することとを備えること、そのアクセス端末がそのアクセス・ポイントからサービスを受信することを許可されているかどうかを判定することが、第2の識別子をネットワーク・ノードに送信することと、そのネットワーク・ノードから、そのアクセス・ポイントに関連する少なくとも1つの識別子を受信することとを備えること、アクセス・ポイントが、シグナリング、データアクセス、登録、およびサービスからなるグループのうちの少なくとも1つを、他の少なくとも1つのアクセス端末に提供しないように制限されること、アクセス・ポイントがフェムト・ノードまたはピコノードを備えること、である。
同様に上記に鑑みて、一部の態様では第5の通信方法は、アクセス端末を認証するための要求をアクセス・ポイントから受信することと、アクセス端末がそこから少なくとも1つのサービスを受信することを許可された、少なくとも1組のアクセス・ポイントを識別する少なくとも1つの識別子をそのアクセス・ポイントに送信することとを備える。さらに一部の態様では、以下のうちの少なくとも1つもこの第5の通信方法に該当し得る。それはつまり、その少なくとも1つの識別子が限定加入者グループ識別子を備え、その要求がアクセス端末のネットワークアドレス識別情報またはアクセス端末の移動局総合サービスデジタル網番号を備えること、この方法が、アクセス端末に関連する永続的識別子に基づいて少なくとも1つの識別子を求めることと、アクセス端末に関連する一時的識別子に基づいて永続的識別子を求めることとを備えること、その要求が一時的識別子を備えること、永続的識別子を求めることが、一時的識別子をネットワーク・ノードに送信することと、そのネットワーク・ノードから永続的識別子を受信することとを備えること、この方法が、ネットワーク・ノードからその少なくとも1つの識別子を受信することをさらに備えること、アクセス・ポイントが、シグナリング、データアクセス、登録、およびサービスからなるグループのうちの少なくとも1つを、他の少なくとも1つのアクセス端末に提供しないように制限されること、アクセス・ポイントがフェムト・ノードまたはピコノードを備えること、である。
同様に上記に鑑みて、一部の態様では第6の通信方法は、アクセス端末を認証するための要求をアクセス・ポイントによって送信することと、その要求に応答して、アクセス端末がそこから少なくとも1つのサービスを受信することを許可された、少なくとも1組のアクセス・ポイントを識別する少なくとも1つの識別子を受信することとを備える。さらに一部の態様では、以下のうちの少なくとも1つもこの第6の通信方法に該当し得る。それはつまり、この方法が、そのアクセス端末がそのアクセス・ポイントからサービスを受信することを許可されているかどうかを、その少なくとも1つの識別子に基づいて判定することをさらに備えること、その少なくとも1つの識別子が限定加入者グループ識別子を備えること、その少なくとも1つの識別子が、アクセス端末がアクセスすることができる限定加入者グループを識別し、その判定することが、その少なくとも1つの識別子が、そのアクセス・ポイントに関連する限定加入者グループ識別子に一致するかどうかを判定することを備えること、そのアクセス・ポイントのローカル・アクセス・リスト内にそのアクセス端末がリストされていないという判定に基づいて、その要求が送信されること、その要求がアクセス端末のネットワークアドレス識別情報またはアクセス端末の移動局総合サービスデジタル網番号を備えること、その要求がそのアクセス端末に関連する一時的識別子を備えること、この方法が、ネットワーク・ノードからそのアクセス端末に関連するセッション情報を得ることであって、そのセッション情報はアクセス端末のコンテキスト情報を備え、そのコンテキスト情報を要求が備える、セッション情報を得ることをさらに備えること、アクセス・ポイントが、シグナリング、データアクセス、登録、およびサービスからなるグループのうちの少なくとも1つを、他の少なくとも1つのアクセス端末に提供しないように制限されること、アクセス・ポイントがフェムト・ノードまたはピコノードを備えること、である。
同様に上記に鑑みて、一部の態様では第7の通信方法は、アクセス・ポイントにより、そのアクセス・ポイントからサービスを受信する資格がある1組の少なくとも1つのアクセス端末の識別子を備える要求を送信することと、その要求に応答して、そのアクセス・ポイントからサービスを受信することを許可された少なくとも1つのアクセス端末のリストを受信することとを備える。さらに一部の態様では、以下のうちの少なくとも1つもこの第7の通信方法に該当し得る。それはつまり、この方法が、そのアクセス端末がそのアクセス・ポイントからサービスを受信することを許可されているかどうかを、その少なくとも1つの識別子に基づいて判定することをさらに備えること、その少なくとも1つの識別子が少なくとも1つの限定加入者グループ識別子を備えること、その識別子が、そのアクセス端末に関連する少なくとも1つの限定加入者グループ識別子のリストを備え、その判定することが、そのアクセス・ポイントに関連する限定加入者グループ識別子がそのリスト内にあるかどうかを判定することを備えること、そのアクセス・ポイントのローカル・アクセス・リスト内にそのアクセス端末がリストされていないという判定に基づいて、その要求が送信されること、その要求がアクセス端末のネットワークアドレス識別情報またはアクセス端末の移動局総合サービスデジタル網番号を備えること、その要求がそのアクセス端末に関連する一時的識別子を備えること、この方法が、ネットワーク・ノードからそのアクセス端末に関連するセッション情報を得ることであって、そのセッション情報はアクセス端末のコンテキスト情報を備え、そのコンテキスト情報を要求が備える、セッション情報を得ることをさらに備えること、アクセス・ポイントが、シグナリング、データアクセス、登録、およびサービスからなるグループのうちの少なくとも1つを、他の少なくとも1つのアクセス端末に提供しないように制限されること、アクセス・ポイントがフェムト・ノードまたはピコノードを備えること、である。
同様に上記に鑑みて、一部の態様では第8の通信方法は、アクセス端末がアクセスする資格がある他の少なくとも1つのアクセス・ポイントの識別子を第1のアクセス・ポイントから受信することと、その識別子に基づいて、その、他の少なくとも1つのアクセス・ポイントにアクセスすることを可能にするかどうかを決定することとを備える。さらに一部の態様では、以下のうちの少なくとも1つもこの第8の通信方法に該当し得る。それはつまり、その決定することが、アクセスを可能にするかどうか決定するようにユーザを促すことを備えること、その決定することが、識別子の指示を表示すること、およびアクセスを可能にするかどうかを指示するユーザ入力を受け取ることを備えること、この方法が、アクセスを自動的に可能にするか、それともプロンプトに応答してアクセスを可能にするかを、構成情報に基づいて決定することをさらに備えること、この方法が、アクセス端末がアクセスすることを可能にされたアクセス・ポイントのリストを保持することであって、その決定することはそのリストにさらに基づく、保持することをさらに備えること、この方法が、アクセスしないようにユーザが選択したアクセス・ポイントのリストを保持することであって、その決定することはそのリストにさらに基づく、保持することをさらに備えること、その識別子がネットワーク識別子を備えること、その識別子が限定加入者グループ識別子を備えること、その識別子がSMSメッセージ、アプリケーションプロトコルメッセージ、無線リンクメッセージ、またはページによって受信されること、その識別子がネットワーク・ノードから受信されること、少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントが、シグナリング、データアクセス、登録、およびサービスからなるグループのうちの少なくとも1つを、他の少なくとも1つのアクセス端末に提供しないように制限されること、少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントがフェムト・ノードまたはピコノードを備えること、である。
同様に上記に鑑みて、一部の態様では第9の通信方法は、アクセス・ポイントを初期化モードに構成することと、初期化モード中に省略時構成を備える省略時ビーコンを伝送することと、その省略時ビーコンに応答してアクセス端末からメッセージを受信することと、そのメッセージに応答してそのアクセス端末に優先ローミング・リストを送信することとを備える。さらに一部の態様では、以下のうちの少なくとも1つもこの第9の通信方法に該当し得る。それはつまり、省略時構成を備える省略時ビーコンが第1の電力レベルで伝送され、この方法がアクセス・ポイントを別の運転モードに構成することをさらに備え、それによりビーコンが第1の電力レベルよりも高い第2の電力レベルで伝送されること、第1の電力レベルが、第2の電力レベルによって提供されるカバレッジ・エリアよりも狭いカバレッジ・エリアを提供すること、省略時構成が、非初期化運転モードに関して使用されるネットワーク識別子とは異なる省略時ネットワーク識別子を備えること、省略時構成が、最も高い優先順位の少なくとも1つのアクセス・ポイントの省略時システム識別子および省略時ネットワーク識別子を指定し、優先ローミング・リストがその最も高い優先順位の少なくとも1つのアクセス・ポイントの他のシステム識別子および他のネットワーク識別子を指定すること、省略時ビーコンが省略時周波数で伝送され、優先ローミング・リストが、省略時周波数とは異なる、そのアクセス・ポイントに関する別のビーコン周波数を指定すること、この方法が、そのアクセス端末に関連する別の優先ローミング・リストに基づいて優先ローミング・リストを定義することをさらに備えること、この方法がそのアクセス端末からその別の優先ローミング・リストを受信することをさらに備えること、この方法がネットワーク・ノードからその別の優先ローミング・リストを受信することをさらに備えること、アクセス・ポイントが、シグナリング、データアクセス、登録、およびサービスからなるグループのうちの少なくとも1つを、他の少なくとも1つのアクセス端末に提供しないように制限されること、アクセス・ポイントがフェムト・ノードまたはピコノードを備えること、である。
同様に上記に鑑みて、一部の態様では第10の通信方法は、省略時構成を指定する第1の優先ローミング・リストに基づいて、ビーコンがあるかどうかをアクセス端末においてモニタすることと、そのモニタすることの結果として、アクセス・ポイントから省略時構成を備えるビーコンを受信することと、その受信されるビーコンに応答してアクセス・ポイントにメッセージを送信することと、そのメッセージに応答してアクセス・ポイントから第2のローミング・リストを受信することとであって、その第2のローミング・リストは省略時構成とは異なる構成を指定する、第2のローミング・リストを受信することとを備える。さらに一部の態様では、以下のうちの少なくとも1つもこの第10の通信方法に該当し得る。それはつまり、第1の優先ローミング・リストが初期化運転に関する省略時ローミング・リストを備え、第2の優先ローミング・リストが非初期化運転に関するローミング・リストを備えること、省略時構成が省略時ネットワーク識別子を備えること、第2の優先ローミング・リストが、省略時ネットワーク識別子とは異なる、そのアクセス・ポイントに関連する別のネットワーク識別子を備えること、ビーコンが、第1の優先ローミング・リストによって指定される省略時周波数で受信され、第2の優先ローミング・リストが、省略時周波数とは異なる、そのアクセス・ポイントに関する搬送周波数を指定すること、アクセス・ポイントが、シグナリング、データアクセス、登録、およびサービスからなるグループのうちの少なくとも1つを、他の少なくとも1つのアクセス端末に提供しないように制限されること、アクセス・ポイントがフェムト・ノードまたはピコノードを備えること、である。
同様に上記に鑑みて、一部の態様では第11の通信方法は、アクセス端末の第1の識別子でアクセス・ポイントを構成することと、その第1の識別子に基づいて、そのアクセス端末の第2の識別子を得ることと、そのアクセス端末によるアクセスを要求するメッセージを受信することと、その第2の識別子に基づいて、要求されたアクセスを許可するかどうかをそのアクセス・ポイントにおいて決定することとを備える。さらに一部の態様では、以下のうちの少なくとも1つもこの第11の通信方法に該当し得る。それはつまり、第1の識別子が、ネットワークアドレス識別情報または移動局総合サービスデジタル網番号を備えること、第2の識別子が、電子シリアル番号または国際移動体加入者識別情報を備えること、その得ることが、ネットワーク・ノードに第1の識別子を送信することと、その第1の識別子を送信することの結果として、そのネットワーク・ノードから第2の識別子を受信することとを備えること、その決定することが、そのアクセス端末からのメッセージによって受信される識別子を、その第2の識別子と比較することを備えること、その決定することが、ネットワーク・ノードに第2の識別子を送信することと、その第2の識別子を送信することの結果として、要求されたアクセスを許可するかどうかに関する指示を受信することとを備えること、アクセス・ポイントがウェブインターフェースによって構成されること、アクセス・ポイントが、シグナリング、データアクセス、登録、およびサービスからなるグループのうちの少なくとも1つを、他の少なくとも1つのアクセス端末に提供しないように制限されること、アクセス・ポイントがフェムト・ノードまたはピコノードを備えること、である。
同様に上記に鑑みて、一部の態様では第12の通信方法は、限定された組のアクセス端末にサービスを提供することを制限された1組のアクセス・ポイントの識別子を含む、優先ローミング・リストでアクセス端末を構成することと、それらのアクセス・ポイントのうちの1つからビーコンを受信することであって、そのビーコンはその識別子を備える、ビーコンを受信することと、そのビーコンに応答して、その1つのアクセス・ポイントにメッセージを送信することと、そのメッセージに応答して、その1つのアクセス・ポイントにアクセスする許可を受信することと、を備える。さらに一部の態様では、以下のうちの少なくとも1つもこの第12の通信方法に該当し得る。それはつまり、その1組のアクセス・ポイントが、限定された組のアクセス端末にサービスを提供するように制限された、セルラ事業者ドメイン内のすべてのアクセス・ポイントを備えること、その識別子がネットワーク識別子を備えること、その優先ローミング・リストが、その1組のアクセス・ポイントによって使用される搬送周波数を指定すること、この方法が、その1つのアクセス・ポイントにアクセスするかどうかを決定するようにユーザを促すことをさらに備えること、この方法が、その1つのアクセス・ポイントの指示を表示すること、およびその1つのアクセス・ポイントにアクセスするかどうかを指示するユーザ入力を受け取ることをさらに備えること、そのアクセス端末が、その1つのアクセス・ポイントにアクセスするかどうかを自動的に決定すること、その1組のアクセス・ポイントのうちの各アクセス・ポイントが、シグナリング、データアクセス、登録、およびサービスからなるグループのうちの少なくとも1つを、他の少なくとも1つのアクセス端末に提供しないように制限されること、その1組のアクセス・ポイントのうちの各アクセス・ポイントが、フェムト・ノードまたはピコノードを備えること、である。
同様に上記に鑑みて、一部の態様では第13の通信方法は、アクセス端末を認証するための要求をアクセス・ポイントから受信することと、そのアクセス端末がそのアクセス・ポイントからサービスを受信することを許可されているかどうかを、そのアクセス・ポイントからサービスを受信する1組の少なくとも1つのアクセス端末の識別子に基づいて判定することと、そのアクセス・ポイントにその判定を指示するメッセージを送信することとを備える。さらに一部の態様では、以下のうちの少なくとも1つもこの第13の通信方法に該当し得る。それはつまり、その判定することが、そのアクセス・ポイントのアクセス・リスト内にその識別子があるかどうかを判定することを備えること、その要求がアクセス・リストを備えること、その識別子が永続的識別子を備え、この方法が、その永続的識別子をその1組の少なくとも1つのアクセス端末の一時的識別子に基づいて求めることをさらに備えること、その永続的識別子を求めることが、ネットワーク・ノードに一時的識別子を送信することと、そのネットワーク・ノードから永続的識別子を受信することとを備えること、その識別子が限定加入者グループ識別子を備えること、その識別子が、その1組の少なくとも1つのアクセス端末に関連する少なくとも1つの限定加入者グループ識別子のリストを備え、その判定することが、そのアクセス・ポイントに関連する限定加入者グループ識別子がそのリスト内にあるかどうかを判定することを備えること、アクセス・ポイントが、シグナリング、データアクセス、登録、およびサービスからなるグループのうちの少なくとも1つを、他の少なくとも1つのアクセス端末に提供しないように制限されること、アクセス・ポイントがフェムト・ノードまたはピコノードを備えること、である。
同様に上記に鑑みて、一部の態様では第14の通信方法は、アクセス端末からのアクセス要求をアクセス・ポイントにおいて受信することであって、そのアクセス要求はそのアクセス端末に関連する第1の識別子を備える、受信することと、その第1の識別子に基づいてそのアクセス端末に関連する第2の識別子を求めることと、そのアクセス端末がそのアクセス・ポイントからサービスを受信することを許可されているかどうかを、その第2の識別子、およびそのアクセス・ポイントからサービスを受信することを許可された少なくとも1つのアクセス端末のリストに基づいて判定することと、を備える。さらに一部の態様では、以下のうちの少なくとも1つもこの第14の通信方法に該当し得る。それはつまり、第1の識別子が一時的識別子を備え、第2の識別子が永続的識別子を備えること、第1の識別子がアクセス端末のネットワークアドレス識別情報またはアクセス端末の移動局総合サービスデジタル網番号を備えること、そのリストがネットワーク・ノードから受信され、個々のアクセス端末の識別子を備えること、第2の識別子がそのアクセス端末に関連する限定加入者グループ識別子を備え、そのリストがそのアクセス・ポイントに関連する限定加入者グループ識別子を備えること、その判定することが、その第2の識別子およびリストをネットワーク・ノードに送信することと、そのネットワーク・ノードから、そのアクセス端末がそのアクセス・ポイントからサービスを受信することを許可されているかどうかについての指示を受信することとを備えること、その判定することが、その第2の識別子をネットワーク・ノードに送信することと、そのネットワーク・ノードからそのリストを受信することとを備えること、アクセス・ポイントが、シグナリング、データアクセス、登録、およびサービスからなるグループのうちの少なくとも1つを、他の少なくとも1つのアクセス端末に提供しないように制限されること、アクセス・ポイントがフェムト・ノードまたはピコノードを備えること、である。
一部の態様では、この第1、第2、第3、第4、第5、第6、第7、第8、第9、第10、第11、第12、第13、および第14の通信方法の上記の態様のうちの1つまたは複数に対応する機能は、例えば本明細書で教示するものとしての構造を使用する機器に実装することができる。さらに、コンピュータプログラム製品は、コンピュータにこれらの通信方法の上記の態様のうちの1つまたは複数に対応する機能を提供させるように構成されるコードを備えることができる。
開示した諸態様についての先の説明は、任意の当業者が本開示を作成しまたは使用できるようにするために行った。これらの態様に対する様々な修正が当業者には容易に明らかになり、本明細書に定義した一般的な原理は、本開示の範囲から逸脱することなく他の態様に適用することができる。よって本開示は、本明細書に示した諸態様に限定することを意図するものではなく、本明細書に開示した原理および新規特徴と一致した最も広い範囲が認められるべきである。
開示した諸態様についての先の説明は、任意の当業者が本開示を作成しまたは使用できるようにするために行った。これらの態様に対する様々な修正が当業者には容易に明らかになり、本明細書に定義した一般的な原理は、本開示の範囲から逸脱することなく他の態様に適用することができる。よって本開示は、本明細書に示した諸態様に限定することを意図するものではなく、本明細書に開示した原理および新規特徴と一致した最も広い範囲が認められるべきである。
以下に本願発明の当初の特許請求の範囲に記載された発明を付記する。
[C1]
1組の少なくとも1つのアクセス端末に対してのみ少なくとも1つのサービスを提供するように構成される、1組の少なくとも1つのアクセス・ポイントの識別子を求めることであって、前記識別子は事業者のネットワーク内の前記1組の少なくとも1つのアクセス・ポイントを一意的に識別する、識別子を求めることと、
前記識別子を前記1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントに送信することと
を備える、通信方法。
[C2]
前記識別子がネットワーク識別子を備え、
前記ネットワークがセルラ事業者ドメインを備える、
C1に記載の方法。
[C3]
前記1組の少なくとも1つのアクセス・ポイントが、共通の限定加入者グループに関連する複数のアクセス・ポイントを備える、C2に記載の方法。
[C4]
前記識別子がテキストベースである、C2に記載の方法。
[C5]
前記1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントが、シグナリング、データアクセス、登録、およびサービスからなるグループのうちの少なくとも1つを、他の少なくとも1つのアクセス端末に提供しないように制限される、C2に記載の方法。
[C6]
前記識別子を求めることが、識別子を求める要求を受信することと、前記識別子が他の少なくとも1つのアクセス・ポイントによって既に使用されているかどうかを判定することとを備える、C1に記載の方法。
[C7]
前記要求された識別子が前記他の少なくとも1つのアクセス・ポイントによって既に使用されている場合、前記識別子を送信することが、他の任意のアクセス・ポイントによって使用されていない識別子を備える、前記要求への応答を送信することを備える、C6に記載の方法。
[C8]
前記1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントに、固有の装置識別子を割り当てることをさらに備える、C1に記載の方法。
[C9]
前記1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントが、他の少なくとも1つのアクセス端末よりはむしろ、前記1組の少なくとも1つのアクセス端末に様々なサービスを提供する、C1に記載の方法。
[C10]
1組の少なくとも1つのアクセス端末に対してのみ少なくとも1つのサービスを提供するように構成される、1組の少なくとも1つのアクセス・ポイントの識別子を求めるための手段あって、前記識別子は事業者のネットワーク内の前記1組の少なくとも1つのアクセス・ポイントを一意的に識別する、識別子を求めるための手段と、
前記識別子を前記1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントに送信するための手段と
を備える、通信用機器。
[C11]
前記識別子がネットワーク識別子を備え、
前記ネットワークがセルラ事業者ドメインを備える、
C10に記載の機器。
[C12]
前記1組の少なくとも1つのアクセス・ポイントが、共通の限定加入者グループに関連する複数のアクセス・ポイントを備える、C11に記載の機器。
[C13]
前記識別子がテキストベースである、C11に記載の機器。
[C14]
前記1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントが、シグナリング、データアクセス、登録、およびサービスからなるグループのうちの少なくとも1つを、他の少なくとも1つのアクセス端末に提供しないように制限される、C11に記載の機器。
[C15]
前記識別子を求めることが、識別子を求める要求を受信することと、前記識別子が他の少なくとも1つのアクセス・ポイントによって既に使用されているかどうかを判定することとを備える、C10に記載の機器。
[C16]
前記要求された識別子が前記他の少なくとも1つのアクセス・ポイントによって既に使用されている場合、前記識別子を送信することが、他の任意のアクセス・ポイントによって使用されていない識別子を備える、前記要求への応答を送信することを備える、C15に記載の機器。
[C17]
前記1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントに、固有の装置識別子を割り当てるための手段をさらに備える、C10に記載の機器。
[C18]
前記1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントが、他の少なくとも1つのアクセス端末よりはむしろ、前記1組の少なくとも1つのアクセス端末に様々なサービスを提供する、C10に記載の機器。
[C19]
1組の少なくとも1つのアクセス端末に対してのみ少なくとも1つのサービスを提供するように構成される、1組の少なくとも1つのアクセス・ポイントの識別子を求めるように構成されるプロビジョニング・コントローラであって、前記識別子は事業者のネットワーク内の前記1組の少なくとも1つのアクセス・ポイントを一意的に識別する、識別子を求めるように構成されるプロビジョニング・コントローラと、
前記識別子を前記1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントに送信するように構成される通信コントローラと
を備える、通信用機器。
[C20]
前記識別子がネットワーク識別子を備え、
前記ネットワークがセルラ事業者ドメインを備える、
C19に記載の機器。
[C21]
前記1組の少なくとも1つのアクセス・ポイントが、共通の限定加入者グループに関連する複数のアクセス・ポイントを備える、C20に記載の機器。
[C22]
前記識別子がテキストベースである、C20に記載の機器。
[C23]
コンピュータに、1組の少なくとも1つのアクセス端末に対してのみ少なくとも1つのサービスを提供するように構成される、1組の少なくとも1つのアクセス・ポイントの識別子を求めさせることであって、前記識別子は事業者のネットワーク内の前記1組の少なくとも1つのアクセス・ポイントを一意的に識別する、識別子を求めさせ、
前記識別子を前記1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントに送信させる
ためのコードを備えるコンピュータ可読媒体を備える、コンピュータプログラム製品。
[C24]
前記識別子がネットワーク識別子を備え、
前記ネットワークがセルラ事業者ドメインを備える、
C23に記載のコンピュータプログラム製品。
[C25]
1組の少なくとも1つのアクセス・ポイントの識別子を前記組のアクセス・ポイントにおいて受信することであって、前記組の各アクセス・ポイントは1組の少なくとも1つのアクセス端末に対してのみ少なくとも1つのサービスを提供するように構成され、前記識別子は事業者のネットワーク内の前記少なくとも1つのアクセス・ポイントを一意的に識別する、アクセス・ポイントにおいて受信することと、
前記識別子を無線で伝送することと
を備える、通信方法。
[C26]
前記識別子がネットワーク識別子を備え、
前記ネットワークがセルラ事業者ドメインを備える、
C25に記載の方法。
[C27]
前記1組の少なくとも1つのアクセス・ポイントが、共通の限定加入者グループに関連する複数のアクセス・ポイントを備える、C26に記載の方法。
[C28]
前記識別子がテキストベースである、C26に記載の方法。
[C29]
前記1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントが、シグナリング、データアクセス、登録、およびサービスからなるグループのうちの少なくとも1つを、他の少なくとも1つのアクセス端末に提供しないように制限される、C26に記載の方法。
[C30]
前記1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントが、他の少なくとも1つのアクセス端末よりはむしろ、前記1組の少なくとも1つのアクセス端末に様々なサービスを提供する、C25に記載の方法。
[C31]
前記識別子を求める要求に応答して前記識別子が受信される、C25に記載の方法。
[C32]
1組の少なくとも1つのアクセス・ポイントの識別子を前記組のアクセス・ポイントにおいて受信するための手段であって、前記組の各アクセス・ポイントは1組の少なくとも1つのアクセス端末に対してのみ少なくとも1つのサービスを提供するように構成され、前記識別子は事業者のネットワーク内の前記少なくとも1つのアクセス・ポイントを一意的に識別する、アクセス・ポイントにおいて受信するための手段と、
前記識別子を無線で伝送するための手段と
を備える、通信用機器。
[C33]
前記識別子がネットワーク識別子を備え、
前記ネットワークがセルラ事業者ドメインを備える、
C32に記載の機器。
[C34]
前記1組の少なくとも1つのアクセス・ポイントが、共通の限定加入者グループに関連する複数のアクセス・ポイントを備える、C33に記載の機器。
[C35]
前記識別子がテキストベースである、C33に記載の機器。
[C36]
前記1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントが、シグナリング、データアクセス、登録、およびサービスからなるグループのうちの少なくとも1つを、他の少なくとも1つのアクセス端末に提供しないように制限される、C33に記載の機器。
[C37]
前記1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントが、他の少なくとも1つのアクセス端末よりはむしろ、前記1組の少なくとも1つのアクセス端末に様々なサービスを提供する、C32に記載の機器。
[C38]
前記識別子を求める要求に応答して前記識別子が受信される、C32に記載の機器。
[C39]
1組の少なくとも1つのアクセス・ポイントの識別子を前記組のアクセス・ポイントにおいて受信するように構成されるプロビジョニング・コントローラであって、前記組の各アクセス・ポイントは1組の少なくとも1つのアクセス端末に対してのみ少なくとも1つのサービスを提供するように構成され、前記識別子は事業者のネットワーク内の前記少なくとも1つのアクセス・ポイントを一意的に識別する、アクセス・ポイントにおいて受信するように構成されるプロビジョニング・コントローラと、
前記識別子を無線で伝送するように構成される通信コントローラと
を備える、通信用機器。
[C40]
前記識別子がネットワーク識別子を備え、
前記ネットワークがセルラ事業者ドメインを備える、
C39に記載の機器。
[C41]
前記1組の少なくとも1つのアクセス・ポイントが、共通の限定加入者グループに関連する複数のアクセス・ポイントを備える、C40に記載の機器。
[C42]
前記識別子がテキストベースである、C40に記載の機器。
[C43]
コンピュータに、
1組の少なくとも1つのアクセス・ポイントの識別子を前記組のアクセス・ポイントにおいて受信させることであって、前記組の各アクセス・ポイントは1組の少なくとも1つのアクセス端末に対してのみ少なくとも1つのサービスを提供するように構成され、前記識別子は事業者のネットワーク内の前記少なくとも1つのアクセス・ポイントを一意的に識別する、アクセス・ポイントにおいて受信させ、
前記識別子を無線で伝送させる
ためのコードを備えるコンピュータ可読媒体を備える、コンピュータプログラム製品。
[C44]
前記識別子がネットワーク識別子を備え、
前記ネットワークがセルラ事業者ドメインを備える、
C43に記載のコンピュータプログラム製品。
[C45]
1組のアクセス端末のうちのアクセス端末の識別子を求めることと、
前記識別子を、前記1組のアクセス端末に対してのみ少なくとも1つのサービスを提供するように構成される少なくとも1つのアクセス・ポイントに送信することと
を備える、通信方法。
[C46]
前記識別子が前記アクセス端末の永続的識別子を備える、C45に記載の方法。
[C47]
前記識別子が前記アクセス端末の一時的識別子を備える、C45に記載の方法。
[C48]
前記少なくとも1つのアクセス・ポイントのうちのアクセス・ポイントからの要求に応答して前記識別子が送信される、C45に記載の方法。
[C49]
前記求めることが、前記少なくとも1つのアクセス・ポイントから前記少なくとも1つのサービスを受信することを許可されたアクセス端末をユーザが指定することを可能にするウェブサーバから、前記識別子を受信することを備える、C45に記載の方法。
[C50]
前記1組のアクセス端末が共通の限定加入者グループに関連する、C45に記載の方法。
[C51]
前記少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントが、シグナリング、データアクセス、登録、およびサービスからなるグループのうちの少なくとも1つを、他の少なくとも1つのアクセス端末に提供しないように制限される、C45に記載の方法。
[C52]
1組のアクセス端末のうちのアクセス端末の識別子を求めるための手段と、
前記識別子を、前記1組のアクセス端末に対してのみ少なくとも1つのサービスを提供するように構成される少なくとも1つのアクセス・ポイントに送信するための手段と
を備える、通信用機器。
[C53]
前記識別子が前記アクセス端末の永続的識別子を備える、C52に記載の機器。
[C54]
前記識別子が前記アクセス端末の一時的識別子を備える、C52に記載の機器。
[C55]
前記少なくとも1つのアクセス・ポイントのうちのアクセス・ポイントからの要求に応答して前記識別子が送信される、C52に記載の機器。
[C56]
前記求めることが、前記少なくとも1つのアクセス・ポイントから前記少なくとも1つのサービスを受信することを許可されたアクセス端末をユーザが指定することを可能にするウェブサーバから、前記識別子を受信することを備える、C52に記載の機器。
[C57]
前記1組のアクセス端末が共通の限定加入者グループに関連する、C52に記載の機器。
[C58]
前記少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントが、シグナリング、データアクセス、登録、およびサービスからなるグループのうちの少なくとも1つを、他の少なくとも1つのアクセス端末に提供しないように制限される、C52に記載の機器。
[C59]
1組のアクセス端末のうちのアクセス端末の識別子を求めるように構成されるプロビジョニング・コントローラと、
前記識別子を、前記1組のアクセス端末に対してのみ少なくとも1つのサービスを提供するように構成される少なくとも1つのアクセス・ポイントに送信するように構成される通信コントローラと
を備える、通信用機器。
[C60]
前記少なくとも1つのアクセス・ポイントのうちのアクセス・ポイントからの要求に応答して前記識別子が送信される、C59に記載の機器。
[C61]
前記求めることが、前記少なくとも1つのアクセス・ポイントから前記少なくとも1つのサービスを受信することを許可されたアクセス端末をユーザが指定することを可能にするウェブサーバから、前記識別子を受信することを備える、C59に記載の機器。
[C62]
前記1組のアクセス端末が共通の限定加入者グループに関連する、C59に記載の機器。
[C63]
コンピュータに、
1組のアクセス端末のうちのアクセス端末の識別子を求めさせ、
前記識別子を、前記1組のアクセス端末に対してのみ少なくとも1つのサービスを提供するように構成される少なくとも1つのアクセス・ポイントに送信させる
ためのコードを備えるコンピュータ可読媒体を備える、コンピュータプログラム製品。
[C64]
前記求めることが、前記少なくとも1つのアクセス・ポイントから前記少なくとも1つのサービスを受信することを許可されたアクセス端末をユーザが指定することを可能にするウェブサーバから、前記識別子を受信することを備える、C63に記載のコンピュータプログラム製品。
以下に本願発明の当初の特許請求の範囲に記載された発明を付記する。
[C1]
1組の少なくとも1つのアクセス端末に対してのみ少なくとも1つのサービスを提供するように構成される、1組の少なくとも1つのアクセス・ポイントの識別子を求めることであって、前記識別子は事業者のネットワーク内の前記1組の少なくとも1つのアクセス・ポイントを一意的に識別する、識別子を求めることと、
前記識別子を前記1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントに送信することと
を備える、通信方法。
[C2]
前記識別子がネットワーク識別子を備え、
前記ネットワークがセルラ事業者ドメインを備える、
C1に記載の方法。
[C3]
前記1組の少なくとも1つのアクセス・ポイントが、共通の限定加入者グループに関連する複数のアクセス・ポイントを備える、C2に記載の方法。
[C4]
前記識別子がテキストベースである、C2に記載の方法。
[C5]
前記1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントが、シグナリング、データアクセス、登録、およびサービスからなるグループのうちの少なくとも1つを、他の少なくとも1つのアクセス端末に提供しないように制限される、C2に記載の方法。
[C6]
前記識別子を求めることが、識別子を求める要求を受信することと、前記識別子が他の少なくとも1つのアクセス・ポイントによって既に使用されているかどうかを判定することとを備える、C1に記載の方法。
[C7]
前記要求された識別子が前記他の少なくとも1つのアクセス・ポイントによって既に使用されている場合、前記識別子を送信することが、他の任意のアクセス・ポイントによって使用されていない識別子を備える、前記要求への応答を送信することを備える、C6に記載の方法。
[C8]
前記1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントに、固有の装置識別子を割り当てることをさらに備える、C1に記載の方法。
[C9]
前記1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントが、他の少なくとも1つのアクセス端末よりはむしろ、前記1組の少なくとも1つのアクセス端末に様々なサービスを提供する、C1に記載の方法。
[C10]
1組の少なくとも1つのアクセス端末に対してのみ少なくとも1つのサービスを提供するように構成される、1組の少なくとも1つのアクセス・ポイントの識別子を求めるための手段あって、前記識別子は事業者のネットワーク内の前記1組の少なくとも1つのアクセス・ポイントを一意的に識別する、識別子を求めるための手段と、
前記識別子を前記1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントに送信するための手段と
を備える、通信用機器。
[C11]
前記識別子がネットワーク識別子を備え、
前記ネットワークがセルラ事業者ドメインを備える、
C10に記載の機器。
[C12]
前記1組の少なくとも1つのアクセス・ポイントが、共通の限定加入者グループに関連する複数のアクセス・ポイントを備える、C11に記載の機器。
[C13]
前記識別子がテキストベースである、C11に記載の機器。
[C14]
前記1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントが、シグナリング、データアクセス、登録、およびサービスからなるグループのうちの少なくとも1つを、他の少なくとも1つのアクセス端末に提供しないように制限される、C11に記載の機器。
[C15]
前記識別子を求めることが、識別子を求める要求を受信することと、前記識別子が他の少なくとも1つのアクセス・ポイントによって既に使用されているかどうかを判定することとを備える、C10に記載の機器。
[C16]
前記要求された識別子が前記他の少なくとも1つのアクセス・ポイントによって既に使用されている場合、前記識別子を送信することが、他の任意のアクセス・ポイントによって使用されていない識別子を備える、前記要求への応答を送信することを備える、C15に記載の機器。
[C17]
前記1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントに、固有の装置識別子を割り当てるための手段をさらに備える、C10に記載の機器。
[C18]
前記1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントが、他の少なくとも1つのアクセス端末よりはむしろ、前記1組の少なくとも1つのアクセス端末に様々なサービスを提供する、C10に記載の機器。
[C19]
1組の少なくとも1つのアクセス端末に対してのみ少なくとも1つのサービスを提供するように構成される、1組の少なくとも1つのアクセス・ポイントの識別子を求めるように構成されるプロビジョニング・コントローラであって、前記識別子は事業者のネットワーク内の前記1組の少なくとも1つのアクセス・ポイントを一意的に識別する、識別子を求めるように構成されるプロビジョニング・コントローラと、
前記識別子を前記1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントに送信するように構成される通信コントローラと
を備える、通信用機器。
[C20]
前記識別子がネットワーク識別子を備え、
前記ネットワークがセルラ事業者ドメインを備える、
C19に記載の機器。
[C21]
前記1組の少なくとも1つのアクセス・ポイントが、共通の限定加入者グループに関連する複数のアクセス・ポイントを備える、C20に記載の機器。
[C22]
前記識別子がテキストベースである、C20に記載の機器。
[C23]
コンピュータに、1組の少なくとも1つのアクセス端末に対してのみ少なくとも1つのサービスを提供するように構成される、1組の少なくとも1つのアクセス・ポイントの識別子を求めさせることであって、前記識別子は事業者のネットワーク内の前記1組の少なくとも1つのアクセス・ポイントを一意的に識別する、識別子を求めさせ、
前記識別子を前記1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントに送信させる
ためのコードを備えるコンピュータ可読媒体を備える、コンピュータプログラム製品。
[C24]
前記識別子がネットワーク識別子を備え、
前記ネットワークがセルラ事業者ドメインを備える、
C23に記載のコンピュータプログラム製品。
[C25]
1組の少なくとも1つのアクセス・ポイントの識別子を前記組のアクセス・ポイントにおいて受信することであって、前記組の各アクセス・ポイントは1組の少なくとも1つのアクセス端末に対してのみ少なくとも1つのサービスを提供するように構成され、前記識別子は事業者のネットワーク内の前記少なくとも1つのアクセス・ポイントを一意的に識別する、アクセス・ポイントにおいて受信することと、
前記識別子を無線で伝送することと
を備える、通信方法。
[C26]
前記識別子がネットワーク識別子を備え、
前記ネットワークがセルラ事業者ドメインを備える、
C25に記載の方法。
[C27]
前記1組の少なくとも1つのアクセス・ポイントが、共通の限定加入者グループに関連する複数のアクセス・ポイントを備える、C26に記載の方法。
[C28]
前記識別子がテキストベースである、C26に記載の方法。
[C29]
前記1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントが、シグナリング、データアクセス、登録、およびサービスからなるグループのうちの少なくとも1つを、他の少なくとも1つのアクセス端末に提供しないように制限される、C26に記載の方法。
[C30]
前記1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントが、他の少なくとも1つのアクセス端末よりはむしろ、前記1組の少なくとも1つのアクセス端末に様々なサービスを提供する、C25に記載の方法。
[C31]
前記識別子を求める要求に応答して前記識別子が受信される、C25に記載の方法。
[C32]
1組の少なくとも1つのアクセス・ポイントの識別子を前記組のアクセス・ポイントにおいて受信するための手段であって、前記組の各アクセス・ポイントは1組の少なくとも1つのアクセス端末に対してのみ少なくとも1つのサービスを提供するように構成され、前記識別子は事業者のネットワーク内の前記少なくとも1つのアクセス・ポイントを一意的に識別する、アクセス・ポイントにおいて受信するための手段と、
前記識別子を無線で伝送するための手段と
を備える、通信用機器。
[C33]
前記識別子がネットワーク識別子を備え、
前記ネットワークがセルラ事業者ドメインを備える、
C32に記載の機器。
[C34]
前記1組の少なくとも1つのアクセス・ポイントが、共通の限定加入者グループに関連する複数のアクセス・ポイントを備える、C33に記載の機器。
[C35]
前記識別子がテキストベースである、C33に記載の機器。
[C36]
前記1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントが、シグナリング、データアクセス、登録、およびサービスからなるグループのうちの少なくとも1つを、他の少なくとも1つのアクセス端末に提供しないように制限される、C33に記載の機器。
[C37]
前記1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントが、他の少なくとも1つのアクセス端末よりはむしろ、前記1組の少なくとも1つのアクセス端末に様々なサービスを提供する、C32に記載の機器。
[C38]
前記識別子を求める要求に応答して前記識別子が受信される、C32に記載の機器。
[C39]
1組の少なくとも1つのアクセス・ポイントの識別子を前記組のアクセス・ポイントにおいて受信するように構成されるプロビジョニング・コントローラであって、前記組の各アクセス・ポイントは1組の少なくとも1つのアクセス端末に対してのみ少なくとも1つのサービスを提供するように構成され、前記識別子は事業者のネットワーク内の前記少なくとも1つのアクセス・ポイントを一意的に識別する、アクセス・ポイントにおいて受信するように構成されるプロビジョニング・コントローラと、
前記識別子を無線で伝送するように構成される通信コントローラと
を備える、通信用機器。
[C40]
前記識別子がネットワーク識別子を備え、
前記ネットワークがセルラ事業者ドメインを備える、
C39に記載の機器。
[C41]
前記1組の少なくとも1つのアクセス・ポイントが、共通の限定加入者グループに関連する複数のアクセス・ポイントを備える、C40に記載の機器。
[C42]
前記識別子がテキストベースである、C40に記載の機器。
[C43]
コンピュータに、
1組の少なくとも1つのアクセス・ポイントの識別子を前記組のアクセス・ポイントにおいて受信させることであって、前記組の各アクセス・ポイントは1組の少なくとも1つのアクセス端末に対してのみ少なくとも1つのサービスを提供するように構成され、前記識別子は事業者のネットワーク内の前記少なくとも1つのアクセス・ポイントを一意的に識別する、アクセス・ポイントにおいて受信させ、
前記識別子を無線で伝送させる
ためのコードを備えるコンピュータ可読媒体を備える、コンピュータプログラム製品。
[C44]
前記識別子がネットワーク識別子を備え、
前記ネットワークがセルラ事業者ドメインを備える、
C43に記載のコンピュータプログラム製品。
[C45]
1組のアクセス端末のうちのアクセス端末の識別子を求めることと、
前記識別子を、前記1組のアクセス端末に対してのみ少なくとも1つのサービスを提供するように構成される少なくとも1つのアクセス・ポイントに送信することと
を備える、通信方法。
[C46]
前記識別子が前記アクセス端末の永続的識別子を備える、C45に記載の方法。
[C47]
前記識別子が前記アクセス端末の一時的識別子を備える、C45に記載の方法。
[C48]
前記少なくとも1つのアクセス・ポイントのうちのアクセス・ポイントからの要求に応答して前記識別子が送信される、C45に記載の方法。
[C49]
前記求めることが、前記少なくとも1つのアクセス・ポイントから前記少なくとも1つのサービスを受信することを許可されたアクセス端末をユーザが指定することを可能にするウェブサーバから、前記識別子を受信することを備える、C45に記載の方法。
[C50]
前記1組のアクセス端末が共通の限定加入者グループに関連する、C45に記載の方法。
[C51]
前記少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントが、シグナリング、データアクセス、登録、およびサービスからなるグループのうちの少なくとも1つを、他の少なくとも1つのアクセス端末に提供しないように制限される、C45に記載の方法。
[C52]
1組のアクセス端末のうちのアクセス端末の識別子を求めるための手段と、
前記識別子を、前記1組のアクセス端末に対してのみ少なくとも1つのサービスを提供するように構成される少なくとも1つのアクセス・ポイントに送信するための手段と
を備える、通信用機器。
[C53]
前記識別子が前記アクセス端末の永続的識別子を備える、C52に記載の機器。
[C54]
前記識別子が前記アクセス端末の一時的識別子を備える、C52に記載の機器。
[C55]
前記少なくとも1つのアクセス・ポイントのうちのアクセス・ポイントからの要求に応答して前記識別子が送信される、C52に記載の機器。
[C56]
前記求めることが、前記少なくとも1つのアクセス・ポイントから前記少なくとも1つのサービスを受信することを許可されたアクセス端末をユーザが指定することを可能にするウェブサーバから、前記識別子を受信することを備える、C52に記載の機器。
[C57]
前記1組のアクセス端末が共通の限定加入者グループに関連する、C52に記載の機器。
[C58]
前記少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントが、シグナリング、データアクセス、登録、およびサービスからなるグループのうちの少なくとも1つを、他の少なくとも1つのアクセス端末に提供しないように制限される、C52に記載の機器。
[C59]
1組のアクセス端末のうちのアクセス端末の識別子を求めるように構成されるプロビジョニング・コントローラと、
前記識別子を、前記1組のアクセス端末に対してのみ少なくとも1つのサービスを提供するように構成される少なくとも1つのアクセス・ポイントに送信するように構成される通信コントローラと
を備える、通信用機器。
[C60]
前記少なくとも1つのアクセス・ポイントのうちのアクセス・ポイントからの要求に応答して前記識別子が送信される、C59に記載の機器。
[C61]
前記求めることが、前記少なくとも1つのアクセス・ポイントから前記少なくとも1つのサービスを受信することを許可されたアクセス端末をユーザが指定することを可能にするウェブサーバから、前記識別子を受信することを備える、C59に記載の機器。
[C62]
前記1組のアクセス端末が共通の限定加入者グループに関連する、C59に記載の機器。
[C63]
コンピュータに、
1組のアクセス端末のうちのアクセス端末の識別子を求めさせ、
前記識別子を、前記1組のアクセス端末に対してのみ少なくとも1つのサービスを提供するように構成される少なくとも1つのアクセス・ポイントに送信させる
ためのコードを備えるコンピュータ可読媒体を備える、コンピュータプログラム製品。
[C64]
前記求めることが、前記少なくとも1つのアクセス・ポイントから前記少なくとも1つのサービスを受信することを許可されたアクセス端末をユーザが指定することを可能にするウェブサーバから、前記識別子を受信することを備える、C63に記載のコンピュータプログラム製品。
Claims (64)
- 1組の少なくとも1つのアクセス端末に対してのみ少なくとも1つのサービスを提供するように構成される、1組の少なくとも1つのアクセス・ポイントの識別子を求めることであって、前記識別子は事業者のネットワーク内の前記1組の少なくとも1つのアクセス・ポイントを一意的に識別する、識別子を求めることと、
前記識別子を前記1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントに送信することと
を備える、通信方法。 - 前記識別子がネットワーク識別子を備え、
前記ネットワークがセルラ事業者ドメインを備える、
請求項1に記載の方法。 - 前記1組の少なくとも1つのアクセス・ポイントが、共通の限定加入者グループに関連する複数のアクセス・ポイントを備える、請求項2に記載の方法。
- 前記識別子がテキストベースである、請求項2に記載の方法。
- 前記1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントが、シグナリング、データアクセス、登録、およびサービスからなるグループのうちの少なくとも1つを、他の少なくとも1つのアクセス端末に提供しないように制限される、請求項2に記載の方法。
- 前記識別子を求めることが、識別子を求める要求を受信することと、前記識別子が他の少なくとも1つのアクセス・ポイントによって既に使用されているかどうかを判定することとを備える、請求項1に記載の方法。
- 前記要求された識別子が前記他の少なくとも1つのアクセス・ポイントによって既に使用されている場合、前記識別子を送信することが、他の任意のアクセス・ポイントによって使用されていない識別子を備える、前記要求への応答を送信することを備える、請求項6に記載の方法。
- 前記1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントに、固有の装置識別子を割り当てることをさらに備える、請求項1に記載の方法。
- 前記1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントが、他の少なくとも1つのアクセス端末よりはむしろ、前記1組の少なくとも1つのアクセス端末に様々なサービスを提供する、請求項1に記載の方法。
- 1組の少なくとも1つのアクセス端末に対してのみ少なくとも1つのサービスを提供するように構成される、1組の少なくとも1つのアクセス・ポイントの識別子を求めるための手段あって、前記識別子は事業者のネットワーク内の前記1組の少なくとも1つのアクセス・ポイントを一意的に識別する、識別子を求めるための手段と、
前記識別子を前記1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントに送信するための手段と
を備える、通信用機器。 - 前記識別子がネットワーク識別子を備え、
前記ネットワークがセルラ事業者ドメインを備える、
請求項10に記載の機器。 - 前記1組の少なくとも1つのアクセス・ポイントが、共通の限定加入者グループに関連する複数のアクセス・ポイントを備える、請求項11に記載の機器。
- 前記識別子がテキストベースである、請求項11に記載の機器。
- 前記1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントが、シグナリング、データアクセス、登録、およびサービスからなるグループのうちの少なくとも1つを、他の少なくとも1つのアクセス端末に提供しないように制限される、請求項11に記載の機器。
- 前記識別子を求めることが、識別子を求める要求を受信することと、前記識別子が他の少なくとも1つのアクセス・ポイントによって既に使用されているかどうかを判定することとを備える、請求項10に記載の機器。
- 前記要求された識別子が前記他の少なくとも1つのアクセス・ポイントによって既に使用されている場合、前記識別子を送信することが、他の任意のアクセス・ポイントによって使用されていない識別子を備える、前記要求への応答を送信することを備える、請求項15に記載の機器。
- 前記1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントに、固有の装置識別子を割り当てるための手段をさらに備える、請求項10に記載の機器。
- 前記1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントが、他の少なくとも1つのアクセス端末よりはむしろ、前記1組の少なくとも1つのアクセス端末に様々なサービスを提供する、請求項10に記載の機器。
- 1組の少なくとも1つのアクセス端末に対してのみ少なくとも1つのサービスを提供するように構成される、1組の少なくとも1つのアクセス・ポイントの識別子を求めるように構成されるプロビジョニング・コントローラであって、前記識別子は事業者のネットワーク内の前記1組の少なくとも1つのアクセス・ポイントを一意的に識別する、識別子を求めるように構成されるプロビジョニング・コントローラと、
前記識別子を前記1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントに送信するように構成される通信コントローラと
を備える、通信用機器。 - 前記識別子がネットワーク識別子を備え、
前記ネットワークがセルラ事業者ドメインを備える、
請求項19に記載の機器。 - 前記1組の少なくとも1つのアクセス・ポイントが、共通の限定加入者グループに関連する複数のアクセス・ポイントを備える、請求項20に記載の機器。
- 前記識別子がテキストベースである、請求項20に記載の機器。
- コンピュータに、1組の少なくとも1つのアクセス端末に対してのみ少なくとも1つのサービスを提供するように構成される、1組の少なくとも1つのアクセス・ポイントの識別子を求めさせることであって、前記識別子は事業者のネットワーク内の前記1組の少なくとも1つのアクセス・ポイントを一意的に識別する、識別子を求めさせ、
前記識別子を前記1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントに送信させる
ためのコードを備えるコンピュータ可読媒体を備える、コンピュータプログラム製品。 - 前記識別子がネットワーク識別子を備え、
前記ネットワークがセルラ事業者ドメインを備える、
請求項23に記載のコンピュータプログラム製品。 - 1組の少なくとも1つのアクセス・ポイントの識別子を前記組のアクセス・ポイントにおいて受信することであって、前記組の各アクセス・ポイントは1組の少なくとも1つのアクセス端末に対してのみ少なくとも1つのサービスを提供するように構成され、前記識別子は事業者のネットワーク内の前記少なくとも1つのアクセス・ポイントを一意的に識別する、アクセス・ポイントにおいて受信することと、
前記識別子を無線で伝送することと
を備える、通信方法。 - 前記識別子がネットワーク識別子を備え、
前記ネットワークがセルラ事業者ドメインを備える、
請求項25に記載の方法。 - 前記1組の少なくとも1つのアクセス・ポイントが、共通の限定加入者グループに関連する複数のアクセス・ポイントを備える、請求項26に記載の方法。
- 前記識別子がテキストベースである、請求項26に記載の方法。
- 前記1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントが、シグナリング、データアクセス、登録、およびサービスからなるグループのうちの少なくとも1つを、他の少なくとも1つのアクセス端末に提供しないように制限される、請求項26に記載の方法。
- 前記1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントが、他の少なくとも1つのアクセス端末よりはむしろ、前記1組の少なくとも1つのアクセス端末に様々なサービスを提供する、請求項25に記載の方法。
- 前記識別子を求める要求に応答して前記識別子が受信される、請求項25に記載の方法。
- 1組の少なくとも1つのアクセス・ポイントの識別子を前記組のアクセス・ポイントにおいて受信するための手段であって、前記組の各アクセス・ポイントは1組の少なくとも1つのアクセス端末に対してのみ少なくとも1つのサービスを提供するように構成され、前記識別子は事業者のネットワーク内の前記少なくとも1つのアクセス・ポイントを一意的に識別する、アクセス・ポイントにおいて受信するための手段と、
前記識別子を無線で伝送するための手段と
を備える、通信用機器。 - 前記識別子がネットワーク識別子を備え、
前記ネットワークがセルラ事業者ドメインを備える、
請求項32に記載の機器。 - 前記1組の少なくとも1つのアクセス・ポイントが、共通の限定加入者グループに関連する複数のアクセス・ポイントを備える、請求項33に記載の機器。
- 前記識別子がテキストベースである、請求項33に記載の機器。
- 前記1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントが、シグナリング、データアクセス、登録、およびサービスからなるグループのうちの少なくとも1つを、他の少なくとも1つのアクセス端末に提供しないように制限される、請求項33に記載の機器。
- 前記1組の少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントが、他の少なくとも1つのアクセス端末よりはむしろ、前記1組の少なくとも1つのアクセス端末に様々なサービスを提供する、請求項32に記載の機器。
- 前記識別子を求める要求に応答して前記識別子が受信される、請求項32に記載の機器。
- 1組の少なくとも1つのアクセス・ポイントの識別子を前記組のアクセス・ポイントにおいて受信するように構成されるプロビジョニング・コントローラであって、前記組の各アクセス・ポイントは1組の少なくとも1つのアクセス端末に対してのみ少なくとも1つのサービスを提供するように構成され、前記識別子は事業者のネットワーク内の前記少なくとも1つのアクセス・ポイントを一意的に識別する、アクセス・ポイントにおいて受信するように構成されるプロビジョニング・コントローラと、
前記識別子を無線で伝送するように構成される通信コントローラと
を備える、通信用機器。 - 前記識別子がネットワーク識別子を備え、
前記ネットワークがセルラ事業者ドメインを備える、
請求項39に記載の機器。 - 前記1組の少なくとも1つのアクセス・ポイントが、共通の限定加入者グループに関連する複数のアクセス・ポイントを備える、請求項40に記載の機器。
- 前記識別子がテキストベースである、請求項40に記載の機器。
- コンピュータに、
1組の少なくとも1つのアクセス・ポイントの識別子を前記組のアクセス・ポイントにおいて受信させることであって、前記組の各アクセス・ポイントは1組の少なくとも1つのアクセス端末に対してのみ少なくとも1つのサービスを提供するように構成され、前記識別子は事業者のネットワーク内の前記少なくとも1つのアクセス・ポイントを一意的に識別する、アクセス・ポイントにおいて受信させ、
前記識別子を無線で伝送させる
ためのコードを備えるコンピュータ可読媒体を備える、コンピュータプログラム製品。 - 前記識別子がネットワーク識別子を備え、
前記ネットワークがセルラ事業者ドメインを備える、
請求項43に記載のコンピュータプログラム製品。 - 1組のアクセス端末のうちのアクセス端末の識別子を求めることと、
前記識別子を、前記1組のアクセス端末に対してのみ少なくとも1つのサービスを提供するように構成される少なくとも1つのアクセス・ポイントに送信することと
を備える、通信方法。 - 前記識別子が前記アクセス端末の永続的識別子を備える、請求項45に記載の方法。
- 前記識別子が前記アクセス端末の一時的識別子を備える、請求項45に記載の方法。
- 前記少なくとも1つのアクセス・ポイントのうちのアクセス・ポイントからの要求に応答して前記識別子が送信される、請求項45に記載の方法。
- 前記求めることが、前記少なくとも1つのアクセス・ポイントから前記少なくとも1つのサービスを受信することを許可されたアクセス端末をユーザが指定することを可能にするウェブサーバから、前記識別子を受信することを備える、請求項45に記載の方法。
- 前記1組のアクセス端末が共通の限定加入者グループに関連する、請求項45に記載の方法。
- 前記少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントが、シグナリング、データアクセス、登録、およびサービスからなるグループのうちの少なくとも1つを、他の少なくとも1つのアクセス端末に提供しないように制限される、請求項45に記載の方法。
- 1組のアクセス端末のうちのアクセス端末の識別子を求めるための手段と、
前記識別子を、前記1組のアクセス端末に対してのみ少なくとも1つのサービスを提供するように構成される少なくとも1つのアクセス・ポイントに送信するための手段と
を備える、通信用機器。 - 前記識別子が前記アクセス端末の永続的識別子を備える、請求項52に記載の機器。
- 前記識別子が前記アクセス端末の一時的識別子を備える、請求項52に記載の機器。
- 前記少なくとも1つのアクセス・ポイントのうちのアクセス・ポイントからの要求に応答して前記識別子が送信される、請求項52に記載の機器。
- 前記求めることが、前記少なくとも1つのアクセス・ポイントから前記少なくとも1つのサービスを受信することを許可されたアクセス端末をユーザが指定することを可能にするウェブサーバから、前記識別子を受信することを備える、請求項52に記載の機器。
- 前記1組のアクセス端末が共通の限定加入者グループに関連する、請求項52に記載の機器。
- 前記少なくとも1つのアクセス・ポイントのうちの各アクセス・ポイントが、シグナリング、データアクセス、登録、およびサービスからなるグループのうちの少なくとも1つを、他の少なくとも1つのアクセス端末に提供しないように制限される、請求項52に記載の機器。
- 1組のアクセス端末のうちのアクセス端末の識別子を求めるように構成されるプロビジョニング・コントローラと、
前記識別子を、前記1組のアクセス端末に対してのみ少なくとも1つのサービスを提供するように構成される少なくとも1つのアクセス・ポイントに送信するように構成される通信コントローラと
を備える、通信用機器。 - 前記少なくとも1つのアクセス・ポイントのうちのアクセス・ポイントからの要求に応答して前記識別子が送信される、請求項59に記載の機器。
- 前記求めることが、前記少なくとも1つのアクセス・ポイントから前記少なくとも1つのサービスを受信することを許可されたアクセス端末をユーザが指定することを可能にするウェブサーバから、前記識別子を受信することを備える、請求項59に記載の機器。
- 前記1組のアクセス端末が共通の限定加入者グループに関連する、請求項59に記載の機器。
- コンピュータに、
1組のアクセス端末のうちのアクセス端末の識別子を求めさせ、
前記識別子を、前記1組のアクセス端末に対してのみ少なくとも1つのサービスを提供するように構成される少なくとも1つのアクセス・ポイントに送信させる
ためのコードを備えるコンピュータ可読媒体を備える、コンピュータプログラム製品。 - 前記求めることが、前記少なくとも1つのアクセス・ポイントから前記少なくとも1つのサービスを受信することを許可されたアクセス端末をユーザが指定することを可能にするウェブサーバから、前記識別子を受信することを備える、請求項63に記載のコンピュータプログラム製品。
Applications Claiming Priority (8)
| Application Number | Priority Date | Filing Date | Title |
|---|---|---|---|
| US97836307P | 2007-10-08 | 2007-10-08 | |
| US60/978,363 | 2007-10-08 | ||
| US2568608P | 2008-02-01 | 2008-02-01 | |
| US61/025,686 | 2008-02-01 | ||
| US6153708P | 2008-06-13 | 2008-06-13 | |
| US61/061,537 | 2008-06-13 | ||
| US12/246,388 US9055511B2 (en) | 2007-10-08 | 2008-10-06 | Provisioning communication nodes |
| US12/246,388 | 2008-10-06 |
Related Parent Applications (1)
| Application Number | Title | Priority Date | Filing Date |
|---|---|---|---|
| JP2010528978A Division JP5623283B2 (ja) | 2007-10-08 | 2008-10-07 | 通信ノードのプロビジョニング |
Publications (1)
| Publication Number | Publication Date |
|---|---|
| JP2014014122A true JP2014014122A (ja) | 2014-01-23 |
Family
ID=40523696
Family Applications (3)
| Application Number | Title | Priority Date | Filing Date |
|---|---|---|---|
| JP2010528978A Active JP5623283B2 (ja) | 2007-10-08 | 2008-10-07 | 通信ノードのプロビジョニング |
| JP2013044555A Pending JP2013153485A (ja) | 2007-10-08 | 2013-03-06 | アクセス端末の構成およびアクセス制御 |
| JP2013174007A Pending JP2014014122A (ja) | 2007-10-08 | 2013-08-23 | 通信ノードのプロビジョニング |
Family Applications Before (2)
| Application Number | Title | Priority Date | Filing Date |
|---|---|---|---|
| JP2010528978A Active JP5623283B2 (ja) | 2007-10-08 | 2008-10-07 | 通信ノードのプロビジョニング |
| JP2013044555A Pending JP2013153485A (ja) | 2007-10-08 | 2013-03-06 | アクセス端末の構成およびアクセス制御 |
Country Status (18)
| Country | Link |
|---|---|
| US (1) | US9055511B2 (ja) |
| EP (3) | EP2273755B1 (ja) |
| JP (3) | JP5623283B2 (ja) |
| KR (3) | KR101261347B1 (ja) |
| CN (3) | CN107196923A (ja) |
| AU (1) | AU2008311003B2 (ja) |
| BR (1) | BRPI0818611B1 (ja) |
| CA (2) | CA2701961C (ja) |
| ES (2) | ES2633107T3 (ja) |
| HU (2) | HUE032328T2 (ja) |
| IL (1) | IL204864A (ja) |
| MX (1) | MX2010003753A (ja) |
| MY (3) | MY152239A (ja) |
| RU (2) | RU2459374C2 (ja) |
| SG (2) | SG185282A1 (ja) |
| TW (1) | TWI391009B (ja) |
| UA (1) | UA97552C2 (ja) |
| WO (1) | WO2009048888A2 (ja) |
Cited By (1)
| Publication number | Priority date | Publication date | Assignee | Title |
|---|---|---|---|---|
| JP2017204850A (ja) * | 2016-05-10 | 2017-11-16 | 株式会社ぐるなび | 公衆回線網接続制御方法及びアプリケーション管理装置 |
Families Citing this family (104)
| Publication number | Priority date | Publication date | Assignee | Title |
|---|---|---|---|---|
| US8874477B2 (en) | 2005-10-04 | 2014-10-28 | Steven Mark Hoffberg | Multifactorial optimization system and method |
| US7623857B1 (en) * | 2005-10-21 | 2009-11-24 | At&T Intellectual Property I, L.P. | Intelligent pico-cell for transport of wireless device communications over wireline networks |
| US8326296B1 (en) | 2006-07-12 | 2012-12-04 | At&T Intellectual Property I, L.P. | Pico-cell extension for cellular network |
| US8351901B2 (en) * | 2007-06-21 | 2013-01-08 | Airwalk Communications, Inc. | System, method, and computer-readable medium for user equipment registration and authentication processing by a femtocell system |
| US9775096B2 (en) * | 2007-10-08 | 2017-09-26 | Qualcomm Incorporated | Access terminal configuration and access control |
| US9167505B2 (en) * | 2007-10-08 | 2015-10-20 | Qualcomm Incorporated | Access management for wireless communication |
| EP2096884A1 (en) | 2008-02-29 | 2009-09-02 | Koninklijke KPN N.V. | Telecommunications network and method for time-based network access |
| KR101160319B1 (ko) * | 2008-03-18 | 2012-06-26 | 노키아 코포레이션 | 패킷 기반의 무선 통신 시스템에서 폐쇄 가입자 그룹들을 제공하기 위한 시스템 및 방법 |
| US8068808B2 (en) * | 2008-04-16 | 2011-11-29 | Rivada Networks Llc | Method and system for providing a deployable emergency call service for wireless handsets |
| US20090270092A1 (en) * | 2008-04-28 | 2009-10-29 | Research In Motion Limited | Method for Assisting a Wireless Device to Find Closed Subscriber Group Cells |
| US8626223B2 (en) | 2008-05-07 | 2014-01-07 | At&T Mobility Ii Llc | Femto cell signaling gating |
| US8719420B2 (en) * | 2008-05-13 | 2014-05-06 | At&T Mobility Ii Llc | Administration of access lists for femtocell service |
| US8763082B2 (en) * | 2008-05-13 | 2014-06-24 | At&T Mobility Ii Llc | Interactive client management of an access control list |
| US8504032B2 (en) | 2008-06-12 | 2013-08-06 | At&T Intellectual Property I, L.P. | Femtocell service registration, activation, and provisioning |
| DE102008031211A1 (de) * | 2008-07-03 | 2010-01-07 | T-Mobile International Ag | Verfahren zur Festlegung eines Bereiches für Closed Subscriber Group Indentities für einen offenen Netzzugang |
| JP4371249B1 (ja) * | 2008-08-07 | 2009-11-25 | 日本電気株式会社 | 通信システム、サーバ装置、情報通知方法、プログラム |
| US10743251B2 (en) | 2008-10-31 | 2020-08-11 | Qualcomm Incorporated | Support for multiple access modes for home base stations |
| KR20100070279A (ko) * | 2008-12-17 | 2010-06-25 | 이용석 | 무선통신 시스템에서 펨토셀의 운영방법 |
| US8615258B2 (en) * | 2009-01-22 | 2013-12-24 | Intel Mobile Communications GmbH | Home base station communication with a mobile radio communication device using a home base station group member identifier |
| KR101500338B1 (ko) * | 2009-01-28 | 2015-03-19 | 삼성전자주식회사 | 와이맥스 시스템에서 펨토 기지국의 csg 관리 방법 및 이를 위한 시스템 |
| CN101860940A (zh) | 2009-04-10 | 2010-10-13 | 北京三星通信技术研究有限公司 | 一种进行接入控制的方法和系统以及无线资源管理实体 |
| US8599701B2 (en) * | 2009-04-16 | 2013-12-03 | Qualcomm Incorporated | Systems, methods and devices to enable management of wireless network resources |
| WO2010121372A1 (en) * | 2009-04-20 | 2010-10-28 | Research In Motion Limited | Updating the user equipment (ue) allowed closed subscriber group list (acl) |
| US8954077B2 (en) * | 2009-05-04 | 2015-02-10 | Qualcomm Incorporated | Access mode-based access control |
| WO2010127697A1 (en) * | 2009-05-06 | 2010-11-11 | Nokia Siemens Networks Oy | Admission control to a femto access point |
| CN101888617B (zh) * | 2009-05-14 | 2013-08-07 | 华为技术有限公司 | 接入点名称约束信息的处理方法、系统及网元设备、网关设备 |
| US8542707B2 (en) * | 2009-05-18 | 2013-09-24 | Airvana Llc | Multi-carrier system selection |
| CN101902786B (zh) * | 2009-05-27 | 2013-01-23 | 电信科学技术研究院 | 一种lte系统中的小区切换控制方法和基站 |
| EP2265065A1 (en) * | 2009-06-18 | 2010-12-22 | Alcatel Lucent | Method and equipment for managing the attachment process of a mobile equipment to a base station |
| US9026081B2 (en) * | 2009-06-30 | 2015-05-05 | Google Technology Holdings LLC | Method and apparatus for negotiation and notification of a network access time period in a wireless communication system |
| WO2011001526A1 (ja) * | 2009-07-02 | 2011-01-06 | 三菱電機株式会社 | アクセス権限変更方法、コアネットワーク装置、基地局および端末 |
| US8761134B2 (en) | 2009-07-24 | 2014-06-24 | Qualcomm Incorporated | Access point transmit power schemes |
| US8725192B2 (en) | 2009-07-24 | 2014-05-13 | Qualcomm Incorporated | Beacon transmit power schemes |
| KR101056332B1 (ko) * | 2009-07-27 | 2011-08-11 | 주식회사 팬택 | 소형 기지국망의 오너 단말에 의한 단말 등록 방법 및 시스템 |
| US8811947B2 (en) * | 2009-09-18 | 2014-08-19 | Intel Corporation | Management of IDs for closed subscriber group (CSG) base stations |
| US8626163B2 (en) | 2009-10-02 | 2014-01-07 | Mitsubishi Electric Corporation | Mobile communication system |
| US8185088B2 (en) * | 2009-10-09 | 2012-05-22 | At&T Mobility Ii Llc | Mobile device leasing with customized operational features |
| US8510801B2 (en) | 2009-10-15 | 2013-08-13 | At&T Intellectual Property I, L.P. | Management of access to service in an access point |
| WO2011053663A1 (en) * | 2009-10-28 | 2011-05-05 | Zte Usa Inc. | Wimax femto network support for wimax femto configuration management |
| US8724583B2 (en) * | 2009-11-04 | 2014-05-13 | Cisco Technology, Inc. | Neighbor discovery message handling to support roaming of wireless mobile client devices |
| US8687609B2 (en) | 2009-11-04 | 2014-04-01 | Cisco Technology, Inc. | Managing router advertisement messages to support roaming of wireless mobile client devices |
| US8811986B2 (en) * | 2009-11-06 | 2014-08-19 | Intel Corporation | Cell reselection mechanism for a base station with closed subscriber group |
| GB201001623D0 (en) | 2010-02-01 | 2010-03-17 | Nec Corp | Mobile communication routing |
| US8792392B2 (en) | 2010-02-10 | 2014-07-29 | Qualcomm Incorporated | Method and apparatus for in-band provisioning of a device at a closed subscriber group |
| CN102196400A (zh) * | 2010-03-02 | 2011-09-21 | 高通股份有限公司 | 移动通信终端信息更新的方法和装置 |
| US8977257B2 (en) * | 2010-03-05 | 2015-03-10 | Qualcomm Incorporated | Method and apparatus to control visited network access for devices |
| WO2011134529A1 (en) * | 2010-04-30 | 2011-11-03 | Nokia Siemens Networks Oy | Method of assigning a unique identifier to a mobile station in a communications network |
| US8428006B2 (en) | 2010-05-04 | 2013-04-23 | Cisco Technology, Inc. | Hierarchical control signaling for mobile clients in distributed wireless controller system |
| US8441983B2 (en) | 2010-05-04 | 2013-05-14 | Cisco Technology, Inc. | Maintaining point of presence at tunneling endpoint for roaming clients in distributed wireless controller system |
| US8446876B2 (en) | 2010-05-04 | 2013-05-21 | Cisco Technology, Inc. | Maintaining point of presence at access switch for roaming clients in distributed wireless controller system |
| US8520595B2 (en) | 2010-05-04 | 2013-08-27 | Cisco Technology, Inc. | Routing to the access layer to support mobility of internet protocol devices |
| US8675601B2 (en) | 2010-05-17 | 2014-03-18 | Cisco Technology, Inc. | Guest access support for wired and wireless clients in distributed wireless controller system |
| US8838706B2 (en) * | 2010-06-24 | 2014-09-16 | Microsoft Corporation | WiFi proximity messaging |
| CN101883011A (zh) * | 2010-06-25 | 2010-11-10 | 中兴通讯股份有限公司 | 一种实现成员访问控制的方法及系统 |
| US8913553B2 (en) * | 2010-07-23 | 2014-12-16 | Htc Corporation | Method of handling close subscriber group list synchronization |
| US8830970B2 (en) * | 2010-07-30 | 2014-09-09 | At&T Intellectual Property I, L.P. | System-assisted wireless local area network detection |
| US9389993B1 (en) | 2010-09-03 | 2016-07-12 | Cisco Technology, Inc. | System and method for whitelist management |
| WO2012061955A1 (en) * | 2010-11-11 | 2012-05-18 | Nokia Siemens Networks Oy | Method and apparatus for handling closed subscriber groups in relay-enhanced system |
| US8982812B2 (en) * | 2011-01-14 | 2015-03-17 | Qualcomm Incorporated | Group ID allocation for direct link service (DLS) |
| JP5760685B2 (ja) * | 2011-05-20 | 2015-08-12 | ソニー株式会社 | 通信制御装置、通信制御方法、プログラムおよび通信システム |
| US9479921B2 (en) | 2011-07-18 | 2016-10-25 | Lg Electronics Inc. | Method and apparatus for performing closed subscriber group grouping in wireless communication system |
| US8831568B2 (en) | 2011-09-27 | 2014-09-09 | Qualcomm Incorporated | Automatic configuration of a wireless device |
| JP6285360B2 (ja) * | 2011-10-10 | 2018-02-28 | サムスン エレクトロニクス カンパニー リミテッド | クラウドセルにおける論理アドレス割当 |
| GB2495700B (en) * | 2011-10-10 | 2014-01-29 | Ip Access Ltd | Method for enabling the management of an access control list, a home nodeb management system and cellular communication system therefor |
| US9814085B2 (en) | 2011-10-28 | 2017-11-07 | Qualcomm, Incorporated | Systems and methods for fast initial network link setup |
| US8873494B2 (en) | 2011-10-28 | 2014-10-28 | Qualcomm Incorporated | Systems and methods for fast initial network link setup |
| US9271317B2 (en) | 2011-10-28 | 2016-02-23 | Qualcomm Incorporated | Systems and methods for fast initial network link setup |
| US9338732B2 (en) | 2011-10-28 | 2016-05-10 | Qualcomm Incorporated | Systems and methods for fast initial network link setup |
| US9445438B2 (en) | 2011-10-28 | 2016-09-13 | Qualcomm Incorporated | Systems and methods for fast initial network link setup |
| US9402243B2 (en) | 2011-10-28 | 2016-07-26 | Qualcomm Incorporated | Systems and methods for fast initial network link setup |
| US9191977B2 (en) | 2011-10-28 | 2015-11-17 | Qualcomm Incorporated | Systems and methods for fast initial network link setup |
| US20130143555A1 (en) * | 2011-12-02 | 2013-06-06 | Qualcomm Incorporated | Managing access terminal handover in view of access point physical layer identifier confusion |
| CN102625325B (zh) * | 2012-03-13 | 2016-01-20 | 杭州华三通信技术有限公司 | 一种无线网络部署方法和无线接入点 |
| US9031050B2 (en) | 2012-04-17 | 2015-05-12 | Qualcomm Incorporated | Using a mobile device to enable another device to connect to a wireless network |
| EP2744273B1 (en) * | 2012-12-12 | 2018-04-25 | Telia Company AB | An apparatus and a method for selecting a frequency band in a mobile communication system |
| WO2014133426A1 (en) * | 2013-02-26 | 2014-09-04 | Telefonaktiebolaget Lm Ericsson (Publ) | Method and apparatus for establishing a backhaul link |
| EP2846586B1 (en) | 2013-09-06 | 2018-11-28 | Fujitsu Limited | A method of accessing a network securely from a personal device, a corporate server and an access point |
| EP2891285B1 (en) | 2013-09-10 | 2016-08-03 | Silver Spring Networks, Inc. | Mesh network nodes configured to alleviate congestion in cellular network |
| US9386441B2 (en) | 2013-09-13 | 2016-07-05 | Qualcomm Incorporated | Femtocell message delivery and network planning |
| CN103533600A (zh) * | 2013-10-23 | 2014-01-22 | 华为技术有限公司 | 一种接入网络的方法及终端 |
| FR3015170B1 (fr) * | 2013-12-16 | 2018-01-12 | Sagemcom Broadband Sas | Systeme de radiocommunication, comportant des moyens d'association d'un terminal de radiocommunication avec une station de radiocommunication, station et terminal de radiocommunication d'un tel systeme et procede d'association. |
| GB2522022A (en) | 2014-01-09 | 2015-07-15 | Nokia Technologies Oy | Service Data Provision |
| KR102173242B1 (ko) * | 2014-03-25 | 2020-11-04 | 에스케이플래닛 주식회사 | 근거리 무선 데이터 통신 시스템, 그 시스템에서의 정보 자동 설정 방법, 장치 |
| RU2592387C2 (ru) * | 2014-05-26 | 2016-07-20 | Закрытое акционерное общество "Лаборатория Касперского" | Способ и система определения доверенных беспроводных точек доступа устройством |
| WO2016065639A1 (zh) * | 2014-10-31 | 2016-05-06 | 华为技术有限公司 | 数据处理的方法、装置、终端、移动管理实体及系统 |
| KR20160057958A (ko) | 2014-11-14 | 2016-05-24 | 삼성전자주식회사 | 사용자 맞춤 서비스 제공 방법 및 장치 |
| WO2016076674A1 (ko) * | 2014-11-14 | 2016-05-19 | 삼성전자 주식회사 | 사용자 맞춤 서비스 제공 방법 및 장치 |
| RU2713625C2 (ru) * | 2015-03-10 | 2020-02-05 | Конинклейке Филипс Н.В. | Система беспроводного состыковывания |
| EP3070901A1 (en) * | 2015-03-16 | 2016-09-21 | Alcatel Lucent | Communication device authentication in small cell network |
| JP6251210B2 (ja) * | 2015-03-25 | 2017-12-20 | Kddi株式会社 | 端末装置、通信セッション確立方法、及び、プログラム |
| US9930524B2 (en) * | 2015-06-22 | 2018-03-27 | Verizon Patent And Licensing Inc. | Detecting a second user device identifier based on registration of a first user device identifier |
| CN105120505B (zh) * | 2015-07-28 | 2019-04-16 | 小米科技有限责任公司 | 智能设备接入路由器的方法、装置以及系统 |
| EP3264826B1 (en) * | 2015-08-26 | 2022-02-23 | Huawei Technologies Co., Ltd. | Small cell and small cell user management method |
| US9674735B2 (en) | 2015-09-22 | 2017-06-06 | Veniam, Inc. | Systems and methods for managing connectivity in a network of moving things |
| KR102057661B1 (ko) * | 2016-04-08 | 2019-12-19 | 허스크바르나 에이비 | 지능형 급수 시스템 |
| WO2018032085A1 (en) * | 2016-08-17 | 2018-02-22 | Aflatooni Aflatoon | System for connecting to a secured wireless local area network (wlan) when roaming by means of purchased secure access credentials |
| CN110583036B (zh) * | 2017-05-29 | 2022-11-25 | 华为国际有限公司 | 网络认证方法、网络设备及核心网设备 |
| CN107967639A (zh) * | 2017-08-30 | 2018-04-27 | 上海连尚网络科技有限公司 | 热点租赁的方法及设备 |
| CN107770765B (zh) * | 2017-10-27 | 2020-11-17 | 深圳市银河风云网络系统股份有限公司 | 非对称漫游组网系统及无线通信系统 |
| JP2021192469A (ja) | 2018-09-06 | 2021-12-16 | ソニーグループ株式会社 | 無線通信装置及び無線通信方法 |
| US11395139B1 (en) * | 2019-06-03 | 2022-07-19 | Sprint Communications Company Lp | Network profile anti-spoofing on wireless gateways |
| CN112243286B (zh) * | 2019-07-19 | 2024-07-09 | 瑞昱半导体股份有限公司 | 低功耗的能量检测方法及其通信装置 |
| CN113490216A (zh) * | 2021-06-16 | 2021-10-08 | 中国移动通信集团陕西有限公司 | 终端上网管控方法、装置、设备及计算机存储介质 |
| KR102736902B1 (ko) | 2022-05-03 | 2024-12-02 | 임영규 | 영양소 파괴 방지구조를 포함하는 저온추출 약탕기 |
Citations (2)
| Publication number | Priority date | Publication date | Assignee | Title |
|---|---|---|---|---|
| JP2003289331A (ja) * | 2002-03-28 | 2003-10-10 | Ntt Comware Corp | 無線アクセスシステム及びその制御方法 |
| JP2005286782A (ja) * | 2004-03-30 | 2005-10-13 | Hitachi Software Eng Co Ltd | 無線lan環境提供システム |
Family Cites Families (140)
| Publication number | Priority date | Publication date | Assignee | Title |
|---|---|---|---|---|
| US139180A (en) * | 1873-05-20 | Improvement in angling-flies | ||
| US101246A (en) * | 1870-03-29 | Improvement in harvester-rakes | ||
| US37736A (en) * | 1863-02-24 | Improved evaporating-pan with cellular boiler | ||
| US298470A (en) * | 1884-05-13 | dimohd | ||
| US2407A (en) * | 1841-12-30 | Manner of constructing ti-ie master-wheels of portable horse-powers | ||
| US267153A (en) * | 1882-11-07 | Edward j | ||
| US105568A (en) * | 1870-07-19 | Improvement in bolt-threading machine | ||
| US252073A (en) * | 1882-01-10 | Op home | ||
| US47960A (en) * | 1865-05-30 | Improved saddle-tree | ||
| US145605A (en) * | 1873-12-16 | Improvement in brake-beams for cars | ||
| US76425A (en) * | 1868-04-07 | Improved spedtg-sed bottom | ||
| US131407A (en) * | 1872-09-17 | Improvement in jointed rules | ||
| US70694A (en) * | 1867-11-12 | Improved mode of attaching ferrules to handles | ||
| US7113780B2 (en) | 1992-03-06 | 2006-09-26 | Aircell, Inc. | System for integrating an airborne wireless cellular network with terrestrial wireless cellular networks and the public switched telephone network |
| US5442806A (en) | 1993-06-08 | 1995-08-15 | Oki Telecom | Preferred carrier selection method for selecting any available cellular carrier frequency when neither home nor preferred cellular carrier frequencies are available |
| US5420910B1 (en) | 1993-06-29 | 1998-02-17 | Airtouch Communications Inc | Method and apparatus for fraud control in cellular telephone systems utilizing rf signature comparison |
| US5835737A (en) * | 1996-05-10 | 1998-11-10 | Apple Computer, Inc. | Method and apparatus for arbitrating access to selected computer system devices |
| FI105874B (fi) * | 1997-08-12 | 2000-10-13 | Nokia Mobile Phones Ltd | Monipistematkaviestinlähetys |
| US6618366B1 (en) | 1997-12-05 | 2003-09-09 | The Distribution Systems Research Institute | Integrated information communication system |
| FI106831B (fi) | 1998-01-14 | 2001-04-12 | Nokia Networks Oy | Pääsyn kontrollointimenetelmä matkaviestinjärjestelmää varten |
| US7165152B2 (en) | 1998-06-30 | 2007-01-16 | Emc Corporation | Method and apparatus for managing access to storage devices in a storage system with access control |
| GB2352586B (en) | 1999-06-07 | 2004-03-10 | Nec Corp | Handover between mobile networks |
| FI19991949A7 (fi) | 1999-09-13 | 2001-03-14 | Nokia Corp | Suljettu käyttäjäryhmäpalvelu matkaviestinjärjestelmässä |
| US6904025B1 (en) | 1999-10-12 | 2005-06-07 | Telefonaktiebolaget Lm Ericsson (Publ) | Wide area network mobility for IP based networks |
| US20020022483A1 (en) * | 2000-04-18 | 2002-02-21 | Wayport, Inc. | Distributed network communication system which allows multiple wireless service providers to share a common network infrastructure |
| US6920559B1 (en) | 2000-04-28 | 2005-07-19 | 3Com Corporation | Using a key lease in a secondary authentication protocol after a primary authentication protocol has been performed |
| US6970719B1 (en) | 2000-06-15 | 2005-11-29 | Sprint Spectrum L.P. | Private wireless network integrated with public wireless network |
| JP3805610B2 (ja) | 2000-09-28 | 2006-08-02 | 株式会社日立製作所 | 閉域グループ通信方法および通信端末装置 |
| FR2823053B1 (fr) | 2001-03-30 | 2003-08-29 | Evolium Sas | Procede pour l'etablissement d'une liste de cellules voisines dans un systeme de radiocommunications mobiles |
| US7369555B2 (en) | 2001-07-31 | 2008-05-06 | Telefonaktiebolaget Lm Ericsson (Publ) | Channel resource allocation arrangement and method |
| WO2003017125A1 (en) | 2001-08-07 | 2003-02-27 | Tatara Systems, Inc. | Method and apparatus for integrating billing and authentication functions in local area and wide area wireless data networks |
| US20030084287A1 (en) | 2001-10-25 | 2003-05-01 | Wang Huayan A. | System and method for upper layer roaming authentication |
| US6901395B2 (en) | 2001-11-05 | 2005-05-31 | Qualcomm Incorporated | Method and apparatus for preferred roaming list compression |
| US7363354B2 (en) | 2001-11-29 | 2008-04-22 | Nokia Corporation | System and method for identifying and accessing network services |
| US20030139180A1 (en) | 2002-01-24 | 2003-07-24 | Mcintosh Chris P. | Private cellular network with a public network interface and a wireless local area network extension |
| US6913196B2 (en) * | 2002-02-20 | 2005-07-05 | O2Micro International Limited | Dual mode controller for ISO7816 and USB enabled smart cards |
| US7072657B2 (en) | 2002-04-11 | 2006-07-04 | Ntt Docomo, Inc. | Method and associated apparatus for pre-authentication, preestablished virtual private network in heterogeneous access networks |
| US20030206532A1 (en) | 2002-05-06 | 2003-11-06 | Extricom Ltd. | Collaboration between wireless lan access points |
| US20030233580A1 (en) | 2002-05-29 | 2003-12-18 | Keeler James D. | Authorization and authentication of user access to a distributed network communication system with roaming features |
| DE10233606A1 (de) | 2002-07-24 | 2004-02-12 | Siemens Ag | Verfahren und Datensystem zum Anbinden eines drahtlosen lokalen Netzwerks an eine UMTS-Endstation |
| US7606242B2 (en) | 2002-08-02 | 2009-10-20 | Wavelink Corporation | Managed roaming for WLANS |
| RU2295200C2 (ru) | 2002-08-16 | 2007-03-10 | Тогева Холдинг Аг | Способ и система для gsm-аутентификации при роуминге в беспроводных локальных сетях |
| US7916701B1 (en) * | 2002-08-27 | 2011-03-29 | Cisco Technology, Inc. | Virtual addressing to support wireless access to data networks |
| US6957067B1 (en) * | 2002-09-24 | 2005-10-18 | Aruba Networks | System and method for monitoring and enforcing policy within a wireless network |
| US7155219B2 (en) | 2002-10-10 | 2006-12-26 | Motorola Inc. | Preferred roaming list and roaming indicator provision and synchronization |
| US7882346B2 (en) | 2002-10-15 | 2011-02-01 | Qualcomm Incorporated | Method and apparatus for providing authentication, authorization and accounting to roaming nodes |
| US7873015B2 (en) | 2002-10-18 | 2011-01-18 | Kineto Wireless, Inc. | Method and system for registering an unlicensed mobile access subscriber with a network controller |
| US7295857B2 (en) | 2002-10-30 | 2007-11-13 | Qualcomm Incorporated | Method and apparatus for performing acquisition in power save mode for wireless communication systems |
| JP4040444B2 (ja) | 2002-12-06 | 2008-01-30 | キヤノン株式会社 | 無線アクセスポイント装置、電源供給方法、及びそのためのプログラム |
| US9237514B2 (en) | 2003-02-28 | 2016-01-12 | Apple Inc. | System and method for filtering access points presented to a user and locking onto an access point |
| US7263078B2 (en) | 2002-12-18 | 2007-08-28 | Microsoft Corporation | Method and apparatus for scanning in wireless computing devices |
| US20040145605A1 (en) | 2003-01-28 | 2004-07-29 | Sujoy Basu | Access method and system for remote desktops |
| US7146130B2 (en) | 2003-02-24 | 2006-12-05 | Qualcomm Incorporated | Wireless local access network system detection and selection |
| KR100665425B1 (ko) | 2003-03-08 | 2007-01-04 | 삼성전자주식회사 | 이동 통신 시스템에서 핸드오버를 수행하는 시스템 및 방법 |
| JP4251620B2 (ja) | 2003-04-23 | 2009-04-08 | キヤノン株式会社 | 通信装置及び通信装置の接続方法 |
| CN102170621B (zh) | 2003-05-01 | 2013-12-04 | 美商内数位科技公司 | 在网关节点中使用的方法和使用该方法的网关节点 |
| US7453840B1 (en) * | 2003-06-30 | 2008-11-18 | Cisco Systems, Inc. | Containment of rogue systems in wireless network environments |
| KR101195304B1 (ko) | 2003-07-17 | 2012-10-26 | 인터디지탈 테크날러지 코포레이션 | 보조 데이터의 전송 방법 및 시스템 |
| US7185204B2 (en) | 2003-08-28 | 2007-02-27 | International Business Machines Corporation | Method and system for privacy in public networks |
| US20050066033A1 (en) | 2003-09-24 | 2005-03-24 | Cheston Richard W. | Apparatus, system, and method for dynamic selection of best network service |
| US7643443B2 (en) | 2003-10-03 | 2010-01-05 | Nvidia Corporation | Systems and methods for autonomously and dynamically optimizing transmission power in a wireless network |
| US7099309B2 (en) | 2003-10-10 | 2006-08-29 | Air-Bank Llc | Using a handheld communication device with a hot spot network |
| US6993336B2 (en) | 2003-12-15 | 2006-01-31 | Motorola, Inc. | Roaming indicators for multi-mode wireless communication devices |
| ATE415065T1 (de) | 2003-12-30 | 2008-12-15 | Ericsson Telefon Ab L M | Verfahren und system zur bereitstellung einer bestimmten dienstqualität für eine mobilstation in einem mobilkommunikationssystem |
| WO2005076649A1 (en) | 2004-02-10 | 2005-08-18 | Forward Information Technologies Sa | Method and system for seamless handover of mobile devices in heterogenous networks |
| US7761607B2 (en) | 2004-04-23 | 2010-07-20 | Microsoft Corporation | User based communication mode selection on a device capable of carrying out network communications |
| US7283507B2 (en) | 2004-05-06 | 2007-10-16 | Research In Motion Limited | Apparatus, and associated method, for facilitating WLAN selection by a mobile node |
| US20050261970A1 (en) | 2004-05-21 | 2005-11-24 | Wayport, Inc. | Method for providing wireless services |
| US7349695B2 (en) * | 2004-06-02 | 2008-03-25 | Nokia Corporation | Multimode roaming mobile devices |
| WO2006012058A1 (en) | 2004-06-28 | 2006-02-02 | Japan Communications, Inc. | Systems and methods for mutual authentication of network |
| JP2006019887A (ja) | 2004-06-30 | 2006-01-19 | Toshiba Corp | データ伝送制御装置およびデータ伝送制御方法 |
| US7502615B2 (en) | 2004-07-16 | 2009-03-10 | Bridgeport Networks, Inc. | Handoff for cellular and internet protocol telephony |
| US7684373B2 (en) | 2004-09-02 | 2010-03-23 | Qualcomm Incorporated | Coverage determination and switching between overlay communication systems |
| US20060063560A1 (en) | 2004-09-21 | 2006-03-23 | Samsung Electronics Co., Ltd. | Dual-mode phone using GPS power-saving assist for operating in cellular and WiFi networks |
| US7263076B1 (en) * | 2004-10-09 | 2007-08-28 | Radiuz Networks Llc | System and method for managing a wireless network community |
| US9161231B2 (en) | 2004-10-14 | 2015-10-13 | Alcatel Lucent | Method and system for wireless networking using coordinated dynamic spectrum access |
| US7768982B2 (en) | 2004-11-05 | 2010-08-03 | Toshiba America Research, Inc. | Autonomous and heterogeneous network discovery and reuse |
| EP1849259B1 (en) | 2004-11-05 | 2014-12-17 | Kabushiki Kaisha Toshiba | Network discovery mechanisms |
| WO2006052170A1 (en) | 2004-11-09 | 2006-05-18 | Telefonaktiebolaget Lm Ericsson | Apparatus and method for fraud prevention when accessing through wireless local area networks |
| US7437447B2 (en) | 2004-11-12 | 2008-10-14 | International Business Machines Corporation | Method and system for authenticating a requestor without providing a key |
| EP1667358A1 (de) | 2004-12-03 | 2006-06-07 | Swisscom AG | Verfahren und System zur automatisierten Konfiguration eines Subnetzwerkes innerhalb eines drahtlosen lokalen Netzwerkes |
| US8068502B2 (en) | 2004-12-30 | 2011-11-29 | Alcatel Lucent | Method and apparatus for enabling persistent connections with wireless networks |
| US20060217147A1 (en) * | 2005-01-18 | 2006-09-28 | Interdigital Technology Corporation | Method and system for system discovery and user selection |
| US7603119B1 (en) | 2005-03-16 | 2009-10-13 | Sprint Spectrum L.P. | Automatic over-the-air updating of a preferred roaming list (PRL) in a multi-mode device, based on an account association between the device and a wireless local area network (WLAN) access point |
| US7593730B2 (en) | 2005-06-17 | 2009-09-22 | Qualcomm Incorporated | System selection and acquisition for WWAN and WLAN systems |
| US7801517B2 (en) * | 2005-06-29 | 2010-09-21 | At&T Intellectual Property I, L.P. | Methods, systems, and computer program products for implementing a roaming controlled wireless network and services |
| US8150416B2 (en) * | 2005-08-08 | 2012-04-03 | Jambo Networks, Inc. | System and method for providing communication services to mobile device users incorporating proximity determination |
| JP4875082B2 (ja) | 2005-08-15 | 2012-02-15 | ノキア コーポレイション | ブロードキャストメッセージにローカル・エリア情報を含めること、および無線アクセス・ネットワークのブラック・リストを保存することを実現する、装置、方法およびコンピュータ・プログラム |
| JP4271677B2 (ja) | 2005-09-01 | 2009-06-03 | エスアイアイ移動通信株式会社 | 通信事業者選択方法及び移動通信端末装置 |
| US7734290B2 (en) | 2005-10-03 | 2010-06-08 | Kyocera Wireless Corp. | Method for managing acquisition lists for wireless local area networks |
| WO2007040449A1 (en) | 2005-10-04 | 2007-04-12 | Telefonaktiebolaget Lm Ericsson (Publ) | Access control in radio access network having pico base stations |
| US8874477B2 (en) | 2005-10-04 | 2014-10-28 | Steven Mark Hoffberg | Multifactorial optimization system and method |
| US9775093B2 (en) | 2005-10-12 | 2017-09-26 | At&T Mobility Ii Llc | Architecture that manages access between a mobile communications device and an IP network |
| EP1949572B1 (en) | 2005-10-12 | 2018-07-25 | T-Mobile, USA, Inc | System and method for billing ip-based wireless telecommunications in a converged network |
| JP4704882B2 (ja) | 2005-10-20 | 2011-06-22 | 株式会社エヌ・ティ・ティ・ドコモ | 基地局装置、無線通信用パラメータ設定方法 |
| CN1852192A (zh) | 2005-10-21 | 2006-10-25 | 华为技术有限公司 | 一种无线局域网中网络识别的方法 |
| WO2007045147A1 (en) * | 2005-10-21 | 2007-04-26 | Huawei Technologies Co., Ltd. | An accessing network method, system and terminal of the wireless local area network terminal |
| CN100459799C (zh) * | 2005-10-31 | 2009-02-04 | 华为技术有限公司 | 一种终端使用网络的控制系统及其控制方法 |
| US7551925B2 (en) | 2005-11-21 | 2009-06-23 | Accenture Global Services Gmbh | Unified directory system including a data model for managing access to telecommunications services |
| CN100536483C (zh) | 2005-12-01 | 2009-09-02 | 中国科学院计算技术研究所 | 一种宽带无线城域网中基站标识符的分配与安全传送方法 |
| US8099495B2 (en) | 2005-12-29 | 2012-01-17 | Intel Corporation | Method, apparatus and system for platform identity binding in a network node |
| US7555298B2 (en) | 2005-12-29 | 2009-06-30 | Telefonaktiebolaget Lm Ericsson (Publ) | Queue prediction to reduce virtual handoff latency |
| US8977275B2 (en) | 2005-12-30 | 2015-03-10 | Google Technology Holdings LLC | In-vehicle pico-cell system and methods therefor |
| US20070184832A1 (en) * | 2006-01-10 | 2007-08-09 | Nokia Corporation | Secure identification of roaming rights prior to authentication/association |
| JP5092241B2 (ja) | 2006-01-18 | 2012-12-05 | 株式会社日立製作所 | ネットワークシステム |
| US20070197237A1 (en) | 2006-01-30 | 2007-08-23 | Mark Powell | Apparatus and Method to Provision Access Point Credentials into Mobile Stations |
| JP2007208762A (ja) | 2006-02-03 | 2007-08-16 | Hitachi Communication Technologies Ltd | 基地局 |
| EP1987628B1 (en) | 2006-02-21 | 2015-02-25 | Telefonaktiebolaget L M Ericsson (publ) | Method and apparatus for providing access for a limited set of mobile stations to a restricted local access point |
| US7526294B2 (en) | 2006-03-23 | 2009-04-28 | Alcatel-Lucent Usa Inc. | Point-of-sale gas pump with access to travel information service |
| EP1841267B1 (en) | 2006-03-31 | 2019-06-12 | Samsung Electronics Co., Ltd. | System and method for optimizing authentication procedure during inter access system handovers |
| EP1845741B1 (en) | 2006-04-12 | 2013-03-13 | Alcatel Lucent | Mobility management method for mobile terminals in a cellular wireless communication system, and equipment for implementing the method |
| US20070258418A1 (en) | 2006-05-03 | 2007-11-08 | Sprint Spectrum L.P. | Method and system for controlling streaming of media to wireless communication devices |
| US7969920B2 (en) | 2006-05-18 | 2011-06-28 | Xocyst Transfer Ag L.L.C. | Communication roaming systems and methods |
| US8601103B2 (en) | 2006-06-15 | 2013-12-03 | Intel Corporation | Method, apparatus and system for distributing and enforcing authenticated network connection policy |
| US20080076425A1 (en) | 2006-09-22 | 2008-03-27 | Amit Khetawat | Method and apparatus for resource management |
| US7881699B2 (en) | 2006-09-26 | 2011-02-01 | Bridgewater Systems Corp | Systems and methods for subscriber profile management |
| US20080117875A1 (en) * | 2006-11-20 | 2008-05-22 | Broadcom Corporation | Wireless access point operation based upon historical information |
| US8503430B2 (en) | 2006-11-21 | 2013-08-06 | Qualcomm Incorporated | Dynamic operational mode management for a wireless terminal |
| US7689166B2 (en) | 2006-11-30 | 2010-03-30 | Embarq Holdings Company, Llc | System and method for extension of wireless footprint |
| US8438381B2 (en) | 2007-03-16 | 2013-05-07 | Telefonaktiebolaget Lm Ericsson (Publ) | Securing IP traffic |
| US20080240052A1 (en) | 2007-03-31 | 2008-10-02 | Vivek Gupta | Client-based information service for seamless vertical handovers |
| US20080262974A1 (en) | 2007-04-17 | 2008-10-23 | Embarq Holdings Company, Llc | System and method for enabling commercial subscribers of a communications carrier to access a network of wireless access points of other subscribers |
| US8072953B2 (en) | 2007-04-24 | 2011-12-06 | Interdigital Technology Corporation | Wireless communication method and apparatus for performing home Node-B identification and access restriction |
| US8265033B2 (en) | 2007-08-13 | 2012-09-11 | Telefonakatiebolaget Lm Ericsson (Publ) | Closed subscriber group cell handover |
| US20090068984A1 (en) | 2007-09-06 | 2009-03-12 | Burnett R Alan | Method, apparatus, and system for controlling mobile device use |
| EP2201797B1 (en) * | 2007-09-10 | 2019-02-27 | Nokia Solutions and Networks Oy | Access control for closed subscriber groups |
| US20090086672A1 (en) * | 2007-10-01 | 2009-04-02 | Qualcomm Incorporated | Equivalent home id for mobile communications |
| US8213391B2 (en) * | 2007-10-05 | 2012-07-03 | Via Telecom, Inc. | Time synchronization of femtocell |
| US9167505B2 (en) * | 2007-10-08 | 2015-10-20 | Qualcomm Incorporated | Access management for wireless communication |
| US9775096B2 (en) | 2007-10-08 | 2017-09-26 | Qualcomm Incorporated | Access terminal configuration and access control |
| US9648493B2 (en) * | 2007-11-16 | 2017-05-09 | Qualcomm Incorporated | Using identifiers to establish communication |
| US8259671B2 (en) | 2007-12-18 | 2012-09-04 | Airvana, Corp. | Attracting access terminals |
| US8402143B2 (en) * | 2007-12-28 | 2013-03-19 | Airvana Llc | Secure proxies for flat networks |
| US8676220B2 (en) | 2008-04-03 | 2014-03-18 | Samsung Electronics Co., Ltd. | Apparatus and method for operating hierarchical cell in broadband wireless communication system |
| US20090262684A1 (en) * | 2008-04-18 | 2009-10-22 | Amit Khetawat | Method and Apparatus for Home Node B Registration using HNBAP |
| US8763082B2 (en) | 2008-05-13 | 2014-06-24 | At&T Mobility Ii Llc | Interactive client management of an access control list |
| US8719420B2 (en) | 2008-05-13 | 2014-05-06 | At&T Mobility Ii Llc | Administration of access lists for femtocell service |
| WO2011026663A2 (en) * | 2009-09-02 | 2011-03-10 | Telefonaktiebolaget L M Ericsson (Publ) | Solution for paging differentiation in communication network |
| US20110223886A1 (en) * | 2009-09-18 | 2011-09-15 | Qualcomm Incorporated | Access point-based control of access control list |
| US8626156B2 (en) * | 2010-10-20 | 2014-01-07 | Tekelec, Inc. | Methods, systems, and computer readable media for selective policy enhancement (PE) for high-usage roamers |
-
2008
- 2008-10-06 US US12/246,388 patent/US9055511B2/en active Active
- 2008-10-07 AU AU2008311003A patent/AU2008311003B2/en active Active
- 2008-10-07 CA CA2701961A patent/CA2701961C/en active Active
- 2008-10-07 UA UAA201005540A patent/UA97552C2/ru unknown
- 2008-10-07 MY MYPI20101548 patent/MY152239A/en unknown
- 2008-10-07 CA CA2881157A patent/CA2881157C/en active Active
- 2008-10-07 EP EP10189501.9A patent/EP2273755B1/en active Active
- 2008-10-07 ES ES08837923.5T patent/ES2633107T3/es active Active
- 2008-10-07 RU RU2010118312/07A patent/RU2459374C2/ru active
- 2008-10-07 RU RU2010118488/07A patent/RU2475991C2/ru active
- 2008-10-07 MX MX2010003753A patent/MX2010003753A/es active IP Right Grant
- 2008-10-07 EP EP08837923.5A patent/EP2198585B1/en active Active
- 2008-10-07 SG SG2012074407A patent/SG185282A1/en unknown
- 2008-10-07 EP EP10189503.5A patent/EP2273824B1/en active Active
- 2008-10-07 KR KR1020107010259A patent/KR101261347B1/ko active Active
- 2008-10-07 JP JP2010528978A patent/JP5623283B2/ja active Active
- 2008-10-07 KR KR1020107010306A patent/KR101385612B1/ko not_active Expired - Fee Related
- 2008-10-07 HU HUE08837923A patent/HUE032328T2/en unknown
- 2008-10-07 BR BRPI0818611-1A patent/BRPI0818611B1/pt active IP Right Grant
- 2008-10-07 MY MYPI2010001547A patent/MY172831A/en unknown
- 2008-10-07 CN CN201710306894.0A patent/CN107196923A/zh active Pending
- 2008-10-07 CN CN201710182520.2A patent/CN107027119B/zh active Active
- 2008-10-07 MY MYPI2010001546A patent/MY164923A/en unknown
- 2008-10-07 HU HUE10189501A patent/HUE029844T2/en unknown
- 2008-10-07 CN CN2008801195508A patent/CN101889419A/zh active Pending
- 2008-10-07 WO PCT/US2008/079113 patent/WO2009048888A2/en not_active Ceased
- 2008-10-07 ES ES10189501.9T patent/ES2608454T3/es active Active
- 2008-10-07 KR KR1020117027990A patent/KR101216086B1/ko active Active
- 2008-10-07 SG SG2012074381A patent/SG185280A1/en unknown
- 2008-10-08 TW TW097138762A patent/TWI391009B/zh active
-
2010
- 2010-04-06 IL IL204864A patent/IL204864A/en active IP Right Grant
-
2013
- 2013-03-06 JP JP2013044555A patent/JP2013153485A/ja active Pending
- 2013-08-23 JP JP2013174007A patent/JP2014014122A/ja active Pending
Patent Citations (2)
| Publication number | Priority date | Publication date | Assignee | Title |
|---|---|---|---|---|
| JP2003289331A (ja) * | 2002-03-28 | 2003-10-10 | Ntt Comware Corp | 無線アクセスシステム及びその制御方法 |
| JP2005286782A (ja) * | 2004-03-30 | 2005-10-13 | Hitachi Software Eng Co Ltd | 無線lan環境提供システム |
Cited By (2)
| Publication number | Priority date | Publication date | Assignee | Title |
|---|---|---|---|---|
| JP2017204850A (ja) * | 2016-05-10 | 2017-11-16 | 株式会社ぐるなび | 公衆回線網接続制御方法及びアプリケーション管理装置 |
| US10924588B2 (en) | 2016-05-10 | 2021-02-16 | Gurunavi. Inc. | Public network connection control method and application management device |
Also Published As
Similar Documents
| Publication | Publication Date | Title |
|---|---|---|
| JP5248617B2 (ja) | 無線通信に関するアクセス管理 | |
| JP5623283B2 (ja) | 通信ノードのプロビジョニング | |
| JP5290303B2 (ja) | アクセス端末の構成およびアクセス制御 | |
| HK1242076A1 (en) | Access terminal configuration and access control | |
| HK1235209A1 (zh) | 设定通信节点 | |
| HK1235209B (zh) | 设定通信节点 | |
| HK1150482B (en) | Access management for wireless communication | |
| HK1150481A (en) | Provisioning communication nodes | |
| HK1150485A (en) | Access terminal configuration and access control |
Legal Events
| Date | Code | Title | Description |
|---|---|---|---|
| A131 | Notification of reasons for refusal |
Free format text: JAPANESE INTERMEDIATE CODE: A131 Effective date: 20140930 |
|
| A601 | Written request for extension of time |
Free format text: JAPANESE INTERMEDIATE CODE: A601 Effective date: 20141225 |
|
| A02 | Decision of refusal |
Free format text: JAPANESE INTERMEDIATE CODE: A02 Effective date: 20150602 |