JP2017135599A - 無線基地局装置、無線通信システム、及び、無線基地局装置の制御方法 - Google Patents

無線基地局装置、無線通信システム、及び、無線基地局装置の制御方法 Download PDF

Info

Publication number
JP2017135599A
JP2017135599A JP2016014673A JP2016014673A JP2017135599A JP 2017135599 A JP2017135599 A JP 2017135599A JP 2016014673 A JP2016014673 A JP 2016014673A JP 2016014673 A JP2016014673 A JP 2016014673A JP 2017135599 A JP2017135599 A JP 2017135599A
Authority
JP
Japan
Prior art keywords
terminal
information
base station
key
communication
Prior art date
Legal status (The legal status is an assumption and is not a legal conclusion. Google has not performed a legal analysis and makes no representation as to the accuracy of the status listed.)
Pending
Application number
JP2016014673A
Other languages
English (en)
Inventor
文数 呼元
Fumikazu Yobimoto
文数 呼元
悦子 高田
Etsuko Takada
悦子 高田
Current Assignee (The listed assignees may be inaccurate. Google has not performed a legal analysis and makes no representation or warranty as to the accuracy of the list.)
Silex Technology Inc
Original Assignee
Silex Technology Inc
Priority date (The priority date is an assumption and is not a legal conclusion. Google has not performed a legal analysis and makes no representation as to the accuracy of the date listed.)
Filing date
Publication date
Application filed by Silex Technology Inc filed Critical Silex Technology Inc
Priority to JP2016014673A priority Critical patent/JP2017135599A/ja
Publication of JP2017135599A publication Critical patent/JP2017135599A/ja
Pending legal-status Critical Current

Links

Images

Landscapes

  • Mobile Radio Communication Systems (AREA)

Abstract

【課題】導入コストを抑えながら端末のなりすましを抑制する無線基地局装置を提供する。【解決手段】基地局10は、第一鍵情報PMKを保有する鍵管理部111と、無線端末から取得した、無線端末に固有の識別情報である第一識別情報と、第一鍵情報PMKとを用いた第一演算により第二鍵情報PMK1を生成する鍵生成部113と、鍵生成部113が生成した第二鍵情報PMK1が無線端末に提供されるよう制御する鍵提供部114と、基地局10と無線データ通信しようとする通信端末に固有の識別情報を第二識別情報として通信端末から取得し、第二識別情報と第一鍵情報PMKとを用いた第一演算を利用して、通信端末が第二鍵情報PMK1を保有していることの検証を行う検証部115と、検証部115による検証が成功したと判定したことを条件の1つとして、第二鍵情報PMK1に基づいて暗号化されたデータ通信を通信端末と行うデータ通信部116とを備える。【選択図】図6

Description

本発明は、無線端末との無線通信を行う無線基地局装置、無線通信システム、及び、無線基地局装置の制御方法に関する。
従来、無線通信端末(以降、端末ともいう)と、無線通信リンク(以降、通信リンクともいう)を介して当該端末と通信する無線基地局装置(以降、基地局ともいう)とを用いたLAN(Local Area Network)が利用されている。端末は、無線LANを介して、当該無線LANに接続されているネットワーク上の他の通信装置(Webサーバ又はメールサーバなど)と通信することができる。無線通信では、通信する装置間にケーブルなどによる有線接続がないので、盗聴又はなりすましのようなセキュリティ上のリスクが比較的大きい。盗聴又はなりすましを防止する施策として、通信信号を暗号化することが行われているが充分とはいえない。
特許文献1は、通信信号の暗号化に使用する鍵情報を、端末及び基地局それぞれが保有する情報に基づいて生成することで、端末のなりすましを防ぐ通信システムを開示している。
特許第4550759号公報
しかしながら、特許文献1が開示する通信システムでは、従来の端末及び基地局が搭載していない機能を、端末及び基地局の両方が搭載している必要がある。そのため、特許文献1が開示する通信システムを機能させるためには、通信システムに含まれる端末及び基地局の両方を導入する必要があり、導入コストが高く、また、利便性が低い。
本発明は、上記問題を解決するためになされたものであり、導入コストを抑えながら端末のなりすましを抑制する無線基地局装置等を提供することを目的とする。
上記課題を解決するために、本発明の一態様に係る無線基地局装置は、無線端末との暗号化されたデータ通信を行うための無線基地局装置であって、第一鍵情報を保有している鍵管理部と、無線端末に固有の識別情報である第一識別情報を取得する端末情報取得部と、前記端末情報取得部が取得した前記第一識別情報と、前記第一鍵情報とを用いた第一演算により第二鍵情報を生成する鍵生成部と、前記鍵生成部が生成した前記第二鍵情報が前記無線端末に提供されるよう制御する鍵提供部と、前記無線基地局との前記データ通信をしようとする無線端末である通信端末に固有の識別情報を第二識別情報として前記通信端末から取得し、前記第二識別情報と前記第一鍵情報とを用いた前記第一演算を利用して、前記通信端末が前記第二鍵情報を保有していることの検証を行う検証部と、前記検証部による前記検証が成功したと判定したことを条件の1つとして、前記第二鍵情報に基づいて暗号化されたデータ通信を前記通信端末と行うデータ通信部とを備える。
これによれば、無線基地局装置は、無線端末の識別情報に基づいて生成された第二鍵情報を用いて、無線端末の正当性を検証することができる。具体的には、無線基地局装置は、無線端末の識別情報を加味して第二鍵情報を生成し、また、当該無線基地局装置に接続しようとする無線端末が正当な鍵情報を有することを無線端末の識別情報を加味して行う。これにより、一の無線端末の識別情報を加味して生成された第二鍵情報を、他の無線端末が使用して無線基地局装置に接続することを禁止する。また、本発明の無線基地局装置に接続しようとする端末は、従来の端末の機能だけで十分であり、本発明の無線基地局装置に接続するための特別な機能を要しない。よって、本発明の無線基地局装置は、導入コストを抑えながら端末のなりすましを抑制することができる。
また、前記第一演算は、一方向関数による演算を含んでもよい。
これによれば、無線基地局装置は、第二鍵情報から、当該第二鍵情報を生成するために利用した第一鍵情報を得ることが実質的に不可能である。よって、第一鍵情報が無線基地局装置の外部に漏洩することが抑制される。これにより、端末のなりすましをより一層抑制することができる。
また、前記検証部は、(a)第一情報を前記通信端末に送信し、(b)前記第一情報と、前記鍵生成部が前記通信端末に提供した前記第二鍵情報とに基づく第二演算を用いて前記通信端末により算出された第二情報を、前記第二識別情報とともに前記通信端末から取得し、(c)前記第一鍵情報と、取得した前記第二識別情報とに基づく前記第二演算により算出された第三情報が、前記第二情報と一致するときに、前記検証が成功したと判定してもよい。
これによれば、無線基地局装置は、端末が第二鍵情報を保有していることを具体的に検証することができる。よって、無線基地局装置は、端末のなりすましの抑制をより具体的に実現することができる。
また、前記検証部は、前記通信端末が送信した前記第二情報を含む通信フレームを取得し、取得した通信フレームに含まれる送信元アドレスフィールドから、前記第二識別情報を取得してもよい。
これによれば、無線基地局装置は、端末が第二鍵情報を保有していることの検証に用いられる通信フレームのアドレスフィールドを用いて、より具体的かつ確実に、端末のなりすましを抑制することができる。
また、前記通信端末の前記第一識別情報及び前記第二識別情報は、それぞれ、前記通信端末のハードウェアアドレスを含んでもよい。
これによれば、無線基地局装置は、端末のハードウェアアドレスを用いてより具体的に端末のなりすましを抑制することができる。
上記課題を解決するために、本発明の一態様に係る無線通信システムは、上記の無線基地局装置と、前記無線基地局装置と無線通信を行う前記無線端末とを備える。
これにより、上記無線基地局装置と同様の効果を奏する。
上記課題を解決するために、本発明の一態様に係る無線基地局装置の制御方法は、無線端末との暗号化されたデータ通信を行うための無線基地局装置の制御方法であって、第一鍵情報を保有する鍵管理ステップと、無線端末に固有の識別情報である第一識別情報を取得する端末情報取得ステップと、前記端末情報取得ステップで取得した前記第一識別情報と、前記第一鍵情報とを用いた第一演算により第二鍵情報を生成し、生成した前記第二鍵情報が前記無線端末に提供されるよう制御する鍵生成ステップと、前記無線基地局との前記データ通信をしようとする無線端末である通信端末に固有の識別情報を第二識別情報として前記通信端末から取得し、前記第二識別情報と前記第一鍵情報とを用いた前記第一演算を利用して、前記通信端末が前記第二鍵情報を保有していることの検証を行う検証ステップと、前記検証ステップで前記検証が成功したと判定したことを条件の1つとして、前記第二鍵情報に基づいて暗号化されたデータ通信を前記通信端末と行うデータ通信ステップとを含む。
これにより、上記無線基地局装置と同様の効果を奏する。
なお、本発明は、装置として実現できるだけでなく、その装置を構成する処理手段をステップとする方法として実現したり、それらステップをコンピュータに実行させるプログラムとして実現したり、そのプログラムを記録したコンピュータ読み取り可能なCD−ROMなどの記録媒体として実現したり、そのプログラムを示す情報、データ又は信号として実現したりすることもできる。そして、それらプログラム、情報、データ及び信号は、インターネット等の通信ネットワークを介して配信してもよい。
本発明に係る無線基地局装置は、導入コストを抑えながら端末のなりすましを抑制することができる。
図1は、実施の形態に係る無線通信システムの構成図である。 図2は、実施の形態に係る基地局のハードウェア構成を示すブロック図である。 図3は、関連技術に係る基地局の機能構成を示すブロック図である。 図4は、関連技術に係る基地局の鍵情報の導入に係る処理を示すフロー図である。 図5は、関連技術に係る通信システムにおける鍵情報の導入に係る処理を示すシーケンス図である。 図6は、実施の形態に係る基地局の機能構成を示すブロック図である。 図7は、実施の形態に係る基地局の鍵情報の導入に係る処理を示すフロー図である。 図8は、実施の形態に係る通信システムにおける鍵情報の導入に係る処理であって、MICの検証処理が成功する場合を示すシーケンス図である。 図9は、実施の形態に係る通信システムにおける鍵情報の導入に係る処理であって、MICの検証処理が失敗する場合を示すシーケンス図である。 図10は、実施の形態に係る無線通信システムにおける各装置が保有し又は使用する鍵情報とを示す説明図である。
以下、実施の形態について、図面を参照しながら具体的に説明する。
以下で説明する実施の形態は、いずれも本発明の好ましい一具体例を示すものである。以下の実施の形態で示される数値、形状、材料、構成要素、構成要素の配置位置及び接続形態、ステップ、ステップの順序などは、一例であり、本発明を限定する主旨ではない。また、以下の実施の形態における構成要素のうち、本発明の最上位概念を示す独立請求項に記載されていない構成要素については、より好ましい形態を構成する任意の構成要素として説明される。
なお、同一の構成要素には同一の符号を付し、説明を省略する場合がある。
(実施の形態)
本実施の形態において、導入コストを抑えながら端末のなりすましを抑制する無線基地局装置及び無線通信システムについて説明する。
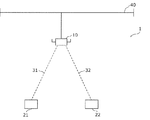
図1は、本実施の形態に係る無線通信システム1の構成図である。
図1に示されるように、無線通信システム1は、基地局10と、端末21及び22とを備える。無線通信システム1は、LAN40に通信可能に接続されており、端末21及び22は、LAN40を経由して外部のネットワーク(不図示)の通信装置と通信することができる。
基地局10は、端末21等と無線通信を行う無線基地局装置である。基地局10は、無線通信インタフェース(以降、「無線IF」ともいう)を備えており、無線IFにより端末21との間で通信リンク31を確立し、確立した通信リンク31を通じて端末21と通信フレームを送受信することで通信する。また、基地局10は、有線通信インタフェース(以降、「有線IF」ともいう)を備えており、有線IFによりLAN40に接続されている。
端末21及び22は、無線IFを有する無線端末である。端末21及び22は、それぞれ、基地局10が有する無線IFと通信リンク31及び32を確立し、確立した通信リンク31及び32を通じて無線通信を行う。端末21及び22は、基地局10を介して、LAN40に接続された通信装置(不図示)、及び、LAN40に接続された他のネットワークに接続された通信装置(不図示)と通信することができる。端末21及び22それぞれは、基地局10との間で暗号化された通信フレームをやりとりすることで無線通信を行う。この無線通信は、通信相手が正当な暗号鍵を有していることを例えばIEEE802.11iに規定される4ウェイハンドシェイクにより検証した上で行われる。なお、基地局10との暗号化されたデータ通信をしようとする無線端末のことを通信端末ともいう。
なお、端末21及び22は、従来の端末と同じ機能を有するものである。なお、以降では、端末21について主に説明するが、特に断らない限り、同様の説明が端末22にも成立する。
LAN40は、基地局10が接続された通信ネットワーク(ローカルエリアネットワーク)である。LAN40は、例えば、IEEE802.3規格などに適合する有線LANにより実現される。LAN40には、基地局10と異なる通信装置(端末、ルータ等)が接続されていてもよい。
無線通信システム1において、基地局10は、基地局10への接続を許可する端末を所定の端末だけに制限するように利用されることを想定する。例えば、無線通信システム1は、個人の宅内に設置される家庭内ネットワーク、又は、企業のオフィス内に設置される社内ネットワークに適用され得る。
このように構成された無線通信システム1における基地局10のハードウェア構成及び機能構成について説明する。
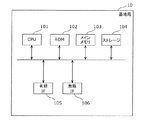
図2は、本実施の形態に係る基地局10のハードウェア構成を示すブロック図である。
図2に示されるように、基地局10は、CPU(Central Processing Unit)101と、ROM(Read Only Memory)102と、メインメモリ103と、ストレージ104と、有線IF105と、無線IF106とを備える。
CPU101は、ROM102又はストレージ104等に記憶された制御プログラムを実行するプロセッサである。
ROM102は、制御プログラム等を保持する読み出し専用記憶領域である。
メインメモリ103は、CPU101が制御プログラムを実行するときに使用するワークエリアとして用いられる揮発性の記憶領域である。
ストレージ104は、制御プログラム、及び、コンテンツなどを保持する不揮発性の記憶領域である。
有線IF105は、LAN40に通信可能に接続される有線通信インタフェースである。有線IF105は、LAN40に接続することができる通信規格に適合するものであればよく、例えば、IEEE802.3規格などに適合する有線LANの通信インタフェースであり、有線通信信号の生成回路及び端子等を有する。
無線IF106は、端末21との間で通信リンク31を確立し、無線通信を行う無線通信インタフェースである。無線IF106は、例えば、IEEE802.11a、b、g、n規格等に適合する無線LANの通信インタフェースであり、無線通信信号の生成回路及びアンテナ等を有する。
以降で説明する基地局10の機能は、CPU101がROM102及びストレージ104等に記憶されたプログラムをメインメモリ103等を用いて実行する情報処理により実現される。その際、機能によっては、有線IF105又は無線IF106も適宜用いられる。
以降において、基地局10について関連技術と対比しながら説明する。
図3は、関連技術に係る基地局50の機能構成を示すブロック図である。ここで、関連技術とは、本実施の形態に係る基地局10に関連する従来技術を指しており、基地局50は、本実施の形態における基地局10と同等の位置づけで配置されるものである。基地局50のハードウェア構成は、図2に示される基地局10のハードウェア構成と同じである。
図3に示されるように、基地局50は、鍵管理部511と、鍵提供部512と、検証部513と、データ通信部514とを備える。
鍵管理部511は、基地局50と端末21との通信の暗号化に用いる鍵情報を保有している管理部である。鍵管理部511は、基地局50と端末21との通信の暗号化に用いる暗号鍵の元となる鍵情報であるPMK(Pairwise Master Key)を保有している。PMKは、基地局50への接続を許可する端末だけに提供されることが想定される。基地局50が、PMKを保有している端末による基地局50への接続を許可し、PMKを保有していない端末による基地局50への接続を拒否するためである。
また、鍵管理部511は、基地局50と端末21との通信の暗号化に用いる鍵情報であるPTK(Pairwise Transient Key、Pairwise Temporal Key)をPMKに基づいて生成して保有する。PTKは、PMKに基づいて所定の計算式を用いた演算により生成される。具体的には、鍵管理部511がPTKを生成する演算は、関数fを用いて以下の(式1)のように表現され得る。
PTK=f(PMK,ANonce,SNonce,MAC(50),MAC(21))
(式1)
ここで、関数fは、括弧内の各変数に基づいてPTKを算出するための関数である。ANonce及びSNonceは、それぞれ、基地局50及び端末21により一時的に生成される、PTKの生成のための乱数値である。また、MAC(50)は、基地局50のMACアドレスを表し、MAC(21)は端末21のMACアドレスを表している。なお、関数fは、例えばIEEE802.11iに定められたものを用いることができる。なお、鍵管理部511は、CPU101等による情報処理により実現される。
鍵提供部512は、鍵管理部511が保有しているPMKを取得し、取得したPMKが端末21に提供されるよう制御する処理部である。PMKは、端末21と異なる通信装置にPMKが取得されない通信方法により端末21に提供される。この通信方法としては、例えば、WPS(Wi−Fi Protected Setup)によりPMKを送信する方法を用いることができ、以降ではこの場合を説明するが、本発明はこの場合に限定されない。例えば、WPSを用いる代わりに、基地局50が表示画面(不図示)にPMKを示す情報(英数字列)を表示し、基地局50の管理者が端末21の利用者に対して口頭又は書面により伝達し、利用者が端末21に入力するようにしてもよい。なお、鍵提供部512は、CPU101等、及び、無線IF106により実現される。
検証部513は、鍵提供部512が端末21に提供したPMKを端末21が保有していることの検証を行う処理部である。この検証には、いわゆる4ウェイハンドシェイクによる方法が採用され得る。4ウェイハンドシェイクの詳細についてはIEEE802.11iに規定されている。以下では、本実施の形態に関連する特徴的な部分のみ説明する。
検証部513は、乱数値であるANonceを生成し、生成したANonceを端末21に送信する。ANonceを受信した端末21は、乱数値であるSNonceを生成し、生成したSNonceと鍵提供部512から取得したPMKとを用いて(式1)によりPTKを生成する。そして、端末21は、生成したPTK等を用いて改ざん検知のためのMIC(Message Integrity Code)を算出し、算出したMIC及びSNonce等を検証部513に送信する。検証部513は、鍵管理部511が保有しているPMKと、生成したANonceと、端末21から受信したSNonce等から(式1)によりPTKを生成し、生成したPTK等を用いてMICを算出する。そして、検証部513は、端末21から受信したMICと、自身が算出したMICとが一致するか否かを判定し、一致すると判定すると、端末21がPMKを保有していることの検証が成功したと判定する。また、検証部513は、端末21が行う、基地局50がPMKを保有していることの検証処理の結果を取得する。なお、検証部513は、CPU101等による情報処理、及び、無線IF106により実現される。
データ通信部514は、検証部513による検証が成功したと判定したことを条件の1つとして、PTKに基づいて暗号化されたデータ通信を端末21と行う処理部である。具体的には、データ通信部514は、検証部513による検証の結果、及び、端末21による検証処理の結果を取得し、これらの両方において検証が成功したことを条件としてデータ通信を行う。データ通信において、データ通信部514は、CPU101による情報処理により生成される通信フレームを取得する。また、データ通信部514は、PTKを取得し、このPTKの所定の一部であるTK(Temporal Key)を取得し、取得したTKに基づいて通信フレームごとに異なる暗号鍵を生成し、生成した暗号鍵により通信フレームを暗号化して端末21に送信する。また、データ通信部514は、端末21が暗号化して送信した通信フレームを受信して、受信した通信フレームをPTKに基づいて生成される暗号鍵により復号してCPU101による情報処理に提供する。なお、データ通信部514は、CPU101等による情報処理、及び、無線IF106により実現される。
以上のように構成された基地局50が行う処理について以降で説明する。
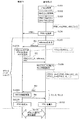
図4は、関連技術に係る基地局50の鍵情報の導入に係る処理を示すフロー図である。図5は、関連技術に係る通信システムにおける鍵情報の導入に係る処理を示すシーケンス図である。これらを参照しながら基地局50が行う処理について説明する。
まず、基地局50は、ステップS501からS502までの処理により、同一のPMKを端末21と共有する。
ステップS501において、鍵提供部512は、鍵管理部511が保有しているPMKを取得する。
ステップS502において、鍵提供部512は、ステップS501で取得したPMKを端末21にWPSにより提供する。
以降、ステップS503からS510までの処理(4ウェイハンドシェイク)により、基地局50及び端末21が同一のPMK及びPTKを保有していることが検証される。なお、基地局50と端末21との通信には、EAPOL(Extensive Authentication Protocol over LAN)のEAPOL−Keyフレームが用いられる。
ステップS503において、検証部513は、乱数値であるANonceを生成し、生成したANonceを端末21にメッセージM1として送信する。
ステップS503の後、端末21は、上記ANonceを受信すると、乱数値であるSNonceを生成し、ステップS502で取得したPMK、ステップS503で受信したANonce、生成したSNonce、基地局50のMACアドレス、端末21のMACアドレスから(式1)によりPTKを算出する。さらに、端末21は、PTKに基づいてMICを算出し、SNonceとMICとを基地局50にメッセージM2として送信する(図5のステップS503A)。
ステップS504において、検証部513は、端末21がステップS503Aで送信したSNonceとMICとを受信する。
ステップS505において、検証部513は、ステップS501で取得したPMK、ステップS503で生成したANonce、及び、ステップS504で受信したSNonce等を用いて(式1)によりPTKを生成する。なお、ここで生成されるPTKは、端末21のなりすまし等がなければ、端末21で生成されるPTKと同一となるものであり、この同一性が後の処理で検証される。端末21がステップS503Aで生成したPTKと区別するため、ステップS505で検証部513が生成したPTKを「PTK_A」と記載することとする。
ステップS506において、検証部513は、ステップS505で生成したPTK_Aを用いて、ステップS504で受信したMICの検証処理を行う。具体的には、検証部513は、ステップS505で算出したPTK_Aに基づいてMIC(上記と同様の理由からMIC_Aと記載する)を算出し、算出したMIC_Aが、ステップS504で受信したMICと同一であるか否かを判定する。MIC_AとMICとが同一であると判定した場合、MICを算出した端末が確かに端末21であること、及び、端末21がMICの算出に使用したPTKがPTK_Aと同一であることが確認され得る。
なお、上記検証処理において、MICを算出した端末が確かに端末21であり、かつ、端末21が使用したPTKがPTK_Aと同一であることが確認されたことを、「検証が成功した」と表現し、検証が成功しなかったことを「検証が失敗した」と表現する。
ステップS507において、検証部513は、ステップS506の検証処理において検証が成功したか否かを判定する。検証が成功した場合(ステップS507でYes)、ステップS508に進む。一方、検証が失敗した場合(ステップS507でNo)、ステップS521に進む。
ステップS508において、検証部513は、端末21による基地局50の認証のためのMICの検証処理の結果を取得する。検証部513は、PMK、ANonce及びSNonce等を用いてPTKを生成し、生成したPTKに基づいてMICを算出し、算出したMICを端末21にメッセージM3として送信する。端末21は、送信されたMICに対して、ステップS506で検証部513が行った検証処理と同様の検証処理を実行する(図5のステップS506A)。端末21は、検証処理の結果、つまり、検証が成功した、又は、検証が失敗したことを示す情報を検証部513にメッセージM4として送信する。このように端末21が送信した検証処理の結果を、ステップS508で検証部513が取得する。
ステップS509において、検証部513は、ステップS508で取得した、端末21による検証の結果が成功であるか否かを判定する。検証の結果が成功であると判定した場合(ステップS509でYes)、ステップS510に進む。一方、検証の結果が成功でない(つまり失敗である)と判定した場合(ステップS509でNo)、ステップS521に進む。
ステップS510において、検証部513は、ステップS505で生成したPTK(PTK_A)に基づいて生成される暗号鍵をデータ通信部514に導入する、つまり、データ通信部514が上記暗号鍵をデータ通信に利用するよう制御する。このとき、端末21は、端末21によるMICの検証処理(図6のステップS506A)で生成したPTKを、端末21のデータ通信部に導入する(図6のステップS510A)。この後、基地局50のデータ通信部514と端末21のデータ通信部とは、PTKに基づいて生成される暗号鍵を用いた通信を行う(図6のステップS511)。
ステップS521において、検証部513は、4ウェイハンドシェイクを中断する。この場合、基地局50と端末21とは、暗号通信を行うことが禁止される。
上記一連の処理により、ステップS502で基地局50が提供したPMKを取得した端末21だけが基地局50に接続し暗号通信を行うことができる。しかしながら、PMKが漏洩し、端末21とは異なる端末がPMKを取得した場合、当該端末は、上記ステップS503A及びS506Aの処理を、端末21になりすまして行うことができ、その結果、基地局50との暗号通信が可能となる。つまり、関連技術における鍵情報の導入に係る処理では、上記の手法による端末21へのなりすましができてしまう。
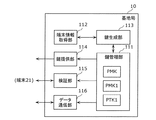
図6は、本実施の形態に係る基地局10の機能構成を示すブロック図である。
図6に示されるように、基地局10は、鍵管理部111と、端末情報取得部112と、鍵生成部113と、鍵提供部114と、検証部115と、データ通信部116とを備える。なお、上記の各構成要素のうち、基地局50の構成要素と同名のものは、類似の機能を有する。以下では、上記の各構成要素について、基地局50における同名の構成要素と異なる点を主に説明する。
鍵管理部111は、鍵管理部511と同様、基地局10と端末21との通信の暗号化に用いる鍵情報を保有している管理部である。鍵管理部111は、PMKを保有している。このPMKは、基地局50の鍵管理部511が保有しているPMKと同等のものであるが、端末21に提供されることは想定されていない。
また、鍵管理部111は、後述する鍵生成部113がPMKに基づいて生成する、基地局10と端末21との通信の暗号化に用いる暗号鍵の元となる鍵情報であるPMK1を保有しており、さらに、PMK1に基づいて以下の(式2)を用いた演算により算出されるPTK1を保有する。
PTK1=f(PMK1,ANonce,SNonce,MAC(10),MAC(21))
(式2)
なお、(式2)における関数fは、(式1)における関数fと同じである。なお、PMKは、第一鍵情報に相当し、PMK1は、第二鍵情報に相当する。
端末情報取得部112は、端末21に固有の識別情報を取得する処理部である。識別情報は、仮に端末21と同種の端末が複数存在する場合に、これらのうちから端末21の個体を一意に特定し得る情報であり、例えば、端末21のハードウェアアドレス(MAC(Media Access Control)アドレス)(以降、「MAC(21)」と記載)を用いることができる。なお、上記識別情報は、端末21から受信する通信フレームのヘッダから取得してもよいし、端末21のハードウェアアドレスとして管理されている情報が管理者により入力されることによって、取得してもよい。
鍵生成部113は、鍵管理部111が保有しているPMKと、端末情報取得部112が取得した端末21の識別情報とを用いた演算により、基地局10と端末21との通信の暗号化に用いる暗号鍵の元となる情報であるPMK1を生成する処理部である。PMK1は、端末ごとに対応付けられたPMKとしての役割を有する。鍵生成部113は、鍵管理部111からPMKを取得し、端末情報取得部112から端末21の識別情報を取得する。そして、所定のアルゴリズム、より具体的には、以下の(式3)に示される演算(第一演算に相当)によりPMK1を算出する。
PMK1=h(PMK,MAC(21)) (式3)
ここで、関数hは、関数の値がPMKとして用いられ得るものであれば、任意の関数を用いることができる。なお、関数hとして、演算結果つまり関数の値から引数を求めることがきわめて困難又は実質的に不可能である一方向関数、より具体的には、ハッシュ関数を用いることも可能である。この場合、例えば、(式3)の代わりに、(式3)をより具体化した(式4)を用いてPMK1を算出することになる。
PMK1=hash(PMK+MAC(21)) (式4)
ここで、関数hashは、ハッシュ関数である。ハッシュ関数を用いれば、さらに、PMK1からPMKを導出することが実質的に不可能であることにより、PMKが外部に漏洩するリスクを低減することができる利点がある。以降では関数hがハッシュ関数である例を説明する。
鍵提供部114は、鍵管理部111が管理しているPMK1を取得し、PMK1が端末21に提供されるよう制御する処理部である。端末21にPMK1が提供される方法は、関連技術において鍵提供部512により端末21にPMKが提供される方法と同様であり、例えばWPSが用いられる。このように、鍵提供部114がPMKではなくPMK1を端末21に提供するので、基地局10によりPMKが外部に漏洩するリスクが低減されている。
検証部115は、端末21がPMK1を保有していることの検証を行う処理部である。検証部115による検証の方法は、関連技術において端末21がPMKを保有していることを検証部513が検出する方法と類似しているが、MICの検証処理において、MICを含む通信フレームから得られる端末21の識別情報を用いる点で異なる。
具体的には、検証部115は、乱数値であるANonceを生成し、生成したANonceを端末21に送信する。ANonceを受信した端末21は、乱数値であるSNonceを生成し、生成したSNonceと、鍵提供部114から取得したPMK1とを用いて(式2)によりPTK1を生成する。そして、生成したPTK1と、検証部115から受信したANonceとによりMICを算出し、算出したMIC及びSNonce等を検証部115に送信する。なお、ANonceは第一情報に相当し、MICは第二情報に相当する。
検証部115は、端末21が送信したMIC及びSNonceと、端末21のMACアドレスを取得する。なお、ここで取得するMACアドレスのことを、端末情報取得部112が取得するものと区別するために、MAC(21)_Aと記載する。なお、検証部115は、端末21が送信したMIC及びSNonceを含む通信フレームのヘッダに含まれる送信元アドレスフィールドから端末21のMACアドレスを取得してもよい。このようにすると、端末21がPMK1を保有していることの検証に用いられる通信フレームのアドレスフィールドを用いて、より具体的かつ確実に、端末のなりすましを抑制することができる利点がある。
検証部115は、鍵管理部111が保有しているPMK1と、検証部115が取得したMAC(21)_Aとを用いて(式2)によりPTK1を生成し、生成したPTK1と、生成したANonceとによりMIC(MIC_A)を算出する。そして、検証部115は、MICとMIC_Aとが一致するか否かを判定し、一致すると判定すると、端末21がPMK1を保有していることの検証が成功したと判定する。なお、MIC_Aは第三情報に相当する。
データ通信部116は、検証部115による検証が成功したと判定したことを条件の1つとして、PTK1により暗号化されたデータ通信を端末21と行う処理部である。具体的には、データ通信部116は、検証部115による検証の結果、及び、端末21による検証処理の結果を取得し、これらの両方において検証が成功したことを条件としてデータ通信を行う。
以上のように構成された基地局10が行う処理について以降で説明する。
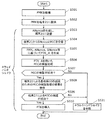
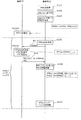
図7は、本実施の形態に係る基地局10の鍵情報の導入に係る処理を示すフロー図である。図8は、本実施の形態に係る通信システムにおける鍵情報の導入に係る処理であって、MICの検証処理が成功する場合を示すシーケンス図である。
まず、基地局10は、ステップS101からS104までの処理により、端末21との通信に用いる暗号鍵の元となる情報であるPMK1を端末21と共有する。
ステップS101において、鍵提供部114は、鍵管理部111が保有しているPMKを取得する。
ステップS102において、端末情報取得部112は、端末21の識別情報であるMAC(21)を取得する。
ステップS103において、鍵生成部113は、PMKとMAC(21)とから(式3)によりPMK1を生成する。
ステップS104において、鍵提供部114は、ステップS103で鍵生成部113が生成したPMK1を端末21にWPSにより提供する。
以降、ステップS105からS112までの処理(4ウェイハンドシェイク)により、基地局10及び端末21が同一のPMK1及びPTK1を保有していることが検証される。
ステップS105において、検証部115は、乱数値であるANonceを生成し、生成したANonceを端末21にメッセージM1として送信する。
ステップS105の後、端末21は、上記ANonceを受信すると、乱数値であるSNonceを生成し、PMK1、ANonce、SNonce、基地局10のMACアドレス、自装置(端末21)のMACアドレスから(式2)によりPTK1を算出する。さらに、端末21は、PTK1に基づいて改ざん防止のためのMICを算出し、SNonceとMICとを基地局10にメッセージM2として送信する(図8のステップS105A)。
ステップS106において、検証部115は、端末21がステップS105Aで送信したSNonceとMICとMAC(21)_Aとを受信する。なお、検証部115は、MAC(21)_Aを、端末21が送信した通信フレームのヘッダから取得することで受信し得る。ここで、MAC(21)_Aは、端末21のMACアドレスであるが、前述のとおり、端末情報取得部112が取得するものと区別するために、MAC(21)_Aと記載している。
ステップS107において、検証部115は、ステップS105で生成したANonce、ステップS106で受信したSNonce及びMAC(21)_A等に基づいて、PTK1を生成する。なお、ここで生成するPTK1は、端末21のなりすまし等がなければ、端末21で生成されるPTK1と同一となるものであり、この同一性が後の処理で検証される。よって、ステップS107で生成されたPTK1を「PTK1_A」と記載することとする。
ステップS108において、検証部115は、ステップS107で生成したPTK1_Aを用いて、ステップS106で受信したMICの検証処理を行う。具体的には、検証部115は、検証処理において、(式3)を用いてPMK1_Aを算出し、(式2)を用いてPTK1_Aを算出し、算出したPTK1_Aに基づいて、MICの演算を行ったのが端末21であること、及び、端末21が使用したPTK1がPTK1_Aと同一であることが確認され得る。
ステップS109において、検証部115は、ステップS108の検証処理において検証が成功したか否かを判定する。検証が成功した場合(ステップS109でYes)、ステップS110に進む。一方、検証が失敗した場合(ステップS109でNo)、ステップS121に進む。
ステップS110において、検証部115は、端末21による基地局10の認証のためのMICの検証処理の結果を取得する。検証部115は、ANonce及びSNonceを用いてPTK1を算出し、算出したPTK1に基づいてMICを算出し、算出したMICを端末21にメッセージM3として送信する(図8のステップS108A)。端末21は、送信されたMICに対して、ステップS107で検証部115が行った検証処理と同様の検証処理を実行し、その結果(検証が成功した、又は、検証が失敗した)を検証部115にメッセージM4として送信する。このように端末21が送信した、検証処理の結果を、ステップS110で検証部115が取得する。
ステップS111において、検証部115は、ステップS110で取得した、端末21による検証の結果が成功であるか否かを判定する。検証の結果が成功であると判定した場合(ステップS111でYes)、ステップS112に進む。一方、検証の結果が成功でない(つまり失敗である)と判定した場合(ステップS111でNo)、ステップS121に進む。
ステップS112において、検証部115は、ステップS107で生成したPTK1(PTK1_A)をデータ通信部116に導入する、つまり、データ通信部116がデータ通信に利用する暗号鍵としてPTK1を用いるよう制御する。このとき、端末21は、端末21によるMICの検証処理(図8のステップS108A)で生成したPTK1を、端末21のデータ通信部に導入する(図8のステップS112A)。この後、基地局10のデータ通信部116と端末21のデータ通信部とは、PTK1を暗号鍵として用いた通信を行う(図8のステップS113)。
ステップS121において、検証部115は、4ウェイハンドシェイクを中断する。この場合、基地局10と端末21とは、暗号通信を行うことができない。
上記一連の処理において、ステップS104で基地局10が送信したPMK1を取得した端末21が基地局10に接続し暗号通信を行うことができる。一方、ステップS104で基地局10が送信したPMK1を、端末21とは異なる端末が何らかの方法で取得したとしても、この端末は、端末21になりすまして基地局10との暗号通信を行うことはできない。このことを以下で説明する。
図9は、実施の形態に係る通信システムにおける鍵情報の導入に係る処理であって、MICの検証が失敗する場合を示すシーケンス図である。図9は、端末22が、端末21に提供されるべきPMK1を取得して、端末21になりすまして基地局10に接続することを試みて失敗することを示した図である。
ステップS104Bにおいて、端末22は、ステップS102で基地局10が生成したPMK1を何らかの方法で取得する。
ステップS105Bにおいて、端末22は、基地局10がステップS105で送信したANonceを受信すると、乱数値であるSNonceを生成し、PMK1、ANonce、SNonce、基地局10のMACアドレス、端末22のMACアドレスから所定の計算式に基づいてPTK(以降、「PTK2」と記載)を算出する。さらに、端末22は、PTK2に基づいて改ざん防止のためのMICを算出し、SNonceとMICとを基地局10にメッセージM2Aとして送信する。
ステップS108において、検証部115は、ステップS107で生成したPTK2_Aを用いて、ステップS105Bで端末22が送信したMICの検証処理を行う。具体的には、検証部115は、検証処理において、(式3)を用いてPMK2_Aを算出し、(式2)を用いてPTK2_Aを算出し、算出したPTK2_Aに基づいて、端末22が生成したPTK2がPTK2_Aと一致しないことを確認することで、検証が失敗する。その後、4ウェイハンドシェイクは中断される(ステップS121)。
このように、端末21の識別情報に基づいて生成されたPMK1を、端末21と異なる端末である端末22が取得したとしても、端末22と基地局10との4ウェイハンドシェイクにおいて検証が失敗し、端末22は基地局10との暗号通信を行うことができない。つまり、端末22が、端末21になりすまして基地局10に接続することが禁止される。
図10は、本実施の形態に係る無線通信システム1における各装置が保有し又は使用する鍵情報とを示す説明図である。
図10に示されるように、基地局10は、PMKと、PMK1及びPMK2と、PTK1及びPTK2を保有している。PMKは、通信の暗号鍵の元となる情報であり、基地局10の外部に漏洩しないことが想定される情報である。PMK1及びPMK2は、それぞれ、基地局10と端末21との間、及び、基地局10と端末22との間の通信の暗号鍵の元となる情報である。PTK1及びPTK2は、PMK1及びPMK2それぞれに基づいて4ウェイハンドシェイクにより生成されたものである。
端末21は、PMK1及びPTK1を保有している。これらは、基地局10が保有しているものと共通である。PMK1は、例えばWPSで基地局10から提供されたものであり、PTK1は、4ウェイハンドシェイクにより生成されたものである。
端末22は、PMK2及びPTK2を保有している。これらは、基地局10が保有しているものと共通である。PMK2は、例えばWPSで基地局10から提供されたものであり、PTK2は、4ウェイハンドシェイクにより生成されたものである。
基地局10と端末21との間で確立される通信リンク31では、PTK1に基づく暗号通信が行われる。基地局10と端末22との間で確立される通信リンク32では、PTK2に基づく暗号通信が行われる。
このようにして、端末21と異なる端末が端末21になりすまして基地局10との間で暗号通信をすることが抑制される。このとき、たとえPMK1が外部に漏洩したとしてもPMK1を取得した端末が基地局10との暗号通信を行うことはできない。基地局10との暗号通信を行うためには、PMK1と端末21のMACアドレスとの両方が必要であるからである。
また、仮にPMK1とPMK1の生成アルゴリズム(上記説明における関数h)とが漏洩したとしても、生成アルゴリズムが一方向関数による演算を含む場合には、端末21と異なる端末が端末21になりすまして基地局10との間で暗号通信をすることはできない。PMK1とPMK1の生成アルゴリズムとを用いても、PMKを算出することが実質的に不可能であるので、端末21と異なる端末が使用すべき暗号鍵を生成することが実質的に不可能であるからである。
このようにして、基地局10は、導入コストを抑えながら端末のなりすましを抑制することができる。
以上のように、本実施の形態の基地局は、無線端末の識別情報に基づいて生成された第二鍵情報を用いて、無線端末の正当性を検証することができる。具体的には、無線基地局装置は、無線端末の識別情報を考慮して第二鍵情報を生成し、また、当該無線基地局装置に接続しようとする無線端末が正当な鍵情報を有することを無線端末の識別情報を考慮して行う。これにより、一の無線端末の識別情報を考慮して生成された第二鍵情報を、他の無線端末が使用して無線基地局装置に接続することができなくなる。また、本発明の無線基地局装置に接続しようとする端末は、従来の端末の機能だけで十分であり、本発明の無線基地局装置に接続するための特別な機能を要しない。よって、本発明の無線基地局装置は、導入コストを抑えながら端末のなりすましを抑制することができる。
また、無線基地局装置は、第二鍵情報から、当該第二鍵情報を生成するために利用した第一鍵情報を得ることが実質的に不可能である。よって、第一鍵情報が無線基地局装置の外部に漏洩することが抑制される。これにより、端末のなりすましをより一層抑制することができる。
また、無線基地局装置は、端末が第二鍵情報を保有していることを具体的に検証することができる。よって、無線基地局装置は、端末のなりすましの抑制をより具体的に実現することができる。
また、無線基地局装置は、端末が第二鍵情報を保有していることの検証に用いられる通信フレームのアドレスフィールドを用いて、より具体的かつ確実に、端末のなりすましを抑制することができる。
また、無線基地局装置は、端末のハードウェアアドレスを用いてより具体的に端末のなりすましを抑制することができる。
以上、本発明の無線基地局装置について、実施の形態に基づいて説明したが、本発明は、この実施の形態に限定されるものではない。本発明の趣旨を逸脱しない限り、当業者が思いつく各種変形を本実施の形態に施したものや、異なる実施の形態における構成要素を組み合わせて構築される形態も、本発明の範囲内に含まれる。
本発明は、導入コストを抑えながら端末のなりすましを抑制する基地局装置等に適用可能である。
1 無線通信システム
10、50 基地局
21、22 端末
31、32 通信リンク
40 LAN
101 CPU
102 ROM
103 メインメモリ
104 ストレージ
105 有線IF
106 無線IF
111、511 鍵管理部
112 端末情報取得部
113 鍵生成部
114、512 鍵提供部
115、513 検証部
116、514 データ通信部
M1、M2、M2A、M3、M4 メッセージ

Claims (7)

  1. 無線端末との暗号化されたデータ通信を行うための無線基地局装置であって、
    第一鍵情報を保有している鍵管理部と、
    無線端末に固有の識別情報である第一識別情報を取得する端末情報取得部と、
    前記端末情報取得部が取得した前記第一識別情報と、前記第一鍵情報とを用いた第一演算により第二鍵情報を生成する鍵生成部と、
    前記鍵生成部が生成した前記第二鍵情報が前記無線端末に提供されるよう制御する鍵提供部と、
    前記無線基地局との前記データ通信をしようとする無線端末である通信端末に固有の識別情報を第二識別情報として前記通信端末から取得し、前記第二識別情報と前記第一鍵情報とを用いた前記第一演算を利用して、前記通信端末が前記第二鍵情報を保有していることの検証を行う検証部と、
    前記検証部による前記検証が成功したと判定したことを条件の1つとして、前記第二鍵情報に基づいて暗号化されたデータ通信を前記通信端末と行うデータ通信部とを備える
    無線基地局装置。
  2. 前記第一演算は、一方向関数による演算を含む
    請求項1に記載の無線基地局装置。
  3. 前記検証部は、(a)第一情報を前記通信端末に送信し、(b)前記第一情報と、前記鍵生成部が前記通信端末に提供した前記第二鍵情報とに基づく第二演算を用いて前記通信端末により算出された第二情報を、前記第二識別情報とともに前記通信端末から取得し、(c)前記第一鍵情報と、取得した前記第二識別情報とに基づく前記第二演算により算出された第三情報が、前記第二情報と一致するときに、前記検証が成功したと判定する
    請求項1又は2に記載の無線基地局装置。
  4. 前記検証部は、前記通信端末が送信した前記第二情報を含む通信フレームを取得し、取得した通信フレームに含まれる送信元アドレスフィールドから、前記第二識別情報を取得する
    請求項3に記載の無線基地局装置。
  5. 前記通信端末の前記第一識別情報及び前記第二識別情報は、それぞれ、前記通信端末のハードウェアアドレスを含む
    請求項1〜4のいずれか1項に記載の無線基地局装置。
  6. 請求項1〜5のいずれか1項に記載の無線基地局装置と、
    前記無線基地局装置と無線通信を行う前記無線端末とを備える
    無線通信システム。
  7. 無線端末との暗号化されたデータ通信を行うための無線基地局装置の制御方法であって、
    第一鍵情報を保有する鍵管理ステップと、
    無線端末に固有の識別情報である第一識別情報を取得する端末情報取得ステップと、
    前記端末情報取得ステップで取得した前記第一識別情報と、前記第一鍵情報とを用いた第一演算により第二鍵情報を生成し、生成した前記第二鍵情報が前記無線端末に提供されるよう制御する鍵生成ステップと、
    前記無線基地局との前記データ通信をしようとする無線端末である通信端末に固有の識別情報を第二識別情報として前記通信端末から取得し、前記第二識別情報と前記第一鍵情報とを用いた前記第一演算を利用して、前記通信端末が前記第二鍵情報を保有していることの検証を行う検証ステップと、
    前記検証ステップで前記検証が成功したと判定したことを条件の1つとして、前記第二鍵情報に基づいて暗号化されたデータ通信を前記通信端末と行うデータ通信ステップとを含む
    制御方法。
JP2016014673A 2016-01-28 2016-01-28 無線基地局装置、無線通信システム、及び、無線基地局装置の制御方法 Pending JP2017135599A (ja)

Priority Applications (1)

Application Number Priority Date Filing Date Title
JP2016014673A JP2017135599A (ja) 2016-01-28 2016-01-28 無線基地局装置、無線通信システム、及び、無線基地局装置の制御方法

Applications Claiming Priority (1)

Application Number Priority Date Filing Date Title
JP2016014673A JP2017135599A (ja) 2016-01-28 2016-01-28 無線基地局装置、無線通信システム、及び、無線基地局装置の制御方法

Publications (1)

Publication Number Publication Date
JP2017135599A true JP2017135599A (ja) 2017-08-03

Family

ID=59503016

Family Applications (1)

Application Number Title Priority Date Filing Date
JP2016014673A Pending JP2017135599A (ja) 2016-01-28 2016-01-28 無線基地局装置、無線通信システム、及び、無線基地局装置の制御方法

Country Status (1)

Country Link
JP (1) JP2017135599A (ja)

Cited By (3)

* Cited by examiner, † Cited by third party
Publication number Priority date Publication date Assignee Title
CN109150882A (zh) * 2018-08-23 2019-01-04 杭州在信科技有限公司 一种基于利用路由加密的数据防泄漏方法
JP7226602B1 (ja) 2022-02-01 2023-02-21 凸版印刷株式会社 秘密情報配信システム、秘密情報配信方法、デバイス管理サーバおよびプログラム
CN115714971A (zh) * 2022-11-17 2023-02-24 广州鲁邦通物联网科技股份有限公司 一种WiFi设备通过旧密码自动更新密码的方法

Citations (7)

* Cited by examiner, † Cited by third party
Publication number Priority date Publication date Assignee Title
JPH01284890A (ja) * 1988-05-11 1989-11-16 Nippon Telegr & Teleph Corp <Ntt> 鍵の共有方法
JPH08204702A (ja) * 1995-01-30 1996-08-09 Nec Corp 暗号鍵管理装置
JP2004215232A (ja) * 2002-12-19 2004-07-29 Buffalo Inc 暗号鍵設定システム、アクセスポイント、および、暗号鍵設定方法、認証コード設定システム
JP2006081167A (ja) * 2004-08-12 2006-03-23 Samsung Electronics Co Ltd 再設定可能なキー検索エンジン
JP2008511240A (ja) * 2004-08-25 2008-04-10 エレクトロニクス アンド テレコミュニケーションズ リサーチ インスチチュート 無線携帯インターネットシステムでeapを利用する保安関係交渉方法
JP2009038643A (ja) * 2007-08-02 2009-02-19 Advance Multimedia Internet Technology Inc 無線ネットワークのための同定方法
JP2011040820A (ja) * 2009-08-06 2011-02-24 Buffalo Inc 無線通信装置、無線通信システム、および、ネットワーク装置

Patent Citations (7)

* Cited by examiner, † Cited by third party
Publication number Priority date Publication date Assignee Title
JPH01284890A (ja) * 1988-05-11 1989-11-16 Nippon Telegr & Teleph Corp <Ntt> 鍵の共有方法
JPH08204702A (ja) * 1995-01-30 1996-08-09 Nec Corp 暗号鍵管理装置
JP2004215232A (ja) * 2002-12-19 2004-07-29 Buffalo Inc 暗号鍵設定システム、アクセスポイント、および、暗号鍵設定方法、認証コード設定システム
JP2006081167A (ja) * 2004-08-12 2006-03-23 Samsung Electronics Co Ltd 再設定可能なキー検索エンジン
JP2008511240A (ja) * 2004-08-25 2008-04-10 エレクトロニクス アンド テレコミュニケーションズ リサーチ インスチチュート 無線携帯インターネットシステムでeapを利用する保安関係交渉方法
JP2009038643A (ja) * 2007-08-02 2009-02-19 Advance Multimedia Internet Technology Inc 無線ネットワークのための同定方法
JP2011040820A (ja) * 2009-08-06 2011-02-24 Buffalo Inc 無線通信装置、無線通信システム、および、ネットワーク装置

Non-Patent Citations (2)

* Cited by examiner, † Cited by third party
Title
中道理: "PART4【独自技術−使い勝手】 より簡単でより手軽に設定作業の簡便さを競う", NIKKEI BYTE, vol. 第256号, JPN6018039614, 22 August 2004 (2004-08-22), pages 34 - 39, ISSN: 0004016667 *
進藤資訓: "【特集】安全に通信する方法を一挙公開! 守れ!無線LAN", NETWORK WORLD, vol. 第9巻 第8号, JPN6018039617, 1 August 2004 (2004-08-01), pages 80 - 96, ISSN: 0004016668 *

Cited By (5)

* Cited by examiner, † Cited by third party
Publication number Priority date Publication date Assignee Title
CN109150882A (zh) * 2018-08-23 2019-01-04 杭州在信科技有限公司 一种基于利用路由加密的数据防泄漏方法
CN109150882B (zh) * 2018-08-23 2021-02-12 深圳市安盾网络技术有限公司 一种基于利用路由加密的数据防泄漏方法
JP7226602B1 (ja) 2022-02-01 2023-02-21 凸版印刷株式会社 秘密情報配信システム、秘密情報配信方法、デバイス管理サーバおよびプログラム
JP2023112251A (ja) * 2022-02-01 2023-08-14 凸版印刷株式会社 秘密情報配信システム、秘密情報配信方法、デバイス管理サーバおよびプログラム
CN115714971A (zh) * 2022-11-17 2023-02-24 广州鲁邦通物联网科技股份有限公司 一种WiFi设备通过旧密码自动更新密码的方法

Similar Documents

Publication Publication Date Title
CN112566119B (zh) 终端认证方法、装置、计算机设备及存储介质
US10218501B2 (en) Method, device, and system for establishing secure connection
US8327143B2 (en) Techniques to provide access point authentication for wireless network
US9113330B2 (en) Wireless authentication using beacon messages
EP3700124B1 (en) Security authentication method, configuration method, and related device
CN113596828B (zh) 端对端服务层认证
CN105009618B (zh) 一种配置无线终端的方法、设备及系统
US20090287922A1 (en) Provision of secure communications connection using third party authentication
CN111866881B (zh) 无线局域网认证方法与无线局域网连接方法
CN113556227B (zh) 网络连接管理方法、装置、计算机可读介质及电子设备
JP2024500489A (ja) セキュアアクセス方法および装置
US10637651B2 (en) Secure systems and methods for resolving audio device identity using remote application
Noh et al. Secure authentication and four-way handshake scheme for protected individual communication in public wi-fi networks
CN116438822B (zh) 应用于WiFi的安全认证的方法和装置
JP4550759B2 (ja) 通信システム及び通信装置
KR20130046781A (ko) 무선 네트워크 접속 인증 방법 및 그 시스템
JP7036705B2 (ja) 通信装置、通信方法、およびコンピュータプログラム
WO2016112860A1 (zh) 无线设备的通讯方法、无线设备和服务器
KR101785382B1 (ko) 클라이언트 인증 방법, 클라이언트의 동작 방법, 서버, 및 통신 소프트웨어
Faraj Security technologies for wireless access to local area networks
CN103188258A (zh) 一种实现安全修改信息协议报文的加密装置和方法
KR20130127231A (ko) 하드웨어 인증 모듈을 이용한 액세스 포인트 인증 장치 및 방법
HK40030098A (en) Wireless local area network authentication method and wireless local area network connection method
CN116017506A (zh) 网络接入方法、装置和通信设备
WO2022135385A1 (zh) 一种身份鉴别方法和装置

Legal Events

Date Code Title Description
A621 Written request for application examination

Free format text: JAPANESE INTERMEDIATE CODE: A621

Effective date: 20180625

A871 Explanation of circumstances concerning accelerated examination

Free format text: JAPANESE INTERMEDIATE CODE: A871

Effective date: 20180625

A975 Report on accelerated examination

Free format text: JAPANESE INTERMEDIATE CODE: A971005

Effective date: 20180703

A131 Notification of reasons for refusal

Free format text: JAPANESE INTERMEDIATE CODE: A131

Effective date: 20181009

A02 Decision of refusal

Free format text: JAPANESE INTERMEDIATE CODE: A02

Effective date: 20190416