JP2017169187A - 量子鍵配送装置、量子鍵配送システム、および量子鍵配送方法 - Google Patents
量子鍵配送装置、量子鍵配送システム、および量子鍵配送方法 Download PDFInfo
- Publication number
- JP2017169187A JP2017169187A JP2016179604A JP2016179604A JP2017169187A JP 2017169187 A JP2017169187 A JP 2017169187A JP 2016179604 A JP2016179604 A JP 2016179604A JP 2016179604 A JP2016179604 A JP 2016179604A JP 2017169187 A JP2017169187 A JP 2017169187A
- Authority
- JP
- Japan
- Prior art keywords
- unit
- key
- quantum
- quantum key
- distribution
- Prior art date
- Legal status (The legal status is an assumption and is not a legal conclusion. Google has not performed a legal analysis and makes no representation as to the accuracy of the status listed.)
- Abandoned
Links
Images





Abstract
【課題】暗号鍵を利用する対象が個別に要求するパラメータまたはバリエーションに応じた量子鍵配送および量子暗号技術のサービスの提供を実現することができる量子鍵配送装置、量子鍵配送システム、および量子鍵配送方法を提供する。【解決手段】実施形態の量子鍵配送装置は、他の量子鍵配送装置と、量子通信路で接続され、暗号鍵を共有する量子鍵配送装置であって、共通処理部と、1以上の個別処理部と、配分部と、を備える。共通処理部は、量子通信路を介して他の量子鍵配送装置との間で光子列の送信または受信により取得したビット情報に基づいて中間データを出力する。個別処理部は、中間データに基づき暗号鍵を生成または提供する。配分部は、共通処理部で出力した中間データを1以上の個別処理部を含む2以上の配分先に配分する。【選択図】図6
Description
本発明の実施形態は、量子鍵配送装置、量子鍵配送システム、および量子鍵配送方法に関する。
量子鍵配送システムは、送信ノードと、受信ノードと、それを接続する光ファイバリンクとを含んで構成される。送信ノードは、光ファイバの通信路である光ファイバリンク(量子通信路)を介して、単一光子を連続的に受信ノードに送信する。その後、送信ノードと受信ノードとが相互に制御情報を交換することによって、送信ノードと受信ノードとの間で安全に暗号鍵を共有する。この技術は、一般に量子鍵配送(QKD:Quantum Key Distribution)と呼ばれる技術により実現される。
また、量子鍵配送では、暗号鍵を共有するために利用される光子は、観測されることで物理的な状態が変化するという量子力学の基本原理の一つである不確定性原理を有する。この原理により、送信ノードが送信した暗号鍵の情報を含む光子を量子通信路上で盗聴者が観測すると、光子の物理的な状態が変化し、光子を受け取った受信ノードは、盗聴者に光子を観測されたことを検出することができる。この結果、送信ノードで得られた光子列、および受信ノードで検出された光子列を基にして、送信ノードと受信ノードとの相互間で制御情報を交換することにより、最終的に安全な暗号鍵が得られる。
2つのノード(例えば、上述の送信ノードおよび受信ノード)は、共有された上述の暗号鍵を使用して暗号化および復号化を行い、ワンタイムパッドと呼ばれる暗号通信方式を利用して暗号データ通信を行う。ワンタイムパッドとは、データ1バイトを暗号鍵1バイトで暗号化して送信し、受信時には同じ1バイトの暗号鍵を利用して復号化し、一度利用した暗号鍵は破棄する暗号通信方式である。このワンタイムパッドによる暗号データ通信では、いかなる知識を有する盗聴者によっても解読できないことが情報理論により保証されている。このように、量子鍵配送により共有された安全な暗号鍵を用いて暗号データ通信を行う技術を量子暗号技術という。量子鍵配送および量子暗号技術は、このように非常に高いセキュリティ機能を提供するものである。
一方、量子鍵配送を実現するためには、上述のように、単一の光子を連続的に送受信するための光学素子等を高精度で制御する技術が必要となるため、そのコストは高くなる。また、送信ノードと受信ノードとの間を接続する光ファイバの敷設も必要となり、そのコストも高くなる。このようにコストが高い装置および設備を、小規模なアプリケーションまたは、量子鍵配送サービスまたは量子暗号サービスの複数の利用者向けに個別に設置および敷設することは、コストの面から困難になる。これに対応するための技術として、一式の量子鍵配送装置を用いて、複数のアプリケーション向けに暗号鍵を提供する運用方式を採用した技術が提案されている。
しかしながら、上述の技術では、一式の量子鍵配送装置によって生成され蓄積された暗号鍵を、複数のアプリケーションに割り当てるのみである。従って、低コストで複数種類の量子鍵配送を提供したり、複数の利用者ごとに異なる量子鍵配送および量子暗号技術に関する各種パラメータまたはアルゴリズム等のバリエーションを用いてそれぞれ異なる量子鍵配送または量子暗号機能を提供したり、複数の利用者に対して、各利用者の要求に応じた量子鍵配送または量子暗号機能を提供したりすることができないという問題がある。
本発明は、上記に鑑みてなされたものであって、暗号鍵を利用する対象が個別に要求するパラメータまたはバリエーションに応じた量子鍵配送および量子暗号技術のサービスの提供を実現することができる量子鍵配送装置、量子鍵配送システム、および量子鍵配送方法を提供することを目的とする。
実施形態の量子鍵配送装置は、他の量子鍵配送装置と、量子通信路で接続され、暗号鍵を共有する量子鍵配送装置であって、共通処理部と、1以上の個別処理部と、配分部と、を備える。共通処理部は、量子通信路を介して他の量子鍵配送装置との間で光子列の送信または受信により取得したビット情報に基づいて中間データを出力する。個別処理部は、中間データに基づき暗号鍵を生成または提供する。配分部は、共通処理部で出力した中間データを1以上の個別処理部を含む2以上の配分先に配分する。
以下に、図面を参照しながら、本発明の実施形態に係る量子鍵配送装置、量子鍵配送システム、および量子鍵配送方法を詳細に説明する。ただし、図面は模式的なものであるため、具体的な構成は以下の説明を参酌して判断すべきものである。
(第1の実施形態)
図1は、量子鍵配送システムの全体構成の一例を示す図である。図1を参照しながら、量子鍵配送システム100の構成について説明する。
図1は、量子鍵配送システムの全体構成の一例を示す図である。図1を参照しながら、量子鍵配送システム100の構成について説明する。
図1に示すように、量子鍵配送システム100は、QKD装置1(量子鍵配送装置)と、QKD装置2(量子鍵配送装置)と、光ファイバリンク3と、通信ケーブル4と、含んで構成されている。
QKD装置1は、レーザにより発生した、暗号鍵を生成する基となる単一光子から構成される光子列を、光ファイバリンク3を介して、QKD装置2へ送信する送信機である。QKD装置1は、送信した光子列を基に、後述する鍵蒸留処理(シフティング処理、誤り訂正処理および秘匿性増強処理)等を実行して、暗号鍵を生成する。また、鍵蒸留処理の際、QKD装置1は、QKD装置2との間で、通信ケーブル4を介して制御情報(単一光子ではなく一般のデジタルデータであり、以下、「鍵蒸留処理データ」と称する場合がある)の交換を行う。ここで、鍵蒸留処理データの他、後述するようにアプリケーション(後述の図6に示す鍵利用部106a〜106c、206a〜206c)が通信するデータの通信経路となる通信ケーブル4を、「古典通信路」と称する場合がある。なお、鍵蒸留処理データは、通信ケーブル4ではなく、QKD装置1とQKD装置2との間の光ファイバリンク3を介して転送されてもよく、または、これ以外の通信経路(例えば、一般のインターネット回線等)を用いて転送されてもよい。
QKD装置2は、暗号鍵を生成する基となる単一光子から構成される光子列を、光ファイバリンク3を介して、QKD装置1から受信する受信機である。QKD装置2は、受信した光子列を基に、後述する鍵蒸留処理(シフティング処理、誤り訂正処理および秘匿性増強処理)等を実行して、QKD装置1が生成した暗号鍵と同一の暗号鍵を生成する。また、鍵蒸留処理の際、QKD装置2は、QKD装置1との間で、通信ケーブル4を介して制御情報(鍵蒸留処理データ)の交換を行う。
光ファイバリンク3は、QKD装置1が出力した単一光子の送信路となる量子通信路として機能する光ファイバケーブルである。通信ケーブル4は、QKD装置1とQKD装置2との間で、鍵蒸留処理データの他、後述するようにアプリケーションの通信データを通信するために古典通信路として機能するケーブルである。
このようなQKD装置1とQKD装置2とを含む量子鍵配送システム100においては、QKD装置1が送信した光子列を光ファイバリンク3上で盗聴者が観測すると、光子の物理的状態が変化し、光子を受信したQKD装置2は、盗聴者に光子を観測されたことを認識することができる。
また、QKD装置1、2の上述の光子の送受信処理、鍵蒸留処理、ならびに、後述する鍵管理(暗号鍵の管理)および鍵利用(暗号鍵の利用)においては、設定項目等についての複数のパラメータ、または、アルゴリズムの選択等の動作についての複数のバリエーションが存在する。そして、それぞれのアプリケーションの要求、サービスレベルアグリーメント、またはアプリケーションの実施形態に応じて、これらのパラメータおよびバリエーションを適切に選択すべき場合がある。ここで、サービスレベルアグリーメントとは、物理的なQKD装置を保有し、量子鍵配送のサービスまたは量子暗号機能のサービスを提供する提供者の立場からは、サービスの利用者に対し、何らかの条件を持って提供するサービスの品質を定義するものをいう。例えば、可用性および利用料金等に関する規定等が代表的である。量子鍵配送のサービスまたは量子暗号機能のサービスの観点からは、鍵生成速度、提供する暗号鍵の中間データの誤り率、速度・誤り率・基底偏り・レーザ強度の分散等が挙げられる。これらに対する条件規定がサービスレベルアグリーメントとなり得る。一方、物理QKD装置を保有せず、本実施形態の量子鍵配送のサービスまたは量子暗号機能のサービスの利用者の立場からは、あるサービスを利用する上で、様々な選択肢(パラメータおよびバリエーションの組み合わせ)があり得る。サービスの運用可能性および運用コスト等の観点から、量子鍵配送および量子暗号機能についてのパラメータ・バリエーションを選択することが考えられる。量子鍵配送および量子暗号機能の具体的な処理である光子の送受信処理、鍵蒸留処理、鍵管理および鍵利用におけるパラメータおよびバリエーションについての詳細は、後述する。
図2は、QKD装置のハードウェア構成の一例を示す図である。図2を参照しながら、QKD装置1、2のハードウェア構成について説明する。なお、以下では、QKD装置1を例にして説明をする。
図2に示すように、QKD装置1は、CPU(Central Processing Unit)301と、ROM(Read Only Memory)302と、RAM(Random Access Memory)303と、通信I/F304と、補助記憶装置305と、光学処理装置306と、を備えている。
CPU301は、QKD装置1全体の動作を制御する演算装置である。ROM302は、CPU301が各機能を制御するために実行するBIOS(Basic Input/Output System)またはファームウェア等のプログラムを記憶する不揮発性記憶装置である。RAM303は、CPU301のワークメモリ等として機能する揮発性記憶装置である。
通信I/F304は、古典通信路(通信ケーブル4等)を介してデータ通信を行うためのインターフェースである。通信I/F304は、例えば、10Base−T、100Base−TXもしくは1000Base−T等のEthernet(登録商標)に対応したインターフェースであってもよく、または、光ファイバ用インターフェースであってもよい。
補助記憶装置305は、CPU301で実行される各種プログラム、ならびに暗号鍵の共有動作(量子鍵配送)の過程で生成した中間データおよび暗号鍵等を記憶して蓄積する不揮発性記憶装置である。補助記憶装置305は、HDD(Hard Disk Drive)、SSD(Solid State Drive)、フラッシュメモリまたは光ディスク等の電気的、磁気的または光学的に記憶可能な記憶装置である。
光学処理装置306は、量子通信路を介して、光子列を送信または受信する光学装置である。QKD装置1の光学処理装置306は、例えば、乱数によって発生させたビット情報であるビット列(光子ビット列)を基に、例えばランダムに選択した基底により生成した基底情報に基づく偏光状態となるように生成した単一光子から構成される光子列を、量子通信路(図1に示す光ファイバリンク3)を介して、QKD装置2の光学処理装置306に送信する。すなわち、QKD装置1の光学処理装置306により発生された光子列の各光子は、「0」か「1」かの1ビットの情報を有する。QKD装置2の光学処理装置306は、量子通信路を介して、QKD装置1の光学処理装置306から光子列を受信し、受信した光子列を、例えばランダムに選択した基底により生成した基底情報に基づいて読み取ることによってビット情報である光子ビット列を得る。
上述のCPU301、ROM302、RAM303、通信I/F304、補助記憶装置305、および光学処理装置306は、アドレスバスおよびデータバス等のバス307によって互いに通信可能に接続されている。
図3は、一般的なQKD装置の機能ブロックの構成の一例を示す図である。図3を参照しながら、一般的な量子鍵配送システム(量子鍵配送システム500)のQKD装置(QKD装置10、20)の機能ブロックの構成について説明する。
図3に示すように、QKD装置10は、量子鍵共有部11と、シフティング処理部12と、誤り訂正処理部13と、秘匿性増強処理部14と、鍵管理部15と、鍵利用部16と、通信部17と、記憶部18と、を有する。
量子鍵共有部11は、例えば、乱数によって発生させたビット情報である光子ビット列を基に、例えばランダムに選択した基底により生成した基底情報(送信基底)に基づく偏光状態となるように生成した単一光子から構成される光子列を、量子通信路を介して、QKD装置20の量子鍵共有部21に送信する光子送信処理を行う機能部である。量子鍵共有部11は、発生させた光子ビット列および送信基底(これらを含む情報を「送信光子情報」という場合がある)を記憶部18に記憶させる。量子鍵共有部11は、生成した送信基底および光子ビット列を、シフティング処理部12に送る。なお、量子鍵共有部11は、後述するように、古典通信路を介して、量子鍵共有部21から受信した、量子鍵共有部21が光子を検出した時刻を示す情報に基づいて、光子ビット列から検出した光子に対応するビット情報を抽出し、これを新たに光子ビット列とするものとしてもよい。
量子鍵共有部11による単一光子の発生源として、レーザ光源を減衰させたものを用いることが可能である。この場合、光子送信処理において、レーザ光源の強度、減衰率、およびその分散等がパラメータとなる。また、量子鍵共有部11による単一光子の発生源としてレーザ光源を用いる場合、送信基底により光子ビット列の情報を光子列にエンコードする際、厳密には単一光子ではなく、複数の光子が送出される場合がある。このような場合を排除し、量子鍵配送の安全性を保証するため、デコイ法と呼ばれる方法が用いられる。デコイ法では、レーザ光源の出力の強度を、常に一定とするのではなく、ある一定の確率で、通常のビットを送信するための出力の強度とは異なる強度のパルスで光子を送信する。この通常の出力の強度とは異なる強度で送信されるパルスとして、デコイパルスとバキュームパルスとが存在する。この場合、光子送信処理において、デコイパルスまたはバキュームパルスを送信する際のレーザの出力強度、および送信する頻度(確率)等もパラメータとなる。
さらに、量子鍵共有部11による送信基底の選択、および後述する量子鍵共有部21による受信基底の選択において、基本的には2種類の基底を50:50の割合でランダムに選択する方法があるが、より効率的に量子鍵配送を行うために、この割合に傾斜をつける「Efficient BB84」という方法も知られている。この場合、光子送信処理において、どちらの基底を選択するかの割合もパラメータとなる。
シフティング処理部12は、QKD装置20の量子鍵共有部21が生成した基底情報(受信基底)を、QKD装置20から古典通信路を介して受信し、受信した受信基底と、記憶部18に記憶された送信基底とを比較して、一致する部分に対応するビットを、光子ビット列から抽出して共有ビット列を生成するシフティング処理を実行する機能部である。シフティング処理部12は、生成した共有ビット列を、誤り訂正処理部13に送る。
シフティング処理で生成された共有ビット列には、光子の送受信の際に、光ファイバ上のノイズ、QKD装置20の量子鍵共有部21の光子検出器特性に起因するノイズ、または盗聴者による盗聴の痕跡等が含まれるため、シフティング処理部12が生成する共有ビット列と、後述するシフティング処理部22が生成する共有ビット列とは、一部ビットが異なっている場合がある。この共有ビット列が誤っている程度(確率)を誤り率と呼ぶ。誤り率は、例えば、光ファイバの振動または温度変化等によっても変動する。ここで、シフティング処理では、後述する誤り訂正処理で利用するために、推定誤り率を算出するものとしてもよい。推定誤り率とは、例えば、QKD装置20からQKD装置10へ、共有ビット列の一部のビット情報を送信し、QKD装置20から受信したビット情報と、QKD装置10で生成した共有ビット列の対応するビット情報とを比較することにより、共有ビット列に含まれていると推定される誤りの程度を示す割合である。なお、共有ビット列の一部のビット情報は、QKD装置10からQKD装置20へ送信するものとしてもよい。この場合、シフティング処理において、推定誤り率を算出するために利用する共有ビット列のうちのビット情報の量がパラメータとなる。
誤り訂正処理部13は、古典通信路を介して、QKD装置20の誤り訂正処理部23と誤り訂正用制御情報(EC(Error Correction:誤り訂正)情報)を交換することにより、生成した共有ビット列のビット誤りを訂正して、訂正後ビット列を生成する誤り訂正処理を実行する機能部である。誤り訂正処理部13は、生成した訂正後ビット列を、秘匿性増強処理部14へ送る。この結果、誤り訂正処理部13により生成された訂正後ビット列、および、後述する誤り訂正処理部23による誤り訂正処理により生成された訂正後ビット列は、完全に一致するビット列となる。
誤り訂正処理を行うためには、cascade、またはLDPC(Low Density Parity−Check)等の様々なアルゴリズムのバリエーションがある。また、各バリエーションの誤り訂正処理において、入力される共有ビット列の処理単位、および選択する誤り訂正符号等のパラメータが存在する。
例えば、誤り訂正処理のアルゴリズムとしてLDPCを用いる場合、QKD装置10とQKD装置20との間では、予め合意する誤り訂正符号を共有している。誤り訂正処理部13は、訂正後ビット列から、誤り訂正符号を用いてシンドロームデータを誤り訂正用制御情報として生成し、これを古典通信路を介して、QKD装置20に送信する。後述するように、QKD装置20の誤り訂正処理部23は、QKD装置10から受信した誤り訂正用制御情報を用いて、訂正後ビット列を生成する。
ここで、誤り訂正符号には、誤り訂正能力、および効率性というパラメータが存在する。誤り訂正能力が低い誤り訂正符号は、誤り率の低い共有ビット列を効率的に訂正することができる(効率性が良い)が、誤り率の高い共有ビット列については訂正することができず、誤り訂正処理に失敗し、この場合、誤り訂正処理の対象の共有ビット列を破棄することになる。一方、誤り訂正能力の高い誤り訂正符号は、誤り率の高い共有ビット列であっても訂正することが可能だが、通信するシンドロームデータサイズが大きくなり、最終的に得られる暗号鍵のサイズが小さくなってしまう(効率性が悪い)。このようなことから、誤り訂正処理においては、上述のシフティング処理において算出された共有ビット列についての推定誤り率を参照し、これに応じて誤り訂正符号を選択する方法を利用してもよい。ただし、多くの誤り訂正符号を切り替えて利用するためにはオーバヘッドがあり、同時に推定誤り率自体の精度も保証されない可能性がある。このように、誤り訂正処理の動作においては、どのような特性を持った誤り訂正符号を用いるか、どの程度までの誤り率を訂正できるようにするか、どの程度の確率の誤り訂正の失敗を許容するか、どの程度の効率性を重視するか、および、誤り訂正処理が失敗した場合にどのような動作を行うか等のバリエーションがある。
誤り訂正処理におけるその他のバリエーションとしては、どの程度の処理速度とするか(ソフトウェアのみで処理するか、専用のハードウェア等を搭載して高速に処理するか)、QKD装置10とQKD装置20との間の通信方式およびフォーマットをどのようにするか(どのような通信プロトコルで通信するか、通信自体を暗号化するかどうか、どのような方法でデータ認証するか)等がある。
秘匿性増強処理部14は、古典通信路を介して、QKD装置20の秘匿性増強処理部24から制御情報(PA(Privacy Amplification:秘匿性増強)情報)を受信して、このPA情報に基づいて、生成した訂正後ビット列に対して、誤り訂正処理により訂正した誤りの数から、光子送信処理、シフティング処理、および誤り訂正処理で理論上、漏洩して盗聴者により盗聴された可能性のあるビットを打ち消すための秘匿性増強処理を行って暗号鍵を生成する機能部である。秘匿性増強処理部14は、生成した暗号鍵を、記憶部18に記憶させて蓄積させる。
秘匿性増強処理部14は、秘匿性増強処理として、例えば、まず、公知の量子暗号理論に基づき、訂正後ビット列を何ビットの暗号鍵まで圧縮するかを計算する鍵長計算を行う。そして、秘匿性増強処理部14は、鍵長計算によって求められたビット長の暗号鍵を生成するため鍵の圧縮を行い、暗号鍵を生成する。
秘匿性増強処理についても、量子暗号理論に基づく様々なアルゴリズムのバリエーションがある。例えば、ユニバーサルハッシュ関数を用いたハッシュ演算によるアルゴリズムもバリエーションの1つである。この場合、ハッシュ関数自体のパラメータも、秘匿性増強処理におけるパラメータとなる。このハッシュ関数自体のパラメータは、事前にQKD装置10およびQKD装置20に設定しておいてもよく、QKD装置10からQKD装置20に、または、QKD装置20からQKD装置10に送信してこれを更新するものとしてもよい。このようなハッシュ関数を用いた秘匿性増強処理において、どのようにハッシュ関数の更新をするかについてのバリエーションがあり、ハッシュ関数の更新期間はパラメータとなる。
秘匿性増強処理におけるその他のバリエーションとしては、どの程度の処理速度とするか(ソフトウェアのみで処理するか、専用のハードウェア等を搭載して高速に処理するか)、QKD装置10とQKD装置20との間の通信方式およびフォーマットをどのようにするか(どのような通信プロトコルで通信するか、通信自体を暗号化するかどうか、どのような方法でデータ認証するか)等がある。
鍵管理部15は、記憶部18に記憶(蓄積)された暗号鍵の管理(鍵管理)を行う機能部である。また、鍵管理部15は、記憶部18に記憶された暗号鍵を、暗号データ通信を行うアプリケーション等である鍵利用部16へ提供する。
どのような形態で鍵管理をするかについては、暗号鍵を蓄積する単位を所定の固定長とするか、秘匿性増強処理により生成されたままの長さとするか、これらの暗号鍵の蓄積単位毎にどのような鍵IDを付与するのか、および、どのように暗号鍵の生成時刻を管理するか等のバリエーションがある。また、暗号鍵の蓄積(記憶)の実装形態については、暗号鍵をバイナリ形式とするかテキスト形式とするか、および、暗号鍵の記憶態様としてファイルシステムを利用するかデータベースを利用するか、のバリエーションがある。その他、どの程度の記憶容量のサイズとするか、および、暗号鍵が記憶できない場合はどのような挙動とするか等のバリエーションもある。
また、暗号鍵をワンタイムパッドで利用することを前提として、QKD装置10からQKD装置20への暗号データ通信用の暗号鍵と、QKD装置20からQKD装置10への暗号データ通信用の暗号鍵と、を分けて記憶するか否か、および、複数のアプリケーションが暗号鍵を利用する場合、これらのアプリケーション毎に分けて記憶するか否か等もバリエーションとして考えられる。また、暗号鍵の提供に関して、アプリケーションに対してどのようなインターフェースで暗号鍵を提供するかについても、様々なバリエーションが考えられる。例えば、アプリケーションに対して暗号鍵を提供するストリームインターフェースを提供する方法、専用言語のAPI(Application Program Interface)を用意する方法、および、暗号鍵をレスポンスとして送信するHTML(HyperText Markup Language)ベースのAPIを用意する方法等もバリエーションである。このとき、複数のアプリケーションに対する暗号鍵の提供をどのように実現するか、もしくは実現しないか、暗号鍵を提供するアプリケーションをどのように認証・認可・課金・ログ管理するか、ならびに、暗号鍵の生成が間に合わない場合の関連するフロー制御をどのように実現するか等もバリエーションである。
鍵利用部16は、鍵管理部15から提供された暗号鍵を利用(鍵利用)して、暗号データ通信を行うアプリケーション等である。
鍵利用部16の暗号鍵の利用方法について、例えば、暗号鍵をワンタイムパッドの暗号化に利用するか、もしくはAES(Advanced Encryption Standard)の暗号化に利用するか等の暗号化のアルゴリズムに関するバリエーションがある。その他、データ認証機能を利用するか否か、および、どのような認証アルゴリズムを利用するか等のようなバリエーションもある。また、AESのようなブロック暗号については、何ビットの鍵長を用いるか、および、どのような頻度で暗号鍵を更新するか等もバリエーションとなる。これらのバリエーションは、アプリケーションに求められるセキュリティの強度、または、セキュリティの機能(認証が必要か否か等)によって選択すべきものである。
なお、これらの鍵利用の機能は、アプリケーションそのものの一部として実装する方法に加え、これらの機能を提供するライブラリとして実装する方法もある。ライブラリとして実装する場合、どのような関数を上位プログラムに提供するか、および、どのような言語のプログラム向けに提供するか等のようなライブラリインタフェースのデザインについても複数のバリエーションが考えられる。
通信部17は、古典通信路を介して、QKD装置20とデータを通信する機能部である。
記憶部18は、秘匿性増強処理部14により生成された暗号鍵を蓄積(記憶)する機能部である。
図3に示すように、QKD装置20は、量子鍵共有部21と、シフティング処理部22と、誤り訂正処理部23と、秘匿性増強処理部24と、鍵管理部25と、鍵利用部26と、通信部27と、記憶部28と、を有する。
量子鍵共有部21は、量子通信路を介して、QKD装置10の量子鍵共有部11から光子列を検出する光子検出処理を行い、検出した光子列を、例えばランダムに選択した基底により生成した基底情報(受信基底)に基づいて読み取ることによってビット情報である光子ビット列を得る機能部である。量子鍵共有部21は、光子ビット列および受信基底(これらを含む情報を「検出光子情報」という場合がある)を記憶部28に記憶させる。量子鍵共有部21は、生成した受信情報および光子ビット列を、シフティング処理部22に送る。なお、量子鍵共有部21は、量子通信路を介して量子鍵共有部11から送信された光子を検出した時刻を示す情報を、検出光子情報に含めるものとしてもよい。この場合、量子鍵共有部21は、古典通信路を介して、この時刻を示す情報を量子鍵共有部11に送信するものとしてもよい。また、上述の量子鍵共有部11による光子送信処理、および量子鍵共有部21による光子検出処理を総称して、以下「光子送受信処理」という場合があるものとする。
シフティング処理部22は、QKD装置10の量子鍵共有部11が生成した基底情報(送信基底)を、QKD装置10から古典通信路を介して受信し、受信した送信基底と、記憶部28に記憶された受信基底とを比較して、一致する部分に対応するビットを、光子ビット列から抽出して共有ビット列を生成するシフティング処理を実行する機能部である。シフティング処理部22は、生成した共有ビット列を、誤り訂正処理部23に送る。
誤り訂正処理部23は、古典通信路を介して、QKD装置10の誤り訂正処理部13と誤り訂正用制御情報(EC情報)を交換することにより、生成した共有ビット列のビット誤りを訂正して、訂正後ビット列を生成する誤り訂正処理を実行する機能部である。誤り訂正処理部23は、生成した訂正後ビット列を、秘匿性増強処理部24へ送る。この結果、誤り訂正処理部23により生成された訂正後ビット列、および、上述した誤り訂正処理部13による誤り訂正処理により生成された訂正後ビット列は、完全に一致するビット列となる。
例えば、上述のように、誤り訂正処理のアルゴリズムとしてLDPCを用いる場合、誤り訂正処理部23は、古典通信路を介してQKD装置10から受信した誤り訂正用制御情報、および共有ビット列を基に、誤り訂正符号を用いて、訂正後ビット列を生成する。
秘匿性増強処理部24は、古典通信路を介して、制御情報(PA情報)を生成してQKD装置10の秘匿性増強処理部14に送信し、このPA情報に基づいて、生成した訂正後ビット列に対して、誤り訂正処理により訂正した誤りの数から、光子送信処理、シフティング処理、および誤り訂正処理で理論上、漏洩して盗聴者により盗聴された可能性のあるビットを打ち消すための秘匿性増強処理を行って暗号鍵を生成する機能部である。秘匿性増強処理部24は、生成した暗号鍵を、記憶部28に記憶させて蓄積させる。秘匿性増強処理の具体的な処理内容は、上述の秘匿性増強処理部14と同様である。
鍵管理部25は、記憶部28に記憶(蓄積)された暗号鍵を管理(鍵管理)する機能部である。また、鍵管理部25は、記憶部28に記憶された暗号鍵を、暗号データ通信を行うアプリケーション等である鍵利用部26へ提供する。
鍵利用部26は、鍵管理部25から提供された暗号鍵を利用(鍵利用)して、暗号データ通信を行うアプリケーション等である。
通信部27は、古典通信路を介して、QKD装置10とデータを通信する機能部である。
記憶部28は、秘匿性増強処理部24により生成された暗号鍵を蓄積(記憶)する機能部である。
量子鍵共有部21、シフティング処理部22、誤り訂正処理部23、秘匿性増強処理部24、鍵管理部25および鍵利用部26の機能および動作についてのパラメータおよびバリエーションについては、QKD装置10について上述した通りである。
図4は、一般的な量子鍵配送システムの暗号鍵の共有動作の一例を示すシーケンス図である。図4を参照しながら、一般的な暗号鍵の共有動作(量子鍵配送)を含めた量子暗号機能の動作の流れを総括的に説明する。
<ステップS11>
量子鍵共有部11は、例えば、乱数によって発生させたビット情報である光子ビット列を基に、例えばランダムに選択した基底により生成した基底情報(送信基底)に基づく偏光状態となるように生成した単一光子から構成される光子列を、量子通信路を介して、QKD装置20の量子鍵共有部21に送信する光子送信処理を行う。量子鍵共有部11は、発生させた光子ビット列および送信基底(送信光子情報)を記憶部18に記憶させる。量子鍵共有部11は、生成した送信基底および光子ビット列を、シフティング処理部12に送る。
量子鍵共有部11は、例えば、乱数によって発生させたビット情報である光子ビット列を基に、例えばランダムに選択した基底により生成した基底情報(送信基底)に基づく偏光状態となるように生成した単一光子から構成される光子列を、量子通信路を介して、QKD装置20の量子鍵共有部21に送信する光子送信処理を行う。量子鍵共有部11は、発生させた光子ビット列および送信基底(送信光子情報)を記憶部18に記憶させる。量子鍵共有部11は、生成した送信基底および光子ビット列を、シフティング処理部12に送る。
<ステップS12>
量子鍵共有部21は、量子通信路を介して、QKD装置10の量子鍵共有部11から光子列を検出する光子検出処理を行い、検出した光子列を、例えばランダムに選択した基底により生成した基底情報(受信基底)に基づいて読み取ることによってビット情報である光子ビット列を得る。量子鍵共有部21は、光子ビット列および受信基底(検出光子情報)を記憶部28に記憶させる。量子鍵共有部21は、生成した受信情報および光子ビット列を、シフティング処理部22に送る。
量子鍵共有部21は、量子通信路を介して、QKD装置10の量子鍵共有部11から光子列を検出する光子検出処理を行い、検出した光子列を、例えばランダムに選択した基底により生成した基底情報(受信基底)に基づいて読み取ることによってビット情報である光子ビット列を得る。量子鍵共有部21は、光子ビット列および受信基底(検出光子情報)を記憶部28に記憶させる。量子鍵共有部21は、生成した受信情報および光子ビット列を、シフティング処理部22に送る。
<ステップS13>
シフティング処理部12は、QKD装置20の量子鍵共有部21が生成した基底情報(受信基底)を、QKD装置20から古典通信路を介して受信し、受信した受信基底と、記憶部18に記憶された送信基底とを比較して、一致する部分に対応するビットを、光子ビット列から抽出して共有ビット列を生成するシフティング処理を実行する。シフティング処理部12は、生成した共有ビット列を、誤り訂正処理部13に送る。
シフティング処理部12は、QKD装置20の量子鍵共有部21が生成した基底情報(受信基底)を、QKD装置20から古典通信路を介して受信し、受信した受信基底と、記憶部18に記憶された送信基底とを比較して、一致する部分に対応するビットを、光子ビット列から抽出して共有ビット列を生成するシフティング処理を実行する。シフティング処理部12は、生成した共有ビット列を、誤り訂正処理部13に送る。
<ステップS14>
シフティング処理部22は、QKD装置10の量子鍵共有部11が生成した基底情報(送信基底)を、QKD装置10から古典通信路を介して受信し、受信した送信基底と、記憶部28に記憶された受信基底とを比較して、一致する部分に対応するビットを、光子ビット列から抽出して共有ビット列を生成するシフティング処理を実行する。シフティング処理部22は、生成した共有ビット列を、誤り訂正処理部23に送る。
シフティング処理部22は、QKD装置10の量子鍵共有部11が生成した基底情報(送信基底)を、QKD装置10から古典通信路を介して受信し、受信した送信基底と、記憶部28に記憶された受信基底とを比較して、一致する部分に対応するビットを、光子ビット列から抽出して共有ビット列を生成するシフティング処理を実行する。シフティング処理部22は、生成した共有ビット列を、誤り訂正処理部23に送る。
<ステップS15>
誤り訂正処理部13は、古典通信路を介して、QKD装置20の誤り訂正処理部23と誤り訂正用制御情報(EC情報)を交換することにより、生成した共有ビット列のビット誤りを訂正して、訂正後ビット列を生成する誤り訂正処理を実行する。誤り訂正処理部13は、生成した訂正後ビット列を、秘匿性増強処理部14へ送る。
誤り訂正処理部13は、古典通信路を介して、QKD装置20の誤り訂正処理部23と誤り訂正用制御情報(EC情報)を交換することにより、生成した共有ビット列のビット誤りを訂正して、訂正後ビット列を生成する誤り訂正処理を実行する。誤り訂正処理部13は、生成した訂正後ビット列を、秘匿性増強処理部14へ送る。
<ステップS16>
誤り訂正処理部23は、古典通信路を介して、QKD装置10の誤り訂正処理部13と誤り訂正用制御情報(EC情報)を交換することにより、生成した共有ビット列のビット誤りを訂正して、訂正後ビット列を生成する誤り訂正処理を実行する。誤り訂正処理部23は、生成した訂正後ビット列を、秘匿性増強処理部24へ送る。この結果、誤り訂正処理部23により生成された訂正後ビット列、および、上述した誤り訂正処理部13による誤り訂正処理により生成された訂正後ビット列は、完全に一致するビット列となる。
誤り訂正処理部23は、古典通信路を介して、QKD装置10の誤り訂正処理部13と誤り訂正用制御情報(EC情報)を交換することにより、生成した共有ビット列のビット誤りを訂正して、訂正後ビット列を生成する誤り訂正処理を実行する。誤り訂正処理部23は、生成した訂正後ビット列を、秘匿性増強処理部24へ送る。この結果、誤り訂正処理部23により生成された訂正後ビット列、および、上述した誤り訂正処理部13による誤り訂正処理により生成された訂正後ビット列は、完全に一致するビット列となる。
<ステップS17>
秘匿性増強処理部14は、古典通信路を介して、QKD装置20の秘匿性増強処理部24から制御情報(PA情報)を受信して、このPA情報に基づいて、生成した訂正後ビット列に対して、誤り訂正処理により訂正した誤りの数から、光子送信処理、シフティング処理、および誤り訂正処理で理論上、漏洩して盗聴者により盗聴された可能性のあるビットを打ち消すための秘匿性増強処理を行って暗号鍵を生成する。秘匿性増強処理部14は、生成した暗号鍵を、記憶部18に記憶させて蓄積させる。
秘匿性増強処理部14は、古典通信路を介して、QKD装置20の秘匿性増強処理部24から制御情報(PA情報)を受信して、このPA情報に基づいて、生成した訂正後ビット列に対して、誤り訂正処理により訂正した誤りの数から、光子送信処理、シフティング処理、および誤り訂正処理で理論上、漏洩して盗聴者により盗聴された可能性のあるビットを打ち消すための秘匿性増強処理を行って暗号鍵を生成する。秘匿性増強処理部14は、生成した暗号鍵を、記憶部18に記憶させて蓄積させる。
<ステップS18>
秘匿性増強処理部24は、古典通信路を介して、制御情報(PA情報)を生成してQKD装置10の秘匿性増強処理部14に送信し、このPA情報に基づいて、生成した訂正後ビット列に対して、誤り訂正処理により訂正した誤りの数から、光子送信処理、シフティング処理、および誤り訂正処理で理論上、漏洩して盗聴者により盗聴された可能性のあるビットを打ち消すための秘匿性増強処理を行って暗号鍵を生成する。秘匿性増強処理部24は、生成した暗号鍵を、記憶部28に記憶させて蓄積させる。
秘匿性増強処理部24は、古典通信路を介して、制御情報(PA情報)を生成してQKD装置10の秘匿性増強処理部14に送信し、このPA情報に基づいて、生成した訂正後ビット列に対して、誤り訂正処理により訂正した誤りの数から、光子送信処理、シフティング処理、および誤り訂正処理で理論上、漏洩して盗聴者により盗聴された可能性のあるビットを打ち消すための秘匿性増強処理を行って暗号鍵を生成する。秘匿性増強処理部24は、生成した暗号鍵を、記憶部28に記憶させて蓄積させる。
<ステップS19>
鍵管理部15は、記憶部18に記憶(蓄積)された暗号鍵の管理(鍵管理)を行う。また、鍵管理部15は、記憶部18に記憶された暗号鍵を、暗号データ通信を行うアプリケーション等である鍵利用部16へ提供する。
鍵管理部15は、記憶部18に記憶(蓄積)された暗号鍵の管理(鍵管理)を行う。また、鍵管理部15は、記憶部18に記憶された暗号鍵を、暗号データ通信を行うアプリケーション等である鍵利用部16へ提供する。
<ステップS20>
鍵管理部25は、記憶部28に記憶(蓄積)された暗号鍵を管理する。また、鍵管理部25は、記憶部28に記憶された暗号鍵を、暗号データ通信を行うアプリケーション等である鍵利用部26へ提供する。
鍵管理部25は、記憶部28に記憶(蓄積)された暗号鍵を管理する。また、鍵管理部25は、記憶部28に記憶された暗号鍵を、暗号データ通信を行うアプリケーション等である鍵利用部26へ提供する。
<ステップS21>
鍵利用部16は、鍵管理部15から提供された暗号鍵を利用(鍵利用)して、暗号データ通信を行う。
鍵利用部16は、鍵管理部15から提供された暗号鍵を利用(鍵利用)して、暗号データ通信を行う。
<ステップS22>
鍵利用部26は、鍵管理部25から提供された暗号鍵を利用(鍵利用)して、暗号データ通信を行う。
鍵利用部26は、鍵管理部25から提供された暗号鍵を利用(鍵利用)して、暗号データ通信を行う。
以上のような動作によって、QKD装置10およびQKD装置20において、一致する暗号鍵が生成される。上述の動作を繰り返し実行することによって、相互に一致する暗号鍵を連続して生成し続けることができる。
図5は、仮想QKD装置の構成を概念的に説明する図である。図5を参照しながら、量子鍵配送および量子暗号機能の仮想化について説明する。
図5に示すように、2拠点(QKD装置1およびQKD装置2がそれぞれ設置された拠点)を接続する1組のQKD装置が存在する。この1組のQKD装置を含む量子鍵配送システム100は、一方の拠点に存在するQKD装置1(物理QKD装置)と、他方の拠点に存在するQKD装置2(物理QKD装置)と、2つの物理QKD装置間を量子通信路として接続する光ファイバリンク3(図1参照)と、2つの物理QKD装置間を古典通信路として接続する通信ケーブル4(図1参照)と、を含んで構成されている。ここで、物理的なQKD装置としては、1組(QKD装置1、2)のみであるが、図5に示す例では、3つの異なる企業(企業A〜C)が、仮想的に専用のQKD装置の組を持っているかのように見せかけている。すなわち、1組のQKD装置を仮想化し、それぞれ3組のQKD装置(仮想QKD装置)として各企業が仮想的に専有している状態である。具体的には、図5に示すように、企業Aは、QKD装置1を仮想化した仮想QKD装置A1と、QKD装置2を仮想化した仮想QKD装置A2と、を専有している。また、企業Bは、QKD装置1を仮想化した仮想QKD装置B1と、QKD装置2を仮想化した仮想QKD装置B2と、を専有している。また、企業Cは、QKD装置1を仮想化した仮想QKD装置C1と、QKD装置2を仮想化した仮想QKD装置C2と、を専有している。
各企業は、それぞれの要求、ポリシー、またはQKD装置の提供者と合意するサービスレベルアグリーメント(以下、総括的に「要求内容」という場合がある)に応じて、仮想的に専有したQKD装置(仮想QKD装置)を運用する。そして、各企業の仮想QKD装置は、各要求内容に応じて異なるパラメータおよび異なるバリエーションによって、量子鍵配送および量子暗号機能に基づく動作を見かけ上実行する。
なお、図5に示す例では、仮想化されたQKD装置は、企業A〜Cの3つの企業に対して設定されているが、これに限定されるものではなく、その他の数の企業ごとにQKD装置を仮想化するものとしてもよい。以下、説明の簡略化のために、QKD装置1、2が企業A〜Cの3つの企業に対して仮想化された場合について説明する。
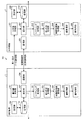
図6は、第1の実施形態に係るQKD装置の機能ブロックの構成の一例を示す図である。図6を参照しながら、本実施形態に係るQKD装置(QKD装置1、2)の機能ブロックの構成について説明する。なお、図3および4で説明した一般的なQKD装置の機能ブロック構成および暗号鍵の共有動作と相違する点を中心に説明する。
図6に示すように、量子鍵配送を含む量子暗号機能の動作における各処理のうち、光子送受信処理については、QKD装置1、2は、物理的なQKD装置として通常通り実行する。一方、鍵蒸留処理(シフティング処理、誤り訂正処理、および秘匿性増強処理)、鍵管理、および鍵利用については、QKD装置1、2は、企業A〜Cに対してそれぞれ仮想化された仮想QKD装置A1、A2、仮想QKD装置B1、B2、および仮想QKD装置C1、C2として、異なるパラメータおよび異なるバリエーションでそれぞれ独立に実行する。ここで、シフティング処理、誤り訂正処理、秘匿性増強処理、鍵管理、および鍵利用それぞれにおいて、どのようなパラメータおよびバリエーションがあるかについては、図3で上述した通りである。これらのパラメータおよびバリエーションは、仮想QKD装置A1、A2、仮想QKD装置B1、B2、および仮想QKD装置C1、C2それぞれの運用者の要求内容に基づいて選択されている。
図6に示すように、QKD装置1は、量子鍵共有部101と、シフティング処理部102a〜102cと、誤り訂正処理部103a〜103cと、秘匿性増強処理部104a〜104cと、鍵管理部105a〜105cと、鍵利用部106a〜106cと、配分部107と、設定部108と、通信部109と、記憶部110と、を有する。
量子鍵共有部101、通信部109および記憶部110は、それぞれ図3で上述した量子鍵共有部11、通信部17および記憶部18と同様の機能を担う機能部である。量子鍵共有部101は、図2に示す光学処理装置306によって実現される。通信部109は、図2に示す通信I/F304によって実現される。記憶部110は、図2に示す補助記憶装置305によって実現される。
シフティング処理部102a〜102cは、それぞれ、基本的なシフティング処理として、図3で上述したシフティング処理部12と同様の機能を担う機能部である。シフティング処理部102a〜102cは、それぞれ、企業A〜Cの要求内容に基づいて設定部108により設定されたシフティング処理用のパラメータおよびバリエーションに従って動作する。
誤り訂正処理部103a〜103cは、それぞれ、基本的な誤り訂正処理として、図3で上述した誤り訂正処理部13と同様の機能を担う機能部である。誤り訂正処理部103a〜103cは、それぞれ、企業A〜Cの要求内容に基づいて設定部108により設定された誤り訂正処理用のパラメータおよびバリエーションに従って動作する。
秘匿性増強処理部104a〜104cは、それぞれ、基本的な秘匿性増強処理として、図3で上述した秘匿性増強処理部14と同様の機能を担う機能部である。秘匿性増強処理部104a〜104cは、それぞれ、企業A〜Cの要求内容に基づいて設定部108により設定された秘匿性増強処理用のパラメータおよびバリエーションに従って動作する。
鍵管理部105a〜105cは、それぞれ、図3で上述した鍵管理部15と同様の鍵管理の機能を担う機能部である。鍵管理部105a〜105cは、それぞれ、企業A〜Cの要求内容に基づいて設定部108により設定された鍵管理用のパラメータおよびバリエーションに従って動作する。
鍵利用部106a〜106cは、それぞれ、図3で上述した鍵利用部16と同様の鍵利用の機能を担う機能部である。鍵利用部106a〜106cは、それぞれ、企業A〜Cの要求内容に基づいて設定部108により設定された鍵利用用のパラメータおよびバリエーションに従って動作する。
設定部108は、企業A〜Cそれぞれの要求内容に応じて、シフティング処理、誤り訂正処理、秘匿性増強処理、鍵管理および鍵利用のパラメータおよびバリエーションをそれぞれ設定する機能部である。
配分部107は、量子鍵共有部101および量子鍵共有部201による光子送受信処理により生成される中間データである送信光子情報(送信基底および光子ビット列)を、シフティング処理部102a〜102cに配分する機能部である。配分部107は、企業A〜Cそれぞれの要求内容に応じて、シフティング処理部102a〜102cそれぞれに配分する送信光子情報の配分量を決定する。
例えば、最も単純な送信光子情報の配分方法は、送信光子情報をシフティング処理部102a〜102cそれぞれに等分する方法である。また、配分部107は、企業A〜Cそれぞれが要求する鍵生成速度(秘匿性増強処理部14により暗号鍵が生成される速度)に応じて、傾斜をつけて送信光子情報を配分するものとしてもよい。例えば、企業Aの鍵生成速度に対する要求が、企業B、Cの要求の2倍である場合、配分部107は、送信光子情報の配分比が、企業A:企業B:企業C=2:1:1となるように配分するものとしてもよい。この場合、企業A〜Cそれぞれに関連付けられた優先度を考慮してもよい。
さらに、配分部107によるシフティング処理部102a〜102cに対する送信光子情報の配分量の決定の基準としては、基底の偏り、デコイパルスおよびバキュームパルスの割合、それらの分散、およびレーザ強度の分散等がある。基底の偏りについては、仮想QKD装置毎に企業等が要求する基底の偏りが異なることが考えられる。デコイパルスおよびバキュームパルスの割合については、仮想QKD装置毎に企業等が要求するデコイパルスおよびバキュームパルスの割合が異なることが考えられる。デコイパルスおよびバキュームパルスの分散については、この分散に対する許容度が、企業等が専有する仮想QKD装置毎に異なることが考えられる。レーザ強度の分散については、この分散に対する許容度が、企業等が専有する仮想QKD装置毎に異なることが考えられる。
上述のシフティング処理部102a〜102c、誤り訂正処理部103a〜103c、秘匿性増強処理部104a〜104c、鍵管理部105a〜105c、鍵利用部106a〜106c、配分部107、および設定部108は、図2に示すCPU301が補助記憶装置305等に記憶されたプログラムをRAM303に読み出して実行することによって実現される。なお、シフティング処理部102a〜102c、誤り訂正処理部103a〜103c、秘匿性増強処理部104a〜104c、鍵管理部105a〜105c、鍵利用部106a〜106c、配分部107、および設定部108のすべてがプログラムの実行により実現されることに限定されるものではなく、少なくともいずれかが、例えば、ASIC(Application Specific Integrated Circuit)、FPGA(Field−Programmable Gate Array)またはその他の集積回路等のハードウェア回路によって実現されるものとしてもよい。
なお、図6に示す量子鍵共有部101、シフティング処理部102a〜102c、誤り訂正処理部103a〜103c、秘匿性増強処理部104a〜104c、鍵管理部105a〜105c、鍵利用部106a〜106c、配分部107、設定部108、通信部109、および記憶部110は、機能を概念的に示したものであって、このような構成に限定されるものではない。例えば、図6に示すQKD装置1で、独立した機能部として図示した複数の機能部を、1つの機能部として構成してもよい。一方、図6に示すQKD装置1で、1つの機能部が有する機能を複数に分割し、複数の機能部として構成するものとしてもよい。
図6に示すように、QKD装置2は、量子鍵共有部201と、シフティング処理部202a〜202cと、誤り訂正処理部203a〜203cと、秘匿性増強処理部204a〜204cと、鍵管理部205a〜205cと、鍵利用部206a〜206cと、配分部207と、設定部208と、通信部209と、記憶部210と、を有する。
量子鍵共有部201、通信部209および記憶部210は、それぞれ図3で上述した量子鍵共有部21、通信部27および記憶部28と同様の機能を担う機能部である。量子鍵共有部201は、図2に示す光学処理装置306によって実現される。通信部209は、図2に示す通信I/F304によって実現される。記憶部210は、図2に示す補助記憶装置305によって実現される。
シフティング処理部202a〜202cは、それぞれ、基本的なシフティング処理として、図3で上述したシフティング処理部22と同様の機能を担う機能部である。シフティング処理部202a〜202cは、それぞれ、企業A〜Cの要求内容に基づいて設定部208により設定されたシフティング処理用のパラメータおよびバリエーションに従って動作する。
誤り訂正処理部203a〜203cは、それぞれ、基本的な誤り訂正処理として、図3で上述した誤り訂正処理部23と同様の機能を担う機能部である。誤り訂正処理部203a〜203cは、それぞれ、企業A〜Cの要求内容に基づいて設定部208により設定された誤り訂正処理用のパラメータおよびバリエーションに従って動作する。
秘匿性増強処理部204a〜204cは、それぞれ、基本的な秘匿性増強処理として、図3で上述した秘匿性増強処理部24と同様の機能を担う機能部である。秘匿性増強処理部204a〜204cは、それぞれ、企業A〜Cの要求内容に基づいて設定部208により設定された秘匿性増強処理用のパラメータおよびバリエーションに従って動作する。
鍵管理部205a〜205cは、それぞれ、図3で上述した鍵管理部25と同様の鍵管理の機能を担う機能部である。鍵管理部205a〜205cは、それぞれ、企業A〜Cの要求内容に基づいて設定部208により設定された鍵管理用のパラメータおよびバリエーションに従って動作する。
鍵利用部206a〜206cは、それぞれ、図3で上述した鍵利用部26と同様の鍵利用の機能を担う機能部である。鍵利用部206a〜206cは、それぞれ、企業A〜Cの要求内容に基づいて設定部208により設定された鍵利用用のパラメータおよびバリエーションに従って動作する。
設定部208は、企業A〜Cそれぞれの要求内容に応じて、シフティング処理、誤り訂正処理、秘匿性増強処理、鍵管理および鍵利用のパラメータおよびバリエーションをそれぞれ設定する機能部である。
配分部207は、量子鍵共有部201および量子鍵共有部101による光子送受信処理により生成される中間データである検出光子情報(受信基底および光子ビット列)を、シフティング処理部202a〜202cに配分する機能部である。配分部207は、企業A〜Cそれぞれの要求内容に応じて、シフティング処理部202a〜202cそれぞれに配分する検出光子情報の配分量を決定する。配分部207による具体的な検出光子情報の配分方法は、上述した配分部107による送信光子情報の配分方法と同様である。
上述のシフティング処理部202a〜202c、誤り訂正処理部203a〜203c、秘匿性増強処理部204a〜204c、鍵管理部205a〜205c、鍵利用部206a〜206c、配分部207、および設定部208は、図2に示すCPU301が補助記憶装置305等に記憶されたプログラムをRAM303に読み出して実行することによって実現される。なお、シフティング処理部202a〜202c、誤り訂正処理部203a〜203c、秘匿性増強処理部204a〜204c、鍵管理部205a〜205c、鍵利用部206a〜206c、配分部207、および設定部208のすべてがプログラムの実行により実現されることに限定されるものではなく、少なくともいずれかが、例えば、ASIC、FPGAまたはその他の集積回路等のハードウェア回路によって実現されるものとしてもよい。
なお、図6に示す量子鍵共有部201、シフティング処理部202a〜202c、誤り訂正処理部203a〜203c、秘匿性増強処理部204a〜204c、鍵管理部205a〜205c、鍵利用部206a〜206c、配分部207、設定部208、通信部209、および記憶部210は、機能を概念的に示したものであって、このような構成に限定されるものではない。例えば、図6に示すQKD装置2で、独立した機能部として図示した複数の機能部を、1つの機能部として構成してもよい。一方、図6に示すQKD装置2で、1つの機能部が有する機能を複数に分割し、複数の機能部として構成するものとしてもよい。
また、仮想QKD装置毎に、最適と考えるデータのパルス、デコイパルス、およびバキュームパルスそれぞれのレーザ強度が異なる可能性も考えられる。この場合、仮想化されていない量子鍵共有部101(201)の設定により、各仮想QKD装置向けに(企業A〜Cそれぞれの要求内容に応じて)、異なる強度のデータパルス、デコイパルス、およびバキュームパルスを送出するように設定することも原理上可能である。
また、本実施形態において、本発明の「共通処理部」は、QKD装置1において量子鍵共有部101に相当し、「個別処理部」は、シフティング処理部102a〜102c以降のそれぞれの処理部に相当する。これは、QKD装置2についても同様である。また、本実施形態において、本発明の「鍵蒸留処理部」は、QKD装置1においてシフティング処理部102a〜102c、誤り訂正処理部103a〜103c、および秘匿性増強処理部104a〜104cのそれぞれの一連の処理部に相当する。これは、QKD装置2についても同様である。
以上のように、本実施形態では、物理的な1組のQKD装置を仮想化し、複数組のQKD装置(仮想QKD装置)が存在するように見せかけ、これらを複数の利用者または利用組織(上述の実施形態の例では企業)がそれぞれ専有するものとしている。そして、複数の利用者または利用組織ごとに、異なるパラメータおよび異なるバリエーションによってそれぞれの利用者または利用組織が専有する仮想QKD装置を動作させるものとしている。特に、本実施形態では、量子鍵配送および量子暗号機能の各処理のうち、シフティング処理以降の処理について、異なるパラメータおよび異なるバリエーションによって仮想QKD装置を動作させるものとしている。これによって、複数の利用者および利用組織のそれぞれの要求内容に応じたシフティング処理以降の量子鍵配送および量子暗号機能を提供することができる。すなわち、1組の物理的なQKD装置によって、実際には異なる複数種類の量子鍵配送および量子暗号機能を提供することができる。これは、異なるパラメータおよび異なるバリエーションによる量子鍵配送または量子暗号機能を利用したい場合、利用者および利用組織ごとに専用の物理的なQKD装置を設置および敷設しなければならなかった従来の技術と比較して、量子鍵配送および量子暗号機能の利用コストを大幅に低減することが可能となる。さらに、QKD装置の開発者および提供者の視点からは、1組のQKD装置では、従来では一種類の量子鍵配送または量子暗号機能しか提供できなかったが、本実施形態に係る量子鍵配送システム100を用いることで、1組のQKD装置によって、複数種類の異なる量子鍵配送または量子暗号機能を提供することができるため、量子鍵配送または量子暗号機能の利用者および利用組織を拡大できる。
また、量子鍵共有部101、201による光子送受信処理により生成された中間データ(送信光子情報、検出光子情報)を、利用者および利用組織の要求内容に応じて、配分量を決定することができる。これによって、利用者および利用組織の要求内容に応じた生成速度により暗号鍵を生成し、提供することができる。
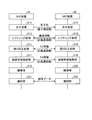
なお、図6では、1組のQKD装置を3組のQKD装置として仮想化するため、配分部107および207は3つの配分先に配分を行う様子を示した。ただし、配分部の配分先は3つに限らない。例えば2つであっても4つ以上であってもよい。また、配分先は、同一のQKD装置内で実行される「個別処理部」、すなわち、シフティング処理部でなくてもよい。すなわち、他の装置上で実行される「個別処理部」が存在し、その「個別処理部」に対して配分部が、中間データ(送信光子情報または検出光子情報)を配分する構成であってもよい。この場合、QKD装置には、個別処理部は1以上存在し、配分部は、QKD装置が実行する1以上の個別処理部を含む2以上の配分先に、中間データを配分することとなる。図7は、QKD装置内部の1つの個別処理部と、QKD装置の外部の1つの個別処理部と、の合計2つの個別処理部に対して配分部が配分する場合の構成を示す図である。以下の第2から第6の実施形態についても、同様の構成を適用できる。
(第2の実施形態)
第2の実施形態に係る量子鍵配送システムについて、第1の実施形態に係る量子鍵配送システム100と相違する点を中心に説明する。第1の実施形態では、量子鍵配送および量子暗号機能の処理のうち、シフティング処理以降の処理について、企業ごとに異なるパラメータおよび異なるバリエーションにより実行する動作について説明した。本実施形態では、量子鍵配送および量子暗号機能の処理のうち、誤り訂正処理以降の処理について、企業ごとに異なるパラメータおよび異なるバリエーションにより実行する動作について説明する。なお、本実施形態に係る量子鍵配送システムの全体構成、QKD装置のハードウェア構成、および量子鍵配送および量子暗号機能の仮想化の態様については、第1の実施形態と同様である。
第2の実施形態に係る量子鍵配送システムについて、第1の実施形態に係る量子鍵配送システム100と相違する点を中心に説明する。第1の実施形態では、量子鍵配送および量子暗号機能の処理のうち、シフティング処理以降の処理について、企業ごとに異なるパラメータおよび異なるバリエーションにより実行する動作について説明した。本実施形態では、量子鍵配送および量子暗号機能の処理のうち、誤り訂正処理以降の処理について、企業ごとに異なるパラメータおよび異なるバリエーションにより実行する動作について説明する。なお、本実施形態に係る量子鍵配送システムの全体構成、QKD装置のハードウェア構成、および量子鍵配送および量子暗号機能の仮想化の態様については、第1の実施形態と同様である。
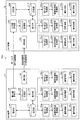
図8は、第2の実施形態に係るQKD装置の機能ブロックの構成の一例を示す図である。図8を参照しながら、本実施形態に係るQKD装置(QKD装置1a、2a)の機能ブロックの構成について説明する。なお、図3および4で説明した一般的なQKD装置の機能ブロック構成および暗号鍵の共有動作と相違する点を中心に説明する。
図8に示すように、量子鍵配送を含む量子暗号機能の動作における各処理のうち、光子送受信処理およびシフティング処理については、QKD装置1a、2aは、物理的なQKD装置として通常通り実行する。一方、鍵蒸留処理の一部(誤り訂正処理および秘匿性増強処理)、鍵管理、および鍵利用については、QKD装置1a、2aは、企業A〜Cに対してそれぞれ仮想化された仮想QKD装置A1、A2、仮想QKD装置B1、B2、および仮想QKD装置C1、C2として、異なるパラメータおよび異なるバリエーションでそれぞれ独立に実行する。ここで、誤り訂正処理、秘匿性増強処理、鍵管理、および鍵利用それぞれにおいて、どのようなパラメータおよびバリエーションがあるかについては、図3で上述した通りである。これらのパラメータおよびバリエーションは、仮想QKD装置A1、A2、仮想QKD装置B1、B2、および仮想QKD装置C1、C2それぞれの運用者の要求内容に基づいて選択されている。
図8に示すように、本実施形態に係る量子鍵配送システム100aのQKD装置1aは、量子鍵共有部101と、シフティング処理部102と、誤り訂正処理部103a〜103cと、秘匿性増強処理部104a〜104cと、鍵管理部105a〜105cと、鍵利用部106a〜106cと、配分部107と、設定部108と、通信部109と、記憶部110と、を有する。
量子鍵共有部101、通信部109および記憶部110の機能および構成は、それぞれ第1の実施形態に係るQKD装置1の量子鍵共有部101、通信部109および記憶部110の機能および構成と同様である。
シフティング処理部102は、図3で上述したシフティング処理部12と同様のシフティング処理を通常通り実行する機能部である。なお、シフティング処理において、上述の推定誤り率を算出した場合、生成される各共有ビット列に対して、対応する推定誤り率が関連付けられているものとする。
誤り訂正処理部103a〜103c、秘匿性増強処理部104a〜104c、鍵管理部105a〜105c、および鍵利用部106a〜106cの機能および構成は、それぞれ第1の実施形態に係るQKD装置1の誤り訂正処理部103a〜103c、秘匿性増強処理部104a〜104c、鍵管理部105a〜105c、および鍵利用部106a〜106cの機能および構成と同様である。すなわち、誤り訂正処理部103a〜103c、秘匿性増強処理部104a〜104c、鍵管理部105a〜105c、および鍵利用部106a〜106cは、企業A〜Cの要求内容に基づいて設定部108により設定されたパラメータおよびバリエーションに従ってそれぞれ動作する。
設定部108は、企業A〜Cそれぞれの要求内容に応じて、誤り訂正処理、秘匿性増強処理、鍵管理および鍵利用のパラメータおよびバリエーションをそれぞれ設定する機能部である。
配分部107は、シフティング処理部102によるシフティング処理により生成される中間データである共有ビット列を、誤り訂正処理部103a〜103cに配分する機能部である。配分部107は、企業A〜Cそれぞれの要求内容に応じて、誤り訂正処理部103a〜103cそれぞれへの共有ビット列の配分方法を決定する。この場合、企業A〜Cそれぞれに関連付けられた優先度を考慮してもよい。
配分部107による誤り訂正処理部103a〜103cに対する共有ビット列の配分方法の決定の基準としては、上述の第1の実施形態と同様のものを含んでもよい。ただし、共有ビット列は、一般的には、基底の偏り、デコイパルスおよびバキュームパルスの割合、それらの分散、およびレーザ強度の分散等のように光子送受信処理に直接関係するデータは除去され、ふるい処理であるシフティング処理が終了した後のビット列であることが一般的である。そのため、共有ビット列の配分方法の決定の基準として一般的に利用できるものは、鍵生成速度および推定誤り率である。鍵生成速度を基準とした配分については、上述の第1の実施形態で説明した通りである。ここでは、推定誤り率を基準とした配分について説明する。
誤り訂正処理部103a〜103cは、それぞれ用いる誤り訂正処理のアルゴリズムの差異により、共有ビット列について許容される誤り率の範囲が異なったり、秘匿性増強処理部104a〜104cは、それぞれ用いる秘匿性増強処理の量子暗号理論に基づくアルゴリズムの差異により、暗号鍵の生成に有利となる共有ビット列の誤り率の範囲等が異なったりする。例えば、誤り訂正処理部103aは、誤り率が2〜5[%]が望ましく、かつ、10[%]までを受け入れ可能であるのに対し、誤り訂正処理部103bは、誤り率が2.5〜3.0[%]が望ましく、かつ、6[%]までを受け入れ可能である可能性がある。このような場合に、配分部107は、シフティング処理部102により算出された推定誤り率に基づいて、誤り訂正処理部103a〜103cそれぞれに対し、どの共有ビット列を配分するかを決定する。この場合、企業A〜Cそれぞれに関連付けられた鍵生成速度の要求、または優先度を考慮してよい。
なお、図8に示す量子鍵共有部101、シフティング処理部102、誤り訂正処理部103a〜103c、秘匿性増強処理部104a〜104c、鍵管理部105a〜105c、鍵利用部106a〜106c、配分部107、設定部108、通信部109、および記憶部110は、機能を概念的に示したものであって、このような構成に限定されるものではない。例えば、図8に示すQKD装置1aで、独立した機能部として図示した複数の機能部を、1つの機能部として構成してもよい。一方、図8に示すQKD装置1aで、1つの機能部が有する機能を複数に分割し、複数の機能部として構成するものとしてもよい。
図8に示すように、本実施形態に係る量子鍵配送システム100aのQKD装置2aは、量子鍵共有部201と、シフティング処理部202と、誤り訂正処理部203a〜203cと、秘匿性増強処理部204a〜204cと、鍵管理部205a〜205cと、鍵利用部206a〜206cと、配分部207と、設定部208と、通信部209と、記憶部210と、を有する。
量子鍵共有部201、通信部209および記憶部210の機能および構成は、それぞれ第1の実施形態に係るQKD装置2の量子鍵共有部201、通信部209および記憶部210の機能および構成と同様である。
シフティング処理部202は、図3で上述したシフティング処理部22と同様のシフティング処理を通常通り実行する機能部である。なお、シフティング処理において、上述の推定誤り率を算出した場合、生成される各共有ビット列に対して、対応する推定誤り率が関連付けられているものとする。
誤り訂正処理部203a〜203c、秘匿性増強処理部204a〜204c、鍵管理部205a〜205c、および鍵利用部206a〜206cの機能および構成は、それぞれ第1の実施形態に係るQKD装置2の誤り訂正処理部203a〜203c、秘匿性増強処理部204a〜204c、鍵管理部205a〜205c、および鍵利用部206a〜206cの機能および構成と同様である。すなわち、誤り訂正処理部203a〜203c、秘匿性増強処理部204a〜204c、鍵管理部205a〜205c、および鍵利用部206a〜206cは、企業A〜Cの要求内容に基づいて設定部208により設定されたパラメータおよびバリエーションに従ってそれぞれ動作する。
設定部208は、企業A〜Cそれぞれの要求内容に応じて、誤り訂正処理、秘匿性増強処理、鍵管理および鍵利用のパラメータおよびバリエーションをそれぞれ設定する機能部である。
配分部207は、シフティング処理部202によるシフティング処理により生成される中間データである共有ビット列を、誤り訂正処理部203a〜203cに配分する機能部である。配分部207は、企業A〜Cそれぞれの要求内容に応じて、誤り訂正処理部203a〜203cそれぞれへの共有ビット列の配分方法を決定する。配分部207による具体的な共有ビット列の配分方法は、上述した配分部107による共有ビット列の配分方法と同様である。
なお、図8に示す量子鍵共有部201、シフティング処理部202、誤り訂正処理部203a〜203c、秘匿性増強処理部204a〜204c、鍵管理部205a〜205c、鍵利用部206a〜206c、配分部207、設定部208、通信部209、および記憶部210は、機能を概念的に示したものであって、このような構成に限定されるものではない。例えば、図8に示すQKD装置2aで、独立した機能部として図示した複数の機能部を、1つの機能部として構成してもよい。一方、図8に示すQKD装置2aで、1つの機能部が有する機能を複数に分割し、複数の機能部として構成するものとしてもよい。
また、本実施形態において、本発明の「共通処理部」は、QKD装置1aにおいて量子鍵共有部101およびシフティング処理部102に相当し、「個別処理部」は、誤り訂正処理部103a〜103c以降のそれぞれの処理部に相当する。これは、QKD装置2aについても同様である。また、本実施形態において、本発明の「第1鍵蒸留処理部」は、QKD装置1aにおいてシフティング処理部102に相当し、「第2鍵蒸留処理部」は、誤り訂正処理部103a〜103c、および秘匿性増強処理部104a〜104cのそれぞれの一連の処理部に相当する。これは、QKD装置2aについても同様である。
以上のように、本実施形態でも第1の実施形態と同様に、物理的な1組のQKD装置を仮想化し、複数組のQKD装置(仮想QKD装置)が存在するように見せかけ、これらを複数の利用者または利用組織(上述の実施形態の例では企業)がそれぞれ専有するものとしている。そして、複数の利用者または利用組織の要求内容に応じて、異なるパラメータおよび異なるバリエーションによってそれぞれの利用者または利用組織が専有する仮想QKD装置を動作させるものとしている。特に、本実施形態では、量子鍵配送および量子暗号機能の各処理のうち、誤り訂正処理以降の処理について、異なるパラメータおよび異なるバリエーションによって仮想QKD装置を動作させるものとしている。これによって、複数の利用者および利用組織のそれぞれの要求内容に応じた誤り訂正処理以降の量子鍵配送および量子暗号機能を提供することができる。すなわち、1組の物理的なQKD装置によって、実際には異なる複数種類の量子鍵配送および量子暗号機能を提供することができる。本実施形態に係る量子鍵配送システム100aが有するその他の効果は、上述の第1の実施形態で説明した効果と同様である。
(第3の実施形態)
第3の実施形態に係る量子鍵配送システムについて、第1の実施形態に係る量子鍵配送システム100と相違する点を中心に説明する。本実施形態では、量子鍵配送および量子暗号機能の処理のうち、秘匿性増強処理以降の処理について、企業ごとに異なるパラメータおよび異なるバリエーションにより実行する動作について説明する。なお、本実施形態に係る量子鍵配送システムの全体構成、QKD装置のハードウェア構成、および量子鍵配送および量子暗号機能の仮想化の態様については、第1の実施形態と同様である。
第3の実施形態に係る量子鍵配送システムについて、第1の実施形態に係る量子鍵配送システム100と相違する点を中心に説明する。本実施形態では、量子鍵配送および量子暗号機能の処理のうち、秘匿性増強処理以降の処理について、企業ごとに異なるパラメータおよび異なるバリエーションにより実行する動作について説明する。なお、本実施形態に係る量子鍵配送システムの全体構成、QKD装置のハードウェア構成、および量子鍵配送および量子暗号機能の仮想化の態様については、第1の実施形態と同様である。
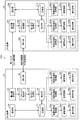
図9は、第3の実施形態に係るQKD装置の機能ブロックの構成の一例を示す図である。図9を参照しながら、本実施形態に係るQKD装置(QKD装置1b、2b)の機能ブロックの構成について説明する。なお、図3および4で説明した一般的なQKD装置の機能ブロック構成および暗号鍵の共有動作と相違する点を中心に説明する。
図9に示すように、量子鍵配送を含む量子暗号機能の動作における各処理のうち、光子送受信処理、シフティング処理および誤り訂正処理については、QKD装置1b、2bは、物理的なQKD装置として通常通り実行する。一方、鍵蒸留処理のうちの秘匿性増強処理、鍵管理、および鍵利用については、QKD装置1b、2bは、企業A〜Cに対してそれぞれ仮想化された仮想QKD装置A1、A2、仮想QKD装置B1、B2、および仮想QKD装置C1、C2として、異なるパラメータおよび異なるバリエーションでそれぞれ独立に実行する。ここで、秘匿性増強処理、鍵管理、および鍵利用それぞれにおいて、どのようなパラメータおよびバリエーションがあるかについては、図3で上述した通りである。これらのパラメータおよびバリエーションは、仮想QKD装置A1、A2、仮想QKD装置B1、B2、および仮想QKD装置C1、C2それぞれの運用者の要求内容に基づいて選択されている。
図9に示すように、本実施形態に係る量子鍵配送システム100bのQKD装置1bは、量子鍵共有部101と、シフティング処理部102と、誤り訂正処理部103と、秘匿性増強処理部104a〜104cと、鍵管理部105a〜105cと、鍵利用部106a〜106cと、配分部107と、設定部108と、通信部109と、記憶部110と、を有する。
量子鍵共有部101、通信部109および記憶部110の機能および構成は、それぞれ第1の実施形態に係るQKD装置1の量子鍵共有部101、通信部109および記憶部110の機能および構成と同様である。
シフティング処理部102は、図3で上述したシフティング処理部12と同様のシフティング処理を通常通り実行する機能部である。なお、シフティング処理において、上述の推定誤り率を算出した場合、生成される各共有ビット列に対して、対応する推定誤り率が関連付けられているものとする。
誤り訂正処理部103は、図3で上述した誤り訂正処理部13と同様の誤り訂正処理を通常通り実行する機能部である。なお、誤り訂正処理の結果、生成される各訂正後ビット列に対して、誤りがどの程度含まれていたかを示す誤り率が関連付けられる。
秘匿性増強処理部104a〜104c、鍵管理部105a〜105c、および鍵利用部106a〜106cの機能および構成は、それぞれ第1の実施形態に係るQKD装置1の秘匿性増強処理部104a〜104c、鍵管理部105a〜105c、および鍵利用部106a〜106cの機能および構成と同様である。すなわち、秘匿性増強処理部104a〜104c、鍵管理部105a〜105c、および鍵利用部106a〜106cは、企業A〜Cの要求内容に基づいて設定部108により設定されたパラメータおよびバリエーションに従ってそれぞれ動作する。
設定部108は、企業A〜Cそれぞれの要求内容に応じて、秘匿性増強処理、鍵管理および鍵利用のパラメータおよびバリエーションをそれぞれ設定する機能部である。
配分部107は、誤り訂正処理部103による誤り訂正処理により生成される中間データである訂正後ビット列を、秘匿性増強処理部104a〜104cに配分する機能部である。配分部107は、企業A〜Cそれぞれの要求内容に応じて、秘匿性増強処理部104a〜104cそれぞれへの訂正後ビット列の配分方法を決定する。この場合、企業A〜Cそれぞれに関連付けられた優先度を考慮してもよい。
配分部107による秘匿性増強処理部104a〜104cに対する訂正後ビット列の配分方法の決定の基準としては、上述の第1の実施形態と同様のものを含んでもよい。訂正後ビット列の配分方法の決定の基準として一般的に利用できるものは、鍵生成速度および誤り率である。鍵生成速度を基準とした配分については、上述の第1の実施形態で説明した通りである。また、誤り率を基準とした配分については、上述の第2の実施形態の推定誤り率を基準とした配分と同様である。ここで、推定誤り率は、推定値であるのに対し、誤り訂正処理の結果得られる誤り率は、厳密に共有ビット列に含まれていた誤りの数に基づいて求められている点が異なる。
なお、図9に示す量子鍵共有部101、シフティング処理部102、誤り訂正処理部103、秘匿性増強処理部104a〜104c、鍵管理部105a〜105c、鍵利用部106a〜106c、配分部107、設定部108、通信部109、および記憶部110は、機能を概念的に示したものであって、このような構成に限定されるものではない。例えば、図9に示すQKD装置1bで、独立した機能部として図示した複数の機能部を、1つの機能部として構成してもよい。一方、図9に示すQKD装置1bで、1つの機能部が有する機能を複数に分割し、複数の機能部として構成するものとしてもよい。
図9に示すように、本実施形態に係る量子鍵配送システム100bのQKD装置2bは、量子鍵共有部201と、シフティング処理部202と、誤り訂正処理部203と、秘匿性増強処理部204a〜204cと、鍵管理部205a〜205cと、鍵利用部206a〜206cと、配分部207と、設定部208と、通信部209と、記憶部210と、を有する。
量子鍵共有部201、通信部209および記憶部210の機能および構成は、それぞれ第1の実施形態に係るQKD装置2の量子鍵共有部201、通信部209および記憶部210の機能および構成と同様である。
シフティング処理部202は、図3で上述したシフティング処理部22と同様のシフティング処理を通常通り実行する機能部である。なお、シフティング処理において、上述の推定誤り率を算出した場合、生成される各共有ビット列に対して、対応する推定誤り率が関連付けられているものとする。
誤り訂正処理部203は、図3で上述した誤り訂正処理部23と同様の誤り訂正処理を通常通り実行する機能部である。なお、誤り訂正処理の結果、生成される各訂正後ビット列に対して、誤りがどの程度含まれていたかを示す誤り率が関連付けられる。
秘匿性増強処理部204a〜204c、鍵管理部205a〜205c、および鍵利用部206a〜206cの機能および構成は、それぞれ第1の実施形態に係るQKD装置2の秘匿性増強処理部204a〜204c、鍵管理部205a〜205c、および鍵利用部206a〜206cの機能および構成と同様である。すなわち、秘匿性増強処理部204a〜204c、鍵管理部205a〜205c、および鍵利用部206a〜206cは、企業A〜Cの要求内容に基づいて設定部208により設定されたパラメータおよびバリエーションに従ってそれぞれ動作する。
設定部208は、企業A〜Cそれぞれの要求内容に応じて、秘匿性増強処理、鍵管理および鍵利用のパラメータおよびバリエーションをそれぞれ設定する機能部である。
配分部207は、誤り訂正処理部203による誤り訂正処理により生成される中間データである訂正後ビット列を、秘匿性増強処理部204a〜204cに配分する機能部である。配分部207は、企業A〜Cそれぞれの要求内容に応じて、秘匿性増強処理部204a〜204cそれぞれへの訂正後ビット列の配分方法を決定する。配分部207による具体的な訂正後ビット列の配分方法は、上述した配分部107による訂正後ビット列の配分方法と同様である。
なお、図9に示す量子鍵共有部201、シフティング処理部202、誤り訂正処理部203、秘匿性増強処理部204a〜204c、鍵管理部205a〜205c、鍵利用部206a〜206c、配分部207、設定部208、通信部209、および記憶部210は、機能を概念的に示したものであって、このような構成に限定されるものではない。例えば、図9に示すQKD装置2bで、独立した機能部として図示した複数の機能部を、1つの機能部として構成してもよい。一方、図9に示すQKD装置2bで、1つの機能部が有する機能を複数に分割し、複数の機能部として構成するものとしてもよい。
また、本実施形態において、本発明の「共通処理部」は、QKD装置1bにおいて量子鍵共有部101、シフティング処理部102および誤り訂正処理部103に相当し、「個別処理部」は、秘匿性増強処理部104a〜104c以降のそれぞれの処理部に相当する。これは、QKD装置2bについても同様である。また、本実施形態において、本発明の「第1鍵蒸留処理部」は、QKD装置1bにおいてシフティング処理部102および誤り訂正処理部103に相当し、「第2鍵蒸留処理部」は、秘匿性増強処理部104a〜104cそれぞれに相当する。これは、QKD装置2bについても同様である。
以上のように、本実施形態でも第1の実施形態と同様に、物理的な1組のQKD装置を仮想化し、複数組のQKD装置(仮想QKD装置)が存在するように見せかけ、これらを複数の利用者または利用組織(上述の実施形態の例では企業)がそれぞれ専有するものとしている。そして、複数の利用者または利用組織の要求内容に応じて、異なるパラメータおよび異なるバリエーションによってそれぞれの利用者または利用組織が専有する仮想QKD装置を動作させるものとしている。特に、本実施形態では、量子鍵配送および量子暗号機能の各処理のうち、秘匿性増強処理以降の処理について、異なるパラメータおよび異なるバリエーションによって仮想QKD装置を動作させるものとしている。これによって、複数の利用者および利用組織のそれぞれの要求内容に応じた秘匿性増強処理以降の量子鍵配送および量子暗号機能を提供することができる。すなわち、1組の物理的なQKD装置によって、実際には異なる複数種類の量子鍵配送および量子暗号機能を提供することができる。本実施形態に係る量子鍵配送システム100bが有するその他の効果は、上述の第1の実施形態で説明した効果と同様である。
(第4の実施形態)
第4の実施形態に係る量子鍵配送システムについて、第1の実施形態に係る量子鍵配送システム100と相違する点を中心に説明する。本実施形態では、量子暗号機能の処理のうち、鍵管理および鍵利用の処理について、企業ごとに異なるパラメータおよび異なるバリエーションにより実行する動作について説明する。なお、本実施形態に係る量子鍵配送システムの全体構成、QKD装置のハードウェア構成、および量子鍵配送および量子暗号機能の仮想化の態様については、第1の実施形態と同様である。
第4の実施形態に係る量子鍵配送システムについて、第1の実施形態に係る量子鍵配送システム100と相違する点を中心に説明する。本実施形態では、量子暗号機能の処理のうち、鍵管理および鍵利用の処理について、企業ごとに異なるパラメータおよび異なるバリエーションにより実行する動作について説明する。なお、本実施形態に係る量子鍵配送システムの全体構成、QKD装置のハードウェア構成、および量子鍵配送および量子暗号機能の仮想化の態様については、第1の実施形態と同様である。
図10は、第4の実施形態に係るQKD装置の機能ブロックの構成の一例を示す図である。図10を参照しながら、本実施形態に係るQKD装置(QKD装置1c、2c)の機能ブロックの構成について説明する。なお、図3および4で説明した一般的なQKD装置の機能ブロック構成および暗号鍵の共有動作と相違する点を中心に説明する。
図10に示すように、量子鍵配送を含む量子暗号機能の動作における各処理のうち、光子送受信処理、シフティング処理、誤り訂正処理および秘匿性増強処理については、QKD装置1c、2cは、物理的なQKD装置として通常通り実行する。一方、鍵管理および鍵利用については、QKD装置1c、2cは、企業A〜Cに対してそれぞれ仮想化された仮想QKD装置A1、A2、仮想QKD装置B1、B2、および仮想QKD装置C1、C2として、異なるパラメータおよび異なるバリエーションでそれぞれ独立に実行する。ここで、鍵管理および鍵利用それぞれにおいて、どのようなパラメータおよびバリエーションがあるかについては、図3で上述した通りである。これらのパラメータおよびバリエーションは、仮想QKD装置A1、A2、仮想QKD装置B1、B2、および仮想QKD装置C1、C2それぞれの運用者の要求内容に基づいて選択されている。
図10に示すように、本実施形態に係る量子鍵配送システム100cのQKD装置1cは、量子鍵共有部101と、シフティング処理部102と、誤り訂正処理部103と、秘匿性増強処理部104と、鍵管理部105a〜105cと、鍵利用部106a〜106cと、配分部107と、設定部108と、通信部109と、記憶部110と、を有する。
量子鍵共有部101、通信部109および記憶部110の機能および構成は、それぞれ第1の実施形態に係るQKD装置1の量子鍵共有部101、通信部109および記憶部110の機能および構成と同様である。
シフティング処理部102は、図3で上述したシフティング処理部12と同様のシフティング処理を通常通り実行する機能部である。なお、シフティング処理において、上述の推定誤り率を算出した場合、生成される各共有ビット列に対して、対応する推定誤り率が関連付けられているものとする。
誤り訂正処理部103は、図3で上述した誤り訂正処理部13と同様の誤り訂正処理を通常通り実行する機能部である。なお、誤り訂正処理の結果、生成される各訂正後ビット列に対して、誤りがどの程度含まれていたかを示す誤り率が関連付けられる。
秘匿性増強処理部104は、図3で上述した秘匿性増強処理部14と同様の秘匿性増強処理を通常通り実行する機能部である。
鍵管理部105a〜105cおよび鍵利用部106a〜106cの機能および構成は、それぞれ第1の実施形態に係るQKD装置1の鍵管理部105a〜105cおよび鍵利用部106a〜106cの機能および構成と同様である。すなわち、鍵管理部105a〜105cおよび鍵利用部106a〜106cは、企業A〜Cの要求内容に基づいて設定部108により設定されたパラメータおよびバリエーションに従ってそれぞれ動作する。
設定部108は、企業A〜Cそれぞれの要求内容に応じて、鍵管理および鍵利用のパラメータおよびバリエーションをそれぞれ設定する機能部である。
配分部107は、秘匿性増強処理部104による秘匿性増強処理により生成される中間データである暗号鍵を、鍵管理部105a〜105cに配分する機能部である。配分部107は、企業A〜Cそれぞれの要求内容に応じて、鍵管理部105a〜105cそれぞれへの暗号鍵の配分方法を決定する。この場合、企業A〜Cそれぞれに関連付けられた優先度を考慮してもよい。
配分部107による鍵管理部105a〜105cに対する暗号鍵の配分方法の決定の基準としては、上述の第1の実施形態と同様のものを含んでもよい。暗号鍵の配分方法の決定の基準として一般的に利用できるものは、鍵生成速度および誤り率である。鍵生成速度を基準とした配分については、上述の第1の実施形態で説明した通りである。また、誤り率を基準とした配分については、上述の第3の実施形態で説明した通りである。
なお、図10に示す量子鍵共有部101、シフティング処理部102、誤り訂正処理部103、秘匿性増強処理部104、鍵管理部105a〜105c、鍵利用部106a〜106c、配分部107、設定部108、通信部109、および記憶部110は、機能を概念的に示したものであって、このような構成に限定されるものではない。例えば、図10に示すQKD装置1cで、独立した機能部として図示した複数の機能部を、1つの機能部として構成してもよい。一方、図10に示すQKD装置1cで、1つの機能部が有する機能を複数に分割し、複数の機能部として構成するものとしてもよい。
図10に示すように、本実施形態に係る量子鍵配送システム100cのQKD装置2cは、量子鍵共有部201と、シフティング処理部202と、誤り訂正処理部203と、秘匿性増強処理部204と、鍵管理部205a〜205cと、鍵利用部206a〜206cと、配分部207と、設定部208と、通信部209と、記憶部210と、を有する。
量子鍵共有部201、通信部209および記憶部210の機能および構成は、それぞれ第1の実施形態に係るQKD装置2の量子鍵共有部201、通信部209および記憶部210の機能および構成と同様である。
シフティング処理部202は、図3で上述したシフティング処理部22と同様のシフティング処理を通常通り実行する機能部である。なお、シフティング処理において、上述の推定誤り率を算出した場合、生成される各共有ビット列に対して、対応する推定誤り率が関連付けられているものとする。
誤り訂正処理部203は、図3で上述した誤り訂正処理部23と同様の誤り訂正処理を通常通り実行する機能部である。なお、誤り訂正処理の結果、生成される各訂正後ビット列に対して、誤りがどの程度含まれていたかを示す誤り率が関連付けられる。
秘匿性増強処理部204は、図3で上述した秘匿性増強処理部24と同様の秘匿性増強処理を通常通り実行する機能部である。
鍵管理部205a〜205cおよび鍵利用部206a〜206cの機能および構成は、それぞれ第1の実施形態に係るQKD装置2の鍵管理部205a〜205cおよび鍵利用部206a〜206cの機能および構成と同様である。すなわち、鍵管理部205a〜205cおよび鍵利用部206a〜206cは、企業A〜Cの要求内容に基づいて設定部208により設定されたパラメータおよびバリエーションに従ってそれぞれ動作する。
設定部208は、企業A〜Cそれぞれの要求内容に応じて、鍵管理および鍵利用のパラメータおよびバリエーションをそれぞれ設定する機能部である。
配分部207は、秘匿性増強処理部204による秘匿性増強処理により生成される暗号鍵を、鍵管理部205a〜205cに配分する機能部である。配分部207は、企業A〜Cそれぞれの要求内容に応じて、鍵管理部205a〜205cそれぞれへの暗号鍵の配分方法を決定する。配分部207による具体的な暗号鍵の配分方法は、上述した配分部107による暗号鍵の配分方法と同様である。
なお、図10に示す量子鍵共有部201、シフティング処理部202、誤り訂正処理部203、秘匿性増強処理部204、鍵管理部205a〜205c、鍵利用部206a〜206c、配分部207、設定部208、通信部209、および記憶部210は、機能を概念的に示したものであって、このような構成に限定されるものではない。例えば、図10に示すQKD装置2cで、独立した機能部として図示した複数の機能部を、1つの機能部として構成してもよい。一方、図10に示すQKD装置2cで、1つの機能部が有する機能を複数に分割し、複数の機能部として構成するものとしてもよい。
また、本実施形態において、本発明の「共通処理部」は、QKD装置1cにおいて量子鍵共有部101、シフティング処理部102、誤り訂正処理部103および秘匿性増強処理部104に相当し、「個別処理部」は、鍵管理部105a〜105c以降のそれぞれの処理部に相当する。これは、QKD装置2cについても同様である。また、本実施形態において、本発明の「鍵蒸留処理部」は、QKD装置1cにおいてシフティング処理部102、誤り訂正処理部103および秘匿性増強処理部104に相当する。これは、QKD装置2cについても同様である。
以上のように、本実施形態でも第1の実施形態と同様に、物理的な1組のQKD装置を仮想化し、複数組のQKD装置(仮想QKD装置)が存在するように見せかけ、これらを複数の利用者または利用組織(上述の実施形態の例では企業)がそれぞれ専有するものとしている。そして、複数の利用者または利用組織の要求内容に応じて、異なるパラメータおよび異なるバリエーションによってそれぞれの利用者または利用組織が専有する仮想QKD装置を動作させるものとしている。特に、本実施形態では、量子暗号機能の各処理のうち、鍵管理および鍵利用の処理について、異なるパラメータおよび異なるバリエーションによって仮想QKD装置を動作させるものとしている。これによって、複数の利用者および利用組織のそれぞれの要求内容に応じた鍵管理および鍵利用についての量子暗号機能を提供することができる。すなわち、1組の物理的なQKD装置によって、実際には異なる複数種類の量子鍵配送および量子暗号機能を提供することができる。本実施形態に係る量子鍵配送システム100cが有するその他の効果は、上述の第1の実施形態で説明した効果と同様である。
(第5の実施形態)
第5の実施形態に係る量子鍵配送システムについて、第1の実施形態に係る量子鍵配送システム100と相違する点を中心に説明する。本実施形態では、量子暗号機能の処理のうち、鍵利用の処理について、企業ごとに異なるパラメータおよび異なるバリエーションにより実行する動作について説明する。なお、本実施形態に係る量子鍵配送システムの全体構成、QKD装置のハードウェア構成、および量子鍵配送および量子暗号機能の仮想化の態様については、第1の実施形態と同様である。
第5の実施形態に係る量子鍵配送システムについて、第1の実施形態に係る量子鍵配送システム100と相違する点を中心に説明する。本実施形態では、量子暗号機能の処理のうち、鍵利用の処理について、企業ごとに異なるパラメータおよび異なるバリエーションにより実行する動作について説明する。なお、本実施形態に係る量子鍵配送システムの全体構成、QKD装置のハードウェア構成、および量子鍵配送および量子暗号機能の仮想化の態様については、第1の実施形態と同様である。
図11は、第5の実施形態に係るQKD装置の機能ブロックの構成の一例を示す図である。図11を参照しながら、本実施形態に係るQKD装置(QKD装置1d、2d)の機能ブロックの構成について説明する。なお、図3および4で説明した一般的なQKD装置の機能ブロック構成および暗号鍵の共有動作と相違する点を中心に説明する。
図11に示すように、量子鍵配送を含む量子暗号機能の動作における各処理のうち、光子送受信処理、シフティング処理、誤り訂正処理、秘匿性増強処理および鍵管理については、QKD装置1d、2dは、物理的なQKD装置として通常通り実行する。一方、鍵利用については、QKD装置1d、2dは、企業A〜Cに対してそれぞれ仮想化された仮想QKD装置A1、A2、仮想QKD装置B1、B2、および仮想QKD装置C1、C2として、異なるパラメータおよび異なるバリエーションでそれぞれ独立に実行する。ここで、鍵利用それぞれにおいて、どのようなパラメータおよびバリエーションがあるかについては、図3で上述した通りである。これらのパラメータおよびバリエーションは、仮想QKD装置A1、A2、仮想QKD装置B1、B2、および仮想QKD装置C1、C2それぞれの運用者の要求内容に基づいて選択されている。
図11に示すように、本実施形態に係る量子鍵配送システム100dのQKD装置1dは、量子鍵共有部101と、シフティング処理部102と、誤り訂正処理部103と、秘匿性増強処理部104と、鍵管理部105と、鍵利用部106a〜106cと、配分部107と、設定部108と、通信部109と、記憶部110と、を有する。
量子鍵共有部101、通信部109および記憶部110の機能および構成は、それぞれ第1の実施形態に係るQKD装置1の量子鍵共有部101、通信部109および記憶部110の機能および構成と同様である。
シフティング処理部102は、図3で上述したシフティング処理部12と同様のシフティング処理を通常通り実行する機能部である。なお、シフティング処理において、上述の推定誤り率を算出した場合、生成される各共有ビット列に対して、対応する推定誤り率が関連付けられているものとする。
誤り訂正処理部103は、図3で上述した誤り訂正処理部13と同様の誤り訂正処理を通常通り実行する機能部である。なお、誤り訂正処理の結果、生成される各訂正後ビット列に対して、誤りがどの程度含まれていたかを示す誤り率が関連付けられる。
秘匿性増強処理部104は、図3で上述した秘匿性増強処理部14と同様の秘匿性増強処理を通常通り実行する機能部である。
鍵管理部105は、図3で上述した鍵管理部15と同様に鍵管理を通常通り行う機能部である。
鍵利用部106a〜106cの機能および構成は、それぞれ第1の実施形態に係るQKD装置1の鍵利用部106a〜106cの機能および構成と同様である。すなわち、鍵利用部106a〜106cは、企業A〜Cの要求内容に基づいて設定部108により設定されたパラメータおよびバリエーションに従ってそれぞれ動作する。
設定部108は、企業A〜Cそれぞれの要求内容に応じて、鍵利用のパラメータおよびバリエーションをそれぞれ設定する機能部である。
配分部107は、鍵管理部105により提供された中間データである暗号鍵を、鍵利用部106a〜106cに配分する機能部である。配分部107は、企業A〜Cそれぞれの要求内容に応じて、鍵利用部106a〜106cそれぞれへの暗号鍵の配分方法を決定する。この場合、企業A〜Cそれぞれに関連付けられた優先度を考慮してもよい。
配分部107による鍵利用部106a〜106cに対する暗号鍵の配分方法の決定の基準としては、上述の第4の実施形態と同様のものを含んでもよい。
なお、図11に示す量子鍵共有部101、シフティング処理部102、誤り訂正処理部103、秘匿性増強処理部104、鍵管理部105、鍵利用部106a〜106c、配分部107、設定部108、通信部109、および記憶部110は、機能を概念的に示したものであって、このような構成に限定されるものではない。例えば、図11に示すQKD装置1dで、独立した機能部として図示した複数の機能部を、1つの機能部として構成してもよい。一方、図11に示すQKD装置1dで、1つの機能部が有する機能を複数に分割し、複数の機能部として構成するものとしてもよい。
図11に示すように、本実施形態に係る量子鍵配送システム100dのQKD装置2dは、量子鍵共有部201と、シフティング処理部202と、誤り訂正処理部203と、秘匿性増強処理部204と、鍵管理部205と、鍵利用部206a〜206cと、配分部207と、設定部208と、通信部209と、記憶部210と、を有する。
量子鍵共有部201、通信部209および記憶部210の機能および構成は、それぞれ第1の実施形態に係るQKD装置2の量子鍵共有部201、通信部209および記憶部210の機能および構成と同様である。
シフティング処理部202は、図3で上述したシフティング処理部22と同様のシフティング処理を通常通り実行する機能部である。なお、シフティング処理において、上述の推定誤り率を算出した場合、生成される各共有ビット列に対して、対応する推定誤り率が関連付けられているものとする。
誤り訂正処理部203は、図3で上述した誤り訂正処理部23と同様の誤り訂正処理を通常通り実行する機能部である。なお、誤り訂正処理の結果、生成される各訂正後ビット列に対して、誤りがどの程度含まれていたかを示す誤り率が関連付けられる。
秘匿性増強処理部204は、図3で上述した秘匿性増強処理部24と同様の秘匿性増強処理を通常通り実行する機能部である。
鍵管理部205は、図3で上述した鍵管理部25と同様に鍵管理を通常通り行う機能部である。
鍵利用部206a〜206cの機能および構成は、それぞれ第1の実施形態に係るQKD装置2の鍵利用部206a〜206cの機能および構成と同様である。すなわち、鍵利用部206a〜206cは、企業A〜Cの要求内容に基づいて設定部208により設定されたパラメータおよびバリエーションに従ってそれぞれ動作する。
設定部208は、企業A〜Cそれぞれの要求内容に応じて、鍵利用のパラメータおよびバリエーションをそれぞれ設定する機能部である。
配分部207は、鍵管理部205により提供された暗号鍵を、鍵利用部206a〜206cに配分する機能部である。配分部207は、企業A〜Cそれぞれの要求内容に応じて、鍵利用部206a〜206cそれぞれへの暗号鍵の配分方法を決定する。配分部207による具体的な暗号鍵の配分方法は、上述した配分部107による暗号鍵の配分方法と同様である。
なお、図11に示す量子鍵共有部201、シフティング処理部202、誤り訂正処理部203、秘匿性増強処理部204、鍵管理部205、鍵利用部206a〜206c、配分部207、設定部208、通信部209、および記憶部210は、機能を概念的に示したものであって、このような構成に限定されるものではない。例えば、図11に示すQKD装置2dで、独立した機能部として図示した複数の機能部を、1つの機能部として構成してもよい。一方、図11に示すQKD装置2dで、1つの機能部が有する機能を複数に分割し、複数の機能部として構成するものとしてもよい。
また、本実施形態において、本発明の「共通処理部」は、QKD装置1dにおいて量子鍵共有部101、シフティング処理部102、誤り訂正処理部103、秘匿性増強処理部104および鍵管理部105に相当し、「個別処理部」は、鍵利用部106a〜106cそれぞれに相当する。これは、QKD装置2dについても同様である。
以上のように、本実施形態でも第1の実施形態と同様に、物理的な1組のQKD装置を仮想化し、複数組のQKD装置(仮想QKD装置)が存在するように見せかけ、これらを複数の利用者または利用組織(上述の実施形態の例では企業)がそれぞれ専有するものとしている。そして、複数の利用者または利用組織の要求内容に応じて、異なるパラメータおよび異なるバリエーションによってそれぞれの利用者または利用組織が専有する仮想QKD装置を動作させるものとしている。特に、本実施形態では、量子暗号機能の各処理のうち鍵利用の処理について、異なるパラメータおよび異なるバリエーションによって仮想QKD装置を動作させるものとしている。これによって、複数の利用者および利用組織のそれぞれの要求内容に応じた鍵利用についての量子暗号機能を提供することができる。すなわち、1組の物理的なQKD装置によって、実際には異なる複数種類の量子鍵配送および量子暗号機能を提供することができる。本実施形態に係る量子鍵配送システム100dが有するその他の効果は、上述の第1の実施形態で説明した効果と同様である。
(第6の実施形態)
第6の実施形態に係る量子鍵配送システムについて、第1の実施形態に係る量子鍵配送システム100と相違する点を中心に説明する。第1の実施形態では、量子鍵配送および量子暗号機能の処理のうち、シフティング処理以降の処理について、各企業の要求内容に応じるために、仮想QKD装置上で異なるパラメータおよび異なるバリエーションにより実行する動作について説明した。本実施形態では、仮想QKD装置上の動作に対する企業等(運用者)の要求内容(企業等の要求、ポリシー、またはQKD装置の提供者と合意するサービスレベルアグリーメント等)を満たすように、物理的なQKD装置を構成する内容について説明する。なお、本実施形態に係る量子鍵配送システムの全体構成、QKD装置のハードウェア構成、および量子鍵配送および量子暗号機能の仮想化の態様については、第1の実施形態と同様である。
第6の実施形態に係る量子鍵配送システムについて、第1の実施形態に係る量子鍵配送システム100と相違する点を中心に説明する。第1の実施形態では、量子鍵配送および量子暗号機能の処理のうち、シフティング処理以降の処理について、各企業の要求内容に応じるために、仮想QKD装置上で異なるパラメータおよび異なるバリエーションにより実行する動作について説明した。本実施形態では、仮想QKD装置上の動作に対する企業等(運用者)の要求内容(企業等の要求、ポリシー、またはQKD装置の提供者と合意するサービスレベルアグリーメント等)を満たすように、物理的なQKD装置を構成する内容について説明する。なお、本実施形態に係る量子鍵配送システムの全体構成、QKD装置のハードウェア構成、および量子鍵配送および量子暗号機能の仮想化の態様については、第1の実施形態と同様である。
図12は、第6の実施形態に係るQKD装置の機能ブロックの構成の一例を示す図である。図12を参照しながら、本実施形態に係る量子鍵配送システム100eのQKD装置(QKD装置1e、2e)の機能ブロックの構成について説明する。なお、図3および4で説明した一般的なQKD装置の機能ブロック構成および暗号鍵の共有動作と相違する点を中心に説明する。
図12に示す例では、例えば、企業等の鍵生成速度についての要求内容に応じるために、光子を送信および検出する機能を増強した構成を示す。すなわち、QKD装置1e側では、物理的に2つの量子鍵共有部(量子鍵共有部101a、101b)を有するものとし、QKD装置2e側では、物理的に2つの量子鍵共有部(量子鍵共有部201a、201b)を有するものとしている。QKD装置1e、2eのその他の機能ブロックの構成は、図6に示す第1の実施形態に係るQKD装置1、2それぞれの構成と同様である。すなわち、鍵蒸留処理(シフティング処理、誤り訂正処理、および秘匿性増強処理)、鍵管理、および鍵利用については、QKD装置1e、2eは、企業A〜Cの要求内容に応じてそれぞれ仮想化された仮想QKD装置A1、A2、仮想QKD装置B1、B2、および仮想QKD装置C1、C2として、異なるパラメータおよび異なるバリエーションでそれぞれ独立に実行する。ここで、シフティング処理、誤り訂正処理、秘匿性増強処理、鍵管理、および鍵利用それぞれにおいて、どのようなパラメータおよびバリエーションがあるかについては、図3で上述した通りである。これらのパラメータおよびバリエーションは、仮想QKD装置A1、A2、仮想QKD装置B1、B2、および仮想QKD装置C1、C2それぞれの運用者の要求内容に基づいて選択されている。また、QKD装置1e、2eの2つの量子鍵共有部は、図2に示す光学処理装置306を2台備えることによって実現される。
図12に示すように、物理的なハードウェア装置(量子鍵共有部101a、101b、201a、201b)を増強することによって、送信光子情報および検出光子情報の生成速度を増加させることが可能となる。そして、配分部107は、増加した送信光子情報を、シフティング処理部102a〜102cに配分し、配分部207は、増加した検出光子情報を、シフティング処理部202a〜202cに配分する。これによって、最終的な暗号鍵の生成速度(鍵生成速度)に関して、企業A〜Cの要求内容を満たすことができる。
また、図12に示す構成では、第1の実施形態と同様に、シフティング処理以降の処理を仮想化していることから、送信光子情報および検出光子情報の生成元となる物理的な量子鍵共有部(光学処理装置306)の台数を増加させても(または減少させても)、配分部107(207)により、送信光子情報および検出光子情報を適切に配分処理することによって、仮想QKD装置としての動作部分への影響を小さく抑えることができる。
なお、図12に示す量子鍵共有部101a、101b、シフティング処理部102a〜102c、誤り訂正処理部103a〜103c、秘匿性増強処理部104a〜104c、鍵管理部105a〜105c、鍵利用部106a〜106c、配分部107、設定部108、通信部109、および記憶部110は、機能を概念的に示したものであって、このような構成に限定されるものではない。例えば、図12に示すQKD装置1eで、独立した機能部として図示した複数の機能部を、1つの機能部として構成してもよい。一方、図12に示すQKD装置1eで、1つの機能部が有する機能を複数に分割し、複数の機能部として構成するものとしてもよい。
また、図12に示す量子鍵共有部201a、201b、シフティング処理部202a〜202c、誤り訂正処理部203a〜203c、秘匿性増強処理部204a〜204c、鍵管理部205a〜205c、鍵利用部206a〜206c、配分部207、設定部208、通信部209、および記憶部210は、機能を概念的に示したものであって、このような構成に限定されるものではない。例えば、図12に示すQKD装置2eで、独立した機能部として図示した複数の機能部を、1つの機能部として構成してもよい。一方、図12に示すQKD装置2eで、1つの機能部が有する機能を複数に分割し、複数の機能部として構成するものとしてもよい。
また、本実施形態において、本発明の「共通処理部」は、QKD装置1eにおいて量子鍵共有部101a、101bに相当し、「個別処理部」は、シフティング処理部102a〜102c以降のそれぞれの処理部に相当する。これは、QKD装置2eについても同様である。
以上のように、物理的なハードウェア装置(上述では量子鍵共有部)を増強することによって、例えば、物理的なQKD装置の故障対応または増強のために、物理的なQKD装置のハードウェアの追加または削除が発生しても、仮想QKD装置に対しては鍵生成速度の劣化等の一部の影響のみに抑えて、量子鍵配送システム100eの稼働を継続することが可能となる。その他、本実施形態に係る量子鍵配送システム100eは、第1の実施形態で説明した効果を有することは言うまでもない。
なお、上述のように物理的なハードウェア装置(図12に示す例では量子鍵共有部101a、101b、201a、201b)を増強した構成は、上述の第2〜5の実施形態に係る各量子鍵配送システムに対して適用することが可能である。
また、図12に示す例では、物理的なハードウェア装置を増強した構成を示したが、仮想QKD装置上の動作に対する企業等(運用者)の要求内容を満たすために、現状の物理的な装置に対する設定の調整によって対応するようにしてもよい。例えば、全ての仮想QKD装置に対して、送信光子情報・検出光子情報の配分ができるように、物理的な装置の設定等を調整するような対応を行ってもよい。他にも例えば、鍵生成速度に関連しても、仮想QKD装置が要求する鍵生成速度がそれぞれある場合、それらの鍵生成速度の合計値以上の光子送受信処理が実現できるように、量子鍵共有部の調整(例えば、レーザ駆動速度の変更)をしたり、仮想QKD装置の動作を実現する専用処理用のハードウェアを追加する等の対応も可能である。この場合、増強した一部の専用処理用のハードウェアは、一部の仮想QKD装置にのみ利用させるといった構成も可能である。
なお、上述の各実施形態に係るQKD装置で実行されるプログラムは、例えば、ROM302等に予め組み込まれて提供されるものとしてもよい。
また、上述の各実施形態に係るQKD装置で実行されるプログラムは、インストール可能な形式または実行可能な形式のファイルでCD−ROM(Compact Disk Read Only Memory)、フレキシブルディスク(FD)、CD−R(Compact Disk Recordable)、DVD(Digital Versatile Disk)等のコンピュータで読み取り可能な記録媒体に記録してコンピュータプログラムプロダクトとして提供されるように構成してもよい。
また、上述の各実施形態に係るQKD装置で実行されるプログラムを、インターネット等のネットワークに接続されたコンピュータ上に格納し、ネットワーク経由でダウンロードさせることにより提供するように構成してもよい。また、上述の各実施形態に係るQKD装置で実行されるプログラムをインターネット等のネットワーク経由で提供または配布するように構成してもよい。
また、上述の各実施形態に係るQKD装置で実行されるプログラムは、コンピュータを上述したQKD装置の各機能部として機能させ得る。このコンピュータは、CPU301がコンピュータ読取可能な記憶媒体からプログラムを主記憶装置上に読み出して実行することができる。
本発明の実施形態を説明したが、これらの実施形態は、例として提示したものであり、発明の範囲を限定することは意図していない。これらの新規な実施形態は、その他の様々な形態で実施されることが可能であり、発明の要旨を逸脱しない範囲で、種々の省略、置き換え、および変更を行うことができる。これらの実施形態は、発明の範囲および要旨に含まれるとともに、特許請求の範囲に記載された発明とその均等の範囲に含まれる。
1、1a〜1e、2、2a〜2e QKD装置
3 光ファイバリンク
4 通信ケーブル
10 QKD装置
11 量子鍵共有部
12 シフティング処理部
13 誤り訂正処理部
14 秘匿性増強処理部
15 鍵管理部
16 鍵利用部
17 通信部
18 記憶部
20 QKD装置
21 量子鍵共有部
22 シフティング処理部
23 誤り訂正処理部
24 秘匿性増強処理部
25 鍵管理部
26 鍵利用部
27 通信部
28 記憶部
100、100a〜100e 量子鍵配送システム
101、101a、101b 量子鍵共有部
102、102a〜102c シフティング処理部
103、103a〜103c 誤り訂正処理部
104、104a〜104c 秘匿性増強処理部
105、105a〜105c 鍵管理部
106a〜106c 鍵利用部
107 配分部
108 設定部
109 通信部
110 記憶部
201 量子鍵共有部
202、202a〜202c シフティング処理部
203、203a〜203c 誤り訂正処理部
204、204a〜204c 秘匿性増強処理部
205、205a〜205c 鍵管理部
206a〜206c 鍵利用部
207 配分部
208 設定部
209 通信部
210 記憶部
301 CPU
302 ROM
303 RAM
304 通信I/F
305 補助記憶装置
306 光学処理装置
307 バス
500 量子鍵配送システム
A1、A2、B1、B2、C1、C2 仮想QKD装置
3 光ファイバリンク
4 通信ケーブル
10 QKD装置
11 量子鍵共有部
12 シフティング処理部
13 誤り訂正処理部
14 秘匿性増強処理部
15 鍵管理部
16 鍵利用部
17 通信部
18 記憶部
20 QKD装置
21 量子鍵共有部
22 シフティング処理部
23 誤り訂正処理部
24 秘匿性増強処理部
25 鍵管理部
26 鍵利用部
27 通信部
28 記憶部
100、100a〜100e 量子鍵配送システム
101、101a、101b 量子鍵共有部
102、102a〜102c シフティング処理部
103、103a〜103c 誤り訂正処理部
104、104a〜104c 秘匿性増強処理部
105、105a〜105c 鍵管理部
106a〜106c 鍵利用部
107 配分部
108 設定部
109 通信部
110 記憶部
201 量子鍵共有部
202、202a〜202c シフティング処理部
203、203a〜203c 誤り訂正処理部
204、204a〜204c 秘匿性増強処理部
205、205a〜205c 鍵管理部
206a〜206c 鍵利用部
207 配分部
208 設定部
209 通信部
210 記憶部
301 CPU
302 ROM
303 RAM
304 通信I/F
305 補助記憶装置
306 光学処理装置
307 バス
500 量子鍵配送システム
A1、A2、B1、B2、C1、C2 仮想QKD装置
Claims (13)
- 他の量子鍵配送装置と、量子通信路で接続され、暗号鍵を共有する量子鍵配送装置であって、
前記量子通信路を介して、前記他の量子鍵配送装置との間で光子列の送信または受信により取得したビット情報に基づいて、中間データを出力する共通処理部と、
前記中間データに基づき前記暗号鍵を生成または提供する1以上の個別処理部と、
前記共通処理部で出力した前記中間データを前記1以上の個別処理部を含む2以上の配分先に配分する配分部と、
を備えた量子鍵配送装置。 - 前記共通処理部は、送信光子情報または検出光子情報を前記中間データとして出力する量子鍵共有部を含み、
前記1以上の個別処理部は、前記配分部により配分された前記中間データである前記送信光子情報または前記検出光子情報から、鍵蒸留処理によって前記暗号鍵を生成する鍵蒸留処理部をそれぞれ含む請求項1に記載の量子鍵配送装置。 - 前記配分部は、2以上の前記個別処理部に対し、前記中間データを等分して配分する、
請求項1に記載の量子鍵配送装置。 - 前記配分部は、2以上の前記個別処理部に対し、各個別処理部における要求内容に基づいて、前記中間データの配分方法を決定する、
請求項1に記載の量子鍵配送装置。 - 前記配分部は、基底の偏り、デコイパルスとバキュームパルスとの割合、前記デコイパルスおよび前記バキュームパルスの分散、および、レーザ強度の分散のうち少なくともいずれかを規定する要求内容に応じて、前記中間データを前記鍵蒸留処理部にそれぞれ配分する請求項2に記載の量子鍵配送装置。
- 前記配分部は、前記中間データの生成速度を規定する要求内容に応じて、前記中間データを前記個別処理部にそれぞれ配分する請求項1に記載の量子鍵配送装置。
- 前記共通処理部は、
前記量子通信路を介して送信または受信した前記光子列に対応する光子ビット列を取得する量子鍵共有部と、
前記光子ビット列から、鍵蒸留処理の一部の処理を実行して前記中間データを出力する第1鍵蒸留処理部と、
を含み、
前記1以上の個別処理部は、前記配分部により配分された前記中間データから、前記鍵蒸留処理の前記一部の処理を除いた残りの処理を実行して、前記暗号鍵を生成する第2鍵蒸留処理部をそれぞれ含む請求項1に記載の量子鍵配送装置。 - 前記第1鍵蒸留処理部は、前記中間データについての推定誤り率を算出し、
前記配分部は、前記中間データに対応する前記推定誤り率を規定する要求内容に応じて、前記中間データを前記第2鍵蒸留処理部にそれぞれ配分する請求項7に記載の量子鍵配送装置。 - 前記第1鍵蒸留処理部は、前記中間データに対する前記鍵蒸留処理のうちの誤り訂正処理により該中間データの誤り率を取得し、
前記配分部は、前記中間データに対応する前記誤り率を規定する要求内容に応じて、前記中間データを前記第2鍵蒸留処理部にそれぞれ配分する請求項7に記載の量子鍵配送装置。 - 前記共通処理部は、
前記量子通信路を介して送信または受信した前記光子列に対応する光子ビット列を取得する量子鍵共有部と、
前記光子ビット列から、鍵蒸留処理によって生成した前記暗号鍵を前記中間データとして出力する鍵蒸留処理部と、
を含み、
前記1以上の個別処理部は、前記配分部により配分された前記中間データである前記暗号鍵を、アプリケーションに提供する鍵管理部をそれぞれ含む請求項1に記載の量子鍵配送装置。 - 前記共通処理部は、2以上の前記量子鍵共有部を含む請求項2、7および10のうちいずれか一項に記載の量子鍵配送装置。
- 複数の量子鍵配送装置が、量子通信路で接続され、暗号鍵を共有する量子鍵配送システムであって、
前記複数の量子鍵配送装置は、
前記量子通信路を介して、他の量子鍵配送装置との間で光子列の送信または受信により取得したビット情報基づいて、中間データを出力する共通処理部と、
前記中間データに基づき前記暗号鍵を生成または提供する1以上の個別処理部と、
前記共通処理部で出力した前記中間データを前記1以上の個別処理部を含む2以上の配分先に配分する配分部と、
をそれぞれ備えた量子鍵配送システム。 - 複数の量子鍵配送装置が、量子通信路で接続され、暗号鍵を共有する量子鍵配送システムの量子鍵配送方法であって、
前記量子通信路を介して、他の量子鍵配送装置との間で光子列の送信または受信により取得したビット情報に基づいて、中間データを出力する共通処理ステップと、
1以上の個別処理部が、前記中間データに基づき前記暗号鍵を生成または提供する個別処理ステップと、
前記共通処理ステップで出力した前記中間データを前記1以上の個別処理部を含む2以上の配分先に配分する配分ステップと、
を有する量子鍵配送方法。
Priority Applications (2)
| Application Number | Priority Date | Filing Date | Title |
|---|---|---|---|
| US15/267,972 US10291400B2 (en) | 2016-03-14 | 2016-09-16 | Quantum key distribution device, quantum key distribution system, and quantum key distribution method |
| EP16189257.5A EP3220574B1 (en) | 2016-03-14 | 2016-09-16 | Quantum key distribution device, quantum key distribution system and quantum key distribution method |
Applications Claiming Priority (2)
| Application Number | Priority Date | Filing Date | Title |
|---|---|---|---|
| JP2016049754 | 2016-03-14 | ||
| JP2016049754 | 2016-03-14 |
Publications (1)
| Publication Number | Publication Date |
|---|---|
| JP2017169187A true JP2017169187A (ja) | 2017-09-21 |
Family
ID=59910135
Family Applications (1)
| Application Number | Title | Priority Date | Filing Date |
|---|---|---|---|
| JP2016179604A Abandoned JP2017169187A (ja) | 2016-03-14 | 2016-09-14 | 量子鍵配送装置、量子鍵配送システム、および量子鍵配送方法 |
Country Status (1)
| Country | Link |
|---|---|
| JP (1) | JP2017169187A (ja) |
Cited By (4)
| Publication number | Priority date | Publication date | Assignee | Title |
|---|---|---|---|---|
| US20220109565A1 (en) * | 2020-10-06 | 2022-04-07 | Terra Quantum AG | Method, Apparatus, Computer Program and Data Carrier for Determining a Shared Secret Cryptographic Key |
| CN114499830A (zh) * | 2020-10-26 | 2022-05-13 | 株式会社东芝 | 通信装置、通信方法、存储介质以及通信系统 |
| CN114817940A (zh) * | 2021-01-27 | 2022-07-29 | 特拉量子股份公司 | 量子密钥分发方法及系统 |
| JP2023546427A (ja) * | 2020-10-14 | 2023-11-02 | ケーティー コーポレーション | 量子暗号キー分配方法及び装置 |
-
2016
- 2016-09-14 JP JP2016179604A patent/JP2017169187A/ja not_active Abandoned
Cited By (14)
| Publication number | Priority date | Publication date | Assignee | Title |
|---|---|---|---|---|
| CN114389800B (zh) * | 2020-10-06 | 2024-06-18 | 特拉量子股份公司 | 用于确定共享秘密密码密钥的方法、装置和数据载体 |
| JP2022061486A (ja) * | 2020-10-06 | 2022-04-18 | テラ クアンタム アーゲー | 秘密共有暗号鍵を決定するための方法、装置、コンピュータプログラム及びデータ記憶媒体 |
| CN114389800A (zh) * | 2020-10-06 | 2022-04-22 | 特拉量子股份公司 | 用于确定共享秘密密码密钥的方法、装置、计算机程序和数据载体 |
| US20220109565A1 (en) * | 2020-10-06 | 2022-04-07 | Terra Quantum AG | Method, Apparatus, Computer Program and Data Carrier for Determining a Shared Secret Cryptographic Key |
| JP7366440B2 (ja) | 2020-10-06 | 2023-10-23 | テラ クアンタム アーゲー | 秘密共有暗号鍵を決定するための方法、装置、コンピュータプログラム及びデータ記憶媒体 |
| US12170724B2 (en) * | 2020-10-06 | 2024-12-17 | Terra Quantum AG | Method, apparatus, computer program and data carrier for determining a shared secret cryptographic key |
| US12470375B2 (en) | 2020-10-14 | 2025-11-11 | Kt Corporation | Method and device for quantum key distribution |
| JP7634661B2 (ja) | 2020-10-14 | 2025-02-21 | ケーティー コーポレーション | 量子暗号キー分配方法及び装置 |
| JP2023546427A (ja) * | 2020-10-14 | 2023-11-02 | ケーティー コーポレーション | 量子暗号キー分配方法及び装置 |
| CN114499830A (zh) * | 2020-10-26 | 2022-05-13 | 株式会社东芝 | 通信装置、通信方法、存储介质以及通信系统 |
| CN114499830B (zh) * | 2020-10-26 | 2024-01-02 | 株式会社东芝 | 通信装置、通信方法、存储介质以及通信系统 |
| JP7440108B2 (ja) | 2021-01-27 | 2024-02-28 | テラ クアンタム アーゲー | 量子鍵配送のための方法及びシステム |
| JP2022115095A (ja) * | 2021-01-27 | 2022-08-08 | テラ クアンタム アーゲー | 量子鍵配送のための方法及びシステム |
| CN114817940A (zh) * | 2021-01-27 | 2022-07-29 | 特拉量子股份公司 | 量子密钥分发方法及系统 |
Similar Documents
| Publication | Publication Date | Title |
|---|---|---|
| EP3220574B1 (en) | Quantum key distribution device, quantum key distribution system and quantum key distribution method | |
| JP6478749B2 (ja) | 量子鍵配送装置、量子鍵配送システムおよび量子鍵配送方法 | |
| JP6359285B2 (ja) | 量子鍵配送装置、量子鍵配送システムおよび量子鍵配送方法 | |
| US10630464B2 (en) | Communication device, communication system, and communication method allocating shared keys to plural channels | |
| US10623180B2 (en) | Communication device, communication method, and communication system | |
| US11057293B2 (en) | Method and system for validating ordered proof of transit of traffic packets in a network | |
| JP6165646B2 (ja) | 量子鍵配送装置、量子鍵配送システムおよび量子鍵配送方法 | |
| JP5424008B2 (ja) | 共有情報の管理方法およびシステム | |
| US8774415B2 (en) | Key sharing device, key sharing method, and computer program product | |
| CN112865964A (zh) | 一种量子密钥分发方法、设备及存储介质 | |
| WO2016136024A1 (ja) | 鍵付替え方向制御システムおよび鍵付替え方向制御方法 | |
| JP6054224B2 (ja) | 通信装置、通信システム、通信方法およびプログラム | |
| EP3541007B1 (en) | Cryptographic communication apparatus, cryptographic communication system, cryptographic communication method and computer-readable medium | |
| WO2014010202A1 (ja) | 暗号化統計処理システム、復号システム、鍵生成装置、プロキシ装置、暗号化統計データ生成装置、暗号化統計処理方法、および、暗号化統計処理プログラム | |
| CN111670559A (zh) | 使用一次性密码本的安全内容路由 | |
| JP7793711B2 (ja) | 通信装置、通信方法、通信システムおよびプログラム | |
| CN111480313B (zh) | 通信终端、服务器装置、记录介质 | |
| JP7634661B2 (ja) | 量子暗号キー分配方法及び装置 | |
| US12457093B2 (en) | QSL—data at rest | |
| KR20200131688A (ko) | 비밀키 생성 장치 및 방법, 연산키 생성 장치 및 방법 | |
| JP2017139728A (ja) | 通信装置、暗号通信システム、暗号通信方法およびプログラム | |
| Jansi et al. | Efficient privacy-preserving fault tolerance aggregation for people-centric sensing system | |
| US11012427B2 (en) | RSA trusted networks: RSA packet frames for advanced networking switches | |
| Amerimehr et al. | Impersonation attack on a quantum secure direct communication and authentication protocol with improvement | |
| Kumari | Enhancing the quantum communication channel using a novel quantum binary salt blowfish strategy |
Legal Events
| Date | Code | Title | Description |
|---|---|---|---|
| A621 | Written request for application examination |
Free format text: JAPANESE INTERMEDIATE CODE: A621 Effective date: 20180904 |
|
| A762 | Written abandonment of application |
Free format text: JAPANESE INTERMEDIATE CODE: A762 Effective date: 20190125 |