JP4337967B2 - セキュリテイネットワークシステム - Google Patents
セキュリテイネットワークシステム Download PDFInfo
- Publication number
- JP4337967B2 JP4337967B2 JP2002123203A JP2002123203A JP4337967B2 JP 4337967 B2 JP4337967 B2 JP 4337967B2 JP 2002123203 A JP2002123203 A JP 2002123203A JP 2002123203 A JP2002123203 A JP 2002123203A JP 4337967 B2 JP4337967 B2 JP 4337967B2
- Authority
- JP
- Japan
- Prior art keywords
- password
- key
- key device
- function
- computer
- Prior art date
- Legal status (The legal status is an assumption and is not a legal conclusion. Google has not performed a legal analysis and makes no representation as to the accuracy of the status listed.)
- Expired - Fee Related
Links
- 230000006870 function Effects 0.000 claims description 55
- 238000000034 method Methods 0.000 claims description 33
- 230000008033 biological extinction Effects 0.000 claims 1
- 230000008034 disappearance Effects 0.000 claims 1
- 238000004146 energy storage Methods 0.000 claims 1
- 238000012795 verification Methods 0.000 description 6
- 238000012545 processing Methods 0.000 description 5
- 238000004364 calculation method Methods 0.000 description 4
- 238000003780 insertion Methods 0.000 description 4
- 230000037431 insertion Effects 0.000 description 4
- 238000004458 analytical method Methods 0.000 description 2
- 239000003990 capacitor Substances 0.000 description 2
- 238000004891 communication Methods 0.000 description 2
- 230000006835 compression Effects 0.000 description 2
- 238000007906 compression Methods 0.000 description 2
- 238000010586 diagram Methods 0.000 description 2
- 238000000605 extraction Methods 0.000 description 2
- 230000002427 irreversible effect Effects 0.000 description 2
- 238000007639 printing Methods 0.000 description 2
- 230000002441 reversible effect Effects 0.000 description 2
- 230000002159 abnormal effect Effects 0.000 description 1
- 239000003086 colorant Substances 0.000 description 1
- 230000000694 effects Effects 0.000 description 1
- 238000005516 engineering process Methods 0.000 description 1
- 238000006467 substitution reaction Methods 0.000 description 1
Images


Landscapes
- Accessory Devices And Overall Control Thereof (AREA)
- Record Information Processing For Printing (AREA)
- Storage Device Security (AREA)
Description
【発明の属する技術分野】
本発明はPC、プリンタ、ファクシミリなどで構成されるネットワークシステムにおいて、機密保持のため、PCで暗号化された画像/文書データをネットワークを介してプリンタ等の端末に送り、出力する場合のIDの認証、パスワードの認証、暗号化/復号化に関する技術。
【0002】
【従来の技術】
PC、プリンタなどが接続されているネットワーク環境においては現在、機密の漏洩が問題になっている。ネットワークに接続されているPCで作成した情報、ファイルの情報などネットワーク上に存在する画像/文書データがこれにつながる複数のプリンタなどの出力機器から不正に出力されたり、また、ファイルなどに蓄積されている情報の抜き取り、パソコンのハードディスクやパソコンの盗難によるものなど種々の形で漏洩する。これらを回避するため機密を要する情報の取り扱い方法として、PCやネットワーク上の画像/文書データを暗号化して取り扱い、必要時に復号化する方法が紹介されている。この暗号化/復号化に要するキー情報の扱いも種々の方法が提案されている。またID、パスワードなどで個人を認証し、この個人以外は情報にアクセスすることが出来ない様にすることで機密を保持する方法も公知である。
【0003】
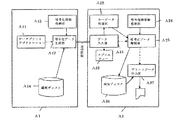
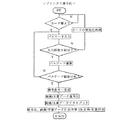
上記キー情報と個人認証の方法を組み合わせた手法も紹介されている。一例として特開平6−124178を引用する。図1、はこの発明のシステム構成を示したもの、図2は処理のフローを示した図である。プリントデータ生成装置1にはプリントデータを暗号化すると共に、暗号化データにユーザーID、キーコード、暗号化IDを付加してプリンタ側に転送する暗号化データ生成部A12がある。プリンタには上記ID等に基づいて、上記暗号化データを解読する暗号化データ解読部A23がある。プリンタに転送された暗号化データは一旦、スプールキューA22に格納し、プリントする際には、パスワードが一致した時のみ、暗号化データ解読部A23で暗号解読しながら出力する。スプールキューA22に格納されるのは、暗号化データのみであるので、その内容を覗き見されたとしても、見えるのは意味のないデータであるので、プリントデータの内容は知られないですむ。というものである。
【0004】
また、特開2001−186358には目的受信者が所有するカード内のキーと、目的画像出力機器チップ内部に保持されたキー、及び暗号方式を組み合わせ、目的受信者が目的画像出力機器より確実に画像を安全送信して生成するシステムが紹介されている。これは画像生成のためのデータの暗号化をつかさどる第一の秘密キー/公開キーは、この秘密キーが目的受信者によって所有され、前記の秘密キー/公開キーの秘密キーが目的画像出力機器で保有され、この二つのキーにより、2回にわたって暗号化されている。従って復号化の場合もこの二つの秘密キーによる第一のキーの復号化が必要となる。
【0005】
しかし、特開2001−186358では個人の情報をカードなどのデバイスに入れた場合、紛失した時や盗難に合った時の不正使用を防止できない。これを防止するため特開平6−124178の様に個人情報とパスワードの一致により、個人を特定する方法がある。この場合にはパスワードの入力機器及びネットワーから容易にパスワードが漏れる恐れがある。照合用に機器の内部に格納してある照合手段からも解析されて漏れる可能性がある。ネットワークシステムにおいては、上記の様にセキュリテイ上の弱点があってはならない。
【0006】
【発明が解決しようとする課題】
画像/文書データを取り扱うネットワークシステムで機密漏洩防止のため、暗号化/復号化を行う場合、暗号化/復号化のキー情報、ID、パスワード、の関連性を考慮した上で、キーデバイスの不正使用、パスワードの漏洩、ID情報の漏洩などシステムの弱点をカバーした情報漏洩の心配のない手段が求められる。
【0007】
【課題を解決するための手段】
請求項1に記載の発明は、ネットワークシステムに接続される端末機器である、読取り部を有するパーソナルコンピュータ及びプリンタの前記読取り部に着脱可能なキーデバイスにおいて、前記キーデバイスが、コンピュータ機能と、蓄電機能とを備え、前記パーソナルコンピュータの前記読取り部に装着された前記キーデバイスが、当該パーソナルコンピュータから前記キーデバイスに入力されたパスワードを前記コンピュータ機能で認証し、この認証されたパスワードにより、前記コンピュータ機能でパスワードキーを生成し、この生成されたパスワードキーにより、前記コンピュータ機能で画像及び文書情報の暗号化、復号化キーを生成し、前記暗号化、復号化キーの生成後、前記キーデバイス内の前記パスワードを前記コンピュータ機能で消滅させる前記キーデバイスであって、かつ、前記キーデバイスが、前記パスワードが前記キーデバイス内に入力されてから消滅されるまでの間に、前記読取り部から抜き取られると、前記蓄電機能による電気エネルギーにより前記コンピュータ機能で、前記パスワードの消滅を行い、前記キーデバイスが、前記読取り部への装着前の状態に初期化されることを特徴とする。
請求項2に記載の発明は、ネットワークシステムに接続される端末機器である、読取り部を有するパーソナルコンピュータ及びプリンタと、前記読取り部に脱着可能なキーデバイスと、を有し、前記キーデバイスが前記端末機器の何れかの読取り部に装着されるネットワークシステムでのパスワードの認証消滅方法において、前記キーデバイスが、コンピュータ機能と、蓄電機能とを備え、前記パーソナルコンピュータの前記読取り部に装着され、当該パーソナルコンピュータから前記キーデバイスに入力されたパスワードを前記コンピュータ機能で認証する認証ステップと、前記認証ステップで認証されたパスワードにより、前記コンピュータ機能でパスワードキーを生成するパスワードキー生成ステップと、前記生成ステップで生成されたパスワードキーにより、前記コンピュータ機能で画像及び文書情報の暗号化、復号化キーを生成する暗号化、復号化キー生成ステップと、前記暗号化、復号化キーの生成後、前記キーデバイス内の前記パスワードを前記コンピュータ機能で消滅させるパスワード消滅ステップと、を有し、かつ、前記キーデバイスが、前記パスワードが前記キーデバイス内に入力されてから消滅されるまでの間に、前記読取り部から抜き取られると、前記蓄電機能による電気エネルギーにより前記コンピュータ機能で、前記パスワードの消滅を行い、前記キーデバイスが、前記端末機器への装着前の状態に初期化されることを特徴とする。
請求項3に記載の発明は、請求項2記載の発明において、前記プリンタにON,OFF可能なスイッチ機能を有するボタンを備え、前記ボタンのON,OFFによりパスワードの入力が行えるようにしたことを特徴とする。
本発明ではネットワークに接続された管理サーバー、ネットワーク管理装置、クライアントPC(以下、パーソナルコンピュータをいう。)プリンタ、ファックス等により構成されるネットワーク環境において、ID、パスワードの運算/認証手段により認証後、画像/文書データの暗号化/複号化キーが生成される。これらはCPUとメモリーを持ち、コンピュータ機能を有するキーデバイス内に暗号化した形で入れ、人が操作する端末機器にはすべてこのキーデバイスの読取り装置を設ける。このネットワークで作業するにはまず、端末機器の読取り装置にキーデバイスを挿入する。クライアントPCからキーデバイスのパスワードをキーパットから入力する。次にキーデバイス内でパスワードを認証する。パスワードの入力は連続して予め定められた回数間違うとキーデバイスは自動ロックする。キーデバイス内の認証情報は暗号化したまま管理サーバーに送られる。認証情報は予めネットワーク管理装置の持つ基本キーにより、暗号化されている。ネットワークサーバーではネットワーク管理装置の持つ基本キーと予め登録されている認証情報により、サーバー内で認証される。認証されればネットワークへのログインが可能となる。
【0008】
パスワードは、一例として8桁の数値を用い、入力が6回間違うと無効となり、キーデバイスの機能が不能になる。端末にパスワードが入力されると端末に装着されているキーデバイスにパスワードが送られその内部で認証が行はれる。キーデバイス内部でこのパスワードはある関数の形式になっていて、照合には運算を必要とする。例えば、入力されるパスワードをx、正規のパスワードx1を8桁の正の整数、フィルターとの照合を何回目で行うかを示す数をnとし、パスワード関数をy=f(x,n):式1とする。パスワードx、回数nを決めれば各回のパスワード関数の値は決定する。フィルターFは照合をa回目、b回目で行うこととし、Fa=f(x,n)−1:式1、Fb=f(x,n)+1:式2で構成すると、フィルターの値も決定する。例えば2回目でFa<yが成立すること、及び、5回目でy<Fbが成立するようにフィルターFを構成すれば、この二つの式を満足するのはy即ち、f(x,n)だけとなり、xがx1と認定される。x1は予め決めるので、何回目で照合するかを決めことにより、各回のフィルターの数値が決定される。例えばフィルターFa,Fbを2回目、5回目に設定しする。これ以外はダミーのフィルターFdを設定すれば良い。ダミーフィルターFdは0<Fd<f(x、n)−p:式3およびf(x,n)+p<Fd<100000000:式4で構成する。pは1以上の正の整数である。上記の方法でパスワードの照合を行うが、簡単に照合の例を示すと次のようになる。y=2nxでx1=12345678とし、フィルターFaを2回目、及びFbを5回目の所に設定する。パスワード関数yは2回目で2×2×12345678=49382712となり2回目のフィルターFaは2×2×12345678−1で49382711となり、5回目のパスワード関数yは、2×5×12345678=123456780となる。5回目のフィルターFbは123456781となる。2回目でFa=49382711<yで5回目でy<Fb=123456781を満足する正の整数はx1以外になく、2回目及び、5回目のフィルターFa,Fbにより、パスワードx1が認定される。CPUの能力の範囲でf(x,n)は複雑な関数にすることも出来、2回の照合時の回数もダミーの関数に混ぜて任意に設定出来る。x1は認定されると、次のステップである画像/文書データの暗号化/復号化キーを生成したのち、x1を消去する。不正使用により、ランダムに入力されるxは途中で一致しない場合、その後の運算を中止するので、電気信号によるアナライズが行はれても6回のアタックでパスワードx1を割り出すのは困難である。また、キーデバイスのメモリーに残るダミーを含むフィルターの数字からパスワードを割り出すのも困難である。6回のアタックでx1が認定されない場合、カードの無効化処理がなされる。パスワード照合の上記の方法は一例であり、上記の方法以外にも種々の方法が考えられる。解析が難解でパスワードの割り出しが困難であれば、他の方法でも良い。
【0009】
パスワードが認証されればx1を有効にし、これを元にしたパスワードキーが発行される。次のステップである画像/文書データの暗号化/復号化キーを生成した後x1を消滅させる。画像、文書データの暗号化/復号化キーはこのパスワードキーにより、生成されてPCに渡され、画像/文書データを暗号化する。クライアントPCやプリンタなどの端末による復号化の場合も同様の手順で画像/文書データを復号化する。従ってキーデバイスを有する者でパスワードを正しく入力で出来ないと、暗号化/復号化することが出来ない。プリンタなどの出力装置はUSB、RS232Cなどの標準ポートを設け、キーデバイスをここに挿入し、パスワードを入力ことにすることでクライアントPCの時と同様の手順で復号化キーを生成することにより画像/文書データを復号化し、プリントアウトが出来る。ネットワーク上のすべての通信データはネットワーク管理装置から出される乱数により、ランダム化されている。本考案はこのように機密が漏洩しないシステムなので、ネットワークが公衆回線や衛星通信を含む大規模のものであっても機密が保持される。
【0010】
暗号化には、例えばエクスクルーシブOR,バイト置換、換字の組合せからなり、処理単位が可変長バイトであることを特徴とするSXAL/MBALとして紹介されているアルゴリズムを使用する。これにより、高速で解読困難な暗号化画像の作成が可能となる。他のアルゴリズムであっても高速で解読困難なものであれば使用可能である。
【0011】
上記した手順により、プリンタで出力する場合につき更に説明を加える。画像、文書データはクライアントPCでジョブ情報が加えられ、暗号化されて印刷データとなる。これに暗号化されているIDが付加されてプリンタに送られる。プリンタに送られた情報は記憶装置にストアされる。プリンタにもクライアントPCと同様のキーデバイスの読取り装置があり、上記したと同様の手順でキーパットから入力されるパスワードが認証されればパスワードキーがキーデバイス内で発生し、これにより復号化キーを生成し、パスワードは消滅する。復号化キーにより印刷データの復号化を行うと共にジョブ情報を抽出し、プリントアウトすることが可能となる。プリントアウトと同時に暗号化した画像/文書データに出力者のIDと、出力日時、枚数がプリンタのロギング装置に記憶されるようにすることができる。プリントアウトを行う場合はクライアントPCでプリントアウトの指示をし、一度キーデバイスを抜き取り、ネットワークプリンタのキーデバイスの読取り装置にキーデバイスを挿入しておこなうことになる。
【0012】
キーデバイスは読取り装置から、異常なタイミングで抜き取られる場合があり、この場合、抜き取られた瞬間に不要情報を消去し、キーデバイスを正常化する必要が生じる。この時の動作について説明する。この作業は例えば抜き取られてから10msec以内に完了し、この電源はキーデバイス内のコンデンサなどの蓄電器から供給される。これにより、キーデバイは読取り装置に挿入前の状態に初期化される。次にプリンタのキーデバイス読取り装置に挿入された場合にも、前記した挿入時の手順でキーデバイスは作動する。キーデバイスは小型の携帯に便利で脱着可能なものであり、ICカードで構成することも出来る。
【0013】
このように、ネットワーク端末に設けられた読取り装置にこのキーデバイスを挿入し、パスワードを入力するだけで、パスワードの認証、画像/文書データの暗号化/復号化、IDなどの認証を行う事が出来る。パスワードの入力が正しくなければネットワーク上の情報を暗号化、復号化することが出来ない。また、キーデバイス内の認証情報がサーバーで認証されなければネットワークに入ることが出来ない。これにより、機密の漏洩を防止することが出来る。しかし、このキーデバイスを紛失したり、盗難などにより、当事者以外の人による不正使用の恐れがある。PCはキーボードによりパスワードの入力が可能であるため、前記カードとパスワードの入力を組合わせることにより、不正使用を防止することが出来るが、プリンタなどの端末機器にはパスワードの入力装置がないものが多い。しかし、プリンタにはロギング機能を持たせるようにして、出力者のIDが付記されて再度ストアされるようにすることができる。これにより、誰がどのような情報をいつ出力したかというログ情報はプリンタ内部にストアされるようになる。この情報を復号化し出力出来るID、復号化キーを設定し、このキーデバイスを有する上位管理者などを定めることもできる。このシステムにより、機密保持のレベルを上げることが出来る。プリンタにストアされる情報はこの管理者が消滅させるか。ある一定時間後に自動消滅するか、一定のメモリー内に新しい情報が入った分だけ、古い情報が消滅する方法でも良い。
【0014】
プリンタにもパスワードの入力装置を持たせる場合について説明する。この為にはテンキーの入力キーを設ければよいが、スペースを必要とするので、テンキーではなく一つのON、OFFの機能を有するボタンまたはタッチセンサーを設け数桁の数値を一桁ごとに間隔を置いて押すことにより、パスワードを入力する。例えば3の入力であれば0.2秒以内に3回押し、0.5秒以上間隔をおいて次の数値を入力する。この入力によれば、簡単な装置でパスワードの入力が可能である。パスワードは8桁の数値で構成し、6回正しく入力されなければキーデバイスの機能が無効となるようにする。
【0015】
一方、プリンタから出力される画像/文書データは復号化されている為、人目に触れることになる。このため、出力中は機密防止上プリンタの所から離れることが出来ない。これは時間のかかる出力の場合非効率である。これを解決する手段としてプリンタのペーパー出力部にカバーを設け、カバーには物理的な鍵があり、プリンタのカードリーダにカードを挿入しなければカバーを開けることが出来ないようにして、ペーパーの情報を見ることも出来ないようにすることができる。この方法により、プリンタにキーデバイスを挿入し、プリントアウトを開始すればキーデバイスを抜いてプリンタのところを離れ、終了後キーデバイスを再び挿入するようにすれば、カバーを開けてプリントを取り出すことが出来るようになる。
【0016】
ロギング機能のメモリーに記録される情報は圧縮後暗号化されて記録され、この場合、データの容量を削減するため、必要に応じて非可逆、可逆の画像圧縮の方式が用いられるようにしてもよい。例えば絵などのカラー画像と文字が混在する場合、カラー画像は一般に情報量が多く、非可逆でも充分内容が把握出来るため、非可逆の方式を使用、文字情報は詳細な情報も復元する必要があるため可逆の圧縮方式を用いるようにすることができる。また、ストアするデータだけでなくネットワーク上のすべてのデータに特定の色(例えば黒)又は文字のみを暗号化の対照とし、他の色や絵や写真などの画像は通常画像として扱うようにすることによりデータ削減、高速処理を行うことができるようになる。
【0017】
【発明実施の形態】
本考案を図を用いて詳細に説明する。
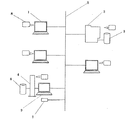
図3はキーデバイスを使用したセキュリテイネットワークの概要を示したものである。図3において1はクライアントPCで、2はプリンタ、3はプリンタに属するロギング装置、4はネットワークを管理するサーバー、5はネットワークである。これらのネットワークに接続される機器には図に示した様にキーデバイス8の脱着が可能なキーデバイスの読取り手段を持つ。6はネットワークを管理するサーバー4に属するロギング手段、7はネットワーク管理装置、8はキーデバイスでICカードなどのCPUとメモリー等で構成されコンピュータ機能を持つが、ステイック状のキーなどで構成することも出来る。9はサーバー用ディスプレイである。キーデバイス8にはサーバーの持つ基本キーにより暗号化されたIDなどの個人認証情報、及びパスワードの運算、認証機能、パスワード認証後に画像、文書データを暗号化/復号化する為のキー生成手段が収められている。キーデバイスの役割としてはクライアントPC、ネットワークへのログイン、本人の認証、ファイルやメールの暗号化/復号化、接続先の管理、APLごとのID/パスワードの管理、プリンタ2内に暗号化ログ保存、プリント出力管理、プリントアウトの取りだし、FDなどの使用可否の管理などである。このキーデバイスがなければネットワークに入る事が出来ない。PC、または端末機器に接続されているか、内蔵されている読取り装置にキーデバイスを挿入し、端末機器よりパスワードを入力することで、暗号化されたネットワーク環境での作業が可能となる。
【00018】
また、ネットワーク上での情報はすべてネットワーク管理装置7から出される乱数によりランダム化した状態で相互の送受信が行はれる。ネットワーク管理装置7には乱数発生手段、個人情報暗号化の基本キーなどが格納されている。この管理装置は物理的にも保護されていて、無理に開けると内容が消滅する。
【0019】
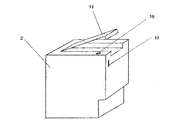
図4はPCで画像/文書データを暗号化してプリンタに送るまでの手順、図5はプリンタ側でPCより受け取る暗号化された画像/文書データを復号化してプリントアウトしロギング機能に格納するまでの手順を示したものである。キーデバイスはパスワードの運算、認証機能を有し、認証後に画像/文書データの暗号化キーを生成する。暗号化きーを生成後、パスワードを消去する。一方、キーデバイス内の認証情報は暗号化したままサーバーに送られ、ここで認証され、ネットワークへのログインが可能となる。クライアントPCではこの認証後に画像/文書データの暗号化キーをキーデバイスから受け取り、画像/文書データを暗号化し、このデータにジョブ情報を付加し暗号化してあるIDと共にランダム化してプリンタに送る。プリンタはPC機能を合わせ持つので、前記したPCの場合と手順は同じであるが、画像/文書データ及び、送信者IDを暗号化のまま蓄積し、ICカードが挿入された時点をPC機能で読取り。クライアントPCの時と同じ手順でパスワードが入力されキーデバイス内で照合される。また、キーデバイス内の認証情報はサーバーに送られ、認証を受ける。復号化に必要なキーはキーデバイスから得られ、このキーで画像/文書データを複号化してプリントアウトする。プリンタにはロギング機能があり、ペーパーに出力された場合は暗号化されたまま残っている文書/画像データに出力者のこれも暗号化されたIDが付記され、出力日時、枚数と共にストアされる。プリンタにストアされている文書、画像データを選択して、復号化し、プリントアウトすることも可能である。このストアされているデータは特別の権限を有する管理者などが特別権限のキーを持つキーデバイスで出力することが出来る。図6は前項の課題を解決するための手段のところで説明したが、一つのボタンスイッチ10によるパスワードの入力手段、11は鍵のついたプリントアウト部を被うカバーでキーデバイスの挿入により、鍵が開きプリントアウトペーパーを取り出すことが出来る。キーデバイスを抜くと閉じて鍵によりロックされる。また、図ではキーデバイスの読取りが内蔵されている場合のスリットの挿入口12を示したが、読取り装置をプリンタのUSB、RS232C端子などに接続して使用することも可能である。
【0020】
【発明の効果】
個人を認定するのに便利で有効なキーデバイスに、これを正規の所有者以外が使用することを防止する手段としてのパスワードの認証手段を同じキーデバイスに持たせることにより、キーデバイスの挿入及び、パスワードの入力がなければ、暗号データを復号化出来ない。パスワード及びパスワードの認証機能もキーデバイスを抜き取った後、システム側に残らないので従来の様にシステム側からパスワードが漏れることはない。キーデバイス内でも使用後パスワードは消滅し、パスワード認証機能も数値の範囲を限定する複数のフィルターと回数により変化するパスワード関数の組み合わせで判定する方法で、途中間違うとそれ以上算出出来ず、6回のアタックでキーデバイスが機能不能となるため、認証手段からのパスワードの割り出しは困難である。また、プリンタには数値入力をするテンキーがついていないものもあり、一つのボタン、ワンタッチセンサーを使用し、ON,OFFの回数で入力するので場所をとらず、有効である。
【図面の簡単な説明】
【図1】特開平6−124178のシステム構成を示した図
【図2】特開平6−124178の作動手順を示すフローチャート
【図3】セキュリテイネットワークの概要を示した図
【図4】クライアントPCで画像/文書データを暗号化する手順を示した図
【図5】クライアントPCから送られた画像をプリンタで出力する場合の手順を示した図
【図6】キーデバイスの挿入公口、ワンボタンによるパスワード入力部及び出力部にカバーを有するプリンタ
【符号の説明】
A1 プリントデータ生成装置
A2 プリンタ
A11 データプリントアプリケーション
A12 暗号データ生成部
A13 暗号化情報格納部
A14 磁気ディスク
A22 スプールキュー
A23 暗号データ解読部
A24 暗号解読情報格納部
A25 キーデータ処理部
A26 磁気ディスク
A27 プリントデータ出力部
1 クライアントPC
2 プリンタ
3 プリンタに属するロギング装置
4 ネットワーク管理サーバー
5 ネットワーク
6 ネットワーク管理サーバーに属するロギング装置
7 ネットワーク管理装置
8 ICカード
9 サーバー用ディスプレイ
10 入力ボタン
11 鍵付きカバー
12 キーデバイス用スリット
Claims (3)
- ネットワークシステムに接続される端末機器である、読取り部を有するパーソナルコンピュータ及びプリンタの前記読取り部に着脱可能なキーデバイスにおいて、
前記キーデバイスが、コンピュータ機能と、蓄電機能とを備え、
前記パーソナルコンピュータの前記読取り部に装着された前記キーデバイスが、
当該パーソナルコンピュータから前記キーデバイスに入力されたパスワードを前記コンピュータ機能で認証し、
この認証されたパスワードにより、前記コンピュータ機能でパスワードキーを生成し、
この生成されたパスワードキーにより、前記コンピュータ機能で画像及び文書情報の暗号化、復号化キーを生成し、
前記暗号化、復号化キーの生成後、前記キーデバイス内の前記パスワードを前記コンピュータ機能で消滅させる前記キーデバイスであって、かつ、
前記キーデバイスが、前記パスワードが前記キーデバイス内に入力されてから消滅されるまでの間に、前記読取り部から抜き取られると、前記蓄電機能による電気エネルギーにより前記コンピュータ機能で、前記パスワードの消滅を行い、前記キーデバイスが、前記読取り部への装着前の状態に初期化されることを特徴とするキーデバイス。 - ネットワークシステムに接続される端末機器である、読取り部を有するパーソナルコンピュータ及びプリンタと、
前記読取り部に脱着可能なキーデバイスと、を有し、
前記キーデバイスが前記端末機器の何れかの読取り部に装着されるネットワークシステムでのパスワードの認証消滅方法において、
前記キーデバイスが、コンピュータ機能と、蓄電機能とを備え、前記パーソナルコンピュータの前記読取り部に装着され、
当該パーソナルコンピュータから前記キーデバイスに入力されたパスワードを前記コンピュータ機能で認証する認証ステップと、
前記認証ステップで認証されたパスワードにより、前記コンピュータ機能でパスワードキーを生成するパスワードキー生成ステップと、
前記生成ステップで生成されたパスワードキーにより、前記コンピュータ機能で画像及び文書情報の暗号化、復号化キーを生成する暗号化、復号化キー生成ステップと、
前記暗号化、復号化キーの生成後、前記キーデバイス内の前記パスワードを前記コンピュータ機能で消滅させるパスワード消滅ステップと、
を有し、かつ、
前記キーデバイスが、前記パスワードが前記キーデバイス内に入力されてから消滅されるまでの間に、前記読取り部から抜き取られると、前記蓄電機能による電気エネルギーにより前記コンピュータ機能で、前記パスワードの消滅を行い、前記キーデバイスが、前記端末機器への装着前の状態に初期化されることを特徴とするパスワードの認証消滅方法。 - 請求項2記載のパスワードの認証消滅方法において、
前記プリンタにON、OFF可能なスイッチ機能を有するボタンを備え、前記ボタンのON,OFFによりパスワードの入力が行えるようにしたことを特徴とするパスワードの認証消滅方法。
Priority Applications (1)
| Application Number | Priority Date | Filing Date | Title |
|---|---|---|---|
| JP2002123203A JP4337967B2 (ja) | 2002-03-22 | 2002-03-22 | セキュリテイネットワークシステム |
Applications Claiming Priority (1)
| Application Number | Priority Date | Filing Date | Title |
|---|---|---|---|
| JP2002123203A JP4337967B2 (ja) | 2002-03-22 | 2002-03-22 | セキュリテイネットワークシステム |
Publications (2)
| Publication Number | Publication Date |
|---|---|
| JP2003281100A JP2003281100A (ja) | 2003-10-03 |
| JP4337967B2 true JP4337967B2 (ja) | 2009-09-30 |
Family
ID=29243661
Family Applications (1)
| Application Number | Title | Priority Date | Filing Date |
|---|---|---|---|
| JP2002123203A Expired - Fee Related JP4337967B2 (ja) | 2002-03-22 | 2002-03-22 | セキュリテイネットワークシステム |
Country Status (1)
| Country | Link |
|---|---|
| JP (1) | JP4337967B2 (ja) |
Families Citing this family (4)
| Publication number | Priority date | Publication date | Assignee | Title |
|---|---|---|---|---|
| JP2005318110A (ja) * | 2004-04-27 | 2005-11-10 | Sony Ericsson Mobilecommunications Japan Inc | 再生方法及び装置 |
| JP2006211157A (ja) * | 2005-01-26 | 2006-08-10 | Fuji Xerox Co Ltd | サービス提供装置、サービス提供システム、サービス提供方法 |
| JP4855063B2 (ja) * | 2005-12-20 | 2012-01-18 | 株式会社リコー | 画像処理装置及びネットワーク端末装置 |
| JP4379499B2 (ja) | 2007-07-18 | 2009-12-09 | コニカミノルタビジネステクノロジーズ株式会社 | 画像出力認証システム、画像出力認証サーバおよび画像出力認証方法 |
-
2002
- 2002-03-22 JP JP2002123203A patent/JP4337967B2/ja not_active Expired - Fee Related
Also Published As
| Publication number | Publication date |
|---|---|
| JP2003281100A (ja) | 2003-10-03 |
Similar Documents
| Publication | Publication Date | Title |
|---|---|---|
| Schneier et al. | Cryptographic support for secure logs on untrusted machines. | |
| US6246771B1 (en) | Session key recovery system and method | |
| Schneier et al. | Secure audit logs to support computer forensics | |
| US20090106561A1 (en) | Data management apparatus and data management method | |
| US7353393B2 (en) | Authentication receipt | |
| KR20010107519A (ko) | 보안 통신 및 접근 제어용 시스템, 장치 및 방법 | |
| JP2009103774A (ja) | 秘密分散システム | |
| JP2007013433A (ja) | 暗号化データを送受信する方法及び情報処理システム | |
| WO2011032378A1 (zh) | 一种保护移动通信终端数据安全的方法和装置 | |
| JP4107420B2 (ja) | 安全なバイオメトリック認証/識別方法、バイオメトリックデータ入力モジュールおよび検証モジュール | |
| CN118432883B (zh) | 一种网络打印机安全打印方法及系统 | |
| JP3860280B2 (ja) | 通信システム、icカード発行登録システム、キーコード生成装置、及び記録媒体 | |
| JP2006163956A (ja) | セキュリティ印刷システム、プリンタ或いはプリンタ機能を備えた多機能複写装置、icカード及び情報処理装置 | |
| CN101539979B (zh) | 一种电子文档控制保护方法和装置 | |
| JP2000331166A (ja) | 指紋認証システム | |
| JP3690237B2 (ja) | 認証方法、記録媒体、認証システム、端末装置、及び認証用記録媒体作成装置 | |
| CN111859423A (zh) | 一种信息安全加密方法及装置 | |
| CN110968878B (zh) | 信息传输方法、系统、电子设备及可读介质 | |
| JP2003281100A (ja) | セキュリテイネットワークシステム | |
| JP4140617B2 (ja) | 認証用記録媒体を用いた認証システムおよび認証用記録媒体の作成方法 | |
| WO2007001237A2 (en) | Encryption system for confidential data transmission | |
| JP5605452B2 (ja) | 通信装置 | |
| Gerberick | Cryptographic key management | |
| CN210274210U (zh) | 基于量子加密的ip录音系统 | |
| JP2004048336A (ja) | データの暗号化,復号機能有する入出力装置、記憶装置及びこれらを含むデータ管理システム |
Legal Events
| Date | Code | Title | Description |
|---|---|---|---|
| A621 | Written request for application examination |
Free format text: JAPANESE INTERMEDIATE CODE: A621 Effective date: 20050210 |
|
| A977 | Report on retrieval |
Free format text: JAPANESE INTERMEDIATE CODE: A971007 Effective date: 20071220 |
|
| A131 | Notification of reasons for refusal |
Free format text: JAPANESE INTERMEDIATE CODE: A131 Effective date: 20080115 |
|
| A521 | Request for written amendment filed |
Free format text: JAPANESE INTERMEDIATE CODE: A523 Effective date: 20080314 |
|
| A131 | Notification of reasons for refusal |
Free format text: JAPANESE INTERMEDIATE CODE: A131 Effective date: 20080916 |
|
| A521 | Request for written amendment filed |
Free format text: JAPANESE INTERMEDIATE CODE: A523 Effective date: 20081114 |
|
| TRDD | Decision of grant or rejection written | ||
| A01 | Written decision to grant a patent or to grant a registration (utility model) |
Free format text: JAPANESE INTERMEDIATE CODE: A01 Effective date: 20090602 |
|
| A01 | Written decision to grant a patent or to grant a registration (utility model) |
Free format text: JAPANESE INTERMEDIATE CODE: A01 |
|
| A61 | First payment of annual fees (during grant procedure) |
Free format text: JAPANESE INTERMEDIATE CODE: A61 Effective date: 20090623 |
|
| R150 | Certificate of patent or registration of utility model |
Free format text: JAPANESE INTERMEDIATE CODE: R150 |
|
| FPAY | Renewal fee payment (event date is renewal date of database) |
Free format text: PAYMENT UNTIL: 20120710 Year of fee payment: 3 |
|
| FPAY | Renewal fee payment (event date is renewal date of database) |
Free format text: PAYMENT UNTIL: 20120710 Year of fee payment: 3 |
|
| S303 | Written request for registration of pledge or change of pledge |
Free format text: JAPANESE INTERMEDIATE CODE: R316303 |
|
| R371 | Transfer withdrawn |
Free format text: JAPANESE INTERMEDIATE CODE: R371 |
|
| FPAY | Renewal fee payment (event date is renewal date of database) |
Free format text: PAYMENT UNTIL: 20120710 Year of fee payment: 3 |
|
| S303 | Written request for registration of pledge or change of pledge |
Free format text: JAPANESE INTERMEDIATE CODE: R316303 |
|
| R350 | Written notification of registration of transfer |
Free format text: JAPANESE INTERMEDIATE CODE: R350 |
|
| FPAY | Renewal fee payment (event date is renewal date of database) |
Free format text: PAYMENT UNTIL: 20120710 Year of fee payment: 3 |
|
| LAPS | Cancellation because of no payment of annual fees |