JP4800624B2 - 暗号鍵を入れ替えるためのシステム、装置及び方法 - Google Patents
暗号鍵を入れ替えるためのシステム、装置及び方法 Download PDFInfo
- Publication number
- JP4800624B2 JP4800624B2 JP2004566624A JP2004566624A JP4800624B2 JP 4800624 B2 JP4800624 B2 JP 4800624B2 JP 2004566624 A JP2004566624 A JP 2004566624A JP 2004566624 A JP2004566624 A JP 2004566624A JP 4800624 B2 JP4800624 B2 JP 4800624B2
- Authority
- JP
- Japan
- Prior art keywords
- private key
- key
- public
- creating
- authentication
- Prior art date
- Legal status (The legal status is an assumption and is not a legal conclusion. Google has not performed a legal analysis and makes no representation as to the accuracy of the status listed.)
- Expired - Lifetime
Links
Images


Classifications
-
- H—ELECTRICITY
- H04—ELECTRIC COMMUNICATION TECHNIQUE
- H04L—TRANSMISSION OF DIGITAL INFORMATION, e.g. TELEGRAPHIC COMMUNICATION
- H04L9/00—Cryptographic mechanisms or cryptographic arrangements for secret or secure communications; Network security protocols
- H04L9/08—Key distribution or management, e.g. generation, sharing or updating, of cryptographic keys or passwords
- H04L9/0891—Revocation or update of secret information, e.g. encryption key update or rekeying
-
- H—ELECTRICITY
- H04—ELECTRIC COMMUNICATION TECHNIQUE
- H04L—TRANSMISSION OF DIGITAL INFORMATION, e.g. TELEGRAPHIC COMMUNICATION
- H04L9/00—Cryptographic mechanisms or cryptographic arrangements for secret or secure communications; Network security protocols
- H04L9/14—Cryptographic mechanisms or cryptographic arrangements for secret or secure communications; Network security protocols using a plurality of keys or algorithms
-
- H—ELECTRICITY
- H04—ELECTRIC COMMUNICATION TECHNIQUE
- H04K—SECRET COMMUNICATION; JAMMING OF COMMUNICATION
- H04K1/00—Secret communication
-
- H—ELECTRICITY
- H04—ELECTRIC COMMUNICATION TECHNIQUE
- H04L—TRANSMISSION OF DIGITAL INFORMATION, e.g. TELEGRAPHIC COMMUNICATION
- H04L9/00—Cryptographic mechanisms or cryptographic arrangements for secret or secure communications; Network security protocols
-
- H—ELECTRICITY
- H04—ELECTRIC COMMUNICATION TECHNIQUE
- H04L—TRANSMISSION OF DIGITAL INFORMATION, e.g. TELEGRAPHIC COMMUNICATION
- H04L9/00—Cryptographic mechanisms or cryptographic arrangements for secret or secure communications; Network security protocols
- H04L9/32—Cryptographic mechanisms or cryptographic arrangements for secret or secure communications; Network security protocols including means for verifying the identity or authority of a user of the system or for message authentication, e.g. authorization, entity authentication, data integrity or data verification, non-repudiation, key authentication or verification of credentials
- H04L9/3247—Cryptographic mechanisms or cryptographic arrangements for secret or secure communications; Network security protocols including means for verifying the identity or authority of a user of the system or for message authentication, e.g. authorization, entity authentication, data integrity or data verification, non-repudiation, key authentication or verification of credentials involving digital signatures
Landscapes
- Engineering & Computer Science (AREA)
- Computer Security & Cryptography (AREA)
- Computer Networks & Wireless Communication (AREA)
- Signal Processing (AREA)
- Mobile Radio Communication Systems (AREA)
- Storage Device Security (AREA)
- Circuits Of Receivers In General (AREA)
Description
実施形態は、秘密鍵を明かすことなく秘密鍵が入れ替えられ得る方法及び/又はシステムを述べる。より詳細には、トークン所有者は、例えば、将来のトークンの入替えのために、その時に秘密鍵を明かすことなく、備えることが出来る。例えば、入替えトークンが使用される時に、それは暗黙裡に検証されることが可能で、新しいトークンを使用する行為は、古いトークンを使用不能にするために検証者によって利用される。これは少なくとも二つの理由のために重要である。第一に、例え元のトークンが盗まれたとしても、盗人は、検証者に対して盗まれたトークンを使用することは最早できない。第二に、将来の利用のための準備がどういうわけか悪用され、そして新しいトークンがトークンの所有者が知ることなく作られたとしても、所有者は、現行のトークンを利用する認証が拒絶される時に、直ぐにこのことに気が付くであろう。それ故、所有者は他の是正措置をとることが出来る。
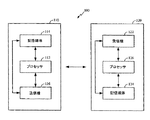
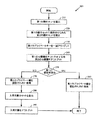
それ等の鍵は、当初記憶媒体114に記憶され得る。第1のプライベート鍵は、利用者機器110内に保持され、そして第2のプライベート鍵は、例え利用者機器110が盗まれたり紛失したり解読されたりしても再創出され得るようにアウトプットされる。ここで、第2のプライベート鍵が利用者機器110の内部に保持され、そして第1の鍵は、それが再創出され得るようにアウトプットされることが可能である。しかしながら、説明の目的で、第2のプライベート鍵がアウトプットされると仮定する。利用者機器110内部で保持されている鍵は、認証のために使用される主要な鍵であり、そして有効になる。アウトプットされたプライベート鍵は将来の入替え鍵であり、そして無効になる。
y = x*r (mod P)
対応する公開鍵Yは、以下のようになる:
Y=gy = g(x*r) = (gx)r = Xr (all mod P)
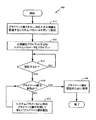
新しい公開鍵は、旧の公開鍵とrの知識から導出されることができる。新しい鍵yを与えられた、例えばトークンのような、新たに創出された利用者機器110は、cを増加し、そして同じrを保有する。いずれかの利用者機器110により生成された署名は、cを含むはずであり、検証者機器120が検証のためにどの公開鍵を使用すべきかを容易に決定することを可能にしている。更に、検証者機器120は、例え所有者が最後に認証して以来多数の入替えが起こったとしても、署名を受け取って検証することが出来る。もしcが署名の中に含まれているならば、それは旧の公開鍵をcに基づいて適当な回数冪乗するために使用される。もしcが含まれていないならば、検証者機器120は、単純にXの多数の冪乗回を試みることが出来る。ここで、試行の回数に対する制限はセットされることが可能である。もしこれ等の導出された公開鍵の1つが、署名を認証するために機能するならば、それは新しい公開鍵として受け入れられる。
Claims (28)
- 公開暗号システムにおける利用者機器の認証のための方法であって、
前記利用者機器が、第1のプライベート鍵と対応する第1の公開鍵とを創出すること、
前記利用者機器が、第1のプライベート鍵に関係付けられた第2のプライベート鍵を創出すること及び前記第2のプライベート鍵に対応する第2の公開鍵を創出すること、
前記利用者機器が前記第1のプライベート鍵を保持し、前記利用者機器から前記第2のプライベート鍵をアウトプットすること、前記第2のプライベート鍵をアウトプットすることは、前記第1のプライベート鍵が使用できないときに前記第2のプライベート鍵が再創出および使用可能なように、前記利用者機器から複数の異なる構成要素へ、前記第2のプライベート鍵の複数の配分を送信すること、を含み、
前記第1の公開鍵と前記第2の公開鍵とを検証者機器へアウトプットすること、
前記利用者機器が、認証のために前記第1のプライベート鍵を使用すること、
を具備する方法。 - 前記第2のプライベート鍵の複数の配分を送信することは、
前記利用者機器が、前記第2のプライベート鍵の少なくとも2個の配分を創出すること、及び
各配分を前記利用者機器から異なる構成要素へ一回アウトプットすること、
を具備する、請求項1に記載の方法。 - 前記利用者機器と取り替えられた利用者機器とのうちの1つが、前記複数の配分のうちの少なくともいつかを用いて、前記第2のプライベート鍵を再創出すること、及び
前記利用者機器または前記取り替えられた利用者機器の認証のために、前記第2のプライベート鍵を使用すること、
を更に具備する請求項1記載の方法。 - 前記第2のプライベート鍵が認証のために使用される時に前記第1のプライベート鍵を使用不能にすること、
を更に具備する請求項3に記載の方法。 - 前記第2のプライベート鍵に関係付けられた第3のプライベート鍵を創出すること及び前記第3のプライベート鍵に対応する第3の公開鍵を創出すること、及び
前記第3の公開鍵を前記検証者機器へアウトプットすること、
を更に具備する請求項3に記載の方法。 - 前記第3のプライベート鍵をそれが再創出されることが可能であるように複数の配分として一回アウトプットすること、
前記複数の配分のうちの少なくともいくつかを用いて、前記第3のプライベート鍵を再創出すること、及び
前記第3のプライベート鍵を認証のために使用すること、
を更に具備する請求項5に記載の方法。 - 認証のための前記第2のプライベート鍵の使用を不能にすること、
前記複数の配分のうちの少なくともいくつかを用いて、前記第3のプライベート鍵を再創出すること、
前記第3のプライベート鍵を認証のために使用すること、
を更に具備する請求項5に記載の方法。 - 前記第2のプライベート鍵に関係付けられた第3のプライベート鍵を創出すること及び前記第3のプライベート鍵に対応する第3の公開鍵を創出すること、
前記第3のプライベート鍵に関係付けられた第4のプライベート鍵を創出すること及び前記第4のプライベート鍵に対応する第4の公開鍵を創出すること、
前記第4のプライベート鍵をそれが再創出されることが可能であるように一回アウトプットすること、及び
前記第3及び第4の公開鍵をアウトプットすること、
を更に具備する請求項3に記載の方法。 - 認証のための前記第2のプライベート鍵の使用を不能にすること、及び
前記第3のプライベート鍵を認証のために使用すること、
を更に具備する請求項8に記載の方法。 - 前記第4のプライベート鍵を再創出すること、及び
前記第4のプライベートを認証のために使用すること、
を更に具備する請求項9に記載の方法。 - 公開暗号システムにおける認証のための利用者機器であって、
第1のプライベート鍵と対応する第1の公開鍵を創出する手段、
前記第1のプライベート鍵に関係付けられた第2のプライベート鍵を創出し、及び、前記第2のプライベート鍵に対応する第2の公開鍵を創出する手段、
前記利用者機器で前記第1のプライベート鍵を保持し、前記利用者機器から前記第2のプライベート鍵をアウトプットする手段、前記第2のプライベート鍵をアウトプットすることは、前記第1のプライベート鍵が使用できないときに前記第2のプライベート鍵が再創出および使用可能なように、前記利用者機器から複数の異なる構成要素へ、前記第2のプライベート鍵の複数の配分を送信することを含み、
前記第1の公開鍵と前記第2の公開鍵とを検証者機器へアウトプットする手段、
前記第1のプライベート鍵を前記利用者機器の認証のために使用する手段、
を具備する利用者機器。 - 前記第2のプライベート鍵をアウトプットする手段は、
前記第2のプライベート鍵の少なくとも2個の配分を創出する手段、及び
各配分を異なる構成要素へ一回アウトプットする手段、
を具備する請求項11に記載の利用者機器。 - 前記第2のプライベート鍵を再創出する手段、及び
前記第2のプライベート鍵を認証のために使用する手段、
を更に具備する請求項11に記載の利用者機器。 - 前記第2のプライベート鍵に関係付けられた第3のプライベート鍵を創出し、及び、前記第3のプライベート鍵に対応する第3の公開鍵を創出する手段、及び
前記第3の公開鍵を前記検証者機器へアウトプットする手段、
を更に具備する請求項13に記載の利用者機器。 - 前記第2のプライベート鍵に関係付けられた第3のプライベート鍵を創出し、及び、前記第3のプライベート鍵に対応する第3の公開鍵を創出する手段、
前記第3のプライベート鍵に関係付けられた第4のプライベート鍵を創出し、及び、前記第4のプライベート鍵に対応する第4の公開鍵を創出する手段、
前記第4のプライベート鍵をそれが再創出されることが可能であるように一回アウトプットする手段、及び
前記第3及び第4の公開鍵を前記検証者機器へアウトプットする手段、
を更に具備する請求項13に記載の利用者機器。 - 機械に実行されると、該機械を、公開暗号システムにおいて認証を行うための利用者機器として動作させる複数のコードセグメントを備える機械可読記憶媒体であって、前記機械可読記憶媒体は、
第1のプライベート鍵と対応する第1の公開鍵とを創出するためのコードセグメントのセット、
前記第1のプライベート鍵に関係付けられた第2のプライベート鍵を創出し、および、前記第2のプライベート鍵に対応する第2の公開鍵を創出するためのコードセグメントのセット、
前記利用者機器で前記第1のプライベート鍵を保持し、前記利用者機器から前記第2のプライベート鍵をアウトプットするためのコードセグメントのセット、前記第2のプライベート鍵をアウトプットすることは、前記第1のプライベート鍵が使用できないときに前記第2のプライベート鍵が再創出および使用可能なように、前記利用者機器から複数の異なる構成要素へ、前記第2のプライベート鍵の複数の配分を送信すること、を含み、
前記第1の公開鍵と前記第2の公開鍵とを検証者機器へアウトプットするためのコードセグメントのセット、
前記第1のプライベート鍵を前記利用者機器の認証のために使用するためのコードセグメントのセット、
を具備する機械可読記憶媒体。 - 前記第2のプライベート鍵を送信するためのコードセグメントのセットは、
前記第2のプライベート鍵の少なくとも2個の配分を創出するためのコードセグメントのセット、及び
各配分を異なる構成要素へ一回アウトプットするためのコードセグメントのセット、を具備する請求項16に記載の記憶媒体。 - 前記複数の配分のうちの少なくともいくつかを用いて、前記第2のプライベート鍵を再創出するためのコードセグメントのセット、及び
第2のプライベート鍵を前記利用者機器の認証のために使用するためのコードセグメントのセット、
を更に具備する請求項16に記載の記憶媒体。 - 前記第2のプライベート鍵を認証のために使用することにより前記第1のプライベート鍵を使用不能にするためのコードセグメントのセット、
を更に具備する請求項18に記載の記憶媒体。 - 公開暗号システムで動作する利用者機器の認証のための方法であって、
前記利用者機器が、第1のプライベート鍵及び対応する公開鍵を、関連するシステムパラメータを用いて創出すること、
前記利用者機器が、前記システムパラメータと前記公開鍵とを検証者機器へアウトプットすること、
前記利用者機器が、新しいプライベート鍵を創出すること、前記新しいプライベート鍵は前記第1のプライベート鍵と前記システムパラメータとを用いて創出される、
前記利用者機器が、認証のために前記新しいプライベート鍵を使用すること、
を具備する方法。 - 公開及びプライベート鍵の生成を示すカウンタ値を創出すること、及び
前記公開鍵をアウトプットする時に前記カウンタ値をアウトプットすること、
を更に具備する請求項20記載の方法。 - 前記カウンタ値に基づき前記第1のプライベート鍵と前記システムパラメータとを利用して前記新しいプライベート鍵を創出すること、
を更に具備する請求項21に記載の方法。 - 公開暗号システムにおける認証に適応した利用者機器装置であって、
前記利用者機器において、第1のプライベート鍵及び対応する公開鍵を、関連するシステムパラメータを用いて創出する手段、
前記利用者機器から、前記システムパラメータと前記公開鍵とを検証者機器へアウトプットする手段、
前記利用者機器において、新しいプライベート鍵を創出する手段、前記新しいプライベート鍵は前記第1のプライベート鍵と前記システムパラメータとを用いて創出される、
前記利用者機器の認証のために前記新しいプライベート鍵を使用する手段、
を具備する装置。 - 公開及びプライベート鍵の生成を示すカウンタ値を創出する手段、及び、
前記公開鍵をアウトプットする時に前記カウンタ値をアウトプットする手段、
を更に具備する請求項23記載の装置。 - 前記カウンタ値に基づき前記第1のプライベート鍵と前記システムパラメータとを利用して前記新しいプライベート鍵を創出する手段、
を更に具備する請求項24に記載の装置。 - 機械に実行されると、該機械を、公開暗号システムにおいて認証を行う利用者機器として動作させる複数のコードセグメントを備える機械可読記憶媒体であって、前記機械可読記憶媒体は、
第1のプライベート鍵及び対応する公開鍵を、関連するシステムパラメータを用いて創出するためのコードセグメントのセット、
前記システムパラメータと前記公開鍵とをアウトプットするためのコードセグメントのセット、
前記第1のプライベート鍵と前記システムパラメータとを用いて、新しいプライベート鍵を送出するためのコードセグメントのセット、
前記新しいプライベート鍵を前記利用者機器の認証のために使用するためのコードセグメントのセット、
を具備する記憶媒体。 - 公開及びプライベート鍵の生成を示すカウンタ値を創出するためのコードセグメントのセット、及び、
前記公開鍵をアウトプットする時に前記カウンタ値をアウトプットするためのコードセグメントのセット、
を更に具備する請求項26に記載の記憶媒体。 - 前記第1のプライベート鍵が有効でない場合、前記カウンタ値に基づき前記第1のプライベート鍵と前記システムパラメータとを利用して前記新しいプライベート鍵を創出するためのコードセグメントのセット、
を更に具備する請求項27に記載の記憶媒体。
Applications Claiming Priority (3)
| Application Number | Priority Date | Filing Date | Title |
|---|---|---|---|
| US43861703P | 2003-01-07 | 2003-01-07 | |
| US60/438,617 | 2003-01-07 | ||
| PCT/US2003/041538 WO2004064312A1 (en) | 2003-01-07 | 2003-12-30 | System, apparatus and method for replacing a cryptographic key |
Publications (2)
| Publication Number | Publication Date |
|---|---|
| JP2006513641A JP2006513641A (ja) | 2006-04-20 |
| JP4800624B2 true JP4800624B2 (ja) | 2011-10-26 |
Family
ID=32713354
Family Applications (1)
| Application Number | Title | Priority Date | Filing Date |
|---|---|---|---|
| JP2004566624A Expired - Lifetime JP4800624B2 (ja) | 2003-01-07 | 2003-12-30 | 暗号鍵を入れ替えるためのシステム、装置及び方法 |
Country Status (10)
| Country | Link |
|---|---|
| US (1) | US8259947B2 (ja) |
| EP (2) | EP1582024B1 (ja) |
| JP (1) | JP4800624B2 (ja) |
| KR (1) | KR101066063B1 (ja) |
| CN (1) | CN1736055B (ja) |
| AT (1) | ATE444617T1 (ja) |
| AU (1) | AU2003300058A1 (ja) |
| CA (1) | CA2512645A1 (ja) |
| DE (1) | DE60329530D1 (ja) |
| WO (1) | WO2004064312A1 (ja) |
Families Citing this family (54)
| Publication number | Priority date | Publication date | Assignee | Title |
|---|---|---|---|---|
| JP4602675B2 (ja) * | 2004-02-10 | 2010-12-22 | エヌ・ティ・ティ・コミュニケーションズ株式会社 | 機密情報管理システム、機密情報管理方法、および機密情報管理プログラム、並びに機密情報管理システム用端末プログラム |
| WO2005076518A1 (en) | 2004-02-10 | 2005-08-18 | Ntt Communications Corporation | Secret information management scheme based on secret sharing scheme |
| JP4708713B2 (ja) * | 2004-02-10 | 2011-06-22 | エヌ・ティ・ティ・コミュニケーションズ株式会社 | 機密情報管理システム、機密情報管理方法、および機密情報管理プログラム |
| US20050193197A1 (en) * | 2004-02-26 | 2005-09-01 | Sarvar Patel | Method of generating a cryptosync |
| US8989390B2 (en) * | 2005-12-12 | 2015-03-24 | Qualcomm Incorporated | Certify and split system and method for replacing cryptographic keys |
| US9106409B2 (en) * | 2006-03-28 | 2015-08-11 | Telefonaktiebolaget L M Ericsson (Publ) | Method and apparatus for handling keys used for encryption and integrity |
| JP2009534910A (ja) * | 2006-04-19 | 2009-09-24 | 韓國電子通信研究院 | 移動通信システムの認証キー生成方法 |
| US8059821B1 (en) * | 2006-12-27 | 2011-11-15 | Stamps.Com Inc. | Method and system for disaster recovery in network systems |
| JP4970221B2 (ja) | 2007-11-16 | 2012-07-04 | 株式会社東芝 | 省電力制御装置及び方法 |
| KR101255987B1 (ko) * | 2008-12-22 | 2013-04-17 | 한국전자통신연구원 | Dcas 시스템의 sm과 tp간의 페어링 방법, 이를 이용한 셋탑박스 및 인증장치 |
| JP2010282285A (ja) * | 2009-06-02 | 2010-12-16 | Konica Minolta Holdings Inc | 情報処理装置、情報処理装置の制御方法、および情報処理装置の制御プログラム |
| US9544143B2 (en) | 2010-03-03 | 2017-01-10 | Duo Security, Inc. | System and method of notifying mobile devices to complete transactions |
| US9532222B2 (en) | 2010-03-03 | 2016-12-27 | Duo Security, Inc. | System and method of notifying mobile devices to complete transactions after additional agent verification |
| US8539610B2 (en) * | 2010-10-29 | 2013-09-17 | Nokia Corporation | Software security |
| US9467463B2 (en) | 2011-09-02 | 2016-10-11 | Duo Security, Inc. | System and method for assessing vulnerability of a mobile device |
| US9524388B2 (en) | 2011-10-07 | 2016-12-20 | Duo Security, Inc. | System and method for enforcing a policy for an authenticator device |
| US9021246B2 (en) * | 2011-10-28 | 2015-04-28 | GM Global Technology Operations LLC | Method to replace bootloader public key |
| US9154481B1 (en) * | 2012-12-13 | 2015-10-06 | Emc Corporation | Decryption of a protected resource on a cryptographic device using wireless communication |
| US9338156B2 (en) | 2013-02-22 | 2016-05-10 | Duo Security, Inc. | System and method for integrating two-factor authentication in a device |
| US9607156B2 (en) | 2013-02-22 | 2017-03-28 | Duo Security, Inc. | System and method for patching a device through exploitation |
| US9608814B2 (en) | 2013-09-10 | 2017-03-28 | Duo Security, Inc. | System and method for centralized key distribution |
| US9092302B2 (en) | 2013-09-10 | 2015-07-28 | Duo Security, Inc. | System and method for determining component version compatibility across a device ecosystem |
| US9124430B2 (en) | 2013-09-23 | 2015-09-01 | Venafi, Inc. | Centralized policy management for security keys |
| US9369279B2 (en) | 2013-09-23 | 2016-06-14 | Venafi, Inc. | Handling key rotation problems |
| US9774448B2 (en) | 2013-10-30 | 2017-09-26 | Duo Security, Inc. | System and methods for opportunistic cryptographic key management on an electronic device |
| US9762590B2 (en) | 2014-04-17 | 2017-09-12 | Duo Security, Inc. | System and method for an integrity focused authentication service |
| CN104009837B (zh) * | 2014-04-28 | 2017-12-12 | 小米科技有限责任公司 | 密钥更新方法、装置及终端 |
| US9830479B2 (en) | 2014-09-16 | 2017-11-28 | Nxp Usa, Inc. | Key storage and revocation in a secure memory system |
| US9979719B2 (en) | 2015-01-06 | 2018-05-22 | Duo Security, Inc. | System and method for converting one-time passcodes to app-based authentication |
| US9641341B2 (en) * | 2015-03-31 | 2017-05-02 | Duo Security, Inc. | Method for distributed trust authentication |
| ES2758755T3 (es) | 2015-06-01 | 2020-05-06 | Duo Security Inc | Método para aplicar normas de salud de punto final |
| US9774579B2 (en) | 2015-07-27 | 2017-09-26 | Duo Security, Inc. | Method for key rotation |
| WO2017106406A1 (en) | 2015-12-16 | 2017-06-22 | Cryptography Research, Inc. | Cryptographic management of lifecycle states |
| JP6799061B2 (ja) * | 2016-02-23 | 2020-12-09 | エヌチェーン ホールディングス リミテッドNchain Holdings Limited | ウォレット管理システムと併せたブロックチェーンベースのシステムのための暗号鍵のセキュアなマルチパーティ損失耐性のある記憶及び転送 |
| EP3440860B1 (en) * | 2016-04-05 | 2025-01-15 | Nokia Solutions and Networks Oy | Optimized security key refresh procedure for 5g mc |
| US10853510B2 (en) | 2016-06-12 | 2020-12-01 | Apple Inc. | Association of address with cloud services account |
| US10776502B2 (en) * | 2016-06-12 | 2020-09-15 | Apple Inc. | Diversification of public keys |
| JP6524556B2 (ja) * | 2016-07-05 | 2019-06-05 | 株式会社プラットフィールド | 認証鍵複製システム |
| CN109691009B (zh) * | 2016-09-08 | 2022-04-29 | 日本电气株式会社 | 网络功能虚拟化系统和验证方法 |
| GB201617620D0 (en) * | 2016-10-18 | 2016-11-30 | Cybernetica As | Composite digital signatures |
| EP3379767B1 (en) * | 2017-03-24 | 2021-01-13 | Hewlett-Packard Development Company, L.P. | Distributed authentication |
| US10525387B2 (en) | 2017-04-06 | 2020-01-07 | Whirlpool Corporation | Filter cartridge |
| CN107508681A (zh) * | 2017-08-15 | 2017-12-22 | 中国联合网络通信集团有限公司 | 区块链密钥保护方法及装置 |
| US10584040B2 (en) | 2017-10-06 | 2020-03-10 | Whirlpool Corporation | Filter cartridge |
| US10412113B2 (en) | 2017-12-08 | 2019-09-10 | Duo Security, Inc. | Systems and methods for intelligently configuring computer security |
| KR101994096B1 (ko) * | 2017-12-27 | 2019-06-28 | 주식회사 예티소프트 | 사용자 인증 방법 및 이를 수행하기 위한 사용자 단말 |
| US10084600B1 (en) | 2018-04-16 | 2018-09-25 | Xage Security, Inc. | Decentralized information protection for confidentiality and tamper-proofing on distributed database |
| EP3794765A1 (en) * | 2018-05-14 | 2021-03-24 | Nchain Holdings Limited | Computer-implemented systems and methods for using a blockchain to perform an atomic swap |
| CA3112585A1 (en) | 2018-10-02 | 2020-04-09 | Capital One Services, Llc | Systems and methods for cryptographic authentication of contactless cards |
| KR102209481B1 (ko) * | 2018-11-16 | 2021-01-29 | 에듀해시글로벌파트너스 주식회사 | 계정 키 페어 기반 계정 인증 서비스를 운영하는 방법과 시스템 및 이 방법을 기록한 컴퓨터로 읽을 수 있는 기록 매체 |
| US11658962B2 (en) | 2018-12-07 | 2023-05-23 | Cisco Technology, Inc. | Systems and methods of push-based verification of a transaction |
| KR20240013292A (ko) * | 2019-07-12 | 2024-01-30 | 에도패스, 엘엘씨 | 데이터 보호 및 복구 시스템 및 방법 |
| US12452084B2 (en) * | 2021-05-06 | 2025-10-21 | University Of South Florida | Lightweight post-quantum authentication |
| JP7699958B2 (ja) | 2021-05-26 | 2025-06-30 | キヤノン株式会社 | 通信装置、通信装置の制御方法、およびプログラム |
Family Cites Families (23)
| Publication number | Priority date | Publication date | Assignee | Title |
|---|---|---|---|---|
| US5201000A (en) * | 1991-09-27 | 1993-04-06 | International Business Machines Corporation | Method for generating public and private key pairs without using a passphrase |
| PL176458B1 (pl) * | 1994-01-13 | 1999-05-31 | Certc0 Llc | Sposób szyfrowania systemu komunikacyjnego |
| US5680458A (en) | 1995-11-14 | 1997-10-21 | Microsoft Corporation | Root key compromise recovery |
| US5675649A (en) * | 1995-11-30 | 1997-10-07 | Electronic Data Systems Corporation | Process for cryptographic key generation and safekeeping |
| US5761306A (en) * | 1996-02-22 | 1998-06-02 | Visa International Service Association | Key replacement in a public key cryptosystem |
| US5903882A (en) * | 1996-12-13 | 1999-05-11 | Certco, Llc | Reliance server for electronic transaction system |
| US6263437B1 (en) * | 1998-02-19 | 2001-07-17 | Openware Systems Inc | Method and apparatus for conducting crypto-ignition processes between thin client devices and server devices over data networks |
| CN1281023C (zh) * | 1998-02-24 | 2006-10-18 | 莫斯科戈罗德电话设备公开股份公司 | 离散数据分块加密方法 |
| JP2000174746A (ja) * | 1998-09-30 | 2000-06-23 | Hitachi Software Eng Co Ltd | デ―タ復号方法および装置 |
| US6321095B1 (en) * | 1999-03-26 | 2001-11-20 | Sherman Gavette | Wireless communications approach |
| JP4201430B2 (ja) * | 1999-04-16 | 2008-12-24 | 富士通株式会社 | 光加入者線終端装置 |
| DE19935285B4 (de) | 1999-07-27 | 2012-07-05 | Deutsche Telekom Ag | Verfahren zur Generierung/Regenerierung eines Chiffrierschlüssels für ein Kryptographieverfahren |
| JP2001103045A (ja) * | 1999-09-29 | 2001-04-13 | Advanced Mobile Telecommunications Security Technology Research Lab Co Ltd | 暗号鍵バックアップ記憶装置 |
| GB2357407A (en) * | 1999-12-17 | 2001-06-20 | Int Computers Ltd | Cryptographic key replacement using key lifetimes |
| DE10124427A1 (de) * | 2000-07-07 | 2002-01-17 | Ibm | System und Verfahren für einen sicheren Vergleich eines gemeinsamen Geheimnisses von Kommunikationsgeräten |
| US7234060B1 (en) * | 2000-07-11 | 2007-06-19 | Amdur Eugene | Generation and use of digital signatures |
| US20020071561A1 (en) * | 2000-12-12 | 2002-06-13 | Kurn David Michael | Method and apparatus for enforcing the separation of computer operations and business management roles in a cryptographic system |
| JP4153716B2 (ja) * | 2001-04-12 | 2008-09-24 | 松下電器産業株式会社 | 公開鍵暗号方式の鍵の更新方法、受信端末及び鍵管理装置 |
| US7203837B2 (en) * | 2001-04-12 | 2007-04-10 | Microsoft Corporation | Methods and systems for unilateral authentication of messages |
| EP1249964A3 (en) * | 2001-04-12 | 2004-01-07 | Matsushita Electric Industrial Co., Ltd. | Reception terminal, key management apparatus, and key updating method for public key cryptosystem |
| DE60236094D1 (de) * | 2001-08-13 | 2010-06-02 | Univ R | Systeme und Verfahren zur Verschlüsselung auf Identitätsbasis und damit zusammenhängende kryptografische Techniken |
| US6959393B2 (en) * | 2002-04-30 | 2005-10-25 | Threat Guard, Inc. | System and method for secure message-oriented network communications |
| US7295395B2 (en) * | 2004-03-12 | 2007-11-13 | Seagate Technology Llc | Sensing a prior transducer position by a motion pattern |
-
2003
- 2003-12-30 EP EP03800318A patent/EP1582024B1/en not_active Expired - Lifetime
- 2003-12-30 AU AU2003300058A patent/AU2003300058A1/en not_active Abandoned
- 2003-12-30 AT AT03800318T patent/ATE444617T1/de not_active IP Right Cessation
- 2003-12-30 CA CA002512645A patent/CA2512645A1/en not_active Abandoned
- 2003-12-30 WO PCT/US2003/041538 patent/WO2004064312A1/en not_active Ceased
- 2003-12-30 JP JP2004566624A patent/JP4800624B2/ja not_active Expired - Lifetime
- 2003-12-30 EP EP09011048.7A patent/EP2182671B1/en not_active Expired - Lifetime
- 2003-12-30 DE DE60329530T patent/DE60329530D1/de not_active Expired - Lifetime
- 2003-12-30 KR KR1020057012765A patent/KR101066063B1/ko not_active Expired - Lifetime
- 2003-12-30 CN CN2003801081595A patent/CN1736055B/zh not_active Expired - Lifetime
-
2004
- 2004-01-05 US US10/752,420 patent/US8259947B2/en active Active
Also Published As
| Publication number | Publication date |
|---|---|
| CN1736055B (zh) | 2010-10-13 |
| WO2004064312A1 (en) | 2004-07-29 |
| JP2006513641A (ja) | 2006-04-20 |
| EP1582024A1 (en) | 2005-10-05 |
| EP1582024B1 (en) | 2009-09-30 |
| CN1736055A (zh) | 2006-02-15 |
| AU2003300058A1 (en) | 2004-08-10 |
| KR101066063B1 (ko) | 2011-09-20 |
| EP2182671B1 (en) | 2019-03-20 |
| EP1582024A4 (en) | 2006-06-07 |
| CA2512645A1 (en) | 2004-07-29 |
| US20040218763A1 (en) | 2004-11-04 |
| ATE444617T1 (de) | 2009-10-15 |
| EP2182671A1 (en) | 2010-05-05 |
| DE60329530D1 (de) | 2009-11-12 |
| US8259947B2 (en) | 2012-09-04 |
| KR20050098864A (ko) | 2005-10-12 |
Similar Documents
| Publication | Publication Date | Title |
|---|---|---|
| EP2182671B1 (en) | System, apparatus and method for replacing a cryptographic key | |
| US7366905B2 (en) | Method and system for user generated keys and certificates | |
| US7343014B2 (en) | Method for sharing the authorization to use specific resources | |
| KR100827650B1 (ko) | 그룹에 참여하도록 초대된 잠재적 회원을 인증하는 방법 | |
| EP1969762B1 (en) | Certify and split system and method for replacing cryptographic keys | |
| CN1871810B (zh) | 认证系统和远隔分散保存系统 | |
| US7058806B2 (en) | Method and apparatus for secure leveled access control | |
| CA2693133C (en) | Method and system for generating implicit certificates and applications to identity-based encryption (ibe) | |
| US20050058294A1 (en) | Method, system and device for enabling delegation of authority and access control methods based on delegated authority | |
| AU2017223129A1 (en) | Secure multiparty loss resistant storage and transfer of cryptographic keys for blockchain based systems in conjunction with a wallet management system | |
| GB2398713A (en) | Anonymous access to online services for users registered with a group membership authority | |
| JP2004015241A (ja) | 暗号通信システム、その端末装置及びサーバ並びに復号方法 | |
| US7366911B2 (en) | Methods and apparatus for computationally-efficient generation of secure digital signatures | |
| CN120811769B (zh) | 身份认证方法、系统、电子设备、存储介质及程序产品 | |
| EP1596529B1 (en) | Cryptographic device authentication | |
| US7373499B2 (en) | Methods and apparatus for delegation of cryptographic servers for capture-resilient devices | |
| KR101014849B1 (ko) | 제 3의 신뢰기관의 도움 없이 공개키에 대한 상호 인증 및키 교환 방법 및 그 장치 | |
| JPH11174957A (ja) | 認証プロトコル | |
| EP2348667B1 (en) | Cga signature verification method and device thereof | |
| CN116886426A (zh) | 一种信息加密传输方法、装置及设备 | |
| HK1085320A (en) | System, apparatus and mehtod for replacing a cryptographic key |
Legal Events
| Date | Code | Title | Description |
|---|---|---|---|
| A621 | Written request for application examination |
Free format text: JAPANESE INTERMEDIATE CODE: A621 Effective date: 20061201 |
|
| A131 | Notification of reasons for refusal |
Free format text: JAPANESE INTERMEDIATE CODE: A131 Effective date: 20100420 |
|
| A601 | Written request for extension of time |
Free format text: JAPANESE INTERMEDIATE CODE: A601 Effective date: 20100720 |
|
| A602 | Written permission of extension of time |
Free format text: JAPANESE INTERMEDIATE CODE: A602 Effective date: 20100727 |
|
| A601 | Written request for extension of time |
Free format text: JAPANESE INTERMEDIATE CODE: A601 Effective date: 20100811 |
|
| A602 | Written permission of extension of time |
Free format text: JAPANESE INTERMEDIATE CODE: A602 Effective date: 20100818 |
|
| A521 | Request for written amendment filed |
Free format text: JAPANESE INTERMEDIATE CODE: A523 Effective date: 20101019 |
|
| A131 | Notification of reasons for refusal |
Free format text: JAPANESE INTERMEDIATE CODE: A131 Effective date: 20110222 |
|
| A521 | Request for written amendment filed |
Free format text: JAPANESE INTERMEDIATE CODE: A523 Effective date: 20110517 |
|
| TRDD | Decision of grant or rejection written | ||
| A01 | Written decision to grant a patent or to grant a registration (utility model) |
Free format text: JAPANESE INTERMEDIATE CODE: A01 Effective date: 20110705 |
|
| A01 | Written decision to grant a patent or to grant a registration (utility model) |
Free format text: JAPANESE INTERMEDIATE CODE: A01 |
|
| A61 | First payment of annual fees (during grant procedure) |
Free format text: JAPANESE INTERMEDIATE CODE: A61 Effective date: 20110804 |
|
| FPAY | Renewal fee payment (event date is renewal date of database) |
Free format text: PAYMENT UNTIL: 20140812 Year of fee payment: 3 |
|
| R150 | Certificate of patent or registration of utility model |
Free format text: JAPANESE INTERMEDIATE CODE: R150 Ref document number: 4800624 Country of ref document: JP Free format text: JAPANESE INTERMEDIATE CODE: R150 |
|
| R250 | Receipt of annual fees |
Free format text: JAPANESE INTERMEDIATE CODE: R250 |
|
| R250 | Receipt of annual fees |
Free format text: JAPANESE INTERMEDIATE CODE: R250 |
|
| R250 | Receipt of annual fees |
Free format text: JAPANESE INTERMEDIATE CODE: R250 |
|
| R250 | Receipt of annual fees |
Free format text: JAPANESE INTERMEDIATE CODE: R250 |
|
| R250 | Receipt of annual fees |
Free format text: JAPANESE INTERMEDIATE CODE: R250 |
|
| R250 | Receipt of annual fees |
Free format text: JAPANESE INTERMEDIATE CODE: R250 |
|
| R250 | Receipt of annual fees |
Free format text: JAPANESE INTERMEDIATE CODE: R250 |
|
| R250 | Receipt of annual fees |
Free format text: JAPANESE INTERMEDIATE CODE: R250 |
|
| R250 | Receipt of annual fees |
Free format text: JAPANESE INTERMEDIATE CODE: R250 |
|
| R250 | Receipt of annual fees |
Free format text: JAPANESE INTERMEDIATE CODE: R250 |
|
| EXPY | Cancellation because of completion of term |