JP7510302B2 - シェアリングコンピューティングシステム、リソースシェアリング方法 - Google Patents

シェアリングコンピューティングシステム、リソースシェアリング方法 Download PDF

Info

Publication number
JP7510302B2
JP7510302B2 JP2020138965A JP2020138965A JP7510302B2 JP 7510302 B2 JP7510302 B2 JP 7510302B2 JP 2020138965 A JP2020138965 A JP 2020138965A JP 2020138965 A JP2020138965 A JP 2020138965A JP 7510302 B2 JP7510302 B2 JP 7510302B2
Authority
JP
Japan
Prior art keywords
customer
production
secure
processing device
calculation unit
Prior art date
Legal status (The legal status is an assumption and is not a legal conclusion. Google has not performed a legal analysis and makes no representation as to the accuracy of the status listed.)
Active
Application number
JP2020138965A
Other languages
English (en)
Other versions
JP2022034983A (ja
Inventor
勝治 木下
健一 新保
忠信 鳥羽
Current Assignee (The listed assignees may be inaccurate. Google has not performed a legal analysis and makes no representation or warranty as to the accuracy of the list.)
Hitachi Ltd
Original Assignee
Hitachi Ltd
Priority date (The priority date is an assumption and is not a legal conclusion. Google has not performed a legal analysis and makes no representation as to the accuracy of the date listed.)
Filing date
Publication date
Application filed by Hitachi Ltd filed Critical Hitachi Ltd
Priority to JP2020138965A priority Critical patent/JP7510302B2/ja
Publication of JP2022034983A publication Critical patent/JP2022034983A/ja
Application granted granted Critical
Publication of JP7510302B2 publication Critical patent/JP7510302B2/ja
Active legal-status Critical Current
Anticipated expiration legal-status Critical

Links

Images

Classifications

    • YGENERAL TAGGING OF NEW TECHNOLOGICAL DEVELOPMENTS; GENERAL TAGGING OF CROSS-SECTIONAL TECHNOLOGIES SPANNING OVER SEVERAL SECTIONS OF THE IPC; TECHNICAL SUBJECTS COVERED BY FORMER USPC CROSS-REFERENCE ART COLLECTIONS [XRACs] AND DIGESTS
    • Y02TECHNOLOGIES OR APPLICATIONS FOR MITIGATION OR ADAPTATION AGAINST CLIMATE CHANGE
    • Y02PCLIMATE CHANGE MITIGATION TECHNOLOGIES IN THE PRODUCTION OR PROCESSING OF GOODS
    • Y02P90/00Enabling technologies with a potential contribution to greenhouse gas [GHG] emissions mitigation
    • Y02P90/02Total factory control, e.g. smart factories, flexible manufacturing systems [FMS] or integrated manufacturing systems [IMS]
    • YGENERAL TAGGING OF NEW TECHNOLOGICAL DEVELOPMENTS; GENERAL TAGGING OF CROSS-SECTIONAL TECHNOLOGIES SPANNING OVER SEVERAL SECTIONS OF THE IPC; TECHNICAL SUBJECTS COVERED BY FORMER USPC CROSS-REFERENCE ART COLLECTIONS [XRACs] AND DIGESTS
    • Y02TECHNOLOGIES OR APPLICATIONS FOR MITIGATION OR ADAPTATION AGAINST CLIMATE CHANGE
    • Y02PCLIMATE CHANGE MITIGATION TECHNOLOGIES IN THE PRODUCTION OR PROCESSING OF GOODS
    • Y02P90/00Enabling technologies with a potential contribution to greenhouse gas [GHG] emissions mitigation
    • Y02P90/30Computing systems specially adapted for manufacturing

Landscapes

  • General Factory Administration (AREA)
  • Management, Administration, Business Operations System, And Electronic Commerce (AREA)

Description

本発明は、セキュアなシェアリングコンピューティングシステム、リソースシェアリング方法に関する。
物流倉庫や多品種製造ラインなどの産業システムでは、複数の商品や製品対して人員や装置、スペースといった生産現場のリソースを分配し、その分配されたリソースの範囲内で業務効率が高まるように物流や製造計画を最適化する。計画の最適化を行う技術として、特許文献1がある。特許文献1では、複数品種の生産計画に対して評価指標値をより好ましいように生産設備の利用計画を更新し、より好ましい生産計画に最適化する方法について記載されている。別の側面では、最適化システムは、例えば納期や生産効率といった評価指標値を改善するようにリソースの利用計画を最適化するものである。
特開2020-77267号公報
共用倉庫やシェアリング工場などの生産現場では、複数の顧客の業務代行を一つの生産現場で行う。顧客は生産現場を利用する期間と生産現場のリソース配分に応じた使用料を生産現場事業者に支払い、生産現場事業者は契約されたリソースの配分内で最適化した生産計画に基づき生産を行う。シェアリングエコノミーは、顧客と生産現場が一対一であったのと比較して設備利用率を向上し、設備利用料を低減できるメリットがある。しかしながら、顧客から見た場合、リソース配分が固定、すなわち、顧客の生産量は時間軸上一定でなく、商機を損失しないために契約するリソースを最大の生産量に合わせることは現実的でない課題がある。また、生産現場事業者から見た場合、余剰リソースが存在、すなわち、故障やメンテナンスによって生産現場のリソースが不足することがあってはならないために全てのリソースを顧客に割り振ることが難しい課題がある。さらに、上記契約は顧客の重要情報である売上高や利益率といった顧客指標に基づいて定められる場合が多く、当該顧客指標の外部への漏洩は避けなければならない課題がある。
そこで本発明は、顧客の重要情報である売上高や利益率といった顧客指標を、生産現場事業者の生産計画の評価指標値に秘匿化した上で導入し、単位時間当たりのリソース配分の変動を許容することを目的とする。
本発明のシェアリングコンピューティングシステムは、非セキュアな環境で、システムのリソース使用可能量に基づいて定められた少なくとも一以上の制約条件と、製品についての顧客要求情報とに基づいて、生産計画を算出する計画算出部と、セキュアな環境で、前記生産計画で定められた前記製品の生産開始時刻と生産終了時刻とを集計した生産計画要約表と、前記制約条件とに基づいて、顧客評価指標を用いて評価値を算出する評価値算出部と、前記非セキュアな環境で、それぞれの前記制約条件における前記生産計画要約表から顧客評価指標を用いて算出された評価値のなかで所定の条件を満たすものを、前記製品を生産する被制御機器を制御するための最適解とする最適化処理部と、を備えることを特徴とするシェアリングコンピューティングシステムとして構成される。
本発明によれば、顧客の重要情報である売上高や利益率といった顧客指標を、生産現場事業者の生産計画の評価指標値に秘匿化した上で導入し、単位時間当たりのリソース配分の変動を許容することができる。
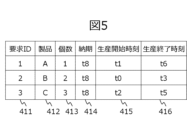
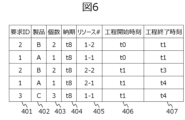
本発明の実施例1を示し、シェアリングコンピューティングシステムの一例を示す構成図である。 本発明の実施例1を示し、生産管理システムで行われる生産計画の最適化の一例を示す生産計画生成フローチャートである。 本発明の実施例1を示し、決定されたリソース制約下での生産計画の一例を示す図である。 本発明の実施例1を示し、決定されたリソース制約下での生産計画のガントチャートの一例を示す図である。 本発明の実施例1を示し、決定されたリソース制約下での生産計画要約表の一例を示す図である。 本発明の実施例1を示し、決定されたリソース制約下での生産計画の一例を示す図である。 本発明の実施例1を示し、決定されたリソース制約下での生産計画の一例を示す図である。 本発明の実施例1を示し、シェアリングコンピューティングシステムのシーケンス図の一例を示す図である。 本発明の実施例2を示し、シェアリングコンピューティングシステムの一例を示す構成図である。 本発明の実施例2を示し、シェアリングコンピューティングシステムの機器・アプリケーション管理方法のシーケンス図の一例を示す図である。 各機器やシステムのコンピュータ概略図である。
以下、図面を参照して本発明の実施形態を説明する。以下の記載および図面は、本発明を説明するための例示であって、説明の明確化のため、適宜、省略および簡略化がなされている。本発明は、他の種々の形態でも実施する事が可能である。特に限定しない限り、各構成要素は単数でも複数でも構わない。
図面において示す各構成要素の位置、大きさ、形状、範囲などは、発明の理解を容易にするため、実際の位置、大きさ、形状、範囲などを表していない場合がある。このため、本発明は、必ずしも、図面に開示された位置、大きさ、形状、範囲などに限定されない。
以下の説明では、「テーブル」、「リスト」等の表現にて各種情報を説明することがあるが、各種情報は、これら以外のデータ構造で表現されていてもよい。データ構造に依存しないことを示すために「XXテーブル」、「XXリスト」等を「XX情報」と呼ぶことがある。識別情報について説明する際に、「識別情報」、「識別子」、「名」、「ID」、「番号」等の表現を用いた場合、これらについてはお互いに置換が可能である。
同一あるいは同様な機能を有する構成要素が複数ある場合には、同一の符号に異なる添字を付して説明する場合がある。ただし、これらの複数の構成要素を区別する必要がない場合には、添字を省略して説明する場合がある。
また、以下の説明では、プログラムを実行して行う処理を説明する場合があるが、プログラムは、プロセッサ(例えばCPU(Central Processing Unit)、GPU(Graphics Processing Unit))によって実行されることで、定められた処理を、適宜に記憶資源(例えばメモリ)および/またはインターフェースデバイス(例えば通信ポート)等を用いながら行うため、処理の主体がプロセッサとされてもよい。同様に、プログラムを実行して行う処理の主体が、プロセッサを有するコントローラ、機器、装置、システム、計算機、ノードであってもよい。プログラムを実行して行う処理の主体は、演算部であれば良く、特定の処理を行う専用回路(例えばFPGA(Field-Programmable Gate Array)やASIC(Application Specific Integrated Circuit))を含んでいてもよい。
プログラムは、プログラムソースから計算機のような装置にインストールされてもよい。プログラムソースは、例えば、プログラム配布サーバまたは計算機が読み取り可能な記憶メディアであってもよい。プログラムソースがプログラム配布サーバの場合、プログラム配布サーバはプロセッサと配布対象のプログラムを記憶する記憶資源を含み、プログラム配布サーバのプロセッサが配布対象のプログラムを他の計算機に配布してもよい。また、以下の説明において、2以上のプログラムが1つのプログラムとして実現されてもよいし、1つのプログラムが2以上のプログラムとして実現されてもよい。
本実施例では、シェアリングコンピューティングシステムの例として、セキュアなプログラム実行領域を含むシェアリングコンピューティングシステムの例を説明する。
図1は、本発明の実施例1を示し、シェアリングコンピューティングシステム10の一例を示す構成図である。シェアリングコンピューティングシステム10は、顧客基幹システム101と生産管理システム201がネットワーク151を介して接続する構成である。顧客基幹システム101は、顧客プログラム処理機器102と顧客評価指標生成機器103と事業者特定機器104と通信制御機器105を備える。生産管理システム201は、通常処理機器203とセキュア処理機器204とセキュア通信機器205で構成される事業者プログラム処理機器209と一台あるいは複数台の被制御機器207で構成される被制御機器群208と、通信制御機器202とを備え、通常処理機器203と被制御機器群208が内部ネットワーク206を介して接続される。
顧客基幹システム101は、受注や発注などといった商流で必要となる一般的な処理を行う顧客プログラム処理機器102から通信制御機器105及びネットワーク151を介して生産管理システム201に顧客要求情報を送信する。ここで顧客要求情報は、顧客が生産現場事業者へ生産を依頼する上で必要となる情報である。例えばシェアリング工場の場合、一つあるいは複数の要求に対して品名と個数と納期を持つ一覧表であり、一覧表を元に生産管理システム201が生産計画を立案する。
顧客評価指標生成機器103は、生産管理システム201が算出する生産計画の評価に用いる顧客評価指標を定義する機器である。顧客評価指標は、売上高や利益率といった顧客指標を評価する関数であり、顧客の重要情報である。顧客評価指標は、例えば、顧客要求情報に含まれる全製品での売上高から生産現場の使用料を引く関数を顧客評価指標として生成する。
事業者特定機器104は、顧客基幹システム101が顧客要求情報や顧客評価指標を送信する際にネットワーク接続先が真に正しい接続先かを検証し、また、生産管理システム201が事業者特定機器104に接続を試みる際に接続先として真に正しい接続先かを証明する機器である。検証および証明は、例えば、公開鍵基盤を用いて生産管理システム201の署名及び証明書を検証し、顧客基幹システム101の署名及び証明書によって証明することができる。
生産管理システム201は、顧客基幹システム101から通信制御機器202を介して受信した顧客要求情報及び顧客評価指標に基づいて、非セキュアな環境が構築された通常処理機器203とセキュアな環境が構築されたセキュア処理機器204とセキュア通信機器205を用いて最適な生産計画を立案し、立案された生産計画に基づいて1台あるいは複数台の被制御機器207を内部ネットワーク206を介して制御する。生産計画の立案手法については詳細を後述する。事業者プログラム処理機器209の構成は、例えば、Arm社のTrustZoneに代表されるTEE(トラスト実行環境)を用いて、セキュアモニタをセキュア通信機器205とし、通常処理機器203の機能を通常領域に実装し、セキュア処理機器204の機能をセキュア領域に実装することで実現できる。
以上に示した各機器やシステムは、例えば、図11(コンピュータ概略図)に示すような、CPU1101と、メモリ1102と、HDD(Hard Disk Drive)等の外部記憶装置1103と、CD(Compact Disk)やUSBメモリ等の可搬性を有する記憶媒体1108に対して情報を読み書きする読書装置1107と、キーボードやマウス等の入力装置1106と、ディスプレイ等の出力装置1105と、通信ネットワークに接続するためのNIC(Network Interface Card)等の通信装置1104と、これらを連結するシステムバス等の内部通信線(システムバスという)1109と、を備えた一般的なコンピュータ1100により実現できる。
各機器に記憶され、あるいは処理に用いられる様々なデータ(例えば、図3に示すスケジュール表や図4に示すガントチャートやこれらを生成するプログラム)は、CPU1101がメモリ1102または外部記憶装置1103から読み出して利用することにより実現可能である。また、各機器が有する各機能部は、CPU1101が外部記憶装置1103に記憶されている所定のプログラムをメモリ1102にロードして実行することにより実現可能である。
上述した所定のプログラムは、読書装置1107を介して記憶媒体1108から、あるいは、通信装置1104を介してネットワークから、外部記憶装置1103に記憶(ダウンロード)され、それから、メモリ1102上にロードされて、CPU1101により実行されるようにしてもよい。また、読書装置1107を介して、記憶媒体1108から、あるいは通信装置1104を介してネットワークから、メモリ1102上に直接ロードされ、CPU1101により実行されるようにしてもよい。
以下では、生産管理システム201において、事業者プログラム処理機器209が、通常処理機器203、セキュア処理機器204、セキュア通信機器205がそれぞれ別個に構成された機器を有した場合を例示しているが、これらを非セキュア領域とセキュア領域とに分けて設定された1つのコンピュータにより同様の機能を実現してもよい。
さらに、図1では、リソース管理部221、計画算出部222、最適化処理部223、セキュア処理依頼部224、生産計画出力部225が1つの通常処理機器203に含まれているが、例えば、処理負荷が大きい計画算出部222を通常処理機器203とは異なる他の機器に設けられ、当該機器と通常処理機器203とがネットワークを介して通信することにより同様の機能を実現してもよい。もちろん、計画算出部222以外の他の機能部についても同様に上記他の機器が有し、当該他の機器と通常処理機器203とがネットワークを介して通信することにより同様の機能を実現してもよい。各機能部をどの機器に含めるのかについては、本システムが用いられる環境に応じて定めればよい。
さらには、図1では、暗号処理部231、評価値算出部232、セキュア処理結果通知部234が1つのセキュア処理機器204に含まれているが、例えば、処理負荷が大きい評価値算出部232をセキュア処理機器204とは異なるセキュアな環境下に置かれた他の機器に設けられ、当該機器とセキュア処理機器204とがセキュアなネットワークを介して通信することにより同様の機能を実現してもよい。もちろん、評価値算出部232以外の他の機能部についても同様に上記他の機器が有し、当該他の機器とセキュア処理機器204とがセキュアなネットワークを介して通信することにより同様の機能を実現してもよい。各機能部をどの機器に含めるのかについては、本システムが用いられる環境に応じて定めればよい。
さらに、図1では、生産管理システム201が被制御機器207を有している場合を例示しているが、ネットワーク151と同様の生産管理システム201外部のネットワークを介して接続されていてもよい。さらには、生産管理システム201の場合と同様に、顧客基幹システム101は、顧客プログラム処理機器102、顧客評価指標生成機器103、事業者特定機器104、通信制御機器105を1つのコンピュータにより同様の機能を実現してもよい。さらに、図1に示した各システムの各機器や各機能部は、これらの全部または一部が、クラウドのような1または複数のコンピュータに分散して設けられ、ネットワーク151を介して互いに通信することにより同様の機能を実現してもよい。
以下に説明するように、シェアリングコンピューティングシステム10は、顧客要求情報を送信する顧客システム(例えば、図1に示した顧客基幹システム101)と、計画算出部222及び最適化処理部223を有した通常処理機器203と、評価値算出部204を有したセキュア処理機器204と、通常処理機器203とセキュア処理機器204とを接続するセキュア通信機器205とを含む生産管理システム201と、を有し、上記顧客システムと生産管理システム201とは、生産管理システム201の外部ネットワーク(例えば、ネットワーク151)を介して接続され、通常処理機器203とセキュア処理機器204とは、セキュア通信機器205および生産管理システム201の内部ネットワーク(例えば、セキュアなネットワーク2051、2052)を介して接続され、
計画算出部222は、上記外部ネットワークを介して上記顧客システムから受信した顧客要求情報を用いて前記生産計画を算出し、評価値算出部232は、セキュア通信機器205を介して通常処理機器203から受信した生産計画要約表(例えば、図5に示す生産計画要約表)と制約条件から、上記外部ネットワーク及び上記生産システムを介して上記顧客システムから受信した顧客評価指標を用いて評価値を算出し、最適化処理部223は、セキュア通信機器205を介してセキュア処理機器204から受信した評価値のなかで所定の条件を満たすもの(例えば、評価値が最も高いもの)を、製品を生産する被制御機器207を制御するための最適解とする。
上述したように、計画算出部222は、通常処理機器203とは異なる生産システム201外部の他の機器(例えば、図1において図示しないネットワーク151に接続されたサーバ)に設けられ、評価値算出部232は、上記他の機器において算出された生産計画を、セキュア通信機器205を介して通常処理機器203から受信し、受信した生産計画で定められた製品の生産開始時刻と生産終了時刻とを集計した上記生産計画要約表と、制約条件から、顧客評価指標を用いて評価値を算出してもよい。
図2は、生産管理システム201で行われる生産計画の最適化の一例を示す生産計画生成フローチャートであり、7つのステップ301-307で構成される。
通常処理機器203の計画算出部222は、顧客基幹システム101から通信制御機器202を介して受信した顧客要求情報を読み込む(ステップ301)。ここで、顧客要求情報は品名と個数と納期で構成される情報であり、例えば、「品名A、個数1、納期t8」と「品名B、個数2、納期t8」と「品名C、個数3、納期t8」である。
リソース管理部221は、各リソースの使用可能量と初期リソース配分を比較し使用可能であることを確認した後、初期リソース配分を制約条件として計画算出部222に制約条件の情報を渡す。ここで、初期リソース配分とは顧客との契約に応じた初期の利用可能なリソース配分で、例えば、被制御機器207の使用可能台数であり、計画算出上の制約条件である(ステップ302)。本実施例では、顧客要求の生産に必要な装置の種類を2種類として、各リソースの使用可能量が「3」であり、初期リソース配分が「1」の場合、制約条件として「1」を計画算出部222に渡す。
計画算出部222は制約条件下で顧客要求情報の生産計画を算出する(ステップ303)。ここで、生産計画の算出方法は、例えばシェアリング工場の場合、最適な作業の実行順序を見出すスケジューリング問題として考えられ、その解法は様々であるが、本実施例ではアクティブスケジュールを網羅的に生成する手法としてよく知られているGiffler ―Thompson法(GT法)を用いることで算出することができる。
GT法で生成したアクティブスケジュールは、何時からどの製品をどのリソースを用いて何時まで処理するかを一つの製品の一つの工程毎に示した生産計画(スケジュール表)である。ここで、リソースが各1台使える制約条件下において、割り当て可能なリソース#が「1-1」及び「2-1」であり、算出したGT法で生成した生産計画は、例えば、図3に示すスケジュール表であり、その対応するガントチャートは図4である。
スケジュール表は、要求ID401と品名である製品402と個数403と納期404とリソース#405と工程開始時刻406と工程終了時刻407とを情報として持つ。製品Aは、ガントチャートに示すように、リソース#405の「1-1」を用いて工程開始時刻406の「t1」から工程終了時刻407の「t2」まで作業し、リソース#405の「2-1」を用いて工程開始時刻406の「t3」から工程終了時刻407の「t6」まで作業を行って生産されることを示す。同様に、製品Bは、リソース#405の「1-1」を用いて工程開始時刻406の「t0」から工程終了時刻407の「t1」まで作業し、リソース#405の「2-1」を用いて工程開始時刻406の「t1」から工程終了時刻407の「t3」まで作業を行って生産され、製品Cは、リソース#405の「1-1」を用いて工程開始時刻406の「t3」から工程終了時刻407の「t6」まで作業を行って生産されることを示す。
通常処理機器203とセキュア処理機器204とセキュア通信機器205は生産計画要約表及び制約条件から顧客評価指標を用いて評価値を算出する(ステップ304)。ここで、生産計画要約表は、例えば、生産計画(図3)に記載された要求ID401毎に生産開始時刻と生産終了時刻を集計した要約表であり、図5に示すように要求ID411と製品412個数413と納期414と生産開始時刻415と生産終了時刻416とを情報として持つ。計画算出部222は生産計画から生成した生産計画要約表と制約条件をセキュア処理依頼部224に出力する。セキュア処理依頼部224は、生産計画要約表と制約条件の組み合わせから評価値算出の処理が必要と判定し、セキュア通信機器205に生産計画要約表及び制約条件の出力と評価値算出を依頼する。セキュア通信機器205は生産計画要約表と制約条件の組み合わせから評価値算出の処理が必要と判定し、セキュア処理機器204に生産計画要約表及び制約条件の出力と評価値算出を依頼する。セキュア処理機器204は評価値算出部232を使用して、評価値を算出する。ここで、顧客評価指標を用いた評価値の算出は、例えば、評価値算出部232が、生産計画要約表の工程終了時刻の最大値と工程開始時刻の最小値の差分から利用期間「6」を算出し、制約条件「1」の場合は課金「1」として、利用期間「6」と課金「1」の積からリソース使用料は「6」と算出する。売上高として製品「A」が「10」で製品「B」が「20」で製品「C」が「30」の場合、評価値算出部232は、それらの総和から総売上高「60」を算出し、利用期間「6」で割った時間当たりの売上高を「10」と算出する。評価値算出部232は、時間当たりの売上高とリソース使用料の差分から評価値「4」として算出することができる。評価値算出部232はその算出結果をセキュア処理結果通知部234に渡し、セキュア処理結果通知部234はセキュア通信機器205に評価値を通知する。
最適化処理部223は、計画算出部222から受けた生産計画と、セキュア通信機器205を介してセキュア処理結果通知部234から受けた評価値とを暫定の最適解として記憶する(ステップ305)。
最適化処理部223は、終了条件を満たしているかを判断する(ステップ306)。ここで、終了条件とは、例えば、302-306のループ回数もしくはリソース配分の全組合せに対する生産計画の算出回数であり、本実施例ではループ回数「3」として説明すると、1回目はループ回数「1」であり終了条件を満たさないので(ステップ306;NO)、ステップ302に戻る。
ステップ306で終了条件を満たさない場合、ステップ302-305の処理を行う。ここで、例えば、リソース管理部221は、ステップ302においてリソース配分としてランダムに「2」を候補とし、リソース配分「2」が各リソースの使用可能量「3」以下であることから、制約条件としてリソース配分「2」を選択する。計画算出部222は、ステップ303において図6に示す生産計画を算出し、評価値算出部232は、ステップ304において工程開始時刻の最小値である時刻「t0」及び工程終了時刻の最大値である時刻「t4」と制約条件「2」から、利用期間「4」と課金「2」の積でリソース使用料「8」を算出する。売上高として製品「A」が「10」で製品「B」が「20」で製品「C」が「30」である場合、評価値算出部232は、総売上高「60」を利用期間「4」で割った時間当たりの売上高「15」を算出し、時間当たりの売上高「15」とリソース使用料「8」の差分から評価値「7」として算出する。そして、ステップ305では、最適化処理部223は、記憶された生産計画(図3)及び評価値「4」を、リソース配分「2」とした生産計画(図6)及び評価値「7」とを比較し、より評価値の高い生産計画(図6)を暫定解として採用し、ステップ306では終了条件のループ回数「3」に対して2回目はループ回数「2」であり終了条件を満たさないので(ステップ306;NO)、ステップ302に戻る。
ステップ306で終了条件を満たさない場合、ステップ302-305の処理を行う。ここで、例えば、リソース管理部221は、ステップ302においてリソース配分「3」が各リソースの使用可能量「3」以下で制約条件としてランダムに「3」を選択する。計画算出部222は、ステップ303において図7に示す生産計画を算出し、評価値算出部232は、ステップ304において工程開始時刻の最小値である時刻「t0」及び工程終了時刻の最大値である時刻「t4」と制約条件「3」から、利用期間「4」と課金「3」の積でリソース使用料「12」を算出する。売上高として製品「A」が「10」で製品「B」が「20」で製品「C」が「30」である場合、評価値算出部232は、総売上高「60」を利用期間「4」で割った時間当たりの売上高「15」を算出し、時間当たりの売上高「15」とリソース使用料「12」の差分から評価値「3」として算出する。そして、ステップ305では、最適化処理部223は、記憶された生産計画(図6)及び評価値「7」を、リソース配分「3」とした生産計画(図7)及び評価値「3」とを比較し、より評価値の高い生産計画(図6)を暫定解として採用し、ステップ306では終了条件のループ回数「3」に対して3回目はループ回数「3」であり終了条件を満たすので(ステップ306;YES)、ステップ307に進む。
最適化処理部223は暫定解を最適解として決定し、生産計画出力部225に最適解を渡す(ステップ307)。生産計画出力部225は、最適化処理部223から受け取った最適解である生産計画に従って、内部ネットワーク206を介して被制御機器群208を制御し、顧客要求の製品の生産を行う。このように、最適化処理部223は、計画算出部222による生産計画の算出と評価値算出部232による評価値の算出とを制約条件を変えて繰り返し、繰り返し算出された複数の評価値のなかで評価値が最も高いものと対応する生産計画を最適解とする。
本実施例1に係るシェアリングコンピューティングシステム10のシーケンス図を図8に示す。顧客基幹システム101で生成した顧客指標を生産管理システム201に導入するにあたって、顧客の機密情報である顧客指標の漏洩を防ぐため、接続先の機器が真に正しい機器であるかの検証を行い、導入する顧客指標は事業者に対しても秘匿化する必要がある。
生産管理システム201の事業者プログラム処理機器209は、秘匿化が不要な処理に対して用いる非セキュアな環境が構築された通常処理機器203と秘匿化が必要な処理に対して用いるセキュアな環境が構築されたセキュア処理機器204を備え、通常処理機器203とセキュア処理機器204をハードウェアとして分離することで、通常処理機器203のアプリケーションからセキュア処理機器204で実行されるアプリケーションやそのデータに直接アクセスすることはできず、通常処理機器203のアプリケーションはセキュアな処理の依頼及び結果の受領のみが可能である。このため、本実施例では、顧客基幹システム101の事業者特定機器104の鍵及び事業者プログラム処理機器209のセキュア処理機器204の鍵を用いて接続先が真に正しい機器であるかの検証と、事業者プログラム処理機器209のセキュア処理機器204で評価値算出を行うことによって顧客指標の秘匿化を実現する。
顧客基幹システム101が生産管理システム201を真に正しい機器であるか検証するため、セキュア処理機器204は顧客基幹システム101に事業者登録依頼511を行い、セキュア通信機器205及び通常処理機器203を介して、登録情報531を顧客基幹システム101に送信する。ここで、例えば、事業者登録依頼511は任意の対象に登録情報531を送信する処理であり、セキュア処理機器204の暗号処理部231に内在し暗号処理部231から取り出すことのできない秘密鍵に対応した公開鍵を暗号処理部231が登録情報531としてセキュア処理結果通知部234に出力し、セキュア処理結果通知部234がセキュア通信機器205を介して通常処理機器203に出力する。通常処理機器203は顧客基幹システム101の事業者特定機器104に登録情報531を送付し、顧客基幹システム101の事業者特定機器104は登録情報531を事業者登録512する。
生産管理システム201が顧客基幹システム101を真に正しい機器であるか検証するため、事業者特定機器104は生産管理システム201に顧客登録依頼513を行い、登録情報532を生産管理システム201に送付する。ここで、例えば、顧客登録依頼513は任意の対象に登録情報532を送信する処理であり、事業者特定機器104に内在し事業者特定機器104から取り出すことのできない秘密鍵に対応した公開鍵を事業者特定機器104が登録情報532として出力し、生産管理システム201の通常処理機器203に送付する。通常処理機器203のセキュア処理依頼部224は登録情報532の形式から顧客登録の処理が必要と判定し、セキュア処理機器204に顧客登録を依頼する。セキュア処理機器204の暗号処理部231は登録情報532を顧客登録514-1する。
顧客基幹システム101は顧客評価指標生成機器103で評価指標生成514-2を行い、評価指標535を生成する。ここで、評価指標535は、例えば、生産予定の製品の売上高から生産現場の使用料を引く関数であり、評価指標生成514はその関数を定義し出力するものである。
顧客基幹システム101は、評価指標535の送信前に、接続先が真に生産管理システム201であるかを検証するため検証処理515、また、生産管理システム201は接続先が真に顧客基幹システム101であるかを検証するため検証処理516を実行する。ここで、検証処理515は、例えば、あらかじめ決めておいたワードに対してセキュア処理機器204の暗号処理部231が登録情報532に含まれる公開鍵で暗号化を行い事業者検証情報534として顧客基幹システム101に送付し、事業者特定機器104で顧客検証情報534を復号化した結果得られるワードとあらかじめ決めておいたワードとを事業者特定機器104で比較することで、一致した場合、顧客基幹システム101は生産管理システム201が真に正しい接続先であると検証できる。また、検証処理516は、例えば、あらかじめ決めておいたワードに対して事業者特定機器104が登録情報531に含まれる公開鍵で暗号化を行い暗号処理部231に顧客検証情報533としてセキュア処理機器204に送付し、セキュア処理機器204の暗号処理部231で顧客検証情報533を復号化した結果得られるワードとあらかじめ決めておいたワードとを暗号処理部231で比較することで、一致した場合、生産管理システム201は顧客基幹システム101が真に正しい接続先であると検証できる。
顧客基幹システム101及び生産管理システム201が相互に真に正しい接続先であると検証できた場合、顧客基幹システム101は評価指標登録依頼517を行う。ここで、評価指標登録依頼517は、例えば、評価指標535を登録情報531に含まれる公開鍵で暗号化した上で生産管理システム201の通常処理機器203に送信する処理である。通常処理機器203のセキュア処理依頼部224は評価指標535の形式から評価指標登録518の処理が必要と判定し、セキュア処理機器204に評価指標登録を依頼する。セキュア処理機器204の暗号処理部231は評価指標535を復号化し評価値算出部232に送付する。評価値算出部232は復号化された評価指標535を評価指標として登録する評価指標登録518を実行し、顧客要求から生成される生産計画の評価値算出に用いる。
顧客基幹システム101は顧客要求生成519を実行し、生産管理システム201の通常処理機器203に顧客要求情報536を送信する。ここで、顧客要求情報536は、例えば、品名と個数と納期で構成される生産計画を立案する上で必要となる情報である。以降、図2の生産計画生成フローチャート用いて説明した方法で生産計画を決定する。
このように、評価値算出部232は、顧客要求情報を送信する顧客システム(例えば、図1に示した顧客基幹システム101)が接続先として正しい機器であるかを検証するための鍵を有したセキュア処理機器204に設けられ、上記顧客システムの機器(例えば、顧客プログラム処理機器102)は、上記顧客要求情報を計画算出部222に送信し、セキュア処理機器204が接続先として正しい機器であるかを検証するための鍵を有し、計画算出部222は、セキュア処理機器204と上記顧客システムの機器とが互いに接続先として正しい機器であると検証された場合に、顧客要求情報を用いて生産計画を算出する。その後、評価値算出部232による評価値算出等、以降の処理を実行する。
具体的には、顧客要求情報読込520はステップ301であり、リソース配分算出522はステップ302であり、生産計画策定523はステップ303であり、計画要約情報537は生産計画要約表であり、制約条件538はステップ302で算出した計画算出上の制約条件であり、評価値算出524はステップ304であり、評価値539は評価指標535を用いてステップ304で算出した評価値であり、生産計画選定525はステップ305であり、終了条件判定526はステップ306である。フローチャートで述べたように、終了条件を満たさない場合、リソース配分算出522から終了条件判定526までのステップを繰り返すことで制約条件538および生産計画の最適化521を行う。生産計画決定527はステップ307であり、決定した生産計画に基づいて、制御情報540を用いて被制御機器群208と通信することで、製品生産528を実現する。
このように、本実施例1に係るシェアリングコンピューティングシステム10は、顧客基幹システム101の事業者特定機器104及び生産管理システム201のセキュア処理機器204を用いて接続先を相互に検証し、顧客評価指標生成機器103で生成した評価指標535をセキュア処理機器204に備えることで評価指標535の秘匿化を実現し、事業者プログラム処理機器209が評価指標535に基づいて制約条件538および生産計画を最適化521することで、生産計画へのリソース変動の許容を実現できる。
係る特徴により、顧客側は単位時間当たりの最適なリソースの使用により顧客指標を向上することが可能となり、生産現場事業者側は余剰リソースを削減することにより利用料を増加することが可能となる。
図9は、本発明の実施例2を示し、シェアリングコンピューティングシステム10の別の例を示す構成図である。顧客基幹システム101及び生産管理システム201及びネットワーク151は実施例1と同様の構成及び機能を備え、機器・アプリケーション管理システム251はネットワーク151と接続261する。本実施の形態では、機器・アプリケーション管理システム251を用いて、機器及びアプリケーションの管理を証明書で行う方法について述べる。以下では、機器・アプリケーション管理システム251が生産管理システム201の外部ネットワークであるネットワーク151を介して接続されているが、生産管理システム201の内部ネットワークであるネットワーク262を介して接続されていてもよい。これにより、ゲートウェイやルータ等により構成される通信制御機器202がセキュリティを確保した環境下で機器・アプリケーション管理システム251がネットワーク151と接続されることとなる。したがって、機器・アプリケーション管理システム251がネットワーク151に接続された場合に比べて、新たなゲートウェイ等の通信機器の設置やネットワーク環境を構築する必要がなくなる。機器・アプリケーション管理システム251は、実施例1で示した各機器やシステムと同様に、例えば、図11に示したコンピュータ1100により実現できる。
実施の形態1では、生産管理システム201の通常処理機器203やセキュア処理機器204等をはじめとするシステムコンポーネントが多数となった場合、各コンポーネントが他のコンポーネントの公開鍵の有効性について整合性をとることが煩雑となる。本実施の形態では、機器及びアプリケーションの管理を証明書で行うことで、機器やアプリケーションの登録及び更新及び廃止の管理が必要なすべてのコンポーネントに対して容易に反映することができる。
機器・アプリケーション管理システム251は、システムコンポーネントの真正性を証明する証明書の発行及び更新機能を備える。ここで、証明書の発行及び更新機能は、例えば、顧客基幹システム101の事業者特定機器104に内在し事業者特定機器104から取り出すことのできない秘密鍵に対応した公開鍵と、生産管理システム201のセキュア処理機器204の暗号処理部231に内在し暗号処理部231から取り出すことのできない秘密鍵に対応した公開鍵を機器・アプリケーション管理システム251に登録依頼し、機器・アプリケーション管理システム251が機器登録と証明書発行を行い、機器・アプリケーション管理システム251が失効させた証明書をリストとして各システムコンポーネントに配布する機能である。
本実施例2に係るシェアリングコンピューティングシステム10のシーケンス図を図10に示す。ここで、図10のシーケンス図は、実施例1の図8で説明した顧客要求519以降の処理シーケンスを省略しているが、検証結果643以降に実施例1の顧客要求519以降の処理シーケンスを続けることで生産計画へのリソース変動の許容を実現できる。
生産管理システム201の事業者プログラム処理機器209は、秘匿化が不要な処理に対して用いる非セキュアな環境が構築された通常処理機器203と秘匿化が必要な処理に対して用いるセキュアな環境が構築されたセキュア処理機器204を備える。通常処理機器203とセキュア処理機器204をハードウェアとして分離することで、通常処理機器203のアプリケーションからセキュア処理機器204で実行されるアプリケーションやそのデータに直接アクセスすることはできず、通常処理機器203のアプリケーションはセキュアな処理の依頼及び結果の受領のみが可能である。このため、本実施例では、顧客基幹システム101の事業者特定機器104の鍵及び事業者プログラム処理機器209のセキュア処理機器204の鍵を機器・アプリケーション管理システム251に登録し証明書を発行・更新することで、証明書ベースで接続先の真正性検証と顧客指標の秘匿化を実現する。
生産管理システム201は他のコンポーネントに真正性を証明するため、生産管理システム201のセキュア処理機器204を起点に機器・アプリケーション管理システム251に機器登録依頼601を行い、公開鍵と機器情報を登録情報631として機器・アプリケーション管理システム251に送信する。ここで、機器情報とは、例えば、ユニークなIDである。
機器・アプリケーション管理システム251は、依頼した生産管理システム201を登録してよい場合に機器登録602を行う。ここで、機器登録とは、例えば、登録情報631に含まれる機器情報と登録情報631に含まれる公開鍵とを紐づけてリストで管理する処理である。機器・アプリケーション管理システム251は、機器登録602後に証明書発行603を行い、生産管理システム201のセキュア処理機器204に向けて証明書632を送信する。ここで、証明書632とは、例えば、機器・アプリケーション管理システム251に署名された登録情報631に含まれる公開鍵のX.509証明書であり、機器・アプリケーション管理システム251に署名された機器・アプリケーション管理システム251の公開鍵のX.509証明書を含む。
生産管理システム201のセキュア処理機器204は機器・アプリケーション管理システム251から受信した証明書632を保存する証明書格納604を行う。
顧客基幹システム101は他のコンポーネントに真正性を証明するため、顧客基幹システム101の事業者特定機器104が機器・アプリケーション管理システム251に機器登録依頼605を行い、公開鍵と機器情報を登録情報633として機器・アプリケーション管理システム251に送信する。ここで、機器情報とは、例えば、ユニークなIDである。
機器・アプリケーション管理システム251は、依頼した顧客基幹システム101を登録してよい場合に機器登録606を行う。ここで、機器登録とは、例えば、登録情報633に含まれる機器情報と登録情報633に含まれる公開鍵とを紐づけてリストで管理する処理である。機器・アプリケーション管理システム251は、機器登録606後に証明書発行607を行い、顧客基幹システム101の事業者特定機器104に向けて証明書634を送信する。ここで、証明書634とは、例えば、機器・アプリケーション管理システム251に署名された登録情報633に含まれる公開鍵のX.509証明書であり、機器・アプリケーション管理システム251に署名された機器・アプリケーション管理システム251の公開鍵のX.509証明書を含む。
顧客基幹システム101の事業者特定機器104は機器・アプリケーション管理システム251から受信した証明書634を保存する証明書格納608を行う。
機器・アプリケーション管理システム251は定期的に証明書失効リスト635を生成する証明書失効リスト生成609を行う。ここで、証明書失効リストとは、例えば、無効になった証明書に含まれるシリアル番号の一覧である。
生産管理システム201は、生産管理システム201のセキュア処理機器204を起点に定期的に失効リスト取得610を行う。ここで、失効リスト取得610とは、機器・アプリケーション管理システム251が定期的に更新する証明書失効リスト635をセキュア処理機器204がリスト要求636し証明書失効リスト635を取得することである。
同様に、顧客基幹システム101は、顧客基幹システム101の事業者特定機器104が定期的に失効リスト取得611を行う。ここで、失効リスト取得611とは、機器・アプリケーション管理システム251が定期的に更新する証明書失効リスト635を事業者特定機器104がリスト要求636し証明書失効リスト635を取得することである。
顧客基幹システム101による生産管理システム201の真正性検証は、顧客基幹システム101が署名要求612を行い、要求情報638を生産管理システム201に送付する。要求情報638は、例えば、署名の要求であることと任意のワードで構成される情報である。生産管理システム201は要求情報638を受けて、署名613を実行し、署名情報639を顧客基幹システム101に送付する。署名613は、例えば、要求情報638に含まれるワードに対して署名する処理であり、署名情報639はワードに対して署名した情報と証明書632で構成される。顧客基幹システム101は、署名情報639を検証する検証処理614を行い、その成否を検証結果640として生産管理システム201に送付する。検証処理614は、例えば、証明書632が証明書失効リスト635に含まれていないことと、証明書632が機器・アプリケーション管理システム251によって発行されたものであることと、ワードに対して署名した情報とワードの検証値が一致することと、を検証する処理である。
生産管理システム201による顧客基幹システム101の真正性検証は、生産管理システム201が署名要求615を行い、要求情報641を顧客基幹システム101に送付する。要求情報641は、例えば、署名の要求であることと任意のワードで構成される情報である。顧客基幹システム101は要求情報641を受けて、署名616を実行し、署名情報642を生産管理システム201に送付する。署名616は、例えば、要求情報641に含まれるワードに対して署名する処理であり、署名情報641はワードに対して署名した情報と証明書634で構成される。生産管理システム201は、署名情報641を検証する検証処理617を行い、その成否を検証結果643として顧客基幹システム101に送付する。検証処理617は、例えば、証明書634が証明書失効リスト635に含まれていないことと、証明書634が機器・アプリケーション管理システム251によって発行されたものであることと、ワードに対して署名した情報とワードの検証値が一致することと、を検証する処理である。
以上説明したように、本実施例では、システムコンポーネントの真正性を証明する証明書を発行または更新する管理システム(例えば、図9に示した機器・アプリケーション管理システム251)を有し、顧客システム(例えば、図1に示した顧客基幹システム101)の機器(例えば、図1に示した顧客プログラム処理機器102)は、当該機器とセキュア処理機器204が接続先として正しい機器であるかを検証するための鍵を上記管理システムに登録し、上記管理システムから上記顧客システムの機器について真正性を証明する証明書を受信し、セキュア処理機器204は、当該セキュア処理機器204とセキュア処理機器204が接続先として正しい機器であるかを検証するための鍵を上記管理システムに登録し、上記管理システムからセキュア処理機器204の真正性を証明する証明書を受信し、計画算出部222は、セキュア処理機器204および上記顧客システムの機器の証明書を用いて真正性が検証された場合に、顧客要求情報を用いて生産計画を算出する。
また、上記顧客システムの機器およびセキュア処理機器204は、それぞれ、上記管理システムから無効になった証明書を含む証明書失効リストを取得し、計画算出部222は、それぞれの証明書が証明書失効リストに含まれず、真正性が検証された場合に、顧客要求情報を用いて生産計画を算出する。
このように、本実施例2に係るシェアリングコンピューティングシステム10は、機器・アプリケーション管理システム251が発行した証明書と証明書失効リストを用いて、顧客基幹システム101及び生産管理システム201が相互に真正性を検証することが可能となる。
係る特徴により、シェアリングコンピューティングシステム10は、システムコンポーネントが多数となった場合においても各コンポーネントは証明書と証明書失効リストを用いて真正性を容易に確認することが可能となる。
これまで説明したように、各実施例によれば、生産計画立案装置に通常の実行領域と分離されたセキュアなプログラム実行領域を設け、通常の実行領域において生産計画を立案し、セキュアなプログラム実行領域において生産計画に対する顧客指標の評価値を算出し、リソース変動を許容した生産計画の最適化を行う。具体的には、シェアリングコンピューティングシステムが、非セキュアな環境で、システムのリソース使用可能量に基づいて定められた少なくとも一以上の制約条件と、製品についての顧客要求情報とに基づいて、生産計画を算出する計画算出部(例えば、通常処理機器203の計画算出部222)と、セキュアな環境で、上記生産計画で定められた製品の生産開始時刻と生産終了時刻とを集計した生産計画要約表(例えば、図5に示した生産計画要約表)と、上記制約条件とに基づいて、顧客評価指標を用いて評価値を算出する評価値算出部(例えば、セキュア処理機器204の評価値算出部232)と、上記非セキュアな環境で、それぞれの制約条件における上記生産計画要約表から顧客評価指標を用いて算出された評価値のなかで所定の条件を満たすもの(例えば、評価値が最も高いもの)を、製品を生産する被制御機器(例えば、被制御機器207)を制御するための最適解とする最適化処理部(例えば、通常処理機器203の最適化処理部223)と、を有した構成とする。この結果、顧客指標を、生産現場事業者の生産計画の評価指標値に秘匿化しつつ、顧客側は単位時間当たりの最適なリソースの使用により顧客指標を向上することが可能となり、生産現場事業者側は余剰リソースを削減することにより利用料を増加することができる。
10 シェアリングコンピューティングシステム
101 顧客基幹システム
102 顧客プログラム処理機器
103 顧客評価指標生成機器
104 事業者特定機器
105 通信制御機器
151 ネットワーク
201 生産管理システム
202 通信制御機器
203 通常処理機器
204 セキュア処理機器
205 セキュア通信機器
2051 セキュアなネットワーク
2052 セキュアなネットワーク
206 内部ネットワーク
207 被制御機器
208 被制御機器群
209 事業者プログラム処理機器
251 機器・アプリケーション管理システム
262 ネットワーク

Claims (8)

  1. 非セキュアな環境で、システムのリソース使用可能量に基づいて定められた少なくとも一以上の制約条件と、製品についての顧客要求情報とに基づいて、生産計画を算出する計画算出部と、
    セキュアな環境で、前記生産計画で定められた前記製品の生産開始時刻と生産終了時刻とを集計した生産計画要約表と、前記制約条件とに基づいて、顧客評価指標を用いて評価値を算出する評価値算出部と、
    前記非セキュアな環境で、それぞれの前記制約条件における前記生産計画要約表から顧客評価指標を用いて算出された評価値のなかで所定の条件を満たすものを、前記製品を生産する被制御機器を制御するための最適解とする最適化処理部と、
    を備えることを特徴とするシェアリングコンピューティングシステム。
  2. 前記計画算出部による前記生産計画の算出と前記評価値算出部による前記評価値の算出とを前記制約条件を変えて繰り返し、繰り返し算出された複数の評価値のなかで評価値が最も高いものを最適解とする最適化処理部、
    を備えることを特徴とする請求項1に記載のシェアリングコンピューティングシステム。
  3. 前記評価値算出部は、前記顧客要求情報を送信する顧客システムが接続先として正しい機器であるかを検証するための鍵を有したセキュア処理機器に設けられ、
    前記顧客システムの機器は、前記顧客要求情報を前記計画算出部に送信し、前記セキュア処理機器が接続先として正しい機器であるかを検証するための鍵を有し、
    前記計画算出部は、前記セキュア処理機器と前記顧客システムの機器とが互いに接続先として正しい機器であると検証された場合に、前記顧客要求情報を用いて生産計画を算出する、
    ことを特徴とする請求項1に記載のシェアリングコンピューティングシステム。
  4. システムコンポーネントの真正性を証明する証明書を発行または更新する管理システムを有し、
    前記顧客システムの機器は、当該機器と前記セキュア処理機器が接続先として正しい機器であるかを検証するための鍵を前記管理システムに登録し、前記管理システムから前記顧客システムの機器について真正性を証明する証明書を受信し、
    前記セキュア処理機器は、当該セキュア処理機器と前記顧客システムの機器が接続先として正しい機器であるかを検証するための鍵を前記管理システムに登録し、前記管理システムから前記セキュア処理機器の真正性を証明する証明書を受信し、
    前記計画算出部は、前記セキュア処理機器および前記顧客システムの機器の証明書を用いて真正性が検証された場合に、前記顧客要求情報を用いて生産計画を算出する、
    ことを特徴とする請求項3に記載のシェアリングコンピューティングシステム。
  5. 前記顧客システムの機器および前記セキュア処理機器は、それぞれ、前記管理システムから無効になった証明書を含む証明書失効リストを取得し、
    前記計画算出部は、それぞれの証明書が前記証明書失効リストに含まれず、前記真正性が検証された場合に、前記顧客要求情報を用いて生産計画を算出する、
    ことを特徴とする請求項4に記載のシェアリングコンピューティングシステム。
  6. 前記シェアリングコンピューティングシステムは、
    前記顧客要求情報を送信する顧客システムと、前記計画算出部と前記最適化処理部とを有した通常処理機器と前記評価値算出部を有したセキュア処理機器と前記通常処理機器と前記セキュア処理機器とを接続するセキュア通信機器とを含む生産管理システムと、を有し、
    前記顧客システムと前記生産管理システムとは、前記生産管理システムの外部ネットワークを介して接続され、
    前記通常処理機器と前記セキュア処理機器とは、前記セキュア通信機器および前記生産管理システムの内部ネットワークを介して接続され、
    前記計画算出部は、前記外部ネットワークを介して前記顧客システムから受信した前記顧客要求情報を用いて前記生産計画を算出し、
    前記評価値算出部は、前記セキュア通信機器を介して前記通常処理機器から受信した前記生産計画要約表と前記制約条件とに基づいて、前記評価値を算出し、
    前記最適化処理部は、前記セキュア通信機器を介して前記セキュア処理機器から受信した前記評価値のなかで所定の条件を満たすものを、前記製品を生産する被制御機器を制御するための最適解とする、
    ことを特徴とする請求項1に記載のシェアリングコンピューティングシステム。
  7. 前記計画算出部は、前記通常処理機器とは異なる前記生産管理システム外部の他の機器に設けられ、
    前記評価値算出部は、前記他の機器において算出された前記生産計画を、前記セキュア通信機器を介して前記通常処理機器から受信し、受信した前記生産計画で定められた前記製品の生産開始時刻と生産終了時刻とを集計した生産計画要約表と、前記制約条件とに基づいて、前記評価値を算出する、
    ことを特徴とする請求項6に記載のシェアリングコンピューティングシステム。
  8. コンピュータで行われるリソースシェアリング方法であって、
    計画算出部が、非セキュアな環境で、システムのリソース使用可能量に基づいて定められた少なくとも一以上の制約条件と、製品についての顧客要求情報とに基づいて、生産計画を算出し、
    評価値算出部が、セキュアな環境で、前記生産計画で定められた前記製品の生産開始時刻と生産終了時刻とを集計した生産計画要約表と、前記制約条件とに基づいて、顧客評価指標を用いて評価値を算出し、
    最適化処理部が、前記非セキュアな環境で、それぞれの前記制約条件における前記生産計画要約表から顧客評価指標を用いて算出された評価値のなかで所定の条件を満たすものを、前記製品を生産する被制御機器を制御するための最適解とする、
    ことを特徴とするリソースシェアリング方法。
JP2020138965A 2020-08-19 2020-08-19 シェアリングコンピューティングシステム、リソースシェアリング方法 Active JP7510302B2 (ja)

Priority Applications (1)

Application Number Priority Date Filing Date Title
JP2020138965A JP7510302B2 (ja) 2020-08-19 2020-08-19 シェアリングコンピューティングシステム、リソースシェアリング方法

Applications Claiming Priority (1)

Application Number Priority Date Filing Date Title
JP2020138965A JP7510302B2 (ja) 2020-08-19 2020-08-19 シェアリングコンピューティングシステム、リソースシェアリング方法

Publications (2)

Publication Number Publication Date
JP2022034983A JP2022034983A (ja) 2022-03-04
JP7510302B2 true JP7510302B2 (ja) 2024-07-03

Family

ID=80443258

Family Applications (1)

Application Number Title Priority Date Filing Date
JP2020138965A Active JP7510302B2 (ja) 2020-08-19 2020-08-19 シェアリングコンピューティングシステム、リソースシェアリング方法

Country Status (1)

Country Link
JP (1) JP7510302B2 (ja)

Citations (4)

* Cited by examiner, † Cited by third party
Publication number Priority date Publication date Assignee Title
JP2001312536A (ja) 2000-04-28 2001-11-09 Sharp Corp 生産管理サーバ装置、商品の生産管理方法および当該商品の生産管理方法を実現するためのプログラムを記憶したコンピュータ読取可能な記録媒体
JP2003122818A (ja) 2001-10-12 2003-04-25 Ricoh Co Ltd 情報共有化システム
WO2009034772A1 (ja) 2007-09-12 2009-03-19 Sharp Kabushiki Kaisha 生産システム、生産装置、生産プログラム及び記録媒体
WO2019175482A1 (fr) 2018-03-14 2019-09-19 Ledger, Sas Traitement sécurisé de données

Family Cites Families (3)

* Cited by examiner, † Cited by third party
Publication number Priority date Publication date Assignee Title
US5630070A (en) * 1993-08-16 1997-05-13 International Business Machines Corporation Optimization of manufacturing resource planning
JP2003067598A (ja) * 2001-08-28 2003-03-07 Matsushita Electric Works Ltd 原価見積りシステム及びその方法及び記録媒体
JP2007011860A (ja) * 2005-07-01 2007-01-18 Thk Co Ltd 電子商取引システム

Patent Citations (4)

* Cited by examiner, † Cited by third party
Publication number Priority date Publication date Assignee Title
JP2001312536A (ja) 2000-04-28 2001-11-09 Sharp Corp 生産管理サーバ装置、商品の生産管理方法および当該商品の生産管理方法を実現するためのプログラムを記憶したコンピュータ読取可能な記録媒体
JP2003122818A (ja) 2001-10-12 2003-04-25 Ricoh Co Ltd 情報共有化システム
WO2009034772A1 (ja) 2007-09-12 2009-03-19 Sharp Kabushiki Kaisha 生産システム、生産装置、生産プログラム及び記録媒体
WO2019175482A1 (fr) 2018-03-14 2019-09-19 Ledger, Sas Traitement sécurisé de données

Also Published As

Publication number Publication date
JP2022034983A (ja) 2022-03-04

Similar Documents

Publication Publication Date Title
CN110490305B (zh) 基于区块链网络的机器学习模型处理方法及节点
EP3900301B1 (en) Multi-access edge computing node with distributed ledger
Chakravarty et al. Fast isomorphic state channels
JP7486938B2 (ja) 証明書管理システムのサービス品質の提供
JP6942136B2 (ja) デジタルコンテンツの制御及び配信のためのブロックチェーンにより実施される方法
JP2022527375A (ja) 仮想分散型台帳ネットワークのためのシステムおよび方法
US9893896B1 (en) System and method for remote storage auditing
JP7432443B2 (ja) 移行支援システム、移行支援方法、およびノード
JP7025365B2 (ja) データ連携管理方法、データ連携管理システム、およびノード
US20190165948A1 (en) System, data management method, and program
Anthony Jr Deployment of distributed ledger and decentralized technology for transition to smart industries
EP3752965A1 (en) Blockchain-based consent management system and method
CN112187470A (zh) 物联网证书分发方法及装置、系统、存储介质、电子装置
CN112215710A (zh) 年金数据处理方法、区块链系统、介质及电子设备
CN110419046A (zh) 信息提供装置、信息提供系统、信息提供方法以及程序
WO2019186978A1 (ja) 電子取引システム、取引サーバ、検証サーバ、電子取引方法及びプログラム
WO2021078809A1 (en) A method for analyzing data using a blockchain, a data provider and a data customer therefor
WO2020255207A1 (ja) コンテンツ利用システム、許諾端末、閲覧端末、配信端末、および、コンテンツ利用プログラム
CN115908001A (zh) 基于区块链的交易监管方法、装置、电子设备和存储介质
KR20200093089A (ko) 블록체인 기반의 작업 요청 및 결과물의 거래 방법 및 시스템
CN114503093A (zh) 跨多个区块链分发一致账本的方法和系统
US10574459B2 (en) Code signing service
Bar-On et al. Optimal publishing strategies on a base layer
JP7838503B2 (ja) サーバ装置、情報処理方法、およびプログラム
JP2022034983A (ja) シェアリングコンピューティングシステム、リソースシェアリング方法

Legal Events

Date Code Title Description
A621 Written request for application examination

Free format text: JAPANESE INTERMEDIATE CODE: A621

Effective date: 20230315

A977 Report on retrieval

Free format text: JAPANESE INTERMEDIATE CODE: A971007

Effective date: 20240117

A131 Notification of reasons for refusal

Free format text: JAPANESE INTERMEDIATE CODE: A131

Effective date: 20240220

A521 Request for written amendment filed

Free format text: JAPANESE INTERMEDIATE CODE: A523

Effective date: 20240401

TRDD Decision of grant or rejection written
A01 Written decision to grant a patent or to grant a registration (utility model)

Free format text: JAPANESE INTERMEDIATE CODE: A01

Effective date: 20240618

A61 First payment of annual fees (during grant procedure)

Free format text: JAPANESE INTERMEDIATE CODE: A61

Effective date: 20240621

R150 Certificate of patent or registration of utility model

Ref document number: 7510302

Country of ref document: JP

Free format text: JAPANESE INTERMEDIATE CODE: R150