KR20170022799A - 로그인 서비스 제공 방법 및 로그인 중계 장치 - Google Patents

로그인 서비스 제공 방법 및 로그인 중계 장치 Download PDF

Info

Publication number
KR20170022799A
KR20170022799A KR1020150118261A KR20150118261A KR20170022799A KR 20170022799 A KR20170022799 A KR 20170022799A KR 1020150118261 A KR1020150118261 A KR 1020150118261A KR 20150118261 A KR20150118261 A KR 20150118261A KR 20170022799 A KR20170022799 A KR 20170022799A
Authority
KR
South Korea
Prior art keywords
user
login
online
key
service
Prior art date
Legal status (The legal status is an assumption and is not a legal conclusion. Google has not performed a legal analysis and makes no representation as to the accuracy of the status listed.)
Granted
Application number
KR1020150118261A
Other languages
English (en)
Other versions
KR102374193B1 (ko
Inventor
은승우
Original Assignee
주식회사 케이티
Priority date (The priority date is an assumption and is not a legal conclusion. Google has not performed a legal analysis and makes no representation as to the accuracy of the date listed.)
Filing date
Publication date
Application filed by 주식회사 케이티 filed Critical 주식회사 케이티
Priority to KR1020150118261A priority Critical patent/KR102374193B1/ko
Publication of KR20170022799A publication Critical patent/KR20170022799A/ko
Application granted granted Critical
Publication of KR102374193B1 publication Critical patent/KR102374193B1/ko
Active legal-status Critical Current
Anticipated expiration legal-status Critical

Links

Images

Classifications

    • G—PHYSICS
    • G06—COMPUTING OR CALCULATING; COUNTING
    • G06F—ELECTRIC DIGITAL DATA PROCESSING
    • G06F21/00—Security arrangements for protecting computers, components thereof, programs or data against unauthorised activity
    • G06F21/30—Authentication, i.e. establishing the identity or authorisation of security principals
    • G06F21/31—User authentication
    • G—PHYSICS
    • G06—COMPUTING OR CALCULATING; COUNTING
    • G06F—ELECTRIC DIGITAL DATA PROCESSING
    • G06F21/00—Security arrangements for protecting computers, components thereof, programs or data against unauthorised activity
    • G06F21/60—Protecting data
    • G06F21/62—Protecting access to data via a platform, e.g. using keys or access control rules
    • G06F21/6218—Protecting access to data via a platform, e.g. using keys or access control rules to a system of files or objects, e.g. local or distributed file system or database
    • G06F21/6245—Protecting personal data, e.g. for financial or medical purposes
    • H—ELECTRICITY
    • H04—ELECTRIC COMMUNICATION TECHNIQUE
    • H04L—TRANSMISSION OF DIGITAL INFORMATION, e.g. TELEGRAPHIC COMMUNICATION
    • H04L9/00—Cryptographic mechanisms or cryptographic arrangements for secret or secure communications; Network security protocols
    • H04L9/32—Cryptographic mechanisms or cryptographic arrangements for secret or secure communications; Network security protocols including means for verifying the identity or authority of a user of the system or for message authentication, e.g. authorization, entity authentication, data integrity or data verification, non-repudiation, key authentication or verification of credentials
    • H04L9/3226—Cryptographic mechanisms or cryptographic arrangements for secret or secure communications; Network security protocols including means for verifying the identity or authority of a user of the system or for message authentication, e.g. authorization, entity authentication, data integrity or data verification, non-repudiation, key authentication or verification of credentials using a predetermined code, e.g. password, passphrase or PIN

Landscapes

  • Engineering & Computer Science (AREA)
  • Computer Security & Cryptography (AREA)
  • Theoretical Computer Science (AREA)
  • Health & Medical Sciences (AREA)
  • Physics & Mathematics (AREA)
  • General Engineering & Computer Science (AREA)
  • General Physics & Mathematics (AREA)
  • Software Systems (AREA)
  • Computer Hardware Design (AREA)
  • Bioethics (AREA)
  • General Health & Medical Sciences (AREA)
  • Medical Informatics (AREA)
  • Databases & Information Systems (AREA)
  • Computer Networks & Wireless Communication (AREA)
  • Signal Processing (AREA)
  • Information Transfer Between Computers (AREA)

Abstract

본 발명은 로그인 서비스 제공 방법 및 로그인 중계 장치로서, 이용자가 온라인 서비스를 이용하기 위한 로그인 요청시 상기 이용자의 온라인 사업자 서버에 대한 로그인을 중계하면서 상기 이용자의 식별 정보를 대체하기 위해 상기 이용자에 대응되어 생성된 이용자키를 상기 온라인 사업자 서버로 제공하여, 상기 온라인 사업자 서버가 상기 이용자키로 상기 이용자를 인식하여 온라인 서비스를 제공하도록 하는 로그인 서비스 제공 방안에 대한 것이다.

Description

로그인 서비스 제공 방법 및 로그인 중계 장치 {Method and device of providing log-in service}
본 발명은 로그인 서비스 제공 방법 및 로그인 중계 장치에 대한 것으로서, 보다 상세하게는 이용자가 온라인 서비스를 이용하기 위한 로그인 요청시 상기 이용자의 온라인 사업자 서버에 대한 로그인을 중계하면서 상기 이용자의 식별 정보를 대체하기 위해 상기 이용자에 대응되어 생성된 이용자키를 상기 온라인 사업자 서버로 제공하여, 상기 온라인 사업자 서버가 상기 이용자키로 상기 이용자를 인식하여 온라인 서비스를 제공하도록 하는 로그인 서비스 제공 방안에 관한 것이다.
ICT 기술 발달에 따라 업무분야에서 일상생활까지 인터넷의 활용은 크게 증가하였으며, 인터넷을 이용한 온라인 서비스를 통하지 않고는 업무뿐만 아니라 일상생활까지도 어려워지고 있는 실정이다.
일반적으로 온라인 사업자가 제공하는 온라인 서비스를 이용하고자 하는 경우, 이용자는 온라인 사업자 서버에 회원 등록하여 이용자에 대응되는 ID를 발급받고 패스워드를 설정하는데, 해당 온라인 서비스를 이용하기 위해서 매번 접속시마다 ID와 패스워드를 입력해야 되는 번거러움이 있으며, 또한 이용자가 가입하는 온라인 서비스의 수가 증가됨에 따라 각각의 온라인 서비스를 접속하기 위한 자신의 ID와 패스워드를 기억하기 힘들어져 기억하지 못하는 ID를 문의하고 패스워드를 다시 설정해야되는 문제점이 있다.
또한 회원 등록시 온라인 사업자가 이용자를 인식하기 위해서 이용자에 대한 다양한 개인 정보가 요구되고 있는데, 이때 이용자가 입력하는 개인 정보는 신상 정보부터 중요한 금융 정보까지 포함될 수 있다.
이와 같은 개인 정보의 유출이 빈번히 발생되어 사회적 문제로까지 대두되고 있는데, 자신의 개인 정보 유출로 인해 이용자는 정신적 피해뿐만 아니라 경제적인 피해까지 발생되어 이를 방지할 수 있는 방안 강구가 절실히 요구되고 있다.
상기의 다양한 제반 문제를 해결하기 위해서 종래기술로서 전화번호를 ID로 이용하여 로그인하거나 이용자가 가입한 여러 온라인 서비스에 대한 통합 로그인 서비스를 제공하는 기술이 제시되고 있는데, 이러한 종래기술들은 이용자가 보다 편리하게 다양한 온라인 서비스에 로그인하도록 지원하고는 있으나, 여전히 이용자를 식별하기 위해 개인 정보의 입력이 요구되고 있으며, 이로 인해 개인 정보 유출에 따른 피해를 방지할 수 없는 문제점이 존재하고 있다.
특허공개번호 제10-2009-0089616호
본 발명은 상술한 바와 같은 종래 기술의 문제점을 해결하고자 하는 것으로서, 이용자가 다양한 온라인 서비스의 접속시 보다 편리하게 로그인할 수 있는 간편 로그인 방안을 제시하고자 한다.
특히, 온라인 사업자가 회원의 개인 정보를 보유하거나 또는 통합 로그인 서비스를 이용하는 경우에도 통합 로그인 서비스를 제공하는 사업자가 회원의 개인 정보를 보유함으로써, 개인 정보의 유출로 인해 피해가 발생될 수 있는 문제점을 해결하고자 한다.
상기 기술적 과제를 달성하고자 본 발명에 따른 로그인 서비스 제공 방법은, 로그인 중계 장치가, 이용자 단말기로부터 온라인 사업자 서버에 대한 로그인 요청에 따라 상기 온라인 사업자 서버에 대한 상기 이용자 단말기의 접속을 인증하는 이용자 인증 단계; 및 상기 로그인 중계 장치가, 상기 이용자 단말기에 대한 접속 인증에 따라 상기 이용자 단말기를 통해 로그인을 요청하는 이용자의 식별 정보를 대체하기 위해 상기 이용자에 대응되어 생성된 이용자키를 상기 온라인 사업자 서버로 제공하고, 상기 이용자 단말기에 대한 상기 온라인 사업자 서버로의 접속을 중계하는 접속 중계 단계를 포함하며, 상기 온라인 사업자 서버는, 상기 이용자키로 상기 이용자를 인식하여 온라인 서비스를 제공하는 것을 특징으로 한다.
바람직하게는 상기 온라인 사업자의 식별 정보를 기초로 상기 온라인 사업자 서버를 등록하고, 상기 이용자의 식별 정보를 기초로 상기 이용자를 등록하는 회원 등록 단계; 및 상기 이용자의 식별 정보 또는 상기 이용자의 이용자키와 상기 온라인 사업자의 식별 정보 또는 상기 온라인 사업자 서버의 사업자키를 매칭시켜 상기 온라인 사업자 서버에 대한 상기 이용자의 접속을 위한 로그인 정보를 생성하는 로그인 정보 생성 단계를 포함하며, 상기 접속 중계 단계는, 상기 로그인 정보를 기초로 상기 이용자 단말기에 대한 상기 온라인 사업자 서버로의 접속을 중계할 수 있다.
여기서, 상기 이용자의 이용자키와 상기 온라인 사업자 서버의 사업자키를 생성하는 키 생성 단계를 더 포함하며, 상기 로그인 정보 생성 단계는, 상기 이용자키와 상기 사업자키를 매칭시켜 상기 이용자의 상기 온라인 사업자 서버에 대한 로그인 정보를 생성할 수 있다.
상기 키 생성 단계에 대한 일실시예로서, 복수의 온라인 사업자 서버 모두에 적용되는 상기 이용자에 대한 하나의 범용 이용자키와 복수의 이용자 모두에 적용되는 상기 온라인 사업자 서버에 대한 하나의 범용 사업자키를 생성할 수 있다.
상기 키 생성 단계에 대한 다른 실시예로서, 복수의 온라인 사업자 서버 각각에 개별 적용되는 상기 이용자에 대한 각각의 개별 이용자키와 복수의 이용자 각각에 개별 적용되는 상기 온라인 사업자 서버에 대한 각각의 개별 사업자키를 생성할 수 있다.
나아가서 상기 이용자 인증 단계의 수행에 따라 인증된 상기 이용자에 대한 일회용 이용자키를 생성하는 키 생성 단계를 더 포함할 수도 있다.
바람직하게는 상기 이용자 인증 단계는, 상기 이용자 단말기로부터 온라인 사업자 서버에 대한 로그인 요청을 수신하는 로그인 요청 수신 단계; 상기 이용자 단말기를 통해 로그인을 요청하는 이용자에 대응되는 이용자 모바일 단말기로 로그인 확인 URL을 포함하는 로그인 확인 문자를 전송하는 로그인 확인 문자 전송 단계; 및 상기 이용자 모바일 단말기로부터 상기 로그인 확인 URL의 선택에 따른 로그인 신호를 수신하여, 상기 온라인 사업자 서버에 대한 상기 이용자 단말기의 접속을 인증하는 접속 인증 단계를 포함할 수도 있다.
더 바람직하게는 상기 접속 중계 단계의 수행에 따라 상기 이용자 단말기에 대한 상기 온라인 사업자 서버로의 접속을 확인하고, 상기 이용자 모바일 단말기로 로그 아웃 URL을 포함하는 로그인 완료 문자를 전송하는 로그인 완료 문자 전송 단계; 및 상기 이용자 모바일 단말기로부터 상기 로그 아웃 URL의 선택에 따른 로그 아웃 신호를 수신하여, 상기 이용자 단말기의 상기 온라인 사업자 서버에 대한 접속을 해제시키는 로그 아웃 단계를 더 포함할 수도 있다.
나아가서 상기 온라인 사업자 서버로부터 상기 이용자 단말기로 제공된 서비스 내역과 상기 이용자키를 포함하는 서비스 내역 정보를 전송받는 서비스 내역 수신 단계; 상기 서비스 내역 정보에 포함된 이용자키를 기초로 이용자를 확인하는 이용자 확인 단계; 및 상기 이용자에 대응되는 이용자 단말기로 상기 서비스 내역을 포함하는 서비스 내역 확인 정보를 전송하는 단계를 더 포함할 수도 있다.
바람직하게는 상기 이용자 단말기로부터 서비스 내역 확인을 수신하고, 상기 서비스 내역에 따라 비용 처리를 수행하는 비용 처리 단계를 더 포함할 수도 있다.
또한 본 발명에 따른 로그인 중계 장치는, 이용자 단말기로부터 온라인 사업자 서버에 대한 로그인 요청에 따라 상기 이용자 단말기에 대한 상기 온라인 사업자 서버로의 접속을 중계하고, 상기 이용자 단말기를 통해 로그인을 요청하는 이용자의 식별 정보를 대체하기 위해 상기 이용자에 대응되어 생성된 이용자키를 상기 온라인 사업자 서버로 제공하여, 상기 온라인 사업자 서버가 상기 이용자키로 상기 이용자를 인식하여 온라인 서비스를 제공하도록 지원하는 것을 특징으로 한다.
바람직하게는 상기 이용자의 식별정보를 기초로 상기 이용자를 등록하고, 상기 온라인 사업자의 식별정보를 기초로 상기 온라인 사업자 서버를 등록하는 회원 관리부; 상기 이용자에 대응되는 이용자키와 상기 온라인 사업자 서버에 대응되는 사업자키를 생성하는 키 생성부; 상기 이용자의 식별 정보 또는 상기 이용자의 이용자키와 상기 온라인 사업자의 식별 정보 또는 상기 온라인 사업자 서버의 사업자키를 매칭시켜 상기 온라인 사업자 서버에 대한 상기 이용자의 접속을 위한 로그인 정보를 생성하는 로그인 정보 관리부; 및 상기 이용자 단말기로부터 상기 온라인 사업자 서버에 대한 로그인 요청을 수신하고, 상기 온라인 사업자 서버에 대한 상기 이용자 단말기의 접속을 인증하여 상기 이용자 단말기에 대한 상기 온라인 사업자 서버로의 접속을 중계하는 접속 중계부를 포함할 수 있다.
여기서 상기 키 생성부는, 상기 이용자에 대한 범용 이용자키, 개별 이용자키 또는 일회용 이용자키를 선택적으로 생성하고, 상기 온라인 사업자 서버에 대한 범용 사업자키, 개별 사업자키 또는 일회용 사업자키를 선택적으로 생성할 수 있다.
바람직하게는 상기 접속 중계부는, 상기 로그인 정보 관리부와 연동하는 로그인 API를 보유하고, 상기 온라인 사업자 서버로 로그인 API를 제공할 수 있다.
나아가서 상기 접속 중계부는, 상기 이용자 단말기를 통해 로그인을 요청하는 이용자에 대응되는 이용자 모바일 단말기로 로그인 확인 URL을 포함하는 로그인 확인 문자를 전송하고, 상기 이용자 모바일 단말기로부터 상기 로그인 확인 URL의 선택에 따른 로그인 신호를 수신하여 상기 온라인 사업자 서버에 대한 상기 이용자 단말기의 접속을 인증할 수 있다.
한걸음 더 나아가서 상기 접속 중계부는, 상기 이용자 단말기에 대한 상기 온라인 사업자 서버로의 접속을 확인하고, 상기 이용자 모바일 단말기로 로그 아웃 URL을 포함하는 로그인 완료 문자를 전송하며, 상기 이용자 모바일 단말기로부터 상기 로그 아웃 URL의 선택에 따른 로그 아웃 신호를 수신하여 상기 이용자 단말기의 상기 온라인 사업자 서버에 대한 접속을 해제시킬 수도 있다.
바람직하게는 상기 온라인 사업자 서버로부터 상기 이용자 단말기로 제공된 서비스 내역과 상기 이용자키를 포함하는 서비스 내역 정보를 전송받아 상기 서비스 내역 정보에 포함된 이용자키를 기초로 이용자를 확인하고, 상기 이용자에 대하여 상기 서비스 내역에 따라 비용 처리를 수행하는 서비스 내역 처리부를 더 포함할 수도 있다.
또한 본 발명에 따른 로그인 중계 장치는, 상기의 본 발명에 따른 로그인 서비스 제공 방법의 각 단계를 수행하는 컴퓨터프로그램이 기록된 서버가 될 수도 있다.
이와 같은 본 발명에 의하면, 이용자가 다양한 온라인 서비스의 접속시 보다 편리하게 로그인할 수 있는 간편 로그인 서비스를 제공할 수 있다.
특히, 본 발명에 의하면 온라인 사업자가 온라인 서비스를 이용하는 이용자에 대한 개인 정보를 전혀 보유하지 않은 상태에서 온라인 서비스를 제공할 수 있기에, 온라인 사업자는 온라인 서비스를 이용하는 이용자가 누구인지를 알 수 없으며, 온라인 사업자 서버가 해커에 의해 해킹되는 경우에도 이용자에 대한 정보가 전혀 존재하지 않기에 개인 정보 유출 문제 자체가 발생되지 않게 된다.
또한 로그인 중계 장치가 해킹되거나 로그인 정보 등이 유출되는 경우에도 단순히 이용자키만으로 해당 이용자를 특정할 수 없기에 이용자의 온라인 서비스 이용에 대한 보안성이 더욱 강화될 수 있다.
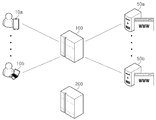
도 1은 본 발명에 따른 로그인 서비스 시스템의 개략적인 구성도를 도시하며,
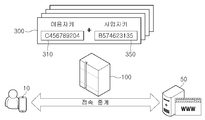
도 2는 본 발명에 따른 로그인 서비스에 대한 개념도를 도시하며,
도 3은 본 발명에 따른 로그인 중계 장치의 실시예에 대한 구성도를 도시하며,
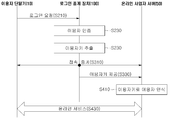
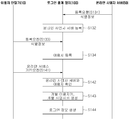
도 4는 본 발명에 따른 로그인 서비스 제공 방법의 실시예에 대한 흐름도를 도시하며,
도 5는 본 발명에 따른 로그인 서비스 제공 방법에서 키 생성 과정의 실시예에 대한 흐름도를 도시하며,
도 6은 상기 도 5의 실시예에 대한 구현예를 도시하며,
도 7은 본 발명에 따른 로그인 서비스 제공 방법에서 키 생성 과정의 다른 실시예에 대한 흐름도를 도시하며,
도 8은 상기 도 7의 실시예에 대한 구현예를 도시하며,
도 9는 본 발명에 따른 로그인 서비스 제공 방법에서 키 생성 과정의 또 다른 실시예에 대한 흐름도를 도시하며,
도 10은 상기 도 9의 실시예에 대한 구현예를 도시하며,
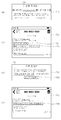
도 11은 본 발명에 따른 로그인 서비스 제공 방법에서 원격 로그인과 운격 로그아웃의 구현예를 도시하며,
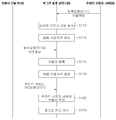
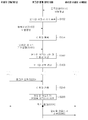
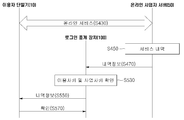
도 12는 본 발명에 따른 로그인 서비스 제공 방법에서 서비스 내역 처리 과정의 실시예에 대한 흐름도를 도시한다.
본 발명과 본 발명의 동작상의 이점 및 본 발명의 실시에 의하여 달성되는 목적을 설명하기 위하여 이하에서는 본 발명의 바람직한 실시예를 예시하고 이를 참조하여 살펴본다.
먼저, 본 출원에서 사용한 용어는 단지 특정한 실시예를 설명하기 위해 사용된 것으로서, 본 발명을 한정하려는 의도가 아니며, 단수의 표현은 문맥상 명백하게 다르게 뜻하지 않는 한, 복수의 표현을 포함할 수 있다. 또한 본 출원에서, "포함하다" 또는 "가지다" 등의 용어는 명세서 상에 기재된 특징, 숫자, 단계, 동작, 구성요소, 부품 또는 이들을 조합한 것이 존재함을 지정하려는 것이지, 하나 또는 그 이상의 다른 특징들이나 숫자, 단계, 동작, 구성요소, 부품 또는 이들을 조합한 것들의 존재 또는 부가 가능성을 미리 배제하지 않는 것으로 이해되어야 한다.
본 발명을 설명함에 있어서, 관련된 공지 구성 또는 기능에 대한 구체적인 설명이 본 발명의 요지를 흐릴 수 있다고 판단되는 경우에는 그 상세한 설명은 생략한다.
본 발명은, 이용자가 온라인 서비스의 이용시 상기 이용자의 개인 정보를 대체하는 이용자키를 통해 로그인을 수행하고, 상기 이용자에 대응되는 이용자키를 온라인 사업자에게 제공하여 온라인 서비스를 이용하는 이용자를 이용자키로 인식함으로써, 온라인 서비스의 이용시에 개인 정보가 요구되지 않는 로그인 서비스 방안을 제시하고자 한다.
도 1은 본 발명에 따른 로그인 서비스 시스템의 개략적인 구성도를 도시한다.
본 발명에 따른 로그인 서비스 시스템은, 로그인 중계 장치(100)를 중심으로, 온라인 서비스를 이용하는 이용자가 보유한 이용자 단말기(10a, 10b)와 온라인 서비스를 제공하는 온라인 사업자의 온라인 사업자 서버(50a, 50b)를 포함할 수 있으며, 필요에 따라서는 이용자를 인증하거나 이용자가 이용한 온라인 서비스에 대한 비용처리 등의 부가 서비스를 수행하는 부가서비스 서버(200)를 추가적으로 포함할 수도 있다.
로그인 중계 장치(100)는 이용자를 식별할 수 있는 식별정보를 이용자로부터 제공받는데, 이때 식별정보는 전화번호 등의 최소 정보만이 포함될 수 있다. 그리고 로그인 중계 장치(100)는 이용자에 대응되는 이용자키를 생성하며, 상기 이용자가 자신이 가입한 온라인 사업자 서버(50a, 50b)로 로그인을 요청하는 경우, 이용자를 확인하여 이용자 단말기(10a, 10b)에 대한 온라인 사업자 서버(50a, 50b)로의 접속을 중계하고, 온라인 사업자 서버(50a, 50b)로 로그인하는 이용자의 이용자키를 제공하여 온라인 사업자 서버(50a, 50b)가 상기 이용자키로 상기 이용자를 인식하여 온라인 서비스를 제공하도록 지원한다.
이용자 단말기(10a, 10b)는 이용자가 보유한 통신 단말기로서 PC, 노트북, 테블릿, 스마트폰 등 일반적으로 보급된 통신 단말기가 적용될 수 있고, 필요에 따라서는 본 발명에 따른 로그인 서비스를 지원하면서 해당 온라인 서비스를 이용할 수 있도록 최적화된 별도의 통신 단말기가 적용될 수도 있다.
온라인 사업자 서버(50a, 50b)는 온라인 사업자의 온라인 서비스를 이용자에게 제공하는 장치로서, 온라인 사업자가 보유한 서버, PC 등의 다양한 장치가 적용될 수도 있고, 온라인 사업자가 운영하는 서비스를 온라인 상으로 제공할 수 있도록 웹페이지 등을 대행하여 운영해주는 웹페이지 운영 업자 서버가 될 수도 있다.
본 발명에서 온라인 서비스는, 온라인을 통해 이루어지는 다양한 서비스를 포괄하는 개념으로서, 일례로서 온라인 쇼핑, 온라인 컨텐츠, 온라인 문서 등 이용자의 업무나 일상 생활에서 제공받을 수 있는 다양한 서비스를 포함할 수 있다.
이용자 단말기(10a, 10b), 로그인 중계 장치(100) 및 온라인 사업자 서버(50a, 50b)는 상호 다양한 네트워크 망을 통해 연결될 수 있으며, 여기서 네트워크 망은 유무선 인터넷망을 포함할 수 있고, 나아가서 제한된 영역이나 제한된 인원만이 접근 가능한 가상 사설망이나 인트라넷 등이 포함될 수도 있다.
또한 로그인 서비스 시스템은, 부가서비스 서버(200)를 포함할 수도 있는데, 로그인 중계 장치(100)가 자체적으로 이용자에 대한 로그인을 인증할 수도 있으나, 상황에 따라서는 로그인 중계 장치(100)가 인증 서버 등의 부가서비스 서버(200)와 연동하여, 이용자의 확인은 인증 서버 등의 부가서비스 서버(200)로부터 제공받아 이용자의 로그인을 허여할 수도 있다.
나아가서 본 발명에서 온라인 사업자 서버(50a, 50b)는 이용자에 대한 개인 정보를 전혀 제공받지 못하고 단지 이용자에 대응되는 이용자키만으로 해당 이용자를 인식하여 온라인 서비스를 제공하는데, 이로 인해 이용자에게 제공한 온라인 서비스에 대한 비용 처리가 요구되는 경우 온라인 사업자 서버(50a, 50b)는 해당 이용자에게 제공한 온라인 서비스 내역을 로그인 중계 장치(100)로 전송하여 이에 대한 비용 처리를 요구하게 된다. 그러면 로그인 중계 장치(100)는 이용자키에 대응되는 이용자를 확인하여 해당 이용자에게 비용을 부과하는데, 이때 로그인 중계 장치(100)가 자체적으로 비용 처리 과정을 수행할 수도 있으나, 바람직하게는 로그인 중계 장치(100)가 결제 서버 등의 부가서비스 서버(200)로 비용 부과를 요청하여 해당 이용자가 이용한 온라인 서비스에 대한 비용 처리가 수행될 수도 있다.
도 2는 본 발명에 따른 로그인 서비스에 대한 개념도를 도시한다.
본 발명에서는 온라인 사업자에게 이용자의 개인 정보가 전혀 제공되지 않는 상황에서 이용자의 로그인 서비스를 수행하여 해당 이용자에게 해당 온라인 사업자의 온라인 서비스가 제공될 수 있는데, 이를 위해 본 발명에서는 이용자의 식별 정보를 대체하는 이용자키 개념을 도입한다.
즉, 본 발명에서 로그인 중계 장치(100)는 이용자에 대한 전화번호 등 최소한의 식별 정보만 제공받고 이에 대응되는 이용자키를 생성하여 이용자 단말기(10)에 대한 온라인 사업자 서버(50)로의 접속을 중계하고 온라인 사업자 서버(50)가 이용자키를 통해 이용자를 인식할 수 있도록 지원한다.
이에 대하여 좀 더 자세히 살펴보면, 로그인 중계 장치(100)는 이용자에 대한 전화번호 등의 최소한의 식별 정보만으로 이용자에 대응되는 이용자키(310)를 생성하고 온라인 사업자에 대하여 선택적으로 요구되는 식별 정보를 기초로 온라인 사업자 서버에 대응되는 사업자키(350)를 생성한다.
이때 로그인 중계 장치(100)가 생성하는 이용자키(310)와 사업자키(350)는, 모든 경우에 적용되는 범용 키가 될수도 있고, 특정 이용자와 특정 온라인 사업자 서버 간에만 제한적으로 적용되는 개별 키가 될 수도 있으며, 또는 특정 이용자가 특정 온라인 사업자 서버에 로그인시 그때만 제한적으로 적용되는 일회용 키가 될 수도 있다.
그리고 로그인 중계 장치(100)는, 이용자의 이용자키와 온라인 사업자 서버의 사업자키를 매칭시켜서 이용자와 이용자가 로그인하여 온라인 서비스를 제공받는 온라인 사업자 서버를 확인할 수 있는 로그인 정보(300)를 생성하며, 이용자 단말기(10)로부터의 로그인 요청시 보유한 로그인 정보(300)를 기초로 이용자와 이용자가 로그인할 온라인 사업자 서버를 확인하여 이용자 단말기(10)가 온라인 사업자 서버(50)로 로그인할 수 있도록 접속을 중계할 수 있다. 또한 로그인 중계 장치(100)는 이용자에 대한 이용자키를 온라인 사업자 서버(50)로 제공함으로써 온라인 사업자 서버(50)가 이용자키로 이용자를 인식할 수 있도록 지원한다.
이와 같이 본 발명에서는 온라인 사업자가 온라인 서비스를 이용하는 이용자에 대한 개인 정보를 전혀 보유하지 않은 상태에서 온라인 서비스를 제공할 수 있기에, 온라인 사업자는 온라인 서비스를 이용하는 이용자가 누구인지를 알 수 없으며, 온라인 사업자 서버가 해커에 의해 해킹되는 경우에도 이용자에 대한 정보가 전혀 존재하지 않기에 개인 정보 유출 문제 자체가 발생되지 않게 된다.
본 발명에 따른 로그인 서비스를 제공하기 위한 로그인 중계 장치에 대하여 좀 더 살펴보자면, 도 3은 본 발명에 따른 로그인 중계 장치의 실시예에 대한 구성도를 도시한다.
본 발며에 따른 로그인 중계 장치(100)는 회원 관리부(110), 키 생성부(130), 로그인 정보 관리부(150) 및 접속 중계부(170)를 포함할 수 있으며, 필요에 따라 서비스 내역 처리부(190)를 더 포함할 수 있다.
회원 관리부(110)는, 이용자의 식별정보를 기초로 상기 이용자를 회원 등록하고, 온라인 사업자의 식별정보를 기초로 상기 온라인 사업자 서버를 등록하는데, 여기서 이용자의 식별정보는 이용자를 확정할 수 있는 전화번호 등의 최소한의 정보만 포함될 수 있다.
키 생성부(130)는, 이용자에 대응되는 이용자키와 온라인 사업자 서버에 대응되는 사업자키를 생성하는데, 이때 모든 경우에 적용되는 범용 이용자키나 범용 사업자키를 생성할 수도 있고, 특정 이용자와 특정 온라인 사업자 서버 간에만 제한적으로 적용되는 개별 이용자키나 개별 사업자키를 생성할 수도 있으며, 또는 특정 이용자가 특정 온라인 사업자 서버에 로그인시 그때만 제한적으로 적용되는 일회용 이용자키나 일회용 사업자키를 생성할 수도 있다.
로그인 정보 관리부(150)는, 이용자의 식별 정보 또는 이용자의 이용자키와 온라인 사업자의 식별 정보 또는 온라인 사업자 서버의 사업자키를 매칭시켜 온라인 사업자 서버에 대한 이용자의 접속을 위한 로그인 정보를 생성한다. 가령 이용자의 식별 정보에 온라인 사업자의 식별 정보 또는 온라인 사업자 서버의 사업자키를 매칭시켜 로그인 정보를 생성할 수도 있고 또는 이용자의 이용자키에 온라인 사업자의 식별 정보 또는 온라인 사업자 서버의 사업자키를 매칭시켜 로그인 정보를 생성할도 있는데, 생성된 키가 범용 키인지 개별 키인지 또는 일회용 키인지에 따라 로그인 정보를 생성하는 조합은 조정될 수 있다.
접속 중계부(170)는, 이용자 단말기로부터 온라인 사업자 서버에 대한 로그인 요청을 수신하고, 온라인 사업자 서버에 대한 이용자 단말기의 접속을 인증하여 이용자 단말기에 대한 온라인 사업자 서버로의 접속을 중계한다.
바람직하게는 접속 중계부(170)는, 온라인 사업자 서버의 로그인 서비스를 제공하기 위한 로그인 API를 보유하고, 이를 온라인 사업자 서버로 제공할 수 있는데, 온라인 사업자 서버로 접속 중계부(170)가 로그인 API를 제공함으로써, 이용자가 온라인 사업자 서버로의 접속시 제공된 로그인 API에 따라 로그인 서비스가 수행될 수 있다.
나아가서 접속 중계부(170)는, 이용자 단말기를 통해 로그인을 요청하는 이용자에 대응되는 이용자 모바일 단말기로 로그인 확인 URL을 포함하는 로그인 확인 문자를 전송하고, 이용자 모바일 단말기로부터 로그인 확인 URL의 선택에 따른 로그인 신호를 수신하여 온라인 사업자 서버에 대한 이용자 단말기의 접속을 인증하는 원격 로그인 기능이 부여될 수도 있다.
또한 접속 중계부(170)는, 이용자 단말기에 대한 온라인 사업자 서버로의 접속을 확인하고, 이용자 모바일 단말기로 로그 아웃 URL을 포함하는 로그인 완료 문자를 전송하며, 이용자 모바일 단말기로부터 로그 아웃 URL의 선택에 따른 로그 아웃 신호를 수신하여 이용자 단말기의 온라인 사업자 서버에 대한 접속을 해제시키는 원격 로그아웃 기능이 부여될 수도 있다.
추가적으로 구성되는 서비스 내역 처리부(190)는, 온라인 사업자 서버로부터 이용자 단말기로 제공된 서비스 내역과 이용자키를 포함하는 서비스 내역 정보를 전송받아 서비스 내역 정보에 포함된 이용자키를 기초로 이용자를 확인하고, 확인된 이용자에 대하여 서비스 내역에 따라 비용 처리를 수행한다. 이를 위해 서비스 내역 처리부(190)는 결제 서버 등의 부가서비스 서버(200)와 연동하여 부가 서비스 서버(200)로 이용자에 대한 비용 부과를 요청하여 해당 이용자가 이용한 온라인 서비스에 대한 비용 처리가 수행될 수도 있다.
이와 같은 로그인 중계 장치(100)는 각 구성을 포함하는 하나의 장치로 구현될 수도 있고, 또는 각 구성이 각각의 개별 장치 또는 개별 모듈로 구성되어 선택적으로 결합될 수도 있으며, 로그인 중계 장치(100)가 각 구성들의 그룹으로 구현될 수도 있다. 나아가서 로그인 중계 장치(100)로 저장 기능과 연산 기능 등을 수행 가능한 일종의 서버가 적용되고, 이후에 살펴볼 본 발명에 따른 로그인 서비스 제공 방법의 각 단계를 수행하는 컴퓨터프로그램이 추천 서비스 장치에 기록될 수도 있다.
본 발명에서는 상기에서 살펴본 로그인 서비스 시스템과 로그인 중계 장치를 통해 구현되는 로그인 서비스 제공 방법을 제시하는데, 이하에서는 본 발명에 따른 로그인 서비스 제공 방법에 대하여 그 실시예를 통해 살펴보기로 한다.
도 4는 본 발명에 따른 로그인 서비스 제공 방법의 실시예에 대한 흐름도를 도시한다.
로그인 중계 장치(100)가 이용자 단말기(10)로부터 온라인 사업자 서버(50)에 대한 로그인 요청을 수신(S210)하면, 로그인 중계 장치(100)는 로그인을 요청한 이용자와 상기 이용자가 로그인할 온라인 사업자 서버를 확인하여 온라인 사업자 서버(50)에 대한 이용자 단말기(10)의 접속을 인증(S230)한다. 그리고 이용자 단말기(10)를 통해 로그인을 요청하는 이용자의 식별 정보를 대체하기 위해 상기 이용자에 대응되어 생성된 이용자키를 추출(S230)한다.
로그인 중계 장치(100)는, 상기 이용자에 대한 로그인 인증에 따라 이용자 단말기(10)에 대한 온라인 사업자 서버(50)로의 접속을 중계(S310)하고, 추출한 이용자키를 온라인 사업자 서버(50)로 제공한다.
여기서 로그인 중계 장치(100)는 로그인 API를 온라인 사업자 서버(50)로 제공하여, 온라인 사업자 서버(50)에 제공된 로그인 API를 통해 이용자 단말기(10)에 로그인 서비스가 제공될 수도 있다.
이용자 단말기(10)와 온라인 사업자 서버(50) 간의 접속이 중계되면, 온라인 사업자 서버(50)는 제공된 이용자키로 해당 이용자를 인식(S410)하여 이용자 단말기(10)로 온라인 서비스를 제공(S430)한다.
이와 같이 본 발명에서는 온라인 사업자 서버 상에 이용자와 관련된 개인 정보가 보유되지 않은 상태에서 로그인 중계 장치(100)를 통해 이용자에 대한 온라인 사업자 서버로의 로그인 서비스를 제공하면서 로그인하는 이용자에 대응되는 이용자키를 온라인 사업자 서버로 제공하여 온라인 사업자 서버가 이용자키로 해당 이용자를 인식하여 온라인 서비스를 제공할 수 있다.
이하에서는 본 발명에 따른 로그인 서비스 제공 방법의 각 과정에 대한 실시예를 통해 좀더 구체적으로 설명하기로 한다.
도 5는 본 발명에 따른 로그인 서비스 제공 방법에서 키 생성 과정의 실시예에 대한 흐름도를 도시한다.
로그인 중계 장치(100)는 온라인 사업자 서버(50)로부터의 등록 요청(S111)을 받아 온라인 사업자 서버를 등록(S112)하는데, 이때 온라인 사업자 서버(50)의 등록 요청시 온라인 사업자에 대한 식별 정보를 함께 제공받을 수 있다. 온라인 사업자의 식별 정보에는 온라인 사업자 서버의 접속 주소만 포함될 수도 있으나 필요에 따라서는 온라인 사업자와 관련된 다양한 정보가 부수적으로 포함될 수도 있다.
온라인 사업자 서버(50)가 등록되면, 로그인 중계 장치(100)는 온라인 사업자 서버(50)에 대응되는 범용 사업자키를 생성(S113)하는데, 여기서 범용 사업자키는 온라인 사업자 서버(50)에 접속하려는 이용자가 누구냐에 상관없이 모든 이용자에게 범용적으로 적용될 수 있는 키가 된다.
또한 로그인 중계 장치(100)는 이용자 단말기(10)로부터의 등록 요청(S114)에 따라 이용자를 등록(S115)하는데, 이용자의 등록시 이용자의 식별정보를 제공받으며, 이때 이용자의 식별정보에는 이용자를 확정할 수 있는 최소한의 정보만이 포함될 수 있는데, 일례로서 이용자의 전화번호가 이용자의 식별정보에 포함될 수 있다.
그리고 로그인 중계 장치(100)는 이용자에 대응되는 범용 이용자키를 생성(116)하는데, 범용 사업자키와 유사하게 범용 이용자키는 어떤 온라인 사업자 서버인지에 상관없이 모든 온라인 사업자 서버에 범용적으로 적용될 수 있는 키가 된다.
상기 도 5의 실시예에서는 온라인 사업자 서버의 등록 과정과 범용 사업자키를 생성하는 과정 이후에 이용자의 등록 과정과 범용 이용자키를 생성하는 과정을 수행하는 것으로 도시하였으나, 이는 하나의 실시예로서, 선후 관계는 필요에 따라 선택적으로 변경될 수 있다.
로그인 중계 장치(100)가 온라인 사업자 서버에 대한 범용 사업자키와 이용자에 대한 범용 이용자키를 보유한 상태에서, 이용자 단말기(10)로부터 온라인 사업자 서버(50)에서 제공하는 온라인 서비스에 대한 가입 요청(S121)을 받으면, 로그인 중계 장치(100)는 온라인 서비스에 대한 가입을 요청하는 이용자와 온라인 서비스를 제공하는 온라인 사업자 서버를 확인(S122)하고 이용자에 대응되는 범용 이용자키와 온라인 사업자 서버에 대응되는 범용 사업자키를 매칭시켜 이용자에 대한 온라인 사업자 서버로의 접속을 위한 로그인 정보를 생성(S123)한다.
이와 같이 생성된 로그인 정보를 기초로 이용자 단말기(10)로부터의 로그인 요청시 로그인 중계 장치(100)가 이용자 단말기(10)와 온라인 사업자 서버(50)를 확인하여 상호 접속을 유도할 수 있으며, 로그인 정보에 포함된 범용 이용자키를 추출하여 온라인 사업자 서버(50)로 제공함으로써, 온라인 사업자 서버(50)는 해당 이용자에 대한 정보를 보유하지 않은 상태에서도 범용 이용자키로 해당 이용자를 인식하여 온라인 서비스를 제공할 수 있다.
상기 도 5에 제시된 일련의 과정은, 로그인 중계 장치(100)가 로그인 API를 온라인 사업자 서버(50)로 제공하여, 로그인 API를 통해 수행될 수도 있는데, 여기서 로그인 API는 로그인 중계 장치(100)의 각 구성들과 연동하여 로그인 중계 장치(100)에 회원으로 등록하는 과정, 이용자가 온라인 서비스에 가입하는 과정 등 다양한 과정을 수행하는 여러 기능을 보유한 API를 포괄하는 의미이다.
본 발명에서 범용 키로 로그인 서비스를 제공하는 일례로서, 도 6은 상기 도 5의 실시예에 대한 구현예를 도시한다.
상기 도 6의 (a)는 이용자를 중심으로한 로그인 정보에 대한 예시인데, 상기 도 5의 과정을 통해 로그인 중계 장치(100)가 이용자에 대응되는 범용 이용자키(420)와 복수의 온라인 사업자 서버(50a, 50b,...50n) 각각에 대응되는 범용 사업자키(430a, 430b,...430n)를 생성한 상태에서, 이용자가 복수의 온라인 사업자 서버(50a, 50b,...50n) 각각에서 제공하는 온라인 서비스에 가입하면, 로그인 중계 장치(100)는 이용자의 범용 이용자키(420)에 각각의 범용 사업자키(430a, 430b,...430n)를 매칭시켜서 로그인 정보(410)를 생성한다.
즉, 범용 이용자키(420)와 하나의 범용 사업자키(430a)를 매칭시켜 이용자가 하나의 온라인 사업자 서버(50a)에 접속하기 위한 로그인 정보가 생성되며, 마찬가지로 범용 이용자키(420)와 다른 하나의 범용 사업자키(430b)를 매칭시켜 이용자가 다른 하나의 온라인 사업자 서버(50b)에 접속하기 위한 로그인 정보가 생성된다.
상기 도 6의 (b)는 온라인 사업자 서버를 중심으로한 로그인 정보에 대한 예시인데, 상기 도 5의 과정을 통해 로그인 중계 장치(100)가 복수의 이용자에 각각에 대응되는 범용 이용자키(460a, 460b,...460n)와 온라인 사업자 서버(50)에 대응되는 범용 사업자키(470)를 생성한 상태에서, 복수의 이용자 각각이 온라인 사업자 서버(50)에서 제공하는 온라인 서비스에 가입하면, 로그인 중계 장치(100)는 복수의 이용자 각각의 범용 이용자키(460a, 460b,...460n)에 범용 사업자키(470)를 매칭시켜서 로그인 정보(450)를 생성한다.
즉, 범용 사업자키(470)와 하나의 범용 이용자키(460a)를 매칭시켜 하나의 이용자가 온라인 사업자 서버(50)에 접속하기 위한 로그인 정보가 생성되며, 마찬가지로 범용 사업자키(470)와 다른 하나의 범용 이용자키(460b)를 매칭시켜 다른 하나의 이용자가 온라인 사업자 서버(50)에 접속하기 위한 로그인 정보가 생성된다.
이와 같이 본 발명에서는 이용자에 대응되는 하나의 범용 이용자키를 복수의 온라인 사업자 서버에 대응되는 사업자키에 각각 대응시켜서 로그인 정보를 생성하고 이를 기초로 로그인 서비스를 제공함으로써, 이용자는 구체적인 개인 정보를 제공하지 않고도 온라인 서비스에 가입할 수 있고 또한 간편하게 로그인을 수행하여 해당 온라인 서비스를 제공받을 수 있다.
도 7은 본 발명에 따른 로그인 서비스 제공 방법에서 키 생성 과정의 다른 실시예에 대한 흐름도를 도시한다.
로그인 중계 장치(100)는, 온라인 사업자 서버(50)로부터의 등록 요청(S131)에 따라 온라인 사업자 서버를 등록(S132)하며, 이용자 단말기(10)로부터의 등록 요청(S133)에 따라 이용자를 등록(S134)한다.
이때 상기 도 5의 실시예와 마찬가지로 온라인 사업자 서버(50)의 등록시에 온라인 사업자에 대한 식별 정보를 함께 제공받을 수 있고, 이용자의 등록시 이용자의 식별정보를 제공받을 수 있다.
상기 도 7의 실시예에서 온라인 사업자 서버의 등록 과정과 이용자의 등록 과정은 필요에 따라 수행되는 선후 관계가 선택적으로 변경될 수 있다.
로그인 중계 장치(100)가 온라인 사업자 서버와 이용자를 등록한 상태에서, 이용자 단말기(10)로부터 온라인 사업자 서버(50)가 제공하는 온라인 서비스에 대한 가입 요청(S141)을 받으면, 로그인 중계 장치(100)는 온라인 서비스에 대한 가입을 요청하는 이용자와 온라인 서비스를 제공하는 온라인 사업자 서버를 확인(S142)하고 이용자에 대응되는 개별 이용자키와 온라인 사업자 서버에 대응되는 개별 사업자키를 생성(S143)한다.
이때 로그인 중계 장치(100)가 생성하는 개별 이용자키는 특정 이용자에 대응되어 특정 온라인 사업자 서버에만 적용되고 다른 온라인 사업자 서버에는 적용되지 않는 개별 키이다. 또한 개별 사업자키도 특정 온라인 사업자 서버에 대응되어 특정 이용자에게만 적용되고 다른 이용자에게는 적용되지 않는 개별 키이다.
이와 같이 이용자에 대한 개별 이용자키와 온라인 사업자 서버에 대한 개별 사업자키를 생성하고 이를 매칭시켜 특정 이용자에 대한 특정 온라인 사업자 서버로의 접속을 위한 로그인 정보를 생성(S144)한다.
그리고 생성된 로그인 정보를 기초로 이용자 단말기(10)로부터의 로그인 요청시 로그인 중계 장치(100)가 이용자 단말기(10)와 온라인 사업자 서버(50)를 확인하여 상호 접속을 중계할 수 있으며, 로그인 정보에 포함된 개별 이용자키를 추출하여 온라인 사업자 서버(50)로 제공함으로써, 온라인 사업자 서버(50)가 개별 이용자키로 해당 이용자를 인식하여 온라인 서비스를 제공할 수 있다.
상기 도 7에 제시된 일련의 과정은, 앞서 상기 도 5와 마찬가지로 로그인 중계 장치(100)가 로그인 API를 온라인 사업자 서버(50)로 제공하여, 로그인 API를 통해 수행될 수도 있다.
본 발명에서 개별 키로 로그인 서비스를 제공하는 일례로서, 도 8은 상기 도 7의 실시예에 대한 구현예를 도시한다.
상기 도 8의 (a)는 이용자를 중심으로한 로그인 정보에 대한 예시인데, 상기 도 7의 과정을 통해 로그인 중계 장치(100)가 이용자 단말기(10)로부터 특정 온라인 사업자 서버(50a, 50b,...50n)에 대한 온라인 서비스 가입을 요청받으면, 특정 이용자에 대응되어 특정 온라인 사업자 서버(50a, 50b,...50n)에 개별적으로 적용되는 개별 이용자키(520a, 520b,...520n)와 특정 온라인 사업자 서버(50a, 50b,...50n)에 대응되어 상기 특정 이용자에만 적용되는 개별 사업자키(530a, 530b,...530n)를 생성하고 개별 이용자키(520a, 520b,...520n)와 개별 사업자키(530a, 530b,...530n)를 각각 매칭시켜 로그인 정보(510)를 생성한다.
즉, 이용자 단말기(10)로부터 하나의 특정 온라인 사업자 서버(50a)가 제공하는 온라인 서비스에 대한 가입 요청에 따라 로그인 중계 장치(100)는 특정 이용자에 대응되어 하나의 특정 온라인 사업자 서버(50a)에만 적용되는 개별 이용자키(520a)를 생성하고, 또한 하나의 특정 온라인 사업자 서버(50a)에 대응되어 상기 특정 이용자에만 적용되는 개별 사업자키(530a)를 생성하여, 개별 이용자키(520a)와 개별 사업자키(530a)를 매칭시켜 로그인 정보를 생성한다.
이용자 단말기(10)로부터 다른 하나의 특정 온라인 사업자 서버(50b)가 제공하는 온라인 서비스에 대한 가입 요청에 따라 로그인 중계 장치(100)는 다시 특정 이용자에 대응되어 다른 하나의 특정 온라인 사업자 서버(50b)에만 적용되는 개별 이용자키(520b)를 생성하고, 다른 하나의 특정 온라인 사업자 서버(50b)에 대응되어 상기 이용자에만 적용되는 개별 사업자키(530b)를 생성하여, 개별 이용자키(520b)와 개별 사업자키(530b)를 매칭시켜 로그인 정보를 생성한다.
이와 같은 과정으로 각각의 온라인 사업자 서버(50a, 50b,...50n)마다 상기 이용자에 대응되는 각각의 개별 이용자키와 해당 온라인 사업자 서버에 대응되는 개별 사업자키를 생성하여 이를 매칭시켜 로그인 정보를 생성된다.
즉, 한명의 이용자에 대하여 가입하는 온라인 서비스 서버마다 각각 적용되는 개별 이용자키를 생성하여 이를 해당 온라인 서비스 서버의 사업자키에 매칭시켜서 로그인 정보가 생성된다.
상기 도 8의 (b)는 온라인 사업자 서버를 중심으로한 로그인 정보에 대한 예시인데, 상기 도 7의 과정을 통해 로그인 중계 장치(100)가 각각의 이용자마다 개별적으로 적용되는 온라인 사업자 서버(50)의 개별 사업자키(570a, 570b,...570n)를 생성하고 이에 대응되어 각각의 이용자마다 각자 대응되는 개별 이용자키(560a, 560b,...560n)를 생성하여, 각각의 이용자의 개별 이용자키(560a, 560b,...560n)에 온라인 사업자 서버(50)의 해당 개별 사업자키(570a, 570b,...570n)를 매칭시켜서 로그인 정보(550)를 생성한다.
즉, 하나의 온라인 사업자 서버에 대하여 다수의 이용자마다 각각 적용되는 개별 사업자키를 생성하여 이를 해당 이용자의 개별 이용자키에 매칭시켜서 로그인 정보가 생성된다.
이와 같이 본 발명에서는 이용자가 가입하는 복수의 온라인 사업자 서버별로 각기 상이하게 적용되는 이용자에 대한 개별 이용자키를 생성하여 이를 기초로 로그인 정보를 생성함으로써, 온라인 서비스에 대한 이용자의 이용 정보를 더욱 신뢰성 있게 보호할 수 있게 된다.
도 9는 본 발명에 따른 로그인 서비스 제공 방법에서 키 생성 과정의 또 다른 실시예에 대한 흐름도를 도시한다.
로그인 중계 장치(100)는, 온라인 사업자 서버(50)로부터의 등록 요청(S151)에 따라 온라인 사업자 서버를 등록(S152)하며, 이용자 단말기(10)로부터의 등록 요청(S153)에 따라 이용자를 등록(S154)한다.
이때 상기 도 5나 상기 도 7의 실시예와 마찬가지로 온라인 사업자 서버(50)의 등록시에 온라인 사업자에 대한 식별 정보를 함께 제공받을 수 있고, 이용자의 등록시 이용자의 식별정보를 제공받을 수 있으며, 또한 온라인 사업자 서버의 등록 과정과 이용자의 등록 과정은 필요에 따라 수행되는 선후 관계가 선택적으로 변경될 수 있다.
온라인 사업자 서버와 이용자가 등록된 상태에서, 로그인 중계 장치(100)가 이용자 단말기(10)로부터 온라인 사업자 서버(50)가 제공하는 온라인 서비스에 대한 가입 요청(S161)을 받으면, 로그인 중계 장치(100)는 온라인 서비스에 대한 가입을 요청하는 이용자와 온라인 서비스를 제공하는 온라인 사업자 서버를 확인(S162)하고 이용자의 식별정보와 온라인 사업자 서버의 식별정보를 매칭시켜 로그인 정보를 생성(S163)한다.
이때, 앞서 상기 도 5에서 살펴본 바와 같이 범용 이용자키와 범용 사업자키를 매칭하여 로그인 정보를 생성할 수도 있고, 또한 상기 도 7에서 살펴본 바와 같이 개별 이용자키와 개별 사업자키를 매칭하여 로그인 정보를 생성할 수도 있으며, 나아가서 개별 이용자키와 범용 사업자키를 매칭하거나 범용 이용자키와 개별 사업자키를 매칭하여 로그인 정보를 생성할 수도 있다.
그리고 이용자 단말기(10)로부터의 로그인 요청을 받으면, 로그인 중계 장치(100)는 이용자를 확인하여 인증(S240)하는데, 이때 로그인 중계 장치(100)는 이용자에 대한 최소한의 식별 정보만을 보유하므로 별도의 이용자 인증을 수행하는 부가서비스 서버(200)와 연동하여 이용자에 대한 인증을 수행할 수도 있다.
이용자가 확인되면, 로그인 중계 장치(100)는 이용자가 로그인을 요청한 온라인 사업자 서버(50)에만 적용되는 이용자의 일회용 이용자키와 로그인을 요청한 이용자에게만 적용되는 온라인 사업자 서버의 일회용 사업자키를 생성(S260)한다.
그리고 로그인 중계 장치(100)는 이용자 단말기(10)의 온라인 사업자 서버(50)에 대한 접속을 중계(S320)하고 생성한 일회용 이용자키를 온라인 사업자 서버(50)에 제공(S340)한다. 이때, 온라인 사업자 서버(50)에 대응되는 일회용 사업자키도 함께 제공할 수 있다. 그러면 온라인 사업자 서버(50)는 제공된 일회용 이용자키로 해당 이용자를 인식하여 온라인 서비스를 제공할 수 있다.
본 발명에서 일회용 키로 로그인 서비스를 제공하는 일례로서, 도 10은 상기 도 9의 실시예에 대한 구현예를 도시한다.
이용자의 식별정보, 범용 이용자키 또는 개별 이용자키와 온라인 사업자 서버의 식별정보, 범용 사업자키 또는 개별 사업자키가 조합되어 매칭된 로그인 정보를 기초로 이용자 단말기(10)에 대한 온라인 사업자 서버(50)로의 접속 인증이 이루어지면, 로그인 중계 장치(100)는 이용자 단말기(10)와 온라인 사업자 서버(50)의 접속 중계에 앞서 이용자에 대응되는 일회용 이용자키와 온라인 사업자 서버에 대응되는 일회용 사업자키를 생성하고 이를 매칭시켜 접속 정보를 생성한다. 그리고 로그인 중계 장치(100)는 이용자 단말기(10)에 대한 온라인 사업자 서버(50)로의 접속을 중계하면서 온라인 사업자 서버(50)에 상기 접속 정보를 제공한다. 온라인 사업자 서버(50)는 로그인 중계 장치(100)로부터 제공된 접속 정보에 포함된 일회용 이용자키를 통해 해당 이용자를 인식하게 된다.
이와 같은 과정은 매번 로그인시마다 반복적으로 수행되는데, 가령 상기 도 10에서와 같이 로그인 중계 장치(100)가 이용자 단말기(10)에 대한 온라인 사업자 서버(50)로의 1회 로그인을 중계하면서 1회 로그인에 대한 일회용 이용자키(620a)와 일회용 사업자키(630a)를 생성하여 매칭시킨 접속 정보(610a)를 온라인 사업자 서버(50)로 제공하며, 로그아웃 후 다시 이용자 단말기(10)로부터의 온라인 사업자 서버(50)로의 2회 로그인 요청에 따라 로그인 중계 장치(100)는 2회 로그인을 중계하면서 2회 로그인에 대한 일회용 이용자키(620b)와 일회용 사업자키(630b)를 생성하여 매칭시킨 접속 정보(610b)를 온라인 사업자 서버(50)로 제공한다.
즉, 매번 로그인시마다 새롭게 일회용 이용자키를 생성하여 온라인 사업자 서버(50)로 전달함으로써 일회용 이용자키가 유출되는 경우에도 누구의 이용자키인지를 구분할 수 없기에 이용자의 온라인 서비스 이용에 대한 정보 보호가 더욱 강화될 수 있다.
나아가서 본 발명에서는 이용자에 대한 최소한의 식별 정보만으로 로그인 서비스가 제공되기에 단순한 식별 정보를 타인이 도용하여 로그인 서비스를 이용하는 경우를 방지하고자 원격 로그인과 원격 로그아웃 기능을 부여하는데, 이와 관련하여 도 11은 본 발명에 따른 로그인 서비스 제공 방법에서 원격 로그인과 운격 로그아웃의 구현예를 도시한다.
상기 도 11의 (a)와 같이 이용자는 이용자 단말기를 통해 로그인 중계 장치로부터 제공되는 로그인 서비스 화면(710)을 제공받고, 로그인 서비스 화면(710) 상에서 사전에 등록한 식별 정보에 대응되는 전화번호를 입력(715)하여 온라인 서비스 서버로의 로그인을 요청한다. 상기 도 11의 (a)와 같은 로그인 서비스 화면(710)은 로그인 중계 장치가 해당 온라인 사업자 서버로 로그인 API를 제공하여 구현될 수도 있다.
이용자 단말기로부터의 로그인 요청에 따라 로그인 중계 장치는 입력된 전화번호와 식별정보를 대비하여 이용자에 대한 인증을 수행하는데, 로그인의 보안성을 강화하기 위해 상기 도 11의 (b)와 같이 전화번호에 대응되는 이용자 모바일 단말기로 로그인 확인 URL(725)을 포함하는 로그인 확인 문자(720)를 전송한다. 이때 이용자 자신의 로그인 여부를 확인할 수 있도록 로그인 확인 문자(720)에는 인증 글자(721)가 삽입될 수 있다.
그리고 로그인 중계 장치는 상기 이용자 모바일 단말기로부터 상기 로그인 확인 URL의 선택에 따른 로그인 신호를 수신하면 상기 도 11의 (c)와 같이 상기 이용자 단말기에 로그인 서비스 화면(730)을 제공하면서 상기 이용자 모바일 단말기로 전송된 로그인 확인 문자(731)에 대한 확인을 요청한다. 이때 로그인 서비스 화면(730)은 상기 이용자 모바일 단말기로 전송된 로그인 확인 문자를 입력하도록 구성될 수도 있다.
이용자의 최종 확인이 이루어지면, 로그인 중계 장치는 상기 이용자 단말기에 대한 해당 온라인 사업자 서버로의 접속을 중계한다.
나아가서 상기 이용자 단말기의 해당 온라인 사업자 서버로의 접속이 이루어지면, 로그인 중계 장치는 상기 도 11의 (d)와 같이 상기 이용자 모바일 단말기로 상기 이용자 단말기의 해당 온라인 사업자 서버로의 로그인 완료 문자(740)를 전송하는데, 이때 로그인 완료 문자에는 상기 이용자 단말기의 해당 온라인 사업자 서버로의 접속을 해제시킬 수 있는 로그 아웃 URL(745)이 포함될 수 있다.
만약 이용자가 로그인 완료 문자를 확인하고 상기 이용자 단말기의 해당 온라인 사업자 서버로의 접속 해제를 원하여 로그 아웃 URL(745)을 선택하면, 로그인 중계 장치는 상기 이용자 모바일 단말기로부터 상기 로그 아웃 URL의 선택에 따른 로그 아웃 신호를 수신하여 상기 이용자 단말기의 상기 온라인 사업자 서버에 대한 접속을 해제시킨다.
이와 같이 본 발명에서는 이용자 모바일 단말기를 통한 원격 로그인과 원격 로그아웃 기능을 부여함으로써, 이용자에 대한 최소한의 식별 정보만으로 로그인 서비스를 수행하기에 이용자의 정확한 확인이 어려운 문제점을 극복하고, 타인의 불법적인 로그인을 방지할 수 있게 된다.
한걸음 더 나아가서, 온라인 사업자 서버에는 이용자에 대한 개인 정보가 전혀 제공되지 않기에 온라인 사업자 서버가 자체적으로 이용자에게 제공한 온라인 서비스에 대한 비용을 처리하기 어려운데, 본 발명에서는 로그인 중계 장치가 온라인 서비스 서버로부터 해당 이용자에게 제공한 온라인 서버스 내역을 전달받아 비용 처리를 대행할 수 있다.
이와 관련하여 도 12는 본 발명에 따른 로그인 서비스 제공 방법에서 서비스 내역 처리 과정의 실시예에 대한 흐름도를 도시한다.
앞서 살펴본 본 발명에 따른 로그인 서비스 제공 방법을 통해 이용자 단말기(10)에 대한 온라인 사업자 서버(50)로의 로그인이 수행되어 온라인 사업자 서버(50)가 이용자 단말기(10)로 온라인 서비스를 제공(S430)하며, 온라인 서비스 제공에 따라 온라인 사업자 서버(50)는 이용자 단말기(10)로 제공한 서비스 내역을 로그인 중계 장치(100)로부터 전달된 이용자키에 대응시켜 서비스 내역 정보를 생성하고 이를 로그인 중계 장치(100)로 전달(S470)한다.
로그인 중계 장치(100)는, 온라인 사업자 서버(50)로부터 전달된 서비스 내역 정보에서 이용자키와 사업자키를 추출(S530)하고, 이용자키에 대응되는 이용자와 사업자키에 대응되는 온라인 사업자 서버를 확인(S530)하여 어떤 이용자가 어떤 온라인 사업자로부터 어떤 온라인 서비스를 제공받았는지를 판단한다.
그리고 해당 이용자의 이용자 단말기(10)로 해당 이용자가 이용한 서비스 내역 정보를 제공(S550)하는데, 여기서 이용자 단말기(10)는 해당 이용자에 대한 식별 정보에 전화번호가 포함된 경우 전화번호에 대응되는 이용자 모바일 단말기가 될 수 있다.
해당 이용자는 자신이 이용한 온라인 서비스 내역을 확인하고 이를 승인(S570)하면, 로그인 중계 장치(100)는 서비스 내역에 따라 발생된 비용을 해당 이용자에게 부과한다. 이때 로그인 중계 장치(100)는 해당 이용자에 대한 금융 정보를 보유하지 않았기에 식별정보에 포함된 전화번호에 대응되는 이용자 모바일 단말기로 비용을 부과할 수도 있고, 또는 별도의 결제 서버 등의 부가서비스 서버로 해당 이용자에 대한 비용 처리를 요청하여 부가서비스 서버를 통해 비용이 처리될 수도 있다.
이상에서 살펴본 바와 같이 본 발명에 의하면, 이용자가 다양한 온라인 서비스의 접속시 보다 편리하게 로그인할 수 있는 간편 로그인 서비스를 제공하면서, 동시에 온라인 사업자가 온라인 서비스를 이용하는 이용자에 대한 개인 정보를 전혀 보유하지 않은 상태에서 온라인 서비스를 제공할 수 있기에, 온라인 사업자는 온라인 서비스를 이용하는 이용자가 누구인지를 알 수 없으며, 온라인 사업자 서버나 로그인 중계 장치가 해커에 의해 해킹되는 경우에도 이용자에 대한 정보가 전혀 존재하지 않기에 개인 정보 유출 문제 자체가 발생되지 않게 된다. 또한 로그인 중계 장치가 해킹되거나 로그인 정보 등이 유출되는 경우에도 단순히 이용자키만으로 해당 이용자를 특정할 수 없기에 이용자의 온라인 서비스 이용에 대한 보안성이 더욱 강화될 수 있다.
이상의 설명은 본 발명의 기술 사상을 예시적으로 설명한 것에 불과한 것으로서, 본 발명이 속하는 기술 분야에서 통상의 지식을 가진 자라면 본 발명의 본질적인 특성에서 벗어나지 않는 범위에서 다양한 수정 및 변형이 가능할 것이다. 따라서 본 발명에 기재된 실시예들은 본 발명의 기술 사상을 한정하기 위한 것이 아니라 설명하기 위한 것이고, 이러한 실시예에 의하여 본 발명의 기술 사상이 한정되는 것은 아니다. 본 발명의 보호 범위는 아래의 청구범위에 의해서 해석되어야하며, 그와 동등한 범위 내에 있는 모든 기술 사상은 본 발명의 권리범위에 포함되는 것으로 해석되어야 할 것이다.
10, 10a, 10b,...10n : 이용자 단말기,
50, 50a, 50b,...50n : 온라인 사업자 서버,
100 : 로그인 중계 장치,
110 : 회원 관리부,
130 : 키생성부,
150 : 로그인 정보 관리부,
170 : 접속 중계부,
190 : 서비스 내역 처리부,
200 : 부가서비스 서버.

Claims (18)

  1. 로그인 중계 장치가, 이용자 단말기로부터 온라인 사업자 서버에 대한 로그인 요청에 따라 상기 온라인 사업자 서버에 대한 상기 이용자 단말기의 접속을 인증하는 이용자 인증 단계; 및
    상기 로그인 중계 장치가, 상기 이용자 단말기에 대한 접속 인증에 따라 상기 이용자 단말기를 통해 로그인을 요청하는 이용자의 식별 정보를 대체하기 위해 상기 이용자에 대응되어 생성된 이용자키를 상기 온라인 사업자 서버로 제공하고, 상기 이용자 단말기에 대한 상기 온라인 사업자 서버로의 접속을 중계하는 접속 중계 단계를 포함하며,
    상기 온라인 사업자 서버는, 상기 이용자키로 상기 이용자를 인식하여 온라인 서비스를 제공하는 것을 특징으로 하는 로그인 서비스 제공 방법.
  2. 제 1 항에 있어서,
    상기 온라인 사업자의 식별 정보를 기초로 상기 온라인 사업자 서버를 등록하고, 상기 이용자의 식별 정보를 기초로 상기 이용자를 등록하는 회원 등록 단계; 및
    상기 이용자의 식별 정보 또는 상기 이용자의 이용자키와 상기 온라인 사업자의 식별 정보 또는 상기 온라인 사업자 서버의 사업자키를 매칭시켜 상기 온라인 사업자 서버에 대한 상기 이용자의 접속을 위한 로그인 정보를 생성하는 로그인 정보 생성 단계를 포함하며,
    상기 접속 중계 단계는,
    상기 로그인 정보를 기초로 상기 이용자 단말기에 대한 상기 온라인 사업자 서버로의 접속을 중계하는 것을 특징으로 하는 로그인 서비스 제공 방법.
  3. 제 2 항에 있어서,
    상기 이용자의 이용자키와 상기 온라인 사업자 서버의 사업자키를 생성하는 키 생성 단계를 더 포함하며,
    상기 로그인 정보 생성 단계는,
    상기 이용자키와 상기 사업자키를 매칭시켜 상기 이용자의 상기 온라인 사업자 서버에 대한 로그인 정보를 생성하는 것을 특징으로 하는 로그인 서비스 제공 방법.
  4. 제 3 항에 있어서,
    상기 키 생성 단계는,
    복수의 온라인 사업자 서버 모두에 적용되는 상기 이용자에 대한 하나의 범용 이용자키와 복수의 이용자 모두에 적용되는 상기 온라인 사업자 서버에 대한 하나의 범용 사업자키를 생성하는 것을 특징으로 하는 로그인 서비스 제공 방법.
  5. 제 3 항에 있어서,
    상기 키 생성 단계는,
    복수의 온라인 사업자 서버 각각에 개별 적용되는 상기 이용자에 대한 각각의 개별 이용자키와 복수의 이용자 각각에 개별 적용되는 상기 온라인 사업자 서버에 대한 각각의 개별 사업자키를 생성하는 것을 특징으로 하는 로그인 서비스 제공 방법.
  6. 제 1 항에 있어서,
    상기 이용자 인증 단계의 수행에 따라 인증된 상기 이용자에 대한 일회용 이용자키를 생성하는 키 생성 단계를 더 포함하는 것을 특징으로 하는 로그인 서비스 제공 방법.
  7. 제 1 항 내지 제 6 항 중 어느 한 항에 있어서,
    상기 이용자 인증 단계는,
    상기 이용자 단말기로부터 온라인 사업자 서버에 대한 로그인 요청을 수신하는 로그인 요청 수신 단계;
    상기 이용자 단말기를 통해 로그인을 요청하는 이용자에 대응되는 이용자 모바일 단말기로 로그인 확인 URL을 포함하는 로그인 확인 문자를 전송하는 로그인 확인 문자 전송 단계; 및
    상기 이용자 모바일 단말기로부터 상기 로그인 확인 URL의 선택에 따른 로그인 신호를 수신하여, 상기 온라인 사업자 서버에 대한 상기 이용자 단말기의 접속을 인증하는 접속 인증 단계를 포함는 것을 특징으로 하는 로그인 서비스 제공 방법.
  8. 제 7 항에 있어서,
    상기 접속 중계 단계의 수행에 따라 상기 이용자 단말기에 대한 상기 온라인 사업자 서버로의 접속을 확인하고, 상기 이용자 모바일 단말기로 로그 아웃 URL을 포함하는 로그인 완료 문자를 전송하는 로그인 완료 문자 전송 단계; 및
    상기 이용자 모바일 단말기로부터 상기 로그 아웃 URL의 선택에 따른 로그 아웃 신호를 수신하여, 상기 이용자 단말기의 상기 온라인 사업자 서버에 대한 접속을 해제시키는 로그 아웃 단계를 더 포함하는 것을 특징으로 하는 로그인 서비스 제공 방법.
  9. 제 1 항에 있어서,
    상기 온라인 사업자 서버로부터 상기 이용자 단말기로 제공된 서비스 내역과 상기 이용자키를 포함하는 서비스 내역 정보를 전송받는 서비스 내역 수신 단계;
    상기 서비스 내역 정보에 포함된 이용자키를 기초로 이용자를 확인하는 이용자 확인 단계; 및
    상기 이용자에 대응되는 이용자 단말기로 상기 서비스 내역을 포함하는 서비스 내역 확인 정보를 전송하는 단계를 더 포함하는 것을 특징으로 하는 로그인 서비스 제공 방법.
  10. 제 9 항에 있어서,
    상기 이용자 단말기로부터 서비스 내역 확인을 수신하고, 상기 서비스 내역에 따라 비용 처리를 수행하는 비용 처리 단계를 더 포함하는 것을 특징으로 하는 로그인 서비스 제공 방법.
  11. 이용자 단말기로부터 온라인 사업자 서버에 대한 로그인 요청에 따라 상기 이용자 단말기에 대한 상기 온라인 사업자 서버로의 접속을 중계하고, 상기 이용자 단말기를 통해 로그인을 요청하는 이용자의 식별 정보를 대체하기 위해 상기 이용자에 대응되어 생성된 이용자키를 상기 온라인 사업자 서버로 제공하여, 상기 온라인 사업자 서버가 상기 이용자키로 상기 이용자를 인식하여 온라인 서비스를 제공하도록 지원하는 것을 특징으로 하는 로그인 중계 장치.
  12. 제 11 항에 있어서,
    상기 이용자의 식별정보를 기초로 상기 이용자를 등록하고, 상기 온라인 사업자의 식별정보를 기초로 상기 온라인 사업자 서버를 등록하는 회원 관리부;
    상기 이용자에 대응되는 이용자키와 상기 온라인 사업자 서버에 대응되는 사업자키를 생성하는 키 생성부;
    상기 이용자의 식별 정보 또는 상기 이용자의 이용자키와 상기 온라인 사업자의 식별 정보 또는 상기 온라인 사업자 서버의 사업자키를 매칭시켜 상기 온라인 사업자 서버에 대한 상기 이용자의 접속을 위한 로그인 정보를 생성하는 로그인 정보 관리부; 및
    상기 이용자 단말기로부터 상기 온라인 사업자 서버에 대한 로그인 요청을 수신하고, 상기 온라인 사업자 서버에 대한 상기 이용자 단말기의 접속을 인증하여 상기 이용자 단말기에 대한 상기 온라인 사업자 서버로의 접속을 중계하는 접속 중계부를 포함하는 것을 특징으로 하는 로그인 중계 장치.
  13. 제 12 항에 있어서,
    상기 키 생성부는,
    상기 이용자에 대한 범용 이용자키, 개별 이용자키 또는 일회용 이용자키를 선택적으로 생성하고,
    상기 온라인 사업자 서버에 대한 범용 사업자키, 개별 사업자키 또는 일회용 사업자키를 선택적으로 생성하는 것을 특징으로 하는 로그인 중계 장치.
  14. 제 12 항에 있어서,
    상기 접속 중계부는,
    상기 로그인 정보 관리부와 연동하는 로그인 API를 보유하고, 상기 온라인 사업자 서버로 로그인 API를 제공하는 것을 특징으로 하는 로그인 중계 장치.
  15. 제 12 항에 있어서,
    상기 접속 중계부는,
    상기 이용자 단말기를 통해 로그인을 요청하는 이용자에 대응되는 이용자 모바일 단말기로 로그인 확인 URL을 포함하는 로그인 확인 문자를 전송하고, 상기 이용자 모바일 단말기로부터 상기 로그인 확인 URL의 선택에 따른 로그인 신호를 수신하여 상기 온라인 사업자 서버에 대한 상기 이용자 단말기의 접속을 인증하는 것을 특징으로 하는 로그인 중계 장치.
  16. 제 15 항에 있어서,
    상기 접속 중계부는,
    상기 이용자 단말기에 대한 상기 온라인 사업자 서버로의 접속을 확인하고, 상기 이용자 모바일 단말기로 로그 아웃 URL을 포함하는 로그인 완료 문자를 전송하며, 상기 이용자 모바일 단말기로부터 상기 로그 아웃 URL의 선택에 따른 로그 아웃 신호를 수신하여 상기 이용자 단말기의 상기 온라인 사업자 서버에 대한 접속을 해제시키는 것을 특징으로 하는 로그인 중계 장치.
  17. 제 12 항에 있어서,
    상기 온라인 사업자 서버로부터 상기 이용자 단말기로 제공된 서비스 내역과 상기 이용자키를 포함하는 서비스 내역 정보를 전송받아 상기 서비스 내역 정보에 포함된 이용자키를 기초로 이용자를 확인하고, 상기 이용자에 대하여 상기 서비스 내역에 따라 비용 처리를 수행하는 서비스 내역 처리부를 더 포함하는 것을 특징으로 하는 로그인 중계 장치.
  18. 제 1 항 내지 제 10 항 중 어느 한 항에 기재된 로그인 서비스 제공 방법의 각 단계를 수행하는 컴퓨터프로그램이 기록된 로그인 중계 장치.
KR1020150118261A 2015-08-21 2015-08-21 로그인 서비스 제공 방법 및 로그인 중계 장치 Active KR102374193B1 (ko)

Priority Applications (1)

Application Number Priority Date Filing Date Title
KR1020150118261A KR102374193B1 (ko) 2015-08-21 2015-08-21 로그인 서비스 제공 방법 및 로그인 중계 장치

Applications Claiming Priority (1)

Application Number Priority Date Filing Date Title
KR1020150118261A KR102374193B1 (ko) 2015-08-21 2015-08-21 로그인 서비스 제공 방법 및 로그인 중계 장치

Publications (2)

Publication Number Publication Date
KR20170022799A true KR20170022799A (ko) 2017-03-02
KR102374193B1 KR102374193B1 (ko) 2022-03-15

Family

ID=58426556

Family Applications (1)

Application Number Title Priority Date Filing Date
KR1020150118261A Active KR102374193B1 (ko) 2015-08-21 2015-08-21 로그인 서비스 제공 방법 및 로그인 중계 장치

Country Status (1)

Country Link
KR (1) KR102374193B1 (ko)

Families Citing this family (3)

* Cited by examiner, † Cited by third party
Publication number Priority date Publication date Assignee Title
US10958649B2 (en) * 2018-03-21 2021-03-23 Akamai Technologies, Inc. Systems and methods for internet-wide monitoring and protection of user credentials
US12125054B2 (en) 2018-09-25 2024-10-22 Valideck International Corporation System, devices, and methods for acquiring and verifying online information
KR102837375B1 (ko) * 2024-11-14 2025-07-23 주식회사 로딧 온라인 거래정보 관리장치

Citations (4)

* Cited by examiner, † Cited by third party
Publication number Priority date Publication date Assignee Title
JP2004234329A (ja) * 2003-01-30 2004-08-19 Nippon Telegraph & Telephone East Corp Idマッピングを利用したシングルサインオンシステム、方法、プログラム並びに記憶媒体
KR20090089616A (ko) 2008-02-19 2009-08-24 (주)애니아이디 피싱 및 아이디 도용 방지를 위한 통합 아이디 제공 시스템및 방법
JP2010262532A (ja) * 2009-05-08 2010-11-18 Yahoo Japan Corp ログインを管理するサーバ、方法、およびプログラム
KR20140110540A (ko) * 2013-03-08 2014-09-17 에스케이플래닛 주식회사 어플리케이션 간의 신뢰관계 획득 방법, 이를 위한 시스템 및 장치

Patent Citations (4)

* Cited by examiner, † Cited by third party
Publication number Priority date Publication date Assignee Title
JP2004234329A (ja) * 2003-01-30 2004-08-19 Nippon Telegraph & Telephone East Corp Idマッピングを利用したシングルサインオンシステム、方法、プログラム並びに記憶媒体
KR20090089616A (ko) 2008-02-19 2009-08-24 (주)애니아이디 피싱 및 아이디 도용 방지를 위한 통합 아이디 제공 시스템및 방법
JP2010262532A (ja) * 2009-05-08 2010-11-18 Yahoo Japan Corp ログインを管理するサーバ、方法、およびプログラム
KR20140110540A (ko) * 2013-03-08 2014-09-17 에스케이플래닛 주식회사 어플리케이션 간의 신뢰관계 획득 방법, 이를 위한 시스템 및 장치

Also Published As

Publication number Publication date
KR102374193B1 (ko) 2022-03-15

Similar Documents

Publication Publication Date Title
CN104092542B (zh) 一种账号登录方法、装置及系统
KR101468977B1 (ko) 모바일 디바이스를 이용한 인증방법 및 시스템
US20240163279A1 (en) Systems and methods for securing login access
US20120291109A1 (en) User information utilization system, device, method, and program
MX2011002423A (es) Autorizacion de operaciones de servidor.
US9178874B2 (en) Method, device and system for logging in through a browser application at a client terminal
CN106716918A (zh) 用户认证方法和系统
US11165768B2 (en) Technique for connecting to a service
CN107113613B (zh) 服务器、移动终端、网络实名认证系统及方法
US20090138947A1 (en) Provisioning a network appliance
CN104348802A (zh) 快速注册方法、装置、系统及手机、注册服务器
CN108322366B (zh) 接入网络的方法、装置和系统
CA2844888A1 (en) System and method of extending a host website
KR102055897B1 (ko) 전화번호를 이용한 인터넷 사이트 서비스 접속 인증 방법 및 시스템
KR102374193B1 (ko) 로그인 서비스 제공 방법 및 로그인 중계 장치
WO2006073008A1 (ja) ネットワークカメラへのログイン認証システム
KR102481213B1 (ko) 로그인 인증 처리를 위한 시스템 및 방법
CN111600888B (zh) 用于登录验证的方法、装置和登录验证系统
JP2022165546A (ja) 認証システム
US11716331B2 (en) Authentication method, an authentication device and a system comprising the authentication device
JP6325654B2 (ja) ネットワークサービス提供装置、ネットワークサービス提供方法、及びプログラム
KR20150102292A (ko) 메시지를 이용한 위치 인증 서비스 제공 시스템 및 방법
US20090055472A1 (en) Communication system, communication method, communication control program and program recording medium
JP4172548B2 (ja) パスワード通知方法及びシステム
JP5417026B2 (ja) パスワード通知装置およびパスワード通知システム

Legal Events

Date Code Title Description
PA0109 Patent application

St.27 status event code: A-0-1-A10-A12-nap-PA0109

PG1501 Laying open of application

St.27 status event code: A-1-1-Q10-Q12-nap-PG1501

P22-X000 Classification modified

St.27 status event code: A-2-2-P10-P22-nap-X000

A201 Request for examination
PA0201 Request for examination

St.27 status event code: A-1-2-D10-D11-exm-PA0201

D13-X000 Search requested

St.27 status event code: A-1-2-D10-D13-srh-X000

D14-X000 Search report completed

St.27 status event code: A-1-2-D10-D14-srh-X000

E902 Notification of reason for refusal
PE0902 Notice of grounds for rejection

St.27 status event code: A-1-2-D10-D21-exm-PE0902

E13-X000 Pre-grant limitation requested

St.27 status event code: A-2-3-E10-E13-lim-X000

P11-X000 Amendment of application requested

St.27 status event code: A-2-2-P10-P11-nap-X000

P13-X000 Application amended

St.27 status event code: A-2-2-P10-P13-nap-X000

E701 Decision to grant or registration of patent right
PE0701 Decision of registration

St.27 status event code: A-1-2-D10-D22-exm-PE0701

GRNT Written decision to grant
PR0701 Registration of establishment

St.27 status event code: A-2-4-F10-F11-exm-PR0701

PR1002 Payment of registration fee

St.27 status event code: A-2-2-U10-U11-oth-PR1002

Fee payment year number: 1

PG1601 Publication of registration

St.27 status event code: A-4-4-Q10-Q13-nap-PG1601

R18-X000 Changes to party contact information recorded

St.27 status event code: A-5-5-R10-R18-oth-X000

PR1001 Payment of annual fee

St.27 status event code: A-4-4-U10-U11-oth-PR1001

Fee payment year number: 4

R18-X000 Changes to party contact information recorded

St.27 status event code: A-5-5-R10-R18-oth-X000

R18 Changes to party contact information recorded

Free format text: ST27 STATUS EVENT CODE: A-5-5-R10-R18-OTH-X000 (AS PROVIDED BY THE NATIONAL OFFICE)

R18-X000 Changes to party contact information recorded

St.27 status event code: A-5-5-R10-R18-oth-X000