KR20170109433A - 보안 결제를 수행하는 전자 장치 및 방법 - Google Patents
보안 결제를 수행하는 전자 장치 및 방법 Download PDFInfo
- Publication number
- KR20170109433A KR20170109433A KR1020160033562A KR20160033562A KR20170109433A KR 20170109433 A KR20170109433 A KR 20170109433A KR 1020160033562 A KR1020160033562 A KR 1020160033562A KR 20160033562 A KR20160033562 A KR 20160033562A KR 20170109433 A KR20170109433 A KR 20170109433A
- Authority
- KR
- South Korea
- Prior art keywords
- information
- electronic device
- security information
- payment
- authentication
- Prior art date
- Legal status (The legal status is an assumption and is not a legal conclusion. Google has not performed a legal analysis and makes no representation as to the accuracy of the status listed.)
- Withdrawn
Links
Images



Classifications
-
- G—PHYSICS
- G06—COMPUTING OR CALCULATING; COUNTING
- G06Q—INFORMATION AND COMMUNICATION TECHNOLOGY [ICT] SPECIALLY ADAPTED FOR ADMINISTRATIVE, COMMERCIAL, FINANCIAL, MANAGERIAL OR SUPERVISORY PURPOSES; SYSTEMS OR METHODS SPECIALLY ADAPTED FOR ADMINISTRATIVE, COMMERCIAL, FINANCIAL, MANAGERIAL OR SUPERVISORY PURPOSES, NOT OTHERWISE PROVIDED FOR
- G06Q20/00—Payment architectures, schemes or protocols
- G06Q20/38—Payment protocols; Details thereof
- G06Q20/40—Authorisation, e.g. identification of payer or payee, verification of customer or shop credentials; Review and approval of payers, e.g. check credit lines or negative lists
- G06Q20/405—Establishing or using transaction specific rules
-
- G—PHYSICS
- G06—COMPUTING OR CALCULATING; COUNTING
- G06Q—INFORMATION AND COMMUNICATION TECHNOLOGY [ICT] SPECIALLY ADAPTED FOR ADMINISTRATIVE, COMMERCIAL, FINANCIAL, MANAGERIAL OR SUPERVISORY PURPOSES; SYSTEMS OR METHODS SPECIALLY ADAPTED FOR ADMINISTRATIVE, COMMERCIAL, FINANCIAL, MANAGERIAL OR SUPERVISORY PURPOSES, NOT OTHERWISE PROVIDED FOR
- G06Q20/00—Payment architectures, schemes or protocols
- G06Q20/38—Payment protocols; Details thereof
- G06Q20/382—Payment protocols; Details thereof insuring higher security of transaction
-
- G—PHYSICS
- G06—COMPUTING OR CALCULATING; COUNTING
- G06Q—INFORMATION AND COMMUNICATION TECHNOLOGY [ICT] SPECIALLY ADAPTED FOR ADMINISTRATIVE, COMMERCIAL, FINANCIAL, MANAGERIAL OR SUPERVISORY PURPOSES; SYSTEMS OR METHODS SPECIALLY ADAPTED FOR ADMINISTRATIVE, COMMERCIAL, FINANCIAL, MANAGERIAL OR SUPERVISORY PURPOSES, NOT OTHERWISE PROVIDED FOR
- G06Q20/00—Payment architectures, schemes or protocols
- G06Q20/08—Payment architectures
- G06Q20/16—Payments settled via telecommunication systems
-
- G—PHYSICS
- G06—COMPUTING OR CALCULATING; COUNTING
- G06Q—INFORMATION AND COMMUNICATION TECHNOLOGY [ICT] SPECIALLY ADAPTED FOR ADMINISTRATIVE, COMMERCIAL, FINANCIAL, MANAGERIAL OR SUPERVISORY PURPOSES; SYSTEMS OR METHODS SPECIALLY ADAPTED FOR ADMINISTRATIVE, COMMERCIAL, FINANCIAL, MANAGERIAL OR SUPERVISORY PURPOSES, NOT OTHERWISE PROVIDED FOR
- G06Q20/00—Payment architectures, schemes or protocols
- G06Q20/30—Payment architectures, schemes or protocols characterised by the use of specific devices or networks
- G06Q20/34—Payment architectures, schemes or protocols characterised by the use of specific devices or networks using cards, e.g. integrated circuit [IC] cards or magnetic cards
- G06Q20/356—Aspects of software for card payments
-
- G—PHYSICS
- G06—COMPUTING OR CALCULATING; COUNTING
- G06Q—INFORMATION AND COMMUNICATION TECHNOLOGY [ICT] SPECIALLY ADAPTED FOR ADMINISTRATIVE, COMMERCIAL, FINANCIAL, MANAGERIAL OR SUPERVISORY PURPOSES; SYSTEMS OR METHODS SPECIALLY ADAPTED FOR ADMINISTRATIVE, COMMERCIAL, FINANCIAL, MANAGERIAL OR SUPERVISORY PURPOSES, NOT OTHERWISE PROVIDED FOR
- G06Q20/00—Payment architectures, schemes or protocols
- G06Q20/38—Payment protocols; Details thereof
- G06Q20/385—Payment protocols; Details thereof using an alias or single-use codes
-
- G—PHYSICS
- G06—COMPUTING OR CALCULATING; COUNTING
- G06Q—INFORMATION AND COMMUNICATION TECHNOLOGY [ICT] SPECIALLY ADAPTED FOR ADMINISTRATIVE, COMMERCIAL, FINANCIAL, MANAGERIAL OR SUPERVISORY PURPOSES; SYSTEMS OR METHODS SPECIALLY ADAPTED FOR ADMINISTRATIVE, COMMERCIAL, FINANCIAL, MANAGERIAL OR SUPERVISORY PURPOSES, NOT OTHERWISE PROVIDED FOR
- G06Q20/00—Payment architectures, schemes or protocols
- G06Q20/38—Payment protocols; Details thereof
- G06Q20/40—Authorisation, e.g. identification of payer or payee, verification of customer or shop credentials; Review and approval of payers, e.g. check credit lines or negative lists
- G06Q20/401—Transaction verification
-
- H—ELECTRICITY
- H04—ELECTRIC COMMUNICATION TECHNIQUE
- H04L—TRANSMISSION OF DIGITAL INFORMATION, e.g. TELEGRAPHIC COMMUNICATION
- H04L9/00—Cryptographic mechanisms or cryptographic arrangements for secret or secure communications; Network security protocols
- H04L9/32—Cryptographic mechanisms or cryptographic arrangements for secret or secure communications; Network security protocols including means for verifying the identity or authority of a user of the system or for message authentication, e.g. authorization, entity authentication, data integrity or data verification, non-repudiation, key authentication or verification of credentials
Landscapes
- Business, Economics & Management (AREA)
- Engineering & Computer Science (AREA)
- Accounting & Taxation (AREA)
- Theoretical Computer Science (AREA)
- Physics & Mathematics (AREA)
- General Business, Economics & Management (AREA)
- General Physics & Mathematics (AREA)
- Strategic Management (AREA)
- Finance (AREA)
- Computer Security & Cryptography (AREA)
- Computer Networks & Wireless Communication (AREA)
- Microelectronics & Electronic Packaging (AREA)
- Development Economics (AREA)
- Economics (AREA)
- Telephone Function (AREA)
- Signal Processing (AREA)
Abstract
본 발명의 다양한 실시 예들은 전자 장치에 관한 것으로 전자 장치는 사용자로부터 결제 수단을 선택 받는 유저 입력 수신 회로; 제1 보안 정보를 외부로부터 수신하고, 상기 제1 보안 정보 및 제2 보안 정보를 포함하는 결제 요청을 외부로 전송하는 통신 회로; 및 상기 제2 보안 정보를 생성하는 보안 정보 생성기;를 포함하는 것을 특징으로 할 수 있다. 이 외에도, 명세서를 통해 파악될 수 있는 다른 실시 예들이 가능하다.
Description
본 발명의 다양한 실시 예는, 보안 결제를 수행하는 전자 장치 및 방법에 관한 것이다.
정보 통신 기술의 발전으로 기지국 등의 네트워크 장치가 전국 각지에 설치되었고, 전자 장치는 다른 전자 장치와 네트워크를 통해 데이터를 송수신함으로써, 사용자로 하여금 전국 어디에서나 자유롭게 네트워크를 사용할 수 있게 하였다.
다양한 종류의 전자 장치는 최근 디지털 컨버전스(convergence)의 추세에 따라 다양한 기능을 제공하게 되었다. 예를 들어, 스마트폰은 전화를 하는 용도 이외에, 상기 네트워크를 이용하여 인터넷 접속 기능을 지원하고, 음악 또는 비디오의 재생 기능, 이미지 센서를 이용한 사진, 동영상 등의 촬영 기능을 지원한다.
또한, 상기 다양한 종류의 전자 장치는 결제용 안테나를 탑재하고, 카드 정보를 저장하여 결제가 가능하도록 하였다.
종래 스마트폰을 이용한 결제는 온라인 결제의 경우 카드사 서버로부터 전송되는 승인 번호의 탈취 등으로 보안 문제가 발생할 수 있고, 오프라인 결제의 경우 OTP 등의 보안 정보 생성 알고리즘의 해킹으로 문제가 발생할 수 있다.
본 발명의 다양한 실시 예는, 보안을 위해 전자 장치에서 생성하는 보안 정보와 외부로부터 수신된 보안 정보를 이용할 수 있다.
상술한 기술적 과제를 달성하기 위한 기술적 수단으로서, 전자 장치는 통신 인터페이스; 메모리; 및 프로세서를 포함하고, 상기 프로세서는: 상기 전자 장치에 대한 입력에 기반하여, 결제를 수행하기 위한 어플리케이션을 활성화하고; 상기 통신 인터페이스를 통해, 외부 전자 장치로부터 상기 결제와 관련된 결제 수단에 대응하는 제 1 인증 정보를 수신하고; 상기 제 1 인증 정보의 수신에 기반하여, 상기 메모리에 저장된 식별 정보를 이용하여 상기 결제 수단과 관련된 제 2 인증 정보를 생성하고; 상기 통신 인터페이스를 통해, 상기 제 1 인증 정보와 상기 제 2 인증 정보의 적어도 일부를 포함하는 결제 정보를 상기 외부 전자 장치로 송신하고; 상기 통신 인터페이스를 통해, 상기 외부 전자 장치로부터 상기 송신된 상기 결제 정보의 인증 결과를 수신하고; 및 상기 인증 결과에 기반하여, 상기 결제를 상기 어플리케이션을 이용하여 수행하도록 설정된 것을 특징으로 할 수 있다.
상술한 기술적 과제를 달성하기 위한 기술적 수단으로서, 전자 장치는 통신 인터페이스; 메모리; 및 프로세서를 포함하고, 상기 프로세서는: 상기 전자 장치에 대한 입력에 기반하여, 결제를 수행하기 위한 어플리케이션을 활성화하고; 상기 통신 인터페이스를 통해, 외부 전자 장치로부터 상기 결제와 관련된 결제 수단에 대응하는 제 1 인증 정보와 상기 메모리에 저장된 식별 정보를 이용하여 생성된 상기 결제 수단과 관련된 제 2 인증 정보를 수신하고; 상기 통신 인터페이스를 통해, 상기 제 1 인증 정보와 상기 제 2 인증 정보의 적어도 일부를 포함하는 결제 정보를 상기 외부 전자 장치로 송신하고; 상기 통신 인터페이스를 통해, 상기 외부 전자 장치로부터 상기 송신된 상기 결제 정보의 인증 결과를 수신하고; 및 상기 인증 결과에 기반하여, 상기 결제를 상기 어플리케이션을 이용하여 수행하도록 설정된 것을 특징으로 할 수 있다.
상술한 기술적 과제를 달성하기 위한 기술적 수단으로서, 본 발명의 다양한 실시 예에 따른 전자 장치는 사용자로부터 결제 수단을 선택 받는 유저 입력 수신 회로; 제1 보안 정보를 외부로부터 수신하고, 상기 제1 보안 정보 및 제2 보안 정보를 포함하는 결제 요청을 외부로 전송하는 통신 회로; 및 상기 제2 보안 정보를 생성하는 보안 정보 생성기;를 포함하는 것을 특징으로 할 수 있다.
상술한 기술적 과제를 달성하기 위한 기술적 수단으로서, 본 발명의 다양한 실시 예에 따른 전자 장치에서 수행되는 방법은, 사용자로부터 결제 수단을 선택 받는 동작; 제1 보안 정보를 외부로부터 수신하는 동작; 제2 보안 정보를 생성하는 동작; 및 상기 제1 보안 정보 및 상기 제2 보안 정보를 포함하는 결제 요청을 외부로 전송하는 동작;을 포함하는 것을 특징으로 할 수 있다.
전술한 본 발명의 과제 해결 수단 중 적어도 어느 하나에 의하면, 본 발명의 다양한 실시 예에 따른 상기 전자 장치 및 방법은, 보안을 위해 보안 정보를 생성하고 외부로부터 수신된 보안 정보를 포함하는 결제 요청을 수행할 수 있다.
도 1은 본 발명의 다양한 실시 예에 따른, 네트워크 환경 내의 전자 장치를 도시한 도면이다.
도 2는 본 발명의 다양한 실시 예에 따른, 전자 장치의 블록도이다.
도 3은 본 발명의 다양한 실시 예에 따른, 프로그램 모듈의 블록도이다.
도 4는 본 발명의 다양한 실시 예에 따른, 보안 결제 서비스를 수행하는 환경을 나타낸 도면이다.
도 5는 본 발명의 다양한 실시 예에 따른, 보안 결제 서비스를 수행하는 전자 장치의 구성도이다.
도 6은 본 발명의 다양한 실시 예에 따른 정보 구조를 나타낸 도면이다.
도 7은 본 발명의 다양한 실시 예에 따른, 결제 수단을 등록하는 방법을 나타낸 순서도이다.
도 8은 본 발명의 다양한 실시 예에 따른, 결제를 수행하는 방법을 나타낸 순서도이다.
도 9는 본 발명의 다양한 실시 예에 따른, 전자 장치에서 결제를 수행하는 방법을 나타낸 순서도이다.
도 10은 본 발명의 다양한 실시 예에 따른, 전자 장치에서 결제를 수행하는 방법을 나타낸 순서도이다.
이하, 본 문서의 다양한 실시예가 첨부된 도면을 참조하여 기재된다. 그러나, 이는 본 문서에 기재된 기술을 특정한 실시 형태에 대해 한정하려는 것이 아니며, 본 문서의 실시예의 다양한 변경(modifications), 균등물(equivalents), 및/또는 대체물(alternatives)을 포함하는 것으로 이해되어야 한다. 도면의 설명과 관련하여, 유사한 구성요소에 대해서는 유사한 참조 부호가 사용될 수 있다.
본 문서에서, "가진다," "가질 수 있다," "포함한다," 또는 "포함할 수 있다" 등의 표현은 해당 특징(예: 수치, 기능, 동작, 또는 부품 등의 구성요소)의 존재를 가리키며, 추가적인 특징의 존재를 배제하지 않는다.
본 문서에서, "A 또는 B," "A 또는/및 B 중 적어도 하나," 또는 "A 또는/및 B 중 하나 또는 그 이상"등의 표현은 함께 나열된 항목들의 모든 가능한 조합을 포함할 수 있다. 예를 들면, "A 또는 B," "A 및 B 중 적어도 하나," 또는 "A 또는 B 중 적어도 하나"는, (1) 적어도 하나의 A를 포함, (2) 적어도 하나의 B를 포함, 또는 (3) 적어도 하나의 A 및 적어도 하나의 B 모두를 포함하는 경우를 모두 지칭할 수 있다.
본 문서에서 사용된 "제1," "제2," "첫째," 또는 "둘째,"등의 표현들은 다양한 구성요소들을, 순서 및/또는 중요도에 상관없이 수식할 수 있고, 한 구성요소를 다른 구성요소와 구분하기 위해 사용될 뿐 해당 구성요소들을 한정하지 않는다. 예를 들면, 제1 사용자 기기와 제2 사용자 기기는, 순서 또는 중요도와 무관하게, 서로 다른 사용자 기기를 나타낼 수 있다. 예를 들면, 본 문서에 기재된 권리 범위를 벗어나지 않으면서 제1 구성요소는 제2 구성요소로 명명될 수 있고, 유사하게 제2 구성요소도 제1 구성요소로 바꾸어 명명될 수 있다.
어떤 구성요소(예: 제1 구성요소)가 다른 구성요소(예: 제2 구성요소)에 "(기능적으로 또는 통신적으로) 연결되어((operatively or communicatively) coupled with/to)" 있다거나 "접속되어(connected to)" 있다고 언급된 때에는, 상기 어떤 구성요소가 상기 다른 구성요소에 직접적으로 연결되거나, 다른 구성요소(예: 제3 구성요소)를 통하여 연결될 수 있다고 이해되어야 할 것이다. 반면에, 어떤 구성요소(예: 제1 구성요소)가 다른 구성요소(예: 제2 구성요소)에 "직접 연결되어" 있다거나 "직접 접속되어" 있다고 언급된 때에는, 상기 어떤 구성요소와 상기 다른 구성요소 사이에 다른 구성요소(예: 제3 구성요소)가 존재하지 않는 것으로 이해될 수 있다.
본 문서에서 사용된 표현 "~하도록 구성된(또는 설정된)(configured to)"은 상황에 따라, 예를 들면, "~에 적합한(suitable for)," "~하는 능력을 가지는(having the capacity to)," "~하도록 설계된(designed to)," "~하도록 변경된(adapted to)," "~하도록 만들어진(made to)," 또는 "~를 할 수 있는(capable of)"과 바꾸어 사용될 수 있다. 용어 "~하도록 구성된(또는 설정된)"은 하드웨어적으로 "특별히 설계된(specifically designed to)" 것만을 반드시 의미하지 않을 수 있다. 대신, 어떤 상황에서는, "~하도록 구성된 장치"라는 표현은, 그 장치가 다른 장치 또는 부품들과 함께 "~할 수 있는" 것을 의미할 수 있다. 예를 들면, 문구 "A, B, 및 C를 수행하도록 구성된(또는 설정된) 프로세서"는 해당 동작을 수행하기 위한 전용 프로세서(예: 임베디드 프로세서), 또는 메모리 장치에 저장된 하나 이상의 소프트웨어 프로그램들을 실행함으로써, 해당 동작들을 수행할 수 있는 범용 프로세서(generic-purpose processor)(예: CPU 또는 application processor)를 의미할 수 있다.
본 문서에서 사용된 용어들은 단지 특정한 실시예를 설명하기 위해 사용된 것으로, 다른 실시예의 범위를 한정하려는 의도가 아닐 수 있다. 단수의 표현은 문맥상 명백하게 다르게 뜻하지 않는 한, 복수의 표현을 포함할 수 있다. 기술적이거나 과학적인 용어를 포함해서 여기서 사용되는 용어들은 본 문서에 기재된 기술 분야에서 통상의 지식을 가진 자에 의해 일반적으로 이해되는 것과 동일한 의미를 가질 수 있다. 본 문서에 사용된 용어들 중 일반적인 사전에 정의된 용어들은, 관련 기술의 문맥상 가지는 의미와 동일 또는 유사한 의미로 해석될 수 있으며, 본 문서에서 명백하게 정의되지 않는 한, 이상적이거나 과도하게 형식적인 의미로 해석되지 않는다. 경우에 따라서, 본 문서에서 정의된 용어일지라도 본 문서의 실시예들을 배제하도록 해석될 수 없다.
본 문서의 다양한 실시예들에 따른 전자 장치는, 예를 들면, 스마트폰(smartphone), 태블릿 PC(tablet personal computer), 이동 전화기(mobile phone), 영상 전화기, 전자책 리더기(e-book reader), 데스크탑 PC(desktop personal computer), 랩탑 PC(laptop personal computer), 넷북 컴퓨터(netbook computer), 워크스테이션(workstation), 서버, PDA(personal digital assistant), PMP(portable multimedia player), MP3 플레이어, 모바일 의료기기, 카메라(camera), 또는 웨어러블 장치(wearable device) 중 적어도 하나를 포함할 수 있다. 다양한 실시예에 따르면, 웨어러블 장치는 액세서리형(예: 시계, 반지, 팔찌, 발찌, 목걸이, 안경, 콘택트 렌즈, 또는 머리 착용형 장치(head-mounted-device(HMD)), 직물 또는 의류 일체형(예: 전자 의복), 신체 부착형(예: 스킨 패드(skin pad) 또는 문신), 또는 생체 이식형(예: implantable circuit) 중 적어도 하나를 포함할 수 있다.
어떤 실시예들에서, 전자 장치는 가전 제품(home appliance)일 수 있다. 가전 제품은, 예를 들면, 텔레비전, DVD(digital video disk) 플레이어, 오디오, 냉장고, 에어컨, 청소기, 오븐, 전자레인지, 세탁기, 공기 청정기, 셋톱 박스(set-top box), 홈 오토매이션 컨트롤 패널(home automation control panel), 보안 컨트롤 패널(security control panel), TV 박스(예: 삼성 HomeSyncTM, 애플TVTM, 또는 구글 TVTM), 게임 콘솔(예: XboxTM, PlayStationTM), 전자 사전, 전자 키, 캠코더(camcorder), 또는 전자 액자 중 적어도 하나를 포함할 수 있다.
다른 실시예에서, 전자 장치는, 각종 의료기기(예: 각종 휴대용 의료측정기기(혈당 측정기, 심박 측정기, 혈압 측정기, 또는 체온 측정기 등), MRA(magnetic resonance angiography), MRI(magnetic resonance imaging), CT(computed tomography), 촬영기, 또는 초음파기 등), 네비게이션(navigation) 장치, 위성 항법 시스템(GNSS(global navigation satellite system)), EDR(event data recorder), FDR(flight data recorder), 자동차 인포테인먼트(infotainment) 장치, 선박용 전자 장비(예: 선박용 항법 장치, 자이로 콤파스 등), 항공 전자기기(avionics), 보안 기기, 차량용 헤드 유닛(head unit), 산업용 또는 가정용 로봇, 금융 기관의 ATM(automatic teller's machine), 상점의 POS(point of sales), 또는 사물 인터넷 장치(internet of things)(예: 전구, 각종 센서, 전기 또는 가스 미터기, 스프링클러 장치, 화재경보기, 온도조절기(thermostat), 가로등, 토스터(toaster), 운동기구, 온수탱크, 히터, 보일러 등) 중 적어도 하나를 포함할 수 있다.
어떤 실시예에 따르면, 전자 장치는 가구(furniture) 또는 건물/구조물의 일부, 전자 보드(electronic board), 전자 사인 수신 장치(electronic signature receiving device), 프로젝터(projector), 또는 각종 계측 기기(예: 수도, 전기, 가스, 또는 전파 계측 기기 등) 중 적어도 하나를 포함할 수 있다. 다양한 실시예에서, 전자 장치는 전술한 다양한 장치들 중 하나 또는 그 이상의 조합일 수 있다. 어떤 실시예에 따른 전자 장치는 플렉서블 전자 장치일 수 있다. 또한, 본 문서의 실시예에 따른 전자 장치는 전술한 기기들에 한정되지 않으며, 기술 발전에 따른 새로운 전자 장치를 포함할 수 있다.
이하, 첨부 도면을 참조하여, 다양한 실시예에 따른 전자 장치가 설명된다. 본 문서에서, 사용자라는 용어는 전자 장치를 사용하는 사람 또는 전자 장치를 사용하는 장치(예: 인공지능 전자 장치)를 지칭할 수 있다.
이하 첨부 도면에서는, 본 발명의 다양한 실시 예에 따른 전자 장치는 스마트폰인 것을 예로 들어 설명하겠다.
도 1은 다양한 실시 예에 따른 네트워크 환경 내의 전자 장치를 나타낸다.
도 1을 참조하면, 다양한 실시 예에서의 전자 장치(101), 제1 전자 장치(102), 제2 전자 장치(104) 또는 서버(106)가 네트워크(162) 또는 근거리 통신(164)을 통하여 서로 연결될 수 있다. 전자 장치(101)는 버스(110), 프로세서(120), 메모리(130), 입출력 인터페이스(150), 디스플레이(160), 및 통신 인터페이스(170)를 포함할 수 있다. 어떤 실시 예에서는, 전자 장치(101)는, 구성요소들 중 적어도 하나를 생략하거나 다른 구성 요소를 추가적으로 구비할 수 있다.
버스(110)는, 예를 들면, 구성요소들(110-170)을 서로 연결하고, 구성요소들 간의 통신(예: 제어 메시지 및/또는 데이터)을 전달하는 회로를 포함할 수 있다.
프로세서(120)는, 중앙처리장치(Central Processing Unit (CPU)), 어플리케이션 프로세서(Application Processor (AP)), 또는 커뮤니케이션 프로세서(Communication Processor (CP)) 중 하나 또는 그 이상을 포함할 수 있다. 프로세서(120)는, 예를 들면, 전자 장치(101)의 적어도 하나의 다른 구성요소들의 제어 및/또는 통신에 관한 연산이나 데이터 처리를 실행할 수 있다.
메모리(130)는, 휘발성 및/또는 비휘발성 메모리를 포함할 수 있다. 메모리(130)는, 예를 들면, 전자 장치(101)의 적어도 하나의 다른 구성요소에 관계된 명령 또는 데이터를 저장할 수 있다. 한 실시 예에 따르면, 메모리(130)는 소프트웨어 및/또는 프로그램(140)을 저장할 수 있다. 프로그램(140)은, 예를 들면, 커널(141), 미들웨어(143), 어플리케이션 프로그래밍 인터페이스(Application Programming Interface (API))(145), 및/또는 어플리케이션 프로그램(또는 "어플리케이션")(147) 등을 포함할 수 있다. 커널(141), 미들웨어(143), 또는 API(145)의 적어도 일부는, 운영 시스템(Operating System (OS))으로 지칭될 수 있다.
커널(141)은, 예를 들면, 다른 프로그램들(예: 미들웨어(143), API(145), 또는 어플리케이션 프로그램(147))에 구현된 동작 또는 기능을 실행하는 데 사용되는 시스템 리소스들(예: 버스(110), 프로세서(120), 또는 메모리(130) 등)을 제어 또는 관리할 수 있다. 또한, 커널(141)은 미들웨어(143), API(145), 또는 어플리케이션 프로그램(147)에서 전자 장치(101)의 개별 구성요소에 접근함으로써, 시스템 리소스들을 제어 또는 관리할 수 있는 인터페이스를 제공할 수 있다.
미들웨어(143)는, 예를 들면, API(145) 또는 어플리케이션 프로그램(147)이 커널(141)과 통신하여 데이터를 주고받을 수 있도록 중개 역할을 수행할 수 있다.
또한, 미들웨어(143)는 어플리케이션 프로그램(147)으로부터 수신된 하나 이상의 작업 요청들을 우선 순위에 따라 처리할 수 있다. 예를 들면, 미들웨어(143)는 어플리케이션 프로그램(147) 중 적어도 하나에 전자 장치(101)의 시스템 리소스(예: 버스(110), 프로세서(120), 또는 메모리(130) 등)를 사용할 수 있는 우선 순위를 부여할 수 있다. 예컨대, 미들웨어(143)는 상기 적어도 하나에 부여된 우선 순위에 따라 상기 하나 이상의 작업 요청들을 처리함으로써, 상기 하나 이상의 작업 요청들에 대한 스케쥴링 또는 로드 밸런싱 등을 수행할 수 있다.
API(145)는, 예를 들면, 어플리케이션(147)이 커널(141) 또는 미들웨어(143)에서 제공되는 기능을 제어하기 위한 인터페이스로, 예를 들면, 파일 제어, 창 제어, 영상 처리, 또는 문자 제어 등을 위한 적어도 하나의 인터페이스 또는 함수(예: 명령어)를 포함할 수 있다.
입출력 인터페이스(150)는, 예를 들면, 사용자 또는 다른 외부 기기로부터 입력된 명령 또는 데이터를 전자 장치(101)의 다른 구성요소(들)에 전달할 수 있는 인터페이스의 역할을 할 수 있다. 또한, 입출력 인터페이스(150)는 전자 장치(101)의 다른 구성요소(들)로부터 수신된 명령 또는 데이터를 사용자 또는 다른 외부 기기로 출력할 수 있다.
디스플레이(160)는, 예를 들면, 액정 디스플레이(Liquid Crystal Display (LCD)), 발광 다이오드(Light-Emitting Diode (LED)) 디스플레이, 유기 발광 다이오드(Organic LED (OLED)) 디스플레이, 또는 마이크로 전자기계 시스템(microelectromechanical systems, MEMS) 디스플레이, 또는 전자 종이(electronic paper) 디스플레이를 포함할 수 있다. 디스플레이(160)는, 예를 들면, 사용자에게 각종 컨텐츠(예: 텍스트, 이미지, 비디오, 아이콘, 또는 심볼 등)을 표시할 수 있다. 디스플레이(160)는, 터치 스크린을 포함할 수 있으며, 예를 들면, 전자 펜 또는 사용자의 신체의 일부를 이용한 터치, 제스처, 근접, 또는 호버링(hovering) 입력을 수신할 수 있다.
통신 인터페이스(170)는, 예를 들면, 전자 장치(101)와 외부 장치(예: 제1 전자 장치(102), 제2 전자 장치(104), 또는 서버(106)) 간의 통신을 설정할 수 있다. 예를 들면, 통신 인터페이스(170)는 무선 통신 또는 유선 통신을 통해서 네트워크(162)에 연결되어 외부 장치(예: 제2 전자 장치(104) 또는 서버(106))와 통신할 수 있다.
무선 통신은, 예를 들면 셀룰러 통신 프로토콜로서, 예를 들면 LTE(Long-Term Evolution), LTE-A(LTE-Advanced), CDMA(Code Division Multiple Access), WCDMA(Wideband CDMA), UMTS(Universal Mobile Telecommunications System), WiBro(Wireless Broadband), 또는 GSM(Global System for Mobile Communications) 중 적어도 하나를 사용하는 셀룰러 통신을 포함할 수 있다. 한 실시 예에 따르면, 무선 통신은, 예를 들면, WiFi(wireless fidelity), 블루투스, 블루투스 저전력(BLE), 지그비(Zigbee), NFC(near field communication), 자력 시큐어 트랜스미션(Magnetic Secure Transmission), 라디오 프리퀀시(RF), 또는 보디 에어리어 네트워크(BAN) 중 적어도 하나를 포함할 수 있다. 한실시예에 따르면, 무선 통신은 GNSS를 포함할 수 있다. GNSS는, 예를 들면, GPS(Global Positioning System), Glonass(Global Navigation Satellite System), Beidou Navigation Satellite System(이하 "Beidou") 또는 Galileo, the European global satellite-based navigation system일 수 있다. 이하, 본 문서에서는, "GPS"는 "GNSS"와 상호 호환적으로 사용될 수 있다.
MST는 전자기 신호를 이용하여 전송 데이터에 따라 펄스를 생성하고, 상기 펄스는 자기장 신호를 발생시킬 수 있다. 전자 장치(101)는 상기 자기장 신호를 POS(point of sales)에 전송하고, POS는 MST 리더(MST reader)를 이용하여 상기 자기장 신호는 검출하고, 검출된 자기장 신호를 전기 신호로 변환함으로써 상기 데이터를 복원할 수 있다.
GNSS는 사용 지역 또는 대역폭 등에 따라, 예를 들면, GPS(Global Positioning System), Glonass(Global Navigation Satellite System), Beidou Navigation Satellite System(이하 "Beidou") 또는 Galileo(the European global satellite-based navigation system) 중 적어도 하나를 포함할 수 있다. 이하, 본 문서에서는, "GPS"는 "GNSS"와 혼용되어 사용(interchangeably used)될 수 있다. 유선 통신은, 예를 들면, USB(universal serial bus), HDMI(high definition multimedia interface), RS-232(recommended standard(232)), 또는 POTS(plain old telephone service) 등 중 적어도 하나를 포함할 수 있다. 네트워크(162)는 통신 네트워크(telecommunications network), 예를 들면, 컴퓨터 네트워크(computer network)(예: LAN 또는 WAN), 인터넷, 또는 전화 망(telephone network) 중 적어도 하나를 포함할 수 있다.
제1 전자 장치(102) 및 제2 전자 장치(104) 각각은 전자 장치(101)와 동일한 또는 다른 종류의 장치일 수 있다. 한 실시 예에 따르면, 서버(106)는 하나 또는 그 이상의 서버들의 그룹을 포함할 수 있다. 다양한 실시 예에 따르면, 전자 장치(101)에서 실행되는 동작들의 전부 또는 일부는 다른 하나 또는 복수의 전자 장치(예: 제1 전자 장치(102), 제2 전자 장치(104), 또는 서버(106))에서 실행될 수 있다. 한 실시 예에 따르면, 전자 장치(101)가 어떤 기능이나 서비스를 자동으로 또는 요청에 의하여 수행해야 할 경우에, 전자 장치(101)는 기능 또는 서비스를 자체적으로 실행시키는 대신에 또는 추가적으로, 그와 연관된 적어도 일부 기능을 다른 전자 장치(예: 제1 전자 장치(102), 제2 전자 장치(104), 또는 서버(106))에게 요청할 수 있다. 다른 전자 장치는 요청된 기능 또는 추가 기능을 실행하고, 그 결과를 전자 장치(101)로 전달할 수 있다. 전자 장치(101)는 수신된 결과를 그대로 또는 추가적으로 처리하여 요청된 기능이나 서비스를 제공할 수 있다. 이를 위하여, 예를 들면, 클라우드 컴퓨팅, 분산 컴퓨팅, 또는 클라이언트-서버 컴퓨팅 기술이 이용될 수 있다.
도 2는 다양한 실시 예에 따른 전자 장치의 블록도를 나타낸다.
도 2를 참조하면, 전자 장치(201)는, 예를 들면, 도 1에 도시된 전자 장치(101)의 전체 또는 일부를 포함할 수 있다. 전자 장치(201)는 하나 이상의 프로세서(예: AP)(210), 통신 모듈(220), 가입자 식별 모듈(224), 메모리(230), 센서 모듈(240), 입력 장치(250), 디스플레이(260), 인터페이스(270), 오디오 모듈(280), 카메라 모듈(291), 전력 관리 모듈(295), 배터리(296), 인디케이터(297), 및 모터(298)를 포함할 수 있다.
프로세서(210)는, 예를 들면, 운영 체제 또는 응용 프로그램을 구동하여 프로세서(210)에 연결된 다수의 하드웨어 또는 소프트웨어 구성요소들을 제어할 수 있고, 각종 데이터 처리 및 연산을 수행할 수 있다. 프로세서(210)는, 예를 들면, SoC(system on chip)로 구현될 수 있다. 한 실시 예에 따르면, 프로세서(210)는 GPU(graphic processing unit) 및/또는 이미지 신호 프로세서(image signal processor)를 더 포함할 수 있다. 프로세서(210)는 도 2에 도시된 구성요소들 중 적어도 일부(예: 셀룰러 모듈(221))를 포함할 수도 있다. 프로세서(210)는 다른 구성요소들(예: 비휘발성 메모리) 중 적어도 하나로부터 수신된 명령 또는 데이터를 휘발성 메모리에 로드(load)하여 처리하고, 다양한 데이터를 비휘발성 메모리에 저장(store)할 수 있다.
통신 모듈(220)은, 도 1의 통신 인터페이스(170)와 동일 또는 유사한 구성을 가질 수 있다. 통신 모듈(220)은, 예를 들면, 셀룰러 모듈(221), Wi-Fi 모듈(222), 블루투스 모듈(223), GNSS 모듈(224)(예: GPS 모듈, Glonass 모듈, Beidou 모듈, 또는 Galileo 모듈), NFC 모듈(225), MST 모듈(226), 및 RF(radio frequency) 모듈(227)을 포함할 수 있다.
셀룰러 모듈(221)은, 예를 들면, 통신망을 통해서 음성 통화, 영상 통화, 문자 서비스, 또는 인터넷 서비스 등을 제공할 수 있다. 한 실시 예에 따르면, 셀룰러 모듈(221)은 가입자 식별 모듈(예: SIM 카드)(229)를 이용하여 통신 네트워크 내에서 전자 장치(201)의 구별 및 인증을 수행할 수 있다. 한 실시 예에 따르면, 셀룰러 모듈(221)은 프로세서(210)가 제공할 수 있는 기능 중 적어도 일부 기능을 수행할 수 있다. 한 실시 예에 따르면, 셀룰러 모듈(221)은 커뮤니케이션 프로세서(CP)를 포함할 수 있다.
Wi-Fi 모듈(222), 블루투스 모듈(223), GNSS 모듈(224), NFC 모듈(225), 또는 MST 모듈(226) 각각은, 예를 들면, 해당하는 모듈을 통해서 송수신되는 데이터를 처리하기 위한 프로세서를 포함할 수 있다. 어떤 실시 예에 따르면, 셀룰러 모듈(221), Wi-Fi 모듈(222), 블루투스 모듈(223), GNSS 모듈(224), NFC 모듈(225), 또는 MST 모듈(226) 중 적어도 일부(예: 두 개 이상)는 하나의 IC(integrated chip) 또는 IC 패키지 내에 포함될 수 있다.
RF 모듈(227)은, 예를 들면, 통신 신호(예: RF 신호)를 송수신할 수 있다. RF 모듈(227)은, 예를 들면, 트랜시버(transceiver), PAM(power amp module), 주파수 필터(frequency filter), LNA(low noise amplifier), 또는 안테나 등을 포함할 수 있다. 다른 실시 예에 따르면, 셀룰러 모듈(221), Wi-Fi 모듈(222), 블루투스 모듈(223), GNSS 모듈(224), NFC 모듈(225), MST 모듈(226) 중 적어도 하나는 별개의 RF 모듈을 통하여 RF 신호를 송수신할 수 있다.
가입자 식별 모듈(229)은, 예를 들면, 가입자 식별 모듈을 포함하는 카드 및/또는 내장 SIM(embedded SIM)을 포함할 수 있으며, 고유한 식별 정보(예: ICCID (integrated circuit card identifier)) 또는 가입자 정보(예: IMSI (international mobile subscriber identity))를 포함할 수 있다.
메모리(230)(예: 메모리(130))는, 예를 들면, 내장 메모리(232) 또는 외장 메모리(234)를 포함할 수 있다. 내장 메모리(232)는, 예를 들면, 휘발성 메모리(예: DRAM(dynamic RAM), SRAM(static RAM), 또는 SDRAM(synchronous dynamic RAM) 등), 비-휘발성(non-volatile) 메모리 (예: OTPROM(one time programmable ROM), PROM(programmable ROM), EPROM(erasable and programmable ROM), EEPROM(electrically erasable and programmable ROM), 마스크(mask) ROM, 플래시(flash) ROM, 플래시 메모리(예: 낸드플래시(NAND flash) 또는 노아플래시(NOR flash) 등), 하드 드라이브, 또는 SSD(solid state drive) 중 적어도 하나를 포함할 수 있다.
외장 메모리(234)는 플래시 드라이브(flash drive), 예를 들면, CF(compact flash), SD(secure digital), Micro-SD, Mini-SD, xD(extreme digital), MMC(MultiMediaCard), 또는 메모리 스틱(memory stick) 등을 더 포함할 수 있다. 외장 메모리(234)는 다양한 인터페이스를 통하여 전자 장치(201)와 기능적으로 및/또는 물리적으로 연결될 수 있다.
또한, 메모리(230)는 보안 모듈(미도시)을 더 포함할 수 있다. 상기 보안 모듈은 메모리(230)보다 상대적으로 보안 레벨이 높은 저장 공간을 포함하는 모듈로써, 안전한 데이터 저장 및 보호된 실행 환경을 보장해주는 회로일 수 있다. 상기 보안 모듈은 별도의 회로로 구현될 수 있으며, 별도의 프로세서를 포함할 수 있다. 상기 보안 모듈은, 예를 들면, 탈착 가능한 스마트 칩, SD(secure digital) 카드 내에 존재하거나, 또는 전자 장치(201)의 고정 칩 내에 내장된 내장형 보안 요소(embedded secure element(eSE))를 포함할 수 있다. 또한, 상기 보안 모듈은 전자 장치(201)의 운영 체제(OS)와 다른 운영 체제로 구동될 수 있다. 예를 들면, 상기 보안 모듈은 JCOP(java card open platform) 운영 체제를 기반으로 동작할 수 있다.
센서 모듈(240)은, 예를 들면, 물리량을 계측하거나 전자 장치(201)의 작동 상태를 감지하여, 계측 또는 감지된 정보를 전기 신호로 변환할 수 있다. 센서 모듈(240)은, 예를 들면, 제스처 센서(240A), 자이로 센서(240B), 기압 센서(240C), 마그네틱 센서(240D), 가속도 센서(240E), 그립 센서(240F), 근접 센서(240G), 컬러 센서(240H)(예: RGB 센서), 생체 센서(240I), 온/습도 센서(240J), 조도 센서(240K), 또는 UV(ultra violet) 센서(240M) 중의 적어도 하나를 포함할 수 있다. 추가적으로 또는 대체적으로, 센서 모듈(240)은, 예를 들면, 후각 센서(E-nose sensor), EMG(electromyography) 센서, EEG(electroencephalogram) 센서, ECG(electrocardiogram) 센서, IR(infrared) 센서, 홍채 센서 및/또는 지문 센서를 포함할 수 있다. 센서 모듈(240)은 그 안에 속한 적어도 하나 이상의 센서들을 제어하기 위한 제어 회로를 더 포함할 수 있다. 어떤 실시 예에서는, 전자 장치(201)는 프로세서(210)의 일부로서 또는 별도로, 센서 모듈(240)을 제어하도록 구성된 프로세서를 더 포함하여, 프로세서(210)가 슬립(sleep) 상태에 있는 동안, 센서 모듈(240)을 제어할 수 있다.
입력 장치(250)는, 예를 들면, 터치 패널(touch panel)(252), (디지털) 펜 센서(pen sensor)(254), 키(key)(256), 또는 초음파(ultrasonic) 입력 장치(258)를 포함할 수 있다. 터치 패널(252)은, 예를 들면, 정전식, 감압식, 적외선 방식, 또는 초음파 방식 중 적어도 하나의 방식을 사용할 수 있다. 또한, 터치 패널(252)은 제어 회로를 더 포함할 수도 있다. 터치 패널(252)은 택타일 레이어(tactile layer)를 더 포함하여, 사용자에게 촉각 반응을 제공할 수 있다.
(디지털) 펜 센서(254)는, 예를 들면, 터치 패널의 일부이거나, 별도의 인식용 시트(sheet)를 포함할 수 있다. 키(256)는, 예를 들면, 물리적인 버튼, 광학식 키, 또는 키패드를 포함할 수 있다. 초음파 입력 장치(258)는 마이크(예: 마이크(288))를 통해, 입력 도구에서 발생된 초음파를 감지하여, 상기 감지된 초음파에 대응하는 데이터를 확인할 수 있다.
디스플레이(260)(예: 디스플레이(160))는 패널(262), 홀로그램 장치(264), 또는 프로젝터(266)을 포함할 수 있다. 패널(262)은, 도 1의 디스플레이(160)과 동일 또는 유사한 구성을 포함할 수 있다. 패널(262)은, 예를 들면, 유연하게(flexible), 투명하게(transparent), 또는 착용할 수 있게(wearable) 구현될 수 있다. 패널(262)은 터치 패널(252)과 하나의 모듈로 구성될 수도 있다. 한 실시 예에 따르면, 패널(262)는 사용자의 터치에 대한 압력의 세기를 측정할 수 있는 압력 센서(또는 "포스 센서" interchangeably used hereafter)를 포함할 수 있다. 상기 압력 센서는 터치 패널(252)와 일체형으로 구현되거나, 또는 상기 터치 패널(252)와는 별도의 하나 이상의 센서로 구현될 수 있다. 홀로그램 장치(264)는 빛의 간섭을 이용하여 입체 영상을 허공에 보여줄 수 있다. 프로젝터(266)는 스크린에 빛을 투사하여 영상을 표시할 수 있다. 스크린은, 예를 들면, 전자 장치(201)의 내부 또는 외부에 위치할 수 있다. 한 실시 예에 따르면, 디스플레이(260)는 패널(262), 홀로그램 장치(264), 또는 프로젝터(266)를 제어하기 위한 제어 회로를 더 포함할 수 있다.
인터페이스(270)는, 예를 들면, HDMI(272), USB(274), 광 인터페이스(optical interface)(276), 또는 D-sub(D-subminiature)(278)을 포함할 수 있다. 인터페이스(270)는, 예를 들면, 도 1에 도시된 통신 인터페이스(170)에 포함될 수 있다. 추가적으로 또는 대체적으로, 인터페이스(270)는, 예를 들면, MHL(mobile high-definition link) 인터페이스, SD 카드/MMC 인터페이스, 또는 IrDA(infrared data association) 규격 인터페이스를 포함할 수 있다.
오디오 모듈(280)은, 예를 들면, 소리(sound)와 전기 신호를 쌍방향으로 변환시킬 수 있다. 오디오 모듈(280)의 적어도 일부 구성요소는, 예를 들면, 도 1에 도시된 입출력 인터페이스(150)에 포함될 수 있다. 오디오 모듈(280)은, 예를 들면, 스피커(282), 리시버(284), 이어폰(286), 또는 마이크(288) 등을 통해 입력 또는 출력되는 소리 정보를 처리할 수 있다.
카메라 모듈(291)은, 예를 들면, 정지 영상 및 동영상을 촬영할 수 있는 장치로서, 한 실시 예에 따르면, 하나 이상의 이미지 센서(예: 전면 센서 또는 후면 센서), 렌즈, ISP(image signal processor), 또는 플래시(flash)(예: LED 또는 제논 램프(xenon lamp))를 포함할 수 있다.
전력 관리 모듈(295)은, 예를 들면, 전자 장치(201)의 전력을 관리할 수 있다. 한 실시 예에 따르면, 전력 관리 모듈(295)은 PMIC(power management integrated circuit), 충전 IC(charger integrated circuit), 또는 배터리 또는 연료 게이지(battery or fuel gauge)를 포함할 수 있다. PMIC는, 유선 및/또는 무선 충전 방식을 가질 수 있다. 무선 충전 방식은, 예를 들면, 자기공명 방식, 자기유도 방식 또는 전자기파 방식 등을 포함하며, 무선 충전을 위한 부가적인 회로, 예를 들면, 코일 루프, 공진 회로, 또는 정류기 등을 더 포함할 수 있다. 배터리 게이지는, 예를 들면, 배터리(296)의 잔량, 충전 중 전압, 전류, 또는 온도를 측정할 수 있다. 배터리(296)은, 예를 들면, 충전식 전지(rechargeable battery) 및/또는 태양 전지(solar battery)를 포함할 수 있다.
인디케이터(297)는 전자 장치(201) 혹은 그 일부(예: 프로세서(210))의 특정 상태, 예를 들면, 부팅 상태, 메시지 상태 또는 충전 상태 등을 표시할 수 있다. 모터(298)는 전기적 신호를 기계적 진동으로 변환할 수 있고, 진동(vibration), 또는 햅틱(haptic) 효과 등을 발생시킬 수 있다. 도시되지는 않았으나, 전자 장치(201)는 모바일 TV 지원을 위한 처리 장치(예: GPU)를 포함할 수 있다. 모바일 TV 지원을 위한 처리 장치는, 예를 들면, DMB(Digital Multimedia Broadcasting), DVB(Digital Video Broadcasting), 또는 미디어플로(MediaFLOTM) 등의 규격에 따른 미디어 데이터를 처리할 수 있다.
본 문서에서 기술된 구성요소들 각각은 하나 또는 그 이상의 부품(component)으로 구성될 수 있으며, 해당 구성 요소의 명칭은 전자 장치의 종류에 따라서 달라질 수 있다. 다양한 실시 예에서, 전자 장치는 본 문서에서 기술된 구성요소 중 적어도 하나를 포함하여 구성될 수 있으며, 일부 구성요소가 생략되거나 또는 추가적인 다른 구성요소를 더 포함할 수 있다. 또한, 다양한 실시 예에 따른 전자 장치의 구성 요소들 중 일부가 결합되어 하나의 개체(entity)로 구성됨으로써, 결합되기 이전의 해당 구성 요소들의 기능을 동일하게 수행할 수 있다.
도 3은 다양한 실시 예에 따른 프로그램 모듈의 블록도를 나타낸다.
한 실시 예에 따르면, 프로그램 모듈(310)(예: 프로그램(140))은 전자 장치(예: 전자 장치(101))에 관련된 자원을 제어하는 운영 체제(OS) 및/또는 운영 체제 상에서 구동되는 다양한 어플리케이션(예: 어플리케이션 프로그램(147))을 포함할 수 있다. 운영 체제는, 예를 들면, AndroidTM, iOSTM, WindowsTM, SymbianTM, TizenTM, 또는 BadaTM 등이 될 수 있다.
프로그램 모듈(310)은 커널(320), 미들웨어(330), API(360), 및/또는 어플리케이션(370)을 포함할 수 있다. 프로그램 모듈(310)의 적어도 일부는 전자 장치 상에 프리로드(preload) 되거나, 외부 전자 장치(예: 제1 전자 장치(102), 제2 전자 장치(104), 서버(106) 등)로부터 다운로드 가능하다.
커널(320)(예: 커널(141))은, 예를 들면, 시스템 리소스 매니저(321) 또는 디바이스 드라이버(323)를 포함할 수 있다. 시스템 리소스 매니저(321)는 시스템 리소스의 제어, 할당, 또는 회수 등을 수행할 수 있다. 한 실시 예에 따르면, 시스템 리소스 매니저(321)는 프로세스 관리부, 메모리 관리부, 또는 파일 시스템 관리부 등을 포함할 수 있다. 디바이스 드라이버(323)는, 예를 들면, 디스플레이 드라이버, 카메라 드라이버, 블루투스 드라이버, 공유 메모리 드라이버, USB 드라이버, 키패드 드라이버, Wi-Fi 드라이버, 오디오 드라이버, 또는 IPC(inter-process communication) 드라이버를 포함할 수 있다.
미들웨어(330)는, 예를 들면, 어플리케이션(370)이 공통적으로 필요로 하는 기능을 제공하거나, 어플리케이션(370)이 전자 장치 내부의 제한된 시스템 자원을 효율적으로 사용할 수 있도록 API(360)을 통해 다양한 기능들을 어플리케이션(370)으로 제공할 수 있다. 한 실시 예에 따르면, 미들웨어(330)(예: 미들웨어(143))은 런타임 라이브러리(335), 어플리케이션 매니저(application manager)(341), 윈도우 매니저(window manager)(342), 멀티미디어 매니저(multimedia manager)(343), 리소스 매니저(resource manager)(344), 파워 매니저(power manager)(345), 데이터베이스 매니저(database manager)(346), 패키지 매니저(package manager)(347), 연결 매니저(connectivity manager)(348), 통지 매니저(notification manager)(349), 위치 매니저(location manager)(350), 그래픽 매니저(graphic manager)(351), 보안 매니저(security manager)(352), 또는 결제 매니저(354) 중 적어도 하나를 포함할 수 있다.
런타임 라이브러리(335)는, 예를 들면, 어플리케이션(370)이 실행되는 동안에 프로그래밍 언어를 통해 새로운 기능을 추가하기 위해 컴파일러가 사용하는 라이브러리 모듈을 포함할 수 있다. 런타임 라이브러리(335)는 입출력 관리, 메모리 관리, 또는 산술 함수에 대한 기능 등을 수행할 수 있다.
어플리케이션 매니저(341)는, 예를 들면, 어플리케이션(370) 중 적어도 하나의 어플리케이션의 생명 주기(life cycle)를 관리할 수 있다. 윈도우 매니저(342)는 화면에서 사용하는 GUI 자원을 관리할 수 있다. 멀티미디어 매니저(343)는 다양한 미디어 파일들의 재생에 필요한 포맷을 파악하고, 해당 포맷에 맞는 코덱(codec)을 이용하여 미디어 파일의 인코딩(encoding) 또는 디코딩(decoding)을 수행할 수 있다. 리소스 매니저(344)는 어플리케이션(370) 중 적어도 어느 하나의 어플리케이션의 소스 코드, 메모리 또는 저장 공간 등의 자원을 관리할 수 있다.
파워 매니저(345)는, 예를 들면, 바이오스(BIOS: basic input/output system) 등과 함께 동작하여 배터리 또는 전원을 관리하고, 전자 장치의 동작에 필요한 전력 정보 등을 제공할 수 있다. 데이터베이스 매니저(346)은 어플리케이션(370) 중 적어도 하나의 어플리케이션에서 사용할 데이터베이스를 생성, 검색, 또는 변경할 수 있다. 패키지 매니저(347)은 패키지 파일의 형태로 배포되는 어플리케이션의 설치 또는 업데이트를 관리할 수 있다.
연결 매니저(348)은, 예를 들면, Wi-Fi 또는 블루투스 등의 무선 연결을 관리할 수 있다. 통지 매니저(349)는 도착 메시지, 약속, 근접성 알림 등의 사건(event)을 사용자에게 방해되지 않는 방식으로 표시 또는 통지할 수 있다. 위치 매니저(350)은 전자 장치의 위치 정보를 관리할 수 있다. 그래픽 매니저(351)은 사용자에게 제공될 그래픽 효과 또는 이와 관련된 사용자 인터페이스를 관리할 수 있다. 보안 매니저(352)는 시스템 보안 또는 사용자 인증 등에 필요한 제반 보안 기능을 제공할 수 있다. 한 실시 예에 따르면, 전자 장치(예: 전자 장치(101))가 전화 기능을 포함한 경우, 미들웨어(330)는 전자 장치의 음성 또는 영상 통화 기능을 관리하기 위한 통화 매니저(telephony manager)를 더 포함할 수 있다.
미들웨어(330)는 전술한 구성요소들의 다양한 기능의 조합을 형성하는 미들웨어 모듈을 포함할 수 있다. 미들웨어(330)는 차별화된 기능을 제공하기 위해 운영 체제의 종류 별로 특화된 모듈을 제공할 수 있다. 또한, 미들웨어(330)는 동적으로 기존의 구성요소를 일부 삭제하거나 새로운 구성요소들을 추가할 수 있다.
API(360)(예: API(145))은, 예를 들면, API 프로그래밍 함수들의 집합으로, 운영 체제에 따라 다른 구성으로 제공될 수 있다. 예를 들면, 안드로이드 또는 iOS의 경우, 플랫폼 별로 하나의 API 셋을 제공할 수 있으며, 타이젠(tizen)의 경우, 플랫폼 별로 두 개 이상의 API 셋을 제공할 수 있다.
어플리케이션(370)(예: 어플리케이션 프로그램(147))은, 예를 들면, 홈(371), 다이얼러(372), SMS/MMS(373), IM(instant message)(374), 브라우저(375), 카메라(376), 알람(377), 컨택트(378), 음성 다이얼(379), 이메일(380), 달력(381), 미디어 플레이어(382), 앨범(383), 또는 시계(384), 건강 관리(health care)(예: 운동량 또는 혈당 등을 측정), 또는 환경 정보 제공(예: 기압, 습도, 또는 온도 정보 등을 제공) 등의 기능을 수행할 수 있는 하나 이상의 어플리케이션을 포함할 수 있다.
한 실시 예에 따르면, 어플리케이션(370)은 전자 장치(예: 전자 장치(101))와 외부 전자 장치(예: 제1 전자 장치(102), 제2 전자 장치(104)) 사이의 정보 교환을 지원하는 어플리케이션(이하, 설명의 편의상, "정보 교환 어플리케이션")을 포함할 수 있다. 정보 교환 어플리케이션은, 예를 들면, 외부 전자 장치에 특정 정보를 전달하기 위한 알림 전달(notification relay) 어플리케이션, 또는 외부 전자 장치를 관리하기 위한 장치 관리(device management) 어플리케이션을 포함할 수 있다.
예를 들면, 알림 전달 어플리케이션은 전자 장치의 다른 어플리케이션(예: SMS/MMS 어플리케이션, 이메일 어플리케이션, 건강 관리 어플리케이션, 또는 환경 정보 어플리케이션 등)에서 발생된 알림 정보를 외부 전자 장치로 전달하는 기능을 포함할 수 있다. 또한, 알림 전달 어플리케이션은, 예를 들면, 외부 전자 장치로부터 알림 정보를 수신하여 사용자에게 제공할 수 있다.
장치 관리 어플리케이션은, 예를 들면, 전자 장치와 통신하는 외부 전자 장치의 적어도 하나의 기능(예: 외부 전자 장치 자체(또는 일부 구성 부품)의 턴-온/턴-오프 또는 디스플레이의 밝기(또는 해상도) 조절), 외부 전자 장치에서 동작하는 어플리케이션 또는 외부 전자 장치에서 제공되는 서비스(예: 통화 서비스 또는 메시지 서비스 등)를 관리(예: 설치, 삭제, 또는 업데이트)할 수 있다.
한 실시 예에 따르면, 어플리케이션(370)은 외부 전자 장치의 속성에 따라 지정된 어플리케이션(예: 모바일 의료 기기의 건강 관리 어플리케이션)을 포함할 수 있다. 한 실시 예에 따르면, 어플리케이션(370)은 외부 전자 장치(예: 제1 전자 장치(102), 제2 전자 장치(104)), 및 서버(106)) 로부터 수신된 어플리케이션을 포함할 수 있다. 한 실시 예에 따르면, 어플리케이션(370)은 프리로드 어플리케이션(preloaded application) 또는 서버로부터 다운로드 가능한 제3자 어플리케이션(third party application)을 포함할 수 있다. 도시된 실시 예에 따른 프로그램 모듈(310)의 구성요소들의 명칭은 운영 체제의 종류에 따라서 달라질 수 있다.
다양한 실시 예에 따르면, 프로그램 모듈(310)의 적어도 일부는 소프트웨어, 펌웨어, 하드웨어, 또는 이들 중 적어도 둘 이상의 조합으로 구현될 수 있다. 프로그램 모듈(310)의 적어도 일부는, 예를 들면, 프로세서(예: 프로세서(210))에 의해 구현(implement)(예: 실행)될 수 있다. 프로그램 모듈(310)의 적어도 일부는 하나 이상의 기능을 수행하기 위한, 예를 들면, 모듈, 프로그램, 루틴, 명령어 세트(sets of instructions) 또는 프로세스 등을 포함할 수 있다.
도 4는 본 발명의 다양한 실시 예에 따른, 보안 결제 서비스를 수행하는 환경을 나타낸 도면이다.
도 4를 참조하면, 상기 보안 결제 서비스를 수행하는 환경은 전자 장치(410), 서비스 제공 서버(420), 카드사 서버(430), 통신사 서버(440), 및 결제 장치(450)를 포함할 수 있다. 상기 보안 결제 서비스는 전자 장치(410)에 설치된 보안 결제 어플리케이션을 통해 수행될 수 있다. 네트워크(460)는 전자 장치(410), 서비스 제공 서버(420), 카드사 서버(430), 통신사 서버(440), 및 결제 장치(450) 중 적어도 둘 이상을 상호 연결할 수 있다. 다만, 이러한 도 4의 보안 결제 서비스 환경은 본 발명의 다양한 실시 예에 불과하므로 도 4를 통해 본 발명이 한정 해석되는 것은 아니다.
다양한 실시 예에 따르면, 전자 장치(410)(예: 프로세서(210))는 상기 보안 결제 서비스를 이용하기 위해 상기 보안 결제 서비스에 등록을 수행할 수 있다. 예를 들어, 전자 장치(410)는 보안 결제에 이용될 신용 카드의 등록을 서비스 제공 서버(420)에게 요청할 수 있다. 본 발명의 다양한 실시 예에 따르면, 전자 장치(410)는 신용 카드뿐만 아니라, 체크 카드 또는 가상 카드 등을 등록할 수도 있다.
다양한 실시 예에 따르면, 전자 장치(410)(예: 통신 모듈(220))는 상기 신용 카드의 정보를 서비스 제공 서버(420)에게 전송할 수 있고, 서비스 제공 서버(420)는 전자 장치(410)로부터 수신된 상기 카드 정보 및 전자 장치(410)의 정보를 카드사 서버(430)에게 전송할 수 있다. 카드사 서버(430)는 상기 신용 카드를 등록하고, 상기 신용 카드에 대한 제1 보안 매칭 정보 및 제2 보안 매칭 정보를 생성할 수 있다. 상기 제1 보안 매칭 정보 및 상기 제2 보안 매칭 정보는 향후 등록된 신용 카드를 통해 결제를 수행하기 위해 이용될 수 있다. 카드사 서버(430)는 상기 제1 보안 매칭 정보 및 상기 제2 보안 매칭 정보를 서비스 제공 서버(420)에게 전송할 수 있다. 또한, 카드사 서버(430)는 전자 장치(410)에게 상기 제2 보안 매칭 정보에 대응하는 보안 정보 생성기의 설치 파일을 전송할 수 있다.
다양한 실시 예에 따르면, 전자 장치(410)(예: 프로세서(210))는 상기 신용 카드의 등록을 위해 전자 장치(410)에 대한 인증을 수행할 수 있다. 상기 인증은 전자 장치(410)가 서비스 제공 서버(420)에게 요청하는 것으로, 통신사 서버(440)에서 생성하여 전자 장치(410)에게 전송된 인증 번호를 통해 수행될 수 있다.
이하에서는 전자 장치(410)가 상기 보안 결제 서비스를 이용하는 동작을 설명하겠다.
다양한 실시 예에 따르면, 전자 장치(410)(예: 프로세서(210))는 결제에 이용할 결제 수단을 선택할 수 있다. 상기 결제 수단은 상기 보안 결제 어플리케이션에 등록된 적어도 하나 이상의 신용 카드일 수 있다. 상기 결제 수단의 선택은 사용자로부터 수신된 유저 입력을 통해 수행될 수 있다.
다양한 실시 예에 따르면, 전자 장치(410)(예: 통신 모듈(220))는 상기 선택된 결제 수단에 대한 보안 정보 또는 인증 정보(이하, 제1 보안 정보로 참조)를 서비스 제공 서버(420)에게 요청할 수 있다. 서비스 제공 서버(420)는 상기 제1 보안 매칭 정보를 이용하여 상기 결제 수단에 보안 정보를 카드사 서버(430)에게 요청하고, 카드사 서버(430)로부터 보안 정보를 수신할 수 있다. 상기 제1 보안 정보는 상기 선택된 결제 수단에 대응하는 임시 카드 정보일 수 있다.
다양한 실시 예에 따르면, 전자 장치(410)(예: 통신 모듈(220))는 상기 제1 보안 정보를 수신하고, 전자 장치(410)(예: 프로세서(210))는 상기 보안 정보 생성기를 통해 제2 보안 정보를 생성할 수 있다. 상기 제2 보안 정보는 시간 베이스로 생성되는 보안 정보일 수 있고, 카드사 서버(430)에서도 동일하게 제2 보안 정보 또는 제2 인증 정보(이하 제2 보안 정보로 참조)를 생성할 수 있다. 본 발명의 다양한 실시 예에 따르면, 상기 제2 보안 정보 또는 상기 제2 인증 정보는 외부로부터 수신된 것일 수 있다.
본 발명의 다양한 실시 예에 따르면, 상기 보안 정보 생성기는, 예를 들어, 보안 토큰(security token)일 수 있다.
다양한 실시 예에 따르면, 전자 장치(410)(예: 통신 모듈(220))는 상기 제1 보안 정보 및 상기 제2 보안 정보를 포함하는 결제 요청을 결제 장치(450)에게 전송할 수 있다. 결제 장치(450)는 상기 결제 요청을 카드사 서버(430)에게 전송할 수 있고, 카드사 서버(430)는 상기 전송 받은 결제 요청에 상기 제1 보안 정보 및 상기 제2 보안 정보가 정확한지 판단할 수 있다. 예를 들어, 카드사 서버(430)는 제2 보안 정보를 직접 생성하고, 상기 직접 생성된 제2 보안 정보와 전자 장치(410)에서 생성된 제2 보안 정보(결제 장치(450)로부터 수신된 제2 보안 정보)를 비교함으로써 전자 장치(410)에서 생성된 제2 보안 정보가 정확한지 판단할 수 있다.
본 발명의 다양한 실시 예에 따르면, 결제 장치(450)는 오프라인 결제에 이용되는 판매시점 정보관리시스템(POS(point of sales)) 장치일 수도 있고, 온라인 결제에 이용되는 부가가치망(VAN(value added network))일 수도 있다.
본 발명의 다양한 실시 예에 따르면, 상기 제1 보안 정보는 온라인 결제에만 이용되고, 상기 제2 보안 정보는 오프라인 결제에만 이용될 수도 있다.
본 발명의 다양한 실시 예에 따르면, 도 4에 도시된 서비스 제공 서버(420), 카드사 서버(430), 및 통신사 서버(440) 각각은 단일 장치일 수도 있고, 둘 이상의 장치일 수도 있다. 예를 들어, 카드사 서버(430)는 제1 보안 정보를 생성하는 서버와 제2 보안 정보를 생성하는 서버를 별도로 둘 수 있다.
다양한 실시 예에 따르면, 네트워크(460)는 단말들 및 서버들과 같은 각각의 노드 상호 간에 정보 교환이 가능한 연결 구조를 의미하는 것으로, 이러한 네트워크(network)의 일 예에는 인터넷(Internet), Wireless LAN(wireless local area network), WAN(wide area network), PAN(personal area network), 3G, LTE(long term evolution), WiFi(wireless fidelity), WiMAX(world interoperability for microwave access), WiGig(wireless gigabit) 등이 포함되나 이에 한정되지는 않는다.
도 5는 본 발명의 다양한 실시 예에 따른, 보안 결제 서비스를 수행하는 전자 장치의 구성도이다.
도 5를 참조하면, 전자 장치(410)는 디스플레이 회로(510), 유저 입력 수신 회로(520), 통신 회로(530), 프로세서(540), 메모리(550), 및 보안 정보 생성기(555)를 포함할 수 있다. 도 5에 도시된 전자 장치(410)의 구성은 본 발명의 하나의 구현 예에 불과하며, 여러 가지 변형이 가능하다. 예를 들어, 전자 장치(410)는 사용자로부터 어떤 명령 내지 정보를 입력 받기 위한 유저 인터페이스가 더 포함될 수 있다. 이 경우, 상기 유저 인터페이스는 일반적으로 키보드, 마우스 등과 같은 입력 장치가 될 수도 있으나, 전자 장치(410)의 스크린에 디스플레이되는 그래픽 유저 인터페이스(GUI, Graphical User interface)가 될 수도 있다.
본 발명의 다양한 실시 예에 따르면, 디스플레이 회로(510)는 적어도 하나의 컨텐츠를 전자 장치(410)의 스크린에 표시할 수 있다. 상기 표시되는 컨텐츠는 이미지, 동영상, 어플리케이션 아이콘, 또는 어플리케이션 실행 화면 등을 포함할 수 있다.
디스플레이 회로(510)가 상기 컨텐츠를 표시하는 동작은 프로세서(540)에 의해 수행될 수 있다.
유저 입력 수신 회로(520)는 사용자로부터 입력되는 유저 입력을 수신할 수 있다. 상기 유저 입력은, 예를 들어, 사용자의 손가락이나 스타일러스(예를 들어, 터치펜) 등을 통한 터치 입력 또는 호버 입력을 포함할 수 있다.
통신 회로(530)는 네트워크(예를 들어, 도 4의 네트워크(460))를 통해 외부(예를 들어, 서비스 제공 서버(420), 카드사 서버(430), 통신사 서버(440), 및 결제 장치(450) 등)와 데이터의 송수신을 수행할 수 있다.
프로세서(540)는, 예를 들어, SoC(system on chip)로 구현될 수 있고, 중앙처리장치(CPU), GPU(graphic processing unit), 이미지 신호 프로세서(image signal processor), AP(application processor), 또는 CP(communication processor) 중 하나 또는 그 이상을 포함할 수 있다. 프로세서(540)는 다른 구성요소들(예를 들어, 디스플레이 회로(510), 유저 입력 수신 회로(520), 또는 통신 회로(530)) 중 적어도 하나로부터 수신된 명령 또는 데이터를 메모리(550)로부터 로드(load)하여 처리하고, 다양한 데이터를 메모리(550)에 저장(store)할 수 있다.
프로세서(540)는 보안 결제 어플리케이션을 실행할 수 있고, 디스플레이 회로(510)를 통해 상기 보안 결제 어플리케이션의 어플리케이션 화면을 표시할 수 있다.
프로세서(540)는 유저 입력 수신 회로(520)를 통해 입력된, 사용자의 로그인 요청(아이디 및 비밀번호를 포함할 수 있다.)을 수신하고, 상기 로그인 요청을 통신 회로(530)를 통해 서비스 제공 서버(420)에게 전송할 수 있다. 또한, 프로세서(540)는 통신 회로(530)를 통해 상기 로그인 요청에 대한 결과를 수신할 수 있다. 이하에서는 정상적으로 로그인 된 경우를 설명하겠다.
프로세서(540)는 통신 회로(530)를 통해 전자 장치(410)의 인증을 서비스 제공 서버(420)에게 요청할 수 있다. 이에 기초하여 프로세서(540)는 통신 회로(530)를 통해 통신사 서버(440)로부터 인증 번호를 수신할 수 있다. 프로세서(540)는 유저 입력 수신 회로(520)를 통해 상기 수신된 인증 번호를 사용자로부터 입력 받아, 통신 회로(530)를 통해 서비스 제공 서버(420)에게 전송할 수 있다.
인증이 완료된 후, 전자 장치(410)는 유저 입력 수신 회로(520)를 통해 결제 수단에 대한 정보, 예를 들어, 신용 카드 번호 및 유효 기간 등의 정보를 입력 받을 수 있다. 전자 장치(410)는 상기 결제 수단에 대한 정보를 포함하는 결제 수단 등록 요청을 통신 회로(530)를 통해 서비스 제공 서버(420)에게 전송할 수 있다. 전자 장치(410)는 상기 결제 수단 등록 요청에 대한 결과를 카드사 서버(430)로부터 수신할 수 있다. 상기 상기 결제 수단 등록 요청에 대한 결과는 보안 정보 생성기(555)의 설치 파일을 포함할 수 있다.
프로세서(540)는 상기 수신된 보안 정보 생성기(555)의 설치 파일을 이용하여 메모리(550)에 보안 정보 생성기(555)를 설치할 수 있다.
상기 결제 수단의 등록 이후, 프로세서(540)는 유저 입력 수신 회로(520)를 통해 사용자로부터 상기 결제 수단을 지정한 결제 요청을 수신할 수 있다.
프로세서(540)는 서비스 제공 서버(420)에게 통신 회로(530)를 통해 제1 보안 정보 요청을 전송할 수 있다. 전자 장치(410)는 통신 회로(530)를 통해 서비스 제공 서버(420)로부터 제1 보안 정보를 수신할 수 있다. 상기 제1 보안 정보는 임시 거래용 카드 정보로서 카드사 서버(430)에서 생성된 것일 수 있다. 본 발명의 다양한 실시 예에 따르면, 상기 제1 보안 정보는 상기 선택 받은 결제 수단에 대응하는 것일 수 있다.
프로세서(540)는 보안 정보 생성기(555)에서 제2 보안 정보를 생성할 수 있다. 상기 제2 보안 정보는 적어도 일부에 상기 결제 수단의 유효 값(valid data) 또는 타임스탬프(timestamp)를 이용하여 생성된 것일 수 있다. 프로세서(540)는 통신 회로(530)를 통해 상기 제1 보안 정보 및 상기 제2 보안 정보를 포함하는 결제 요청을 결제 장치(450)에게 전송할 수 있다. 또한, 프로세서(540)는 통신 회로(530)를 통해 결제 장치(450)로부터 상기 결제 요청에 대응하는 승인 결과로서 영수증 및/또는 서비스를 제공받을 수 있다. 상기 결제 요청은 상기 제1 보안 정보 및 상기 제2 보안 정보의 적어도 일부 암호화된 것일 수 있다.
만일, 서비스 제공 서버(420) 또는 카드사 서버(430)에서 문제가 발생하여, 상기 제1 보안 정보를 수신하지 못하는 경우, 프로세서(540)는 직전 거래에 이용된 제1 보안 정보를 상기 미수신된 제1 보안 정보 대신에 이용할 수 있다. 또는, 프로세서(540)는 상기 선택된 결제 수단의 카드 정보를 상기 미수신된 제1 보안 정보 대신에 이용할 수 있다.
프로세서(540)는 상기 제1 보안 정보에 대한 기설정된 기간이 도과하거나 새로운 제1 보안 정보를 수신하는 경우, 상기 제1 보안 정보를 메모리(550)에서 삭제할 수 있다.
이러한 메모리(550)는 내장 메모리 또는 외장 메모리를 포함할 수 있다. 상기 내장 메모리는, 예를 들어, 휘발성 메모리(예: DRAM(dynamic RAM), SRAM(static RAM), 또는 SDRAM(synchronous dynamic RAM) 등), 비-휘발성(non-volatile) 메모리 (예: OTPROM(one time programmable ROM), PROM(programmable ROM), EPROM(erasable and programmable ROM), EEPROM(electrically erasable and programmable ROM), 마스크(mask) ROM, 플래시(flash) ROM, 플래시 메모리(예: 낸드플래시(NAND flash) 또는 노아플래시(NOR flash) 등), 하드 디스크 드라이브(hard disk drive; HDD), 또는 SSD(solid state drive) 중 적어도 하나를 포함할 수 있다.
상기 외장 메모리는, 예를 들어, 플래시 드라이브(flash drive), 예를 들면, CF(compact flash), SD(secure digital), Micro-SD, Mini-SD, xD(extreme digital), MMC(multimediacard), 또는 메모리 스틱(memory stick) 등을 더 포함할 수 있다. 상기 외장 메모리는 다양한 인터페이스(interface)를 통하여 전자 장치(410)와 기능적으로 및/또는 물리적으로 연결될 수 있다.
또한, 메모리(550)에는 보안 정보 생성기(555)가 설치될 수 있다. 본 발명의 다양한 실시 예에 따르면, 보안 정보 생성기(555)는 기설정된 조건을 만족하는 경우 업데이트될 수 있다. 상기 업데이트를 위한 파일은 카드사 서버(430)로부터 수신할 수 있다. 또한, 상기 기설정된 조건은, 최근 업데이트로부터 경과된 시간, 또는 퇴근 업데이트 이후 결제 횟수 등을 포함할 수 있다.
당업자라면, 디스플레이 회로(510), 유저 입력 수신 회로(520), 통신 회로(530), 프로세서(540), 메모리(550), 및 보안 정보 생성기(555) 각각이 분리되어 구현되거나, 이 중 하나 이상이 통합되어 구현될 수 있음을 충분히 이해할 것이다.
본 발명의 다양한 실시 예에 따르면, 전자 장치는 통신 인터페이스; 메모리; 및 프로세서를 포함하고, 상기 프로세서는: 상기 전자 장치에 대한 입력에 기반하여, 결제를 수행하기 위한 어플리케이션을 활성화하고; 상기 통신 인터페이스를 통해, 외부 전자 장치로부터 상기 결제와 관련된 결제 수단에 대응하는 제 1 인증 정보를 수신하고; 상기 제 1 인증 정보의 수신에 기반하여, 상기 메모리에 저장된 식별 정보를 이용하여 상기 결제 수단과 관련된 제 2 인증 정보를 생성하고; 상기 통신 인터페이스를 통해, 상기 제 1 인증 정보와 상기 제 2 인증 정보의 적어도 일부를 포함하는 결제 정보를 상기 외부 전자 장치로 송신하고; 상기 통신 인터페이스를 통해, 상기 외부 전자 장치로부터 상기 송신된 상기 결제 정보의 인증 결과를 수신하고; 및 상기 인증 결과에 기반하여, 상기 결제를 상기 어플리케이션을 이용하여 수행하도록 설정된 것을 특징으로 할 수 있다.
본 발명의 다양한 실시 예에 따르면, 상기 결제 수단은 제 1 결제 수단 및 제 2 결제 수단을 포함하고, 상기 프로세서는, 다른 입력에 기반하여 상기 제 1 결제 수단 및 상기 제 2 결제 수단 중 하나의 결제 수단을 선택하고; 및 상기 하나의 결제 수단에 대응하는 상기 제 1 인증 정보를 외부 전자 장치에 요청하도록 설정된 것을 특징으로 할 수 있다.
본 발명의 다양한 실시 예에 따르면, 상기 프로세서는, 상시 송신하는 동작의 적어도 일부로, 상기 제 1 인증 정보와 상기 제 2 인증 정보의 적어도 일부를 암호화하여 상기 결제 정보를 생성하도록 설정된 것을 특징으로 할 수 있다.
본 발명의 다양한 실시 예에 따르면, 상기 프로세서는, 상기 생성하는 동작의 적어도 일부로, 상기 제 2 인증 정보의 적어도 일부에 상기 결제 수단의 유효 값(valid data) 또는 타임스탬프(timestamp)를 이용하여 상기 제 2 인증 정보를 생성하도록 설정된 것을 특징으로 할 수 있다.
본 발명의 다양한 실시 예에 따르면, 상기 제 1 인증 정보는 OTC(one time card)를 포함하고, 상기 제 2 인증 정보는 토큰(token)을 포함하는 것을 특징으로 할 수 있다.
본 발명의 다양한 실시 예에 따르면, 상기 결제 수단은 카드 정보를 포함하는 것을 특징으로 할 수 있다.
본 발명의 다양한 실시 예에 따르면, 전자 장치는 통신 인터페이스; 메모리; 및 프로세서를 포함하고, 상기 프로세서는: 상기 전자 장치에 대한 입력에 기반하여, 결제를 수행하기 위한 어플리케이션을 활성화하고; 상기 통신 인터페이스를 통해, 외부 전자 장치로부터 상기 결제와 관련된 결제 수단에 대응하는 제 1 인증 정보와 상기 결제 수단과 관련된 제 2 인증 정보를 수신하고; 상기 통신 인터페이스를 통해, 상기 제 1 인증 정보와 상기 제 2 인증 정보의 적어도 일부를 포함하는 결제 정보를 상기 외부 전자 장치로 송신하고; 상기 통신 인터페이스를 통해, 상기 외부 전자 장치로부터 상기 송신된 상기 결제 정보의 인증 결과를 수신하고; 및 상기 인증 결과에 기반하여, 상기 결제를 상기 어플리케이션을 이용하여 수행하도록 설정된 것을 특징으로 할 수 있다.
본 발명의 다양한 실시 예에 따르면, 상기 프로세서는, 상시 송신하는 동작의 적어도 일부로, 상기 제 1 인증 정보와 상기 제 2 인증 정보의 적어도 일부를 암호화하여 상기 결제 정보를 생성하도록 설정된 것을 특징으로 할 수 있다.
본 발명의 다양한 실시 예에 따르면, 전자 장치는 사용자로부터 결제 수단을 선택 받는 유저 입력 수신 회로; 제1 보안 정보를 생성하는 보안 정보 생성기; 및 제2 보안 정보를 외부로부터 수신하고, 상기 제1 보안 정보 및 상기 제2 보안 정보를 포함하는 결제 요청을 외부로 전송하는 통신 회로;를 포함하는 것을 특징으로 할 수 있다.
본 발명의 다양한 실시 예에 따르면, 상기 결제 요청은 온라인 결제 또는 오프라인 결제에 대한 것을 특징으로 할 수 있다.
본 발명의 다양한 실시 예에 따르면, 상기 제1 보안 정보는 각 거래별로 생성되는 정보고, 상기 제2 보안 정보는 임시 거래용 카드 정보인 것을 특징으로 할 수 있다.
본 발명의 다양한 실시 예에 따르면, 상기 통신 회로는 제2 보안 정보를 서비스 제공 서버로부터 수신하고, 상기 제1 보안 정보 및 상기 제2 보안 정보를 포함하는 결제 요청을 결제 장치에게 전송하는 것을 특징으로 할 수 있다.
본 발명의 다양한 실시 예에 따르면, 상기 보안 정보 생성기는 카드사 서버로부터 수신된 요청에 의해 설치된 것을 특징으로 할 수 있다.
본 발명의 다양한 실시 예에 따르면, 상기 보안 정보 생성기는 상기 카드사 서버에서 상기 전자 장치의 사용자 정보와 매칭되어 관리되는 것을 특징으로 할 수 있다.
본 발명의 다양한 실시 예에 따르면, 상기 보안 정보 생성기는 기설정된 조건을 만족하는 경우 업데이트 되는 것을 특징으로 할 수 있다.
본 발명의 다양한 실시 예에 따르면, 상기 보안 정보 생성기의 설치는 상기 결제 수단의 등록 결과로서 수행되는 것을 특징으로 할 수 있다.
본 발명의 다양한 실시 예에 따르면, 상기 결제 수단의 등록은 통신사 서버를 통한 단말 인증 이후 수행되는 것을 특징으로 할 수 있다.
본 발명의 다양한 실시 예에 따르면, 상기 결제 수단은 결제 어플리케이션에 기등록된 적어도 하나의 결제용 카드 중 하나인 것을 특징으로 할 수 있다.
본 발명의 다양한 실시 예에 따르면, 상기 통신 회로는 상기 결제 요청에 기초하여 카드사 서버로부터 상기 제1 보안 정보 및 상기 제2 보안 정보에 대한 승인 결과를 수신하는 것을 특징으로 할 수 있다.
본 발명의 다양한 실시 예에 따르면, 상기 제1 보안 정보 및 제2 보안 정보는 상기 선택 받은 결제 수단에 대응하는 것을 특징으로 할 수 있다.
본 발명의 다양한 실시 예에 따르면, 상기 제2 보안 정보의 미수신시 직전 거래에 이용된 보안 정보가 상기 제2 보안 정보를 갈음하여 이용되는 것을 특징으로 할 수 있다.
본 발명의 다양한 실시 예에 따르면, 상기 제2 보안 정보의 미수신시 실제 카드 정보가 상기 제2 보안 정보를 갈음하여 이용되는 것을 특징으로 할 수 있다.
본 발명의 다양한 실시 예에 따르면, 상기 전자 장치는 상기 제2 보안 정보에 대한 기설정된 기간이 도과하거나 새로운 제2 보안 정보를 수신하는 경우, 상기 제2 보안 정보를 삭제하는 프로세서;를 더 포함하는 것을 특징으로 할 수 있다.
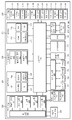
도 6은 본 발명의 다양한 실시 예에 따른 정보 구조를 나타낸 도면이다.
도 6을 참조하면, 고객(예를 들어, 전자 장치(410)의 사용자)에 대한 정보(610), 보안 정보 생성기에 대한 정보(620), 서비스 제공자(예를 들어, 삼성전자)에 대한 정보(630), 통신사에 대한 정보(640), 및 카드사에 대한 정보(650, 660, 및 670)가 도시되어있다.
고객에 대한 정보(610)에는, 예를 들어, 개인 정보, 카드 정보, 전자 장치(410)에 대한 정보(단말 정보), 통신사 매칭 정보, 카드사 매칭 정보, 및 서비스 제공자 매칭 정보('삼성전자 매칭'으로 기재)를 포함할 수 있다.
상기 통신사 매칭 정보는 통신사 서버(440)에서 고객을 식별할 때 이용될 수 있고, 상기 카드사 매칭 정보는 카드사 서버(430)에서 고객을 식별할 때 이용될 수 있고, 상기 서비스 제공자 매칭 정보는 서비스 제공자 서버(420)에서 이용될 수 있다.
이와 같이 도 6에서는 서로 이용될 수 있는 정보들을 선으로 매칭시켰다.
본 발명의 다양한 실시 예에 따르면, 전자 장치(410)는 카드사 서버(430)으로부터 제1 보안 정보 또는 제1 인증 정보(이하 제1 보안 정보로 설명하겠다.)를 수신할 수 있다. 상기 제1 보안 정보는 카드사(OTP generator)에 대한 정보(660)에 포함된 것일 수 있다. 예를 들어, 카드사 서버(430)는 상기 제1 보안 정보를 요청한 전자 장치(410)의 고객 ID, 카드 ID를 확인하고, 이에 대응하는 제1 보안 정보를 카드사(OTP generator)에 대한 정보(660)로부터 획득한 것일 수 있다.
전자 장치(410)는 상기 제1 보안 정보를 수신하고, 보안 정보 생성기에 대한 정보(620)로부터 제2 보안 정보 또는 제2 인증 정보(이하 제2 보안 정보로 설명하겠다.)를 획득할 수 있다. 상기 제2 보안 정보는 상기 제1 보안 정보를 적어도 일부 기초한 것일 수 있다.
상기 제2 보안 정보는 결제 정보에 포함되어 카드사 서버(430)에게 전송될 수 있다. 카드사 서버(430)는 전자 장치(410)의 고객 ID 및 카드 ID가 매칭된 토큰 정보를 Token generator에 대한 정보(670)로부터 획득하여 비교할 수 있다. 상기 비교 동작을 통해 결제가 승인될 수 있다.
다만, 도 6에 도시된 정보는 본 발명의 다양한 실시 예의 일부일 수 있고, 도 6에 기재된 정보 구성이 본 발명을 한정하는 것은 아니다.
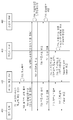
도 7은 본 발명의 다양한 실시 예에 따른, 결제 수단을 등록하는 방법을 나타낸 순서도이다.
도 7을 참조하면, 도 7에 도시된 다양한 실시 예에 따른 결제 수단을 등록하는 방법은 도 1 내지 도 6에 도시된 다양한 실시 예에 따른 전자 장치(410), 서비스 제공 서버(420), 카드사 서버(430) 및 통신사 서버(440)에서 시계열적으로 처리되는 단계들을 포함할 수 있다. 따라서, 이하 생략된 내용이라고 하더라도 도 1 내지 도 6의 전자 장치(410), 서비스 제공 서버(420), 카드사 서버(430) 및 통신사 서버(440)에 관하여 기술된 내용은 도 7에 도시된 다양한 실시 예에 따른 결제 수단을 등록하는 방법에도 적용될 수 있다.
동작 701에서 전자 장치(410)는 서비스 제공 서버(420)에게 로그인을 요청할 수 있다. 이 경우, 상기 로그인 요청에는 서비스 제공자 매칭 정보가 포함될 수 있다.
동작 702에서 서비스 제공 서버(420)는 동작 701에서 수신된 로그인 요청에 기초하여 전자 장치(410)의 정보를 확인할 수 있다.
동작 703에서 서비스 제공 서버(420)는 전자 장치(410)에게 로그인 결과를 통보할 수 있다.
동작 704에서 전자 장치(410)는 서비스 제공 서버(420)에게 단말 인증을 요청할 수 있다. 상기 단말 인증의 요청에는 통신사 매칭 정보가 포함될 수 있다. 본 발명의 다양한 실시 예에 따르면, 동작 704는 사용자로부터 결제 수단 등록을 요청하는 유저 입력에 기초하여 수행될 수 있다.
동작 705에서 서비스 제공 서버(420)는 통신사 서버(440)에게 단말 인증을 요청할 수 있다. 상기 단말 인증의 요청에는 통신사 매칭 정보가 포함될 수 있다.
동작 706에서 통신사 서버(440)는 인증 번호를 생성할 수 있다.
동작 707에서 통신사 서버(440)는 동작 706에서 생성된 상기 인증 번호를 전자 장치(410)에게 전송할 수 있다.
동작 708에서 전자 장치(410)는 사용자로부터 인증 번호를 입력받아 서비스 제공 서버(420)에게 전송할 수 있다.
동작 709에서 서비스 제공 서버(420)는 동작 708에서 수신된 상기 인증 번호를 통신사 서버(440)에게 전송할 수 있다.
동작 710에서 통신사 서버(440)는 동작 709에서 수신된 상기 인증 번호가 동작 706에서 생성된 인증 번호와 동일한지 판단할 수 있다.
동작 709에서 수신된 상기 인증 번호가 동작 706에서 생성된 인증 번호와 동일한 경우, 동작 711에서 통신사 서버(440)는 서비스 제공 서버(420)에게 인증 완료를 통지할 수 있다.
동작 712에서 서비스 제공 서버(420)는 전자 장치(410)에게 동작 711에서 수신된 인증 완료 통지를 전송할 수 있다.
동작 713에서 전자 장치(410)는 등록하려는 결제 수단의 정보(예를 들어, 신용 카드 정보)를 입력 받아 서비스 제공 서버(420)에게 전송할 수 있다.
동작 714에서 서비스 제공 서버(420)는 동작 713에서 전송 받은 상기 결제 수단의 정보 및 전자 장치(410)의 정보를 포함하는 결제 수단 등록 요청을 카드사 서버(430)에게 전송할 수 있다.
동작 715에서 카드사 서버(430)는 동작 714에서 전송 받은 결제 수단이 전자 장치(410)의 사용자의 소유인지 여부를 판단할 수 있다. 그러한 경우, 카드사 서버(430)는 결제 수단 별 제1 보안 매칭 정보 및 제2 보안 매칭 정보를 생성할 수 있다.
동작 716에서 카드사 서버(430)는 서비스 제공 서버(420)에게 결제 수단 등록 결과로서 상기 제1 보안 매칭 정보 및 상기 제2 보안 매칭 정보를 전송할 수 있다. 또한, 카드사 서버(430)는 전자 장치(410)에게 전송할 보안 정보 생성기 설치 파일을 서비스 제공 서버(420)에게 전송할 수 있다. 본 발명의 다양한 실시 예에 따르면, 카드사 서버(430)는 상기 보안 정보 생성기 설치 파일을 전자 장치(410)에게 바로 전송할 수 있다.
동작 717에서 서비스 제공 서버(420)는 전자 장치(410)에게 상기 결제 수단 등록 결과로서 상기 보안 정보 생성기 설치 파일을 전송할 수 있다.
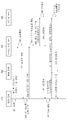
도 8은 본 발명의 다양한 실시 예에 따른, 결제를 수행하는 방법을 나타낸 순서도이다.
도 8을 참조하면, 도 8에 도시된 다양한 실시 예에 따른 결제를 수행하는 방법은 도 1 내지 도 6에 도시된 다양한 실시 예에 따른 전자 장치(410), 서비스 제공 서버(420), 카드사 서버(430), 통신사 서버(440), 및 결제 장치(450)에서 시계열적으로 처리되는 단계들을 포함할 수 있다. 따라서, 이하 생략된 내용이라고 하더라도 도 1 내지 도 6의 전자 장치(410), 서비스 제공 서버(420), 카드사 서버(430), 통신사 서버(440), 및 결제 장치(450)에 관하여 기술된 내용은 도 8에 도시된 다양한 실시 예에 따른 결제를 수행하는 방법에도 적용될 수 있다.
동작 801에서 전자 장치(410)는 보안 결제 어플리케이션을 실행할 수 있다.
동작 802에서 전자 장치(410)는 서비스 제공 서버(420)에게 상기 보안 결제 어플리케이션으로의 로그인을 요청할 수 있다. 이 경우, 상기 로그인 요청에는 서비스 제공자 매칭 정보가 포함될 수 있다.
동작 803에서 서비스 제공 서버(420)는 동작 802에서 수신된 로그인 요청에 기초하여 전자 장치(410)의 정보를 확인할 수 있다.
동작 804에서 서비스 제공 서버(420)는 전자 장치(410)에게 로그인 결과를 통보할 수 있다.
로그인 후, 동작 805에서 전자 장치(410)는 적어도 하나 이상의 결제 수단을 전자 장치(410)의 스크린에 디스플레이할 수 있고, 그 중 하나의 결제 수단을 선택하는 유저 입력을 수신할 수 있다.
동작 806에서 전자 장치(410)는 서비스 제공 서버(420)에게 동작 805에서 선택된 상기 결제 수단에 대응하는 제1 보안 정보를 요청할 수 있다.
동작 807에서 서비스 제공 서버(420)는 동작 805에서 선택된 상기 결제 수단에 대한 정보를 카드사 매칭 정보를 통해 확인할 수 있다.
동작 808에서 서비스 제공 서버(420)는 카드사 서버(430)에게 상기 결제 수단에 대한 제1 보안 정보를 요청할 수 있다. 상기 제1 보안 정보의 요청에는 카드사 매칭 정보가 포함될 수 있다.
동작 809에서 카드사 서버(430)는 상기 결제 수단에 대응하는 제1 보안 정보를 생성할 수 있다.
동작 810에서 카드사 서버(430)는 서비스 제공 서버(420)에게 동작 809에서 생성된 제1 보안 정보를 전송할 수 있다.
동작 811에서 서비스 제공 서버(420)는 동작 810에서 전송 받은 상기 제1 보안 정보를 전자 장치(410)에게 전송할 수 있다.
동작 812에서 전자 장치(410)는 보안 정보 생성기를 통해 제2 보안 정보를 생성할 수 있다.
동작 813에서 전자 장치(410)는 동작 811에서 전송 받은 제1 보안 정보 및 동작 812에서 생성한 제2 보안 정보를 포함하는 결제 요청을 결제 장치(450)에게 전송할 수 있다.
동작 814에서 결제 장치(450)는 동작 813에서 전송 받은 상기 제1 보안 정보 및 상기 제2 보안 정보, 전자 장치(410)의 사용자가 결제해야하는 금액, 및 가맹점 정보를 포함하는 결제 요청을 카드사 서버(430)에게 전송할 수 있다.
동작 815에서 카드사 서버(430)는 동작 814에서 전송 받은 상기 제1 보안 정보 및 상기 제2 보안 정보를 확인하고 결제를 승인할 수 있다. 본 발명의 다양한 실시 예에 따른 카드사 서버(430)는 직접 제2 보안 정보를 생성하고, 상기 생성된 제2 보안 정보와 동작 814에서 전송 받은 제2 보안 정보를 비교할 수 있다.
동작 816에서 카드사 서버(430)는 결제 장치(450)에게 승인 결과를 통보할 수 있다.
동작 817에서 결제 장치(450)는 전자 장치(410)에게 영수증 및 결제 승인에 따른 서비스를 제공할 수 있다.
도 8에서 상술한 동작들(동작 801 내지 동작 817)간의 순서는 예시일 뿐, 이에 한정되지 않는다. 즉, 상술한 동작들 간의 순서는 상호 변동될 수 있으며, 이중 일부 동작들은 동시에 실행될 수도 있다. 또한, 상술한 동작들은 기설정된 시간마다 주기적으로 반복될 수 있고, 유저 입력에 기초하여 다시 수행될 수 있다.
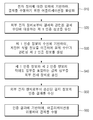
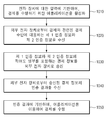
도 9는 본 발명의 다양한 실시 예에 따른, 전자 장치에서 결제를 수행하는 방법을 나타낸 순서도이다.
도 9를 참조하면, 도 9에 도시된 다양한 실시 예에 따른 결제를 수행하는 방법은 도 1 내지 도 8에 도시된 다양한 실시 예에 따른 전자 장치(410), 서비스 제공 서버(420), 카드사 서버(430), 통신사 서버(440), 및 결제 장치(450)에서 시계열적으로 처리되는 단계들을 포함할 수 있다. 따라서, 이하 생략된 내용이라고 하더라도 도 1 내지 도 8의 전자 장치(410), 서비스 제공 서버(420), 카드사 서버(430), 통신사 서버(440), 및 결제 장치(450)에 관하여 기술된 내용은 도 9에 도시된 다양한 실시 예에 따른 결제를 수행하는 방법에도 적용될 수 있다.
동작 910에서 전자 장치(410)는 전자 장치(410)에 대한 입력에 기반하여, 결제를 수행하기 위한 어플리케이션을 활성화할 수 있다. 상기 입력은 사용자로부터 입력된 터치 입력 등일 수 있다.
동작 920에서 전자 장치(410)는 외부 전자 장치로부터 결제와 관련된 결제 수단에 대응하는 제1 인증 정보를 수신할 수 있다. 상기 결제 수단은, 예를 들어, 신용 카드일 수 있다. 또한, 상기 제1 인증 정보는 임시 거래용 카드 정보일 수 있다.
동작 930에서 전자 장치(410)는 동작 920에서 수행된 상기 제1 인증 정보의 수신에 기반하여, 메모리에 저장된 식별 정보를 이용하여 상기 결제 수단과 관련된 제2 인증 정보를 생성할 수 있다. 상기 제2 인증 정보는 상기 메모리에 저장된 토큰 생성기(token generator)에서 생성된 토큰 정보일 수 있다. 상기 제2 인증 정보는 각 거래별로 상이한 정보일 수 있다.
동작 940에서 전자 장치(410)는 상기 제1 인증 정보와 상기 제2 인증 정보의 적어도 일부를 포함하는 결제 정보를 생성하고, 외부 전자 장치로 송신할 수 있다.
동작 950에서 전자 장치(410)는 상기 외부 전자 장치로부터 송신된 결제 정보에 대한 인증 결과를 수신할 수 있다.
동작 960에서 전자 장치(410)는 동작 950에서 수행된 상기 인증 결과에 기반하여, 동작 910에서 활성화된 어플리케이션을 이용하여 결제를 수행할 수 있다.
도 10은 본 발명의 다양한 실시 예에 따른, 전자 장치에서 결제를 수행하는 방법을 나타낸 순서도이다.
도 10을 참조하면, 도 10에 도시된 다양한 실시 예에 따른 결제를 수행하는 방법은 도 1 내지 도 8에 도시된 다양한 실시 예에 따른 전자 장치(410), 서비스 제공 서버(420), 카드사 서버(430), 통신사 서버(440), 및 결제 장치(450)에서 시계열적으로 처리되는 단계들을 포함할 수 있다. 따라서, 이하 생략된 내용이라고 하더라도 도 1 내지 도 8의 전자 장치(410), 서비스 제공 서버(420), 카드사 서버(430), 통신사 서버(440), 및 결제 장치(450)에 관하여 기술된 내용은 도 10에 도시된 다양한 실시 예에 따른 결제를 수행하는 방법에도 적용될 수 있다.
동작 1010에서 전자 장치(410)는 전자 장치에 대한 입력에 기반하여, 결제를 수행하기 위한 어플리케이션을 활성화할 수 있다.
동작 1020에서 전자 장치(410)는 외부 전자 장치로부터 결제와 관련된 결제 수단에 대응하는 제1 인증 정보와 제2 인증 정보를 수신할 수 있다. 상기 제1 인증 정보와 상기 제2 인증 정보는 동일한 외부 전자 장치로부터 수신된 것일 수도 있고, 상이한 외부 전자 장치로부터 수신된 것일 수도 있다.
동작 1030에서 전자 장치(410)는 상기 제1 인증 정보와 상기 제2 인증 정보의 적어도 일부를 포함하는 결제 정보를 외부 전자 장치로 송신할 수 있다.
동작 1040에서 전자 장치(410)는 동작 1030에서 상기 송신된 결제 정보에 대한 인증 결과를 상기 외부 전자 장치로부터 수신할 수 있다.
동작 1050에서 전자 장치(410)는 동작 1040에서 수행된 인증 결과에 기반하여, 동작 1010에서 활성화된 어플리케이션을 이용하여 결제를 수행할 수 있다.
본 발명의 다양한 실시 예에 따르면, 전자 장치에서 수행되는 방법은 사용자로부터 결제 수단을 선택 받는 동작; 제1 보안 정보를 외부로부터 수신하는 동작; 제2 보안 정보를 생성하는 동작; 및 상기 제1 보안 정보 및 상기 제2 보안 정보를 포함하는 결제 요청을 외부로 전송하는 동작;을 포함하는 것을 특징으로 할 수 있다.
본 발명의 다양한 실시 예에 따르면, 상기 결제 요청은 온라인 결제 또는 오프라인 결제에 대한 것을 특징으로 할 수 있다.
본 발명의 다양한 실시 예에 따르면, 상기 제1 보안 정보는 임시 거래용 카드 정보인 것을 특징으로 할 수 있다.
본 발명의 다양한 실시 예에 따르면, 상기 결제 수단은 결제 어플리케이션에 기등록된 적어도 하나의 결제용 카드 중 하나인 것을 특징으로 할 수 있다.
본 발명의 다양한 실시 예에 따르면, 상기 제1 보안 정보는 상기 선택 받은 결제 수단에 대응하는 것을 특징으로 할 수 있다.
본 발명의 다양한 실시 예에 따르면, 상기 제1 보안 정보의 미수신시 직전 거래에 이용된 보안 정보가 상기 제1 보안 정보를 갈음하여 이용되는 것을 특징으로 할 수 있다.
본 발명의 다양한 실시 예에 따르면, 상기 방법은 상기 제1 보안 정보에 대한 기설정된 기간이 도과하거나 새로운 제1 보안 정보를 수신하는 경우, 상기 제1 보안 정보를 삭제하는 동작;을 더 포함하는 것을 특징으로 할 수 있다.
본 발명의 다양한 실시 예에 따르면, 본 발명의 다양한 실시 예에 따르면, 전자 장치에서 수행되는 방법은 상기 전자 장치에 대한 입력에 기반하여, 결제를 수행하기 위한 어플리케이션을 활성화하는 동작, 상기 통신 인터페이스를 통해, 외부 전자 장치로부터 상기 결제와 관련된 결제 수단에 대응하는 제 1 인증 정보를 수신하는 동작, 상기 제 1 인증 정보의 수신에 기반하여, 상기 메모리에 저장된 식별 정보를 이용하여 상기 결제 수단과 관련된 제 2 인증 정보를 생성하는 동작, 상기 통신 인터페이스를 통해, 상기 제 1 인증 정보와 상기 제 2 인증 정보의 적어도 일부를 포함하는 결제 정보를 상기 외부 전자 장치로 송신하는 동작, 상기 통신 인터페이스를 통해, 상기 외부 전자 장치로부터 상기 송신된 상기 결제 정보의 인증 결과를 수신하는 동작, 및 상기 인증 결과에 기반하여, 상기 결제를 상기 어플리케이션을 이용하여 수행하도록하는 것을 특징으로 할 수 있다.
본 발명의 다양한 실시 예에 따르면, 본 발명의 다양한 실시 예에 따르면, 전자 장치에서 수행되는 방법은 상기 전자 장치에 대한 입력에 기반하여, 결제를 수행하기 위한 어플리케이션을 활성화하는 동작, 상기 통신 인터페이스를 통해, 외부 전자 장치로부터 상기 결제와 관련된 결제 수단에 대응하는 제 1 인증 정보와 상기 결제 수단과 관련된 제 2 인증 정보를 수신하는 동작, 상기 통신 인터페이스를 통해, 상기 제 1 인증 정보와 상기 제 2 인증 정보의 적어도 일부를 포함하는 결제 정보를 상기 외부 전자 장치로 송신하는 동작, 상기 통신 인터페이스를 통해, 상기 외부 전자 장치로부터 상기 송신된 상기 결제 정보의 인증 결과를 수신하는 동작, 및 상기 인증 결과에 기반하여, 상기 결제를 상기 어플리케이션을 이용하여 수행하도록하는 것을 특징으로 할 수 있다.
본 문서에서 사용된 용어 "모듈"은, 예를 들면, 하드웨어, 소프트웨어 또는 펌웨어(firmware) 중 하나 또는 둘 이상의 조합을 포함하는 단위(unit)를 의미할 수 있다. "모듈"은, 예를 들면, 유닛(unit), 로직(logic), 논리 블록(logical block), 부품(component), 또는 회로(circuit) 등의 용어와 바꾸어 사용(interchangeably use)될 수 있다. "모듈"은, 일체로 구성된 부품의 최소 단위 또는 그 일부가 될 수 있다. "모듈"은 하나 또는 그 이상의 기능을 수행하는 최소 단위 또는 그 일부가 될 수도 있다. "모듈"은 기계적으로 또는 전자적으로 구현될 수 있다. 예를 들면, "모듈"은, 알려졌거나 앞으로 개발될, 어떤 동작들을 수행하는 ASIC(application-specific integrated circuit) 칩, FPGAs(field-programmable gate arrays) 또는 프로그램 가능 논리 장치(programmable-logic device) 중 적어도 하나를 포함할 수 있다.
다양한 실시 예에 따른 장치(예: 모듈들 또는 그 기능들) 또는 방법(예: 동작들)의 적어도 일부는, 예컨대, 프로그램 모듈의 형태로 컴퓨터로 읽을 수 있는 저장매체(computer-readable storage media)에 저장된 명령어로 구현될 수 있다. 상기 명령어가 프로세서(예: 프로세서(120))에 의해 실행될 경우, 상기 하나 이상의 프로세서가 상기 명령어에 해당하는 기능을 수행할 수 있다. 컴퓨터로 읽을 수 있는 저장매체는, 예를 들면, 메모리(130)이 될 수 있다.
컴퓨터로 판독 가능한 기록 매체는, 하드디스크, 플로피디스크, 마그네틱 매체(magnetic media)(예: 자기테이프), 광기록 매체(optical media)(예: CD-ROM, DVD(Digital Versatile Disc), 자기-광 매체(magneto-optical media)(예: 플롭티컬 디스크(floptical disk)), 하드웨어 장치(예: ROM, RAM, 또는 플래시 메모리 등) 등을 포함할 수 있다. 또한, 프로그램 명령에는 컴파일러에 의해 만들어지는 것과 같은 기계어 코드뿐만 아니라 인터프리터 등을 사용해서 컴퓨터에 의해서 실행될 수 있는 고급 언어 코드를 포함할 수 있다. 상술한 하드웨어 장치는 다양한 실시 예의 동작을 수행하기 위해 하나 이상의 소프트웨어 모듈로서 작동하도록 구성될 수 있으며, 그 역도 마찬가지다.
다양한 실시 예에 따르면, 명령들을 저장하고 있는 저장 매체에 있어서, 상기 명령들은 적어도 하나의 프로세서에 의하여 실행될 때에 상기 적어도 하나의 프로세서로 하여금 적어도 하나의 동작을 수행하도록 설정된 것으로서, 상기 적어도 하나의 동작은, 전자 장치에서, 상기 전자 장치에 대한 입력에 기반하여, 결제를 수행하기 위한 어플리케이션을 활성화하는 동작, 상기 통신 인터페이스를 통해, 외부 전자 장치로부터 상기 결제와 관련된 결제 수단에 대응하는 제 1 인증 정보를 수신하는 동작, 상기 제 1 인증 정보의 수신에 기반하여, 상기 메모리에 저장된 식별 정보를 이용하여 상기 결제 수단과 관련된 제 2 인증 정보를 생성하는 동작, 상기 통신 인터페이스를 통해, 상기 제 1 인증 정보와 상기 제 2 인증 정보의 적어도 일부를 포함하는 결제 정보를 상기 외부 전자 장치로 송신하는 동작, 상기 통신 인터페이스를 통해, 상기 외부 전자 장치로부터 상기 송신된 상기 결제 정보의 인증 결과를 수신하는 동작, 및 상기 인증 결과에 기반하여, 상기 결제를 상기 어플리케이션을 이용하여 수행하도록 하는 동작을 포함할 수 있다.
다양한 실시 예에 따르면, 명령들을 저장하고 있는 저장 매체에 있어서, 상기 명령들은 적어도 하나의 프로세서에 의하여 실행될 때에 상기 적어도 하나의 프로세서로 하여금 적어도 하나의 동작을 수행하도록 설정된 것으로서, 상기 적어도 하나의 동작은, 전자 장치에서, 상기 전자 장치에 대한 입력에 기반하여, 결제를 수행하기 위한 어플리케이션을 활성화하는 동작, 상기 통신 인터페이스를 통해, 외부 전자 장치로부터 상기 결제와 관련된 결제 수단에 대응하는 제 1 인증 정보와 상기 결제 수단과 관련된 제 2 인증 정보를 수신하는 동작, 상기 통신 인터페이스를 통해, 상기 제 1 인증 정보와 상기 제 2 인증 정보의 적어도 일부를 포함하는 결제 정보를 상기 외부 전자 장치로 송신하는 동작, 상기 통신 인터페이스를 통해, 상기 외부 전자 장치로부터 상기 송신된 상기 결제 정보의 인증 결과를 수신하는 동작, 및 상기 인증 결과에 기반하여, 상기 결제를 상기 어플리케이션을 이용하여 수행하도록 하는 동작을 포함할 수 있다.
다양한 실시 예에 따른 모듈 또는 프로그램 모듈은 전술한 구성요소들 중 적어도 하나 이상을 포함하거나, 일부가 생략되거나, 또는 추가적인 다른 구성요소를 더 포함할 수 있다. 다양한 실시 예에 따른 모듈, 프로그램 모듈 또는 다른 구성요소에 의해 수행되는 동작들은 순차적, 병렬적, 반복적 또는 휴리스틱(heuristic)한 방법으로 실행될 수 있다. 또한, 일부 동작은 다른 순서로 실행되거나, 생략되거나, 또는 다른 동작이 추가될 수 있다.
그리고 본 문서에 개시된 실시 예는 개시된, 기술 내용의 설명 및 이해를 위해 제시된 것이며, 본 발명의 범위를 한정하는 것은 아니다. 따라서, 본 문서의 범위는, 본 발명의 기술적 사상에 근거한 모든 변경 또는 다양한 다른 실시 예를 포함하는 것으로 해석되어야 한다.
Claims (25)
- 전자 장치에 있어서,
통신 인터페이스;
메모리; 및
프로세서를 포함하고, 상기 프로세서는:
상기 전자 장치에 대한 입력에 기반하여, 결제를 수행하기 위한 어플리케이션을 활성화하고;
상기 통신 인터페이스를 통해, 외부 전자 장치로부터 상기 결제와 관련된 결제 수단에 대응하는 제 1 인증 정보를 수신하고;
상기 제 1 인증 정보의 수신에 기반하여, 상기 메모리에 저장된 식별 정보를 이용하여 상기 결제 수단과 관련된 제 2 인증 정보를 생성하고;
상기 통신 인터페이스를 통해, 상기 제 1 인증 정보와 상기 제 2 인증 정보의 적어도 일부를 포함하는 결제 정보를 상기 외부 전자 장치로 송신하고;
상기 통신 인터페이스를 통해, 상기 외부 전자 장치로부터 상기 송신된 상기 결제 정보의 인증 결과를 수신하고; 및
상기 인증 결과에 기반하여, 상기 결제를 상기 어플리케이션을 이용하여 수행하도록 설정된 전자 장치. - 제 1 항에 있어서,
상기 결제 수단은 제 1 결제 수단 및 제 2 결제 수단을 포함하고, 상기 프로세서는,
다른 입력에 기반하여 상기 제 1 결제 수단 및 상기 제 2 결제 수단 중 하나의 결제 수단을 선택하고; 및
상기 하나의 결제 수단에 대응하는 상기 제 1 인증 정보를 외부 전자 장치에 요청하도록 설정된 전자 장치. - 제 1 항에 있어서,
상기 프로세서는,
상시 송신하는 동작의 적어도 일부로, 상기 제 1 인증 정보와 상기 제 2 인증 정보의 적어도 일부를 암호화하여 상기 결제 정보를 생성하도록 설정된 전자 장치. - 제 1 항에 있어서,
상기 프로세서는,
상기 생성하는 동작의 적어도 일부로, 상기 제 2 인증 정보의 적어도 일부에 상기 결제 수단의 유효 값(valid data) 또는 타임스탬프(timestamp)를 이용하여 상기 제 2 인증 정보를 생성하도록 설정된 전자 장치. - 제 1 항에 있어서,
상기 제 1 인증 정보는 OTC(one time card)를 포함하고, 상기 제 2 인증 정보는 토큰(token)을 포함하는 전자 장치. - 제 1 항에 있어서,
상기 결제 수단은 카드 정보를 포함하는 전자 장치. - 전자 장치에 있어서,
통신 인터페이스;
메모리; 및
프로세서를 포함하고, 상기 프로세서는:
상기 전자 장치에 대한 입력에 기반하여, 결제를 수행하기 위한 어플리케이션을 활성화하고;
상기 통신 인터페이스를 통해, 외부 전자 장치로부터 상기 결제와 관련된 결제 수단에 대응하는 제 1 인증 정보와 상기 메모리에 저장된 식별 정보를 이용하여 생성된 상기 결제 수단과 관련된 제 2 인증 정보를 수신하고;
상기 통신 인터페이스를 통해, 상기 제 1 인증 정보와 상기 제 2 인증 정보의 적어도 일부를 포함하는 결제 정보를 상기 외부 전자 장치로 송신하고;
상기 통신 인터페이스를 통해, 상기 외부 전자 장치로부터 상기 송신된 상기 결제 정보의 인증 결과를 수신하고; 및
상기 인증 결과에 기반하여, 상기 결제를 상기 어플리케이션을 이용하여 수행하도록 설정된 전자 장치. - 제 7 항에 있어서,
상기 프로세서는,
상시 송신하는 동작의 적어도 일부로, 상기 제 1 인증 정보와 상기 제 2 인증 정보의 적어도 일부를 암호화하여 상기 결제 정보를 생성하도록 설정된 전자 장치. - 전자 장치에 있어서,
사용자로부터 결제 수단을 선택 받는 유저 입력 수신 회로;
제1 보안 정보를 생성하는 보안 정보 생성기; 및
제2 보안 정보를 외부로부터 수신하고, 상기 제1 보안 정보 및 상기 제2 보안 정보를 포함하는 결제 요청을 외부로 전송하는 통신 회로;를 포함하는 전자 장치. - 제 9 항에 있어서,
상기 결제 요청은 온라인 결제 또는 오프라인 결제에 대한 것인, 전자 장치. - 제 9 항에 있어서,
상기 제1 보안 정보는 각 거래별로 생성되는 정보이고,
상기 제2 보안 정보는 임시 거래용 카드 정보인 것인, 전자 장치. - 제 9 항에 있어서,
상기 통신 회로는 제2 보안 정보를 서비스 제공 서버로부터 수신하고, 상기 제1 보안 정보 및 상기 제2 보안 정보를 포함하는 결제 요청을 결제 장치에게 전송하는 것인, 전자 장치. - 제 9 항에 있어서,
상기 보안 정보 생성기는 카드사 서버로부터 수신된 요청에 의해 설치된 것인, 전자 장치. - 청구항 13에 있어서,
상기 보안 정보 생성기는 상기 카드사 서버에서 상기 전자 장치의 사용자 정보와 매칭되어 관리되는 것인, 전자 장치. - 청구항 13에 있어서,
상기 보안 정보 생성기는 기설정된 조건을 만족하는 경우 업데이트 되는 것인, 전자 장치. - 제 13 항에 있어서,
상기 보안 정보 생성기의 설치는 상기 결제 수단의 등록 결과로서 수행되는 것인, 전자 장치. - 제 16 항에 있어서,
상기 결제 수단의 등록은 통신사 서버를 통한 단말 인증 이후 수행되는 것인, 전자 장치. - 제 9 항에 있어서,
상기 결제 수단은 결제 어플리케이션에 기등록된 적어도 하나의 결제용 카드 중 하나인 것인, 전자 장치. - 제 9 항에 있어서,
상기 통신 회로는 상기 결제 요청에 기초하여 카드사 서버로부터 상기 제1 보안 정보 및 상기 제2 보안 정보에 대한 승인 결과를 수신하는 것인, 전자 장치. - 제 9 항에 있어서,
상기 제1 보안 정보 및 제2 보안 정보는 상기 선택 받은 결제 수단에 대응하는 것인, 전자 장치. - 제 9 항에 있어서,
상기 제2 보안 정보의 미수신시 직전 거래에 이용된 보안 정보가 상기 제2 보안 정보를 갈음하여 이용되는 것인, 전자 장치. - 제 9 항에 있어서,
상기 제2 보안 정보의 미수신시 실제 카드 정보가 상기 제2 보안 정보를 갈음하여 이용되는 것인, 전자 장치. - 제 9 항에 있어서,
상기 제2 보안 정보에 대한 기설정된 기간이 도과하거나 새로운 제2 보안 정보를 수신하는 경우, 상기 제2 보안 정보를 삭제하는 프로세서;를 더 포함하는 것인, 전자 장치. - 전자 장치에서 수행되는 방법에 있어서,
사용자로부터 결제 수단을 선택 받는 동작;
제1 보안 정보를 외부로부터 수신하는 동작;
제2 보안 정보를 생성하는 동작; 및
상기 제1 보안 정보 및 상기 제2 보안 정보를 포함하는 결제 요청을 외부로 전송하는 동작;을 포함하는 방법. - 제 24 항에 있어서,
상기 제1 보안 정보에 대한 기설정된 기간이 도과하거나 새로운 제1 보안 정보를 수신하는 경우, 상기 제1 보안 정보를 삭제하는 동작;을 더 포함하는 방법.
Priority Applications (2)
| Application Number | Priority Date | Filing Date | Title |
|---|---|---|---|
| KR1020160033562A KR20170109433A (ko) | 2016-03-21 | 2016-03-21 | 보안 결제를 수행하는 전자 장치 및 방법 |
| US15/461,943 US20170270524A1 (en) | 2016-03-21 | 2017-03-17 | Electronic device for performing secure payment and method thereof |
Applications Claiming Priority (1)
| Application Number | Priority Date | Filing Date | Title |
|---|---|---|---|
| KR1020160033562A KR20170109433A (ko) | 2016-03-21 | 2016-03-21 | 보안 결제를 수행하는 전자 장치 및 방법 |
Publications (1)
| Publication Number | Publication Date |
|---|---|
| KR20170109433A true KR20170109433A (ko) | 2017-09-29 |
Family
ID=59855767
Family Applications (1)
| Application Number | Title | Priority Date | Filing Date |
|---|---|---|---|
| KR1020160033562A Withdrawn KR20170109433A (ko) | 2016-03-21 | 2016-03-21 | 보안 결제를 수행하는 전자 장치 및 방법 |
Country Status (2)
| Country | Link |
|---|---|
| US (1) | US20170270524A1 (ko) |
| KR (1) | KR20170109433A (ko) |
Cited By (2)
| Publication number | Priority date | Publication date | Assignee | Title |
|---|---|---|---|---|
| KR101947011B1 (ko) * | 2018-04-27 | 2019-02-12 | 김승훈 | 지역정보를 이용하는 카드 관리 시스템 및 방법 |
| US20210295291A1 (en) * | 2020-03-18 | 2021-09-23 | Infineon Technologies Ag | Electronic device and method of operating an electronic device |
Families Citing this family (10)
| Publication number | Priority date | Publication date | Assignee | Title |
|---|---|---|---|---|
| US12530683B2 (en) | 2012-10-17 | 2026-01-20 | Royal Bank Of Canada | System and method for electronic credential tokenization |
| US9082119B2 (en) | 2012-10-17 | 2015-07-14 | Royal Bank of Canada. | Virtualization and secure processing of data |
| US11210648B2 (en) | 2012-10-17 | 2021-12-28 | Royal Bank Of Canada | Systems, methods, and devices for secure generation and processing of data sets representing pre-funded payments |
| CA2963287A1 (en) * | 2014-10-10 | 2016-04-14 | Royal Bank Of Canada | Systems and methods of processing electronic payments |
| US11354651B2 (en) | 2015-01-19 | 2022-06-07 | Royal Bank Of Canada | System and method for location-based token transaction processing |
| US11699152B2 (en) | 2015-01-19 | 2023-07-11 | Royal Bank Of Canada | Secure processing of electronic payments |
| EP3248159A4 (en) | 2015-01-19 | 2018-08-01 | Royal Bank Of Canada | Secure processing of electronic payments |
| US11599879B2 (en) | 2015-07-02 | 2023-03-07 | Royal Bank Of Canada | Processing of electronic transactions |
| KR102703601B1 (ko) * | 2016-11-17 | 2024-09-06 | 삼성전자주식회사 | 전자 장치 및 전자 장치의 송금 방법 |
| CN112154634A (zh) * | 2018-05-18 | 2020-12-29 | 瑞典爱立信有限公司 | 应用程序访问控制 |
Family Cites Families (7)
| Publication number | Priority date | Publication date | Assignee | Title |
|---|---|---|---|---|
| US6636833B1 (en) * | 1998-03-25 | 2003-10-21 | Obis Patents Ltd. | Credit card system and method |
| US9665868B2 (en) * | 2010-05-10 | 2017-05-30 | Ca, Inc. | One-time use password systems and methods |
| US8527417B2 (en) * | 2010-07-12 | 2013-09-03 | Mastercard International Incorporated | Methods and systems for authenticating an identity of a payer in a financial transaction |
| US20140258110A1 (en) * | 2013-03-11 | 2014-09-11 | Digimarc Corporation | Methods and arrangements for smartphone payments and transactions |
| US9830606B2 (en) * | 2014-10-31 | 2017-11-28 | Visa International Services Association | Systems and methods for enrolling a user in a membership account |
| JP6405386B2 (ja) * | 2015-02-20 | 2018-10-17 | 三星電子株式会社Samsung Electronics Co.,Ltd. | 取り外し可能な電子支払い装置 |
| US20160253669A1 (en) * | 2015-02-27 | 2016-09-01 | Samsung Electronics Co., Ltd. | Method for providing payment service and electronic device thereof |
-
2016
- 2016-03-21 KR KR1020160033562A patent/KR20170109433A/ko not_active Withdrawn
-
2017
- 2017-03-17 US US15/461,943 patent/US20170270524A1/en not_active Abandoned
Cited By (3)
| Publication number | Priority date | Publication date | Assignee | Title |
|---|---|---|---|---|
| KR101947011B1 (ko) * | 2018-04-27 | 2019-02-12 | 김승훈 | 지역정보를 이용하는 카드 관리 시스템 및 방법 |
| US20210295291A1 (en) * | 2020-03-18 | 2021-09-23 | Infineon Technologies Ag | Electronic device and method of operating an electronic device |
| US12373808B2 (en) * | 2020-03-18 | 2025-07-29 | Infineon Technologies Ag | Electronic device and method of operating an electronic device |
Also Published As
| Publication number | Publication date |
|---|---|
| US20170270524A1 (en) | 2017-09-21 |
Similar Documents
| Publication | Publication Date | Title |
|---|---|---|
| KR102294118B1 (ko) | 보안 연결 장치 및 방법 | |
| US10997584B2 (en) | Payment system, electronic device and payment method thereof | |
| KR102586443B1 (ko) | 전자 결제 기능을 제공하는 전자 장치 및 그 동작 방법 | |
| KR101834849B1 (ko) | 전자 장치 및 전자 장치의 사용자 인증 방법 | |
| KR20180013524A (ko) | 전자 장치 및 전자 장치의 생체 정보 인증 방법 | |
| KR102646892B1 (ko) | 결제 수행 방법 및 이를 제공하는 전자 장치 | |
| KR102678242B1 (ko) | 인증을 수행하는 전자 장치 및 방법 | |
| US20170270524A1 (en) | Electronic device for performing secure payment and method thereof | |
| KR102677049B1 (ko) | 일정 공유 방법 및 이를 지원하는 전자 장치 | |
| KR20160128606A (ko) | 바로가기 ui를 제공하는 전자 장치 및 방법 | |
| KR102591683B1 (ko) | 보안 엘리먼트 관리 방법 및 이를 수행하는 전자 장치 | |
| KR102553318B1 (ko) | 결제를 수행하는 전자 장치 및 방법 | |
| KR102319661B1 (ko) | 전자 장치 및 전자 장치의 보안 정보 저장 방법 | |
| KR102587726B1 (ko) | 외부 장치를 연결하는 방법 및 이를 지원하는 전자 장치 | |
| KR20170115235A (ko) | 생체 정보 인증 방법 | |
| KR20170014407A (ko) | 전자장치의 보안 장치 및 제어 방법 | |
| US11010749B2 (en) | Payment processing method and electronic device supporting the same | |
| KR20170017590A (ko) | 전자 장치들 사이의 연결을 수행하기 위한 방법 및 전자 장치 | |
| KR20180046787A (ko) | 컨텐츠 보호 방법 및 이를 지원하는 전자 장치 | |
| KR102580301B1 (ko) | 보안 로그인 서비스를 수행하는 전자 장치 및 방법 | |
| US20180137488A1 (en) | Electronic device and remittance method thereof | |
| KR20170043316A (ko) | 전자 장치, 서버 및 그 컨텐츠 제공 방법 | |
| KR20170057993A (ko) | 전자 장치 및 전자 장치의 위치 추적 방법 | |
| KR102239990B1 (ko) | 결제 서비스를 위한 카드 등록 방법 및 이를 구현하는 휴대 전자 장치 | |
| KR20180021465A (ko) | 컨텐츠를 제공하기 위한 전자 장치, 시스템 및 방법 |
Legal Events
| Date | Code | Title | Description |
|---|---|---|---|
| PA0109 | Patent application |
Patent event code: PA01091R01D Comment text: Patent Application Patent event date: 20160321 |
|
| PG1501 | Laying open of application | ||
| PC1203 | Withdrawal of no request for examination |