KR20200087377A - 화상 형성 장치에서 블록체인을 기반한 사용자 계정 관리 - Google Patents
화상 형성 장치에서 블록체인을 기반한 사용자 계정 관리 Download PDFInfo
- Publication number
- KR20200087377A KR20200087377A KR1020190003382A KR20190003382A KR20200087377A KR 20200087377 A KR20200087377 A KR 20200087377A KR 1020190003382 A KR1020190003382 A KR 1020190003382A KR 20190003382 A KR20190003382 A KR 20190003382A KR 20200087377 A KR20200087377 A KR 20200087377A
- Authority
- KR
- South Korea
- Prior art keywords
- image forming
- user
- forming apparatus
- account information
- block
- Prior art date
- Legal status (The legal status is an assumption and is not a legal conclusion. Google has not performed a legal analysis and makes no representation as to the accuracy of the status listed.)
- Withdrawn
Links
Images





Classifications
-
- G—PHYSICS
- G06—COMPUTING OR CALCULATING; COUNTING
- G06F—ELECTRIC DIGITAL DATA PROCESSING
- G06F3/00—Input arrangements for transferring data to be processed into a form capable of being handled by the computer; Output arrangements for transferring data from processing unit to output unit, e.g. interface arrangements
- G06F3/12—Digital output to print unit, e.g. line printer, chain printer
- G06F3/1201—Dedicated interfaces to print systems
- G06F3/1202—Dedicated interfaces to print systems specifically adapted to achieve a particular effect
- G06F3/1222—Increasing security of the print job
-
- H—ELECTRICITY
- H04—ELECTRIC COMMUNICATION TECHNIQUE
- H04N—PICTORIAL COMMUNICATION, e.g. TELEVISION
- H04N1/00—Scanning, transmission or reproduction of documents or the like, e.g. facsimile transmission; Details thereof
- H04N1/44—Secrecy systems
- H04N1/4406—Restricting access, e.g. according to user identity
- H04N1/4413—Restricting access, e.g. according to user identity involving the use of passwords, ID codes or the like, e.g. PIN
-
- G—PHYSICS
- G06—COMPUTING OR CALCULATING; COUNTING
- G06F—ELECTRIC DIGITAL DATA PROCESSING
- G06F16/00—Information retrieval; Database structures therefor; File system structures therefor
- G06F16/20—Information retrieval; Database structures therefor; File system structures therefor of structured data, e.g. relational data
- G06F16/27—Replication, distribution or synchronisation of data between databases or within a distributed database system; Distributed database system architectures therefor
-
- G—PHYSICS
- G06—COMPUTING OR CALCULATING; COUNTING
- G06F—ELECTRIC DIGITAL DATA PROCESSING
- G06F16/00—Information retrieval; Database structures therefor; File system structures therefor
- G06F16/90—Details of database functions independent of the retrieved data types
- G06F16/901—Indexing; Data structures therefor; Storage structures
- G06F16/9024—Graphs; Linked lists
-
- G—PHYSICS
- G06—COMPUTING OR CALCULATING; COUNTING
- G06F—ELECTRIC DIGITAL DATA PROCESSING
- G06F21/00—Security arrangements for protecting computers, components thereof, programs or data against unauthorised activity
- G06F21/30—Authentication, i.e. establishing the identity or authorisation of security principals
- G06F21/31—User authentication
-
- G—PHYSICS
- G06—COMPUTING OR CALCULATING; COUNTING
- G06F—ELECTRIC DIGITAL DATA PROCESSING
- G06F21/00—Security arrangements for protecting computers, components thereof, programs or data against unauthorised activity
- G06F21/60—Protecting data
- G06F21/606—Protecting data by securing the transmission between two devices or processes
- G06F21/608—Secure printing
-
- G—PHYSICS
- G06—COMPUTING OR CALCULATING; COUNTING
- G06F—ELECTRIC DIGITAL DATA PROCESSING
- G06F3/00—Input arrangements for transferring data to be processed into a form capable of being handled by the computer; Output arrangements for transferring data from processing unit to output unit, e.g. interface arrangements
- G06F3/12—Digital output to print unit, e.g. line printer, chain printer
- G06F3/1201—Dedicated interfaces to print systems
- G06F3/1223—Dedicated interfaces to print systems specifically adapted to use a particular technique
- G06F3/1237—Print job management
- G06F3/1238—Secure printing, e.g. user identification, user rights for device usage, unallowed content, blanking portions or fields of a page, releasing held jobs
-
- G—PHYSICS
- G06—COMPUTING OR CALCULATING; COUNTING
- G06F—ELECTRIC DIGITAL DATA PROCESSING
- G06F3/00—Input arrangements for transferring data to be processed into a form capable of being handled by the computer; Output arrangements for transferring data from processing unit to output unit, e.g. interface arrangements
- G06F3/12—Digital output to print unit, e.g. line printer, chain printer
- G06F3/1201—Dedicated interfaces to print systems
- G06F3/1223—Dedicated interfaces to print systems specifically adapted to use a particular technique
- G06F3/1237—Print job management
- G06F3/126—Job scheduling, e.g. queuing, determine appropriate device
- G06F3/1262—Job scheduling, e.g. queuing, determine appropriate device by grouping or ganging jobs
-
- G—PHYSICS
- G06—COMPUTING OR CALCULATING; COUNTING
- G06F—ELECTRIC DIGITAL DATA PROCESSING
- G06F3/00—Input arrangements for transferring data to be processed into a form capable of being handled by the computer; Output arrangements for transferring data from processing unit to output unit, e.g. interface arrangements
- G06F3/12—Digital output to print unit, e.g. line printer, chain printer
- G06F3/1201—Dedicated interfaces to print systems
- G06F3/1278—Dedicated interfaces to print systems specifically adapted to adopt a particular infrastructure
- G06F3/1285—Remote printer device, e.g. being remote from client or server
-
- H—ELECTRICITY
- H04—ELECTRIC COMMUNICATION TECHNIQUE
- H04L—TRANSMISSION OF DIGITAL INFORMATION, e.g. TELEGRAPHIC COMMUNICATION
- H04L63/00—Network architectures or network communication protocols for network security
- H04L63/04—Network architectures or network communication protocols for network security for providing a confidential data exchange among entities communicating through data packet networks
- H04L63/0407—Network architectures or network communication protocols for network security for providing a confidential data exchange among entities communicating through data packet networks wherein the identity of one or more communicating identities is hidden
- H04L63/0421—Anonymous communication, i.e. the party's identifiers are hidden from the other party or parties, e.g. using an anonymizer
-
- H—ELECTRICITY
- H04—ELECTRIC COMMUNICATION TECHNIQUE
- H04L—TRANSMISSION OF DIGITAL INFORMATION, e.g. TELEGRAPHIC COMMUNICATION
- H04L67/00—Network arrangements or protocols for supporting network services or applications
- H04L67/01—Protocols
- H04L67/10—Protocols in which an application is distributed across nodes in the network
- H04L67/104—Peer-to-peer [P2P] networks
- H04L67/1044—Group management mechanisms
- H04L67/1046—Joining mechanisms
-
- H—ELECTRICITY
- H04—ELECTRIC COMMUNICATION TECHNIQUE
- H04L—TRANSMISSION OF DIGITAL INFORMATION, e.g. TELEGRAPHIC COMMUNICATION
- H04L67/00—Network arrangements or protocols for supporting network services or applications
- H04L67/01—Protocols
- H04L67/10—Protocols in which an application is distributed across nodes in the network
- H04L67/104—Peer-to-peer [P2P] networks
- H04L67/1061—Peer-to-peer [P2P] networks using node-based peer discovery mechanisms
- H04L67/1065—Discovery involving distributed pre-established resource-based relationships among peers, e.g. based on distributed hash tables [DHT]
-
- H—ELECTRICITY
- H04—ELECTRIC COMMUNICATION TECHNIQUE
- H04L—TRANSMISSION OF DIGITAL INFORMATION, e.g. TELEGRAPHIC COMMUNICATION
- H04L67/00—Network arrangements or protocols for supporting network services or applications
- H04L67/2866—Architectures; Arrangements
- H04L67/30—Profiles
- H04L67/306—User profiles
-
- H—ELECTRICITY
- H04—ELECTRIC COMMUNICATION TECHNIQUE
- H04L—TRANSMISSION OF DIGITAL INFORMATION, e.g. TELEGRAPHIC COMMUNICATION
- H04L9/00—Cryptographic mechanisms or cryptographic arrangements for secret or secure communications; Network security protocols
- H04L9/32—Cryptographic mechanisms or cryptographic arrangements for secret or secure communications; Network security protocols including means for verifying the identity or authority of a user of the system or for message authentication, e.g. authorization, entity authentication, data integrity or data verification, non-repudiation, key authentication or verification of credentials
- H04L9/3236—Cryptographic mechanisms or cryptographic arrangements for secret or secure communications; Network security protocols including means for verifying the identity or authority of a user of the system or for message authentication, e.g. authorization, entity authentication, data integrity or data verification, non-repudiation, key authentication or verification of credentials using cryptographic hash functions
- H04L9/3239—Cryptographic mechanisms or cryptographic arrangements for secret or secure communications; Network security protocols including means for verifying the identity or authority of a user of the system or for message authentication, e.g. authorization, entity authentication, data integrity or data verification, non-repudiation, key authentication or verification of credentials using cryptographic hash functions involving non-keyed hash functions, e.g. modification detection codes [MDCs], MD5, SHA or RIPEMD
-
- H—ELECTRICITY
- H04—ELECTRIC COMMUNICATION TECHNIQUE
- H04N—PICTORIAL COMMUNICATION, e.g. TELEVISION
- H04N1/00—Scanning, transmission or reproduction of documents or the like, e.g. facsimile transmission; Details thereof
- H04N1/44—Secrecy systems
- H04N1/4406—Restricting access, e.g. according to user identity
- H04N1/4426—Restricting access, e.g. according to user identity involving separate means, e.g. a server, a magnetic card
-
- G—PHYSICS
- G06—COMPUTING OR CALCULATING; COUNTING
- G06F—ELECTRIC DIGITAL DATA PROCESSING
- G06F3/00—Input arrangements for transferring data to be processed into a form capable of being handled by the computer; Output arrangements for transferring data from processing unit to output unit, e.g. interface arrangements
- G06F3/06—Digital input from, or digital output to, record carriers, e.g. RAID, emulated record carriers or networked record carriers
- G06F3/0601—Interfaces specially adapted for storage systems
- G06F3/0628—Interfaces specially adapted for storage systems making use of a particular technique
- G06F3/0629—Configuration or reconfiguration of storage systems
- G06F3/0637—Permissions
-
- G—PHYSICS
- G06—COMPUTING OR CALCULATING; COUNTING
- G06F—ELECTRIC DIGITAL DATA PROCESSING
- G06F3/00—Input arrangements for transferring data to be processed into a form capable of being handled by the computer; Output arrangements for transferring data from processing unit to output unit, e.g. interface arrangements
- G06F3/12—Digital output to print unit, e.g. line printer, chain printer
- G06F3/1201—Dedicated interfaces to print systems
- G06F3/1223—Dedicated interfaces to print systems specifically adapted to use a particular technique
- G06F3/1237—Print job management
- G06F3/1273—Print job history, e.g. logging, accounting, tracking
-
- G—PHYSICS
- G06—COMPUTING OR CALCULATING; COUNTING
- G06F—ELECTRIC DIGITAL DATA PROCESSING
- G06F3/00—Input arrangements for transferring data to be processed into a form capable of being handled by the computer; Output arrangements for transferring data from processing unit to output unit, e.g. interface arrangements
- G06F3/12—Digital output to print unit, e.g. line printer, chain printer
- G06F3/1201—Dedicated interfaces to print systems
- G06F3/1278—Dedicated interfaces to print systems specifically adapted to adopt a particular infrastructure
- G06F3/1285—Remote printer device, e.g. being remote from client or server
- G06F3/1288—Remote printer device, e.g. being remote from client or server in client-server-printer device configuration
-
- H—ELECTRICITY
- H04—ELECTRIC COMMUNICATION TECHNIQUE
- H04L—TRANSMISSION OF DIGITAL INFORMATION, e.g. TELEGRAPHIC COMMUNICATION
- H04L9/00—Cryptographic mechanisms or cryptographic arrangements for secret or secure communications; Network security protocols
- H04L9/50—Cryptographic mechanisms or cryptographic arrangements for secret or secure communications; Network security protocols using hash chains, e.g. blockchains or hash trees
-
- H—ELECTRICITY
- H04—ELECTRIC COMMUNICATION TECHNIQUE
- H04N—PICTORIAL COMMUNICATION, e.g. TELEVISION
- H04N2201/00—Indexing scheme relating to scanning, transmission or reproduction of documents or the like, and to details thereof
- H04N2201/0077—Types of the still picture apparatus
- H04N2201/0094—Multifunctional device, i.e. a device capable of all of reading, reproducing, copying, facsimile transception, file transception
Landscapes
- Engineering & Computer Science (AREA)
- Theoretical Computer Science (AREA)
- Physics & Mathematics (AREA)
- General Engineering & Computer Science (AREA)
- Computer Security & Cryptography (AREA)
- General Physics & Mathematics (AREA)
- Signal Processing (AREA)
- Human Computer Interaction (AREA)
- Computer Hardware Design (AREA)
- Software Systems (AREA)
- Computer Networks & Wireless Communication (AREA)
- Databases & Information Systems (AREA)
- Computing Systems (AREA)
- Data Mining & Analysis (AREA)
- Multimedia (AREA)
- Health & Medical Sciences (AREA)
- Bioethics (AREA)
- General Health & Medical Sciences (AREA)
- Mathematical Physics (AREA)
- Storage Device Security (AREA)
- Facsimiles In General (AREA)
Abstract
본 개시는, 화상 형성 장치에 대한 제1 사용자의 제1 인증 정보를 수신하는 단계; 소정 화상 형성 장치에 대한 사용자의 인증 정보 및 권한 정보를 포함하는 사용자 계정 정보를 기록한 원장을 분산하여 관리하는 블록체인에 기반하여 스토리지에 저장된, 복수의 사용자의 참조 계정 정보에 기초하여, 상기 제1 사용자의 상기 제1 인증 정보를 인증하는 단계; 상기 제1 사용자에 대한 인증이 완료되면, 제1 화상 형성 작업의 요청을 수신하는 단계; 및 상기 복수의 사용자의 참조 계정 정보에 기초하여 상기 제1 사용자의 권한 범위를 나타내는 제1 권한 정보를 확인하고, 상기 제1 사용자의 권한 범위 내에서 상기 제1 화상 형성 작업을 수행하는 단계를 포함하는, 화상 형성 장치의 동작 방법이 개시된다.
Description
사용자는 사용자의 계정으로 화상 형성 장치에 접속하여 화상 형성 장치의 소정 기능을 사용한다. 화상 형성 장치의 무분별한 이용 및 정보 보안을 위해 사용자의 계정마다 사용자가 화상 형성 장치에서 사용할 수 있는 기능들이 다르게 설정된다.
본 개시는, 다음의 자세한 설명과 그에 수반되는 도면들의 결합으로 쉽게 이해될 수 있으며, 참조 번호(reference numerals)들은 구조적 구성요소(structural elements)를 의미한다.
도 1은 일실시예에 따라, 블록체인에 기반하여, 화상 형성 장치에 대한 사용자 계정 정보를 관리하는 복수의 노드들 간의 동작을 설명하기 위한 개념도이다.
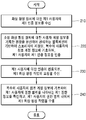
도 2는 일실시예에 따라, 화상 형성 장치의 동작 방법을 도시한 흐름도이다.
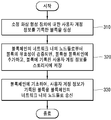
도 3은 다른 일실시예에 따라, 화상 형성 장치의 동작 방법을 도시한 흐름도이다.
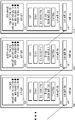
도 4는 일실시예에 따라, 사용자의 인증 정보가 기록된 블록 및 블록들이 연결된 블록체인의 구조를 설명하기 위한 도면이다.
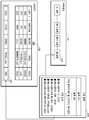
도 5는 일실시예에 따라, 인증 정보가 기록된 인증 블록이 생성되면, 블록체인에 생성된 인증 블록을 추가하고, 스토리지에 인증 정보를 저장하는 과정을 설명하기 위한 도면이다.
도 6은 일실시예에 따라, 사용자의 권한 정보가 기록된 블록 및 블록들이 연결된 블록체인의 구조를 설명하기 위한 도면이다.
도 7은 일실시예에 따라, 권한 정보가 기록된 권한 블록이 생성되면, 블록체인에 생성된 권한 블록을 추가하고, 스토리지에 권한 정보를 저장하는 과정을 설명하기 위한 도면이다.
도 8은 일실시예에 따라, 소정 사용자의 변경된 인증 정보가 기록된 인증 블록이 생성되면, 블록체인에 생성된 인증 블록을 추가하고, 스토리지에 인증 정보를 업데이트하는 과정을 설명하기 위한 도면이다.
도 9는 일실시예에 따라, 화상 형성 장치에서 블록체인에 기반하여 저장된 참조 계정 정보를 이용하여, 사용자 인증을 수행하고, 권한 범위에 따라 화상 형성 작업을 수행하는 과정을 설명하기 위한 도면이다.
도 10은 다른 일실시예에 따라, 화상 형성 장치에서 블록체인에 기반하여 저장된 참조 계정 정보를 이용하여, 사용자 인증을 수행하고, 권한 범위에 따라 화상 형성 작업을 수행하는 과정을 설명하기 위한 도면이다.
도 11은 일실시예에 따라, 블록체인의 네트워크 상에 노드를 추가하는 과정을 설명하기 위한 도면이다.
도 12는 일실시예에 따라, 화상 형성 장치에서 사용자 계정 정보를 기록한 블록이 생성되면, 블록체인에 블록을 추가하고, 스토리지에 블록에 기록된 사용자 계정 정보를 저장하는 과정을 설명하기 위한 도면이다.
도 13은 일실시예에 따라, 화상 형성 장치에서 블록체인의 네트워크 상의 각 노드들에 저장된 참조 계정 정보가 업데이트된 시간에 기초하여, 최종 참조 계정 정보를 획득하고, 각 노드들로 최종 참조 계정 정보를 송신하는 과정을 설명하기 위한 도면이다.
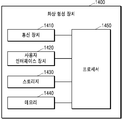
도 14는 일실시예에 따른 화상 형성 장치의 구성을 도시한 블록도이다.
도 1은 일실시예에 따라, 블록체인에 기반하여, 화상 형성 장치에 대한 사용자 계정 정보를 관리하는 복수의 노드들 간의 동작을 설명하기 위한 개념도이다.
도 2는 일실시예에 따라, 화상 형성 장치의 동작 방법을 도시한 흐름도이다.
도 3은 다른 일실시예에 따라, 화상 형성 장치의 동작 방법을 도시한 흐름도이다.
도 4는 일실시예에 따라, 사용자의 인증 정보가 기록된 블록 및 블록들이 연결된 블록체인의 구조를 설명하기 위한 도면이다.
도 5는 일실시예에 따라, 인증 정보가 기록된 인증 블록이 생성되면, 블록체인에 생성된 인증 블록을 추가하고, 스토리지에 인증 정보를 저장하는 과정을 설명하기 위한 도면이다.
도 6은 일실시예에 따라, 사용자의 권한 정보가 기록된 블록 및 블록들이 연결된 블록체인의 구조를 설명하기 위한 도면이다.
도 7은 일실시예에 따라, 권한 정보가 기록된 권한 블록이 생성되면, 블록체인에 생성된 권한 블록을 추가하고, 스토리지에 권한 정보를 저장하는 과정을 설명하기 위한 도면이다.
도 8은 일실시예에 따라, 소정 사용자의 변경된 인증 정보가 기록된 인증 블록이 생성되면, 블록체인에 생성된 인증 블록을 추가하고, 스토리지에 인증 정보를 업데이트하는 과정을 설명하기 위한 도면이다.
도 9는 일실시예에 따라, 화상 형성 장치에서 블록체인에 기반하여 저장된 참조 계정 정보를 이용하여, 사용자 인증을 수행하고, 권한 범위에 따라 화상 형성 작업을 수행하는 과정을 설명하기 위한 도면이다.
도 10은 다른 일실시예에 따라, 화상 형성 장치에서 블록체인에 기반하여 저장된 참조 계정 정보를 이용하여, 사용자 인증을 수행하고, 권한 범위에 따라 화상 형성 작업을 수행하는 과정을 설명하기 위한 도면이다.
도 11은 일실시예에 따라, 블록체인의 네트워크 상에 노드를 추가하는 과정을 설명하기 위한 도면이다.
도 12는 일실시예에 따라, 화상 형성 장치에서 사용자 계정 정보를 기록한 블록이 생성되면, 블록체인에 블록을 추가하고, 스토리지에 블록에 기록된 사용자 계정 정보를 저장하는 과정을 설명하기 위한 도면이다.
도 13은 일실시예에 따라, 화상 형성 장치에서 블록체인의 네트워크 상의 각 노드들에 저장된 참조 계정 정보가 업데이트된 시간에 기초하여, 최종 참조 계정 정보를 획득하고, 각 노드들로 최종 참조 계정 정보를 송신하는 과정을 설명하기 위한 도면이다.
도 14는 일실시예에 따른 화상 형성 장치의 구성을 도시한 블록도이다.
"화상 형성 장치"란 프린터(printer), 스캐너(scanner), 팩스기(fax machine), 복합기(multi-function printer, MFP) 또는 디스플레이 장치 등과 같이 화상 형성 작업을 수행할 수 있는 모든 종류의 장치일 수 있다. "화상 형성 작업"은 인쇄, 스캔, 또는 팩스 중 적어도 하나의 작업일 수 있다.
"블록체인"은 무결성을 확보하고 유지하기 위해 순서에 따라 연결된 블록들이 트랜잭션 정보를 암호화 기법과 보안기술을 이용해 협상하는 알고리즘으로 구성된 소프트웨어 요소를 활용하는 원장(ledger)의 분산 P2P (Peer to Peer)시스템을 의미할 수 있다. 또한, "블록체인"은 트랜잭션 정보를 기록한 원장을 특정 기관의 중앙 서버가 아닌 P2P 네트워크에 분산하여 네트워크 내의 노드들이 공동으로 기록하고 관리하는 분산원장(distributed ledger) 기술을 의미할 수 있다. 원장에 기록되는 트랜잭션 정보는, 사용자 계정 정보일 수 있다.
"노드"는 블록체인의 네트워크 내에서 구성요소를 의미할 수 있다. 예를 들면, 예를 들면, 노드는, 화상 형성 장치, NAS(Network Attached Storage), 서버 중 적어도 하나일 수 있다.
"사용자 계정 정보"에는 사용자가 화상 형성 장치를 사용할 때 사용자임을 식별할 수 있는 인증 정보, 및 사용자가 화상 형성 장치를 사용할 때 사용할 수 있는 허가 사항과 사용할 수 없는 제한 사항에 대한 권한 정보가 포함될 수 있다.
"인증 정보"는 사용자가 화상 형성 장치를 사용할 때 사용자임을 식별할 수 있는 정보일 수 있다. 예를 들면, 인증 정보에는, 사용자의 아이디, 사용자의 이름, 패스워드, 이메일 주소, 전화 번호, 주소, 사용자의 아이디에 매핑된 권한 아이디, 인증서 등이 포함될 수 있다. 또한, 인증 정보에는, 사용자의 지문, 음성, 홍채 등 사용자임을 식별할 수 있는 정보도 포함될 수 있다.
"권한 정보"는 사용자가 화상 형성 장치를 사용할 수 있는 권한 범위를 나타내는 정보일 수 있다. 예를 들면, 권한 정보에는, 화상 형성 장치에서 제공되는 소정 기능의 전부 또는 일부를 사용할 수 있는지에 대한 정보, 화상 형성 장치에서 제공되는 소정 기능의 사용에 대한 횟수, 매수 등에 대한 제한 정보가 포함될 수 있다.
"참조 계정 정보"는 소정 사용자의 사용자 계정 정보를 판단함에 있어서, 기준이 되는 정보일 수 있다.
아래에서는 첨부한 도면을 참고하여 본 개시의 실시 예에 대하여 본 개시가 속하는 기술 분야에서 통상의 지식을 가진 자가 용이하게 실시할 수 있도록 상세히 설명한다. 그러나 본 개시는 여러 가지 상이한 형태로 구현될 수 있으며 여기에서 설명하는 실시 예에 한정되지 않는다.
도 1은 일실시예에 따라, 블록체인에 기반하여, 화상 형성 장치에 대한 사용자 계정 정보를 관리하는 복수의 노드들 간의 동작을 설명하기 위한 개념도이다.
도 1을 참고하면, 복수의 노드들(10-1, 10-2, 10-3, 10-4)은 블록체인에 기반하여 사용자 계정 정보를 관리할 수 있다. 복수의 노드들(10-1, 10-2, 10-3, 10-4)은 화상 형성 장치, NAS(Network Attached Storage), 서버 중 하나일 수 있다.
예를 들면, 복수의 노드들(10-1, 10-2, 10-3, 10-4) 중 제1 화상 형성 장치(10-1)에서 사용자 계정 정보가 기록된 블록이 생성될 수 있다. 여기서, 사용자 계정 정보는 신규 사용자의 계정 정보, 또는 기존 사용자의 변경된 계정 정보일 수 있다. 생성된 블록은 블록체인 내의 제N 블록 다음인 제N+1 블록으로 연결될 수 있다. 사용자 계정 정보는 복수의 블록들로 연결된 하나의 원장으로 관리될 수 있다. 또한, 제1 화상 형성 장치(10-1)는 생성된 블록을 블록체인의 네트워크 상의 노드들(10-2, 10-3, 10-4)로 송신할 수 있다. 노드들(10-2, 10-3, 10-4)은 제1 화상 형성 장치(10-1)에서 생성된 블록을 수신하고, 각 노드들(10-2, 10-3, 10-4)이 보유한 블록체인에 블록을 추가할 수 있다. 즉, 복수의 노드들(10-1, 10-2, 10-3, 10-4) 중 어느 하나의 노드에서 사용자 계정 정보가 기록된 블록이 생성되면, 나머지 노드들로 생성된 블록이 송신되고, 생성된 블록은 블록체인에 추가될 수 있다. 따라서, 복수의 노드들(10-1, 10-2, 10-3, 10-4)이 동일한 사용자 계정 정보가 기록된 블록들이 연결된 블록체인을 보유할 수 있다. 복수의 노드들(10-1, 10-2, 10-3, 10-4)은 블록체인을 통해 사용자 계정 정보를 관리함으로써, 별도의 서버가 필요하지 않게 된다. 또한, 복수의 노드들(10-1, 10-2, 10-3, 10-4)은 블록체인에 기록된 사용자 계정 정보를 기준으로, 스토리지에 저장된 복수의 사용자의 참조 계정 정보와 동기화함으로써, 사용자 계정 정보를 관리할 수 있다.
한편, 블록체인의 네트워크 외부에 있는 제2 화상 형성 장치(11-1)는 제1 화상 형성 장치(10-1)로 사용자 계정 정보를 요청할 수 있다. 제1 화상 형성 장치(10-1)는 원장을 제2 화상 형성 장치(11-1)로 송신할 수 있다. 또한, 제1 화상 형성 장치(10-1)는 스토리지에 저장된 복수의 사용자의 참조 계정 정보를 제2 화상 형성 장치(11-1)로 송신할 수 있다.
도 2는 일실시예에 따라, 화상 형성 장치의 동작 방법을 도시한 흐름도이다.
도 2의 화상 형성 장치의 동작 210에서, 화상 형성 장치는 화상 형성 장치에 대한 제1 사용자의 제1 인증 정보를 수신할 수 있다. 예를 들면, 화상 형성 장치는 사용자 인터페이스 장치를 통해 제1 사용자의 아이디 정보, 제1 사용자의 아이디에 대한 패스워드 정보를 수신할 수 있다.
화상 형성 장치의 동작 220에서, 화상 형성 장치는 블록체인에 기반하여 스토리지에 저장된 복수의 사용자의 참조 계정 정보에 기초하여, 제1 사용자의 제1 인증 정보를 인증할 수 있다.
여기서, 블록체인은 사용자 계정 정보를 기록한 원장을 분산하여 관리할 수 있다. 또한, 사용자 계정 정보에는 화상 형성 장치를 이용하는 사용자를 인증하는 데에 이용되는 인증 정보 및 사용자가 화상 형성 장치를 이용할 수 있는 권한 범위를 나타내는 권한 정보가 포함될 수 있다. 또한, 원장에는 인증 정보가 기록된 제1 원장 및 권한 정보가 기록된 제2 원장이 포함될 수 있다. 여기서, 제1 원장과 제2 원장은 독립적으로 존재할 수도 있다.
스토리지에 저장된 복수의 사용자의 참조 계정 정보는, 원장 내에 기록된 사용자 계정 정보가 동기화 된 정보일 수 있다. 화상 형성 장치는 스토리지 내의 제1 사용자의 제1 참조 계정 정보와 제1 사용자의 제1 인증 정보가 일치하는지를 확인하여, 제1 사용자의 인증을 수행할 수 있다.
화상 형성 장치의 동작 230에서, 제1 사용자에 대한 인증이 완료되면, 화상 형성 장치는 제1 화상 형성 작업의 요청을 수신할 수 있다. 예를 들면, 화상 형성 작업은, 복사, 인쇄, 스캔, 팩스, 스캔 투 이메일(Scan to E-mail), 스캔 투 팩스(Scan to Fax)일 수 있다. 화상 형성 장치는 사용자 인터페이스 장치를 통해 소정 파일에 대한 인쇄 작업을 나타내는 제1 화상 형성 작업 요청을 수신할 수 있다.
화상 형성 장치의 동작 240에서, 화상 형성 장치는 복수의 사용자의 참조 계정 정보에 기초하여 제1 사용자의 권한 범위를 나타내는 제1 권한 정보를 확인할 수 있다. 화상 형성 장치는 제1 권한 범위 내에서 제1 화상 형성 작업을 수행할 수 있다.
사용자 마다 화상 형성 장치를 사용할 수 있는 권한 범위가 다르게 설정될 수 있다. 따라서, 화상 형성 장치는 복수의 사용자의 참조 계정 정보에 기초하여, 제1 화상 형성 작업이 제1 사용자의 권한 범위 내의 작업인지를 결정할 수 있다. 제1 화상 형성 작업이 제1 사용자의 권한 범위 내이면, 화상 형성 장치는 제1 화상 형성 작업을 수행할 수 있다. 반면에, 제1 화상 형성 작업이 제1 사용자의 권한 범위 밖이면, 화상 형성 장치는 제1 화상 형성 작업을 수행할 수 없음을 알리는 메시지를 표시할 수 있다.
한편, 도 2에서는 화상 형성 장치가 사용자의 인증 및 사용자의 권한 범위를 확인을 위해 스토리지에 저장된 사용자의 참조 계정 정보를 참조하는 동작을 설명하였지만, 화상 형성 장치는 원장을 참조하여 사용자의 인증 및 사용자의 권한 범위를 확인할 수도 있다.
도 3은 다른 일실시예에 따라, 화상 형성 장치의 동작 방법을 도시한 흐름도이다.
도 3의 화상 형성 장치의 동작 310에서, 화상 형성 장치는 화상 형성 장치에 대한 사용자 계정 정보를 기록한 블록을 생성할 수 있다. 화상 형성 장치에서 블록을 생성하는 과정은 도 4에서 보다 구체적으로 설명한다.
예를 들면, 화상 형성 장치는 소정 신규 사용자에 대한 소정 인증 정보 및 소정 권한 정보 중 적어도 하나의 정보가 기록된 제1 블록을 생성할 수 있다.
다른 예를 들면, 화상 형성 장치는 복수의 사용자 중에서 제2 사용자의 제2 인증 정보 및 제2 권한 정보 중 적어도 하나가 변경된 변경 정보가 기록된 제2 블록을 생성할 수 있다. 여기서, 복수의 사용자는 블록체인의 블록 내에 사용자 계정 정보가 기록된 사용자이다.
화상 형성 장치의 동작 320에서, 블록체인의 네트워크 내의 노드들로부터 생성된 블록의 유효성이 검증되면, 화상 형성 장치는 생성된 블록을 블록체인에 추가할 수 있다. 또한, 화상 형성 장치는 생성된 블록에 기록된 화상 형성 장치에 대한 사용자 계정 정보를 스토리지에 저장할 수 있다.
한편, 화상 형성 장치는 제2 사용자의 제2 계정 정보가 기록된 제2 블록을 생성할 수 있다. 화상 형성 장치는 노드들 중 소정 노드로부터 제2 사용자의 제3 계정 정보가 기록된 제3 블록을 수신할 수 있다. 화상 형성 장치는 노드들로부터 제2 계정 정보가 합의된 시점 및 제3 계정 정보가 합의된 시점 중 빠른 시점에 대응되는 블록을 유효한 블록으로 결정할 수 있다. 화상 형성 장치는 유효한 블록을 블록체인에 추가할 수 있다.
예를 들면, 화상 형성 장치는 제1 블록에 기록된 적어도 하나의 정보를 포함하는 소정 신규 사용자의 계정 정보를 생성할 수 있다. 화상 형성 장치는 스토리지에 저장된 복수의 사용자의 참조 계정 정보에 소정 신규 사용자의 계정 정보를 추가할 수 있다.
다른 예를 들면, 화상 형성 장치는 제2 블록에 기록된 제2 사용자의 사용자 계정 정보의 변경 정보에 기초하여, 스토리지에 저장된 제2 사용자의 제2 참조 계정 정보를 업데이트 할 수 있다.
또 다른 예를 들면, 화상 형성 장치는 블록체인의 네트워크 내의 노드들이 아닌 외부 화상 형성 장치로부터 복수의 사용자 계정 정보의 요청을 수신할 수 있다. 화상 형성 장치는 원장에 기록된 사용자 계정 정보를 기준으로 스토리지에 저장된 복수의 사용자의 참조 계정 정보를 동기화 할 수 있다. 화상 형성 장치는 복수의 사용자의 참조 계정 정보를 외부 화상 형성 장치로 송신할 수 있다.
화상 형성 장치의 동작 330에서, 화상 형성 장치는 블록체인에 기초하여, 소정 화상 형성 장치에 대한 사용자 계정 정보가 기록된 블록을 블록체인의 네트워크 내의 노드들로 송신할 수 있다.
도 4는 일실시예에 따라, 사용자의 인증 정보가 기록된 블록 및 블록들이 연결된 블록체인의 구조를 설명하기 위한 도면이다.
도 4에 도시된 바와 같이, 블록체인은 유효한 인증 정보를 기록한 블록들이 연결되어 구성될 수 있다. 블록체인의 데이터 구조는 인증 정보를 기록한 블록들이 순서대로 정렬된 단위로 구성된 소정의 데이터 구조일 수 있다. 또한, 블록체인의 데이터 구조는 각 블록 헤더가 이전 블록 헤더를 참조하여 체인 형식으로 연결된 데이터 구조, 및 인증 정보의 데이터를 가리키는 해시 참조와 인증 정보의 데이터가 트리 형태로 연결된 머클 트리의 데이터 구조로 구성될 수 있다.
블록은 블록 해시, 블록 헤더, 인증 정보 등을 포함할 수 있다. 블록 헤더는 타임스태프, 이전 블록 헤더의 해시값, 머클 트리의 루트, 난이도, 및 난스의 정보를 포함할 수 있다. 도 4를 참고하면, 소정 노드의 블록체인은 제1 블록(410), 제2 블록(420), 제3 블록(430)으로 연결될 수 있다. 각 블록(410, 420, 430)은 블록 해시(411, 421, 431), 블록 헤더(412, 422, 432), 인증 정보(413, 423, 433)로 구성될 수 있다. 제1 블록(410)에는 제1 사용자의 인증 정보가 기록되고, 제2 블록(420)에는 제2 사용자의 인증 정보가 기록되고, 제3 블록(430)에는 제3 사용자의 인증 정보가 기록될 수 있다. 인증 정보에는 사용자의 아이디, 사용자의 이름, 사용자의 아이디의 패스워드, 사용자의 이메일 주소, 사용자 아이디에 대한 권한 아이디 등에 대한 사용자의 정보가 포함될 수 있다. 도 4에 도시된 각 블록(410, 420, 430)에는 사용자 한 명의 인증 정보가 기록되었으나, 복수의 인증 정보가 기록될 수도 있다.
블록을 구성하는 요소들을 구체적으로 설명하면, 블록 해시는 타임스태프, 이전 블록 헤더의 해시값, 머클 트리의 루트, 난이도, 및 난스의 정보를 입력값으로 하여 적용된 해시 함수의 해시값일 수 있다. 즉, 블록 해시의 값은 블록 전체를 해시한 값이 아니라, 블록 헤더를 해시한 값일 수 있다.
이전 블록 헤더의 해시값은 각 블록 헤더를 고유하게 식별하고, 이전 블록 헤더를 참조하기 위해 사용될 수 있다. 각 블록 헤더가 이전 블록 헤더를 참조하면, 개별 블록 헤더와 블록의 순서는 유지될 수 있다. 도 4를 참고하면, 제1 블록(410)은 최초 블록이어서 이전 블록이 없으므로, 이전 블록 헤더를 가리키는 어떠한 참조도 없다. 따라서, 제1 블록(410)의 이전 블록 헤더의 해시값은 0이다. 또한, 제2 블록(420)은 이전 블록인 제1 블록(410)이 있으므로, 제2 블록(420)의 이전 블록 헤더의 해시값은 제1 블록 헤더(412)의 제1 블록 해시(411)를 갖는다. 또한, 제3 블록(430)은 이전 블록인 제2 블록(420)이 있으므로, 제3 블록(430)의 이전 블록 헤더의 해시값은 제2 블록 헤더(422)의 제2 블록 해시(421)를 갖는다.
머클 트리는 해시 참조와 인증 정보의 데이터가 트리 형태로 연결되어 있는 구조를 의미할 수 있다. 해시 참조는 암호화 해시값을 이용하여 인증 정보의 데이터를 가리키는 것을 의미할 수 있다. 한편, 암호화 해시값은 데이터의 고유값이므로, 서로 다른 데이터들은 동일한 해시값을 갖지 않는다.
타임스태프는 작업 증명을 위해 작업을 시작한 시각을 의미할 수 있다. 난이도는 작업 증명 또는 해시 퍼즐에서의 제약 조건을 의미할 수 있다. 난스는 작업 증명을 위해 블록해시의 값이 제약 조건을 만족하도록 조절되는 값을 의미할 수 있다.
예를 들면, 제1 노드에서 제1 블록(410) 및 제2 블록(420)을 포함하는 블록체인을 보유하고 있고, 블록체인에 추가될 제3 블록(430)이 생성되는 과정을 설명한다. 제1 노드는 인증 정보(433)에 대한 머클 트리의 루트를 계산할 수 있다. 제1 노드는 블록체인에 추가될 제3 블록(430)의 입장에서 이전 블록 헤더를 가리키는 해시 참조를 생성할 수 있다. 제1 노드는 블록체인에 추가될 제3 블록(430)의 작업 증명 또는 제약 조건에서 필요한 난이도를 획득할 수 있다. 제1 노드는 머클 트리의 루트, 이전 블록 헤더를 가리키는 해시 참조, 난이도, 타임스태프의 데이터와 난스에 해시 함수를 적용하여 블록 해시의 값이 제약 조건을 만족하는지를 확인할 수 있다. 예를 들면, 제1 노드는 난스를 0부터 1씩 증가시키면서 제약 조건을 만족시키는 난스의 값을 획득하여 후보 블록에 대한 작업 증명을 수행할 수 있다. 여기서, 후보 블록은 작업 증명이 완료되기 전 상태를 갖는 블록을 의미할 수 있다. 제1 노드는 블록체인에 후보 블록을 유효한 제3 블록(430)으로 추가할 수 있다. 제2 노드는 제3 블록(430)을 블록체인의 네트워크 상의 다른 노드들로 전송할 수 있다.
도 5는 일실시예에 따라, 인증 정보가 기록된 인증 블록이 생성되면, 블록체인에 생성된 인증 블록을 추가하고, 스토리지에 인증 정보를 저장하는 과정을 설명하기 위한 도면이다.
화상 형성 장치는 화상 형성 장치의 신규 사용자의 인증 정보를 획득하고, 신규 사용자의 인증 정보가 기록된 인증 블록을 생성할 수 있다. 도 5를 참고하면, 화상 형성 장치는 블록 해시, 블록 헤더, 및 인증 정보로 구성된 인증 블록(510)을 생성할 수 있다. 블록 해시 및 블록 헤더에 대한 설명은 도 4에서 설명하였으므로, 도 5의 설명에서는 생략한다.
인증 블록(510) 내의 인증 정보에는 제N 사용자의 아이디, 제N 사용자의 이름, 제N 사용자의 패드워드, 제N 사용자의 이메일 주소, 제N 사용자 아이디에 대한 권한 아이디 등에 대한 제N 사용자의 정보가 포함될 수 있다. 화상 형성 장치는 인증 블록(510)을 블록체인(110)의 제N 블록으로 추가할 수 있다. 화상 형성 장치는 블록체인의 네트워크 내의 노드들로 제N 블록을 전송할 수 있다.
또한, 화상 형성 장치는 스토리지(120) 내의 복수의 사용자의 참조 계정 정보(530)에 제N 사용자의 인증 정보(531)를 추가할 수 있다. 제N 블록이 화상 형성 장치 내의 블록체인(110)에 추가되면, 화상 형성 장치는 제N 블록에 기록된 인증 정보와 동일한 정보를 스토리지(120)에 저장할 수 있다. 또한, 화상 형성 장치는 블록체인의 네트워크 내의 노드들로부터 제N 블록의 유효성이 검증되었음을 알리는 결과를 수신할 수 있다. 예를 들면, 전체 노드들의 50%를 초과하는 노드들이 제N 블록에 기재된 인증 정보를 승인함으로써, 제N 블록의 유효성이 검증될 수 있다. 제N 블록의 유효성이 검증되면, 화상 형성 장치는 제N 블록에 기록된 인증 정보와 동일한 정보를 스토리지(120)에 저장할 수 있다.
도 6은 일실시예에 따라, 사용자의 권한 정보가 기록된 블록 및 블록들이 연결된 블록체인의 구조를 설명하기 위한 도면이다.
도 6에 도시된 블록체인의 구조는 도 4에 도시된 블록체인의 구조와 동일하다. 도 6에서는 도 4에서 설명한 내용은 생략한다.
도 6을 참고하면, 블록체인은 제1 블록(610), 제2 블록(620), 제3 블록(630)으로 연결될 수 있다. 각 블록(610, 620, 630)은 블록 해시(611, 621, 631), 블록 헤더(612, 622, 632), 권한 정보(613, 623, 633)로 구성될 수 있다. 제1 블록(610)에는 제1 권한자의 권한 정보가 기록되고, 제2 블록(620)에는 제2 권한자의 권한 정보가 기록되고, 제3 블록(630)에는 제3 권한자의 권한 정보가 기록될 수 있다. 권한 정보에는 권한의 아이디, 권한자의 이름, 권한의 아이디에 대한 권한 범위 등에 대한 권한자의 정보가 포함될 수 있다. 도 6에 도시된 각 블록(610, 620, 630)에는 권한자 한 명의 권한 정보가 기록되었으나, 복수의 권한 정보가 기록될 수도 있다.
도 7은 일실시예에 따라, 권한 정보가 기록된 권한 블록이 생성되면, 블록체인에 생성된 권한 블록을 추가하고, 스토리지에 권한 정보를 저장하는 과정을 설명하기 위한 도면이다.
화상 형성 장치에 대해 사용자가 사용할 수 있는 권한은 사용자마다 다르게 설정될 수 있다. 예를 들면, 사용자가 속한 그룹 내에서도 사용자들마다 권한을 다르게 부여 받을 수 있다. 다른 예를 들면, 사용자가 속한 그룹 내의 사용자들은 동일한 권한을 부여 받을 수 있다.
화상 형성 장치를 사용할 수 있는 소정 신규 권한 범위가 설정되면, 화상 형성 장치는 소정 신규 권한 정보를 획득하고, 신규 권한 정보가 기록된 권한 블록을 생성할 수 있다. 도 7을 참고하면, 화상 형성 장치는 블록 해시, 블록 헤더, 및 권한 정보로 구성된 권한 블록(710)을 생성할 수 있다. 블록 해시 및 블록 헤더에 대한 설명은 도 4에서 설명하였으므로, 도 7의 설명에서는 생략한다.
권한 블록(710) 내의 인증 정보에는 제M 권한의 아이디, 제M 권한자의 이름, 제M 권한의 아이디에 대한 권한 범위에 대한 정보가 포함될 수 있다. 화상 형성 장치는 권한 블록(710)을 블록체인(110)의 제M 블록으로 추가할 수 있다. 화상 형성 장치는 블록체인의 네트워크 내의 노드들로 제M 블록을 전송할 수 있다.
또한, 화상 형성 장치는 스토리지(120) 내의 복수의 사용자의 참조 계정 정보(730)에 제M 권한의 권한 정보(731)를 추가할 수 있다. 제M 블록이 화상 형성 장치 내의 블록체인(110)에 추가되면, 화상 형성 장치는 제M 블록에 기록된 권한 정보와 동일한 정보를 스토리지(120)에 저장할 수 있다. 또한, 화상 형성 장치는 블록체인의 네트워크 내의 노드들로부터 제M 블록의 유효성이 검증되었음을 알리는 결과를 수신할 수 있다. 예를 들면, 전체 노드들의 50%를 초과하는 노드들이 제M 블록에 기재된 인증 정보를 승인함으로써, 제M 블록의 유효성이 검증될 수 있다. 제M 블록의 유효성이 검증되면, 화상 형성 장치는 제M 블록에 기록된 인증 정보와 동일한 정보를 스토리지(120)에 저장할 수 있다.
도 8은 일실시예에 따라, 소정 사용자의 변경된 인증 정보가 기록된 인증 블록이 생성되면, 블록체인에 생성된 인증 블록을 추가하고, 스토리지에 인증 정보를 업데이트하는 과정을 설명하기 위한 도면이다.
도 8을 참고하면, 화상 형성 장치는 복수의 사용자 중에서 제N 사용자의 인증 정보 및 권한 정보를 변경하는 입력을 수신할 수 있다. 즉, 화상 형성 장치는 제N 사용자의 계정 정보가 변경된 변경 정보를 획득하고, 변경 정보가 기록된 인증 블록(810)을 생성할 수 있다.
인증 블록(810) 내의 인증 정보에는 제N 사용자의 아이디, 제N 사용자의 이름, 제N 사용자의 패드워드, 제N 사용자의 이메일 주소, 제N 사용자 아이디에 대한 권한 아이디 등에 대한 제N 사용자의 정보가 포함될 수 있다. 여기서, 제N 사용자의 패드워드 및 제N 사용자 아이디에 대한 권한 아이디만 변경될 수 있다. 도 8에 도시된 바와 같이, 변경 정보가 기록된 인증 블록(810)에는 제N 사용자에 대해 변경된 정보 및 변경되지 않은 정보가 포함될 수 있다. 또한, 변경 정보가 기록된 인증 블록(810)에는 제N 사용자에 대해 변경된 정보만이 포함될 수도 있다.
블록체인(110)에 2N-1개의 블록이 연결된 경우, 화상 형성 장치는 인증 블록(810)을 블록체인(110)의 2N 번째를 나타내는 제2N 블록(821)으로 추가할 수 있다. 화상 형성 장치는 블록체인의 네트워크 내의 노드들로 제2N 블록(821)을 전송할 수 있다.
한편, 제N 사용자 아이디에 대한 변경된 권한 아이디는 "JJJJJ"로 기존에 존재하는 권한 아이디이다. 권한 아이디가 "JJJJJ"와 관련된 권한 정보는 이미 제2 블록(620)에 기록되어 있기 때문에, 화상 형성 장치는 제N 사용자 아이디에 대한 변경된 권한 아이디로 인하여 권한 블록을 추가로 생성하지 않아도 된다.
또한, 화상 형성 장치는 스토리지(120) 내의 복수의 사용자의 참조 계정 정보(830)에 제N 사용자의 인증 정보(831)를 업데이트 할 수 있다. 예를 들면, 화상 형성 장치는 복수의 사용자의 참조 계정 정보(830) 중 제N 사용자의 계정 정보 중에서 변경된 정보만을 수정할 수 있다. 다른 예를 들면, 화상 형성 장치는 복수의 사용자의 참조 계정 정보(830) 중 제N 사용자의 기존 계정 정보를 삭제하고, 변경된 정보를 반영하여 신규 계정 정보를 추가할 수 있다.
한편, 스토리지(120)에 저장된 복수의 사용자의 참조 계정 정보(830)의 무결성을 담보하기 위하여, 화상 형성 장치는 블록체인(110)에 기반하여 원장에 기록된 사용자 계정 정보를 기준으로, 주기적으로 스토리지(120)에 저장된 복수의 사용자의 참조 계정 정보(830)가 동기화되었는지를 확인할 수 있다. 화상 형성 장치는 동기화 확인 결과에 기초하여, 스토리지(120)에 저장된 복수의 사용자의 참조 계정 정보(830)를 업데이트 할 수 있다. 예를 들면, 제3 사용자의 계정 정보가 변경되었는데, 스토리지(120)에 저장된 복수의 사용자의 참조 계정 정보(830)에는 제3 사용자의 변경된 계정 정보가 반영되지 않을 수 있다. 화상 형성 장치는 주기적으로 원장에 기록된 사용자 계정 정보를 복수의 사용자의 참조 계정 정보(830)에 동기화함으로써, 스토리지(120)에 저장된 복수의 사용자의 참조 계정 정보(830)의 무결성을 담보할 수 있다.
도 9는 일실시예에 따라, 화상 형성 장치에서 블록체인에 기반하여 저장된 참조 계정 정보를 이용하여, 사용자 인증을 수행하고, 권한 범위에 따라 화상 형성 작업을 수행하는 과정을 설명하기 위한 도면이다.
도 9의 이미지(910)을 참고하면, 화상 형성 장치는 사용자 인터페이스 장치를 통해 제1 사용자의 제1 인증 정보를 수신할 수 있다. 예를 들면, 화상 형성 장치는 제1 사용자의 ID로 "CXCX", 패스워드로 "*****"를 입력 받을 수 있다.
화상 형성 장치는 스토리지에 저장된 복수의 사용자의 참조 계정 정보(530)에 기초하여, 제1 사용자의 제1 인증 정보를 인증할 수 있다. 예를 들면, 복수의 사용자의 참조 계정 정보(530)는 사용자 계정 정보를 기록한 원장을 분산하여 관리하는 블록체인에 기반하여 획득된 정보일 수 있다.
제1 인증 정보가 복수의 사용자의 참조 계정 정보(530) 내의 제1 사용자의 제1 참조 계정 정보와 일치하면, 화상 형성 장치는 제1 사용자가 화상 형성 장치의 정당한 사용자임을 인증할 수 있다.
제1 사용자의 인증이 완료되면, 제1 사용자는 화상 형성 장치로 제1 화상 형성 작업을 요청할 수 있다. 도 9의 이미지(920)을 참고하면, 화상 형성 장치는 사용자 인터페이스 장치를 통해 "양면으로 컬러 복사"하는 제1 화상 형성 작업의 요청을 수신할 수 있다.
한편, 복수의 사용자의 참조 계정 정보(730) 중에서 제1 사용자의 권한 아이디에 대응되는 권한 범위를 나타내는 정보를 참고하면, 제1 사용자의 권한은 흑백 복사, 주당 300장의 제한이 있는 권한일 수 있다. 화상 형성 장치는 제1 사용자의 제1 화상 형성 작업이 불가함을 알리는 메시지를 사용자 인터페이스 장치를 통해 표시할 수 있다. 도 9의 이미지(930)에 도시된 바와 같이, 화상 형성 장치는 사용자 인터페이스 장치를 통해 "컬러 복사는 하실 수 없습니다. 관리자에게 문의해 보세요"라는 메시지를 표시할 수 있다.
도 10은 다른 일실시예에 따라, 화상 형성 장치에서 블록체인에 기반하여 저장된 참조 계정 정보를 이용하여, 사용자 인증을 수행하고, 권한 범위에 따라 화상 형성 작업을 수행하는 과정을 설명하기 위한 도면이다.
제1 사용자는 제1 사용자의 아이디의 패스워드를 변경할 수 있고, 제1 사용자가 화상 형성 장치를 사용할 수 있는 권한을 변경할 수 있다. 제1 사용자는 변경된 계정 정보에 따라, 화상 형성 장치를 사용할 수 있다. 제1 사용자의 변경된 계정 정보는 스토리지에 저장된 복수의 사용자의 참조 계정 정보에 반영되어 저장될 수 있다.
도 10의 이미지(1010)을 참고하면, 화상 형성 장치는 사용자 인터페이스 장치를 통해 제1 사용자의 제2 인증 정보를 수신할 수 있다. 예를 들면, 화상 형성 장치는 제1 사용자의 ID로 "CXCX", 패스워드로 "*****"를 입력 받을 수 있다.
화상 형성 장치는 스토리지에 저장된 복수의 사용자의 참조 계정 정보(830)에 기초하여, 제1 사용자의 제2 인증 정보를 인증할 수 있다. 구체적으로, 제2 인증 정보가 복수의 사용자의 참조 계정 정보(830) 내의 제1 사용자의 변경된 제1 참조 계정 정보와 일치하면, 화상 형성 장치는 제1 사용자가 화상 형성 장치의 정당한 사용자임을 인증할 수 있다.
도 10의 이미지(1020)을 참고하면, 화상 형성 장치는 사용자 인터페이스 장치를 통해 "양면으로 컬러 복사"하는 제1 화상 형성 작업의 요청을 수신할 수 있다.
복수의 사용자의 참조 계정 정보(840) 중에서 제1 사용자의 권한 아이디에 대응되는 권한 범위를 나타내는 정보를 참고하면, 제1 사용자의 권한은 컬러 복사, 스캔, 주당 100장의 제한이 있는 권한일 수 있다. 화상 형성 장치는 제1 사용자의 제1 화상 형성 작업이 가능함을 알리는 메시지를 사용자 인터페이스 장치를 통해 표시할 수 있다. 도 10의 이미지(1030)에 도시된 바와 같이, 화상 형성 장치는 제1 화상 형성 작업의 요청에 따라 소정 문서에 대해 양면으로 컬러 복사하는 작업을 수행할 수 있다. 화상 형성 장치는 사용자 인터페이스 장치를 통해 "컬러 복사 진행 중입니다"라는 메시지를 표시할 수 있다.
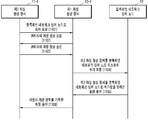
도 11은 일실시예에 따라, 블록체인의 네트워크 상에 노드를 추가하는 과정을 설명하기 위한 도면이다.
도 11에서, 제2 화상 형성 장치(11-1)의 동작 1101에서, 제2 화상 형성 장치(11-1)는 제1 화상 형성 장치(10-1)로 블록체인의 네트워크 상의 노드로 참여한다고 요청할 수 있다. 제1 화상 형성 장치(10-1)는 블록체인의 네트워크 상의 노드일 수 있다.
제1 화상 형성 장치(10-1)의 동작 1102에서, 제1 화상 형성 장치(10-1)는 제2 화상 형성 장치(11-1)로 관리자의 계정 정보를 요청할 수 있다. 여기서, 관리자는 블록체인의 네트워크 상의 노드들에서 승인된 관리자일 수 있다. 관리자의 계정 정보는 관리자의 아이디 및 패스워드에 대한 정보일 수 있다.
제2 화상 형성 장치(11-1)의 동작 1103에서, 제2 화상 형성 장치(11-1)는 관리자의 계정 정보를 송신할 수 있다. 제1 화상 형성 장치(10-1)의 동작 1104에서, 제1 화상 형성 장치(10-1)는 관리자의 계정 정보를 확인하고, 제2 화상 형성 장치(11-1)를 인증할 수 있다. 제1 화상 형성 장치(10-1)는 블록체인의 네트워크 상의 노드(12)로 제2 화상 형성 장치(11-1)를 블록체인 네트워크 상의 노드 리스트에 추가할 것을 요청할 수 있다. 도 11에서, 블록체인의 네트워크 상의 노드(12)는 하나의 노드로 도시하였지만, 복수의 노드들 일 수 있다.
블록체인의 네트워크 상의 노드(12)의 동작 1105에서, 블록체인의 네트워크 상의 노드(12)는 제1 화상 형성 장치(10-1)로 제2 화상 형성 장치(11-1)를 블록체인의 네트워크 상의 노드로 허가함을 알리는 알림을 송신할 수 있다. 제1 화상 형성 장치(10-1)의 동작 1106에서, 제1 화상 형성 장치(10-1)는 제2 화상 형성 장치(11-1)를 블록체인의 네트워크 상의 노드로 추가하고, 제2 화상 형성 장치(11-1)로 사용자 계정 정보를 기록한 원장을 송신할 수 있다.
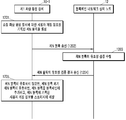
도 12는 일실시예에 따라, 화상 형성 장치에서 사용자 계정 정보를 기록한 블록이 생성되면, 블록체인에 블록을 추가하고, 스토리지에 블록에 기록된 사용자 계정 정보를 저장하는 과정을 설명하기 위한 도면이다.
도 12의 제1 화상 형성 장치(10-1)의 동작 1201에서, 제1 화상 형성 장치(10-1)는 소정 화상 형성 장치에 대한 사용자 계정 정보를 기록한 제N 블록을 생성할 수 있다. 제1 화상 형성 장치(10-1)의 동작 1202에서, 제1 화상 형성 장치(10-1)는 제N 블록을 블록체인의 네트워크 상의 노드(12)로 송신할 수 있다. 도 12에서, 블록체인의 네트워크 상의 노드(12)는 하나의 노드로 도시하였지만, 복수의 노드들 일 수 있다.
블록체인의 네트워크 상의 노드(12)의 동작 1203에서, 노드(12)는 제N 블록의 유효성 검증을 수행할 수 있다. 구체적으로, 노드(12)는 제N 블록 내에 암호화된 사용자 계정 정보의 해시값과 사용자 계정 정보의 해시값을 비교하여 제N 블록의 유효성을 검증할 수 있다. 노드(12)의 동작 1204에서, 노드(12)는 제1 화상 형성 장치(10-1)로 제N 블록의 유효성 검증 결과를 송신할 수 있다.
제1 화상 형성 장치(10-1)의 동작 1205에서, 제1 화상 형성 장치(10-1)는 제N 블록의 유효성 여부에 따라 제N 블록에 기재된 사용자 계정 정보를 스토리지에 저장할 수 있다. 구체적으로, 제N 블록이 유효하지 않으면, 제1 화상 형성 장치(10-1)는 제N 블록을 폐기할 수 있다. 제N 블록이 유효하면, 제1 화상 형성 장치(10-1)는 제N 블록을 블록체인에 추가하고, 제N 블록에 기록된 사용자 계정 정보를 스토리지에 저장할 수 있다.
도 13은 일실시예에 따라, 화상 형성 장치에서 블록체인의 네트워크 상의 각 노드들에 저장된 참조 계정 정보가 업데이트된 시간에 기초하여, 최종 참조 계정 정보를 획득하고, 각 노드들로 최종 참조 계정 정보를 송신하는 과정을 설명하기 위한 도면이다.
도 13의 제1 화상 형성 장치(10-1)의 동작 1301에서, 제1 화상 형성 장치(10-1)는 블록체인의 네트워크 상의 각 노드로, 각 노드 내의 스토리지에 저장된 복수의 참조 계정 정보를 요청할 수 있다.
블록체인의 네트워크 상의 각 노드(12)의 동작 1302에서, 각 노드(12)는 제1 화상 형성 장치(10-1)로 각 노드 내의 스토리지에 저장된 복수의 참조 계정 정보를 송신할 수 있다.
제1 화상 형성 장치(10-1)의 동작 1303에서, 제1 화상 형성 장치(10-1)는 제1 화상 형성 장치(10-1) 내의 스토리지에 저장된 복수의 참조 계정 정보 및 각 노드 내의 스토리지에 저장된 복수의 참조 계정 정보의 동기화된 시간에 기초하여, 복수의 사용자의 최종 참조 계정 정보를 획득할 수 있다.
예를 들면, 제1 화상 형성 장치(10-1)에서 제3 사용자의 참조 계정 정보가 업데이트된 시간이 소정 노드에서 제3 사용자의 참조 계정 정보가 업데이트된 시간보다 빠른 경우, 제1 화상 형성 장치(10-1)는 소정 노드에서 업데이트 된 제3 사용자의 참조 계정 정보를 최신 계정 정보로 결정할 수 있다. 제1 화상 형성 장치(10-1)는 최신 계정 정보를 최종 참조 계정 정보로 결정할 수 있다.
제1 화상 형성 장치(10-1)의 동작 1304에서, 제1 화상 형성 장치(10-1)는 최종 참조 계정 정보를 각 노드(12)로 송신할 수 있다. 제1 화상 형성 장치(10-1)의 동작 1305에서, 제1 화상 형성 장치(10-1)는 복수의 참조 계정 정보를 최종 참조 계정 정보로 업데이트 할 수 있다.
도 14는 일실시예에 따른 화상 형성 장치의 구성을 도시한 블록도이다.
도 14에 도시된 화상 형성 장치(1400)는 통신 장치(1410), 사용자 인터페이스 장치(1420), 스토리지(1430), 메모리(1440) 및 프로세서(1450)를 포함할 수 있다. 도시된 구성 요소보다 많은 구성 요소에 의해 화상 형성 장치(1400)가 구현될 수 있고, 그보다 적은 구성 요소에 의해 화상 형성 장치(1400)가 구현될 수 있다. 이하, 상기 구성 요소들에 대해 살펴본다.
통신 장치(1410)는 외부 장치와 통신을 수행할 수 있다. 구체적으로, 통신 장치(1410)는 유선 또는 무선으로 네트워크와 연결되어 외부 장치와 통신을 수행할 수 있다. 여기서, 외부 장치는 블록체인에 기반하여 원장을 분산하여 관리하는 노드일 수 있다.
통신 장치(1410)는 다양한 유무선 통신 방법 중 하나를 지원하는 통신 모듈을 포함할 수 있다. 예를 들면, 통신 모듈은 칩셋(chipset)의 형태일 수도 있고, 또는 통신에 필요한 정보를 포함하는 스티커/바코드(e.g. NFC tag를 포함하는 스티커)등일 수도 있다. 또한, 통신 모듈은 근거리 통신 모듈, 유선 통신 모듈일 수 있다.
통신 장치(1410)는, 예를 들어, 무선 랜(Wireless LAN), Wi-Fi(Wireless Fidelity), Wi-Fi Direct, 블루투스(Bluetooth), USB(Universal Serial Bus), Wired Lan, 또는 NFC(Near Field Communication) 중 적어도 하나를 지원할 수 있다.
사용자 인터페이스 장치(1420)는 사용자로부터 화상 형성 작업의 수행을 위한 입력 등을 수신하기 위한 입력부와 화상 형성 작업의 수행 결과 또는 화상 형성 장치(1400)의 상태 등의 정보를 표시하기 위한 출력부를 포함할 수 있다. 예를 들면, 사용자 인터페이스 장치(1420)는 사용자 입력을 수신하는 조작 패널, 화면을 표시하는 디스플레이 패널 등을 포함할 수 있다.
구체적으로, 입력부는, 예를 들어, 키보드, 물리 버튼, 터치 스크린, 카메라 또는 마이크 등과 같이 다양한 형태의 사용자 입력을 수신할 수 있는 장치들을 포함할 수 있다. 또한, 출력부는, 예를 들어, 디스플레이 패널 또는 스피커 등을 포함할 수 있다. 다만, 이에 한정되지 않고 사용자 인터페이스 장치(1420)는 다양한 입출력을 지원하는 장치를 포함할 수 있다.
스토리지(1430)는 복수의 사용자의 참조 계정 정보를 저장할 수 있다. 구체적으로, 스토리지(1430)는 사용자 계정 정보를 기록한 원장을 분산하여 관리하는 블록체인에 기반하여, 복수의 사용자의 참조 계정 정보를 저장할 수 있다. 스토리지(1430)는 블록체인에 기반하여 원장에 기록된 사용자 계정 정보를 기준으로, 동기화된 복수의 사용자의 참조 계정 정보를 저장할 수 있다.
메모리(1440)는 화상 형성 장치(1400)와 관련된 프로그램, 데이터 또는 파일을 저장할 수 있다. 프로세서(1450)는 메모리(1440)에 저장된 프로그램을 실행시키거나, 메모리(1440)에 저장된 데이터 또는 파일을 읽어오거나, 새로운 파일을 메모리(1440)에 저장할 수 있다. 메모리(1440)는 프로그램 명령, 데이터 파일, 데이터 구조 등을 단독으로 또는 조합으로 저장할 수 있다. 메모리(1440)는 프로세서(1450)에 의해 실행 가능한 명령어들을 저장할 수 있다.
프로세서(1450)는 화상 형성 장치(1400)의 전체적인 동작을 제어하며, CPU 등과 같은 적어도 하나의 프로세서를 포함할 수 있다. 또한, 프로세서(1450)는 사용자 인터페이스 장치(1420)를 통해 수신한 사용자 입력에 대응되는 동작을 수행하도록 화상 형성 장치(1400)에 포함된 다른 구성들을 제어할 수 있다. 또한, 프로세서(1450)는 각 기능에 대응되는 특화된 프로세서를 적어도 하나 포함하거나, 하나로 통합된 형태의 프로세서일 수 있다.
프로세서(1450)는 사용자 인터페이스 장치(1420)를 통해 화상 형성 장치(1400)에 대한 제1 사용자의 제1 인증 정보를 수신할 수 있다.
프로세서(1450)는 블록체인에 기반하여 스토리지(1430)에 저장된 복수의 사용자의 참조 계정 정보에 기초하여, 제1 사용자의 제1 인증 정보를 인증할 수 있다.
여기서, 블록체인은 사용자 계정 정보를 기록한 원장을 분산하여 관리할 수 있다. 또한, 사용자 계정 정보에는 화상 형성 장치(1400)를 이용하는 사용자를 인증하는 데에 이용되는 인증 정보 및 사용자가 화상 형성 장치(1400)를 이용할 수 있는 권한 범위를 나타내는 권한 정보가 포함될 수 있다. 또한, 원장에는 인증 정보가 기록된 제1 원장 및 권한 정보가 기록된 제2 원장이 포함될 수 있다. 여기서, 제1 원장과 제2 원장은 독립적으로 존재할 수도 있다.
제1 사용자에 대한 인증이 완료되면, 프로세서(1450)는 사용자 인터페이스 장치(1420)를 통해 제1 화상 형성 작업의 요청을 수신할 수 있다.
프로세서(1450)는 복수의 사용자의 참조 계정 정보에 기초하여 제1 사용자의 권한 범위를 나타내는 제1 권한 정보를 확인할 수 있다. 프로세서(1450)는 제1 권한 범위 내에서 제1 화상 형성 작업을 수행할 수 있다.
프로세서(1450)는 화상 형성 장치(1400)에 대한 사용자 계정 정보를 기록한 블록을 생성할 수 있다.
예를 들면, 프로세서(1450)는 소정 신규 사용자에 대한 소정 인증 정보 및 소정 권한 정보 중 적어도 하나의 정보가 기록된 제1 블록을 생성할 수 있다.
다른 예를 들면, 프로세서(1450)는 복수의 사용자 중에서 제2 사용자의 제2 인증 정보 및 제2 권한 정보 중 적어도 하나가 변경된 변경 정보가 기록된 제2 블록을 생성할 수 있다. 여기서, 복수의 사용자는 블록체인의 블록 내에 사용자 계정 정보가 기록된 사용자이다.
블록체인의 네트워크 내의 노드들로부터 생성된 블록의 유효성이 검증되면, 프로세서(1450)는 생성된 블록을 블록체인에 추가할 수 있다. 또한, 프로세서(1450)는 생성된 블록에 기록된 화상 형성 장치(1400)에 대한 사용자 계정 정보를 스토리지(1430)에 저장할 수 있다.
예를 들면, 프로세서(1450)는 제2 사용자의 제2 계정 정보가 기록된 제2 블록을 생성할 수 있다. 프로세서(1450)는 통신 장치(1410)를 통해 노드들 중 소정 노드로부터 제2 사용자의 제3 계정 정보가 기록된 제3 블록을 수신할 수 있다. 프로세서(1450)는 노드들로부터 제2 계정 정보가 합의된 시점 및 제3 계정 정보가 합의된 시점 중 빠른 시점에 대응되는 블록을 유효한 블록으로 결정할 수 있다. 프로세서(1450)는 유효한 블록을 블록체인에 추가할 수 있다.
예를 들면, 프로세서(1450)는 제1 블록에 기록된 적어도 하나의 정보를 포함하는 소정 신규 사용자의 계정 정보를 생성할 수 있다. 프로세서(1450)는 스토리지(1430)에 저장된 복수의 사용자의 참조 계정 정보에 소정 신규 사용자의 계정 정보를 추가할 수 있다.
다른 예를 들면, 프로세서(1450)는 제2 블록에 기록된 제2 사용자의 사용자 계정 정보의 변경 정보에 기초하여, 스토리지(1430)에 저장된 제2 사용자의 제2 참조 계정 정보를 업데이트 할 수 있다.
또 다른 예를 들면, 프로세서(1450)는 통신 장치(1410)를 통해 블록체인의 네트워크 내의 노드들이 아닌 외부 화상 형성 장치로부터 복수의 사용자 계정 정보의 요청을 수신할 수 있다. 프로세서(1450)는 원장에 기록된 사용자 계정 정보를 기준으로 스토리지(1430)에 저장된 복수의 사용자의 참조 계정 정보를 동기화 할 수 있다. 프로세서(1450)는 통신 장치(1410)를 통해 복수의 사용자의 참조 계정 정보를 외부 화상 형성 장치로 송신할 수 있다.
프로세서(1450)는 블록체인에 기초하여, 통신 장치(1410)를 통해 소정 화상 형성 장치(1400)에 대한 사용자 계정 정보가 기록된 블록을 블록체인의 네트워크 내의 노드들로 송신할 수 있다.
또한, 프로세서(1450)는 블록체인에 기반하여 원장에 기록된 사용자 계정 정보를 기준으로, 주기적으로 스토리지(1430)에 저장된 복수의 사용자의 참조 계정 정보가 동기화 되었는지를 확인할 수 있다. 프로세서(1450)는 기화 확인 결과에 기초하여, 스토리지(1430)에 저장된 복수의 사용자의 참조 계정 정보를 업데이트 할 수 있다.
프로세서(1450)는 통신 장치(1410)를 통해 제2 화상 형성 장치(1400)로부터 블록체인의 네트워크 내의 노드로 참여한다는 요청을 수신할 수 있다. 프로세서(1450)는 통신 장치(1410)를 통해 블록체인의 네트워크 내의 노드들로부터 제2 화상 형성 장치(1400)의 참여 요청을 허가한다는 메시지를 수신할 수 있다. 프로세서(1450)는 통신 장치(1410)를 통해 제2 화상 형성 장치(1400)로 원장을 송신할 수 있다.
또한, 프로세서(1450)는 통신 장치(1410)를 통해 블록체인의 네트워크 내의 각 노드로 각 노드에 저장된 복수의 참조 계정 정보를 요청하고, 각 노드로부터 각 노드에 저장된 복수의 참조 계정 정보를 수신할 수 있다. 프로세서(1450)는 스토리지(1430)에 저장된 복수의 사용자의 참조 계정 정보 및 각 노드에 저장된 복수의 참조 계정 정보의 동기화된 시간에 기초하여, 복수의 사용자의 최종 참조 계정 정보를 획득할 수 있다. 프로세서(1450)는 통신 장치(1410)를 통해 최종 참조 계정 정보를 각 노드로 송신할 수 있다.
한편, 상술한 화상 형성 장치(10)의 동작 방법은 컴퓨터 또는 프로세서에 의하여 실행 가능한 명령어 또는 데이터를 저장하는 컴퓨터 판독 가능 저장매체의 형태로 구현될 수 있다. 컴퓨터에서 실행될 수 있는 프로그램으로 작성가능하고, 컴퓨터 판독 가능 저장매체를 이용하여 이와 같은 프로그램을 동작시키는 범용 디지털 컴퓨터에서 구현될 수 있다. 이와 같은 컴퓨터 판독 가능 저장매체는 read-only memory (ROM), random-access memory (RAM), flash memory, CD-ROMs, CD-Rs, CD+Rs, CD-RWs, CD+RWs, DVD-ROMs, DVD-Rs, DVD+Rs, DVD-RWs, DVD+RWs, DVD-RAMs, BD-ROMs, BD-Rs, BD-R LTHs, BD-REs, 마그네틱 테이프, 플로피 디스크, 광자기 데이터 저장 장치, 광학 데이터 저장 장치, 하드 디스크, 솔리드-스테이트 디스크(SSD), 그리고 명령어 또는 소프트웨어, 관련 데이터, 데이터 파일, 및 데이터 구조들을 저장할 수 있고, 프로세서나 컴퓨터가 명령어를 실행할 수 있도록 프로세서나 컴퓨터에 명령어 또는 소프트웨어, 관련 데이터, 데이터 파일, 및 데이터 구조들을 제공할 수 있는 어떠한 장치라도 될 수 있다.
이상과 같이 실시예들이 비록 한정된 실시예와 도면에 의해 설명되었으나, 해당 기술분야에서 통상의 지식을 가진 자라면 상기의 기재로부터 다양한 수정 및 변형이 가능하다. 예를 들어, 설명된 기술들이 설명된 방법과 다른 순서로 수행되거나, 및/또는 설명된 시스템, 구조, 장치, 회로 등의 구성요소들이 설명된 방법과 다른 형태로 결합 또는 조합되거나, 다른 구성요소 또는 균등물에 의하여 대치되거나 치환되더라도 적절한 결과가 달성될 수 있다.
그러므로, 본 개시의 범위는 설명된 실시예에 국한되어 정해져서는 아니 되며, 후술하는 특허청구범위뿐 아니라 이 특허청구범위와 균등한 것들에 의해 정해져야 한다.
Claims (15)
- 화상 형성 장치에 대한 제1 사용자의 제1 인증 정보를 수신하는 단계;
소정 화상 형성 장치에 대한 사용자의 인증 정보 및 권한 정보를 포함하는 사용자 계정 정보를 기록한 원장을 분산하여 관리하는 블록체인에 기반하여 스토리지에 저장된, 복수의 사용자의 참조 계정 정보에 기초하여, 상기 제1 사용자의 상기 제1 인증 정보를 인증하는 단계;
상기 제1 사용자에 대한 인증이 완료되면, 제1 화상 형성 작업의 요청을 수신하는 단계; 및
상기 복수의 사용자의 참조 계정 정보에 기초하여 상기 제1 사용자의 권한 범위를 나타내는 제1 권한 정보를 확인하고, 상기 제1 사용자의 권한 범위 내에서 상기 제1 화상 형성 작업을 수행하는 단계를 포함하는, 화상 형성 장치의 동작 방법. - 제1항에 있어서,
상기 소정 화상 형성 장치에 대한 사용자 계정 정보를 기록한 블록을 생성하는 단계; 및
상기 블록체인의 네트워크 내의 노드들로부터 상기 생성된 블록의 유효성이 검증되면, 상기 생성된 블록을 상기 블록체인에 추가하고, 상기 생성된 블록에 기록된 상기 소정 화상 형성 장치에 대한 사용자 계정 정보를 상기 스토리지에 저장하는 단계를 더 포함하는, 화상 형성 장치의 동작 방법. - 제2항에 있어서,
상기 블록체인에 기초하여, 상기 소정 화상 형성 장치에 대한 사용자 계정 정보가 기록된 블록을 상기 블록체인의 네트워크 내의 노드들로 송신하는 단계를 더 포함하는, 화상 형성 장치의 동작 방법. - 제2항에 있어서,
상기 소정 화상 형성 장치에 대한 사용자 계정 정보를 기록한 블록을 생성하는 단계는,
소정 신규 사용자에 대한 소정 인증 정보 및 소정 권한 정보 중 적어도 하나의 정보가 기록된 제1 블록을 생성하는 단계를 포함하고,
상기 소정 화상 형성 장치에 대한 사용자 계정 정보를 상기 스토리지에 저장하는 단계는,
상기 제1 블록에 기록된 상기 적어도 하나의 정보를 포함하는 상기 소정 신규 사용자의 계정 정보를 생성하고, 상기 스토리지에 저장된 상기 복수의 사용자의 참조 계정 정보에 상기 소정 신규 사용자의 계정 정보를 추가하는 단계를 포함하는, 화상 형성 장치의 동작 방법. - 제2항에 있어서,
상기 소정 화상 형성 장치에 대한 사용자 계정 정보를 기록한 블록을 생성하는 단계는,
상기 복수의 사용자 중에서 제2 사용자의 제2 인증 정보 및 제2 권한 정보 중 적어도 하나의 정보가 변경된 변경 정보가 기록된 제2 블록을 생성하는 단계를 포함하고,
상기 소정 화상 형성 장치에 대한 사용자 계정 정보를 상기 스토리지에 저장하는 단계는,
상기 제2 블록에 기록된 상기 변경 정보에 기초하여, 상기 스토리지에 저장된 상기 제2 사용자의 제2 참조 계정 정보를 업데이트 하는 단계를 포함하는, 화상 형성 장치의 동작 방법. - 제1항에 있어서,
상기 원장은,
상기 소정 화상 형성 장치에 대한 사용자를 식별하는 데에 이용되는 인증 정보를 기록한 제1 원장; 및
상기 소정 화상 형성 장치에 대해 사용자에게 허용된 권한 범위를 나타내는 권한 정보를 기록한 제2 원장을 포함하는, 화상 형성 장치의 동작 방법. - 제1항에 있어서,
상기 블록체인에 기반하여 상기 원장에 기록된 사용자 계정 정보를 기준으로, 주기적으로 상기 스토리지에 저장된 상기 복수의 사용자의 참조 계정 정보가 동기화 되었는지를 확인하는 단계;
동기화 확인 결과에 기초하여, 상기 스토리지에 저장된 상기 복수의 사용자의 참조 계정 정보를 업데이트 하는 단계를 더 포함하는, 화상 형성 장치의 동작 방법. - 제2항에 있어서,
상기 소정 화상 형성 장치에 대한 사용자 계정 정보를 기록한 블록을 생성하는 단계는,
상기 복수의 사용자 중에서 제2 사용자의 제2 계정 정보가 기록된 제2 블록을 생성하는 단계를 포함하고,
상기 블록체인의 네트워크 내의 노드들로부터 상기 생성된 블록의 유효성이 검증되면, 상기 생성된 블록을 상기 블록체인에 추가하는 단계는,
상기 노드들 중 소정 노드로부터 상기 제2 사용자의 제3 계정 정보가 기록된 제3 블록을 수신하는 단계; 및
상기 노드들로부터 상기 제2 계정 정보가 합의된 시점 및 상기 제3 계정 정보가 합의된 시점 중 빠른 시점에 대응되는 블록을 유효한 블록으로 결정하고, 상기 유효한 블록을 상기 블록체인에 추가하는 단계를 포함하는, 화상 형성 장치의 동작 방법. - 제1항에 있어서,
제2 화상 형성 장치로부터 상기 블록체인의 네트워크 내의 노드로 참여한다는 요청을 수신하는 단계;
상기 블록체인의 네트워크 내의 노드들로부터 상기 제2 화상 형성 장치의 참여 요청을 허가한다는 메시지를 수신하는 단계; 및
상기 제2 화상 형성 장치로 상기 원장을 송신하는 단계를 더 포함하는, 화상 형성 장치의 동작 방법. - 제1항에 있어서,
상기 블록체인의 네트워크 내의 노드들이 아닌 외부 화상 형성 장치로부터 상기 복수의 사용자 계정 정보의 요청을 수신하는 단계;
상기 블록체인에 기반하여 상기 원장에 기록된 사용자 계정 정보를 기준으로, 상기 스토리지에 저장된 상기 복수의 사용자의 참조 계정 정보를 동기화 하는 단계;
상기 복수의 사용자의 참조 계정 정보를 상기 외부 화상 형성 장치로 송신하는 단계를 더 포함하는, 화상 형성 장치의 동작 방법. - 제1항에 있어서,
상기 블록체인의 네트워크 내의 제k 노드(단, 0<k≤n, k는 정수)로 상기 제k 노드에 저장된 복수의 참조 계정 정보를 요청하고, 상기 제k 노드로부터 상기 제k 노드에 저장된 복수의 참조 계정 정보를 수신하는 단계;
상기 스토리지에 저장된 상기 복수의 사용자의 참조 계정 정보 및 상기 제k 노드에 저장된 복수의 참조 계정 정보의 동기화된 시간에 기초하여, 상기 복수의 사용자의 최종 참조 계정 정보를 획득하는 단계; 및
상기 최종 참조 계정 정보를 상기 제k 노드로 송신하는 단계를 더 포함하는, 화상 형성 장치의 동작 방법. - 화상 형성 장치에 대한 제1 사용자의 제1 인증 정보를 수신하는 단계;
소정 화상 형성 장치에 대한 사용자의 인증 정보 및 권한 정보를 포함하는 사용자 계정 정보를 기록한 원장을 분산하여 관리하는 블록체인에 기반하여 스토리지에 저장된, 복수의 사용자의 참조 계정 정보에 기초하여, 상기 제1 사용자의 상기 제1 인증 정보를 인증하는 단계;
상기 제1 사용자에 대한 인증이 완료되면, 제1 화상 형성 작업의 요청을 수신하는 단계; 및
상기 복수의 사용자의 참조 계정 정보에 기초하여 상기 제1 사용자의 권한 범위를 나타내는 제1 권한 정보를 확인하고, 상기 제1 사용자의 권한 범위 내에서 상기 제1 화상 형성 작업을 수행하는 단계를 포함하는, 화상 형성 장치와 결합되어 실행시키기 위해 매체에 저장된 컴퓨터 프로그램. - 통신 장치;
사용자 인터페이스 장치;
스토리지;
프로세서;
상기 프로세서에 의해 실행 가능한 명령어들을 저장하는 메모리를 포함하고,
상기 프로세서는, 상기 명령어들을 실행함으로써,
상기 사용자 인터페이스 장치를 통해, 화상 형성 장치에 대한 제1 사용자의 제1 인증 정보를 수신하고,
소정 화상 형성 장치에 대한 사용자의 인증 정보 및 권한 정보를 포함하는 사용자 계정 정보를 기록한 원장을 분산하여 관리하는 블록체인에 기반하여 상기 스토리지에 저장된, 복수의 사용자의 참조 계정 정보에 기초하여, 상기 제1 사용자의 상기 제1 인증 정보를 인증하고,
상기 제1 사용자에 대한 인증이 완료되면, 상기 사용자 인터페이스 장치를 통해 제1 화상 형성 작업의 요청을 수신하고,
상기 복수의 사용자의 참조 계정 정보에 기초하여 상기 제1 사용자의 권한 범위를 나타내는 제1 권한 정보를 확인하고, 상기 제1 사용자의 권한 범위 내에서 상기 제1 화상 형성 작업이 수행되도록 제어하는, 화상 형성 장치. - 제13항에 있어서,
상기 프로세서는, 상기 명령어들을 실행함으로써,
상기 소정 화상 형성 장치에 대한 사용자 계정 정보를 기록한 블록을 생성하고,
상기 블록체인의 네트워크 내의 노드들로부터 상기 생성된 블록의 유효성이 검증되면, 상기 생성된 블록을 상기 블록체인에 추가하고, 상기 생성된 블록에 기록된 상기 소정 화상 형성 장치에 대한 사용자 계정 정보를 상기 스토리지에 저장하는, 화상 형성 장치. - 제13항에 있어서,
상기 프로세서는, 상기 명령어들을 실행함으로써,
상기 블록체인에 기반하여 상기 원장에 기록된 사용자 계정 정보를 기준으로, 주기적으로 상기 스토리지에 저장된 상기 복수의 사용자의 참조 계정 정보가 동기화 되었는지를 확인하고,
동기화 확인 결과에 기초하여, 상기 스토리지에 저장된 상기 복수의 사용자의 참조 계정 정보를 업데이트 하는, 화상 형성 장치.
Priority Applications (3)
| Application Number | Priority Date | Filing Date | Title |
|---|---|---|---|
| KR1020190003382A KR20200087377A (ko) | 2019-01-10 | 2019-01-10 | 화상 형성 장치에서 블록체인을 기반한 사용자 계정 관리 |
| PCT/US2019/040785 WO2020146008A1 (en) | 2019-01-10 | 2019-07-08 | User account management based on blockchain in image forming device |
| US17/259,997 US11347451B2 (en) | 2019-01-10 | 2019-07-08 | User account management based on blockchain in image forming device |
Applications Claiming Priority (1)
| Application Number | Priority Date | Filing Date | Title |
|---|---|---|---|
| KR1020190003382A KR20200087377A (ko) | 2019-01-10 | 2019-01-10 | 화상 형성 장치에서 블록체인을 기반한 사용자 계정 관리 |
Publications (1)
| Publication Number | Publication Date |
|---|---|
| KR20200087377A true KR20200087377A (ko) | 2020-07-21 |
Family
ID=71520604
Family Applications (1)
| Application Number | Title | Priority Date | Filing Date |
|---|---|---|---|
| KR1020190003382A Withdrawn KR20200087377A (ko) | 2019-01-10 | 2019-01-10 | 화상 형성 장치에서 블록체인을 기반한 사용자 계정 관리 |
Country Status (3)
| Country | Link |
|---|---|
| US (1) | US11347451B2 (ko) |
| KR (1) | KR20200087377A (ko) |
| WO (1) | WO2020146008A1 (ko) |
Families Citing this family (4)
| Publication number | Priority date | Publication date | Assignee | Title |
|---|---|---|---|---|
| US11556618B2 (en) * | 2020-02-18 | 2023-01-17 | At&T Intellectual Property I, L.P. | Split ledger software license platform |
| US12395313B1 (en) * | 2020-08-28 | 2025-08-19 | Response Images, LLC | Methods and sensor array platforms for creating and monitoring cryptographic blockchain images and executing programs based on monitored images |
| US11949778B1 (en) | 2020-09-16 | 2024-04-02 | Snap Inc. | Privacy-preserving multi-touch attribution |
| US12554885B1 (en) | 2020-09-30 | 2026-02-17 | Snap Inc. | Accurate and anonymized attribution |
Family Cites Families (14)
| Publication number | Priority date | Publication date | Assignee | Title |
|---|---|---|---|---|
| US7676501B2 (en) | 2008-03-22 | 2010-03-09 | Wilson Kelce S | Document integrity verification |
| JP6183352B2 (ja) * | 2014-12-25 | 2017-08-23 | コニカミノルタ株式会社 | 印刷システム、印刷出力装置およびプログラム |
| EP3955146A1 (en) | 2015-05-05 | 2022-02-16 | Ping Identity Corporation | Identity management service using a block chain |
| US10963881B2 (en) * | 2015-05-21 | 2021-03-30 | Mastercard International Incorporated | Method and system for fraud control of blockchain-based transactions |
| KR101637863B1 (ko) * | 2016-01-05 | 2016-07-08 | 주식회사 코인플러그 | 본인인증용 정보 보안 전송시스템 및 방법 |
| US10063529B2 (en) | 2016-03-28 | 2018-08-28 | Accenture Global Solutions Limited | Secure 3D model sharing using distributed ledger |
| KR101799343B1 (ko) | 2016-05-16 | 2017-11-22 | 주식회사 코인플러그 | 인증 정보의 사용 방법, 파기 방법 및 이를 지원하는 블록체인기반 인증 정보 관리 서버 |
| US11204597B2 (en) | 2016-05-20 | 2021-12-21 | Moog Inc. | Outer space digital logistics system |
| US10417217B2 (en) | 2016-08-05 | 2019-09-17 | Chicago Mercantile Exchange Inc. | Systems and methods for blockchain rule synchronization |
| JP6800672B2 (ja) * | 2016-09-20 | 2020-12-16 | キヤノン株式会社 | 画像形成装置、画像形成装置の制御方法及びプログラム |
| JP6780437B2 (ja) * | 2016-10-18 | 2020-11-04 | ブラザー工業株式会社 | 画像処理装置、処理方法およびプログラム |
| WO2018100227A1 (en) | 2016-11-30 | 2018-06-07 | Nokia Technologies Oy | Electronic documents management |
| US11335109B2 (en) * | 2018-08-28 | 2022-05-17 | Marlabs Incorporated | Computing device for document authentication and a method to operate the same |
| US10771639B1 (en) * | 2019-04-24 | 2020-09-08 | Kyocera Document Solutions Inc. | Image forming system, image forming apparatus, and image forming method that allows to pull print without server |
-
2019
- 2019-01-10 KR KR1020190003382A patent/KR20200087377A/ko not_active Withdrawn
- 2019-07-08 WO PCT/US2019/040785 patent/WO2020146008A1/en not_active Ceased
- 2019-07-08 US US17/259,997 patent/US11347451B2/en active Active
Also Published As
| Publication number | Publication date |
|---|---|
| US11347451B2 (en) | 2022-05-31 |
| US20210279014A1 (en) | 2021-09-09 |
| WO2020146008A1 (en) | 2020-07-16 |
Similar Documents
| Publication | Publication Date | Title |
|---|---|---|
| JP7778209B2 (ja) | ブロックチェーンを用いる公開鍵管理のための方法及び装置 | |
| JP7819386B2 (ja) | 自動デジタル証明書検証のための方法およびデバイス | |
| US11449285B2 (en) | Document security and integrity verification based on blockchain in image forming device | |
| US8402459B2 (en) | License management system, license management computer, license management method, and license management program embodied on computer readable medium | |
| CN107408185B (zh) | 输出装置、程序、输出系统和输出方法 | |
| CN111047324A (zh) | 用于更新区块链节点处的公钥集合的方法及装置 | |
| US11347451B2 (en) | User account management based on blockchain in image forming device | |
| JP5012574B2 (ja) | 共通鍵自動共有システム及び共通鍵自動共有方法 | |
| US20210385068A1 (en) | Blockchain based management of information on imaging consumbale usage | |
| US12323419B2 (en) | Information processing apparatus, method, and computer readable medium | |
| US20250103736A1 (en) | Electronic document management system, non-transitory computer readable medium storing electronic document management program, and electronic document management method | |
| US20180288279A1 (en) | Information management control apparatus, image processing apparatus, and information management control system | |
| KR20220066801A (ko) | 블록체인 기반 보안 메신저 서비스 방법 및 장치 | |
| US11283957B2 (en) | Manage and perform job based on blockchain in image forming device | |
| JP2007143066A (ja) | 撮像装置及び鍵管理方法 | |
| JP4898156B2 (ja) | 電子署名生成システム、スキャナ装置、電子署名生成方法、電子署名生成プログラム及び記録媒体 |
Legal Events
| Date | Code | Title | Description |
|---|---|---|---|
| PA0109 | Patent application |
Patent event code: PA01091R01D Comment text: Patent Application Patent event date: 20190110 |
|
| PG1501 | Laying open of application | ||
| PC1203 | Withdrawal of no request for examination | ||
| WITN | Application deemed withdrawn, e.g. because no request for examination was filed or no examination fee was paid |