JP2017182122A - データ提供システム、アクセス権管理装置、データ提供方法、およびコンピュータプログラム - Google Patents

データ提供システム、アクセス権管理装置、データ提供方法、およびコンピュータプログラム Download PDF

Info

Publication number
JP2017182122A
JP2017182122A JP2016063304A JP2016063304A JP2017182122A JP 2017182122 A JP2017182122 A JP 2017182122A JP 2016063304 A JP2016063304 A JP 2016063304A JP 2016063304 A JP2016063304 A JP 2016063304A JP 2017182122 A JP2017182122 A JP 2017182122A
Authority
JP
Japan
Prior art keywords
data
access right
user
document
file
Prior art date
Legal status (The legal status is an assumption and is not a legal conclusion. Google has not performed a legal analysis and makes no representation as to the accuracy of the status listed.)
Pending
Application number
JP2016063304A
Other languages
English (en)
Inventor
鉄也 岡
Tetsuya Oka
鉄也 岡
Current Assignee (The listed assignees may be inaccurate. Google has not performed a legal analysis and makes no representation or warranty as to the accuracy of the list.)
Konica Minolta Inc
Original Assignee
Konica Minolta Inc
Priority date (The priority date is an assumption and is not a legal conclusion. Google has not performed a legal analysis and makes no representation as to the accuracy of the date listed.)
Filing date
Publication date
Application filed by Konica Minolta Inc filed Critical Konica Minolta Inc
Priority to JP2016063304A priority Critical patent/JP2017182122A/ja
Publication of JP2017182122A publication Critical patent/JP2017182122A/ja
Pending legal-status Critical Current

Links

Images

Landscapes

  • Storage Device Security (AREA)

Abstract

【課題】ポリシーに基づくファイルのアクセス権の管理を従来よりも容易に行う。【解決手段】権限ポリシー設定部215は、ドキュメント記憶領域10Rに保存されているファイル5をユーザから要求された際にこのファイル5のアクセス権が未だ設定されていなければ、このファイル5によって再現されるドキュメントの内容または属性を解析し、解析結果に基づいて設定する。そして、ファイル提供部103は、このアクセス権に従ってこのファイル5をユーザへ提供する。【選択図】図5

Description

本発明は、データのアクセス権の管理の技術に関する。
従来、ドキュメントを表示しまたは印刷するためのデータが不正にアクセスされるのを防止するために、特定のユーザに対してのみデータへアクセスするのを許可する技術が提案されている。具体的には、データを管理する装置(例えば、ファイルサーバ)は、特定のユーザに対してのみ、データのアクセス権を付与する。そして、アクセス権の範囲内で特定のユーザによるデータの使用を許可する。
さらに、セキュリティの保護に鑑みたデータの提供の技術として、次のような技術が提案されている。情報処理端末であるクライアントは、PCに搭載されているデータ通信処理装置と、機密情報転送装置とを備えており、さらに、通信管理装置、AP、送信結果提示装置を備えている。また、機密情報転送装置は、複数の通信路の機密経路レベルを判定する機密経路判定部と、最適経路判定部と、機密キーワード定義DB及び形態素解析手段を有し、送信すべきデータの機密データレベルを判定する機密データ判定部と、機密経路レベル及び機密データレベルに基づいて最適な通信路を選択する最適経路判定部とを備えて構成される(特許文献1)。
複合装置は、画像入出力部が取り込んだ電子文書から特徴量解析部が、その特徴量を抽出して、配信先決定部が、該特徴量に基づいて電子文書の配信先を決定し、文書管理部が、文書提供元情報を取得して、該電子文書の文書提供元情報、該特徴量及び該配信先に関連する配信先関連情報を文書関連情報として該電子文書に関連付けて配信情報記憶部に記憶させるとともに、送受信部から該電子文書を該配信先へ配信する。電子文書の出力要求が出力要求元機器からあると、文書管理部が、該出力要求元機器の出力要求元情報を取得し、該出力要求元情報と文書関連データ記憶部の出力要求のあった電子文書の文書関連情報及び要求において入力された文書関連情報に基づいて電子文書の出力許可/不許可を制御する(特許文献2)。
そのほか、ドキュメントのファイルを新たに保存する際に、予め決められたポリシーに基づいてそのファイルのアクセス権を付与する技術が知られている。
特開2002−135351号公報 特開2014−115748号公報
しかし、ポリシーがない時期に保存されたデータには、管理者またはドキュメントの作成者がアクセス権を設定する作業を行っていない限り、アクセス権が設定されていないことが多い。
したがって、ポリシーが決められた後、これらのデータについてポリシーを遵守するには、管理者または作成者がアクセス権を設定する作業を行わなければならない。
また、ポリシーが変更された場合は、既存のデータのアクセス権を見直し、変更後のポリシーに合わせてアクセス権を設定し直す作業を行わなければならないことがある。
しかし、従来の技術によると、データのアクセス権に関するこれらの作業の煩わしさを解消することができない。
本発明は、このような問題点に鑑み、ポリシーに基づくデータのアクセス権の管理を従来よりも容易に行うことを目的とする。
本発明の一形態に係るデータ提供システムは、保存手段に保存されている、ドキュメントのデータを提供する、データ提供システムであって、前記データをユーザから要求された際に当該データのアクセス権が未だ設定されていない場合に、当該データに係る前記ドキュメントの内容または属性を解析する解析手段と、前記データのアクセス権を、前記解析手段によって解析された前記内容または属性に基づいて設定する、設定手段と、前記データをユーザから要求された後、前記アクセス権が前記設定手段によって設定された場合に、当該アクセス権に従って当該データを当該ユーザへ提供する、提供手段と、を有する。
好ましくは、前記データは、複数のユーザによって共有され得るものであり、前記設定手段は、前記複数のユーザのそれぞれに対して前記アクセス権を設定する。
または、前記データを前記ユーザから要求された際に前記アクセス権が既に設定されていれば、当該アクセス権を所定の規則に基づいて更新する、更新手段、を有し、前記提供手段は、前記データを前記ユーザから要求された後、前記アクセス権が更新手段によって更新された場合は、当該更新されたアクセス権に従って当該データを当該ユーザへ提供する。
または、前記データは、複数のユーザによって共有され得るものであり、前記設定手段は、前記複数のユーザのうちの一部のユーザに対してのみ前記データを使用することが認められるように、前記アクセス権を設定し、前記更新手段は、更新する回数が増えるにつれて制限が緩くなるように前記アクセス権を更新する。
本発明によると、ポリシーに基づくデータのアクセス権の管理を従来よりも容易に行うことができる。
ドキュメント共有システムの全体的な構成の例を示す図である。 ドキュメント管理サーバのハードウェア構成の例を示す図である。 ユーザデータの例を示す図である。 端末装置のハードウェア構成の例を示す図である。 ドキュメント管理サーバ、権限ポリシー管理サーバ、およびユーザ管理サーバそれぞれの機能的構成の例を示す図である。 権限ポリシーデータの例を示す図である。 ドキュメント管理サーバにおける全体的な処理の流れの例を説明するフローチャートである。 権限ポリシー管理サーバにおける全体的な処理の流れの例を説明するフローチャートである。 ドキュメント管理サーバにおける全体的な処理の流れの変形例を説明するフローチャートである。 ドキュメント管理サーバにおける全体的な処理の流れの変形例を説明するフローチャートである。
図1は、ドキュメント共有システム100の全体的な構成の例を示す図である。図2は、ドキュメント管理サーバ1のハードウェア構成の例を示す図である。図3は、ユーザデータ6Aの例を示す図である。図4は、端末装置3のハードウェア構成の例を示す図である。
図1に示すように、ドキュメント共有システム100は、ドキュメント管理サーバ1、権限ポリシー管理サーバ21、ユーザ管理サーバ23、端末装置3、および通信回線4などによって構成される。
ドキュメント管理サーバ1、権限ポリシー管理サーバ21、ユーザ管理サーバ23、および端末装置3は、通信回線4を介して通信することができる。通信回線4として、インターネット、LAN(Local Area Network)、公衆回線、または専用線などが用いられる。
ドキュメント共有システム100は、文書、図表、写真、またはイラストなどによって構成されるドキュメント(書類)を複数のユーザによって使用するためのシステムである。
以下、ある企業においてドキュメント共有システム100が使用される場合を説明する。したがって、この企業の従業員がドキュメント共有システム100のユーザである。各ユーザには、ユーザアカウントが1つずつ与えられている。ユーザアカウントには、ユニークなユーザコードが付されている。
ドキュメント管理サーバ1は、ドキュメントをファイル単位で管理する。そして、端末装置3からの要求に基づいて、ファイルを端末装置3へ提供する。ドキュメント管理サーバ1として、いわゆるサーバ機またはNAS(Network Attached Storage)などが用いられる。
ドキュメント管理サーバ1は、図2に示すように、CPU(Central Processing Unit)10a、RAM(Random Access Memory)10b、ROM(Read Only Memory)10c、大容量記憶装置10d、およびNIC(Network Interface Card)10eなどによって構成される。
NIC10eは、TCP/IP(Transmission Control Protocol/Internet Protocol)などのプロトコルによって通信回線4を介して権限ポリシー管理サーバ21、ユーザ管理サーバ23、および端末装置3などと通信を行う。
大容量記憶装置10dには、各ドキュメントのファイル5を記憶するためのドキュメント記憶領域10R(図5参照)が設けられている。ファイル5は、ドキュメントを再現するためのファイルであって、PDF(Portable Document Format)ファイル、テキストファイル、または種々のアプリケーション(例えば、マイクロソフト社のワード、エクセル、またはパワーポイントなど)用のフォーマットのファイルである。
さらに、ROM10cまたは大容量記憶装置10dには、ファイル5を管理するためのファイル管理プログラム10P(図5参照)が記憶されている。
ファイル管理プログラム10Pは、RAM10bにロードされ、CPU10aによって実行される。大容量記憶装置10dとして、ハードディスクまたはSSD(Solid State Drive)などが用いられる。
権限ポリシー管理サーバ21は、各ファイル5の権限ポリシーを管理する。「権限ポリシー」は、ファイル5への各ユーザのアクセスに関するポリシー(規則)である。具体的には、権限ポリシーは、ユーザごとの、ファイル5のアクセス権を定める。
権限ポリシー管理サーバ21のハードウェアの構成は、ドキュメント管理サーバ1と基本的に同様であり、図2に示した通りである。
ただし、ROMまたは大容量記憶装置には、権限ポリシーを管理するための権限ポリシー管理プログラム21P(図5参照)が記憶されている。権限ポリシー管理プログラム21Pは、RAMにロードされ、CPUによって実行される。
ユーザ管理サーバ23は、各ユーザのユーザアカウント、部署、職級(例えば、部長、課長、一般社員など)、および連絡先など情報を管理する。
ユーザ管理サーバ23のハードウェアの構成は、ドキュメント管理サーバ1と基本的に同様であり、図2に示した通りである。
ただし、大容量記憶装置には、ユーザデータ記憶領域23Rが設けられている。ユーザデータ記憶領域23Rには、図3に示すように、ユーザごとのユーザデータ6Aが記憶されている。ユーザデータ6Aには、ユーザのユーザコード、所属部署(現在、所属している部署)、職級、および連絡先などが示される。
ユーザデータ6Aは、この企業にユーザ(従業員)が入社した際に、管理者によって作成され、ユーザデータ記憶領域23Rに記憶される。
さらに、ユーザが異動するごとに、異動先の部署が示されるように、そのユーザのユーザデータ6Aが管理者によって更新される。また、ユーザの職級または連絡先が代わるごとに、新たな職級または連絡先が示されるように、そのユーザのユーザデータ6Aが管理者によって更新される。
さらに、ROMまたは大容量記憶装置には、変更通知プログラム23P(図5参照)が記憶されている。変更通知プログラム23Pは、RAMにロードされ、CPUによって実行される。
端末装置3は、ユーザがファイル5へアクセスしドキュメントを閲覧したり編集したりするための装置である。端末装置3として、スマートフォン、タブレットコンピュータ、携帯電話端末、パーソナルコンピュータなどが用いられる。以下、パーソナルコンピュータが端末装置3として用いられる場合を例に説明する。
端末装置3は、図4に示すように、CPU30a、RAM30b、ROM30c、補助記憶装置30d、液晶ディスプレイ30e、NIC30f、キーボード30g、およびポインティングデバイス30hなどによって構成される。
液晶ディスプレイ30eには、ドキュメントのほか、端末装置3へ指令を与えるための画面などが表示される。
NIC30fは、TCP/IPなどのプロトコルによってドキュメント管理サーバ1などと通信回線4を介して通信を行う。
キーボード30gおよびポインティングデバイス30hは、ユーザが情報およびコマンドを入力するために用いられる。
ROM30cまたは補助記憶装置30dには、オペレーティングシステム、ウェブブラウザ、およびドキュメント管理サーバ1のドライバなどが記憶されている。これらのプログラムは、必要に応じてRAM30bにロードされ、CPU30aによって実行される。補助記憶装置30dとして、ハードディスクまたはSSDなどが用いられる。
ところで、少なくとも一部のファイル5は、ファイル管理プログラム10Pおよび権限ポリシー管理サーバ21の運用が開始される前に、ドキュメント記憶領域10Rに記憶されている。このようなファイル5には、運用が開始された時点では、権限ポリシーが設定されていない。
従来、ファイル5に権限ポリシーが設定されていない場合は、管理者またはファイル5の作成者が権限ポリシーを設定する作業を行わなければならない。
しかし、ファイル管理プログラム10P、権限ポリシー管理プログラム21P、および変更通知プログラム23Pによると、作業を行うことなく、権限ポリシーを設定することができる。以下、この仕組みについて、説明する。
図5は、ドキュメント管理サーバ1、権限ポリシー管理サーバ21、およびユーザ管理サーバ23それぞれの機能的構成の例を示す図である。
ファイル管理プログラム10Pによると、図5に示すファイル一覧通知部101、アクセス権問合部102、およびファイル提供部103などの機能がドキュメント管理サーバ1に実現される。
権限ポリシー管理プログラム21Pによると、更新日時記憶部211、更新日時書換部212、権限ポリシー記憶部213、権限ポリシー検索部214、権限ポリシー設定部215、権限ポリシー更新部216、アクセス権特定部217、およびアクセス権回答部218などの機能がドキュメント管理サーバ1に実現される。
変更通知プログラム23Pによると、更新検知部231および更新通知部232などの機能がドキュメント管理サーバ1に実現される。
〔人事に関する処理〕
更新日時記憶部211には、更新日時データ6Bが記憶されている。更新日時データ6Bは、最近にユーザの情報に関する更新があった日時を示す。デフォルトの値は、「Null」である。更新日時データ6Bは、次のように書き換えられる。
ユーザ管理サーバ23において、ユーザが異動したり職級が変わったりすると、上述の通り、そのユーザのユーザデータ6A(図3参照)が管理者によって更新される。
更新検知部231は、ユーザデータ記憶領域23Rを常時、監視し、ユーザデータ6Aが更新されたことを検知する。
すると、更新通知部232は、ユーザデータ6Aが更新された日時を示す更新通知データ6Cを権限ポリシー管理サーバ21へ送信する。
なお、複数のユーザのユーザデータ6Aが同じ時期(例えば、同じ日)に更新されることがある。このような場合は、これらのユーザデータ6Aのうちの最後が更新された後、当該最後のユーザデータ6Aが更新された日時を示すデータを1つだけ、更新通知データ6Cとして送信すればよい。最後が更新されたことは、管理者が所定のコマンドを入力することによってユーザ管理サーバ23へ知らせればよい。
そして、権限ポリシー管理サーバ21において、更新日時書換部212は、更新通知データ6Cを受信すると、更新日時データ6Bに示される日時を、更新通知データ6Cに示される日時に書き換える。これにより、更新日時データ6Bは、最近にユーザの情報に関する更新があった日時を示すようになる。
〔ファイル5に関する処理〕
図6は、権限ポリシーデータ6Dの例を示す図である。
権限ポリシー管理サーバ21において、権限ポリシー記憶部213には、図6に示すように、ファイル5ごとの権限ポリシーデータ6Dが記憶されている。権限ポリシーデータ6Dには、ファイル5のファイル名、R/W権を有するユーザのユーザコード、およびR権を有するユーザのユーザコード、有効期限、および更新日時が示される。
「R/W権」は、ファイル5の読取権および書込権の両方を含む権限であり、「R権」は、ファイル5の読取権および書込権のうちの読取権のみを含む権限である。読取権によると、ファイル5をアプリケーションなどで開いてドキュメントを閲覧することができるが、編集することはできない。一方、書込権によると、ドキュメント編集することができる。
「有効期限」は、これらのR/W権およびR権が有効である期限である。つまり、有効期限を過ぎると、これらのR/W権およびR権は、無効になる。「更新日時」は、この権限ポリシーデータ6Dが最後に更新された日時である。ただし、この権限ポリシーデータ6Dが作成される時点では、作成された日時が更新日時として示される。
一部のファイル5の権限ポリシーデータ6Dは、未だ権限ポリシー記憶部213に記憶されておらず、後述する権限ポリシー設定部215によって生成され、権限ポリシー記憶部213に記憶される。
ユーザは、次のように、端末装置3を使用してファイル5へアクセスし、ドキュメントを閲覧しまたは編集することができる。
ユーザは、自分のユーザアカウントで端末装置3へ予めログインしておく。端末装置3のウェブブラウザを起動し、ドキュメント管理サーバ1のドキュメント記憶領域10RのURL(Uniform Resource Locator)をウェブブラウザへ入力する。
すると、ウェブブラウザは、入力されたURLに基づいてウェブページをドキュメント管理サーバ1へ要求する。
ドキュメント管理サーバ1において、ファイル一覧通知部101は、端末装置3からの要求に従って、一覧データ6Eを端末装置3へ送信する。一覧データ6Eには、ドキュメント記憶領域10Rに記憶されているすべてのファイル5それぞれのファイル名が示されている。
ウェブブラウザは、一覧データ6Eを受信すると、一覧データ6Eに基づいて一覧画面7Aを表示する。一覧画面7Aには、一覧データ6Eに示されるファイル名が並んでいる。
ユーザは、閲覧しまたは編集したいドキュメントのファイル5のファイル名を一覧画面7Aの中から選択する。
すると、ウェブブラウザは、リクエストデータ6Fをドキュメント管理サーバ1へ送信する。リクエストデータ6Fには、選択されたファイル名、そのユーザのユーザコード、およびファイル5の要求が示される。
ドキュメント管理サーバ1において、アクセス権問合部102は、リクエストデータ6Fを受信すると、権限ポリシー管理サーバ21へ問合データ6Gを送信することによって、そのユーザへ与えられているそのファイル5のアクセス権を問い合わせる。問合データ6Gには、リクエストデータ6Fに示されるファイル名およびユーザコードとアクセス権の回答の要求とが示される。
権限ポリシー管理サーバ21において、問合データ6Gが送信されてきたら、そのユーザのアクセス権を特定し回答するための処理が権限ポリシー検索部214ないしアクセス権回答部218によって次のように行われる。
権限ポリシー検索部214は、問合データ6Gに示されるファイル名を示す権限ポリシーデータ6Dを権限ポリシー記憶部213から検索する。
そのような権限ポリシーデータ6Dが権限ポリシー記憶部213に記憶されていない場合、つまり、権限ポリシー検索部214によって検索されなかった場合は、権限ポリシー設定部215は、権限ポリシーの設定のための処理を次のように実行する。
権限ポリシー設定部215は、問合データ6Gに示されるファイル名のファイル5をドキュメント管理サーバ1からダウンロードする。なお、権限ポリシー管理サーバ21には、ドキュメント管理サーバ1のドキュメント記憶領域10Rに記憶されているファイルへのアクセス権が予め与えられている。
権限ポリシー設定部215は、ユーザへの、そのファイル5のR/W権およびR権の与え方(アクセス権付与方法)を、次のレベル_1、レベル_2、およびレベル_3のうちのいずれかのレベルの方法に決定する。
(レベル_1) そのファイル5によって再現されるドキュメント(対象ドキュメント)を作成したユーザ(作成者)へそのファイル5のR/W権を与えると決定する。
(レベル_2) 作成者へそのファイル5のR/W権を与えると決定し、作成者と同じ部署に所属するユーザへそのファイル5のR権を与えると決定する。
(レベル_3) 作成者へそのファイル5のR/W権を与えると決定し、作成者と同じ部署に所属しまたは対象ドキュメントに類似するドキュメント(類似ドキュメント)のR/W権もしくはR権を有するユーザへそのファイル5のR権を与えると決定する。
このように、レベルが高くなるほど、アクセス権を与える対象となるユーザの種類が増加する。
なお、権限ポリシー設定部215は、作成者を、そのファイル5のプロパティに基づいて特定する。または、そのファイル5に示される文書(文字列)の中から「作成者」、「著者」、「筆者」、または「作者」などの所定の単語を検索し、その所定の単語の直後に示される人が作成者であると、特定してもよい。または、そのファイル5に示されるドキュメントが所定のフォーマットのものである場合は、所定の位置に示される人が作成者であると、特定してもよい。
また、権限ポリシー設定部215は、作成者の所属する部署のユーザを、次のように特定する。作成者のユーザデータ6A(作成者のユーザコードを示すユーザデータ6A)に基づいて、作成者の部署を判別する。そして、その部署を示すユーザデータ6Aを検索し、検索されたユーザデータ6Aそれぞれに示されるユーザコードのユーザが作成者の所属する部署のユーザであると、特定する。
また、権限ポリシー設定部215は、類似ドキュメントと、そのR/W権またはR権を有するユーザとを、次のように特定する。
権限ポリシー設定部215は、所定の規則に基づいて、対象ドキュメントの中からキーワードを抽出する。例えば、最も多く表われる単語をキーワードとして抽出してもよい。または、そのファイル5のファイル名に含まれる単語をキーワードとして抽出してもよい。または、対象ドキュメントが所定のフォーマットのものである場合は、対象ドキュメントの所定の位置(例えば、所定のフィールド)に示される単語をキーワードとして抽出してもよい。
次に、権限ポリシー設定部215は、抽出したキーワードを、ドキュメント記憶領域10Rに記憶されている各ファイル5に示されるドキュメントの中から検索する。または、各ファイル5のファイル名の中から検索してもよい。そして、抽出したキーワードがヒットしたファイル5のドキュメントを類似ドキュメントとして特定する。
そして、権限ポリシー設定部215は、類似ドキュメントのR/W権またはR権を有するユーザを、類似ドキュメントの権限ポリシーデータ6Dに基づいて特定する。
アクセス権付与方法を決定すると、権限ポリシー設定部215は、それに従って権限ポリシーデータ6Dを生成する。
アクセス権付与方法に関わらず、その権限ポリシーデータ6Dの各フィールドには、次の情報が示される。「ファイル名」のフィールドには、対象ドキュメントのファイル5のファイル名が示される。「R/W権」のフィールドには、作成者のユーザコードが示される。「有効期限」のフィールドには、現在から所定の時間後(例えば、4ヶ月後)の日時が示される。「更新日時」のフィールドには、現在の日時が示される。
アクセス権付与方法をレベル_2に決定した場合は、その権限ポリシーデータ6Dの「R権」のフィールドに作成者の所属する部署のユーザ(ただし、作成者を除く)それぞれのユーザコードが、さらに示される。
また、アクセス権付与方法をレベル_3に決定した場合は、その権限ポリシーデータ6Dの「R権」のフィールドに類似ドキュメントのR/W権またはR権を有するユーザそれぞれのユーザコードが、さらに示される。
そして、権限ポリシー設定部215は、生成した権限ポリシーデータ6Dを権限ポリシー記憶部213に記憶させる。
問合データ6Gに示されるファイル名を示す権限ポリシーデータ6Dが権限ポリシー検索部214によって検索されたが、その権限ポリシーデータ6Dが無効である場合に、権限ポリシー更新部216は、その権限ポリシーデータ6Dを更新する処理を次のように実行する。
なお、権限ポリシー更新部216は、現在の日時が、その権限ポリシーデータ6Dに示される有効期限を過ぎており、または、その権限ポリシーデータ6Dに示される更新日時が更新日時データ6Bに示される日時よりも前である場合に、その権限ポリシーデータ6Dが無効であると、判別する。そうでない場合は、有効であると、判別する。
権限ポリシー更新部216は、前に挙げたレベル_1、レベル_2、およびレベル_3のうちのいずれかのレベルのアクセス権付与方法によって、R/W権またはR権を与えるユーザを決定する。
そして、権限ポリシー更新部216は、その権限ポリシーデータ6Dの各フィールドを次のように更新する。「R/W権」のフィールドを、R/W権を与えると決定したユーザのユーザコードを示すように更新し、「R権」のフィールドを、R権を与えると決定したユーザのユーザコードを示すように更新する。さらに、「有効期限」のフィールドを、現在から所定の時間後(例えば、4ヶ月後)の日時が示されるように更新し、「更新日時」のフィールドを、現在の日時を示すように更新する。
アクセス権特定部217は、問合データ6Gに示されるユーザコードを有するユーザの、問合データ6Gに示されるファイル名のファイル5のアクセス権を、次のように特定する。
アクセス権特定部217は、そのユーザコードが、そのファイル5の権限ポリシーデータ6Dの「R/W権」に示される場合は、そのユーザのアクセス権をR/W権であると、特定する。「R権」に示される場合は、そのユーザのアクセス権をR権であると、特定する。「R/W権」および「R権」のいずれにも示されない場合は、そのユーザのアクセス権がないと、特定する。
アクセス権回答部218は、アクセス権特定部217によって特定されたアクセス権を示す回答データ6Hをドキュメント管理サーバ1へ送信する。
ドキュメント管理サーバ1において、ファイル提供部103は、回答データ6Hを受信すると、回答データ6Hに基づいて、端末装置3から要求されたファイル5(リクエストデータ6Fに示されるファイル名のファイル5)を、例えば次のように端末装置3へ提供する。
R/W権が回答データ6Hに示される場合は、ファイル提供部103は、そのファイル5を、編集が可能なモードで送信する。
端末装置3において、ウェブブラウザは、そのファイル5に基づいてドキュメントを液晶ディスプレイ30eに表示させる。そして、ユーザがドキュメントを編集する操作を行ったら、操作の内容をドキュメント管理サーバ1へ送信する。すると、ファイル提供部103は、操作の内容に応じてそのファイル5を更新する。
または、R権が回答データ6Hに示される場合は、ファイル提供部103は、そのファイル5を、編集が不能なモード(読取専用モード)で送信する。
端末装置3において、ウェブブラウザは、そのファイル5に基づいてドキュメントを配置した画面を、液晶ディスプレイ30eに表示させる。ドキュメントを編集するためのユーザインタフェースは提供されない。
または、アクセス権がないことが回答データ6Hに示される場合は、ファイル提供部103は、そのファイル5へアクセスできない旨のメッセージを端末装置3へ送信する。
端末装置3において、ウェブブラウザは、そのメッセージを受信すると、液晶ディスプレイ30eに表示させる。
ところで、上述の通り、権限ポリシー設定部215は、レベル_1、レベル_2、およびレベル_3のうちのいずれかに従って、R/W権またはR権を与えるユーザを決定する。権限ポリシー更新部216も、同様に決定する。ここで、決定の仕方の例を、あるファイル5の権限ポリシーデータ6Dを生成し、その後、その権限ポリシーデータ6Dを更新する場合を例に、説明する。
権限ポリシー設定部215は、そのファイル5について、アクセス権付与方法のレベルを、そのファイル5の重要度に応じて決定する。重要度は、そのファイル5に示されるドキュメントに基づいて求めることができる。例えば、そのドキュメントに含まれる特定の語句(「社内秘」、「機密」、「取扱い注意」、または「重要」など)の個数または割合に応じて重要度を求めればよい。または、特定の語句ごとに予め重要度を定義しておき、ファイル名に含まれる特定の語句に応じて重要度を求めてもよい。
または、権限ポリシー設定部215は、そのファイル5の重要度に関わらず、所定のレベル(例えば、レベル_1)に決定してもよい。
そのファイル5の権限ポリシーデータ6Dが生成された後、その権限ポリシーデータ6Dを更新するタイミングが訪れると、権限ポリシー更新部216は、そのファイル5のアクセス権付与方法のレベルを、前回に決定されたレベルよりも1つ進んだレベルに決定する。例えば、前回、権限ポリシー設定部215によってレベル_1に決定された場合は、権限ポリシー更新部216は、レベル_2に決定する。
さらにその後、その権限ポリシーデータ6Dを更新するタイミングが訪れると、権限ポリシー更新部216は、同様に、そのファイル5のアクセス権付与方法のレベルを、前回に決定されたレベルよりも1つ進んだレベルに決定する。例えば、前回、レベル_2に決定した場合は、レベル_3に決定する。ただし、前回、最も高いレベルに決定した場合は、今回も同じレベルに決定する。
このように、権限ポリシー更新部216は、権限ポリシーデータ6Dを更新するごとに、アクセス権を与える対象となるユーザの種類を増加させる。
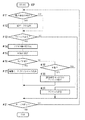
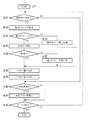
図7は、ドキュメント管理サーバ1における全体的な処理の流れの例を説明するフローチャートである。図8は、権限ポリシー管理サーバ21における全体的な処理の流れの例を説明するフローチャートである。
次に、ドキュメント管理サーバ1および権限ポリシー管理サーバ21それぞれの全体的な処理の流れを、フローチャートを参照しながら説明する。
ドキュメント管理サーバ1は、ファイル管理プログラム10Pに基づいて、図7に示す手順で処理を実行する。
ドキュメント管理サーバ1は、ドキュメント記憶領域10Rのウェブページを端末装置3から要求されると(図7の#11でYes)、一覧データ6Eを端末装置3へ送信する(#12)。
または、端末装置3からリクエストデータ6Fを受信すると、つまり、ファイル5を要求されると(#13でYes)、ドキュメント管理サーバ1は、権限ポリシー管理サーバ21へ問合データ6Gを送信することによって、要求元であるユーザに対して与えられている、そのファイル5のアクセス権を問い合わせる(#14)。そして、問合せに対する応答として回答データ6Hを受信する(#15)。
R/W権がアクセス権として与えられていることが回答データ6Hに示される場合は(#16でYes)、ドキュメント管理サーバ1は、要求されたファイル5を編集モードで端末装置3へ提供する(#17)。
または、R権がアクセス権として与えられていることが回答データ6Hに示される場合は(#16でNo、#18でYes)、ドキュメント管理サーバ1は、そのファイル5を読取専用モードで端末装置3へ提供する(#19)。
または、アクセス権がない旨が回答データ6Hに示される場合は(#16でNo、#18でNo)、ドキュメント管理サーバ1は、そのファイル5へアクセスできない旨のメッセージを端末装置3へ送信する(#20)。
ドキュメント管理サーバ1は、ファイル5の共有のサービスを提供している間、適宜、上述の処理を実行する。
権限ポリシー管理サーバ21は、権限ポリシー管理プログラム21Pに基づいて、図8に示す手順で処理を実行する。
ドキュメント管理サーバ1から問合データ6Gを受信すると(#31でYes)、その問合データ6Gに示されるファイル名を示す権限ポリシーデータ6Dを検索する(#32)。つまり、そのファイル名のファイル5の権限ポリシーを検索する。
権限ポリシーデータ6Dが見つからない場合は(#33でNo)、権限ポリシー管理サーバ21は、そのファイル5の権限ポリシーデータ6Dを生成し記憶する(#34)。
権限ポリシーデータ6Dが見つかった場合は(#33でYes)、権限ポリシー管理サーバ21は、その権限ポリシーデータ6Dが有効であるか無効であるかを判別する(#35)。
その権限ポリシーデータ6Dが無効である場合は(#36でNo)、権限ポリシー管理サーバ21は、その権限ポリシーデータ6Dを更新する(#37)。
権限ポリシー管理サーバ21は、問合データ6Gに示されるユーザコードのユーザの、そのファイル5のアクセス権を特定する(#38)。なお、ステップ#34において権限ポリシーデータ6Dを生成した場合は、この権限ポリシーデータ6Dに基づいて特定する。ステップ#37において権限ポリシーデータ6Dを更新した場合は、更新後の権限ポリシーデータ6Dに基づいて特定する。ステップ#32において権限ポリシーデータ6Dの検索に成功しかつそれが有効である場合は、この権限ポリシーデータ6Dに基づいて特定する。
そして、権限ポリシー管理サーバ21は、特定したアクセス権を示すデータを回答データ6Hとしてドキュメント管理サーバ1へ送信する(#39)。
または、ユーザ管理サーバ23から更新通知データ6Cを受信した場合は(#40でYes)、権限ポリシー管理サーバ21は、更新通知データ6Cに示される日時が示されるように、更新日時データ6Bを書き換える(#41)。
権限ポリシー管理サーバ21は、アクセス権の問合せに対する応答のサービスを提供している間、適宜、上述の処理を実行する。
本実施形態によると、ファイル5のアクセス権の、ポリシーに基づいた管理を、従来よりも容易に行うことができる。すなわち、ファイル5へのアクセスが要求された際に、そのファイル5の権限ポリシー(ユーザごとのアクセス権)を新たに設定しまたは更新する。よって、セキュリティなどに関するポリシーが新たに決められまたは変更されてたとしても、必要が生じたタイミングで、ファイル5の権限ポリシーを新たに設定しまたは、更新すればよい。
図9〜図10は、ドキュメント管理サーバ1における全体的な処理の流れの変形例を説明するフローチャートである。
本実施形態では、権限ポリシー管理サーバ21は、レベル_1、レベル_2、およびレベル_3の3つのレベルの中から1つを選択したが、4つ以上のレベルのアクセス権付与方法の中から1つを選択するようにしてもよい。この場合、例えば、次のようなレベルのアクセス権付与方法を用意しておく。
(レベル_1) 作成者へそのファイル5のR/W権を与えると決定する。
(レベル_2) 作成者へそのファイル5のR/W権および印刷権を与えると決定し、作成者と同じ部署に所属するユーザへそのファイル5のR権を与えると決定する。
(レベル_3) 作成者へそのファイル5のR/W権、印刷権、およびコピー権を与えると決定し、作成者と同じ部署に所属するユーザへそのファイル5のR/W権を与えると決定し、類似ドキュメントのR/W権またはR権を有するユーザへそのファイル5のR権を与えると決定する。
(レベル_4) 作成者へそのファイル5のR/W権、印刷権、およびコピー権を与えると決定し、作成者と同じ部署に所属するユーザへそのファイル5のR/W権および印刷権を与えると決定し、類似ドキュメントのR/W権またはR権を有するユーザへそのファイル5のR/W権を与えると決定する。
なお、「印刷権」は、そのファイル5を使用してドキュメントを印刷する権限である。「コピー権」は、そのファイル5をコピーする権限である。
そして、権限ポリシー管理サーバ21は、4つのレベルの中から選択したレベルのアクセス権付与方法を使用して権限ポリシーデータ6Dを生成しまたは更新する。
本実施形態では、権限ポリシー管理サーバ21は、作成者と同じ部署に所属するユーザなどへファイル5のアクセス権を付与したが、他の種類のユーザへも付与してもよい。
例えば、権限ポリシー管理サーバ21は、作成者よりも職級が高いユーザへアクセス権を付与してもよい。または、ユーザごとに、携わっている業務に関連するキーワードを示す辞書を予め用意しておき、そのファイル5のドキュメントにキーワードが含まれるユーザへアクセス権を付与してもよい。
本実施形態では、権限ポリシー管理サーバ21は、いずれのレベルにおいても作成者へアクセス権を付与したが、作成者の部署が変わった場合は、作成者へアクセス権を付与するのを中止してもよい。作成者の部署が変わったことは、ユーザ管理サーバ23が作成者のユーザデータ6Aを監視することによって、検知することができる。
本実施形態では、権限ポリシー管理サーバ21は、あるドキュメントに類似する他のドキュメント(類似ドキュメント)をキーワードに基づいて判別したが、レイアウトに基づいて判別してもよい。例えば、そのドキュメントのレイアウトが2段組である場合は、2段組のレイアウトを有する他のドキュメントを類似ドキュメントであると判別してもよい。
決定したアクセス権付与方法によってアクセス権を与えるべきユーザを特定することができない場合に、権限ポリシー管理サーバ21は、アクセス権を与えるべきユーザを管理者または作成者へ問い合わせてもよい。そして、管理者または作成者が指定したユーザへアクセス権を与えればよい。
権限ポリシー管理サーバ21は、あるファイル5のアクセス権をあるユーザへ付与した後、所定の期間、そのユーザがそのファイル5へアクセスしたことがない場合は、そのユーザへ与えたそのアクセス権を削除してもよい。アクセスの有無は、ログを参照して判別すればよい。
アクセス権の削除は、そのファイル5の要求があった際に行えばよい。具体的には、権限ポリシー管理サーバ21は、そのファイル5の権限ポリシーデータ6Dを更新する際に、上述のいずれかのレベルのアクセス権付与方法によって、アクセス権を与えるユーザを決定する。決定したユーザの中から、以前にそのファイル5のアクセス権を与えたことがあるが、現在まで所定の期間以上、そのファイル5へアクセスしたことがないユーザを判別する。そして、判別してユーザを、決定したユーザから除外して、権限ポリシーデータ6Dを更新する。
権限ポリシー管理サーバ21は、権限ポリシーデータ6Dを生成しまたは更新する前に、アクセス権を与えるユーザを管理者または作成者へ通知してもよい。そして、管理者または作成者が許可した場合に、その権限ポリシーデータ6Dを生成しまたは更新してもよい。
本実施形態では、ファイル5として、ドキュメントを再現するためのファイルを例に説明したが、音声または動画像を再生するためのファイルを用いる場合にも、本発明を適用することができる。
本実施形態では、図5に示す機能をドキュメント管理サーバ1、権限ポリシー管理サーバ21、およびユーザ管理サーバ23に分散して実現したが、ドキュメント管理サーバ1に集約してもよい。
この場合は、ファイル管理プログラム10Pの代わりにファイル管理プログラム10Qをドキュメント管理サーバ1のROM10cまたは大容量記憶装置10dに記憶させておく。
そして、ドキュメント管理サーバ1は、ファイル管理プログラム10Qに基づいて、図9〜図10に示す手順で処理を実行する。
ドキュメント管理サーバ1は、ドキュメント記憶領域10Rのウェブページを端末装置3から要求されると(図9の#51でYes)、一覧データ6Eを端末装置3へ送信する(#52)。
または、端末装置3からリクエストデータ6Fを受信すると(#53でYes)、ドキュメント管理サーバ1は、リクエストデータ6Fに示されるファイル名を示す権限ポリシーデータ6Dを検索する(#54)。
権限ポリシーデータ6Dが見つからない場合は(#55でNo)、ドキュメント管理サーバ1は、そのファイル5の権限ポリシーデータ6Dを生成し記憶する(#56)。
権限ポリシーデータ6Dが見つかった場合は(#55でYes)、ドキュメント管理サーバ1は、その権限ポリシーデータ6Dが有効であるか無効であるかを判別する(#57)。
その権限ポリシーデータ6Dが無効である場合は(#58でNo)、ドキュメント管理サーバ1は、その権限ポリシーデータ6Dを更新する(#59)。
ドキュメント管理サーバ1は、リクエストデータ6Fに示されるユーザコードのユーザの、そのファイル5のアクセス権を特定する(#60)。特定に使用する権限ポリシーデータ6Dは、図8のステップ#38で使用する権限ポリシーデータ6Dと同様である。
特定したアクセス権がR/W権である場合は(図10の#61でYes)、ドキュメント管理サーバ1は、要求されたファイル5を編集モードで端末装置3へ提供する(#62)。
特定したアクセス権がR権である場合は(#61でNo、#63でYes)、ドキュメント管理サーバ1は、そのファイル5を読取専用モードで端末装置3へ提供する(#64)。
アクセス権がない場合は(#61でNo、#63でNo)、ドキュメント管理サーバ1は、そのファイル5へアクセスできない旨のメッセージを端末装置3へ送信する(#65)。
または、ユーザデータ6Aが更新されたことを検知した場合は(#66でYes)、ドキュメント管理サーバ1は、更新された日時が示されるように、更新日時データ6Bを書き換える(#67)。
ドキュメント管理サーバ1は、ファイル5の共有のサービスを提供している間、適宜、上述の処理を実行する。
その他、ドキュメント共有システム100、ドキュメント管理サーバ1。権限ポリシー管理サーバ21、ユーザ管理サーバ23の全体または各部の構成、処理の内容、処理の順序、データの構成などは、本発明の趣旨に沿って適宜変更することができる。
100 ドキュメント共有システム(データ提供システム)
103 ファイル提供部(提供手段)
10R ドキュメント記憶領域(保存手段)
21 権限ポリシー管理サーバ(アクセス権管理装置)
215 権限ポリシー設定部(解析手段、設定手段)
216 権限ポリシー更新部(更新手段)
5 ファイル(データ)
6D 権限ポリシーデータ

Claims (12)

  1. 保存手段に保存されている、ドキュメントのデータを提供する、データ提供システムであって、
    前記データをユーザから要求された際に当該データのアクセス権が未だ設定されていない場合に、当該データに係る前記ドキュメントの内容または属性を解析する解析手段と、
    前記データのアクセス権を、前記解析手段によって解析された前記内容または属性に基づいて設定する、設定手段と、
    前記データをユーザから要求された後、前記アクセス権が前記設定手段によって設定された場合に、当該アクセス権に従って当該データを当該ユーザへ提供する、提供手段と、
    を有することを特徴とするデータ提供システム。
  2. 前記データは、複数のユーザによって共有され得るものであり、
    前記設定手段は、前記複数のユーザのそれぞれに対して前記アクセス権を設定する、
    請求項1に記載のデータ提供システム。
  3. 前記データを前記ユーザから要求された際に前記アクセス権が既に設定されていれば、当該アクセス権を所定の規則に基づいて更新する、更新手段、
    を有し、
    前記提供手段は、前記データを前記ユーザから要求された後、前記アクセス権が更新手段によって更新された場合は、当該更新されたアクセス権に従って当該データを当該ユーザへ提供する、
    請求項1に記載のデータ提供システム。
  4. 前記データは、複数のユーザによって共有され得るものであり、
    前記設定手段は、前記複数のユーザのうちの一部のユーザに対してのみ前記データを使用することが認められるように、前記アクセス権を設定し、
    前記更新手段は、更新する回数が増えるにつれて制限が緩くなるように前記アクセス権を更新する、
    請求項3に記載のデータ提供システム。
  5. 前記更新手段は、前記回数が増えるにつれて前記複数のユーザのうちの前記データを使用することが認められるものが増えるように、前記アクセス権を更新する、
    請求項4に記載のデータ提供システム。
  6. 前記データは、ドキュメントを再現するためのものであって、
    前記設定手段は、前記複数のユーザのうちの前記ドキュメントの作成者に対して前記データを使用することが認められるように、前記アクセス権を設定する、
    請求項4または請求項5に記載のデータ提供システム。
  7. 前記更新手段は、前記複数のユーザのうちの前記ドキュメントの作成者と同じ部署に所属するユーザに対して前記データを使用することが認められるように、前記アクセス権を更新する、
    請求項6に記載のデータ提供システム。
  8. 前記更新手段は、前記複数のユーザのうちの前記ドキュメントに関連するユーザに対して前記データを使用することが認められるように、前記アクセス権を更新する、
    請求項6または請求項7に記載のデータ提供システム。
  9. 前記更新手段は、前記複数のユーザのうちの、前記データを使用することが以前に認められたが現在まで所定の期間以上、当該データを使用したことがないユーザに対しては、当該データを使用することが認められないように、前記アクセス権を更新する、
    請求項4ないし請求項8のいずれかに記載のデータ提供システム。
  10. 保存手段に保存されているドキュメントのデータのアクセス権を管理するアクセス権管理装置であって、
    ユーザが前記データを要求した際に前記アクセス権が未だ設定されていない場合に、当該データに係る前記ドキュメントの内容または属性を解析する解析手段と、
    前記データのアクセス権を、前記解析手段によって解析された前記内容または属性に基づいて設定する、設定手段と、
    を有することを特徴とするアクセス権管理装置。
  11. 保存手段に保存されている、ドキュメントのデータを提供する、データ提供方法であって、
    前記データをユーザから要求された際に当該データのアクセス権が未だ設定されていない場合に、当該データに係る前記ドキュメントの内容または属性を解析し、
    前記データのアクセス権を、解析した前記内容または属性に基づいて設定し、
    前記データをユーザから要求された後、前記アクセス権が設定された場合に、当該アクセス権に従って当該データを当該ユーザへ提供する、
    ことを特徴とするデータ提供方法。
  12. 保存手段に保存されているドキュメントのデータのアクセス権を管理するコンピュータに用いられるコンピュータプログラムであって、
    前記コンピュータに、
    ユーザが前記データを要求した際に前記アクセス権が未だ設定されていない場合に、当該データに係る前記ドキュメントの内容または属性を解析する解析処理を実行させ、
    前記データのアクセス権を、前記解析処理によって解析された前記内容または属性に基づいて設定する、設定処理を実行させる、
    ことを特徴とするコンピュータプログラム。
JP2016063304A 2016-03-28 2016-03-28 データ提供システム、アクセス権管理装置、データ提供方法、およびコンピュータプログラム Pending JP2017182122A (ja)

Priority Applications (1)

Application Number Priority Date Filing Date Title
JP2016063304A JP2017182122A (ja) 2016-03-28 2016-03-28 データ提供システム、アクセス権管理装置、データ提供方法、およびコンピュータプログラム

Applications Claiming Priority (1)

Application Number Priority Date Filing Date Title
JP2016063304A JP2017182122A (ja) 2016-03-28 2016-03-28 データ提供システム、アクセス権管理装置、データ提供方法、およびコンピュータプログラム

Publications (1)

Publication Number Publication Date
JP2017182122A true JP2017182122A (ja) 2017-10-05

Family

ID=60004600

Family Applications (1)

Application Number Title Priority Date Filing Date
JP2016063304A Pending JP2017182122A (ja) 2016-03-28 2016-03-28 データ提供システム、アクセス権管理装置、データ提供方法、およびコンピュータプログラム

Country Status (1)

Country Link
JP (1) JP2017182122A (ja)

Cited By (2)

* Cited by examiner, † Cited by third party
Publication number Priority date Publication date Assignee Title
CN113342753A (zh) * 2021-06-25 2021-09-03 长江存储科技有限责任公司 文件安全管理方法、装置、设备及计算机可读存储介质
US12531735B2 (en) 2022-04-26 2026-01-20 Fujifilm Business Innovation Corp. Information processing apparatus, information processing system, non-transitory computer readable medium, and information processing method

Citations (10)

* Cited by examiner, † Cited by third party
Publication number Priority date Publication date Assignee Title
JPH10116271A (ja) * 1996-10-09 1998-05-06 Tec Corp 文書管理装置及び文書管理処理のプログラムを記録した記憶媒体
US20020059236A1 (en) * 1999-12-28 2002-05-16 International Business Machines Corporation Computer system with access control mechanism
JP2003216497A (ja) * 2002-01-25 2003-07-31 Casio Comput Co Ltd データベース管理装置及びプログラム
JP2007079984A (ja) * 2005-09-14 2007-03-29 Ricoh Co Ltd データ管理サーバ、データ管理方法及びプログラム
US20080033955A1 (en) * 2006-08-07 2008-02-07 Fujitsu Limited Data management system, and access authorization setting method, and computer product
JP2008186330A (ja) * 2007-01-31 2008-08-14 Nec Corp 利用権限管理装置、コンテンツ共有システム、コンテンツ共有方法、及びコンテンツ共有用プログラム
JP2009205342A (ja) * 2008-02-27 2009-09-10 Nippon Telegr & Teleph Corp <Ntt> 権限委譲システム、権限委譲方法および権限委譲プログラム
JP2010176431A (ja) * 2009-01-29 2010-08-12 Fujitsu Ltd アクセス制御プログラム、アクセス制御方法、およびアクセス制御装置
JP2012137874A (ja) * 2010-12-24 2012-07-19 Canon Marketing Japan Inc 権限管理装置、その制御方法及びプログラム
JP2014182708A (ja) * 2013-03-21 2014-09-29 Nec Corp 権限管理装置、方法、プログラム及びシステム

Patent Citations (11)

* Cited by examiner, † Cited by third party
Publication number Priority date Publication date Assignee Title
JPH10116271A (ja) * 1996-10-09 1998-05-06 Tec Corp 文書管理装置及び文書管理処理のプログラムを記録した記憶媒体
US20020059236A1 (en) * 1999-12-28 2002-05-16 International Business Machines Corporation Computer system with access control mechanism
JP2003216497A (ja) * 2002-01-25 2003-07-31 Casio Comput Co Ltd データベース管理装置及びプログラム
JP2007079984A (ja) * 2005-09-14 2007-03-29 Ricoh Co Ltd データ管理サーバ、データ管理方法及びプログラム
US20080033955A1 (en) * 2006-08-07 2008-02-07 Fujitsu Limited Data management system, and access authorization setting method, and computer product
JP2008040830A (ja) * 2006-08-07 2008-02-21 Fujitsu Ltd 文書管理プログラム、文書管理システムおよびアクセス権設定方法
JP2008186330A (ja) * 2007-01-31 2008-08-14 Nec Corp 利用権限管理装置、コンテンツ共有システム、コンテンツ共有方法、及びコンテンツ共有用プログラム
JP2009205342A (ja) * 2008-02-27 2009-09-10 Nippon Telegr & Teleph Corp <Ntt> 権限委譲システム、権限委譲方法および権限委譲プログラム
JP2010176431A (ja) * 2009-01-29 2010-08-12 Fujitsu Ltd アクセス制御プログラム、アクセス制御方法、およびアクセス制御装置
JP2012137874A (ja) * 2010-12-24 2012-07-19 Canon Marketing Japan Inc 権限管理装置、その制御方法及びプログラム
JP2014182708A (ja) * 2013-03-21 2014-09-29 Nec Corp 権限管理装置、方法、プログラム及びシステム

Cited By (3)

* Cited by examiner, † Cited by third party
Publication number Priority date Publication date Assignee Title
CN113342753A (zh) * 2021-06-25 2021-09-03 长江存储科技有限责任公司 文件安全管理方法、装置、设备及计算机可读存储介质
CN113342753B (zh) * 2021-06-25 2023-04-14 长江存储科技有限责任公司 文件安全管理方法、装置、设备及计算机可读存储介质
US12531735B2 (en) 2022-04-26 2026-01-20 Fujifilm Business Innovation Corp. Information processing apparatus, information processing system, non-transitory computer readable medium, and information processing method

Similar Documents

Publication Publication Date Title
US7512569B2 (en) User defined components for content syndication
Ackerman et al. Privacy in context
TW424185B (en) Named bookmark sets
JP4876734B2 (ja) 文書利用管理システム及び方法、文書管理サーバ及びそのプログラム
US8301653B2 (en) System and method for capturing and reporting online sessions
US8656288B2 (en) Sensitive information handling on a collaboration system
JP4806751B2 (ja) ファイルアクセス先制御装置、その方法及びそのプログラム
US20150347447A1 (en) Method and architecture for synchronizing files
JP2007188490A (ja) 利用制限付き電子文書の共有システムおよび方法
US20050289159A1 (en) Web-enabled real-time link selection apparatus and method
US11922117B2 (en) Generation of document editors having functions specified by role policies
US20080147677A1 (en) Annotation management program, device, method, and annotation editing program, device, method
JP3662734B2 (ja) Webページのアクセス制御装置及び方法
US20060031923A1 (en) Access control list attaching system, original content creator terminal, policy server, original content data management server, program and computer readable information recording medium
JP2004046460A (ja) ファイル管理システムにおけるアクセス制御方式
JP2009211403A (ja) ファイル検索プログラム
JP5341695B2 (ja) 情報処理システム、情報処理方法、およびプログラム
JP4671753B2 (ja) 文書管理システム、文書管理方法、情報処理装置、プログラム、および記憶媒体
US20250310317A1 (en) Permissions enforcement between first and third party platforms
JPH11212849A (ja) 共有ファイル送受信システム、アクセス権利判定装置
JP2004252784A (ja) 情報処理装置、印刷システム、それらの機能をコンピュータに実行させるプログラム、そのプログラムを格納した記憶媒体
JP2005339008A (ja) アクセス制御方法およびプログラムと記録媒体
JP2007079984A (ja) データ管理サーバ、データ管理方法及びプログラム
JPH1166059A (ja) 情報処理装置、辞書管理装置、ネットワークシステム、情報処理装置の辞書管理方法、及び記録媒体
JP4429229B2 (ja) ディレクトリ情報提供方法、ディレクトリ情報提供装置、ディレクトリ情報提供システム、及びプログラム

Legal Events

Date Code Title Description
A621 Written request for application examination

Free format text: JAPANESE INTERMEDIATE CODE: A621

Effective date: 20190117

A977 Report on retrieval

Free format text: JAPANESE INTERMEDIATE CODE: A971007

Effective date: 20191128

A131 Notification of reasons for refusal

Free format text: JAPANESE INTERMEDIATE CODE: A131

Effective date: 20200107

A521 Request for written amendment filed

Free format text: JAPANESE INTERMEDIATE CODE: A523

Effective date: 20200305

A131 Notification of reasons for refusal

Free format text: JAPANESE INTERMEDIATE CODE: A131

Effective date: 20200825

A02 Decision of refusal

Free format text: JAPANESE INTERMEDIATE CODE: A02

Effective date: 20210309