JP3662734B2 - Webページのアクセス制御装置及び方法 - Google Patents
Webページのアクセス制御装置及び方法 Download PDFInfo
- Publication number
- JP3662734B2 JP3662734B2 JP32926397A JP32926397A JP3662734B2 JP 3662734 B2 JP3662734 B2 JP 3662734B2 JP 32926397 A JP32926397 A JP 32926397A JP 32926397 A JP32926397 A JP 32926397A JP 3662734 B2 JP3662734 B2 JP 3662734B2
- Authority
- JP
- Japan
- Prior art keywords
- file
- web page
- information
- access
- web
- Prior art date
- Legal status (The legal status is an assumption and is not a legal conclusion. Google has not performed a legal analysis and makes no representation as to the accuracy of the status listed.)
- Expired - Lifetime
Links
- 238000000034 method Methods 0.000 title claims description 72
- 230000005540 biological transmission Effects 0.000 claims description 5
- 238000010586 diagram Methods 0.000 description 3
- 239000000284 extract Substances 0.000 description 2
- 230000000694 effects Effects 0.000 description 1
Images



Landscapes
- Storage Device Security (AREA)
- Information Transfer Between Computers (AREA)
- Computer And Data Communications (AREA)
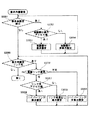
Description
【発明の属する技術分野】
この発明は、WebクライアントからのWebページへのアクセスを制御するのに用いて好適なWebページのアクセス制御装置及び方法に関する。
【0002】
【従来の技術】
従来、Web(WWW;ワールドワイドウェブ)におけるユーザ認証は、Webサーバ単位あるいはWebサーバ内のディレクトリ単位に行われてきた。これは、Webサーバで実行されている従来のWebサーバプログラムが、基本的に、WebページのソースファイルをWebクライアントにそのまま送り出すようになっているためである。なお、WebサーバからWebクライアントに送出されるソースファイルは、通常、例えばHTML形式(ハイパーテキストマークアップランゲージ形式)で記述されたテキストファイルである。
【0003】
そのため、従来は、例えば個々のWebページに対して、ユーザ毎にアクセス許可・不許可を設定するのは難しかった。なお、本明細書では、Webにおける1つのソースファイル(HTMLファイル)に対応する情報を、Webの1ページあるいは1Webページ情報と呼んでいる。
【0004】
図6を参照して従来のWebにおけるユーザ認証方式の一例について説明する。図6において、Webクライアント100は、インターネット、LAN(ローカルエリアネットワーク)等を介してWebサーバ200に接続されている。ここで、Webクライアント100においてユーザがWebブラウザに対して所定の入力を行い、Webサーバ200が管理するURL(ユニホームリソースロケータ)で指定されるHTMLファイル201によって示されるWebページにアクセスする場合を考える。ただし、この場合、HTMLファイル201が格納されているディレクトリには一定のユーザにのみアクセスを許可する設定がなされているものとする。
【0005】
Webクライアント100から、Webサーバ200に対して、HTMLファイル201を指定する表示要求が送出されると{(1)}、Webサーバ200は、Webクライアント100に対して認証が必要であることを通知する。通知を受けたWebクライアント100では、ユーザに対してユーザID(ユーザ識別記号)とパスワードの入力を促す表示が行われる。ユーザがユーザIDとパスワードを入力すると、入力された情報がWebサーバ200へ送られる。HTMLファイル201が格納されているディレクトリに対するアクセス権がアクセス制御定義ファイル202に定義されているとすると、Webサーバ200ではアクセス制御定義ファイル202の内容を確認して{(2)のリード要求及びリード}、そのユーザが当該ディレクトリに対するアクセスを許可されている場合にのみ、HTMLファイル201の読み出しを行う{(3)のリード要求及びリード}。そして、読み出されたHTMLファイル201はWebサーバ200からWebクライアント100へと送出され、Webクライアント100において表示される{(4)の表示}。
【0006】
図6に示すような従来の認証方式においては、ディレクトリ単位でアクセス権が設定されている。また、一般に、各ディレクトリには複数のHTMLファイルが格納されている。したがって、各Webページのアクセス権をユーザ毎に設定することや各Webページの表示内容毎(ページの一部分毎)にアクセス権を設定することは困難であった。
【0007】
例えば、HTMLファイル201が表示内容A,B及びCの3つの内容を含む場合に、ユーザAには表示内容AとCのみの表示を許可し、ユーザBには表示内容BとCのみの表示を許可するといった設定を行うことは、HTMLファイル201が格納されているディレクトリに対するアクセス権の設定を変更するだけではできなかった。このような場合には、例えば、表示内容AとCのみを示すHTMLファイルと、表示内容BとCのみを示すHTMLファイルを個々に作成し、さらに各ファイルを異なったディレクトリに格納するといった手法が考えられる。しかしながらこのような場合には、個々に作成したファイルに対して他のWebページからどのようにリンクを設定するのか、あるいはアクセス権を設定、変更する際に、複数のファイルの格納位置を考慮した処理が必要となるので、アクセス権の管理を容易に行うことができない、といった問題が生じる。
【0008】
【発明が解決しようとする課題】
上述したように、従来のWebにおける認証方式においては、各Webページに対して、ユーザ毎にアクセス許可・不許可を設定すること、及びWebページの内容毎にアクセス権を設定することが難しかった。また設定したアクセス権をWebページ単位で、あるいはその内容単位でユーザ毎に管理することが容易に行うことができないという問題があった。
【0009】
本発明は、このような背景の下になされたもので、ユーザ認証をWebのページ単位で行えるようにするとともに、アクセスしてきたユーザによって表示内容を変更することができるようにするWebページのアクセス制御装置及び方法を提供することを目的とする。また、本発明の他の目的は、その設定及び変更に係る管理を容易に行うことができるようにするWebページのアクセス制御装置を提供することである。
【0010】
【課題を解決するための手段】
上記課題を解決するため、請求項1の発明は、Webクライアントからのアクセスに対してハイパーテキスト形式で示されるWebページ情報を提供する装置であって、WebページをアクセスしたWebクライアントを操作するユーザのログイン情報の正否を確認する認証手段と、前記認証手段によって確認されたログイン情報に基づき、アクセスされたWebページを示すハイパーテキストファイルを作成する作成手段と、前記作成手段によって作成されたハイパーテキストファイルを前記Webクライアントへ送出する送出手段とを具備し、前記作成手段が、前記認証手段によって確認されたログイン情報に基づき、該作成手段によるハイパーテキストファイルの作成内容を変更可能なWebページへのアクセス情報を付加する付加手段を有することを特徴とするWebページのアクセス制御装置である。また、請求項2記載の発明は、前作成手段が、前記認証手段によって確認されたログイン情報に基づき、アクセスされたWebページを示すハイパーテキストファイルに含まれる参照先を示す情報が、参照先のアドレス情報を伴うもの又は伴わないもののいずれか一方となるように、前記ハイパーテキストファイルに含まれる内容を選択する選択手段を有することを特徴とする。
【0011】
上記構成によれば、Webページ単位で行ったユーザ認証の認証結果に基づいて、Webページの表示内容が決定されるので、ユーザ毎に、かつWebページ内の表示内容毎に、所望のアクセス権を設定することが可能となる。また、Webページに含まれる参照先(リンク)情報として、アドレス情報を伴うものと、伴わないものとを、認証結果に基づいて選択することで、例えばアクセス権の無いユーザに対しては、リンク先に関して対応する見出しのみを表示し、リンク先をたどることができないようにすること等の制限を行うことができるようになる。また、特定のユーザに対してWebページの作成内容を変更可能なWebページへのアクセス情報を送出することで、所定のWebページに対するアクセス権の設定・変更等の管理を行うことできる管理者権限を有するユーザが、任意のWebクライアントから該当するWebページのアクセス権の管理を行うことができるようになる。
【0012】
また、請求項3記載の発明は、1又は複数のユーザに対して1又は複数レベルのアクセス権を設定するアクセス制御設定ファイルと、各Webページの内容と前記アクセス権との対応関係を定義する内容制御定義ファイルと、各Webページの表示内容を示す表示内容定義ファイルと、実行すべきスクリプトを記述したスクリプトファイルとを記憶する1又は複数の記憶手段と、Webクライアントからの所定のWebページへのアクセスに対して、前記Webクライアントを操作するユーザのログイン情報の正否を確認する認証手段と、それぞれアクセスされたWebページに対応するスクリプトファイルに記述されているスクリプトを実行することによって、前記認証手段によって確認されたログイン情報と、前記アクセス制御設定ファイルの内容に基づいて、前記ユーザのWebページへのアクセス権の有無を判定するアクセス権判定手段と、前記アクセス権判定手段によってユーザが当該Webページへのアクセス権を有していると判定された場合に、前記内容制御定義ファイルの内容に基づいて、送出するWebページに含まれる情報の内容を決定する送出情報決定手段と、前記アクセス権判定手段による判定結果及び前記送出情報決定手段による決定に従い、当該Webページに対応する表示内容定義ファイルを参照して前記Webクライアントに表示すべきWebページを示すWebページ情報ファイルを作成するWebページ情報作成手段と、前記Webページ情報作成手段によって作成されたWebページ情報ファイルを前記Webクライアントへ送出する送出手段と、前記認証手段によって確認されたログイン情報に基づいて前記ユーザが前記アクセス制御設定ファイル及び前記内容制御定義ファイルの内容を変更可能な管理者権限を有しているかどうかを判定する管理者権限判定手段を具備し、前記Webページ情報作成手段が、前記アクセス権判定手段による判定結果及び前記送出情報決定手段による決定に従い、当該Webページに対応する表示内容定義ファイルを参照して前記Webクライアントに表示すべきWebページ情報ファイルを作成する際に、前記管理者権限判定手段による判定結果に従って前記アクセス制御設定ファイル及び前記内容制御定義ファイルの内容を変更可能なWebページへアクセスするためのアクセス情報を付加することを特徴とするWebページのアクセス制御装置である。
【0013】
また、請求項4の発明は、指定された任意のハイパーテキストファイルから、請求項3記載のWebページのアクセス制御装置の記憶手段に記憶されるアクセス制御設定ファイル、内容制御定義ファイル、表示内容定義ファイル、及びスクリプトファイルを作成する方法であって、ページ登録手段が指定されたハイパーテキストファイルに含まれる少なくともハイパーリンクに関する情報を構文解析により抽出し、該抽出したハイパーリンクに関する情報と所定のアクセス権との対応関係を示す内容制御定義ファイルを作成して前記記憶手段に登録する内容制御定義ファイル作成過程と、ページ登録手段が前記ハイパーテキストファイルから、ページ登録手段が少なくとも前記内容制御定義ファイル作成過程で抽出したハイパーリンクの情報に関する記述部分を所定の記述に置き換えることによって表示内容定義ファイルを作成して前記記憶手段に登録する表示内容定義ファイル作成過程と、ページ登録手段がデフォルトのデータを用いてアクセス制御設定ファイルを作成して前記記憶手段に登録するアクセス制御設定ファイル作成過程と、ページ登録手段が前記内容制御定義ファイル作成過程、前記表示内容定義ファイル作成過程、及び前記アクセス制御設定ファイル作成過程で作成された各ファイルに対応させてスクリプトファイルを作成して前記記憶手段に登録するスクリプトファイル作成過程とを有することを特徴とするWebページのアクセス制御装置で利用するファイルの作成方法である。これによれば、各ファイルを任意の1つのHTMLファイルから自動的に作成することができる。
【0014】
また、請求項5記載の発明は、Webクライアントからのアクセスに対してハイパーテキスト形式で示されるWebページ情報を提供するWebサーバにおいて、認証手段がWebクライアントを操作するユーザのログイン情報の正否を確認する認証過程と、作成手段が前記認証過程で確認されたログイン情報に基づき、アクセスされたWebページを示すハイパーテキストファイルを作成する作成過程と、送出手段が前記作成過程で作成されたハイパーテキストファイルを前記Webクライアントへ送出する送出過程とを含み、前記作成手段が、前記認証過程によって確認されたログイン情報に基づき、該作成過程によるハイパーテキストファイルの作成内容を変更可能なWebページへのアクセス情報を付加する付加過程を有することを特徴とするWebページのアクセス制御方法である。
【0015】
【発明の実施の形態】
以下、図面を参照して、本発明の実施形態について説明する。図1は本発明によるWebページのアクセス制御装置の一実施形態を説明するための構成図であり、この図において、図6に示す従来の構成に対応する部分には同一の符号を付けている。図1では、Webサーバ300が本発明のWebページのアクセス制御装置に対応するものである。従来と異なる本発明の主な特徴の1つは、各Webページが、スクリプトファイル、アクセス制御設定ファイル、内容制御定義ファイル、及び表示内容定義ファイルから構成されていることである。以下、図1に示すWebサーバ300における本発明によるWebページのアクセス制御について説明する。
【0016】
Webサーバ300にインターネットあるいはLANによって接続されているWebクライアント100から、ユーザが、Webサーバ300が管理するURLのWebページをアクセスすると{(1)の表示要求}、Webサーバ300ではWebサーバ300上で実行されているWebサーバプログラムによって、アクセスされたWebページ(URL)に対応したスクリプトファイル301が呼び出される{(2)の表示要求}。スクリプトファイル301は、Webサーバ300上で実行されているWebサーバプログラムによって解釈、実行可能な各処理を記述したファイルであって、この場合、各Webページに対応して複数用意されている。
【0017】
本実施形態においてWebサーバ300にサーバ単位でのアクセス権の設定がなされているとすると、Webサーバ300では、Webサーバプログラムが、スクリプトファイル301への表示要求を行う際に、Webページの表示を要求してきたユーザに対してパスワード入力を要求するメッセージを出力する。そして、入力されたユーザID(ユーザ名)及びパスワードと、Webサーバ300に蓄えられている認証情報とを比較して、両者が一致しているかどうかを確認する。ここで、入力された情報が正しくない場合には表示要求(1)を拒否するメッセージがWebクライアント100に対して出力される。なお、本実施形態におけるサーバ単位での認証過程は、従来と同様のものである。また、認証の設定は、サーバ単位に限らず、ディレクトリ単位で行うことも可能である。また、本発明のWebページのアクセス制御装置においては、後述するようにしてスクリプトファイル301に認証過程を含ませることで、サーバあるいはディレクトリ単位での認証方式を省略することも可能である。
【0018】
入力されたユーザIDとパスワードが正当であった場合、サーバプログラムは、スクリプトファイル301の記述に従って、アクセスされたWebページに対応するアクセス制御設定ファイル302にアクセスする{(3)のリード要求及びリード}。そして、アクセス制御設定ファイル302の記述に基づいて認証過程で確認されたユーザIDが表示要求を受けたページを見ることができる権利を有しているかどうかを確認する。
【0019】
アクセス制御設定ファイル302は、各Webページ毎に用意されるファイルであって、当該Webページに対してアクセス権を有する(あるいは有していない)ユーザID、あるいはグループIDを記述したファイルである。さらに、アクセス制御設定ファイル302には、当該Webページに対してその内容単位でアクセスレベルの設定が必要な場合には、各ユーザあるいは各グループIDが有するアクセス権のレベルが定義できるようになっている。なお、グループIDは、複数のユーザIDあるいはグループIDから構成されるものであって、グループIDとそれに含まれるユーザIDあるいはグループID間の関係については、Webサーバ300内の他の所定のファイルに登録されているものとする。
【0020】
アクセス制御設定ファイル302に対するアクセスの結果、そのWebページ全体が、確認されたユーザIDに対して表示許可されていない場合、アクセスを拒否する旨のメッセージを記述したHTMLファイルがWebクライアント100へ送出される。そして、Webクライアント100においてそのメッセージが表示される{(4a)の表示}。一方、確認されたユーザIDに対してそのWebページの少なくとも一部が表示許可されている場合には、Webサーバプログラムは、スクリプトファイル301の記述に従って、内容制御定義ファイル303にアクセスする{(4b)のリード要求及びリード}。
【0021】
内容制御定義ファイル303は、各Webページ毎に用意されるファイルであり、アクセス権が制限される表示内容を特定するための情報と、その内容にアクセス可能なIDあるいはアクセス権のレベルを定義する情報から構成されている。また、当該Webページに含まれているハイパーリンクに関してアクセス権の制限が行われる場合には、各ハイパーリンクを特定するための情報と、各ハイパーリンクに関するアクセス権の設定情報が記載されるようになっている。例えば、各ハイパーリンクを特定する情報に対応させて、それらのハイパーリンクに含まれる見出し情報(リンク先を示すテキスト情報、画像情報等)とリンク先のアドレス情報の両方の表示が許可されるIDあるいはアクセス権のレベル、見出し情報のみについて表示が許可されるIDあるいはアクセス権のレベル等が、内容制御定義ファイル303に定義されるようになっている。ここで、一方、見出し情報とリンク先のアドレス情報の両方の表示が許可されるということは、当該ユーザに対してハイパーリンク先の参照とアクセスの両方が許可されることを意味し、他方、見出し情報のみが許可される場合には、その見出し情報を見ることができるだけで、それに対応するリンク先へのアクセスができないことを意味する。
【0022】
Webサーバプログラムは、内容制御定義ファイル303の内容を読み取って当該Webページに含まれるアクセス権の制限がなされている内容とそのアクセス権についての情報を確認すると、次にスクリプトファイル301の記述に従って、表示内容定義ファイル304にアクセスする{(5)のリード要求及びリード}。表示内容定義ファイル304は、各Webページ毎に用意されるファイルであり、該当するWebページにおけるすべてのアクセス権のレベルに対応する全情報を含んだHTML形式のテキストデータと、アクセス権に応じてそのテキストデータを編集するのに必要な付加データとから構成されている。これらデータは、例えば、Webページの全表示内容に対応するHTML形式のテキストデータに、スクリプトファイル301の実行時にのみ解釈されるタグ(特定のコマンド)を挿入したテキストファイルとして構成することができる。また、挿入されるタグによって指示される情報は、例えば、内容制御定義ファイル303で定義されたアクセス権の制限がなされる部分の始めと終わりの位置とを示す情報と、その部分に関してアクセス権を定義する内容制御定義ファイル303内のデータの対応関係を示す情報や、内容制御定義ファイル303で定義した各ハイパーリンクを識別するための情報である。
【0023】
次にWebサーバプログラムは、スクリプトファイル301の記述に従い、各ファイル302,303,304の内容に基づいて、当該ユーザがアクセス権を有する内容のみを含むようにWebクライアント100へ送出すべきHTMLファイルを作成する。例えば、当該ユーザに対してページの一部の表示が許可されていない場合には、その部分を示すテキスト情報を含まないHTMLファイルを作成し、また例えば、そのページに含まれる他ページへのハイパーリンクがそのユーザに対して参照許可されていない場合には当該ハイパーリンクに関する情報(見出し及びアドレス情報あるいはアドレス情報)を含まないようにしてHTMLファイルを作成する。そして、Webサーバプログラムは、作成したHTMLファイルをWebクライアント100に対して送出し、Webクライアント100で表示される{(6)の表示、及び(7)の表示}。
【0024】
以上のようにして、Webクライアント100では、各ユーザのアクセス権に応じた表示内容を有するWebページが表示される。なお、Webクライアント100へ送出されたHTMLファイルが示すWebページが画像情報や音声情報を含む場合には、従来と同様に、各情報に対応する画像や音声ファイルがWebサーバ300内の所定のディレクトリに格納される。
【0025】
以上の構成及び手順によって、本実施形態では、所定のWebぺージに対するユーザ毎、及び内容単位でのアクセス制御が実行される。なお、上述した実施形態では、サーバ単位あるいはディレクトリ単位での従来の認証過程で確認した認証情報を用いて、Webページ毎のアクセス権の制御を行うこととしている。したがって、一度正しいと認証されたユーザIDはその後他のページに移った後も有効である。しかしながら、同一のWebクライアントを複数のユーザが利用する環境では、例えば離席等で長時間アクセスがなくなった場合には認証内容を廃棄するようにすることが望ましい。この場合、各Webページに対応して設けられている各スクリプトファイル(301)内に、前回の認証から所定時間以上経過した場合には再びユーザIDとパスワードの入力を要求する処理を含ませるようにすればよい。
【0026】
また、上述したアクセス制御設定ファイル302、内容制御定義設定ファイル303に設定したアクセス権等の内容の設定・変更は、Webクライアント100から管理者権限のあるユーザIDでアクセスした場合にのみ、該当するWebページの設定・変更に必要な情報を、当該Webページ情報に含ませてWebクライアント100側で表示することによって行うようにすることができる。例えば、管理者権限のあるユーザに対してのみ、同一Webページ内に設定・変更を実行することができるWebページへのリンク情報をハイパーリンクとして追加したり、設定・変更用のWebページのアドレス情報とそのページの表示を指示するボタンを表示させるための情報を追加することができる。このようにすれば、管理者権限を有する複数のユーザが、任意のWebクライアントから、任意のWebページに関してのアクセス権の設定・変更を行うことができるようになる。
【0027】
次に、図2に示すフローチャートを参照して、図1を参照して説明したWebサーバ300における各処理の詳細を説明する。図2に示すフローチャートは、図1に示すWebクライアント100からユーザが、Webサーバ300が管理するURLのWebページをアクセスするとによって呼び出されたスクリプトファイル301によって実行される各処理の流れを示すものである。Webサーバ300で実行されるWebサーバプログラムは、呼び出したスクリプトファイル301の記述に従って、アクセスしたユーザがログイン済みであるかどうかを確認する(ステップS301)。ユーザがログイン済みでない場合(ユーザIDとパスワードの認証を行っていない場合)(ステップS301の判断結果が「no」)、WebサーバプログラムはWebクライアント100へユーザIDとパスワードの入力を要求し、入力されたユーザIDとパスワードをWebサーバ300に蓄えられている認証情報とを比較する(ステップS302)。そして比較結果が正しければ次のステップへ進み(ステップS304)、正しくない場合には繰り返し認証情報の確認を行う(ステップS302)。一方、ステップS301の判断の結果、ユーザが既にログイン済みであった場合、ログインしてからの時間があらかじめ定められた制限時間以内であるかどうかが判断される(ステップS303)。ステップS303において、一方、ログインしてからの時間が制限時間を越える場合には、再び認証処理が行われて(ステップS302)、他方、制限時間以下の場合には、ログイン時に確認されたユーザIDが当該Webページに対するアクセス権を有しているかどうかの確認が行われる(S304)。
【0028】
以上の処理では、各スクリプトファイル301の記述によって、各スクリプトファイル301が呼び出される度に、すなわち異なるWebページに対してアクセスが発生する度に、ステップS301のような処理によって当該ユーザがログイン済みであったかどうかの判断が行われる。したがって、図2に示す例では、図1を参照して説明したWebサーバ単位あるいはディレクトリ単位での認証処理を省略することが可能となる。また、ステップS303の判断処理によって、ログインしてからの時間に一定の制限を設けているので、例えば複数ユーザが同一のWebクライアント100を操作する環境において、ユーザがログインしたままの状態で離席してしまったような場合にも、少なくとも他のユーザがそのままの他人の認証情報を利用して長時間アクセスし続けてしまうことを回避することができる。
【0029】
ユーザがログインしていて、かつログインしてからの時間が所定の制限時間以内であった場合、ステップS304では、当該Webページに対応するアクセス制御設定ファイル303の内容に基づいて、当該ユーザID又は当該ユーザIDの属するグループIDに対して、当該Webページについてその少なくとも一部の表示内容にアクセスが許可されているかどうかが判断される。ステップS304において、アクセス権があると判断された場合には、ステップS305において表示内容設定サブルーチンが呼び出されて、そこでアクセス権のレベルに応じた表示内容の設定が行われる。一方、アクセス権がないと判断された場合には、当該Webページに対するアクセスを拒否する旨の表示を行う設定がなされる(ステップS306)。
【0030】
図3は、図2のステップS305で呼び出される表示内容設定サブルーチンの各処理を示すフローチャートである。表示内容設定サブルーチンでは、まず、当該Webページに対応する内容制御定義ファイル303を参照して、そのWebページにおいて表示内容単位でのアクセス権の設定がなされている場合に、設定がなされている各部分のすべてに対してアクセス権に応じた表示あるいは非表示の設定処理が終了しているかどうかが判断される(ステップS3051)。表示内容単位での設定があり、かつそのすべてに対して表示又は非表示の設定が終了していない場合には、ステップS3052へ進み、内容制御定義ファイル303を参照して各部分に対してそれぞれ当該ユーザがアクセス権を有しているかどうかが判断される。ここで、アクセス権を有している場合には当該部分に関して表示を行う旨の設定を行い(ステップS3053)、アクセス権を有していない場合には当該部分に関して表示を行わない旨の設定を行う(ステップS3054)。そして、ステップS3051へ戻り、設定の終わっていない部分があるかどうかを再び判断する。なお、この図に示す例では、ステップS3051においてハイパーリンクのアクセス権についての判断は行われない。
【0031】
ステップS3051〜S3054の処理を繰り返し実行してすべての部分に対して表示あるいは非表示の設定を終えると、次にステップS3055へ進んで、当該Webページに含まれる各リンク先に関して表示あるいは非表示の設定が行われる。ステップS3055で、当該Webページに含まれるリンク先のすべてに対しての表示・非表示の設定が終了していないと判断された場合、内容制御定義ファイル303に定義されているハイパーリンクにつての情報を参照して、各ハイパーリンクについて順次、当該ユーザがそのリンクを表示させる権利を有しているかの判断が行われる(ステップS3056)。そのリンクを表示可能である場合には、再び当該Webページに対応する内容制御定義ファイル303を参照してそのリンク先に対して当該ユーザがアクセス権を有しているかどうか(すなわちリンク先のアドレスの情報の表示が許可されているかどうか)が判断される(ステップS3057)。
【0032】
ステップS3057において、リンク先に対するアクセス権があると判断された場合には、当該リンクを、見出しとリンク先アドレスを用いたハイパーリンクとして表示する旨の設定が行われ(ステップS3058)、リンク先に対するアクセス権がないと判断された場合には、当該リンクについての見出しのみを表示する旨の設定が行われる(ステップS3059)。一方、ステップS3056において、当該ユーザがそのリンクに関する情報を表示させる権利を有していないと判断されされた場合には、そのリンクについて見出しを含めたいっさいの情報を表示しない旨の設定が行われる(ステップS3060のハイパーリンク非表示設定)。当該Webページに含まれるすべてのリンク先について、ステップS3055〜S3060の処理による表示設定が終了すると、ステップS3055において表示未設定のリンク先がないと判断されて、図3に示す表示内容設定サブルーチンの処理が終了する。
【0033】
なお、図3に示した例では、ステップS3057におけるハイパーリンクのリンク先アクセス権に関する判断が、当該Webページ(リンク元のWebページ)に対応する内容制御定義ファイル303を参照して行われることとしているが、例えば、リンク先のWebページに対応する内容制御定義ファイルを参照してアクセス権の有無の判断を行うようにすることも可能である。この場合、各内容制御定義ファイルからは、リンク先のアクセス権の有無(アドレス情報の参照可否)についての設定情報が省略される。
【0034】
図3に示す表示内容設定サブルーチンの各処理が終了すると、図2に示すフローではステップS307において、当該ユーザIDがアクセス権の設定・変更等を行うことができるあらかじめ登録されている管理者権限を有するIDに該当するかどうかが判断される。管理者権限を有するIDの登録は、当該Webページに対応するアクセス制御設定ファイル302内で設定するようにしてもよいし、別途、Webサーバ300内にある他のファイルで一括設定するようにしてもよい。ステップS307において、当該ユーザIDが管理者権限を有するIDであると判断された場合には、当該Webページに管理者スイッチを表示する旨の設定を行う(ステップS308)。管理者スイッチとは、Webクライアント100において、例えば管理者を示す見出しを持ち、ユーザがマウスカーソルをそのスイッチの上に移動してボタンをクリックする等の操作を行ったときに、当該Webページのアクセス権の設定・変更を行うことができる他のWebページを参照することができる図形情報である。したがって、管理者スイッチを表示する場合には、少なくとも表示スイッチを指定する情報と、管理用のWebページに対応するアドレス情報とがWebクライアント100へと送出される。
【0035】
ステップS307の処理、あるいはステップS307及びステップS308の処理が終了すると、ステップS309へ進み、ステップS305における表示内容設定の結果(図3のステップS3053〜S3054、及びS3058〜S3060の設定内容)あるいはステップS306におけるアクセス拒否表示設定内容、及びステップS308での管理者スイッチの表示設定結果に基づき、当該Webページに対応する表示内容定義ファイル304を参照して、Webクライアント100へ送出すべきHTMLファイルが作成される(ステップS309)。ステップS309でHTMLファイルを作成すると、Webサーバプログラムは、スクリプトファイル301の実行から復帰して、作成されたHTMLファイルをWebクライアント100へと送出する。以上の各処理によってアクセスされたWebページの内容が、当該ユーザの当該Webページに対するアクセス権に応じた表示内容によって表示される。
【0036】
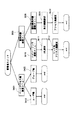
次に、図4を参照して、図1に示すWebクライアント100において管理者スイッチを操作することで呼び出される管理者用Webページを用いた各処理についてその概要を説明する。当該Webページに対して管理者権限を有するIDを持つユーザがアクセスした場合、Webクライアント100では、管理者スイッチを含むWebページが表示される。ここでユーザが管理者スイッチを操作すると、Webクライアント100では、管理者スイッチに設定されているURLに位置するHTMLファイルが受信され、管理者用Webページが表示される。管理者用Webページでは、ユーザ毎のアクセス権を設定するためのメニュー(S410)とグループ毎のアクセス権を設定するためのメニュー(S420)とを下位階層に有するページアクセス権設定メニュー(S401)と、ハイパーリンク設定メニュー(S510)と部分表示内容設定メニュー(S520)とを下位階層に有する表示内容設定メニュー(S501)とが表示される。
【0037】
ユーザが、ユーザ毎のアクセス権を設定するためのメニュー(S410)あるいはグループ毎のアクセス権を設定するためのメニュー(S420)にアクセスした場合には、さらに当該Webページ(管理用Webページを呼び出したWebページ)に対するユーザ毎あるいはグループ毎のアクセス権を設定するためのメニューが表示される。ユーザの操作に応じて当該Webページに対応するアクセス制御設定ファイルの内容が更新され、ユーザ毎あるいはグループ毎のアクセス権の設定が終了すると、Webクライアント100に対して管理用Webページを呼び出したWebページの表示を行う指示が送られる。したがって、Webクライアント100では再び元のWebページが表示される。
【0038】
一方、ユーザがハイパーリンク設定メニューS510にアクセスした場合には、当該Webページに含まれるURLの一覧が表示される。ここで、ユーザは設定を変更しようとするURLを選択・設定する(S511)。次に、ユーザは、設定したURLのリンク先に対するアクセス権を設定する(S512)。ステップS511及びS512による設定結果は、当該Webページに対応する内容制御定義ファイルに書き込まれる。以上の処理が終了すると、Webクライアント100へは元のWebページの表示指示が送られ、Webクライアント100では再び元のWebページが表示される。
【0039】
他方、ユーザが表示内容設定メニューS520にアクセスした場合には、当該Webページ内の所望の範囲の設定と(ステップS512)、設定した範囲に対するアクセス権の設定が行われて(ステップS522)、設定された内容が当該Webページに対応する内容制御定義ファイルに書き込まれる。そして、これらの処理が終了すると、Webクライアント100へは当該Webページの表示指示が送られ、Webクライアント100では再び元のWebページが表示される。
【0040】
以上のような構成によれば、管理者権限を有するユーザは、アクセス権の管理を行おうとするWebページにアクセスして、管理者スイッチを操作するだけで、当該Webページのアクセス権の管理を行うことができるWebページにアクセスすることが可能となる。また、設定が終了した場合には、Webクライアント100において、再び当該Webページが表示されるので、当該Webページに含まれるリンク先を容易に参照することができ、効率的に当該ページに含まれるリンク先のアクセス権の設定・変更を継続して行うことができる。
【0041】
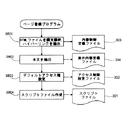
次に、図5を参照して、任意のHTML形式のWebページファイルから、図1に示すスクリプトファイル301、アクセス制御設定ファイル302、内容制御定義ファイル303、及び表示内容定義ファイル304を、自動的に作成してWebサーバに登録するためのプログラム(以下、ページ登録プログラム)の一実施形態について説明する。ただし、本発明が特徴とする各ファイルは、ここで説明する自動的作成・登録プログラムを使用せずに、任意の方法で作成することが可能である。
【0042】
図1に示すWebサーバ300にWebページ情報を登録しようとするユーザは、まず、あらかじめ、登録しようとするWebページを従来と同様に単一のHTMLファイルによって作成しておくとともに、必要に応じてそのHTMLファイル内で指定される画像や音声ファイルを用意する。
【0043】
用意した単一のHTMLファイルで示されるWebページを本発明によるWebサーバ300への登録する場合、ユーザは、まず、ページ登録プログラムを起動して、登録しようとするHTMLファイルを指定する。ページ登録プログラムでは、自動的に、指定されたHTMLファイルを構文解析して、それに含まれる各ハイパーリンクに関する記述を抽出する。そして、抽出した各ハイパーリンクに関する記述に基づいて、内容制御定義ファイル303を作成し、Webサーバ300内に登録する(S601)。ただし、ここで作成される内容制御定義ファイル303には、各ハイパーリンクを特定するための情報と、各ハイパーリンクに含まれる見出し情報とリンク先のアドレス情報についての所定のデフォルト値(省略値)のアクセス権との定義情報が含まれることになる。
【0044】
ハイパーリンクに関しては指定されたHTMLファイルの構文解析によって自動的に抽出することが可能である。しかしながら、ハイパーリンク以外の表示部分については、解析しようとするHTMLファイルに一定の条件を付けない限りアクセス権の設定範囲等について自動的に抽出することはできない。したがって、本プログラムを用いる場合には、ハイパーリンク以外の部分について別途設定が必要である。
【0045】
次に、ページ登録プログラムでは、指定されたHTMLファイルから、ハイパーリンク以外の本文に対応するテキストファイルを抽出すると共に、ステップS601で抽出したハイパーリンクに関する記述をスクリプトファイル301の実行時に解釈可能な所定の記述に置き換えることで表示内容定義ファイル304を作成し、Webサーバ300内に登録する(ステップS602)。スクリプトファイル301の実行時に解釈可能な所定の記述としては、例えば、所定のタグを用いてそれがスクリプトファイル301専用の記述であることを定義すると共に、そのタグで指定される範囲内にテキスト形式で内容制御ファイル303で定義される各ハイパーリンクに関する情報との対応関係を示す記述を追加したものとすることができる。
【0046】
次に、ページ登録プログラムでは、デフォルトのデータを用いてアクセス制御設定ファイル302を作成し、Webサーバ300内に登録する(ステップS603)。アクセス制御設定ファイル302に設定されるデフォルトのデータとしては、例えば、当該Webページを表示可能なユーザIDとして、本ページ登録プログラムを操作しているユーザのIDと当該Webページを管理する管理者権限を有するユーザIDを登録しておく。このようなデータを用いれば、本ページ登録プログラムによって当該Webページを構成する各ファイルを自動的に登録した後に、管理者権限を有するユーザによって所定のアクセス権の設定がなされるまでは、他のユーザからのアクセスを許可しないようにすることができる。
【0047】
そして、ステップS601〜S603で作成・登録された各ファイルを参照可能とするよう各ファイルに対応させて、当該Webページを作成する際に参照されるスクリプトファイル301が作成され、作成されたスクリプトファイル301がWebサーバ300内に登録される(ステップS604)。
【0048】
図5を参照して説明した本発明によるページ登録プログラムの一実施形態によれば、登録しようとするHTMLファイルを指定するだけで、任意のWebページから本発明のWebサーバ300への登録するのに必要な各ファイルが自動的に作成され、当該Webページを登録することが可能となる。
【0049】
以上、本発明の実施形態についてその一例を説明したが、本発明の実施形態はそれに制限されることなく、本発明の範囲を逸脱しない範囲で適宜変更することが可能である。例えば、本発明が特徴とする各ファイル(301〜304)をテキスト形式ではなくバイナリ形式で構成すること、各ファイルの内容を1つに統合したり、あるいはさらに分割することで各Webページを構成するファイルの数を変更すること、各ファイルを1つのWebサーバ内のみでなくネットワーク上で分散させて格納すること等の変更が可能である。また、本発明のWebページのアクセス制御装置内で実行されるアクセス制御方法及び各ファイルの自動作成・登録プログラムについては、コンピュータ読み取り可能な記録媒体に記録させることで配布することが可能である。
【0050】
【発明の効果】
以上説明したように、本発明によれば、ユーザ認証をWebのページ単位で行えるとともに、アクセスしてきたユーザ毎にWebクライアントで表示される内容を変更することができる。また、本発明によれば、Webのページ単位でのアクセス権の設定及び変更に係る管理を容易に行うことが可能である。
【図面の簡単な説明】
【図1】 この発明によるWebページのアクセス制御装置の一実施形態を示す構成図である。
【図2】 図1に示すWebサーバ300による本発明のスクリプトの実行過程を示すフローチャートである。
【図3】 図2に表示内容設定サブルーチン(S305)内の各処理の流れを示すフローチャートである。
【図4】 本発明による管理者スイッチの操作に応じた各処理の流れを示すシステムフローである。
【図5】 図1に示すWebサーバ300で用いる各ファイル301〜304を自動的に作成する本発明によるページ登録プログラムを示すシステムフローである。
【図6】 従来のWebページのアクセス制御方式を説明する構成図である。
【符号の説明】
300 Webサーバ
301 スクリプトファイル
302 アクセス制御設定ファイル
303 内容制御定義ファイル
304 表示内容定義ファイル
Claims (5)
- Webクライアントからのアクセスに対してハイパーテキスト形式で示されるWebページ情報を提供する装置であって、
WebページをアクセスしたWebクライアントを操作するユーザのログイン情報の正否を確認する認証手段と、
前記認証手段によって確認されたログイン情報に基づき、アクセスされたWebページを示すハイパーテキストファイルを作成する作成手段と、
前記作成手段によって作成されたハイパーテキストファイルを前記Webクライアントへ送出する送出手段と
を具備し、
前記作成手段が、前記認証手段によって確認されたログイン情報に基づき、該作成手段によるハイパーテキストファイルの作成内容を変更可能なWebページへのアクセス情報を付加する付加手段を有することを特徴とするWebページのアクセス制御装置。 - 前記作成手段が、前記認証手段によって確認されたログイン情報に基づき、アクセスされたWebページを示すハイパーテキストファイルに含まれる参照先を示す情報が、参照先のアドレス情報を伴うもの又は伴わないもののいずれか一方となるように、前記ハイパーテキストファイルに含まれる内容を選択する選択手段を有する
ことを特徴とする請求項1記載のWebページのアクセス制御装置。 - 1又は複数のユーザに対して1又は複数レベルのアクセス権を設定するアクセス制御設定ファイルと、各Webページの内容と前記アクセス権との対応関係を定義する内容制御定義ファイルと、各Webページの表示内容を示す表示内容定義ファイルと、実行すべきスクリプトを記述したスクリプトファイルとを記憶する1又は複数の記憶手段と、
Webクライアントからの所定のWebページへのアクセスに対して、前記Webクライアントを操作するユーザのログイン情報の正否を確認する認証手段と、
それぞれアクセスされたWebページに対応するスクリプトファイルに記述されているスクリプトを実行することによって、
前記認証手段によって確認されたログイン情報と、前記アクセス制御設定ファイルの内容に基づいて、前記ユーザのWebページへのアクセス権の有無を判定するアクセス権判定手段と、
前記アクセス権判定手段によってユーザが当該Webページへのアクセス権を有していると判定された場合に、前記内容制御定義ファイルの内容に基づいて、送出するWebページに含まれる情報の内容を決定する送出情報決定手段と、
前記アクセス権判定手段による判定結果及び前記送出情報決定手段による決定に従い、当該Webページに対応する表示内容定義ファイルを参照して前記Webクライアントに表示すべきWebページを示すWebページ情報ファイルを作成するWebページ情報作成手段と、
前記Webページ情報作成手段によって作成されたWebページ情報ファイルを前記Webクライアントへ送出する送出手段と、
前記認証手段によって確認されたログイン情報に基づいて前記ユーザが前記アクセス制御設定ファイル及び前記内容制御定義ファイルの内容を変更可能な管理者権限を有しているかどうかを判定する管理者権限判定手段と
を具備し、
前記Webページ情報作成手段が、前記アクセス権判定手段による判定結果及び前記送出情報決定手段による決定に従い、当該Webページに対応する表示内容定義ファイルを参照して前記Webクライアントに表示すべきWebページ情報ファイルを作成する際に、前記管理者権限判定手段による判定結果に従って前記アクセス制御設定ファイル及び前記内容制御定義ファイルの内容を変更可能なWebページへアクセスするためのアクセス情報を付加することを特徴とするWebページのアクセス制御装置。 - 指定された任意のハイパーテキストファイルから、請求項3記載のWebページのアクセス制御装置の記憶手段に記憶されるアクセス制御設定ファイル、内容制御定義ファイル、表示内容定義ファイル、及びスクリプトファイルを作成する方法であって、
ページ登録手段が指定されたハイパーテキストファイルに含まれる少なくともハイパーリンクに関する情報を構文解析により抽出し、該抽出したハイパーリンクに関する情報と所定のアクセス権との対応関係を示す内容制御定義ファイルを作成して前記記憶手段に登録する内容制御定義ファイル作成過程と、
ページ登録手段が前記ハイパーテキストファイルから、ページ登録手段が少なくとも前記内容制御定義ファイル作成過程で抽出したハイパーリンクの情報に関する記述部分を所定の記述に置き換えることによって表示内容定義ファイルを作成して前記記憶手段に登録する表示内容定義ファイル作成過程と、
ページ登録手段がデフォルトのデータを用いてアクセス制御設定ファイルを作成して前記記憶手段に登録するアクセス制御設定ファイル作成過程と、
ページ登録手段が前記内容制御定義ファイル作成過程、前記表示内容定義ファイル作成過程、及び前記アクセス制御設定ファイル作成過程で作成された各ファイルに対応させてスクリプトファイルを作成して前記記憶手段に登録するスクリプトファイル作成過程と
を有することを特徴とするWebページのアクセス制御装置で利用するファイルの作成方法。 - Webクライアントからのアクセスに対してハイパーテキスト形式で示されるWebページ情報を提供するWebサーバにおいて、
認証手段がWebクライアントを操作するユーザのログイン情報の正否を確認する認証過程と、
作成手段が前記認証過程で確認されたログイン情報に基づき、アクセスされたWebページを示すハイパーテキストファイルを作成する作成過程と、
送出手段が前記作成過程で作成されたハイパーテキストファイルを前記Webクライアントへ送出する送出過程と
を含み、
前記作成手段が、前記認証過程によって確認されたログイン情報に基づき、該作成過程によるハイパーテキストファイルの作成内容を変更可能なWebページへのアクセス情報を付加する付加過程を有することを特徴とするWebページのアクセス制御方法。
Priority Applications (1)
| Application Number | Priority Date | Filing Date | Title |
|---|---|---|---|
| JP32926397A JP3662734B2 (ja) | 1997-11-28 | 1997-11-28 | Webページのアクセス制御装置及び方法 |
Applications Claiming Priority (1)
| Application Number | Priority Date | Filing Date | Title |
|---|---|---|---|
| JP32926397A JP3662734B2 (ja) | 1997-11-28 | 1997-11-28 | Webページのアクセス制御装置及び方法 |
Publications (2)
| Publication Number | Publication Date |
|---|---|
| JPH11161602A JPH11161602A (ja) | 1999-06-18 |
| JP3662734B2 true JP3662734B2 (ja) | 2005-06-22 |
Family
ID=18219501
Family Applications (1)
| Application Number | Title | Priority Date | Filing Date |
|---|---|---|---|
| JP32926397A Expired - Lifetime JP3662734B2 (ja) | 1997-11-28 | 1997-11-28 | Webページのアクセス制御装置及び方法 |
Country Status (1)
| Country | Link |
|---|---|
| JP (1) | JP3662734B2 (ja) |
Cited By (1)
| Publication number | Priority date | Publication date | Assignee | Title |
|---|---|---|---|---|
| US20230214897A1 (en) * | 2020-09-09 | 2023-07-06 | Gurunavi, Inc. | Information processing system, information processing method, program, and recording medium |
Families Citing this family (18)
| Publication number | Priority date | Publication date | Assignee | Title |
|---|---|---|---|---|
| JP3361743B2 (ja) * | 1998-05-08 | 2003-01-07 | 株式会社山武 | 情報閲覧システム |
| JP3594231B2 (ja) * | 1999-11-30 | 2004-11-24 | インターナショナル・ビジネス・マシーンズ・コーポレーション | 情報制御システム、情報処理支援サーバ、情報処理端末、情報処理方法および記憶媒体 |
| CN1262968C (zh) * | 2000-02-04 | 2006-07-05 | 松下电器产业株式会社 | 信息终端 |
| JP3332901B2 (ja) * | 2000-02-15 | 2002-10-07 | キヤノン株式会社 | 取引先カード情報提供システム、取引先カード情報提供方法及び記録媒体 |
| JP2001297063A (ja) * | 2000-04-11 | 2001-10-26 | Ntt Communications Kk | データアクセス制限方法及びシステム及びデータアクセス制限プログラムを格納した記憶媒体 |
| US7209930B2 (en) | 2000-05-01 | 2007-04-24 | Komatsu Ltd. | Information providing system and a method for providing information |
| JP2002259334A (ja) * | 2001-03-06 | 2002-09-13 | Kyocera Communication Systems Co Ltd | ネットワークシステム |
| JP2003108276A (ja) * | 2001-09-27 | 2003-04-11 | Daiwa Securities Group Inc | 電子書面表示装置、電子書面表示方法およびプログラム |
| US7408661B2 (en) | 2001-10-12 | 2008-08-05 | Canon Kabushiki Kaisha | Control apparatus and its method, and control program and storage medium holding it, with access designating second address being performed based on link to the second address included in display information |
| US7246086B2 (en) | 2001-10-26 | 2007-07-17 | Matsushita Electric Industrial Co., Ltd. | Product information management device |
| US7574746B2 (en) * | 2005-03-31 | 2009-08-11 | International Business Machines Corporation | Access validation and management of access permissions to referenced shared resources in a networked environment |
| WO2007015302A1 (ja) * | 2005-08-04 | 2007-02-08 | Fujitsu Limited | ウェブページ制御プログラム、方法及びサーバ |
| JP2008276724A (ja) * | 2007-03-30 | 2008-11-13 | Terumo Corp | webサーバ、webサーバとして機能させるためのプログラム及び情報提供方法 |
| JP2009026013A (ja) * | 2007-07-18 | 2009-02-05 | Yahoo Japan Corp | コンテンツ登録・提供装置、コンテンツ登録・提供制御方法、および、コンテンツ登録・提供制御プログラム |
| JP5724992B2 (ja) | 2012-11-20 | 2015-05-27 | コニカミノルタ株式会社 | 画像処理装置、画像処理システム、プログラム及び画像処理方法 |
| JP7018255B2 (ja) * | 2016-04-19 | 2022-02-10 | 株式会社三菱Ufj銀行 | 認証管理装置及びプログラム |
| JP7207028B2 (ja) * | 2018-11-29 | 2023-01-18 | 株式会社リコー | 情報処理装置、情報処理システム、電子黒板装置、制御方法、およびプログラム |
| US11470132B2 (en) | 2018-11-29 | 2022-10-11 | Ricoh Company, Ltd. | Information processing apparatus, information processing system, electronic blackboard apparatus, control method, and program |
Family Cites Families (8)
| Publication number | Priority date | Publication date | Assignee | Title |
|---|---|---|---|---|
| JPH0628355A (ja) * | 1992-07-06 | 1994-02-04 | Canon Inc | 文書処理装置 |
| JPH0644122A (ja) * | 1992-07-24 | 1994-02-18 | Oki Electric Ind Co Ltd | マルチメディア情報管理システム |
| JPH09160822A (ja) * | 1995-12-11 | 1997-06-20 | Nec Corp | アクセス権機能つきハイパーテキスト |
| DE19651270C2 (de) * | 1996-12-10 | 2001-10-04 | Siemens Ag | Vorrichtung und Verfahren zum Bedienen eines Gerätes |
| JPH10320288A (ja) * | 1997-05-22 | 1998-12-04 | Nippon Telegr & Teleph Corp <Ntt> | アクセス制御方法及びシステム及びアクセス制御プログラムを格納した記憶媒体 |
| JPH1139341A (ja) * | 1997-07-15 | 1999-02-12 | Nec Corp | Wwwシステムにおけるページ表示装置及びプログラムを記録した機械読み取り可能な記録媒体 |
| JPH1185686A (ja) * | 1997-09-03 | 1999-03-30 | Internatl Business Mach Corp <Ibm> | 情報処理方法及び情報処理装置、サーバを制御するプログラムを格納した記録媒体 |
| JPH11120127A (ja) * | 1997-10-15 | 1999-04-30 | Oki Electric Ind Co Ltd | ネットワークサービスシステム |
-
1997
- 1997-11-28 JP JP32926397A patent/JP3662734B2/ja not_active Expired - Lifetime
Cited By (1)
| Publication number | Priority date | Publication date | Assignee | Title |
|---|---|---|---|---|
| US20230214897A1 (en) * | 2020-09-09 | 2023-07-06 | Gurunavi, Inc. | Information processing system, information processing method, program, and recording medium |
Also Published As
| Publication number | Publication date |
|---|---|
| JPH11161602A (ja) | 1999-06-18 |
Similar Documents
| Publication | Publication Date | Title |
|---|---|---|
| US10372670B2 (en) | Method, system, and computer program product for sharing information | |
| US20030081000A1 (en) | Method, program and computer system for sharing annotation information added to digital contents | |
| US6240455B1 (en) | Internet server providing link destination deletion, alteration, and addition | |
| JPH11161602A (ja) | Webページのアクセス制御装置及び方法 | |
| CN1512408B (zh) | 记录图像文件的方法以及记录和提供图像文件的装置 | |
| US7373662B2 (en) | Secure resource access | |
| US6704797B1 (en) | Method and system for distributing image-based content on the internet | |
| US7174289B2 (en) | Translating system and translating apparatus in which translatable documents are associated with permission to translate | |
| US20060248442A1 (en) | Web page authoring tool for structured documents | |
| US20050240869A1 (en) | Method and system for editable web browsing | |
| JP2008003697A (ja) | 情報処理装置、情報処理方法、コンピュータプログラム及び記録媒体 | |
| JP4799581B2 (ja) | ページカスタマイズサーバ、ページカスタマイズプログラムおよびページカスタマイズ方法 | |
| RU2272318C2 (ru) | Считываемый компьютером носитель записи, на котором записан файл изображения, устройство для изготовления носителя записи, носитель, на котором записана программа для создания файла изображения, устройство для передачи файла изображения, устройство для обработки файла изображения и носитель, на котором записана программа обработки файла изображения | |
| JP4935274B2 (ja) | サーバ及びプログラム | |
| JP2002259215A (ja) | アクセス制御システム | |
| JP2010128593A (ja) | 通信システム、情報記録装置、提供装置及び通信方法 | |
| JPH10124431A (ja) | ホームページ作成支援システム | |
| JP4087754B2 (ja) | ウェブリソース再編成によるウェブ利用学習支援方法、ウェブリソース再構成装置、およびプログラム | |
| JP2005339008A (ja) | アクセス制御方法およびプログラムと記録媒体 | |
| JP2006033085A (ja) | 画像処理装置及びその制御方法 | |
| KR20090114908A (ko) | 웹 페이지 제공 서버 및 웹 페이지 편집 방법 | |
| JP2009026013A (ja) | コンテンツ登録・提供装置、コンテンツ登録・提供制御方法、および、コンテンツ登録・提供制御プログラム | |
| JP2017182122A (ja) | データ提供システム、アクセス権管理装置、データ提供方法、およびコンピュータプログラム | |
| JP2003030031A (ja) | ネットワークシステムにおける情報取得方法および情報取得を行うためのネットワークシステム | |
| US7043554B2 (en) | Networker server, method for controlling transmission of a hypertext and recording medium storing a hypertext |
Legal Events
| Date | Code | Title | Description |
|---|---|---|---|
| A977 | Report on retrieval |
Free format text: JAPANESE INTERMEDIATE CODE: A971007 Effective date: 20041012 |
|
| A131 | Notification of reasons for refusal |
Free format text: JAPANESE INTERMEDIATE CODE: A131 Effective date: 20041207 |
|
| A521 | Request for written amendment filed |
Free format text: JAPANESE INTERMEDIATE CODE: A523 Effective date: 20050127 |
|
| TRDD | Decision of grant or rejection written | ||
| A01 | Written decision to grant a patent or to grant a registration (utility model) |
Free format text: JAPANESE INTERMEDIATE CODE: A01 Effective date: 20050315 |
|
| A61 | First payment of annual fees (during grant procedure) |
Free format text: JAPANESE INTERMEDIATE CODE: A61 Effective date: 20050324 |
|
| R150 | Certificate of patent or registration of utility model |
Free format text: JAPANESE INTERMEDIATE CODE: R150 |
|
| S533 | Written request for registration of change of name |
Free format text: JAPANESE INTERMEDIATE CODE: R313533 |
|
| R350 | Written notification of registration of transfer |
Free format text: JAPANESE INTERMEDIATE CODE: R350 |
|
| FPAY | Renewal fee payment (event date is renewal date of database) |
Free format text: PAYMENT UNTIL: 20090401 Year of fee payment: 4 |
|
| FPAY | Renewal fee payment (event date is renewal date of database) |
Free format text: PAYMENT UNTIL: 20090401 Year of fee payment: 4 |
|
| FPAY | Renewal fee payment (event date is renewal date of database) |
Free format text: PAYMENT UNTIL: 20100401 Year of fee payment: 5 |
|
| FPAY | Renewal fee payment (event date is renewal date of database) |
Free format text: PAYMENT UNTIL: 20110401 Year of fee payment: 6 |
|
| FPAY | Renewal fee payment (event date is renewal date of database) |
Free format text: PAYMENT UNTIL: 20120401 Year of fee payment: 7 |
|
| FPAY | Renewal fee payment (event date is renewal date of database) |
Free format text: PAYMENT UNTIL: 20130401 Year of fee payment: 8 |
|
| FPAY | Renewal fee payment (event date is renewal date of database) |
Free format text: PAYMENT UNTIL: 20140401 Year of fee payment: 9 |
|
| R250 | Receipt of annual fees |
Free format text: JAPANESE INTERMEDIATE CODE: R250 |
|
| R250 | Receipt of annual fees |
Free format text: JAPANESE INTERMEDIATE CODE: R250 |
|
| R250 | Receipt of annual fees |
Free format text: JAPANESE INTERMEDIATE CODE: R250 |
|
| R250 | Receipt of annual fees |
Free format text: JAPANESE INTERMEDIATE CODE: R250 |
|
| EXPY | Cancellation because of completion of term |